

















DMZネットワーク(非武装地帯)とは、企業のプライベートなローカルエリアネットワーク(LAN)から分離するために、企業ネットワーク環境内で公開向けリソース(企業サイトのWebサーバーなど)を配置するサブネットワークです。
境界ネットワークまたはスクリーンドサブネットとも呼ばれるDMZネットワークは、追加のネットワークセキュリティ層として機能し、その内部とコンテンツを、より機密性の高いプライベートリソースが厳重に保管されている企業ネットワークの領域から分離します。ユーザーはパブリックネットワークやDMZ内で提供されるリソースを利用できますが、DMZの境界セキュリティによって、組織のプライベートネットワークは外部ユーザーから隔離され、安全に保たれます。
DMZネットワークの包括的なガイド
DMZネットワークの目的とは?
DMZネットワークの目的は、リソースへの妥当なアクセスと、効果的な分離およびセキュリティ対策のバランスを取ることです。
デジタル製品やサービスを提供する企業では、一部のリソースを顧客が利用できるようにする一方、その他のデータやシステムは外部ユーザーから見えないようにする必要があります。ユーザーが必要なリソースにのみアクセスできるようにする効果的な方法は、独自のアクセス、セキュリティ、運用ルールを持つ新しいサブネットワークまたはネットワークセグメントにリソースを隔離することです。
DMZネットワークには通常、DNS、メール、プロキシ、Webサーバーなど、外部公開向けのリソースが配置されます。
DMZネットワークは、組み込みのセキュリティ機能や制御を十分に管理できないサードパーティー製サーバー、ルーター、その他のテクノロジーやプラットフォームを切り離す際にも役立ちます。これらの安全性の低い資産を1カ所に隔離することで、ネットワーク管理者は、メインネットワークに侵入する前に異常なネットワークトラフィックを容易に監視・特定できます。
DMZネットワークは主に、外部ユーザーのアクセスを管理し、ネットワーク管理者にセキュリティと監視のための支援機能を提供する目的で利用されます。ただし、DMZネットワークにプロキシサーバーを配置すれば、管理者はすべての社内インターネット利用をDMZ経由でフィルタリングすることもできます。この方法では、従業員が組織のルールに従ってパブリックネットワークを利用できるだけでなく、ネットワークセキュリティ担当者も組織全体のインターネット利用状況をより詳細に把握できます。
DMZネットワークの仕組み
DMZネットワークは分離によって機能しますが、その前提となるのがネットワークセグメンテーションです。DMZを構築するネットワーク管理者はまず、外部ユーザーに公開するネットワークの部分を決める必要があります。またこの段階で、セキュリティ制御が弱く、ネットワーク全体を危険にさらす可能性のあるネットワークコンポーネントも特定できます。
DMZネットワークでよく見られるサーバーやリソースは次のとおりです。
- VoIPサーバー
- プロキシサーバー
- Webサーバー
- メールサーバー
- DNSサーバー
- FTPサーバー
- サードパーティー製ルーターおよびサーバー
- その他の外部サービス、リソース、サーバー
これらのリソースは、企業ネットワークの他の部分から分離し、DMZサブネットワークに配置する必要があります。DMZには少なくとも1台のゲートウェイデバイス(通常はファイアウォール)を設置し、外部ネットワークからDMZへ向かうパケットをフィルタリングするとともに、異常なトラフィックやアクティビティを監視します。多くの場合、LANの前でネットワークパケットをさらにフィルタリングするため、2台のファイアウォールを配置する構成が採用されます(下図参照)。
多くのDMZとそれを保護するファイアウォールには、ネットワークアクセス制御(NAC)テクノロジーや、トラフィック監視を最適化するプロキシサーバーなど、高度なセキュリティ機能やツールが含まれています。DMZではこれらをはじめとするネットワークセキュリティソリューションが特に強化されるため、ネットワーク管理者は、不正なユーザーがDMZを越えてLANにアクセスしようとする前に、異常な挙動を検知できることが多くなります。
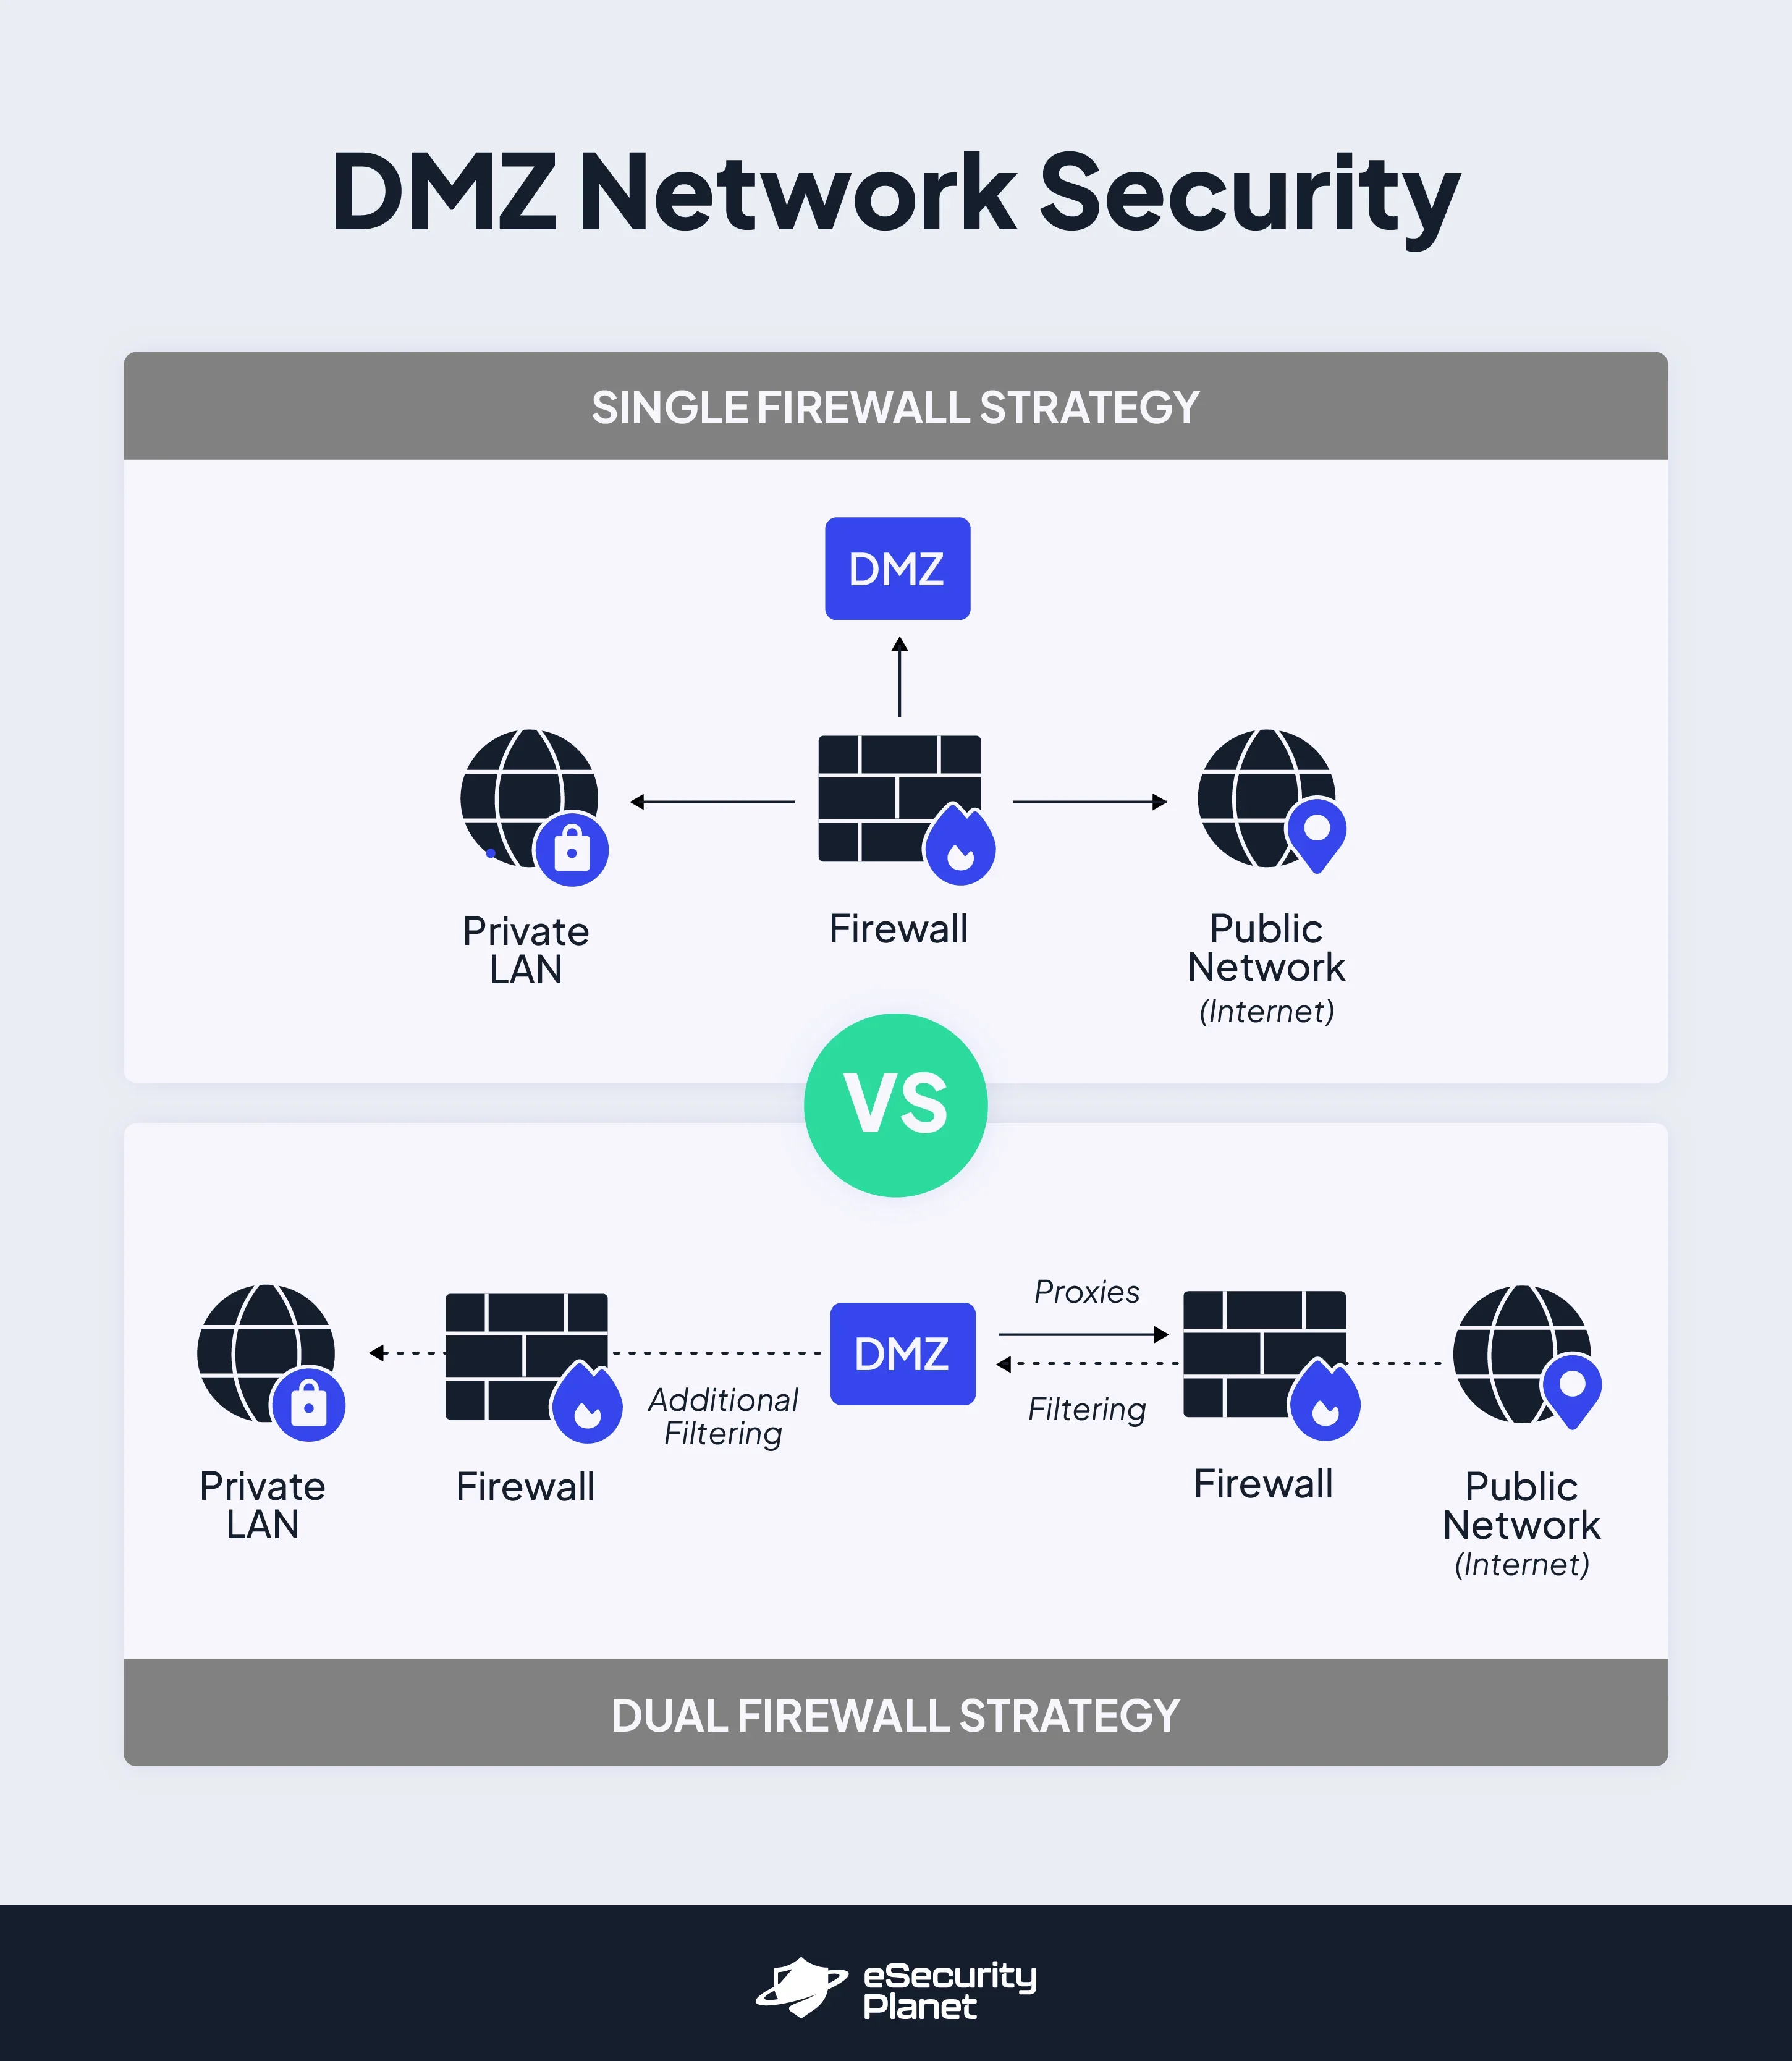
DMZアーキテクチャ
DMZサブネットワークを構築する際に選べる主なレイアウトは、単一ファイアウォール構成と二重ファイアウォール構成の2つです。
単一ファイアウォール構成では、ファイアウォールをプライベートLAN、DMZ、パブリックネットワークの中央に配置します。すべてのトラフィックをフィルタリング・監視する中央ファイアウォールを経由せずに、これらのネットワーク間を直接移動することはできません。このモデルは実装がはるかに容易ですが、サイバー攻撃を成功させるには1台のファイアウォールを侵害すればよいため、一般に安全性は低いと考えられています。
二重ファイアウォール構成では、階層化されたネットワークパケットのフィルタリングに2台の異なるファイアウォールを使用します。フロントエンドファイアウォールはパブリックネットワークとDMZの間に配置され、DMZに入る前のトラフィックをフィルタリング・管理します。ユーザーがDMZからLANへ移動しようとすると、バックエンドファイアウォールが両ネットワークの間に配置され、トラフィックをさらにフィルタリングして認可します。二重ファイアウォール構成は一般に安全性が高い一方、管理はより困難です。
次の主要な次世代ファイアウォール(NGFW)をご覧ください。
ネットワークにおけるDMZの5つのメリット
DMZネットワークは、公開向けの脅威からメインネットワークを守るために必要な分離を実現すると同時に、DMZ内の脆弱なリソースを監視・保護するための専用セキュリティツールを利用できる環境を構築します。DMZモデルの導入で期待できるメリットは次のとおりです。
分離によって保護層を追加できる
DMZの構築では、ネットワーク管理者がネットワークをセグメント化し、安全性に懸念があり公開向けである可能性のあるリソースを特定して、他のすべてから隔離する必要があります。この分離は、FTPサーバーなど、標準搭載のセキュリティ制御が少ないリソースやサーバーを組織が扱う必要がある場合に特に有効です。
この種のサーバーや、モノのインターネット(IoT)、運用技術(OT)などの最新テクノロジーは、ネットワーク全体の運用に重要ですが、侵害されるとネットワーク上の他のすべてに悪影響を及ぼす可能性があります。DMZのような専用環境に隔離すれば、セキュリティ侵害が成功してもLANに到達する可能性は低くなります。
一般的なネットワーク性能の低下を回避できる
顧客が頻繁にアクセスするリソースでは特に、高速性とパフォーマンスがユーザー体験の鍵となります。DMZは、Webサーバーなど頻繁に利用され負荷の高いリソースを社内ネットワークの他の部分から分離し、ネットワーク性能を最適化するよう設計されています。この分離により、ネットワーク管理者は社内ネットワークのリソース割り当てに影響を与えず、DMZを大量のトラフィック向けに最適化できます。
専用のセキュリティツールと通知
DMZによる分離は社内ネットワークのセキュリティを大きく支援しますが、DMZネットワーク自体もセキュリティツールに適した環境です。多くのDMZには、多機能ファイアウォールテクノロジー、ネットワークアクセス制御、プロキシサーバー、情報セキュリティポリシー、ネットワーク監視、脆弱性管理などの機能が組み込まれており、環境を保護するとともに、異常発生時にはネットワーク管理者に通知します。
次の記事もご覧ください:ネットワークセキュリティ保護の最も一般的な34種類
プロキシサーバーとの互換性
組織がDMZネットワークにネットワークアクセス制御ツールと具体的なルールを導入すれば、インターネットに向かうすべての社内トラフィックに特定のルールを適用し、承認済みのIPアドレスだけにアクセスさせることができます。DMZネットワークは、このようなトラフィックの誘導を可能にするプロキシサーバーと互換性があるためです。
プロキシサーバーは、トラフィックの種類や量の監視にも役立ちます。DMZ上のプロキシは、コンプライアンス管理とデータセキュリティが重要な運用上の検討事項となる医療機関などの業界で、特に有用です。
次の主要なセキュアWebゲートウェイをご覧ください。
ネットワーク管理者の可視性が向上する
ネットワーク管理者は常に、多数のネットワーク機能、ユーザー、デバイス、アプリケーションを管理しています。特にネットワークセキュリティ担当者が限られている環境では、すべてのセキュリティ問題を監視して対処することがすぐに過大な負担となります。セキュリティ機能が限られ、他のものより手作業での監視を必要とするツールをネットワークで使用している場合は、さらに困難です。
DMZを導入すると、ネットワーク管理者はさまざまな種類のネットワークリソースをメインネットワークとDMZサブネットワークに分割できます。この分割により、より問題のあるセキュリティ設定がDMZネットワーク内で明確になります。
管理者は両方の環境を管理するため、これらのリソースに対する従来と同等の制御を維持できます。そのうえで、脆弱なネットワーク資産やサービスをより効率的に監視できるようになります。
DMZネットワークの4つの例
DMZは、メインネットワークとWeb公開資産を持つあらゆる組織に役立ちます。ここでは、DMZが有効な具体的な利用例をいくつか紹介します。
企業サイトにおけるデータ駆動型のユーザー体験
Eコマース事業を運営している場合でも、医療サービスを提供している場合でも、ユーザーが購入や、企業のデータ・システムを使ったその他の操作を行える顧客向けWebサイトを運営している可能性があります。このWebサイトには、ネットワーク上で稼働するWebサーバーが必要です。
ネットワークがセグメント化されていなければ、権限のないユーザーが、本来アクセスすべきWebサイトやデータからプライベートネットワークの他の部分へ移動できる可能性があります。DMZを利用すると、Webサーバーやその他の顧客向け資産を企業のプライベート資産から隔離できるため、ユーザーがWebサーバーから内部ネットワークへ横方向に移動することは容易ではありません。
次の主要なマイクロセグメンテーションソフトウェアをご覧ください。
ハイブリッドクラウド環境
数十年にわたって事業を続けてきた企業で、最も重要な資産やアプリケーションの一部をオンプレミスに保有しているとします。一方で、現在利用している他の多くのアプリケーションやサービスはクラウドでホスティングされています。
このハイブリッドクラウド環境では、オンプレミスのリソースがクラウド資産と連携する必要があります。しかし同時に、ネットワークの両側が互いに無制限の完全なアクセスを持つことは望ましくありません。この場合、クラウド環境とオンプレミスネットワークの間にDMZネットワークを構築し、両者の間を移動するトラフィックを監査・フィルタリングできます。
次の主要なクラウドセキュリティ企業をご覧ください。
生産・製造デバイスのセキュリティ
製造業や重要インフラ業界では、IoTおよびOTデバイスなどの新しいテクノロジーへの投資が増えています。これらは新たな業務用途を開く一方、新たなセキュリティ脆弱性ももたらします。こうしたツールの多くは、大量のデータを保存・送信するよう設計されていますが、必要な速度と容量を優先するため、セキュリティ機能をあまり備えていません。IoTまたはOTデバイスが他の資産と同じネットワークプレーン上で動作すると、すべての資産がより大きなセキュリティリスクにさらされます。
DMZはこうしたデバイスをネットワークの他の部分から隔離し、内部および外部からアクセス可能にしながら、侵害発生時の横方向の移動を制限するファイアウォールのフィルタリングルールを維持できます。
ホームコンピューターネットワーク向けのDMZホスト
ホームコンピューターネットワークははるかに小規模ですが、個人を特定できる情報(PII)など、既知のユーザーにアクセスを制限したいデータや機能が含まれています。残念ながら、ホームネットワークは所有者によるセキュリティ投資が限られるため、ハッキングされやすい傾向があります。
DMZホストは、ゲーム機など、家庭にある既存のテクノロジーを使って簡単に設定できます。選択したホストデバイスはファイアウォールの外側に置かれ、すべての受信トラフィックのフィルターとして機能します。これにより、他のデバイスや内部ネットワークを外部の不正ユーザーからより強固に保護できます。この用途では、ファイアウォールの保護対象外となるため、機密データや個人情報を最小限しか保持しないDMZホストデバイスを選ぶことが重要です。
DMZネットワークのベストプラクティス
DMZネットワークは、正しく設定すればセキュリティを大きく強化できます。より良い成果を得るため、導入時には次のベストプラクティスとヒントを検討してください。
すべてのネットワークとネットワークセグメントにラベルを付ける
当たり前に聞こえるかもしれませんが、ネットワークの各部分に明確なラベルを付け、どこで何が、どのように、なぜ動作しているのかを分かるようにする必要があります。これにより、初期設定時の時間を節約でき、継続的な再構成も容易になります。また、ネットワークセキュリティチームが将来変更された場合にも、実用的なドキュメントとして役立ちます。
分離ルールを明確に定義し、適用する
DMZの有効性は、設定したフィルタリングルールとポリシー次第です。ネットワークの各機能を調査し、なぜDMZに配置する必要があるのか、またはないのかを説明できるようにすることが重要です。同様に、DMZに設定するファイアウォールなどのセキュリティツールも、すべてのデバイスとトラフィックの種類に対するセキュリティポリシーを反映し、適用するようプログラムする必要があります。
関連記事:ファイアウォールルールのチューニング:10のベストプラクティス
保護を強化するため二重ファイアウォール戦略を使用する
二重ファイアウォール構成は単一ファイアウォールより管理が困難ですが、悪意のあるトラフィックのフィルタリングにはより効果的です。二重ファイアウォールアーキテクチャを導入する場合は、各ファイアウォールで異なるプロバイダーを利用してセキュリティ構成を分散し、攻撃によってインフラ全体を停止させることを困難にする方法を検討してください。
適切な種類のファイアウォールを選ぶ
すべてのファイアウォールが同じように作られているわけではなく、すべてが同じシナリオに適しているわけでもありません。アプリケーションや個々のユーザーに基づいて、非常にきめ細かなレベルでトラフィックをフィルタリングしようとしているため、DMZには通常、プロキシファイアウォールまたはアプリケーションレベルゲートウェイが最適です。
関連記事:ファイアウォールの種類を解説
ゼロトラストのベストプラクティスを取り入れる
DMZは、ゼロトラストネットワークアクセス(ZTNA)と連携すると最も効果を発揮します。ZTNAソリューションでは、あらかじめ定義したユーザーアクセス制御ポリシーを明示的に通過しない限り、トラフィックは拒否されます。DMZによる分離と組み合わせることで、LANへの不正アクセスを防ぐ優れた方法になります。
脆弱性管理を忘れない
脆弱性管理ツール、例えば脆弱性スキャナーや脆弱性評価などは、DMZ内のネットワークトラフィックを定期的に監視するうえで非常に役立ちます。ただし、脆弱性管理ソリューションに投資するだけでは不十分です。組織に適した脆弱性管理のポリシーとプロセスを策定する時間も確保してください。
DMZのパフォーマンスを継続的に監視・監査する
DMZトラフィックを監視するためのツールと人員に必ず投資してください。DMZでは、ネットワークの他の部分よりも継続的かつ厳格な監視が必要になる場合があります。新しいツール、アプリケーション、ユーザーが企業ネットワークに追加されたら、それらをDMZに移すべきかどうか、また移す場合にどのような変更が必要になるかを頻繁に評価しましょう。
次の主要なネットワーク検知・対応(NDR)ソリューションをご覧ください。
まとめ:DMZネットワーク
現在では、DMZネットワークを時代遅れ、または現代の企業ネットワークに適さないと考える人もいます。特に、多くのネットワークが内部Webサーバーなどのテクノロジーから離れ、クラウドコンピューティングやクラウドホスティングネットワークへ移行しているためです。また、SD-WAN、コンテナ化、仮想化、SASE、ZTNAなど、DMZの境界セキュリティよりも現代のクラウド環境に包括的なセキュリティサポートを提供しているように見える、新しいネットワークおよびセキュリティの選択肢もいくつかあります。
しかし、DMZは今でも多くの場合に有用です。特に、ハードウェアやオンプレミスネットワークを、アクセス管理ルールを備えた安全で統合された環境の一部として組み込む必要がある場合に有効です。適切なシナリオでDMZネットワークを導入すれば、企業は安全でないデバイスをより容易に隔離し、レガシーコンポーネントを適切に統合したハイブリッドネットワークを運用し、ネットワーク管理者向けのネットワーク監視プロセスを効率化できます。
詳しくは: