

















Ein DMZ-Netzwerk, auch demilitarisierte Zone genannt, ist ein Teilnetz in einer Unternehmensnetzwerkumgebung, das öffentlich zugängliche Ressourcen – etwa Webserver für Unternehmenswebsites – enthält, um sie vom privaten Local Area Network (LAN) eines Unternehmens zu isolieren.
Ein DMZ-Netzwerk wird auch als Perimeternetzwerk oder abgeschirmtes Subnetz bezeichnet und fungiert als zusätzliche Ebene der Netzwerksicherheit. Es isoliert sich und seine Inhalte von den Teilen des Unternehmensnetzwerks, in denen sensiblere und private Ressourcen sicherer aufbewahrt werden. Während Benutzer mit öffentlichen Netzwerken und den in der DMZ bereitgestellten Ressourcen interagieren können, schützt die Perimetersicherheit der DMZ das private Netzwerk der Organisation vor externen Benutzern und hält es sicher.
Ein umfassender Leitfaden zu DMZ-Netzwerken
- Welchen Zweck hat ein DMZ-Netzwerk?
- So funktionieren DMZ-Netzwerke
- 5 Vorteile von DMZs in Netzwerken
- 4 Beispiele für DMZ-Netzwerke
- Best Practices für DMZ-Netzwerke
- Fazit: DMZ-Netzwerke
Welchen Zweck hat ein DMZ-Netzwerk?
Der Zweck eines DMZ-Netzwerks besteht darin, einen angemessenen Ressourcenzugriff mit wirksamen Isolierungs- und Sicherheitsmaßnahmen in Einklang zu bringen.
Unternehmen, die digitale Produkte und Dienste anbieten, möchten wahrscheinlich einige ihrer Ressourcen für Kunden verfügbar machen, während andere Daten und Systeme für externe Benutzer verborgen bleiben müssen. Eine wirksame Möglichkeit, sicherzustellen, dass Benutzer nur auf die benötigten Ressourcen zugreifen können, besteht darin, diese in einem neuen Teilnetz oder Netzwerksegment mit eigenen Zugriffs-, Sicherheits- und Betriebsregeln zu isolieren.
DMZ-Netzwerke enthalten typischerweise nach außen gerichtete Ressourcen wie DNS-, E-Mail-, Proxy- und Webserver.
DMZ-Netzwerke sind auch hilfreich, um Server, Router und andere Technologien und Plattformen von Drittanbietern abzugrenzen, die nicht über so viele verwaltbare integrierte Sicherheitsfunktionen und -kontrollen verfügen. Durch die Isolierung dieser weniger sicheren Ressourcen an einem einzigen Ort können Netzwerkadministratoren den anomalien Netzwerkverkehr leicht überwachen und erkennen, bevor er in das Hauptnetzwerk eindringt.
DMZ-Netzwerke werden hauptsächlich eingesetzt, um den Zugriff externer Benutzer zu verwalten und Netzwerkadministratoren zusätzliche Unterstützung bei Netzwerksicherheit und -überwachung zu bieten. Wenn Ihr DMZ-Netzwerk jedoch einen Proxyserver enthält, können Administratoren außerdem die gesamte interne Internetnutzung über die DMZ filtern. Dieser Ansatz verpflichtet Mitarbeiter, öffentliche Netzwerke gemäß den Regeln ihrer Organisation zu nutzen, und verschafft Sicherheitsfachleuten zugleich zusätzliche Einblicke in die Internetnutzung innerhalb der gesamten Organisation.
Lesen Sie auch: Netzwerkschutz: So sichern Sie ein Netzwerk
So funktionieren DMZ-Netzwerke
DMZ-Netzwerke funktionieren durch Isolierung, zunächst jedoch durch Netzwerksegmentierung. Netzwerkadministratoren, die eine DMZ einrichten möchten, müssen zuerst bestimmen, welche Teile ihres Netzwerks externen Benutzern zur Verfügung stehen sollen. Dabei können sie auch Netzwerkkomponenten identifizieren, die mit weniger strengen Sicherheitskontrollen arbeiten und dadurch den Rest des Netzwerks gefährden.
Auf einem DMZ-Netzwerk finden sich häufig folgende Arten von Servern und Ressourcen:
- VoIP-Server
- Proxyserver
- Webserver
- E-Mail-Server
- DNS-Server
- FTP-Server
- Router und Server von Drittanbietern
- Sonstige externe Dienste, Ressourcen und Server
Diese Ressourcen müssen nun vom restlichen Unternehmensnetzwerk isoliert und in einem DMZ-Teilnetz platziert werden. Die DMZ sollte mit mindestens einem Gateway-Gerät (typischerweise einer Firewall) eingerichtet werden, das externe Netzwerkpakete in die DMZ filtert und auf ungewöhnlichen Datenverkehr oder ungewöhnliche Aktivitäten überwacht. In vielen Fällen wird ein Dual-Firewall-Layout implementiert, um die Netzwerkpakete vor dem LAN ein zweites Mal zu filtern (siehe Abbildung unten).
Viele DMZs und die Firewalls, die sie schützen, verfügen über fortschrittliche Sicherheitsfunktionen und -tools, etwa Technologie zur Netzwerkzugriffskontrolle (NAC) und Proxyserver zur optimierten Überwachung des Datenverkehrs. Diese und viele andere Netzwerksicherheitslösungen werden speziell in der DMZ verstärkt eingesetzt. Dadurch können Netzwerkadministratoren ungewöhnliches Verhalten häufig erkennen, bevor unbefugte Benutzer versuchen, die DMZ zu überwinden und auf das LAN zuzugreifen.
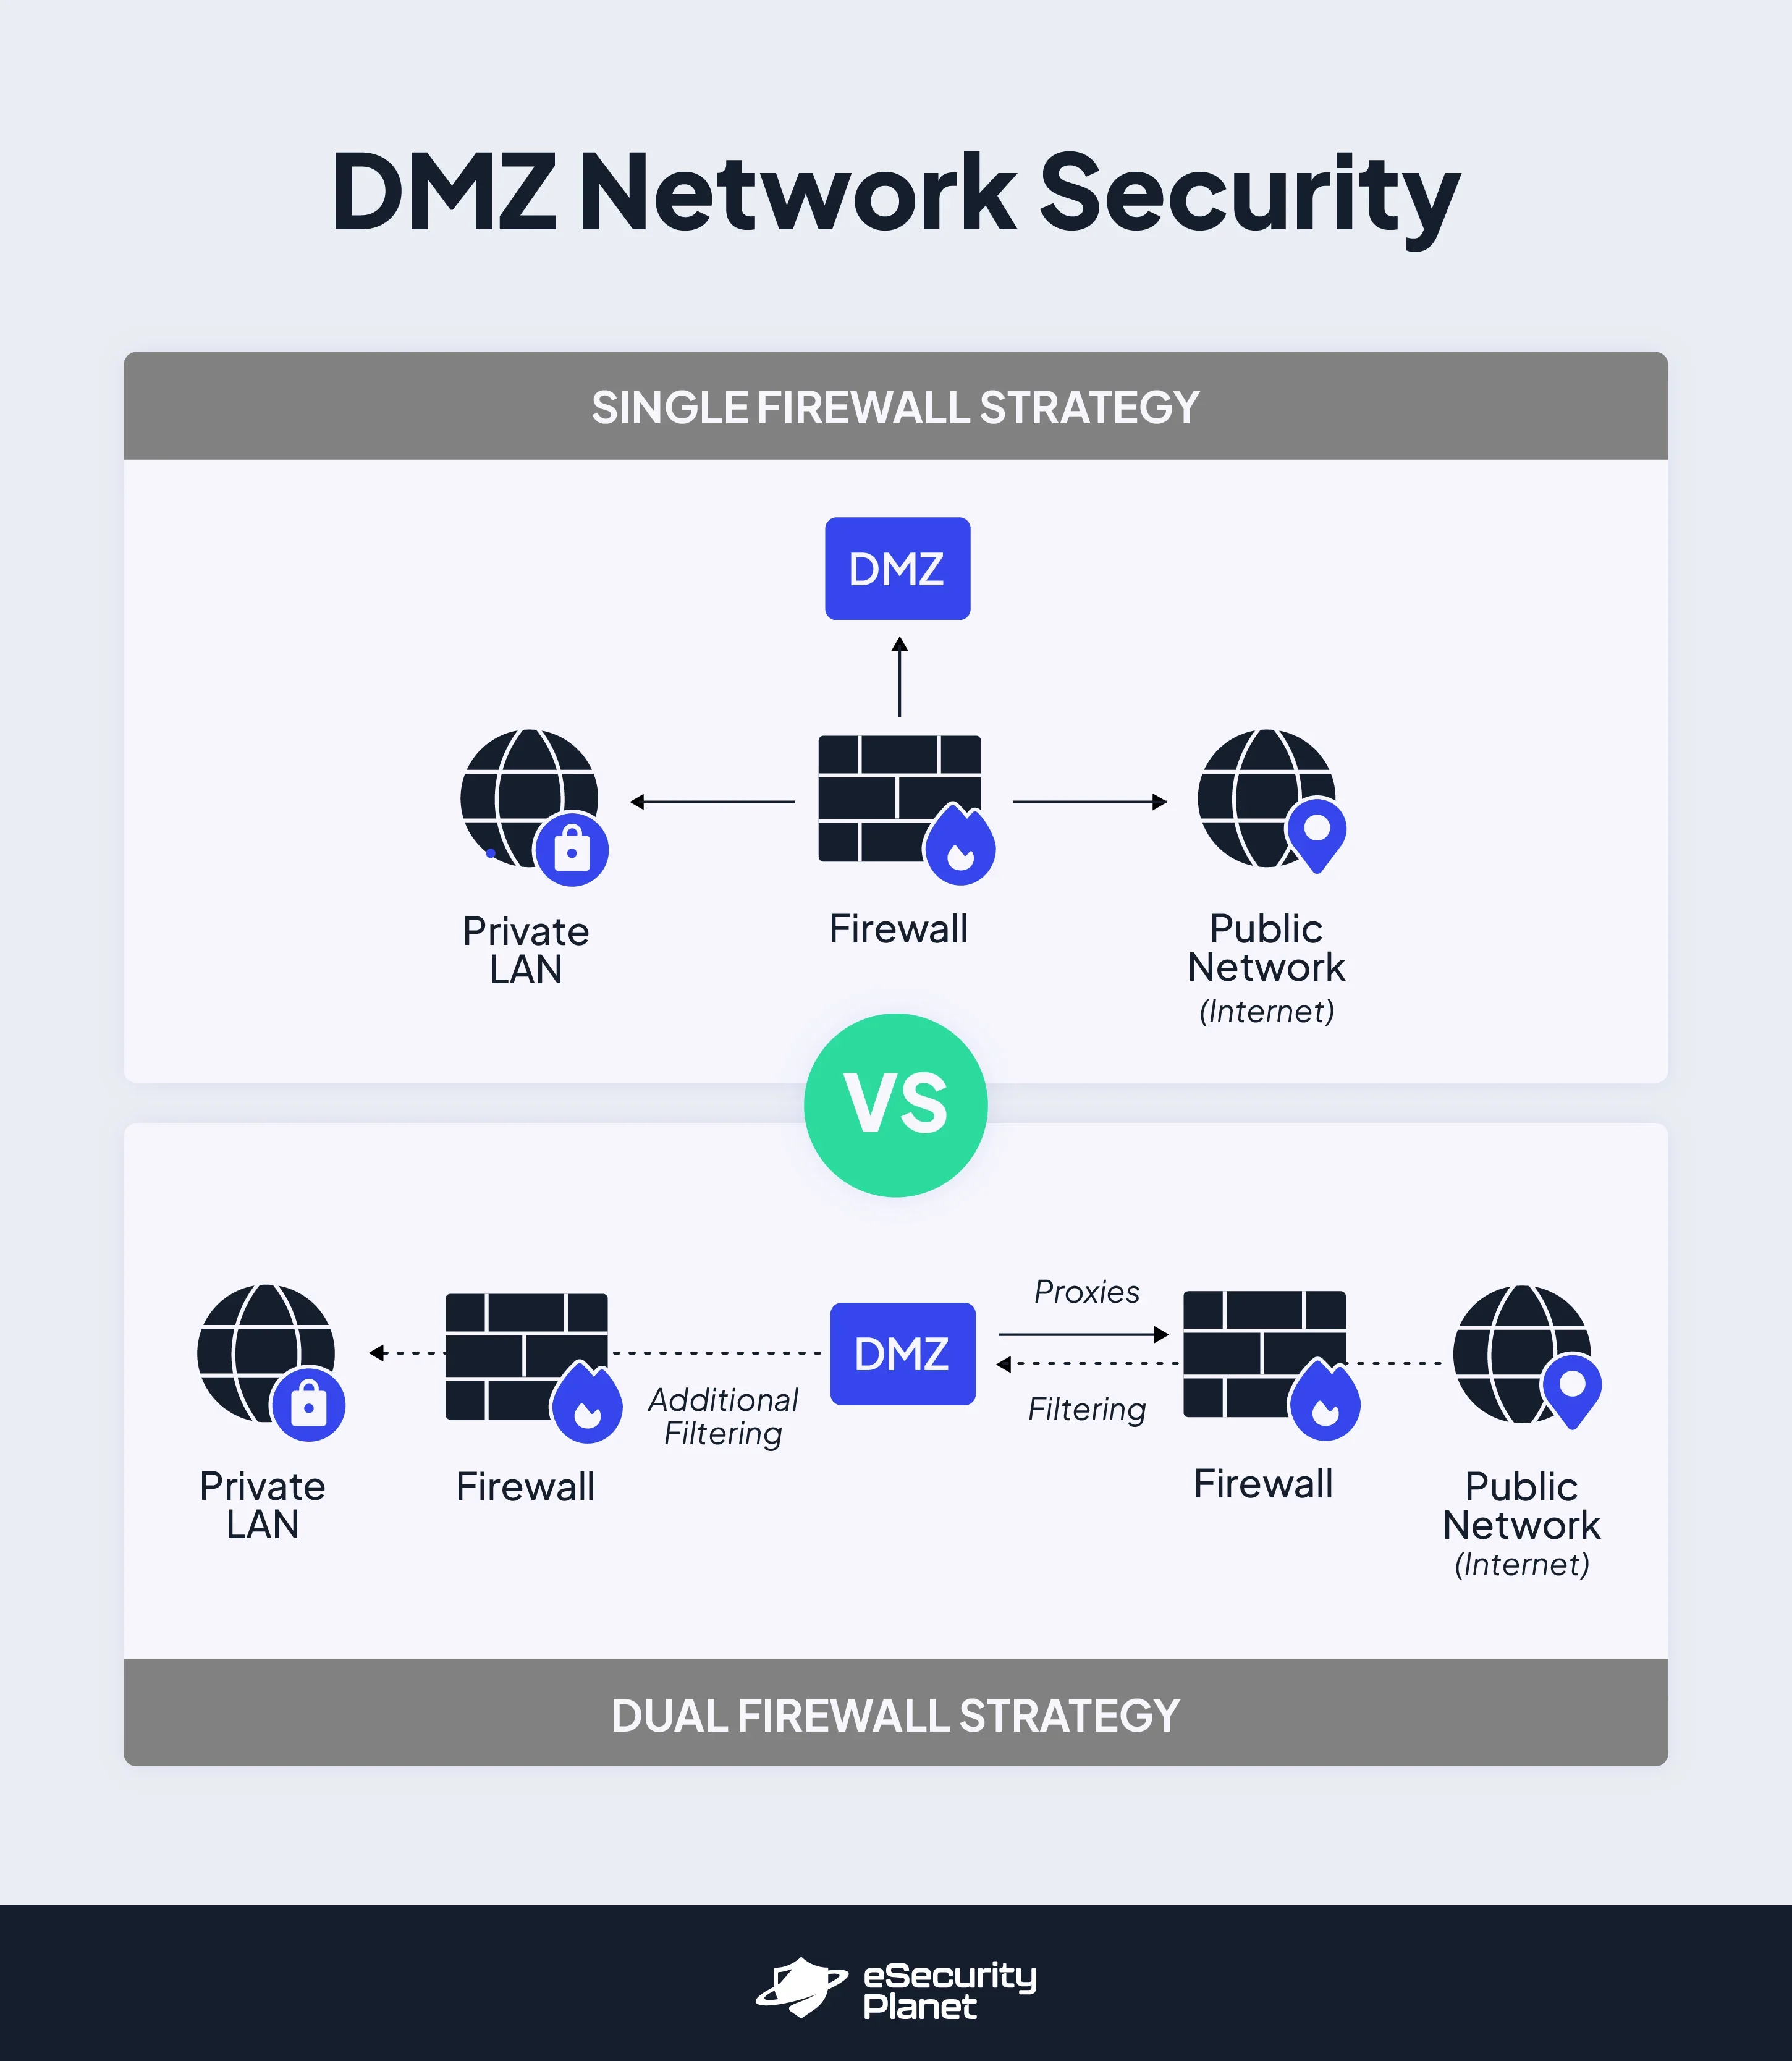
DMZ-Architektur
Bei der Entwicklung eines DMZ-Teilnetzes stehen zwei grundlegende Layout-Optionen zur Auswahl: ein Layout mit einer einzelnen Firewall und ein Layout mit zwei Firewalls.
Bei einem Layout mit einer einzelnen Firewall befindet sich die Firewall zwischen dem privaten LAN, der DMZ und dem öffentlichen Netzwerk. Kein Benutzer kann direkt von einem dieser Netzwerke in ein anderes wechseln, ohne zunächst die zentrale Firewall zu passieren, die den gesamten Datenverkehr filtert und überwacht. Dieses Modell ist deutlich einfacher zu implementieren, gilt aber im Allgemeinen als weniger sicher, da für einen erfolgreichen Cyberangriff nur eine Firewall kompromittiert werden muss, damit das LAN verletzt werden kann.
Bei einem Layout mit zwei Firewalls werden zwei verschiedene Firewalls zur gestaffelten Filterung von Netzwerkpaketen eingesetzt. Die Frontend-Firewall befindet sich zwischen öffentlichen Netzwerken und der DMZ, um den Datenverkehr zu filtern und zu verwalten, bevor er in die DMZ gelangt. Versucht ein Benutzer, von der DMZ in das LAN zu wechseln, befindet sich zwischen diesen beiden Netzwerken eine Backend-Firewall, die den Datenverkehr zusätzlich filtert und autorisiert. Die Dual-Firewall-Konfiguration gilt im Allgemeinen als sicherer, ist aber auch schwieriger zu verwalten.
Sehen Sie sich die besten Next-Generation-Firewalls (NGFWs) an.
5 Vorteile von DMZs in Netzwerken
DMZ-Netzwerke bieten die notwendige Isolierung, um das Hauptnetzwerk vor öffentlich zugänglichen Bedrohungen zu schützen. Gleichzeitig schaffen sie eine Umgebung, in der spezialisierte Sicherheitstools zur Überwachung und zum Schutz gefährdeter DMZ-Ressourcen eingesetzt werden können. Dies sind einige der Vorteile, die Sie von der Implementierung eines DMZ-Modells erwarten können:
Isolierung bietet eine zusätzliche Schutzebene
Die Einrichtung einer DMZ erfordert, dass Netzwerkadministratoren ihre Netzwerke segmentieren, damit potenziell unsichere und öffentlich zugängliche Ressourcen identifiziert und von allem anderen isoliert werden. Diese Isolierung ist besonders wertvoll, wenn Organisationen mit Ressourcen oder Servern arbeiten müssen, die über weniger integrierte Sicherheitskontrollen verfügen, etwa FTP-Server.
Solche Server und moderne Technologien wie das Internet der Dinge (IoT) und Betriebstechnologie (OT) sind für den gesamten Netzwerkbetrieb wichtig, können aber bei einer Kompromittierung alles andere im Netzwerk beeinträchtigen. Werden solche Ressourcen in einer dedizierten Umgebung wie einer DMZ isoliert, ist es selbst bei erfolgreichen Sicherheitsverletzungen unwahrscheinlich, dass sie das LAN erreichen.
Vermeidet häufige Leistungseinbußen im Netzwerk
Insbesondere bei Ressourcen, auf die Ihre Kunden regelmäßig zugreifen, sind hohe Geschwindigkeit und Leistung entscheidend für die Benutzererfahrung. DMZs sind so konzipiert, dass sie die Netzwerkleistung optimieren, da sie häufig genutzte und stark ausgelastete Ressourcen wie Webserver vom restlichen internen Netzwerk trennen. Dank dieser Trennung können Netzwerkadministratoren die DMZ für hohe Datenverkehrsvolumen optimieren, ohne die Zuweisung interner Netzwerkressourcen zu beeinträchtigen.
Gezielte Sicherheitstools und Benachrichtigungen
Die Isolierung durch eine DMZ kann die Sicherheit des internen Netzwerks erheblich unterstützen. DMZ-Netzwerke selbst sind jedoch ebenfalls ideale Umgebungen für Sicherheitstools. Die meisten DMZs nutzen multifunktionale Firewall-Technologie sowie Netzwerkzugriffskontrolle, Proxyserver, Informationssicherheitsrichtlinien, Netzwerküberwachung, Schwachstellenmanagement und weitere Funktionen, um die Umgebung zu schützen und Netzwerkadministratoren zu benachrichtigen, wenn etwas nicht stimmt.
Erfahren Sie mehr über die 34 häufigsten Arten von Netzwerksicherheitsschutz
Kompatibilität mit Proxyservern
Wenn Ihre Organisation Tools zur Netzwerkzugriffskontrolle und spezielle Regeln in ihrem DMZ-Netzwerk implementiert, können Sie verlangen, dass der gesamte interne Datenverkehr ins Internet bestimmten Regeln folgt und nur genehmigte IP-Adressen aufruft. Das ist möglich, weil DMZ-Netzwerke mit Proxyservern kompatibel sind, die eine solche Steuerung des Datenverkehrs ermöglichen.
Proxyserver sind auch hilfreich, um Arten und Mengen des Datenverkehrs zu überwachen. Proxys in DMZs sind besonders für Gesundheitsorganisationen und andere Branchen nützlich, in denen Compliance-Management und Datensicherheit entscheidende betriebliche Faktoren sind.
Sehen Sie sich die besten sicheren Web-Gateways an.
Verbesserte Transparenz für Netzwerkadministratoren
Netzwerkadministratoren müssen ständig zahlreiche Netzwerkfunktionen, -merkmale, Benutzer, Geräte und Anwendungen verwalten. Besonders in Netzwerken mit begrenztem Sicherheitspersonal kann es schnell überwältigend werden, alle Probleme der Netzwerksicherheit zu überwachen und zu beheben. Noch schwieriger wird es, wenn Ihr Netzwerk Tools mit eingeschränkten Sicherheitsfunktionen verwendet, die mehr manuelle Überwachung erfordern als alles andere.
Mit einer DMZ können Netzwerkadministratoren verschiedene Arten von Netzwerkressourcen auf das Hauptnetzwerk und das DMZ-Teilnetz aufteilen. Durch diese Aufteilung werden problematischere Sicherheitskonfigurationen im DMZ-Netzwerk sofort sichtbar.
Da Administratoren beide Umgebungen verwalten, behalten sie weiterhin genauso viel Kontrolle über diese Ressourcen wie zuvor. Nun verfügen sie einfach über eine effizientere Möglichkeit, gefährdete Netzwerkressourcen und -dienste zu überwachen.
4 Beispiele für DMZ-Netzwerke
Eine DMZ kann jede Organisation mit einem Hauptnetzwerk und webbasierten Ressourcen unterstützen. Hier sind jedoch einige konkrete Anwendungsfälle, in denen eine DMZ hilfreich sein kann.
Datengestützte Benutzererfahrung auf einer Unternehmenswebsite
Ganz gleich, ob Sie ein E-Commerce-Unternehmen betreiben oder Gesundheitsdienstleister sind: Wahrscheinlich verfügen Sie über eine kundenorientierte Website, auf der Benutzer Einkäufe tätigen und andere Aktionen mit Unternehmensdaten und -systemen durchführen können. Für diese Website benötigen Sie einen Webserver, der in Ihrem Netzwerk läuft.
Wenn das Netzwerk nicht segmentiert ist, könnten unbefugte Benutzer möglicherweise von der Website und den Daten, auf die sie zugreifen dürfen, in den übrigen privaten Netzwerkbereich gelangen. Mit einer DMZ werden der Webserver und andere Kundenressourcen von den privaten Ressourcen eines Unternehmens isoliert, sodass Benutzer nicht ohne Weiteres lateral vom Webserver in das interne Netzwerk wechseln können.
Sehen Sie sich die beste Software für Mikrosegmentierung an.
Hybride Cloud-Umgebungen
Angenommen, Ihr Unternehmen ist seit mehreren Jahrzehnten tätig und verfügt über einige seiner wichtigsten Ressourcen und Anwendungen vor Ort. Viele andere Anwendungen und Dienste, die Sie inzwischen nutzen, werden jedoch in der Cloud gehostet.
In dieser hybriden Cloud-Umgebung verfügen Sie über lokale Ressourcen, die mit Ihren Cloud-Ressourcen interagieren müssen. Gleichzeitig möchten Sie jedoch nicht, dass beide Bereiche Ihres Netzwerks uneingeschränkten Zugriff aufeinander haben. In diesem Szenario kann zwischen der Cloud-Umgebung und dem lokalen Netzwerk ein DMZ-Netzwerk eingerichtet werden, um den Datenverkehr zwischen beiden zu prüfen und zu filtern.
Sehen Sie sich die führenden Cloud-Sicherheitsunternehmen an.
Sicherheit von Geräten in Produktion und Fertigung
Hersteller und Branchen mit kritischer Infrastruktur investieren zunehmend in neuere Technologien wie IoT- und OT-Geräte, die Unternehmen neue betriebliche Anwendungsfälle, aber auch neue Sicherheitsrisiken eröffnen. Die meisten dieser Tools sind darauf ausgelegt, große Datenmengen zu speichern und zu übertragen, verfügen aufgrund der erforderlichen Geschwindigkeit und Kapazität jedoch nicht unbedingt über zahlreiche Sicherheitsfunktionen. Wenn ein IoT- oder OT-Gerät in derselben Netzwerkebene wie andere Ressourcen betrieben wird, setzt es folglich alle diesen Ressourcen einem größeren Sicherheitsrisiko aus.
DMZs können diese Arten von Geräten vom restlichen Netzwerk isolieren, sodass sie intern und extern zugänglich bleiben, während Firewall-Filterregeln jede laterale Bewegung im Falle eines Sicherheitsvorfalls begrenzen.
DMZ-Hosts für Heimnetzwerke
Heimnetzwerke sind deutlich kleiner, enthalten aber dennoch personenbezogene Daten (PII) und andere Funktionen, deren Zugriff Sie auf bekannte Benutzer beschränken möchten. Leider sind Heimnetzwerke aufgrund der begrenzten Sicherheitsinvestitionen ihrer Besitzer häufig leicht zu hacken.
Ein DMZ-Host lässt sich mit vorhandenen Technologien in Ihrem Zuhause, etwa einer Spielekonsole, einfach einrichten. Das ausgewählte Hostgerät befindet sich außerhalb der Firewall und fungiert als Filter für den gesamten eingehenden Datenverkehr. Dadurch erhalten Ihre übrigen Geräte und Ihr internes Netzwerk besseren Schutz vor unbefugten externen Benutzern. Für diesen Anwendungsfall ist es wichtig, ein DMZ-Hostgerät mit möglichst wenigen sensiblen Daten und privaten Informationen auszuwählen, da es außerhalb des Schutzes der Firewall liegt.
Best Practices für DMZ-Netzwerke
Die Einrichtung eines DMZ-Netzwerks kann eine hervorragende Ergänzung Ihrer Sicherheitsmaßnahmen sein, sofern es korrekt konfiguriert wird. Berücksichtigen Sie während der Implementierung die folgenden Best Practices und Tipps, um bessere Ergebnisse zu erzielen:
Alle Netzwerke und Netzwerksegmente beschriften
So offensichtlich es auch klingen mag: Sie müssen jeden Teil Ihres Netzwerks eindeutig beschriften, damit klar ist, was wo, wie und warum betrieben wird. Das spart Zeit bei der Ersteinrichtung, erleichtert laufende Neukonfigurationen und schafft außerdem eine nutzbare Dokumentation, falls sich Ihr Netzwerksicherheitsteam im Laufe der Zeit verändert.
Isolierungsregeln eindeutig definieren und durchsetzen
Ihre DMZ ist nur so wirksam wie die Filterregeln und Richtlinien, die Sie einrichten. Es ist wichtig, jede Funktion Ihres Netzwerks zu untersuchen und begründen zu können, warum etwas in die DMZ aufgenommen werden muss oder nicht. Ebenso wichtig ist es, Ihre Firewalls und alle anderen Sicherheitstools in der DMZ so zu programmieren, dass sie Ihre Sicherheitsrichtlinien für alle Geräte- und Datenverkehrstypen abbilden und durchsetzen.
Lesen Sie auch: Firewall-Regeln optimieren: 10 Best Practices
Eine Dual-Firewall-Strategie für zusätzlichen Schutz verwenden
Eine Dual-Firewall-Konfiguration ist schwieriger zu verwalten als eine einzelne Firewall, filtert schädlichen Datenverkehr jedoch auch wirksamer heraus. Wenn Sie eine Dual-Firewall-Architektur implementieren möchten, sollten Sie für jede Firewall mit einem anderen Anbieter arbeiten. So diversifizieren Sie Ihre Sicherheitskonfiguration und erschweren es Angreifern, bei einem Angriff die gesamte Infrastruktur außer Betrieb zu setzen.
Die richtigen Firewall-Arten auswählen
Nicht alle Firewalls sind gleich und nicht alle Firewalls eignen sich für dieselben Szenarien. Da Sie den Datenverkehr auf einer sehr granularen, von Anwendungen und einzelnen Benutzern bestimmten Ebene filtern möchten, ist eine Proxy-Firewall oder ein Gateway auf Anwendungsebene für Ihre DMZ typischerweise die beste Option.
Lesen Sie auch: Firewall-Arten erklärt
Zero-Trust-Best-Practices integrieren
DMZs funktionieren am besten in Kombination mit Zero-Trust-Netzwerkzugriff (ZTNA). Bei ZTNA-Lösungen wird der Datenverkehr verweigert, es sei denn, er entspricht ausdrücklich Ihren vordefinierten Richtlinien zur Benutzerzugriffskontrolle. In Kombination mit der DMZ-Isolierung ist dies eine hervorragende Möglichkeit, unbefugten Zugriff auf das LAN zu verhindern.
Schwachstellenmanagement nicht vergessen
Tools für das Schwachstellenmanagement, etwa Schwachstellenscanner und Schwachstellenbewertungen sind äußerst hilfreiche Werkzeuge, um den Netzwerkverkehr in einer DMZ regelmäßig zu überwachen. Investieren Sie jedoch nicht nur in Lösungen für das Schwachstellenmanagement, sondern nehmen Sie sich auch die Zeit, eine Richtlinie und einen Prozess für das Schwachstellenmanagement zu entwickeln, die für Ihre Organisation sinnvoll sind.
Die Leistung der DMZ im Laufe der Zeit überwachen und prüfen
Investieren Sie unbedingt in Tools und Personal zur Überwachung des DMZ-Datenverkehrs, da dieser möglicherweise eine kontinuierlichere und sorgfältigere Überwachung erfordert als der Rest des Netzwerks. Wenn neue Tools, Anwendungen und Benutzer in Ihr Unternehmensnetzwerk aufgenommen werden, sollten Sie regelmäßig prüfen, ob sie in die DMZ verschoben werden sollten und welche Änderungen erforderlich sind, falls dies geschieht.
Sehen Sie sich die besten Lösungen für Network Detection & Response (NDR)
Fazit: DMZ-Netzwerke
Manche halten DMZ-Netzwerke inzwischen für veraltet oder für das moderne Unternehmensnetzwerk ungeeignet, insbesondere weil viele Netzwerke Technologien wie interne Webserver zugunsten von Cloud Computing und cloudbasierten Netzwerken hinter sich gelassen haben. Zudem gibt es mehrere neuere Netzwerk- und Sicherheitsoptionen wie SD-WAN, Containerisierung, Virtualisierung, SASE, und ZTNA, die für moderne Cloud-Umgebungen umfassendere Sicherheitsunterstützung zu bieten scheinen als die Form der Perimetersicherheit von DMZs.
Dennoch erweisen sich DMZs in vielen Fällen als nützlich, insbesondere wenn Hardware oder lokale Netzwerke Teil einer sicheren und integrierten Umgebung mit Zugriffsverwaltungsregeln sein müssen. Wenn ein DMZ-Netzwerk in den richtigen Szenarien implementiert wird, kann Ihr Unternehmen unsichere Geräte leichter isolieren, hybride Netzwerke mit angemessen integrierten Legacy-Komponenten betreiben und den Prozess der Netzwerküberwachung für Netzwerkadministratoren optimieren.
Weitere Lektüre: