

















Un réseau local virtuel (VLAN) est un segment virtualisé créé sur un réseau physique afin de séparer les appareils et de les regrouper dans des environnements plus logiques. Cette séparation contribue à contrôler le trafic, à optimiser les performances du réseau et même à renforcer la sécurité en isolant les charges de travail et les données sensibles.
Cependant, aussi utiles que puissent être les VLAN pour améliorer les performances et la gestion du réseau, ils peuvent aussi devenir compliqués et excessivement complexes pour les responsables de réseaux d’entreprise qui doivent gérer simultanément plusieurs VLAN et spécifications. C’est là que le marquage VLAN — la pratique qui consiste à ajouter aux paquets d’information du réseau des étiquettes de métadonnées, appelées identifiants VLAN — peut être utile. Ces étiquettes informatives permettent de classer les différents types de paquets d’information sur le réseau, en indiquant clairement à quel VLAN appartient chaque paquet et comment il doit être traité en conséquence.
Dans ce guide, nous verrons ce qu’est le marquage VLAN, comment il fonctionne et pourquoi et comment vous pourriez vouloir mettre en œuvre cette stratégie dans vos propres projets de virtualisation réseau.
À lire aussi : Les VLAN : une segmentation efficace du réseau pour la sécurité
Composants et protocoles réseau utilisés pour le marquage VLAN
Le marquage VLAN est un sujet complexe. Nous commencerons donc par examiner les composants et protocoles réseau utilisés pour le marquage VLAN ainsi que leurs rôles, avant d’aborder les détails et les bonnes pratiques.
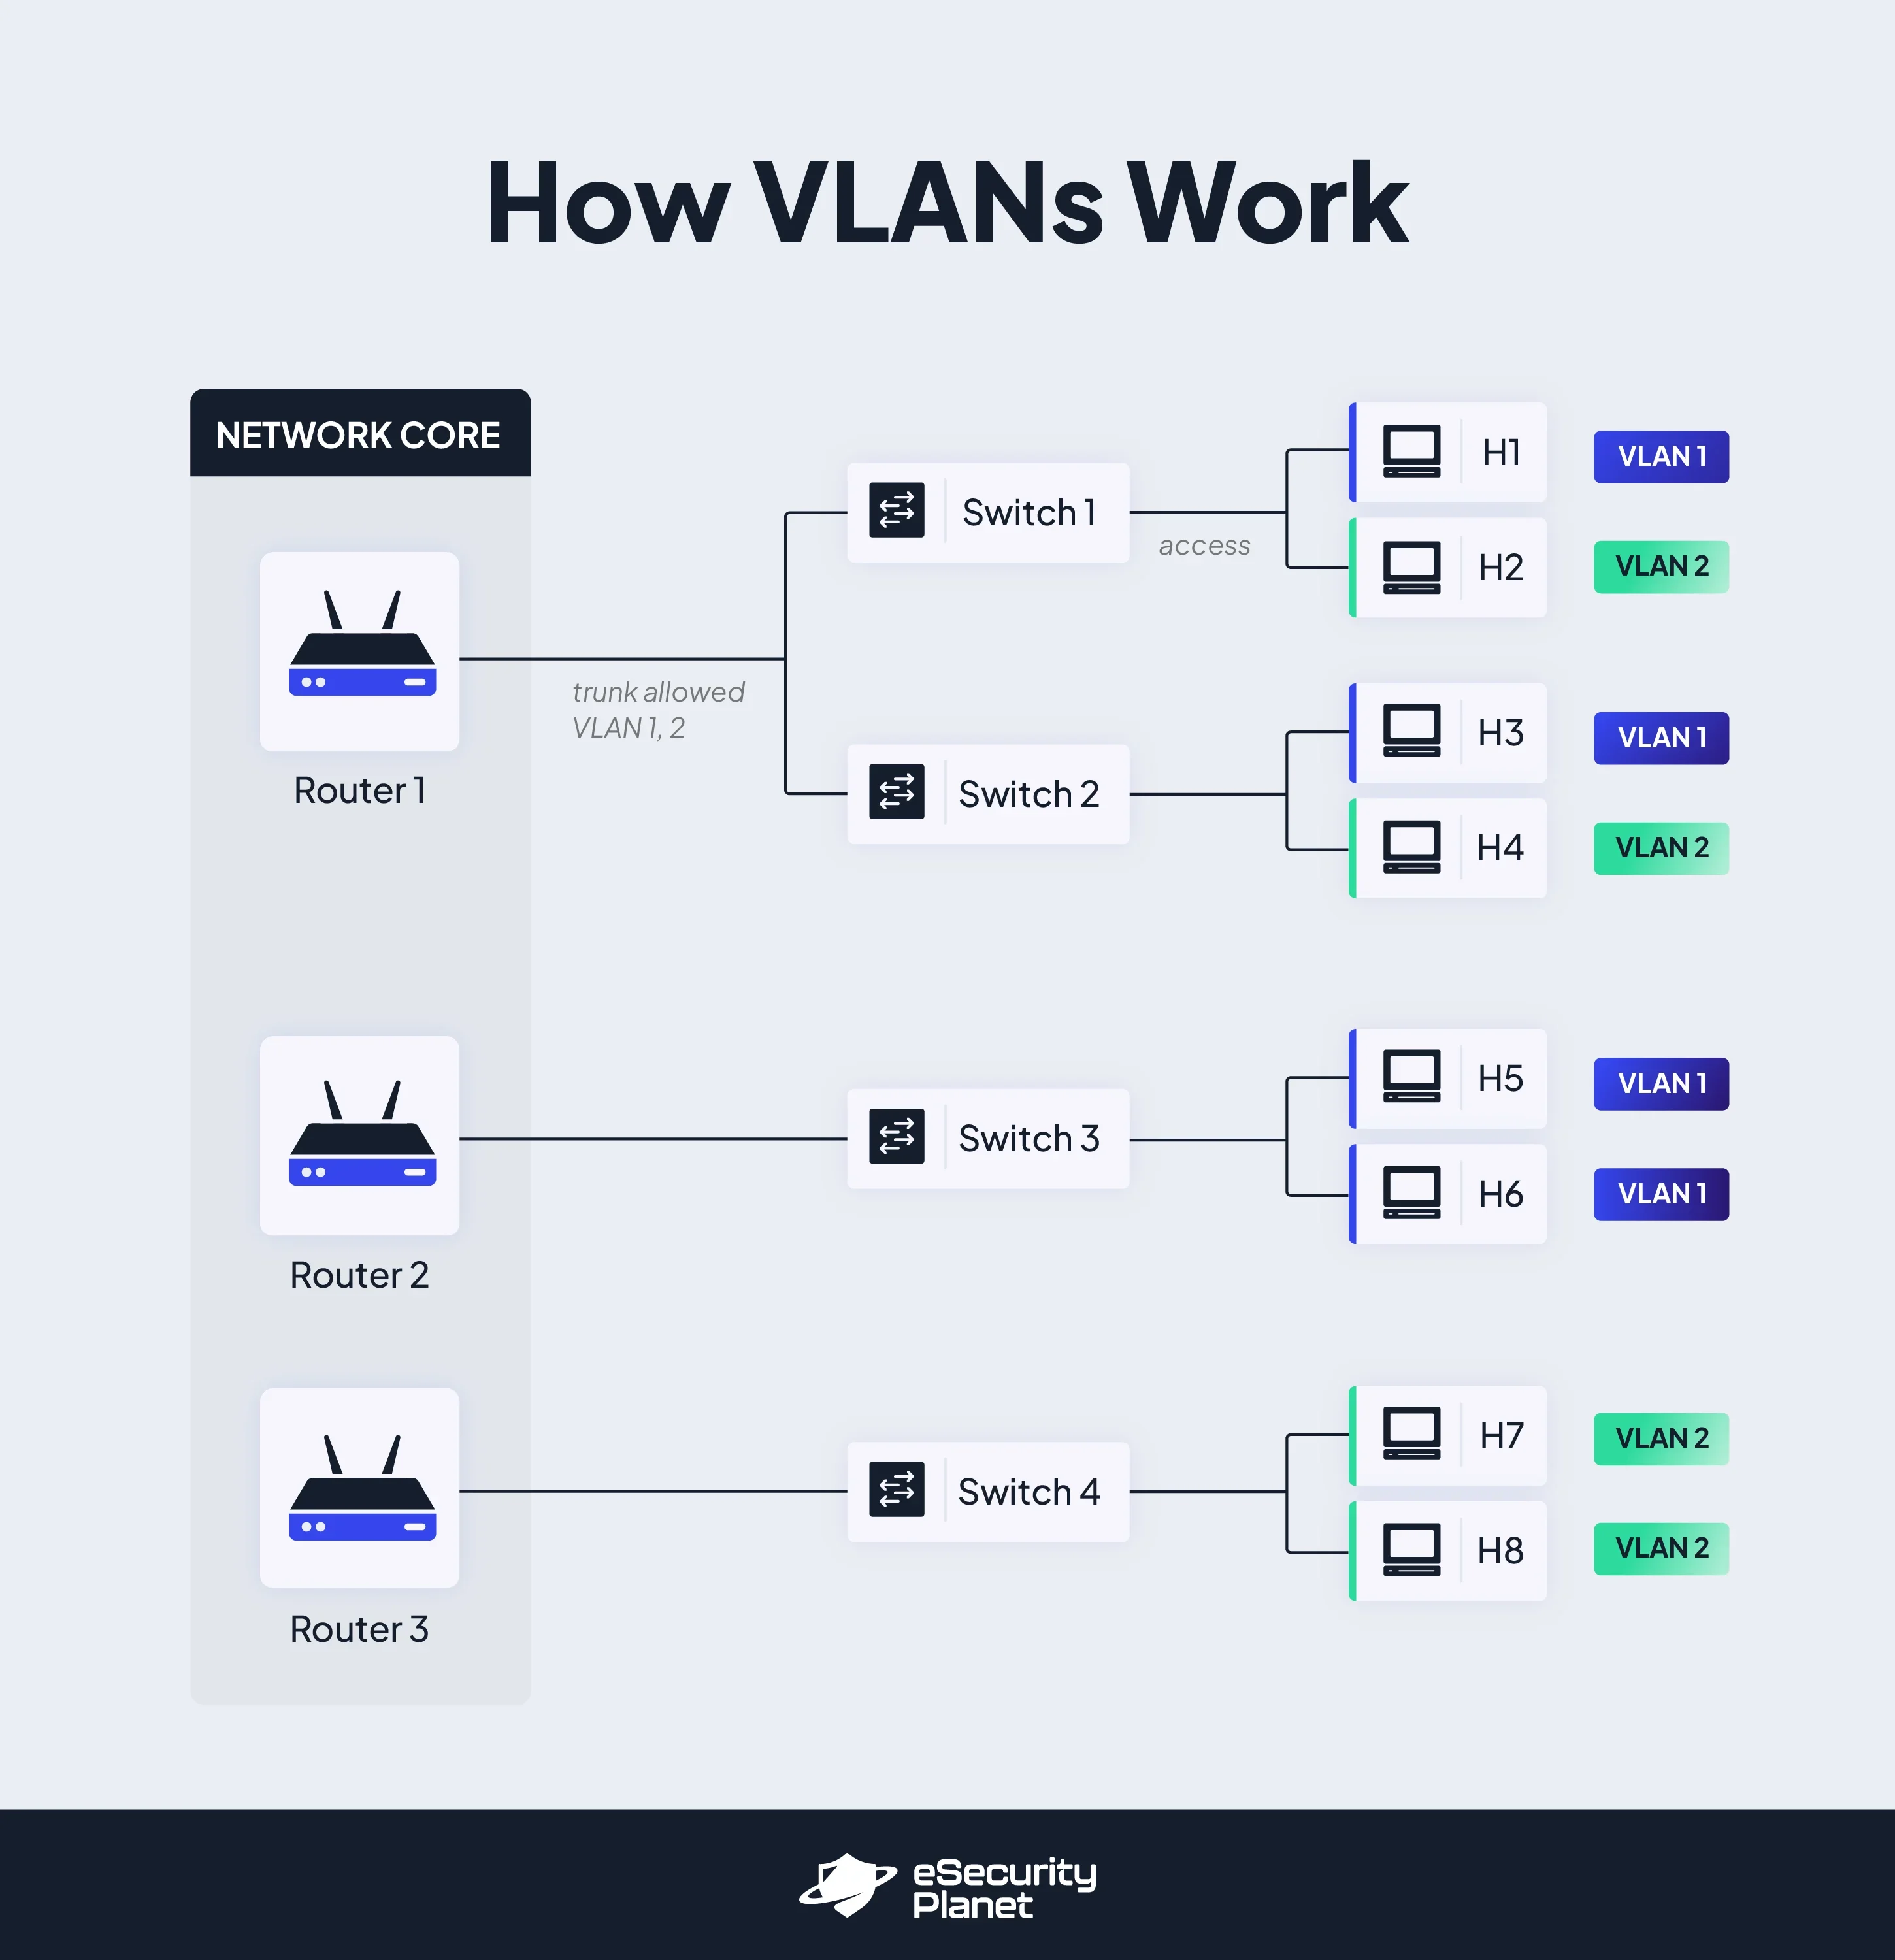
- Commutateurs : Un commutateur réseau connecte les autres appareils au sein d’un VLAN. Dans le cadre du marquage VLAN, les commutateurs sont responsables de l’attribution des balises VLAN, du trunking VLAN, du routage VLAN et d’autres tâches de gestion des VLAN qui consistent à diriger et à étiqueter le trafic réseau.
- Domaine de diffusion : Dans un réseau traditionnel, le domaine de diffusion comprend tous les appareils et autres composants de ce réseau ; puisqu’ils se trouvent tous sur le même réseau plat, ils peuvent tous recevoir un message lorsqu’il est diffusé. Les VLAN et le marquage VLAN permettent de réduire les domaines de diffusion et de les rendre plus spécifiques, en segmentant les domaines afin que les appareils ne puissent recevoir des messages et des paquets que d’autres appareils situés sur le même segment VLAN.
- Routeur : Un routeur de couche réseau permet d’acheminer les paquets de données entre différents VLAN. Alors que les commutateurs se concentrent sur les connexions entre appareils, les routeurs sont surtout utiles pour les connexions entre commutateurs et les opérations réseau de plus grande ampleur.
- Authentification des utilisateurs :Outre la vérification des identifiants VLAN afin de s’assurer qu’ils correspondent et sont approuvés pour le VLAN concerné, de nombreuses autres méthodes d’authentification des utilisateurs sont généralement utilisées pour vérifier que les appareils et les utilisateurs sont autorisés à accéder à ce VLAN. Un serveur RADIUS (Remote Authentication Dial-In User Service) ou un autre serveur d’authentification est généralement utilisé pour authentifier et autoriser le trafic utilisateur.
- Trunk : Le port trunk achemine et facilite les communications entre VLAN sur plusieurs VLAN. Il fonctionne au niveau du protocole de couche 2 et peut gérer la transmission de trafic VLAN balisé via les commutateurs et les routeurs.
- Protocole de couche 2 :Également appelé couche liaison de données, ce type de protocole réseau permet aux commutateurs, points d’accès sans fil, trames et autres appareils d’échanger des paquets d’information au sein d’un même VLAN.
- Protocole de couche 3 :Également appelé couche réseau, le routage de couche 3 est une couche plus complexe, située au-dessus de la couche 2, qui permet aux paquets d’information de circuler vers et depuis des appareils appartenant à des segments VLAN distincts. Les routeurs fonctionnent au niveau 3.
- Marquage simple :Il s’agit de l’approche idéale pour le marquage VLAN : chaque VLAN et chaque paquet d’information reçoit un seul type de balise. Le marquage simple permet d’identifier beaucoup plus facilement où les paquets de données doivent se trouver, où ils peuvent circuler et avec quels autres appareils ils peuvent interagir.
- Marquage double :Cette situation se produit lorsqu’un paquet d’information reçoit par erreur deux balises VLAN ou davantage. Elle survient lorsqu’un même paquet traverse un réseau et passe par plusieurs opérations de marquage. Cela arrive le plus souvent lorsqu’un paquet passe de son VLAN initial à un nouveau VLAN, mais conserve les balises et la structure de nommage de son VLAN précédent.
- Marquage mixte :Le marquage mixte se produit lorsque plusieurs normes de marquage différentes sont utilisées au sein d’un même VLAN ou d’un groupe de VLAN, involontairement ou volontairement, parce que certains appareils ne prennent en charge que certaines normes de marquage. Mélanger les balises dans un environnement VLAN peut entraîner des problèmes de compatibilité entre les appareils et compliquer la surveillance des performances des VLAN par les administrateurs réseau depuis un tableau de bord unique.
Fonctionnement du marquage VLAN
Pour commencer le processus de marquage VLAN, vous devez d’abord virtualiser votre réseau physique et configurer différents VLAN. Ces VLAN peuvent être regroupés comme bon vous semble : certains utilisateurs les créent en fonction de l’emplacement des appareils, tandis que d’autres se basent sur le service, le volume de trafic ou une autre classification catégorielle. Quelle que soit la manière dont vous choisissez de classer et de regrouper vos VLAN, vous pouvez les configurer au moyen de systèmes tels que les systèmes de gestion des points d’accès sans fil.
Une fois vos VLAN configurés, il faut attribuer un identifiant VLAN spécifique à chacun d’eux ; les identifiants VLAN sont généralement des valeurs de 12 bits. Les identifiants VLAN sont ensuite appliqués aux en-têtes des différents paquets d’information qui circulent sur le réseau. Les paquets d’information existants peuvent recevoir manuellement l’identifiant VLAN le plus approprié.
Lorsque de nouveaux utilisateurs et appareils tentent de se connecter au réseau, un serveur d’authentification et/ou d’autres outils d’authentification sont d’abord utilisés pour déterminer si ce nouvel hôte est valide. Une fois l’utilisateur ou l’appareil authentifié, un commutateur VLAN ajoute un identifiant VLAN logique à tous les paquets d’information envoyés par cet élément sur le réseau. Cet identifiant VLAN garantit que le paquet d’information reste dans le VLAN approprié et qu’il n’est diffusé qu’à ce segment du domaine de diffusion.
Pour les déplacements de paquets plus complexes, des trunks et/ou des routeurs peuvent être configurés afin de faciliter les communications inter-VLAN. Sinon — sauf en cas d’erreur telle qu’un double marquage — le paquet est étiqueté et configuré pour rester parmi les hôtes, ports et commutateurs présents sur son VLAN particulier.
Pour voir un exemple d’utilisation des VLAN pour la sécurité réseau et la segmentation, consultez Créer une architecture résiliente face aux ransomwares.
Le marquage VLAN est-il nécessaire ?
Le marquage VLAN est un processus utile, notamment dans les environnements réseau de grande taille où les administrateurs doivent gérer simultanément différentes classifications et exigences liées aux services, aux appareils et aux utilisateurs, aux types de trafic, aux autorisations et à d’autres facteurs. Il aide également les administrateurs de réseaux de toutes tailles à mieux s’organiser, à comprendre le trafic qui circule sur leur réseau et à segmenter celui-ci de manière logique afin d’améliorer les performances et la circulation du trafic.
Cependant, le marquage VLAN n’est pas nécessaire pour tout le monde ; son utilité dépend de la taille de votre réseau, du nombre de VLAN exploités et d’autres exigences organisationnelles. En fait, si vous ne maîtrisez pas le sujet lors de la configuration initiale des balises VLAN, notamment si vous ne standardisez pas vos processus et procédures, les balises VLAN peuvent en réalité entraîner davantage de difficultés de gestion qu’un environnement VLAN non balisé.
Votre équipe ne devrait lancer un projet de marquage VLAN que si elle peut tirer parti de fonctionnalités telles que le routage inter-VLAN, une gestion plus fine des politiques et un meilleur contrôle des diffusions. Si votre objectif principal est de mettre en place un environnement VLAN facile à utiliser pour des appareils utilisateurs et des classifications VLAN simples, les VLAN non balisés répondront probablement à vos besoins.
À lire aussi : La microsegmentation s’impose comme un pilier du Zero Trust
7 bonnes pratiques pour le marquage VLAN
Le marquage VLAN n’est pas simple, mais ces bonnes pratiques vous aideront à le mettre en œuvre correctement.
1. Maintenir des normes VLAN cohérentes
Pour éviter que vos balises deviennent trop difficiles à comprendre et que les appareils de votre VLAN cessent d’être compatibles entre eux, adoptez une convention de nommage standardisée et des normes de marquage uniformes. Pour le marquage VLAN en particulier, les utilisateurs peuvent choisir entre différentes méthodes et normes, telles que IEEE 802.1Q et ISL. L’une ou l’autre peut convenir à votre organisation, mais utiliser les deux peut créer un scénario de marquage mixte dans lequel il devient plus facile de perdre la trace du trafic, de mal configurer différents aspects du VLAN et, de manière générale, de voir les paquets d’information mal interprétés ou mal dirigés.
2. Surveiller et auditer les doubles marquages et autres erreurs de marquage
Différentes erreurs de marquage peuvent facilement apparaître dans votre environnement VLAN, notamment lorsque plusieurs utilisateurs et équipes travaillent sur des initiatives de marquage. Pour éviter de vous retrouver avec des paquets d’information portant deux balises, surveillez en permanence le trafic circulant au sein des VLAN et entre eux à l’aide d’outils de surveillance réseau. Pour une analyse plus approfondie et ponctuelle de la qualité des balises, intégrez l’évaluation des balises VLAN à vos audits réseau réguliers et évaluations des vulnérabilités.
3. Contrôler la taille du domaine de diffusion
Quelle que soit la qualité du marquage de vos VLAN et de vos paquets d’information, votre réseau peut tout de même être saturé et fonctionner au ralenti si votre domaine de diffusion et le trafic qui y circule deviennent trop importants. À mesure que l’activité de votre réseau augmente, envisagez de créer de nouveaux sous-VLAN afin de réduire le trafic de diffusion et de faciliter la gestion de la sécurité et des performances du réseau sur des segments plus fins.
4. Tenir compte des utilisateurs, des cas d’usage et des autres regroupements logiques pour les balises
Les groupes de balises peuvent correspondre à presque toutes les catégories ou classifications. Les organisations ont donc intérêt à réfléchir à la manière dont elles souhaitent regrouper leur trafic réseau virtualisé. Des tiers, parties prenantes ou employés ont-ils besoin d’un accès plus ou moins large à certaines ressources ? Certains appareils ou applications sont-ils utilisés d’une manière qui consomme davantage de bande passante et nécessite une attention particulière ? Certains appareils transmettent-ils des données exigeant des pratiques plus strictes en matière de sécurité et de conformité ? Ces questions doivent toutes guider la manière dont vous divisez et marquez les différents VLAN.
5. Investir dans la surveillance réseau et d’autres outils de cybersécurité
Les solutions de surveillance réseau peuvent empêcher les problèmes de cybersécurité plus importants de devenir incontrôlables sur tout type de réseau, y compris un réseau virtualisé tel qu’un VLAN. De plus, certains outils de surveillance réseau offrent le niveau de personnalisation nécessaire pour suivre les éléments du marquage VLAN, notamment pour déterminer si certains paquets d’information ont été mal marqués ou ont reçu accidentellement plusieurs balises.
À lire aussi : 34 types de solutions de sécurité réseau parmi les plus courants
6. Utiliser des environnements de préproduction pour tester les configurations VLAN
Les erreurs de configuration comptent parmi les problèmes — et les menaces de sécurité — les plus courants auxquels les professionnels des réseaux sont confrontés lorsqu’ils débutent avec les VLAN et le marquage VLAN. Même si la résolution des problèmes dans un environnement de préproduction ne suffit pas à régler toutes vos difficultés, notamment lorsque le trafic réseau et les appareils gagnent en complexité, configurer initialement votre VLAN dans un tel environnement vous donne la possibilité de tester ses capacités et ses performances sans nuire aux performances de votre réseau réel.
7. Tenir à jour la documentation du marquage VLAN
Lorsque des membres quittent vos équipes informatiques et réseau et que de nouveaux collaborateurs les rejoignent, la seule façon de garantir que chacun sait comment maintenir les normes actuelles de marquage VLAN consiste à disposer d’une documentation détaillée et à jour. Chaque fois qu’un nouveau VLAN ou identifiant VLAN est créé, et lorsque les normes ou règles internes de gestion des données évoluent, veillez à mettre cette documentation à jour et à la conserver dans un emplacement accessible à toutes les parties prenantes concernées. Pour de meilleurs résultats, exigez que tous les professionnels des réseaux internes suivent régulièrement une formation sur le marquage VLAN et les bonnes pratiques d’utilisation des VLAN.
Principaux problèmes liés au marquage VLAN
Lorsqu’il est correctement effectué, le marquage VLAN peut aider les réseaux à fonctionner plus efficacement et en toute sécurité. Mais l’inverse peut se produire si les professionnels des réseaux ne sont pas prudents. Soyez attentif aux problèmes les plus courants liés au marquage VLAN lorsque vous lancez un projet de marquage :
Erreurs de configuration
De nombreux composants et éléments interdépendants interviennent dans le marquage VLAN. En raison de cette complexité, les organisations configurent fréquemment leurs VLAN et leurs balises VLAN de manière incorrecte : identifiants VLAN incompatibles, ports non balisés, commutateurs et trunks mal configurés ou VLAN surchargés contenant trop d’appareils et provoquant une congestion du réseau. Ces problèmes peuvent non seulement ralentir le réseau et le rendre moins efficace, mais aussi entraîner des problèmes de sécurité tels que des accès non autorisés.
Coûts de gestion
Même si les environnements VLAN correctement configurés permettent souvent de réaliser des économies, certains aspects de la gestion et du marquage VLAN peuvent rester prohibitifs. Par exemple, les petites organisations peuvent ne pas avoir les moyens de financer les coûts initiaux ou les coûts de maintenance de serveurs spécialisés tels que les serveurs RADIUS.
Expertise interne limitée
Toutes les organisations ne disposent pas d’une expertise interne suffisante ni des ressources nécessaires pour faire appel à un prestataire externe spécialisé dans les projets de marquage VLAN. Qu’il s’agisse de la mise en œuvre initiale, de la surveillance continue ou du dépannage périodique, de nombreuses organisations rencontrent des problèmes qu’elles ne peuvent pas résoudre lorsque certains composants ne fonctionnent pas comme prévu.
Exigences constantes en matière de maintenance et de surveillance
En lien avec le problème de l’expertise interne limitée, de nombreuses entreprises ne disposent pas des ressources nécessaires pour surveiller en permanence les problèmes de performances réseau et les vulnérabilités, ce qui les empêche de maintenir des normes VLAN élevées. Les VLAN nécessitent des opérations réseau complexes pour fonctionner correctement, notamment parce qu’ils font intervenir de nombreux appareils et outils réseau. L’interopérabilité, le trafic réseau, les politiques de qualité de service (QoS) et les contrôles d’accès sont autant de sujets complexes que les professionnels des réseaux doivent surveiller pour que les VLAN et leurs balises remplissent leur rôle.
En résumé : réussir son marquage VLAN
Le marquage VLAN peut être un processus complexe si votre équipe n’est pas prête à suivre et à surveiller les configurations réseau, et plus particulièrement si elle compte des professionnels des réseaux encore peu expérimentés. Cependant, surtout pour les grandes entreprises qui gèrent de vastes volumes de trafic varié et différents types d’utilisateurs, le marquage VLAN constitue l’un des moyens les plus efficaces, économiques et évolutifs pour les administrateurs systèmes de gérer la cybersécurité, la bande passante, les performances réseau et les contrôles fondés sur les rôles, les appareils et le trafic. Les administrateurs réseau peuvent tirer toutes sortes d’avantages de ce cadre de gestion organisationnelle des VLAN, à condition d’être disposés et capables de résoudre régulièrement les problèmes liés à leurs configurations et méthodes de marquage.
À lire ensuite : Protection réseau : comment sécuriser un réseau