

















Créées à l’origine pour protéger les réseaux internes, les solutions de pare-feu ont évolué pour devenir des solutions diversifiées et spécialisées, adaptées à de nombreuses architectures et finalités. Les huit types de pare-feu déployables comprennent les pare-feu réseau traditionnels, la gestion unifiée des menaces (UTM), les pare-feu nouvelle génération (NGFW), les pare-feu d’applications web (WAF), les pare-feu de bases de données, les pare-feu cloud, les pare-feu de conteneurs et les pare-feu en tant que service (FWaaS).
Pour déployer le type de pare-feu approprié, il faut d’abord comprendre les fonctionnalités et les options de déploiement disponibles. Elles permettent de déterminer les avantages, les inconvénients et les cas d’usage les plus adaptés à chaque pare-feu, ainsi que la manière dont chaque type fournit une solution unique.
| Types de pare-feu | ||||
|---|---|---|---|---|
| Types de pare-feu | Avantages | Inconvénients | Meilleurs cas d’usage | Options de déploiement |
| Pare-feu traditionnel (aussi appelé pare-feu basique, hôte ou réseau) | Efficace, débit de données élevé, déploiement rapide, peu coûteux | Fonctionnalités et capacité limitées, sécurité faible, aucune inspection du trafic | Environnements à faible risque et à budget limité | Matériel physique, machine virtuelle logicielle |
| Gestion unifiée des menaces (UTM) | Plusieurs fonctions de sécurité de base, contrôle centralisé, installation facile, sécurité moyenne | Mises à jour plus fréquentes nécessaires, moins efficace que les solutions dédiées, personnalisation limitée, faible débit | Environnements à risque modéré et disposant de peu de ressources | Matériel physique, machine virtuelle logicielle |
| Pare-feu nouvelle génération (NGFW) | Sécurité élevée, inspection du trafic chiffré, blocage direct des logiciels malveillants | Plus coûteux, débit plus faible, maintenance accrue, risque plus élevé de mauvaise configuration | Environnements à haut risque (finance, santé, etc.) | Matériel physique, machine virtuelle logicielle |
| Pare-feu d’applications web (WAF) | Sécurité élevée pour les applications, inspection HTTP spécialisée, finalité très ciblée | Ne sécurise pas toutes les applications, doit faire partie d’un ensemble de solutions de sécurité, coût justifié uniquement pour des besoins importants | Défense spécialisée des applications, pare-feu hautes performances | Matériel physique, machine virtuelle logicielle |
| Pare-feu de base de données | Sécurité et surveillance élevées et spécialisées pour les bases de données, rapports de conformité améliorés, | Doit faire partie d’un ensemble de solutions de sécurité, coût justifié uniquement pour des besoins importants | Protection supplémentaire des bases de données, pare-feu hautes performances | Matériel physique, machine virtuelle logicielle |
| Pare-feu cloud | Plus évolutif, souvent préconfiguré pour le fournisseur cloud, aucune maintenance du matériel sous-jacent | Aucun contrôle du matériel sous-jacent, plus coûteux pour les besoins d’un pare-feu de base, peut ne pas être compatible avec plusieurs clouds | Défense cloud spécialisée, pare-feu d’entreprise centralisé, trafic de pare-feu très variable | Machine virtuelle logicielle |
| Pare-feu de conteneurs | Configuration centralisée ou DevOps, déploiement possible par le code, visibilité et contrôle des conteneurs, évolutivité rapide et déploiement à la demande | Doit faire partie d’un ensemble de solutions de sécurité, coût justifié uniquement pour des besoins importants | Sécurité supplémentaire et spécialisée des conteneurs, pare-feu hautes performances | Logiciel conteneurisé |
| Pare-feu en tant que service (FWaaS) | Plus évolutif que les pare-feu sur site, sécurité unifiée, déploiement flexible et simplifié, nécessite moins de compétences et de ressources informatiques, mises à jour et maintenance entièrement automatisées, identification et mise à jour plus rapides face aux menaces | Moins attentif aux besoins spécifiques des clients, options de personnalisation réduites, perte de contrôle, risque d’exposition des informations au fournisseur de services tiers, ne remplace pas les pare-feu d’appareils ou spécialisés | Gestion centralisée pour les organisations géographiquement dispersées, sécurité robuste pour les organisations aux ressources limitées, solution de pare-feu prête à l’emploi pour un déploiement rapide ou le remplacement d’une solution existante | sans objet (service) |
- Fonctionnalités et options de déploiement des pare-feu
- Pare-feu réseau traditionnels
- Gestion unifiée des menaces (UTM)
- Pare-feu nouvelle génération (NGFW)
- Pare-feu d’applications web (WAF)
- Pare-feu de base de données
- Pare-feu cloud
- Pare-feu de conteneurs
- Pare-feu en tant que service
- Les services de pare-feu comme alternatives à l’achat de pare-feu
- 9 questions à poser pour trouver les solutions de pare-feu adaptées
- En résumé : choisir la solution de pare-feu adaptée dans le cadre d’une stratégie de sécurité globale
Fonctionnalités et options de déploiement des pare-feu
Les pare-feu sont les videurs de l’informatique. Ils filtrent le trafic entrant vers les réseaux, les applications, les bases de données et autres ressources afin d’empêcher les flux non autorisés et indésirables.
Les pare-feu doivent trouver un équilibre entre les performances de sécurité et le débit opérationnel ; les fonctions plus avancées renforcent la sécurité, mais ralentissent la transmission des données. Dans la plupart des cas, la « meilleure » solution consiste à déployer plusieurs pare-feu afin de maximiser leurs atouts et de minimiser leurs défauts ; cependant, les contraintes budgétaires et de ressources empêchent souvent les déploiements idéaux.
Types de fonctionnalités des pare-feu
Les principales fonctionnalités des pare-feu comprennent le filtrage des paquets, l’inspection avec état, le filtrage des sessions, le service proxy, le filtrage de la couche applicative, le filtrage des sources, le filtrage des logiciels malveillants et l’inspection approfondie des paquets. Le tableau ci-dessous compare les fonctionnalités généralement disponibles avec les types de pare-feu correspondants, mais gardez à l’esprit que toutes les classifications restent générales : certains pare-feu traditionnels avancés peuvent effectuer un filtrage des logiciels malveillants et certains pare-feu de bases de données peuvent être capables de filtrer les sessions.
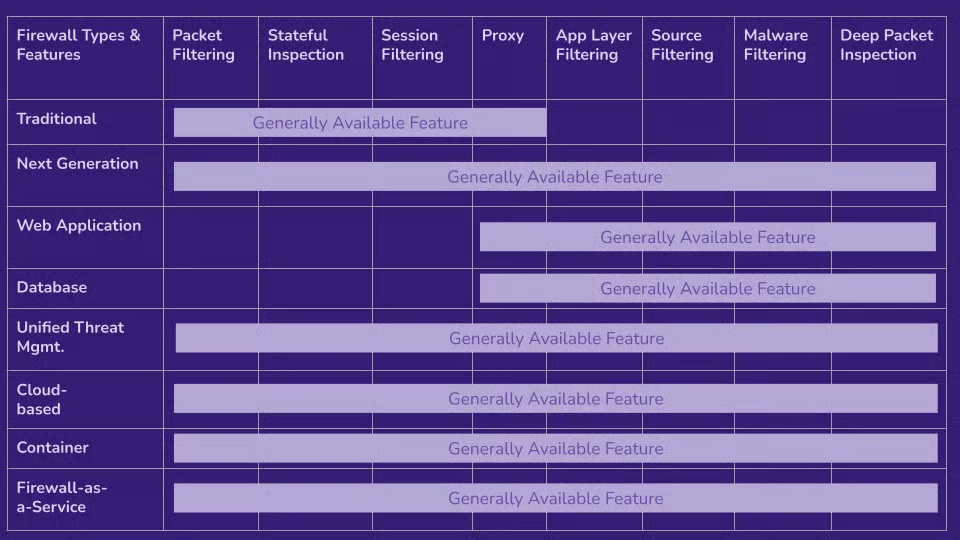
Chaque fonctionnalité assure un type différent de filtrage. Les fonctionnalités rapides et simples n’ajoutent pas beaucoup de sécurité, tandis que les fonctionnalités plus complexes renforcent considérablement la sécurité, au prix d’une diminution tout aussi importante du débit opérationnel.
| Fonctionnalité | Niveau de sécurité | Complexité | Vitesse | Description |
|---|---|---|---|---|
| Filtrage des paquets | Faible | Faible | Rapide | Compare les en-têtes des paquets à des règles prédéfinies qui définissent les adresses IP, protocoles et ports source/destination autorisés |
| Filtrage des sessions (aussi appelé passerelle au niveau du circuit) | Faible | Faible | Rapide | Examine les connexions au niveau de la session (TCP/UDP) pour vérifier qu’elles sont légitimes et crée souvent des connexions proxy (voir ci-dessous) |
| Services proxy | Faible | Faible | Moyenne | Établit des connexions de protocole (TCP/UDP) au nom d’autres appareils ou applications ; masque les adresses IP et bloque les requêtes visant à découvrir les ports et services ouverts |
| Inspection avec état | Moyen | Moyenne | Moyenne | Suit les connexions (TCP, etc.) dans des tables afin de détecter, suivre et bloquer les flux potentiellement malveillants |
| Filtrage de la couche applicative | Élevé | Élevée | Lente | Utilise des proxys et des règles plus complexes pour inspecter et filtrer les attaques de la couche applicative ; nécessite beaucoup de ressources |
| Filtrage des sources | Moyen | Moyenne | Moyenne | Utilise l’URL d’un site web, l’adresse IP et les informations de géolocalisation pour identifier et filtrer les sources de trafic potentiellement dangereuses ; difficile à maintenir à jour |
| Filtrage des logiciels malveillants | Élevé | Élevée | Lente | Détecte (souvent à l’aide de signatures) et bloque les logiciels malveillants connus ou les comportements malveillants ; nécessite beaucoup de ressources et est difficile à maintenir à jour |
| Inspection approfondie des paquets | Élevé | Élevée | Lente | Inspecte le contenu des paquets réseau afin d’identifier les indicateurs de compromission, les contenus malveillants et les informations sensibles ; nécessite beaucoup de ressources, en particulier lors du déchiffrement du trafic chiffré |
Types de déploiement des pare-feu
Lors du déploiement d’un pare-feu, l’équipe de sécurité doit déterminer où la solution s’intègre dans l’architecture globale. Traditionnellement, les fournisseurs livraient tous les pare-feu sous forme d’appliances matérielles conçues à cet effet, mais aujourd’hui, presque tous les types de pare-feu peuvent être déployés sous forme de logiciels prêts à être installés comme machines virtuelles (VM) ou conteneurs.
Pare-feu matériels
Le matériel existe en versions pour baie de serveurs et pour ordinateur de bureau, et sa capacité est fixe en fonction de la configuration matérielle. Le matériel dédié et la capacité fixe facilitent les mises à jour et les déploiements à distance.
Cependant, les pare-feu matériels coûtent plus cher que les VM équivalentes, occupent un espace physique et sont beaucoup moins flexibles à modifier. Cette flexibilité limitée, conjuguée aux contraintes de capacité, rend le matériel moins intéressant pour les déploiements dans des environnements dynamiques.
Pare-feu logiciels (VM, cloud, conteneur)
Les pare-feu logiciels sous forme de machines virtuelles peuvent être installés sur des ordinateurs de bureau, des serveurs, dans le cloud et dans des environnements d’orchestration de conteneurs. Les pare-feu virtuels offrent une flexibilité accrue, un déploiement rapide et un éventail complet de fonctionnalités, allant des pare-feu de système d’exploitation simples, basés sur l’hôte, aux fonctionnalités complètes des NGFW.
Cependant, les pare-feu VM deviennent dépendants de la sécurité de l’environnement hôte et peuvent entrer en conflit avec d’autres applications qui y sont exécutées. Ils augmentent également la complexité et les risques d’erreur lors de l’installation, de l’intégration et de la configuration.
Pare-feu réseau traditionnels
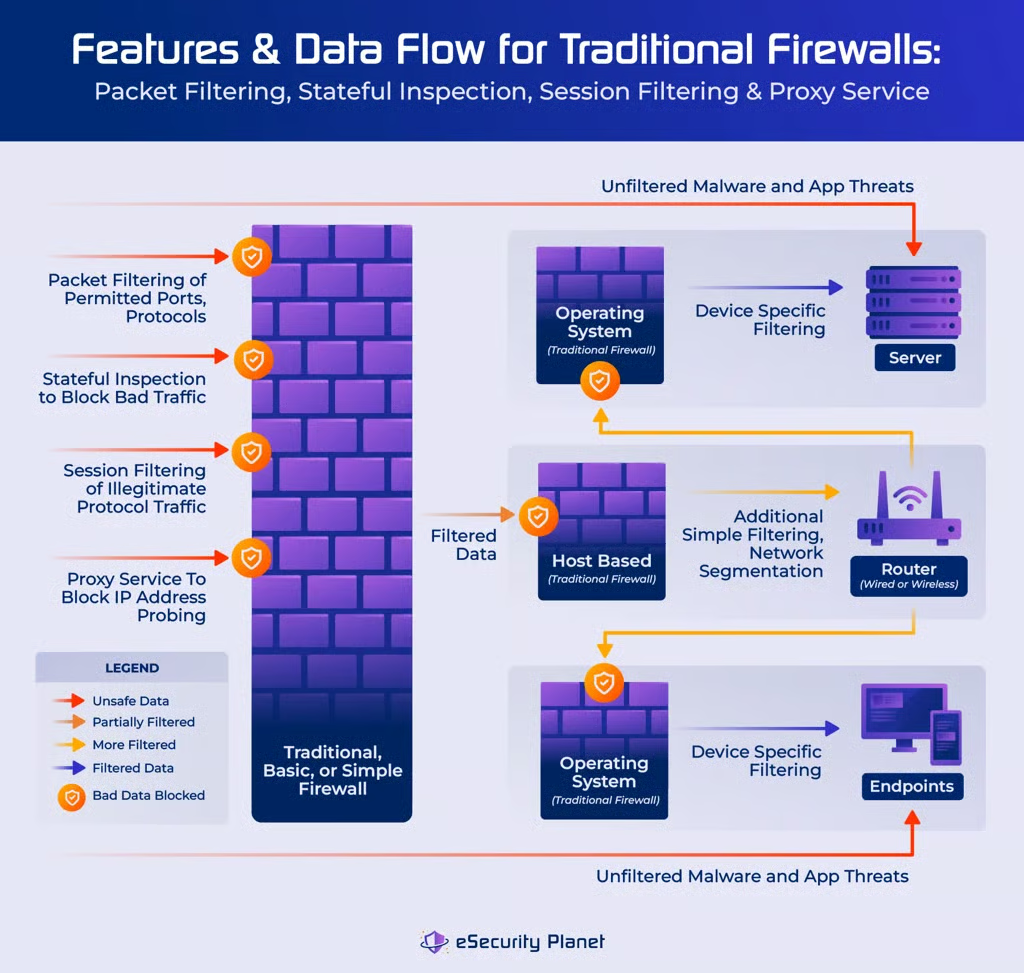
Les pare-feu réseau traditionnels simples, basiques ou traditionnels filtrent les paquets de données en appliquant des règles et en inspectant les en-têtes des données. Ils fournissent une sécurité peu coûteuse et peuvent être facilement déployés sous forme d’appareils matériels ou de machines virtuelles dans tout un réseau afin d’effectuer un filtrage ou une segmentation du réseau.
Aucun fournisseur ne commercialise de pare-feu qualifié de « traditionnel », « simple » ou « basique ». Toutefois, un acheteur peut constater que les options de pare-feu les moins chères proposent généralement les fonctionnalités simplifiées associées à un pare-feu traditionnel.
Les pare-feu traditionnels sont appelés pare-feu hôtes lorsqu’ils sont intégrés aux systèmes d’exploitation (par ex. : Windows Firewall, macOS, etc.), aux routeurs réseau d’entreprise et aux routeurs Wi-Fi grand public. L’achat de pare-feu peu coûteux offrant les fonctionnalités traditionnelles permet de mettre rapidement et facilement en place une protection par pare-feu, mais les équipes informatiques qui disposent de davantage de temps peuvent préférer les pare-feu logiciels open source.
| Niveau de protection | Débit opérationnel | Fournisseurs | Options open source |
|---|---|---|---|
| Faible : simple et basique | Élevé (l’inspection avec état peut entraîner un certain ralentissement) | Netgate (matériel pfSense), Zyxel | pfSense, OPNsense Firewall, IPFire |
Cas d’usage
- Agences ou petites entreprises et bureaux à domicile (SOHO)
- Environnements à faible risque (installations industrielles disposant de technologies limitées, etc.)
- Couche de défense pour les serveurs, les terminaux et les segments réseau
- Segmentation du réseau interne, contrôle des accès ou gestion de la bande passante
- Filtrage initial à haut débit du trafic en amont de solutions plus sophistiquées ou spécialisées (NGFW, WAF, etc.)
Fonctionnalités courantes
- Filtrage des paquets
- Inspection avec état
- Filtrage des sessions
- Service proxy
- Filtrage de la couche applicative
- Filtrage des sources
- Filtrage des logiciels malveillants
- Inspection approfondie des paquets
Avantages
- Très efficaces pour un ensemble restreint de tâches
- Traitement rapide et débit de données élevé
- Mise en œuvre peu coûteuse ou gratuite
- Installation et configuration rapides
Inconvénients
- Ne bloquent pas les attaques applicatives ou web (HTML)
- Aucune inspection du trafic
- Capacité généralement limitée
- Peuvent être trompés par des en-têtes manipulés
Gestion unifiée des menaces (UTM)
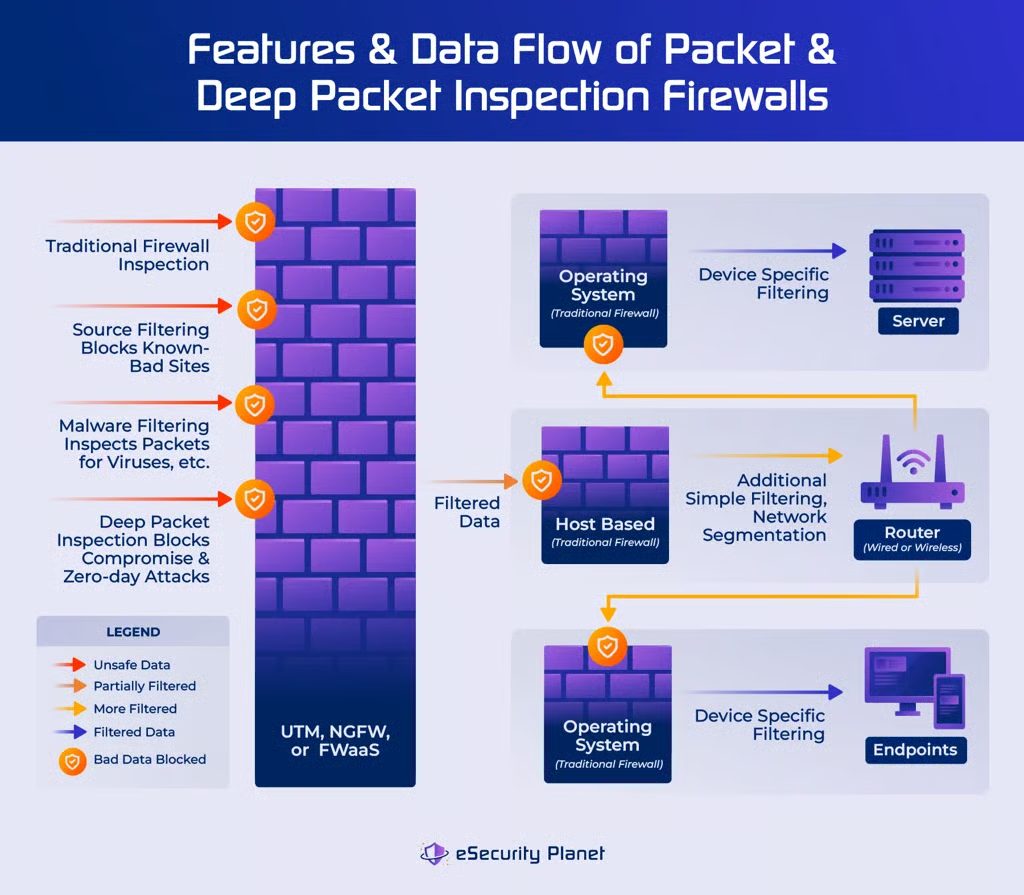
Les appliances de gestion unifiée des menaces (UTM) fournissent une pile de sécurité robuste dans une appliance prête à l’emploi qui se branche simplement au réseau. Un UTM classique étend les fonctionnalités de base d’un pare-feu traditionnel pour effectuer des analyses supplémentaires intégrant les capacités des solutions antivirus, de détection des intrusions, de passerelle web sécurisée (SWG), de sécurité du service de noms de domaine (DNS) et de passerelle de messagerie.
Les UTM ciblent les petites et moyennes organisations qui souhaitent réaliser des économies grâce à une solution de sécurité combinée. Cette solution convient également aux organisations de toutes tailles qui ne disposent pas des ressources nécessaires pour affiner leurs options de sécurité.
Tous les UTM inspectent les composants non chiffrés des en-têtes des paquets entrants et sortants afin de détecter les logiciels malveillants, les pièces jointes malveillantes et les sites connus comme malveillants ou soupçonnés d’être des sites d’hameçonnage (adresses IP, URL, etc.) et assurent certaines protections de base au niveau applicatif. Certains UTM peuvent parfois effectuer une analyse approfondie des paquets, mais ils n’offriront pas les capacités d’analyse complètes d’un NGFW, car les ressources seront partagées avec les fonctionnalités non liées au pare-feu de l’appliance.
| Niveau de protection | Débit opérationnel | Fournisseurs | Options open source |
|---|---|---|---|
| Moyen | Faible : de nombreuses inspections sont effectuées | Fortinet, SonicWALL, Juniper Networks, Check Point Software, WatchGuard et Sophos | Endian, Untangle |
Cas d’usage
- Petites et moyennes organisations ou agences
- Organisations disposant de ressources informatiques limitées
- Installations présentant un risque modéré (installations industrielles, navires de croisière, etc.)
Fonctionnalités courantes (pare-feu uniquement)
- Filtrage des paquets
- Inspection avec état
- Filtrage des sessions
- Service proxy
- Filtrage de la couche applicative*
- Filtrage des sources
- Filtrage des logiciels malveillants
- Inspection approfondie des paquets*
*Certaines fonctionnalités peuvent être présentes, mais leurs capacités peuvent être limitées par rapport à celles de solutions plus robustes (NGFW, WAF, etc.).
Avantages
- Intègre diverses fonctionnalités de sécurité dans un seul déploiement
- Console de gestion centralisée
- Facilite l’installation et la gestion pour les équipes informatiques
- Moins coûteux que le déploiement de solutions individuelles pour chaque fonction
Inconvénients
- Les fonctionnalités étendues nécessitent souvent des mises à jour plus fréquentes, notamment pour les signatures antivirus et les URL malveillantes
- Tend à être moins efficace que les solutions dédiées
- Débit de données plus lent que celui des solutions dédiées ou des pare-feu traditionnels
- Offre peu d’options de personnalisation
Pare-feu nouvelle génération (NGFW)
Les pare-feu nouvelle génération étendent les fonctionnalités des pare-feu traditionnels grâce à une inspection plus robuste du contenu de chaque paquet de données. Cette inspection comprend l’examen des adresses IP source et destination afin de bloquer les connexions malveillantes (logiciels malveillants, hameçonnage, etc.) et indésirables (sites pour adultes, géolocalisations indésirables, etc.).
Les NGFW effectuent un certain filtrage au niveau applicatif des applications dangereuses à l’aide de la comparaison de signatures et du déchiffrement SSL. Les capacités de filtrage applicatif des pare-feu nouvelle génération peuvent même permettre d’interdire l’utilisation d’applications spécifiques, comme les applications de partage de fichiers pair à pair (P2P), ou de restreindre partiellement l’utilisation d’une application, par exemple en autorisant les appels Skype tout en bloquant le partage de fichiers Skype.
La plupart des pare-feu actuellement commercialisés proposent au moins une inspection simple des paquets et un filtrage des URL. Les NGFW plus récents et plus puissants intègrent la détection comportementale et déploient l’intelligence artificielle (IA) pour détecter les anomalies et assurer une défense proactive.
| Niveau de protection | Débit opérationnel | Fournisseurs | Options open source |
|---|---|---|---|
| Très élevé : inspection approfondie des paquets, déchiffrement, filtrage des logiciels malveillants | Faible : les fonctionnalités avancées nécessitent du temps pour être exécutées | Arista, Barracuda, Check Point Software, Cisco, Forcepoint, Fortinet, Huawei, Juniper Networks, Palo Alto Networks, SonicWall (Dell), Sophos | OPNsense Firewall, DynFi |
Cas d’usage
- Protection maximale avec une solution de pare-feu adaptée aux besoins les plus étendus
- Protection étendue pour satisfaire aux exigences de conformité PCI ou HIPAA
- Environnements peu sensibles aux performances, faiblement affectés par la réduction du débit de données
- Environnements de campus d’entreprise, gouvernementaux et éducatifs disposant de ressources informatiques importantes pour l’installation, la configuration et la maintenance
Fonctionnalités courantes
- Filtrage des paquets
- Inspection avec état
- Filtrage des sessions
- Service proxy
- Filtrage de la couche applicative
- Filtrage des sources
- Filtrage des logiciels malveillants
- Inspection approfondie des paquets
Avantages
- Analyse plus approfondie des données entrantes à la recherche de code malveillant
- Plus susceptible de satisfaire aux exigences de conformité
- Peut bloquer directement certains logiciels malveillants et certaines attaques (comme les attaques DDoS)
- Peut inspecter le trafic chiffré
Inconvénients
- Solution plus coûteuse
- Un débit de données plus limité peut entraîner des problèmes de performances réseau
- Un plus grand nombre de fonctionnalités offre davantage d’options, ce qui augmente le temps d’installation, les exigences de configuration et le risque de mauvaise configuration
- Davantage de maintenance et de mises à jour seront nécessaires
Pare-feu d’applications web (WAF)
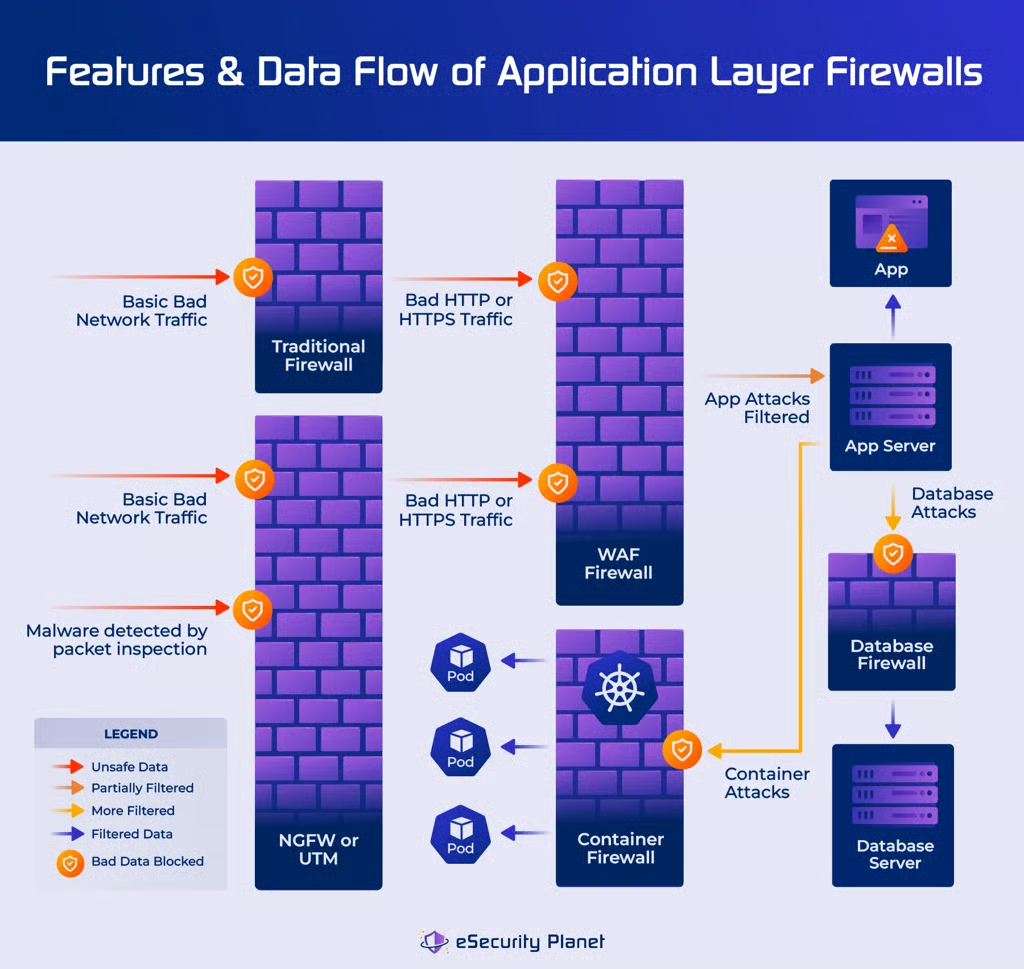
Un pare-feu d’applications web (WAF fournit un proxy au niveau applicatif entre une application et ses utilisateurs afin de filtrer le trafic potentiellement malveillant. Ces pare-feu améliorent les performances opérationnelles en se concentrant sur une défense spécialisée, comme le filtrage des requêtes délibérément malformées ou des requêtes malveillantes.
L’installation d’un WAF permet au NGFW situé à la périphérie du réseau d’ignorer les inspections au niveau applicatif et de se concentrer sur des tâches d’analyse plus élémentaires afin d’améliorer le débit de données vers le serveur d’applications. L’architecture proxy protège l’application contre les activités malveillantes telles que les analyses de ports, les tentatives de déterminer le logiciel exécuté sur le serveur d’applications (ou les informations sur le conteneur), ainsi que le cross-site scripting (XSS).
Outre le filtrage de la couche applicative, de nombreux WAF assurent désormais la protection des interfaces de programmation d’applications (API), la détection des robots et la protection des microservices. Les WAF plus avancés améliorent les performances grâce à l’IA et au ML pour détecter les anomalies et bloquer les menaces de manière autonome.
| Niveau de protection | Débit opérationnel | Fournisseurs | Options open source |
|---|---|---|---|
| Élevé, mais spécialisé ; ignore généralement les fonctions de base des pare-feu | Moyen ; l’inspection des paquets applicatifs prend du temps, mais le filtrage spécialisé réduit la surcharge opérationnelle | Akamai, Barracuda, Citrix, Cloudflare, F5 Networks, Fastly, Fortinet, Imperva, Netscaler, Radware, Wallarm | Coraza, ModSecurity, open-appsec, Shadow Daemen |
Cas d’usage
- Protection supplémentaire et spécialisée des serveurs d’applications et des applications
- Pare-feu spécialisé et hautes performances permettant de réduire la charge et le ralentissement imposés aux autres pare-feu
Fonctionnalités courantes
- Service proxy
- Filtrage de la couche applicative
- Filtrage des sources
- Filtrage des logiciels malveillants
- Inspection approfondie des paquets*
L’inspection approfondie des paquets se concentre généralement sur la prévention des attaques applicatives (XSS, DDoS, SQLi, etc.) et accorde moins d’attention au blocage des logiciels malveillants afin d’améliorer les performances.
Avantages
- Ajoute une couche de protection supplémentaire entre l’application et le code potentiellement malveillant
- Inspection spécialisée du trafic HTTP/HTTPS pour se défendre contre les attaques fondées sur du code, comme l’injection SQL (SQLi) ou le cross-site scripting (XSS)
- L’inspection spécialisée des paquets facilite l’utilisation et réduit la surcharge opérationnelle
- Cette spécialisation réduit également les erreurs d’installation et de configuration
Inconvénients
- N’est rentable que pour les organisations présentant des risques, des budgets et des ressources plus importants
- N’assure pas une sécurité complète pour toutes les applications
- Peut ralentir les performances de certaines applications
- N’assure pas une protection couvrant tous les aspects de la sécurité et ne devrait constituer qu’un élément de la pile de sécurité
Pare-feu de base de données
Les pare-feu de base de données sont un sous-ensemble des pare-feu d’applications web qui protègent les bases de données. Ils sont installés directement devant le serveur de base de données ou, occasionnellement, devant la passerelle réseau lorsqu’ils protègent plusieurs bases de données exécutées sur plusieurs serveurs.
Les pare-feu de base de données détectent et empêchent des attaques spécifiques contre les bases de données, comme l’injection SQL (SQLi), qui peuvent permettre à des attaquants d’accéder aux informations confidentielles stockées dans les bases de données. L’installation d’un pare-feu de base de données permet à l’équipe de sécurité d’ignorer les inspections des attaques contre les bases de données au niveau du NGWF et des serveurs d’applications situés plus tôt dans le flux de données, afin d’améliorer le débit de données et les performances globales.
| Niveau de protection | Débit opérationnel | Fournisseurs | Options open source |
|---|---|---|---|
| Élevé, mais spécialisé ; ignore généralement les fonctions de base des pare-feu | Élevé ; l’inspection des paquets applicatifs prend du temps, mais le filtrage hautement spécialisé réduit la surcharge opérationnelle par rapport à un NGFW ou à un WAF | DataSunrise, Fortinet, Imperva, Oracle | DBHawk, GreenSQL |
Cas d’usage
- Protection supplémentaire et spécialisée des bases de données et des serveurs de bases de données
- Rapports de conformité supplémentaires concernant l’accès aux bases de données et leur utilisation
- Pare-feu spécialisé et hautes performances permettant de réduire la charge et le ralentissement imposés aux autres pare-feu
Fonctionnalités courantes
- Service proxy
- Filtrage de la couche applicative
- Filtrage des sources
- Filtrage des logiciels malveillants
- Inspection approfondie des paquets*
L’inspection approfondie des paquets se concentre sur la prévention des attaques contre les bases de données (SQLi, etc.) et accorde moins d’attention au blocage des autres types d’attaques afin d’améliorer les performances.
Avantages
- Inspection spécialisée du trafic HTTP/HTTPS pour se défendre contre les attaques fondées sur du code, comme l’injection SQL (SQLi)
- La spécialisation de la sécurité facilite l’utilisation et réduit les erreurs d’installation ou de configuration
- Peut également servir d’outil de surveillance et d’audit des accès aux bases de données
- Peut produire des rapports sur les accès aux bases de données à des fins de conformité et de réglementation
Inconvénients
- N’est rentable que pour les organisations présentant des risques, des budgets et des ressources plus importants
- N’assure pas une protection couvrant tous les aspects de la sécurité et ne devrait constituer qu’un élément de la pile de sécurité
- Réduit les performances des accès aux bases de données
- Une protection hyperspécialisée peut nécessiter des ressources spécialisées, comme des experts en bases de données, pour faciliter l’intégration et la configuration
Pare-feu cloud
Un pare-feu cloud peut être acheté sur la place de marché des fournisseurs cloud (Azure, AWS, Google Cloud, etc.) afin de protéger les ressources cloud situées derrière le pare-feu. Une organisation ambitieuse pourrait techniquement configurer l’ensemble de son infrastructure réseau pour l’exécuter derrière un pare-feu évolutif dans le cloud, à condition d’accepter de ne pas contrôler le matériel sous-jacent.
De nombreux fournisseurs de pare-feu populaires (Fortigate, Fortinet, Juniper, Palo Alto, Sophos, etc.) proposent des solutions de VM optimisées pour le cloud sur une place de marché cloud, préconfigurées pour ce cloud spécifique (Azure, AWS, etc.). Certains fournisseurs cloud proposent également leurs propres pare-feu sous leur marque (Azure, IBM, etc.).
Les pare-feu cloud peuvent être des pare-feu spécialisés (par ex. : WAF, conteneurs) ou des NGFW pleinement fonctionnels. Contrairement au FWaaS, présenté ci-dessous, un pare-feu cloud nécessite des ressources informatiques internes pour son installation, sa configuration, sa maintenance et sa surveillance.
| Niveau de protection | Débit opérationnel | Fournisseurs | Options open source |
|---|---|---|---|
| Variable : toute une gamme, du pare-feu basique au NGFW, peut être mise en œuvre | Variable : dépend entièrement des fonctionnalités sélectionnées et du niveau d’inspection des paquets | Arista, AWS, Fortigate, Fortinet, Juniper, Microsoft, Palo Alto, Sophos | OPNsense* |
*Remarque : les ressources open source déployées comme pare-feu cloud ne sont généralement pas gratuites. À tout le moins, le fournisseur cloud facturera la VM (UC, mémoire, etc.).
Cas d’usage
- Couche de défense spécialisée pour les ressources cloud
- Pare-feu centralisé pour toute une entreprise
- Les besoins très variables bénéficient de l’évolutivité des ressources cloud
Fonctionnalités courantes
- Filtrage des paquets
- Inspection avec état
- Filtrage des sessions
- Service proxy
- Filtrage de la couche applicative
- Filtrage des sources
- Filtrage des logiciels malveillants
- Inspection approfondie des paquets
Remarque : toutes les fonctionnalités ne seront pas disponibles avec tous les produits de pare-feu cloud.
Avantages
- Plus évolutif (à la hausse comme à la baisse) que les options sur site
- Moins coûteux qu’une solution sur site concédée sous licence pour répondre aux besoins d’utilisation en période de pointe
- Souvent préconfiguré pour un déploiement propre au cloud
- Aucune obligation de maintenance ou de mise à niveau du matériel sous-jacent
Inconvénients
- Aucun contrôle du matériel sous-jacent
- Plus coûteux que des équipements sur site dimensionnés pour répondre aux besoins de référence
- Les déploiements optimisés pour un fournisseur cloud peuvent ne pas être compatibles avec plusieurs clouds
- Les pare-feu déployés dans le cloud peuvent nécessiter l’intervention d’experts du cloud pour garantir la mise en œuvre et la configuration correctes du déploiement
Pare-feu de conteneurs
Un pare-feu de conteneurs protège et isole les applications conteneurisées en piles, les charges de travail et les services sur un hôte de conteneurs. Les pare-feu de conteneurs offrent les fonctionnalités traditionnelles d’un pare-feu et filtrent le trafic entrant, sortant et interne à l’environnement de conteneurs.
Cette sécurité spécialisée améliore le débit opérationnel et crée des conteneurs hautement isolés, dont l’exposition (et l’accès) aux réseaux externes ou à d’autres applications non conteneurisées est limitée. La conception légère d’un pare-feu de conteneurs s’intègre étroitement aux moteurs de conteneurs (Docker, etc.) et aux outils d’orchestration (Kubernetes, OpenShift, etc.).
Comme les autres ressources de conteneurs, les pare-feu de conteneurs peuvent être facilement mis à l’échelle, déployés et retirés du service au moyen de code. Ils peuvent également être intégrés aux outils et processus DevOps afin de répondre aux exigences agiles.
| Niveau de protection | Débit opérationnel | Fournisseurs | Options open source |
|---|---|---|---|
| Élevé, mais spécialisé ; s’appuie sur d’autres pare-feu et outils pour assurer une protection complète | Élevé ; des listes d’autorisation strictement définies et des inspections ciblées des paquets maintiennent un débit élevé | Juniper Networks, Palo Alto Networks | SUSE (NeuVector), Tigera (Calico) |
Cas d’usage
- Protection supplémentaire et spécialisée pour les conteneurs
- Pare-feu spécialisé et hautes performances permettant de réduire la charge et le ralentissement imposés aux autres pare-feu
- Déploiement à la demande et en parallèle pour protéger les microservices conteneurisés
Fonctionnalités courantes
- Filtrage de la couche applicative
- Filtrage des sources
- Filtrage des logiciels malveillants
- Inspection approfondie des paquets
Avantages
- Configuration centralisée ou configuration par l’intermédiaire de DevOps
- Peut être déployé par le code
- Fournit une visibilité et un contrôle sur les conteneurs
- Le déploiement de conteneurs assure une évolutivité rapide et une installation à la demande
Inconvénients
- N’est rentable que pour les organisations présentant des risques, des budgets et des ressources plus importants
- N’assure pas une protection couvrant tous les aspects de la sécurité et ne devrait constituer qu’un élément de la pile de sécurité
- Un déploiement par le code sans supervision de la sécurité risque d’entraîner le déploiement de pare-feu obsolètes qui n’offrent plus une sécurité satisfaisante
- Les déploiements spécialisés de conteneurs nécessiteront une expertise spécialisée (et plus coûteuse) des conteneurs pour leur configuration et leur intégration
Pare-feu en tant que service
Pare-feu en tant que service (FWaaS) fournit des fonctionnalités NGFW sous la forme d’un service entièrement externalisé. Le FWaaS peut être considéré comme une sous-catégorie spécialisée des NGFW ou des pare-feu cloud, dans laquelle la majeure partie de la configuration et de la maintenance est externalisée auprès du fournisseur SaaS.
Les professionnels du FWaaS se consacrent entièrement à la gestion des pare-feu, et cette spécialisation assure une maintenance et des mises à jour en matière de menaces de qualité supérieure. Les attaques zero-day détectées pour un client deviennent des informations partagées avec tous les clients, ce qui améliore la sécurité en conséquence.
Le déploiement nécessite de configurer les routeurs de l’entreprise pour rediriger le trafic vers le pare-feu cloud, tandis que les utilisateurs mobiles s’y connectent via un VPN ou l’utilisent comme proxy. Ce processus permet un déploiement rapide pour les organisations géographiquement dispersées ou peut être utilisé lors du remplacement de technologies obsolètes issues d’acquisitions d’entreprise.
| Niveau de protection | Débit opérationnel | Fournisseurs | Options open source |
|---|---|---|---|
| Élevé ; fonctionnalités NGFW robustes fournies à grande échelle et avec une présence géographique étendue | Moyen ; les ressources cloud évolutives fournissent la puissance nécessaire, mais le FWaaS ne peut pas être optimisé et personnalisé au même niveau qu’une architecture de pare-feu entièrement contrôlée | AppTrana (spécialiste des WAF), Cisco, Forcepoint, Fortinet, NordLayer, SASE de Check Point (Check Point), SecurityHQ, Zscaler | s. o. |
Cas d’usage
- Gestion centralisée pour des bureaux géographiquement dispersés
- Sécurité plus robuste pour les organisations disposant de ressources informatiques limitées
- Fonctionnalités de pare-feu clé en main pour un démarrage rapide ou le remplacement de systèmes obsolètes
Fonctionnalités courantes
- Filtrage des paquets
- Inspection avec état
- Filtrage des sessions
- Service proxy
- Filtrage de la couche applicative
- Filtrage des sources
- Filtrage des logiciels malveillants
- Inspection approfondie des paquets
Avantages
- Les pare-feu hébergés dans le cloud offrent des solutions plus flexibles et évolutives, avec une disponibilité améliorée par rapport aux options sur site
- Déploiement simple et facile, sans obligation de maintenance
- Sécurité unifiée appliquée de manière cohérente dans toute l’organisation
- Identification et mise à jour plus rapides face aux menaces d’attaque
Inconvénients
- Le fournisseur de services ne connaît probablement pas les besoins de sécurité spécifiques de ses clients
- Peut offrir moins d’options que les solutions de pare-feu matériel et logiciel plus établies
- Perte de contrôle et risque d’exposer des informations internes à des tiers (par l’inspection des paquets, etc.)
- Ne remplace pas la nécessité de pare-feu pour les appareils (système d’exploitation, routeur) et de pare-feu dédiés (base de données, conteneur)
Les services de pare-feu comme alternatives à l’achat de pare-feu
Tous les types de pare-feu ci-dessus peuvent être achetés ou installés. Cependant, certaines entreprises peuvent être trop petites, ne pas disposer de personnel informatique ou simplement vouloir éviter les contraintes liées à la configuration et à la gestion de leurs propres pare-feu.
Le FWaaS constitue une option de pare-feu entièrement externalisé, sous sa forme de plus petit dénominateur commun. Toutefois, cette solution ne conviendra pas toujours aux organisations soumises à des contraintes de ressources ou à des exigences de confidentialité ou de conformité qui interdisent le passage de données par des fournisseurs tiers.
Les organisations soumises à ces contraintes supplémentaires peuvent faire appel à des fournisseurs de services gérés (MSP), des fournisseurs de services de sécurité gérés (MSSP) et à d’autres consultants en cybersécurité pour acheter, installer, configurer, surveiller et maintenir un large éventail de pare-feu.
En plus de répondre aux contraintes de ressources, l’adoption d’un service (y compris le FWaaS) élimine les dépenses d’investissement (CapEx) au profit des dépenses d’exploitation (OpEx). Bien que le coût global des dépenses d’OpEx puisse à terme dépasser celui de l’acquisition d’un pare-feu en CapEx, les services offrent davantage de flexibilité et d’évolutivité pour ajuster les dépenses aux besoins changeants.
9 questions à poser pour trouver les solutions de pare-feu adaptées
Pour déterminer la solution de pare-feu appropriée, il faut commencer par comprendre et définir les besoins. Ceux-ci doivent intégrer non seulement les exigences de sécurité, mais aussi les exigences opérationnelles, les profils de risque et les contraintes de ressources.
- Quels types de ressources sont protégés ?
- Quelles fonctionnalités peuvent déjà être prises en charge par d’autres solutions ?
- À quel type de trafic le pare-feu sera-t-il confronté et quelle est l’importance du débit de paquets ?
- Combien de ressources sont protégées ?
- Quelle est l’architecture du réseau ?
- Quel serait le coût d’un échec ?
- Existe-t-il des risques en matière de conformité ou de confidentialité ?
- Combien de ressources sont disponibles pour la gestion des pare-feu ?
- Quel est le budget réaliste ?
Chacune de ces questions contribue à déterminer le type de fonctionnalités nécessaires et le type de ressources disponibles pour mettre en œuvre et gérer ces fonctionnalités. Les écarts entre les besoins, les risques et les ressources peuvent parfois être comblés par des services, mais ils devront parfois être résolus par des compromis et l’acceptation du risque.
En résumé : choisir la solution de pare-feu adaptée dans le cadre d’une stratégie de sécurité globale
Toutes les entreprises n’auront pas besoin des mêmes types de pare-feu. Les petites entreprises et celles qui ne disposent pas d’une équipe de sécurité dédiée peuvent tirer davantage de bénéfices d’un FWaaS ou d’un pare-feu traditionnel que les grandes entreprises ayant les budgets et les ressources nécessaires pour prendre en charge des NGFW. Le « meilleur » pare-feu dépend réellement de la configuration du réseau, du personnel disponible et des fonctionnalités requises.
Bien sûr, le déploiement du pare-feu sélectionné ne fait que lancer le processus. Le pare-feu doit être correctement installé, configuré, puis intégré à la pile plus large de sécurité réseau dans le cadre d’une stratégie de sécurité en profondeur.