

















もともとは内部ネットワークを保護するために作られたファイアウォールソリューションは、現在では多様なアーキテクチャや目的に適した、専門性の高いさまざまなソリューションへと進化しています。導入可能なファイアウォールには、従来型ネットワークファイアウォール、統合脅威管理(UTM)、次世代ファイアウォール(NGFW)、Webアプリケーションファイアウォール(WAF)、データベースファイアウォール、クラウドファイアウォール、コンテナファイアウォール、ファイアウォール・アズ・ア・サービス(FWaaS)の8種類があります。
適切な種類のファイアウォールを導入するには、まず利用可能な機能と導入方式を理解する必要があります。これらを踏まえることで、各ファイアウォールの長所、短所、最適なユースケース、そしてそれぞれがどのように独自のソリューションを提供するかを把握できます。
| ファイアウォールの種類 | ||||
|---|---|---|---|---|
| ファイアウォールの種類 | 長所 | 短所 | 最適なユースケース | 導入方式 |
| 従来型(別名:ベーシック、ホスト型、ネットワーク)ファイアウォール | 効果的、高速なデータスループット、迅速な導入、低コスト | 機能と容量が限定的、セキュリティレベルが低い、トラフィック検査なし | リスクと予算が限られた環境 | 物理ハードウェア、ソフトウェア仮想マシン |
| 統合脅威管理(UTM) | 複数の基本的なセキュリティ機能、集中管理、容易なインストール、中程度のセキュリティ | より頻繁な更新が必要、専用ソリューションより効果が低い、カスタマイズ性に乏しい、スループットが低い | リスクとリソースが中程度の環境 | 物理ハードウェア、ソフトウェア仮想マシン |
| 次世代ファイアウォール(NGFW) | 高いセキュリティ、暗号化トラフィックの検査、マルウェアの直接ブロック | 高コスト、スループットが遅い、保守負担が増える、設定ミスのリスクが高い | 高リスク環境(金融、医療など) | 物理ハードウェア、ソフトウェア仮想マシン |
| Webアプリケーションファイアウォール(WAF) | アプリケーションに対する高いセキュリティ、専門的なHTTP検査、目的を絞った機能 | すべてのアプリケーションを保護できない、セキュリティスタックの一部として導入する必要がある、大規模なニーズがなければコストに見合わない | 専門的なアプリケーション防御、高性能ファイアウォール | 物理ハードウェア、ソフトウェア仮想マシン |
| データベースファイアウォール | データベースに対する高度かつ専門的なセキュリティと監視、コンプライアンスレポートの改善 | セキュリティスタックの一部として導入する必要があり、大規模なニーズがなければコストに見合わない | データベース向けの追加防御、高性能ファイアウォール | 物理ハードウェア、ソフトウェア仮想マシン |
| クラウドファイアウォール | 高い拡張性、クラウドプロバイダー向けに事前設定されていることが多い、基盤ハードウェアの保守が不要 | 基盤ハードウェアを制御できない、基本的なファイアウォールのニーズには割高、マルチクラウドに対応できない場合がある | 専門的なクラウド防御、集中管理型のエンタープライズファイアウォール、変動の大きいファイアウォールトラフィック | ソフトウェア仮想マシン |
| コンテナファイアウォール | 集中管理またはDevOpsによる設定、コードによる導入が可能、コンテナの可視性と制御、迅速な拡張とオンデマンド導入 | セキュリティスタックの一部として導入する必要があり、大規模なニーズがなければコストに見合わない | コンテナ向けの追加的かつ専門的なセキュリティ、高性能ファイアウォール | コンテナ化ソフトウェア |
| ファイアウォール・アズ・ア・サービス(FWaaS) | オンプレミスのファイアウォールより高い拡張性、統合されたセキュリティ、柔軟で簡素な導入、必要なITスキルとリソースが少ない、更新と保守を完全自動化、攻撃の脅威をより迅速に特定して更新 | 個々の顧客ニーズへの対応が弱い、カスタマイズの選択肢が少ない、制御を失う可能性、第三者のサービスプロバイダーに情報が漏洩する可能性、デバイスファイアウォールや専門ファイアウォールの代替にはならない | 地理的に分散した組織の集中管理、リソースに制約のある組織向けの堅牢なセキュリティ、迅速な導入やレガシー環境の置き換えに適したターンキー型ファイアウォールソリューション | 該当なし(サービス) |
ファイアウォールの機能と導入方式
ファイアウォールはITの門番です。ネットワーク、アプリケーション、データベースなどのリソースに入ってくるトラフィックを検査し、不正または不要なトラフィックを遮断します。
ファイアウォールは、セキュリティ性能と運用上のスループットのバランスを取る必要があります。高度な機能を追加すればセキュリティは向上しますが、データ配信は遅くなります。多くの場合、「最適な」ファイアウォールソリューションは、複数のファイアウォールを導入して長所を最大限に生かし、短所を最小限に抑える構成です。しかし、予算やリソースの制約により、理想的な導入ができないことも少なくありません。
ファイアウォールの機能の種類
ファイアウォールの主な機能には、パケットフィルタリング、ステートフルインスペクション、セッションフィルタリング、プロキシサービス、アプリケーション層フィルタリング、送信元フィルタリング、マルウェアフィルタリング、ディープパケットインスペクションがあります。以下の表では、一般的に利用できる機能と対応するファイアウォールの種類を比較しています。ただし、分類はあくまで一般的なものであり、一部の高度な従来型ファイアウォールがマルウェアフィルタリングを実行できたり、一部のデータベースファイアウォールがセッションフィルタリングに対応していたりする点に注意してください。
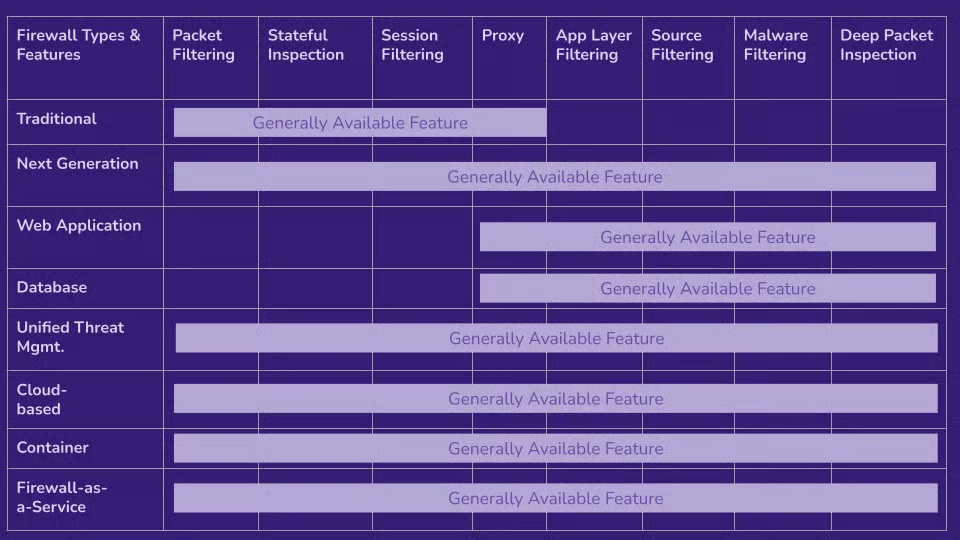
各機能は、異なる種類の検査機能を提供します。高速で単純な機能はセキュリティをさほど高めませんが、より複雑な機能は、運用上のスループットを大きく低下させる代わりに、大幅なセキュリティ向上をもたらします。
| 機能 | セキュリティレベル | 複雑さ | 速度 | 説明 |
|---|---|---|---|---|
| パケットフィルタリング | 低 | 低 | 高速 | 許可するIPアドレス、プロトコル、送信元/宛先ポートを定義した事前設定ルールと、パケットのヘッダーを比較する |
| セッションフィルタリング(別名:サーキットレベルゲートウェイ) | 低 | 低 | 高速 | セッションレベルの接続(TCP/UDP)を調べ、接続が正当なものか確認する。多くの場合、プロキシ接続を作成する(下記参照) |
| プロキシサービス | 低 | 低 | 中 | 他のデバイスやアプリに代わってプロトコル接続(TCP/UDP)を確立し、IPアドレスを隠すほか、開いているポートやサービスを探るクエリをブロックする |
| ステートフルインスペクション | 中 | 中 | 中 | 接続(TCPなど)をテーブルで追跡し、悪意のある可能性があるトラフィックを検出、追跡、ブロックする |
| アプリケーション層フィルタリング | 高 | 高 | 低速 | プロキシとより複雑なルールを使ってアプリケーション層への攻撃を検査・除外する。多くのリソースを消費する |
| 送信元フィルタリング | 中 | 中 | 中 | WebサイトのURL、IPアドレス、地理的位置情報を使って、危険な可能性があるトラフィックの送信元を特定・除外する。最新状態の維持が難しい |
| マルウェアフィルタリング | 高 | 高 | 低速 | (多くの場合、シグネチャを使用して)既知のマルウェアを検知・ブロックし、悪意のある挙動を阻止する。リソース消費が大きく、最新状態の維持も難しい |
| ディープパケットインスペクション | 高 | 高 | 低速 | トラフィックパケットの内容を検査し、侵害の兆候、悪意のあるコンテンツ、機密情報を特定する。特に暗号化されたトラフィックを復号する場合は、非常に多くのリソースを消費する |
ファイアウォールの導入方式
ファイアウォールを導入する際、セキュリティチームはソリューションを全体アーキテクチャのどこに配置するかを検討する必要があります。従来、ベンダーはすべてのファイアウォールを専用ハードウェアアプライアンスとして提供していました。しかし現在では、ほぼすべての種類のファイアウォールを、仮想マシン(VM)やコンテナとしてインストールできるソフトウェアの形で導入できます。
ハードウェアファイアウォール
ハードウェアにはサーバーラック型とデスクトップ型があり、ハードウェア構成に応じて容量が固定されます。専用ハードウェアと固定容量により、更新やリモート導入の利便性が高まります。
ただし、ハードウェアファイアウォールは同等のVMよりも高コストで、物理的な設置スペースを必要とし、変更の柔軟性も大幅に劣ります。柔軟性の低さと容量の制約により、動的な環境ではハードウェアの導入は魅力に乏しくなります。
ソフトウェアベースのファイアウォール(VM、クラウド、コンテナ)
ソフトウェアベースの仮想マシンファイアウォールは、デスクトップ、サーバー、クラウド、コンテナオーケストレーション環境にインストールできます。仮想ファイアウォールは、柔軟性の向上、迅速な導入、幅広い機能を提供します。単純なホストベースのOSファイアウォールから、完全なNGFW機能まで対応可能です。
ただし、VMファイアウォールのセキュリティはホスト環境に依存するようになり、ホスト上で実行される他のアプリケーションとの競合を引き起こす可能性があります。また、VMファイアウォールは、インストール、統合、設定における複雑さとミスの可能性を高めます。
従来型ネットワークファイアウォール
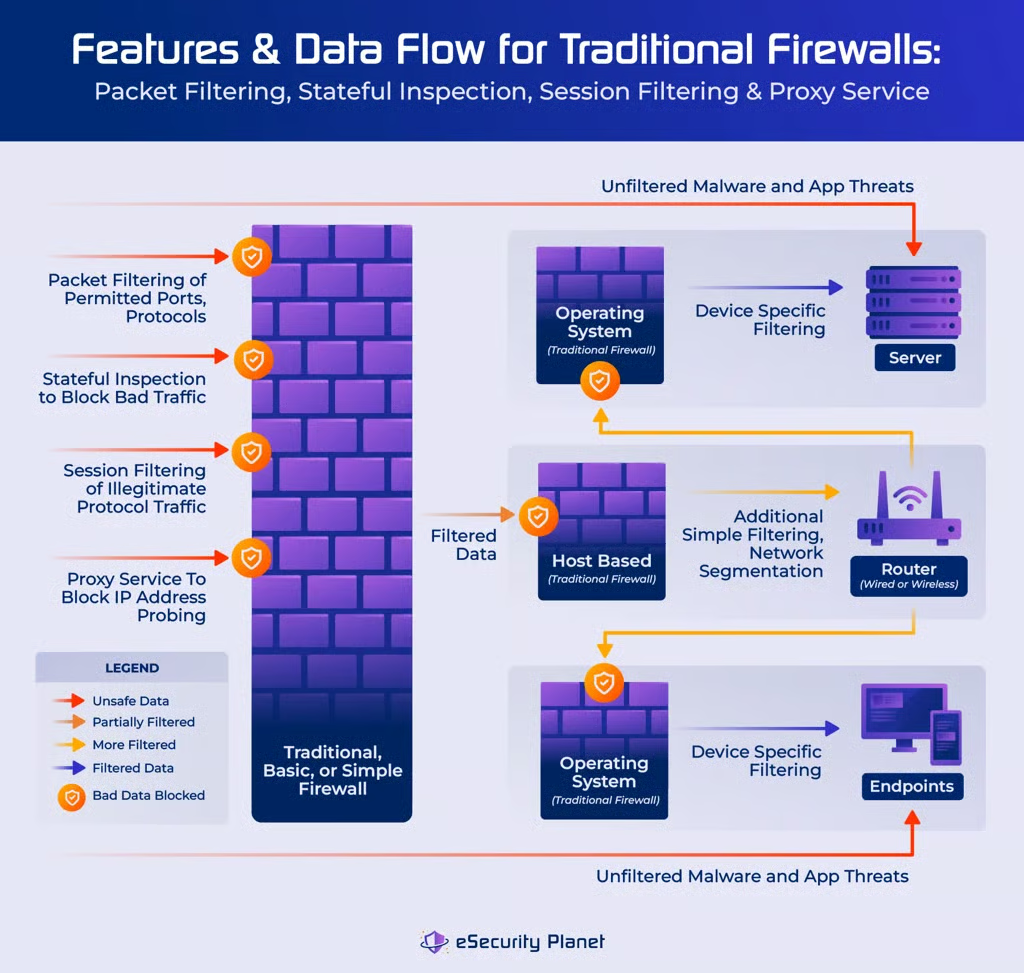
従来型、基本的なネットワークファイアウォールは、ルールに従い、データヘッダーを検査することでデータパケットを選別します。これらのファイアウォールは低コストでセキュリティを提供し、ハードウェアデバイスまたは仮想マシンとしてネットワーク全体に容易に導入して、フィルタリングやネットワークセグメンテーションを実行できます。
「従来型」「シンプル」「ベーシック」として販売されているファイアウォールはありません。しかし購入者は、最も低価格のファイアウォール製品では通常、従来型ファイアウォールに備わる簡略化された機能が提供されていることを確認できます。
従来型ファイアウォールは、OS(例:Windows Firewall、macOSなど)、企業ネットワークルーター、一般消費者向けWi-Fiルーターに組み込まれている場合、ホストベースファイアウォールと呼ばれます。従来型の機能を提供する低コストのファイアウォールを購入すれば、迅速かつ容易にファイアウォール保護を実現できます。ただし、時間に余裕のあるITチームは、オープンソースのソフトウェアファイアウォールを選ぶこともあります。
| 保護レベル | 運用スループット | ベンダー | オープンソースの選択肢 |
|---|---|---|---|
| 低:シンプルで基本的 | 高(ステートフルインスペクションにより多少遅くなる場合がある) | Netgate(pfSenseハードウェア)、Zyxel | pfSense、OPNsense Firewall、IPFire |
ユースケース
- 支社、または小規模オフィス・ホームオフィス(SOHO)
- 低リスク環境(技術導入が限られた産業施設など)
- サーバー、エンドポイント、ネットワークセグメント向けの防御レイヤー
- 内部ネットワークのセグメンテーション、アクセス制御、帯域幅管理
- より高度または専門的なソリューション(NGFW、WAFなど)の前段で行う、トラフィックの初期高スループットフィルタリング
一般的な機能
- パケットフィルタリング
- ステートフルインスペクション
- セッションフィルタリング
- プロキシサービス
- アプリケーション層フィルタリング
- 送信元フィルタリング
- マルウェアフィルタリング
- ディープパケットインスペクション
長所
- 限られた範囲のタスクに対して非常に効果的
- 高速処理と高いデータスループット
- 低コストまたは無料で導入可能
- インストールと設定が迅速
短所
- アプリケーション攻撃やWebベース(HTML)の攻撃をブロックできない
- トラフィック検査なし
- 通常、容量が限られている
- 改ざんされたヘッダーにだまされる可能性がある
統合脅威管理(UTM)
統合脅威管理(UTM)アプライアンスは、ネットワークに接続するだけで利用できるターンキー型アプライアンスに、堅牢なセキュリティスタックを搭載します。一般的なUTMは、従来型の基本的なファイアウォール機能を拡張し、アンチウイルス、侵入検知システム、セキュアWebゲートウェイ(SWG)、ドメインネームサービス(DNS)セキュリティ、メールゲートウェイセキュリティの機能を取り入れた追加のスキャンを実行します。
UTMは、セキュリティソリューションを統合してコストを削減したい中小規模の組織を対象としています。また、組織のセキュリティオプションをきめ細かく調整するリソースがない、規模を問わない組織にも適しています。
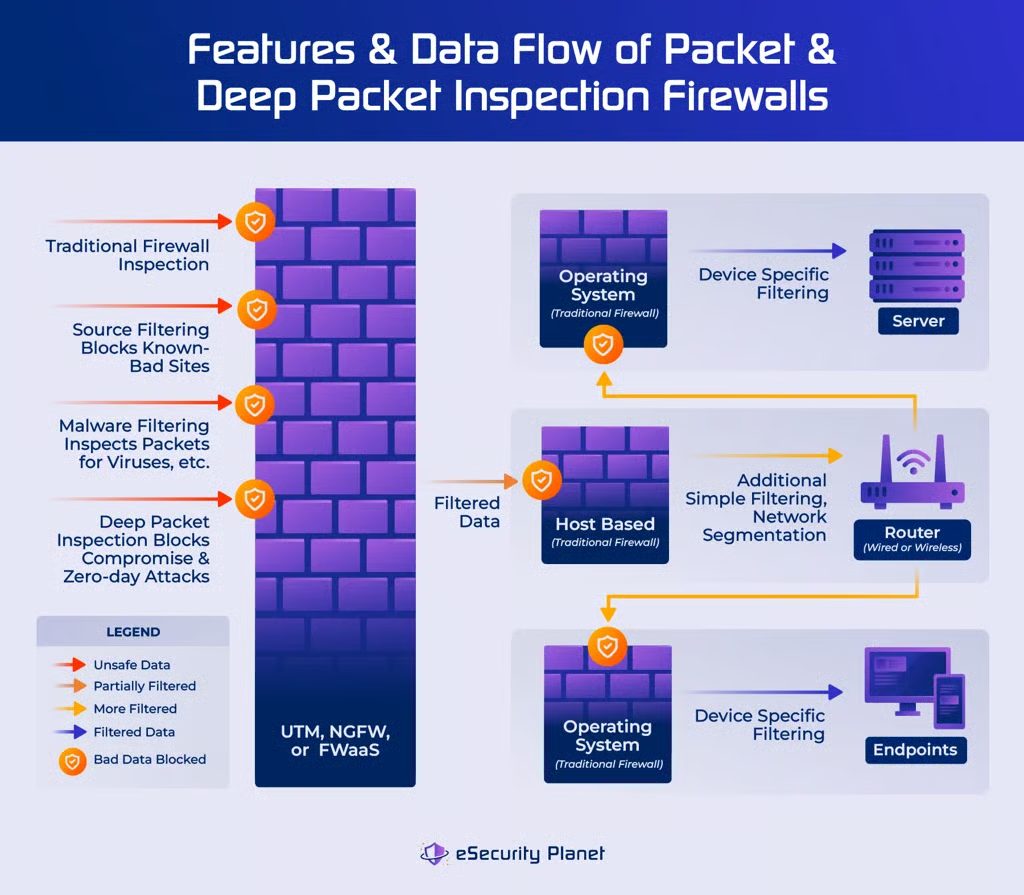
すべてのUTMは、受信・送信パケットヘッダーの暗号化されていない部分を検査し、マルウェア、悪意のある添付ファイル、既知の悪意のある、または疑わしいフィッシングサイト(IPアドレス、URLなど)を特定するとともに、基本的なアプリケーション層の保護を実行します。一部のUTMはディープパケットスキャンを実行できる場合もありますが、アプライアンスのリソースをファイアウォール以外の機能と共有するため、NGFWで利用できる高性能なスキャンには及びません。
| 保護レベル | 運用スループット | ベンダー | オープンソースの選択肢 |
|---|---|---|---|
| 中 | 低:多くの検査を実行する | Fortinet、SonicWALL、Juniper Networks、Check Point Software、WatchGuard、Sophos | Endian、Untangle |
ユースケース
- 中小規模の組織または支社
- ITリソースが限られた組織
- 中程度のリスクがある施設(産業施設、クルーズ船など)
一般的な機能(ファイアウォールのみ)
- パケットフィルタリング
- ステートフルインスペクション
- セッションフィルタリング
- プロキシサービス
- アプリケーション層フィルタリング*
- 送信元フィルタリング
- マルウェアフィルタリング
- ディープパケットインスペクション*
*一部の機能が搭載されている場合もありますが、より堅牢なソリューション(NGFW、WAFなど)と比べると機能が制限される可能性があります。
長所
- さまざまなセキュリティ機能を1回の導入にまとめられる
- 集中管理コンソール
- ITチームによるインストールと管理が容易になる
- 機能ごとに個別のソリューションを導入するより低コスト
短所
- 機能の拡張により、特にアンチウイルスのシグネチャや悪意のあるURLについて、より頻繁な更新が必要になることが多い
- 専用ソリューションより効果が低い傾向がある
- 専用ソリューションや従来型ファイアウォールと比べてデータスループットが低速
- カスタマイズの選択肢に乏しい
次世代ファイアウォール(NGFW)
次世代ファイアウォールは、各データパケットの内容をより詳細に検査することで、従来型ファイアウォールの機能を拡張します。この検査には、送信元と宛先のIPアドレスを調べ、悪意のある接続(マルウェア、フィッシングなど)や不要な接続(アダルトエンターテインメントサイト、望ましくない地域からの接続など)をブロックする処理が含まれます。
NGFWは、シグネチャ照合とSSL復号を使用して、有害なアプリケーションに対するアプリケーションレベルのフィルタリングを実行します。次世代ファイアウォールのアプリケーションフィルタリング機能では、ピアツーピア(P2P)ファイル共有アプリケーションなど、特定のアプリケーションの使用を禁止したり、Skype通話は許可しつつSkypeのファイル共有はブロックしたりするなど、アプリケーションの使用を部分的に制限したりできます。
現在販売されているほとんどのファイアウォールは、少なくとも単純なパケット検査とURLフィルタリングを提供します。より新しく高性能なNGFWには、振る舞い検知が組み込まれ、異常検知とプロアクティブな防御のために人工知能(AI)が導入されています。
| 保護レベル | 運用スループット | ベンダー | オープンソースの選択肢 |
|---|---|---|---|
| 非常に高い:ディープパケットインスペクション、復号、マルウェアフィルタリング | 低:高度な機能の実行に時間がかかる | Arista、Barracuda、Check Point Software、Cisco、Forcepoint、Fortinet、Huawei、Juniper Networks、Palo Alto Networks、SonicWall(Dell)、Sophos | OPNsense Firewall、DynFi |
ユースケース
- 幅広いニーズに対応するファイアウォールソリューションで最大限の保護
- PCIまたはHIPAAのコンプライアンスに対応するための包括的な保護
- データフローの低下による影響が小さい、パフォーマンスが重視されない環境
- インストール、設定、保守を行うための堅牢なITリソースを備えた、企業、政府、教育機関のキャンパス環境
一般的な機能
- パケットフィルタリング
- ステートフルインスペクション
- セッションフィルタリング
- プロキシサービス
- アプリケーション層フィルタリング
- 送信元フィルタリング
- マルウェアフィルタリング
- ディープパケットインスペクション
長所
- 受信データをより徹底的に検索して悪意のあるコードを検出できる
- コンプライアンス要件を満たせる可能性が高い
- 一部のマルウェアや攻撃(DDoSなど)を直接ブロックできる
- 暗号化されたトラフィックを検査できる
短所
- より高コストなソリューション
- データスループットがより限られるため、ネットワークパフォーマンスに問題が生じる可能性がある
- 機能が増えるほど選択肢も増え、インストール時間、設定要件、設定ミスのリスクが増大する
- より多くの保守と更新が必要になる
Webアプリケーションファイアウォール(WAF)
あるWebアプリケーションファイアウォール(WAF)は、アプリケーションとそのユーザーの間にアプリケーション層プロキシを設置し、潜在的に悪意のあるトラフィックをフィルタリングします。これらのファイアウォールは、意図的に不正な形式にされた、または悪意のあるリクエストを除外するなど、専門的な防御に注力することで運用パフォーマンスを向上させます。
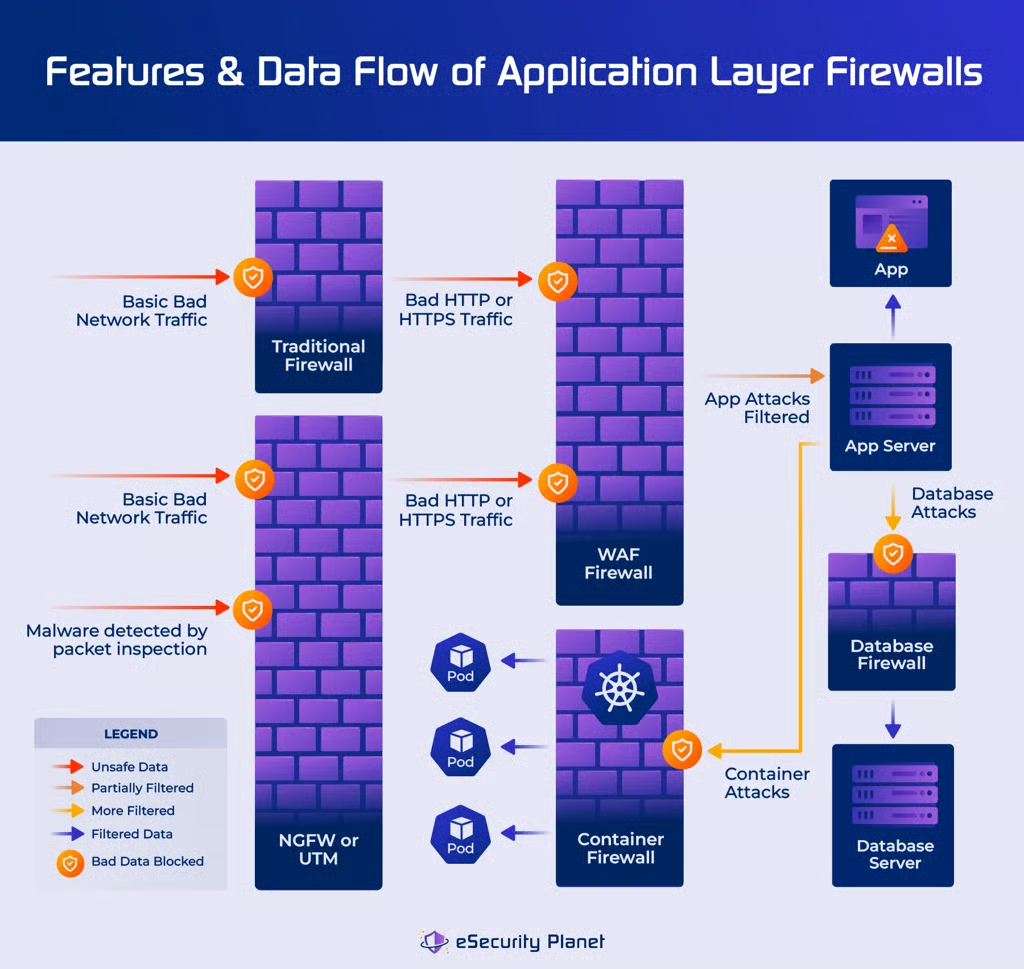
WAFを導入すると、ネットワーク境界にあるNGFWはアプリケーション層の検査を省略し、より基本的なスキャンに集中できるため、アプリケーションサーバーへのデータフローを改善できます。プロキシアーキテクチャは、ポートスキャン、アプリケーションサーバー上で稼働するソフトウェア(またはコンテナ情報)の特定を試みる活動、クロスサイトスクリプティング(XSS)などの悪意のある活動からアプリケーションを保護します。
アプリケーション層フィルタリングに加え、多くのWAFは現在、アプリケーションプログラミングインターフェース(API)、ボット検知、マイクロサービスも保護します。より高度なWAFは、異常検知と自律的な脅威ブロックにAIとMLを使用してパフォーマンスを高めます。
| 保護レベル | 運用スループット | ベンダー | オープンソースの選択肢 |
|---|---|---|---|
| 高いが専門的。通常、基本的なファイアウォール機能は無視する | 中:アプリケーションパケットの検査には時間がかかるが、専門的なフィルタリングにより運用上の負荷を軽減できる | Akamai、Barracuda、Citrix、Cloudflare、F5 Networks、Fastly、Fortinet、Imperva、Netscaler、Radware、Wallarm | Coraza、ModSecurity、open-appsec、Shadow Daemen |
ユースケース
- アプリケーションサーバーとアプリケーションに対する追加の専門的な防御
- 他のファイアウォールの負荷と速度低下を取り除く、専門的で高性能なファイアウォール
一般的な機能
- プロキシサービス
- アプリケーション層フィルタリング
- 送信元フィルタリング
- マルウェアフィルタリング
- ディープパケットインスペクション*
ディープパケットインスペクションは通常、アプリケーション攻撃(XSS、DDoS、SQLiなど)の防止に重点を置き、パフォーマンス向上のため、マルウェアのブロックにはあまり注力しません。
長所
- アプリケーションと潜在的に悪意のあるコードの間に保護レイヤーを追加できる
- SQLインジェクション(SQLi)やクロスサイトスクリプティング(XSS)など、コードベースの攻撃を防ぐためにHTTP/HTTPSトラフィックを専門的に検査できる
- 専門的なパケット検査により使いやすさが向上し、運用上の負荷が軽減される
- 専門分野に集中することで、インストールや設定のミスも減少する
短所
- リスク、予算、リソースがより大きい組織でのみ費用対効果が高い
- すべてのアプリケーションに対する完全なセキュリティを提供できない
- 一部のアプリケーションのパフォーマンスを低下させる可能性がある
- セキュリティの全領域をカバーできないため、セキュリティスタックの一部としてのみ使用すべき
データベースファイアウォール
データベースファイアウォールは、データベースを保護するWebアプリケーションファイアウォールの一種です。データベースサーバーのすぐ前、または複数のサーバー上で稼働する複数のデータベースを保護する場合は、ネットワークゲートウェイの前に設置されることもあります。
データベースファイアウォールは、SQLインジェクション(SQLi)など、データベースに保存された機密情報への攻撃者のアクセスにつながる特定のデータベース攻撃を検知・防止します。データベースファイアウォールを導入すると、データフローの上流にあるNGFWやアプリケーションサーバーでデータベース攻撃の検査を省略でき、全体的なデータスループットとパフォーマンスを向上させられます。
| 保護レベル | 運用スループット | ベンダー | オープンソースの選択肢 |
|---|---|---|---|
| 高いが専門的。通常、基本的なファイアウォール機能は無視する | 高:アプリケーションパケットの検査には時間がかかるが、高度に専門化されたフィルタリングにより、NGFWやWAFと比べて運用上の負荷を軽減できる | DataSunrise、Fortinet、Imperva、Oracle | DBHawk、GreenSQL |
ユースケース
- データベースとデータベースサーバーに対する追加の専門的な防御
- データベースへのアクセスと使用に関する追加のコンプライアンス報告
- 他のファイアウォールの負荷と速度低下を取り除く、専門的で高性能なファイアウォール
一般的な機能
- プロキシサービス
- アプリケーション層フィルタリング
- 送信元フィルタリング
- マルウェアフィルタリング
- ディープパケットインスペクション*
ディープパケットインスペクションはデータベース攻撃(SQLiなど)の防止に重点を置き、パフォーマンス向上のため、その他の種類の攻撃のブロックにはあまり注力しません。
長所
- SQLインジェクション(SQLi)など、コードベースの攻撃を防ぐためにHTTP/HTTPSトラフィックを専門的に検査できる
- セキュリティに焦点を絞ることで使いやすさが向上し、インストールや設定のミスが減少する
- データベースアクセスの監視・監査ツールとしても利用できる
- コンプライアンスや規制対応のために、データベースアクセスに関するレポートを作成できる
短所
- リスク、予算、リソースがより大きい組織でのみ費用対効果が高い
- セキュリティの全領域をカバーできないため、セキュリティスタックの一部としてのみ使用すべき
- データベースアクセスのパフォーマンスが低下する
- 極めて専門性の高い保護のため、統合や設定を支援するデータベース専門家など、専門的なリソースが必要になる場合がある
クラウドベースのファイアウォール
クラウドベースのファイアウォールは、クラウドプロバイダーのマーケットプレイス(Azure、AWS、Google Cloudなど)で購入し、ファイアウォールの背後にあるクラウドリソースを保護できます。意欲的な組織であれば、基盤となるハードウェアを管理できなくてもよいことを前提に、ネットワークインフラ全体をクラウドでスケーリング可能なファイアウォールの背後で稼働させることも技術的には可能です。
多くの主要なファイアウォールベンダー(Fortigate、Fortinet、Juniper、Palo Alto、Sophosなど)は、特定のクラウド(Azure、AWSなど)向けに事前設定された、クラウドに最適化されたVMソリューションをクラウドマーケットプレイスで提供しています。一部のクラウドプロバイダーは、自社ブランドのファイアウォール(Azure、IBMなど)も提供しています。
クラウドベースのファイアウォールには、専門的なファイアウォール(例:WAF、コンテナ)もあれば、完全な機能を備えたNGFWもあります。後述するFWaaSとは異なり、クラウドベースのファイアウォールでは、インストール、設定、保守、監視を行う内部ITリソースが必要です。
| 保護レベル | 運用スループット | ベンダー | オープンソースの選択肢 |
|---|---|---|---|
| 可変:基本的なものからNGFWまで、幅広く実装できる | 可変:選択した機能とパケット検査のレベルに完全に依存する | Arista、AWS、Fortigate、Fortinet、Juniper、Microsoft、Palo Alto、Sophos | OPNsense* |
*注:クラウドファイアウォールとして取得するオープンソースのリソースは、通常、無料で導入できるわけではありません。少なくとも、クラウドプロバイダーからVM(CPU、メモリなど)の料金が請求されます。
ユースケース
- クラウドリソースに対する専門的な防御レイヤー
- 企業全体を保護する集中型ファイアウォール
- ニーズの変動が大きい環境では、クラウドリソースのスケーラビリティが役立つ
一般的な機能
- パケットフィルタリング
- ステートフルインスペクション
- セッションフィルタリング
- プロキシサービス
- アプリケーション層フィルタリング
- 送信元フィルタリング
- マルウェアフィルタリング
- ディープパケットインスペクション
注:すべての機能を、すべてのクラウドベースのファイアウォール製品で利用できるわけではありません。
長所
- オンプレミスの方式よりもスケーラビリティが高い(拡張・縮小が可能)
- ピーク時の利用要件に合わせてライセンスされたオンプレミス方式よりも低コスト
- クラウド固有の導入向けに事前設定されていることが多い
- 基盤となるハードウェアの保守やアップグレードが不要
短所
- 基盤となるハードウェアを管理できない
- ベースライン要件に合わせて拡張したオンプレミス機器よりも高コスト
- クラウドベンダー向けに最適化された導入は、マルチクラウドに対応しない可能性がある
- クラウドに導入したファイアウォールでは、導入と設定を適切に行うためにクラウドの専門家が必要になる場合がある
コンテナファイアウォール
コンテナホスト上のコンテナ化されたアプリケーションのスタック、ワークロード、サービスを保護・分離します。コンテナファイアウォールは従来のファイアウォール機能を提供し、コンテナ環境への出入り、および環境内のトラフィックをフィルタリングします。
この専門的なセキュリティにより、運用スループットが向上し、外部ネットワークや他の非コンテナ化アプリケーションへの露出(およびアクセス)が制限された、高度に分離されたコンテナを構築できます。コンテナファイアウォールの軽量な設計は、コンテナエンジン(Dockerなど)やオーケストレーションツール(Kubernetes、OpenShiftなど)と緊密に統合されます。
他のコンテナリソースと同様に、コンテナファイアウォールは、コードを使用して簡単にスケーリング、導入、サービスからの削除を行えます。また、コンテナファイアウォールを開発運用(DevOp)ツールやプロセスと統合し、アジャイルの要件に対応することもできます。
| 保護レベル | 運用スループット | ベンダー | オープンソースの選択肢 |
|---|---|---|---|
| 高いが専門的。完全な保護には他のファイアウォールやツールに依存する | 高:厳密に定義された許可リストと対象を絞ったパケット検査により、高いスループットを維持できる | Juniper Networks、Palo Alto Networks | SUSE(NeuVector)、Tigera(Calico) |
ユースケース
- コンテナに対する追加の専門的な防御
- 他のファイアウォールの負荷と速度低下を取り除く、専門的で高性能なファイアウォール
- コンテナ化されたマイクロサービスを保護するため、必要に応じて他のファイアウォールと併用して導入
一般的な機能
- アプリケーション層フィルタリング
- 送信元フィルタリング
- マルウェアフィルタリング
- ディープパケットインスペクション
長所
- 設定を一元管理、またはDevOpsを通じて設定できる
- コードで導入できる
- コンテナの可視性と制御を提供する
- コンテナ導入により、迅速なスケーラビリティとオンデマンドのインストールが可能になる
短所
- リスク、予算、リソースがより大きい組織でのみ費用対効果が高い
- セキュリティの全領域をカバーできないため、セキュリティスタックの一部としてのみ使用すべき
- セキュリティ監視なしでコードによる導入を行うと、十分なセキュリティを提供できなくなった古いファイアウォールを導入するリスクがある
- 専門的なコンテナ導入には、設定や統合のために、専門的で(かつ高コストな)コンテナの知識が必要になる
ファイアウォール・アズ・ア・サービス
ファイアウォール・アズ・ア・サービス(FWaaS)は、NGFWの機能を完全に外部委託されたサービスとして提供します。FWaaSは、NGFWまたはクラウドベースのファイアウォールの専門的なサブカテゴリーとみなすことができ、設定と保守の大部分をSaaSプロバイダーに外部委託します。
FWaaSの専門家はファイアウォール管理に完全に特化しており、その専門性によって、優れた保守と脅威情報の更新が実現します。ある顧客向けに検知されたゼロデイ攻撃は、すべての顧客で共有される情報となり、それに応じてセキュリティが向上します。
導入時には、トラフィックをクラウドベースのファイアウォールへ転送するよう企業のルーターを設定します。一方、モバイルユーザーはVPN経由で接続するか、プロキシとして使用します。このプロセスにより、地理的に分散した組織でも迅速に導入できるほか、企業買収に伴うレガシーテクノロジーの置き換え時にも利用できます。
| 保護レベル | 運用スループット | ベンダー | オープンソースの選択肢 |
|---|---|---|---|
| 高:堅牢なNGFW機能を大規模かつ広範な地理的プレゼンスで提供する | 中:スケーラブルなクラウドリソースによって処理能力を確保できるが、FWaaSは完全に管理できるファイアウォールアーキテクチャと同じレベルまで最適化・カスタマイズすることはできない | AppTrana(WAF専門)、Cisco、Forcepoint、Fortinet、NordLayer、Check Point’s SASE(Check Point)、SecurityHQ、Zscaler | 該当なし |
ユースケース
- 地理的に分散したオフィスの一元管理
- ITリソースが限られた組織に対する、より堅牢なセキュリティ
- 迅速な立ち上げやレガシーシステムの置き換えに対応する、すぐに利用できるファイアウォール機能
一般的な機能
- パケットフィルタリング
- ステートフルインスペクション
- セッションフィルタリング
- プロキシサービス
- アプリケーション層フィルタリング
- 送信元フィルタリング
- マルウェアフィルタリング
- ディープパケットインスペクション
長所
- クラウドでホストされるファイアウォールは、オンプレミス方式と比べて、可用性が向上した、より柔軟でスケーラブルなソリューションを提供する
- 保守要件なしで、シンプルかつ容易に導入できる
- 組織全体に一貫して適用される統合セキュリティ
- 攻撃の脅威をより迅速に特定し、更新できる
短所
- サービスプロバイダーは、顧客固有のセキュリティニーズを把握していない可能性が高い
- より確立されたハードウェアおよびソフトウェアのファイアウォールソリューションよりも選択肢が少ない可能性がある
- 制御を失い、第三者に内部情報をさらす可能性がある(パケット検査などを通じて)
- デバイス(OS、ルーター)や、用途を限定したファイアウォール(データベース、コンテナ)の必要性を置き換えるものではない
ファイアウォール購入の代替となるファイアウォールサービス
上記のファイアウォールはすべて、購入または導入が可能です。しかし、企業によっては規模が小さすぎたり、ITスタッフが不足していたり、単に自社ファイアウォールの設定や管理の煩雑さを避けたいと考えたりする場合があります。
FWaaSは、完全に外部委託されたファイアウォールを、最低限の共通機能として提供する選択肢の1つです。ただし、リソースの制約がある組織や、データを第三者プロバイダー経由で送信できない機密性またはコンプライアンス要件を持つ組織に、常に最適とは限りません。
こうした追加の制約を抱える組織は、マネージドサービスプロバイダー(MSP)、マネージドセキュリティサービスプロバイダー(MSSP)やその他のサイバーセキュリティコンサルタントに、さまざまなファイアウォールの購入、インストール、設定、監視、保守を依頼できます。
リソースの制約に対処できるだけでなく、FWaaSを含むサービスを導入することで、資本的支出(CapEx)を削減し、営業費用(OpEx)に切り替えられます。OpExの総コストが最終的にCapExによるファイアウォール購入のコストを上回る可能性はありますが、サービスを利用すれば、変化するニーズに合わせて支出規模を適正化でき、柔軟性とスケーラビリティが向上します。
適切なファイアウォールソリューションを見つけるために尋ねるべき9つの質問
適切なファイアウォールソリューションを決定するには、まずニーズを理解して定義します。これらのニーズには、セキュリティ要件だけでなく、運用要件、リスクプロファイル、リソースの制約も組み込む必要があります。
- どのようなリソースを保護するのか?
- 他のソリューションですでに処理されている可能性がある機能はどれか?
- ファイアウォールが受けるトラフィックの種類は何か。また、パケットスループットはどの程度重要か?
- 保護対象のリソースはいくつあるか?
- ネットワークアーキテクチャはどのようなものか?
- 障害発生時のリスクはどの程度のコストになるか?
- コンプライアンスまたは機密性に関するリスクはあるか?
- ファイアウォール管理に利用できるリソースはいくつあるか?
- 現実的な予算はいくらか?
これらの質問はそれぞれ、必要な機能の種類と、それらの機能を実装・管理するために利用可能なリソースの種類を決定する際の材料になります。ニーズ、リスク、リソースの間にあるギャップは、サービスで埋められる場合もありますが、妥協して受け入れ可能なリスクとすることでしか解消できない場合もあります。
結論:より大きなセキュリティ全体像の一部として、適切なファイアウォールソリューションを選ぶ
すべての企業に同じ種類のファイアウォールが必要となるわけではありません。小規模企業や専任のセキュリティチームがない企業は、NGFWを支える予算とリソースを持つ大企業よりも、FWaaSや従来型ファイアウォールから大きなメリットを得られる可能性があります。「最適な」ファイアウォールは、ネットワークの構成、利用可能な人員、必要な機能によって実際に異なります。
もちろん、選択したファイアウォールの導入はプロセスの開始にすぎません。ファイアウォールは適切に設定され、より広範なネットワークセキュリティスタックに統合され、セキュリティレイヤー戦略の一環として運用される必要があります。