

















Firewalls wurden ursprünglich zum Schutz interner Netzwerke entwickelt, haben sich jedoch zu vielfältigen und spezialisierten Lösungen für zahlreiche Architekturen und Zwecke weiterentwickelt. Zu den einsetzbaren Firewall-Arten gehören herkömmliche Netzwerk-Firewalls, Unified Threat Management (UTM), Next-Generation-Firewalls (NGFW), Web Application Firewalls (WAF), Datenbank-Firewalls, Cloud-Firewalls, Container-Firewalls und Firewall-as-a-Service (FWaaS).
Um den passenden Firewall-Typ einzusetzen, müssen zunächst die verfügbaren Funktionen und Bereitstellungsoptionen verstanden werden. Sie bestimmen die Vor- und Nachteile sowie die besten Einsatzszenarien für jede Firewall und zeigen, wie jeder Firewall-Typ eine einzigartige Lösung bietet.
| Firewall-Typen | ||||
|---|---|---|---|---|
| Firewall-Typen | Vorteile | Nachteile | Beste Einsatzszenarien | Bereitstellungsoptionen |
| Herkömmliche Firewall (auch: einfache, Host- oder Netzwerk-Firewall) | Effektiv, hoher Datendurchsatz, schnelle Bereitstellung, kostengünstig | Eingeschränkte Funktionen und Kapazität, geringes Sicherheitsniveau, keine Datenverkehrsprüfung | Umgebungen mit geringem Risiko und kleinem Budget | Physische Hardware, virtuelle Softwaremaschine |
| Unified Threat Management (UTM) | Mehrere grundlegende Sicherheitsfunktionen, zentrale Steuerung, einfache Installation, mittleres Sicherheitsniveau | Häufigere Updates erforderlich, weniger effektiv als dedizierte Lösungen, keine individuelle Anpassung, geringer Durchsatz | Umgebungen mit mittlerem Risiko und begrenzten Ressourcen | Physische Hardware, virtuelle Softwaremaschine |
| Next-Generation-Firewall (NGFW) | Hohe Sicherheit, Prüfung verschlüsselten Datenverkehrs, direkte Blockierung von Malware | Teurer, langsamer Durchsatz, höherer Wartungsaufwand, größeres Risiko von Fehlkonfigurationen | Umgebungen mit hohem Risiko (Finanzwesen, Gesundheitswesen usw.) | Physische Hardware, virtuelle Softwaremaschine |
| Web Application Firewall (WAF) | Hohe Sicherheit für Anwendungen, spezialisierte HTTP-Prüfung, stark fokussierter Zweck | Sichert nicht alle Anwendungen, muss Teil eines Sicherheits-Stacks sein, die Kosten lohnen sich nur bei größeren Anforderungen | Spezialisierter Anwendungsschutz, leistungsstarke Firewall | Physische Hardware, virtuelle Softwaremaschine |
| Datenbank-Firewall | Hohe und spezialisierte Sicherheit sowie Überwachung für Datenbanken, verbesserte Compliance-Berichte, | Muss Teil eines Sicherheits-Stacks sein, die Kosten lohnen sich nur bei größeren Anforderungen | Zusätzlicher Schutz für Datenbanken, leistungsstarke Firewall | Physische Hardware, virtuelle Softwaremaschine |
| Cloud-Firewall | Bessere Skalierbarkeit, häufig für den Cloud-Anbieter vorkonfiguriert, keine Wartung der zugrunde liegenden Hardware | Keine Kontrolle über die zugrunde liegende Hardware, teurer für grundlegende Firewall-Anforderungen, möglicherweise nicht Multi-Cloud-kompatibel | Spezialisierter Cloud-Schutz, zentrale Unternehmens-Firewall, stark schwankender Firewall-Datenverkehr | Virtuelle Softwaremaschine |
| Container-Firewall | Zentrale oder DevOps-Konfiguration, Bereitstellung per Code möglich, Transparenz und Kontrolle über Container, schnelle Skalierung und bedarfsgesteuerte Bereitstellung | Muss Teil eines Sicherheits-Stacks sein, die Kosten lohnen sich nur bei größeren Anforderungen | Zusätzliche und spezialisierte Containersicherheit, leistungsstarke Firewall | Containerisierte Software |
| Firewall-as-a-Service (FWaaS) | Besser skalierbar als lokale Firewalls, einheitliche Sicherheit, flexible und vereinfachte Bereitstellung, geringerer Bedarf an IT-Kenntnissen und -Ressourcen, vollständig automatisierte Updates und Wartung, schnellere Erkennung und Aktualisierung bei Angriffsbedrohungen | Weniger auf spezifische Kundenanforderungen ausgerichtet, eingeschränkte Anpassungsmöglichkeiten, Kontrollverlust, mögliche Offenlegung von Informationen gegenüber Drittanbietern, ersetzt keine Geräte- oder Spezial-Firewalls | Zentrale Verwaltung für geografisch verteilte Organisationen, leistungsfähige Sicherheit für Organisationen mit begrenzten Ressourcen, schlüsselfertige Firewall-Lösung für eine schnelle Bereitstellung oder den Ersatz veralteter Systeme | n. z. (Dienst) |
- Funktionen und Bereitstellungsoptionen für Firewalls
- Herkömmliche Netzwerk-Firewalls
- Unified Threat Management (UTM)
- Next-Generation-Firewalls (NGFWs)
- Web Application Firewalls (WAF)
- Datenbank-Firewalls
- Cloud-Firewalls
- Container-Firewalls
- Firewall-as-a-Service
- Firewall-Dienste als Alternative zum Kauf von Firewalls
- 9 Fragen zur Auswahl der richtigen Firewall-Lösungen
- Fazit: Die richtige Firewall-Lösung als Teil eines umfassenderen Sicherheitskonzepts auswählen
Funktionen und Bereitstellungsoptionen für Firewalls
Firewalls sind die Türsteher der IT. Sie prüfen den eingehenden Datenverkehr zu Netzwerken, Anwendungen, Datenbanken und anderen Ressourcen auf nicht autorisierten und unerwünschten Datenverkehr.
Firewalls müssen Sicherheitsleistung und Betriebsdurchsatz miteinander in Einklang bringen. Fortschrittlichere Funktionen erhöhen zwar die Sicherheit, verlangsamen jedoch die Datenübertragung. In den meisten Fällen besteht die „beste“ Firewall-Lösung darin, mehrere Firewalls einzusetzen, um ihre jeweiligen Stärken zu maximieren und ihre Schwächen zu minimieren. Budgets und begrenzte Ressourcen verhindern jedoch häufig eine ideale Bereitstellung.
Arten von Firewall-Funktionen
Zu den wichtigsten Funktionen von Firewalls gehören Paketfilterung, Stateful Inspection, Sitzungsfilterung, Proxy-Dienst, Filterung auf Anwendungsebene, Quellenfilterung, Malware-Filterung und Deep Packet Inspection. Die folgende Übersicht vergleicht allgemein verfügbare Funktionen mit dem jeweiligen Firewall-Typ. Beachten Sie jedoch, dass alle Klassifizierungen Verallgemeinerungen sind: Einige fortschrittliche herkömmliche Firewalls können Malware filtern, und manche Datenbank-Firewalls beherrschen möglicherweise die Sitzungsfilterung.
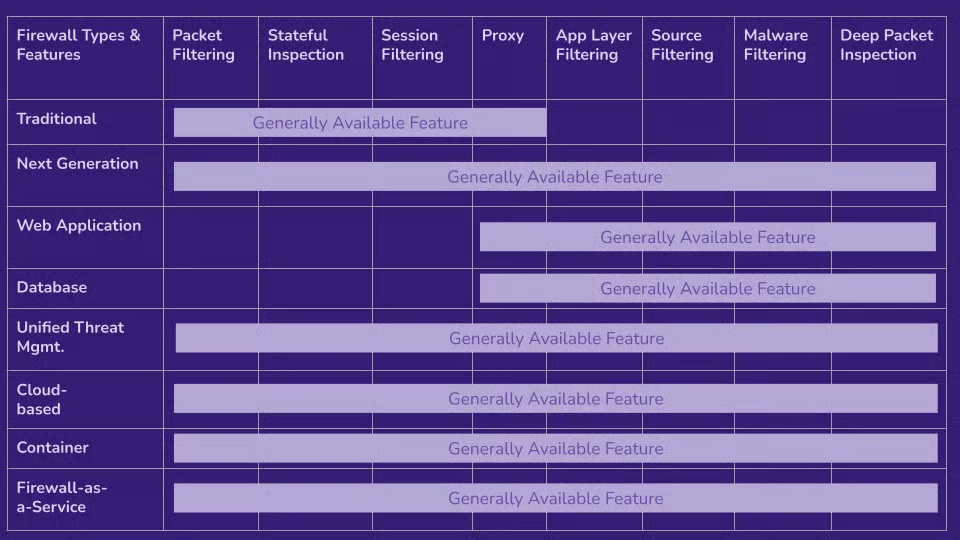
Jede Funktion übernimmt eine andere Art der Prüfaufgabe. Schnelle, einfache Funktionen erhöhen die Sicherheit kaum, während komplexere Funktionen die Sicherheit deutlich verbessern, allerdings mit entsprechend höheren Kosten in Form eines geringeren Betriebsdurchsatzes.
| Funktion | Sicherheitsniveau | Komplexität | Geschwindigkeit | Beschreibung |
|---|---|---|---|---|
| Paketfilterung | Niedrig | Niedrig | Schnell | Vergleicht die Header von Paketen mit vordefinierten Regeln, die zulässige IP-Adressen, Protokolle sowie Quell- und Zielports festlegen |
| Sitzungsfilterung (auch: Circuit-Level-Gateway) | Niedrig | Niedrig | Schnell | Untersucht Verbindungen auf Sitzungsebene (TCP/UDP), um ihre Legitimität zu überprüfen, und erstellt häufig Proxy-Verbindungen (siehe unten) |
| Proxy-Dienste | Niedrig | Niedrig | Mittel | Stellt Protokollverbindungen (TCP/UDP) im Namen anderer Geräte oder Anwendungen her, verbirgt IP-Adressen und blockiert Anfragen zur Ermittlung offener Ports und Dienste |
| Stateful Inspection | Mittel | Mittel | Mittel | Erfasst Verbindungen (TCP usw.) in Tabellen, um potenziell schädlichen Datenverkehr zu erkennen, zu verfolgen und zu blockieren |
| Filterung auf Anwendungsebene | Hoch | Hoch | Langsam | Verwendet Proxys und komplexere Regeln, um Angriffe auf Anwendungsebene zu untersuchen und herauszufiltern; ressourcenintensiv |
| Quellenfilterung | Mittel | Mittel | Mittel | Verwendet Website-URLs, IP-Adressen und Geolokalisierungsdaten, um potenziell gefährliche Datenverkehrsquellen zu identifizieren und herauszufiltern; schwer aktuell zu halten |
| Malware-Filterung | Hoch | Hoch | Langsam | Erkennt (häufig mithilfe von Signaturen) bekannte Malware und blockiert sie oder schädliches Verhalten; ressourcenintensiv und schwer aktuell zu halten |
| Deep Packet Inspection | Hoch | Hoch | Langsam | Untersucht die Inhalte von Datenverkehrspaketen, um Anzeichen einer Kompromittierung, schädliche Inhalte und vertrauliche Informationen zu erkennen; sehr ressourcenintensiv, insbesondere bei der Entschlüsselung verschlüsselten Datenverkehrs |
Arten der Firewall-Bereitstellung
Bei der Bereitstellung einer Firewall muss das Sicherheitsteam berücksichtigen, wie die Lösung in die Gesamtarchitektur passt. Traditionell lieferten Anbieter alle Firewalls als speziell entwickelte Hardware-Appliances aus. Inzwischen lassen sich jedoch nahezu alle Firewall-Typen als Software bereitstellen, die als virtuelle Maschinen (VMs) oder Container installiert werden kann.
Hardware-Firewalls
Hardware wird als Server-Rack- oder Desktop-Modell angeboten und ist in ihrer Kapazität durch die Hardwarekonfiguration festgelegt. Die dedizierte Hardware und die feste Kapazität erleichtern Updates und die Bereitstellung an entfernten Standorten.
Hardware-Firewalls kosten jedoch mehr als gleichwertige VMs, benötigen physischen Platz und lassen sich deutlich weniger flexibel ändern. Die eingeschränkte Flexibilität und die Kapazitätsgrenzen machen Hardware für die Bereitstellung in dynamischen Umgebungen weniger attraktiv.
Softwarebasierte Firewalls (VM, Cloud, Container)
Softwarebasierte Firewalls für virtuelle Maschinen können auf Desktops, Servern sowie in Cloud- und Container-Orchestrierungsumgebungen installiert werden. Virtuelle Firewalls bieten mehr Flexibilität, eine schnelle Bereitstellung und ein umfassendes Spektrum an Funktionen – von einfachen hostbasierten Betriebssystem-Firewalls bis hin zu vollständigen NGFW-Funktionen.
VM-Firewalls machen die Sicherheit jedoch von der Hostumgebung abhängig und können Konflikte mit anderen auf dem Host ausgeführten Anwendungen verursachen. Außerdem erhöhen VM-Firewalls die Komplexität und die Fehleranfälligkeit bei Installation, Integration und Konfiguration.
Herkömmliche Netzwerk-Firewalls
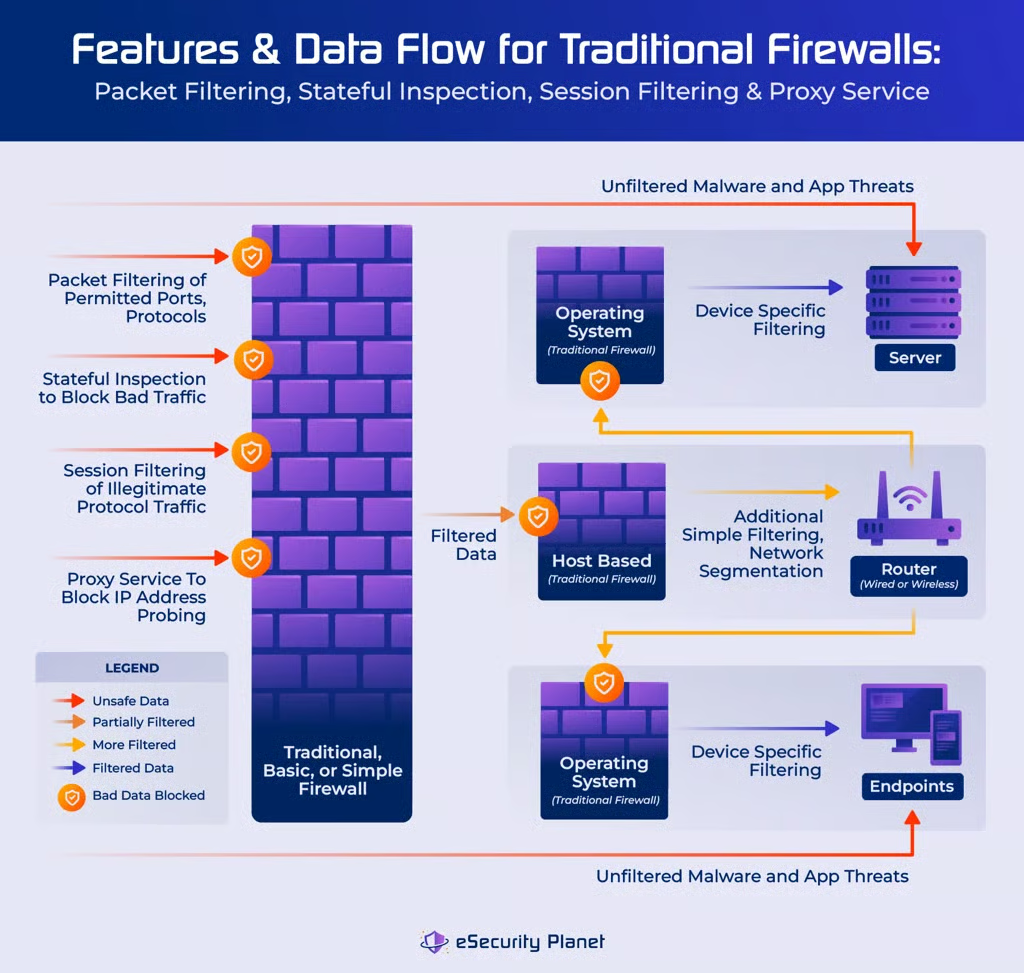
Herkömmliche, einfache oder simple Netzwerk-Firewalls prüfen Datenpakete anhand von Regeln und führen Prüfungen der Daten-Header durch. Diese Firewalls bieten kostengünstige Sicherheit und lassen sich als Hardwaregeräte oder virtuelle Maschinen problemlos im gesamten Netzwerk bereitstellen, um Filterung oder Netzwerksegmentierung durchzuführen.
Kein Anbieter verkauft eine Firewall, die als „herkömmlich“, „simpel“ oder „einfach“ bezeichnet wird. Käufer können jedoch feststellen, dass die günstigsten Firewall-Optionen in der Regel die vereinfachten Funktionen einer herkömmlichen Firewall bereitstellen.
Herkömmliche Firewalls werden als hostbasierte Firewalls bezeichnet, wenn sie in Betriebssysteme integriert sind (z. B. Windows Firewall, macOS, usw.), in Unternehmensnetzwerk-Routern und in WLAN-Routern für Privatanwender. Der Kauf kostengünstiger Firewalls mit herkömmlichen Funktionen ermöglicht einen schnellen und unkomplizierten Firewall-Schutz. IT-Teams mit mehr Zeit bevorzugen jedoch möglicherweise Open-Source-Software-Firewalls.
| Schutzniveau | Betriebsdurchsatz | Anbieter | Open-Source-Optionen |
|---|---|---|---|
| Niedrig: Einfach und grundlegend | Hoch (Stateful Inspection kann zu einer gewissen Verlangsamung führen) | Netgate (pfSense-Hardware), Zyxel | pfSense, OPNsense Firewall, IPFire |
Einsatzszenarien
- Niederlassungen oder kleine und Heimbüros (SOHO)
- Umgebungen mit geringem Risiko (Industrieanlagen mit begrenzter technischer Ausstattung usw.)
- Verteidigungsschicht für Server, Endpunkte und Netzwerksegmente
- Interne Netzwerksegmentierung, Zugriffskontrolle oder Bandbreitenverwaltung
- Erste Filterung des Datenverkehrs mit hohem Durchsatz vor komplexeren oder spezialisierten Lösungen (NGFW, WAF usw.)
Häufige Funktionen
- Paketfilterung
- Stateful Inspection
- Sitzungsfilterung
- Proxy-Dienst
- Filterung auf Anwendungsebene
- Quellenfilterung
- Malware-Filterung
- Deep Packet Inspection
Vorteile
- Sehr effektiv für eine begrenzte Anzahl von Aufgaben
- Schnelle Verarbeitung und hoher Datendurchsatz
- Kostengünstig oder kostenlos zu implementieren
- Schnell zu installieren und zu konfigurieren
Nachteile
- Blockiert keine anwendungs- oder webbasierten (HTML-)Angriffe
- Keine Datenverkehrsprüfung
- In der Regel begrenzte Kapazität
- Kann durch manipulierte Header getäuscht werden
Unified Threat Management (UTM)
Unified Threat Management (UTM)-Appliances bieten einen robusten Sicherheits-Stack in einer schlüsselfertigen Appliance, die einfach an das Netzwerk angeschlossen wird. Ein typisches UTM erweitert die grundlegenden Funktionen einer herkömmlichen Firewall um zusätzliche Prüfungen, die die Funktionen von Antivirensoftware, Intrusion-Detection-Systemen, Secure Web Gateways (SWGs), Domain Name System (DNS)-Sicherheit und E-Mail-Gateway-Sicherheit umfassen.
UTMs richten sich an kleine und mittlere Unternehmen, die mit einer kombinierten Sicherheitslösung Kosten sparen möchten. Diese Lösung eignet sich auch für Organisationen jeder Größe, denen die Ressourcen fehlen, um Sicherheitsoptionen für ihre Organisation genau abzustimmen.
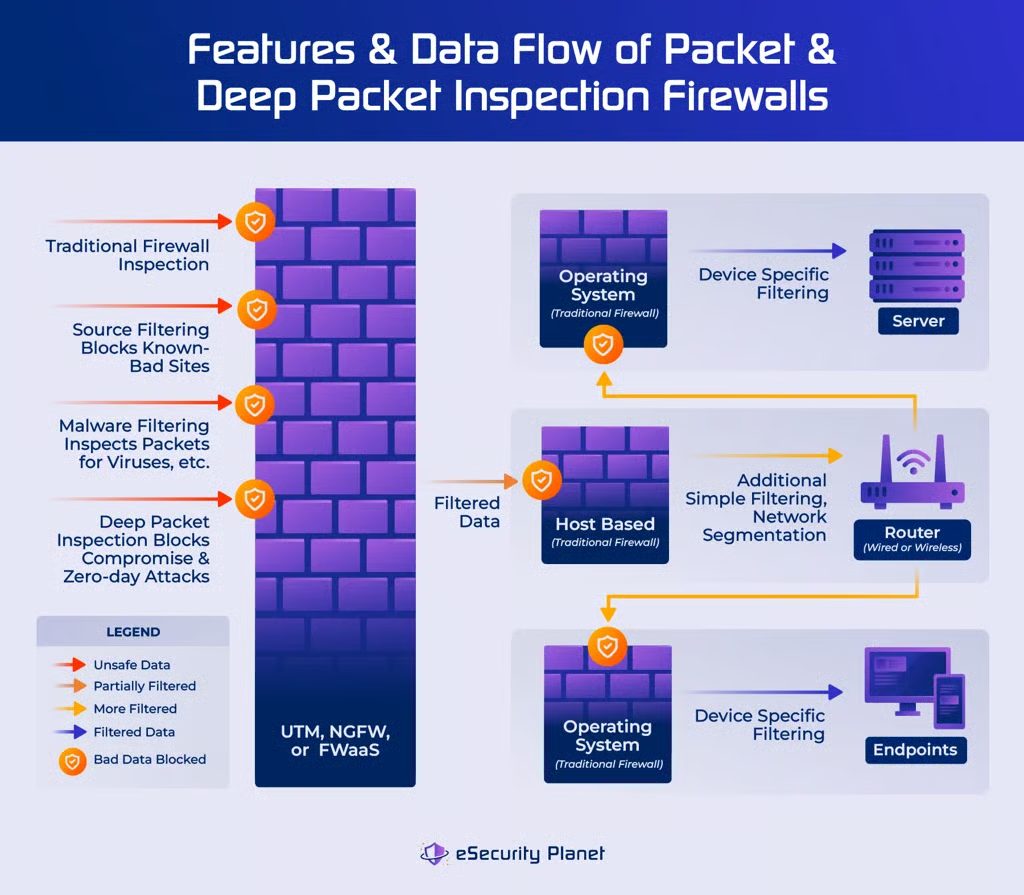
Alle UTMs untersuchen die unverschlüsselten Bestandteile der eingehenden und ausgehenden Paket-Header auf Malware, schädliche Anhänge sowie bekannte oder mutmaßliche Phishing-Websites (IP-Adressen, URLs usw.) und bieten einen grundlegenden Schutz auf Anwendungsebene. Einige UTMs können gelegentlich eine Deep-Packet-Prüfung durchführen, verfügen jedoch nicht über die umfassenden Prüfmechanismen einer NGFW, da die Ressourcen mit den Nicht-Firewall-Funktionen der Appliance geteilt werden.
| Schutzniveau | Betriebsdurchsatz | Anbieter | Open-Source-Optionen |
|---|---|---|---|
| Mittel | Niedrig: Es werden zahlreiche Prüfungen durchgeführt | Fortinet, SonicWALL, Juniper Networks, Check Point Software, WatchGuard und Sophos | Endian, Untangle |
Einsatzszenarien
- Kleine und mittlere Unternehmen oder Niederlassungen
- Organisationen mit begrenzten IT-Ressourcen
- Anlagen mit mittlerem Risiko (Industrieanlagen, Kreuzfahrtschiffe usw.)
Häufige Funktionen (nur Firewall)
- Paketfilterung
- Stateful Inspection
- Sitzungsfilterung
- Proxy-Dienst
- Filterung auf Anwendungsebene*
- Quellenfilterung
- Malware-Filterung
- Deep Packet Inspection*
*Einige Funktionen sind möglicherweise vorhanden, verfügen im Vergleich zu leistungsfähigeren Lösungen (NGFW, WAF usw.) jedoch nur über einen eingeschränkten Funktionsumfang.
Vorteile
- Umfasst eine Vielzahl von Sicherheitsfunktionen in einer einzigen Bereitstellung
- Zentrale Verwaltungskonsole
- Erleichtert IT-Teams die Installation und Verwaltung
- Kostengünstiger als die Bereitstellung einzelner Lösungen für jede Funktion
Nachteile
- Erweiterte Funktionen erfordern häufigere Updates, insbesondere für Antivirensignaturen und schädliche URLs
- In der Regel weniger effektiv als dedizierte Lösungen
- Geringerer Datendurchsatz als bei dedizierten Lösungen oder herkömmlichen Firewalls
- Fehlende Anpassungsmöglichkeiten
Next-Generation-Firewalls (NGFWs)
Next-Generation-Firewalls erweitern die Funktionen herkömmlicher Firewalls um eine umfassendere Prüfung der Inhalte jedes Datenpakets. Diese Prüfung umfasst die Untersuchung der Quell- und Ziel-IP-Adressen, um schädliche (Malware, Phishing usw.) und unerwünschte Verbindungen (Websites für Erwachsene, unerwünschte Geolokalisierungen usw.) zu blockieren.
NGFWs führen mithilfe von Signaturabgleich und SSL-Entschlüsselung eine Filterung schädlicher Anwendungen auf Anwendungsebene durch. Die Filterfunktionen von Next-Generation-Firewalls können sogar das Verbot bestimmter Anwendungen ermöglichen, etwa von Peer-to-Peer-(P2P-)Filesharing-Anwendungen, oder die Nutzung von Anwendungen teilweise einschränken, beispielsweise Skype-Anrufe erlauben, aber die Skype-Dateifreigabe blockieren.
Die meisten derzeit verkauften Firewalls bieten zumindest eine einfache Paketprüfung und URL-Filterung. Neuere und leistungsfähigere NGFWs integrieren Verhaltensanalyse und setzen künstliche Intelligenz (KI) zur Anomalieerkennung und proaktiven Abwehr ein.
| Schutzniveau | Betriebsdurchsatz | Anbieter | Open-Source-Optionen |
|---|---|---|---|
| Sehr hoch: Deep Packet Inspection, Entschlüsselung, Malware-Filterung | Niedrig: Die Ausführung fortschrittlicher Funktionen nimmt Zeit in Anspruch | Arista, Barracuda, Check Point Software, Cisco, Forcepoint, Fortinet, Huawei, Juniper Networks, Palo Alto Networks, SonicWall (Dell), Sophos | OPNsense Firewall, DynFi |
Einsatzszenarien
- Maximaler Schutz durch eine Firewall-Lösung für die unterschiedlichsten Anforderungen
- Umfassender Schutz zur Erfüllung der PCI- oder HIPAA-Compliance
- Umgebungen, in denen die Leistung unkritisch ist und ein reduzierter Datenfluss kaum Auswirkungen hat
- Unternehmens-, Behörden- und Bildungscampus mit leistungsfähigen IT-Ressourcen für Installation, Konfiguration und Wartung
Häufige Funktionen
- Paketfilterung
- Stateful Inspection
- Sitzungsfilterung
- Proxy-Dienst
- Filterung auf Anwendungsebene
- Quellenfilterung
- Malware-Filterung
- Deep Packet Inspection
Vorteile
- Durchsucht eingehende Daten gründlicher nach schädlichem Code
- Erfüllt mit höherer Wahrscheinlichkeit Compliance-Anforderungen
- Kann bestimmte Malware und Angriffe (etwa DDoS) direkt blockieren
- Kann verschlüsselten Datenverkehr prüfen
Nachteile
- Kostspieligere Lösung
- Ein geringerer Datendurchsatz kann zu Problemen bei der Netzwerkleistung führen
- Mehr Funktionen bedeuten mehr Optionen, was die Installationszeit und die Konfigurationsanforderungen erhöht sowie das Risiko von Fehlkonfigurationen steigert
- Es sind mehr Wartungsarbeiten und Updates erforderlich
Web Application Firewalls (WAF)
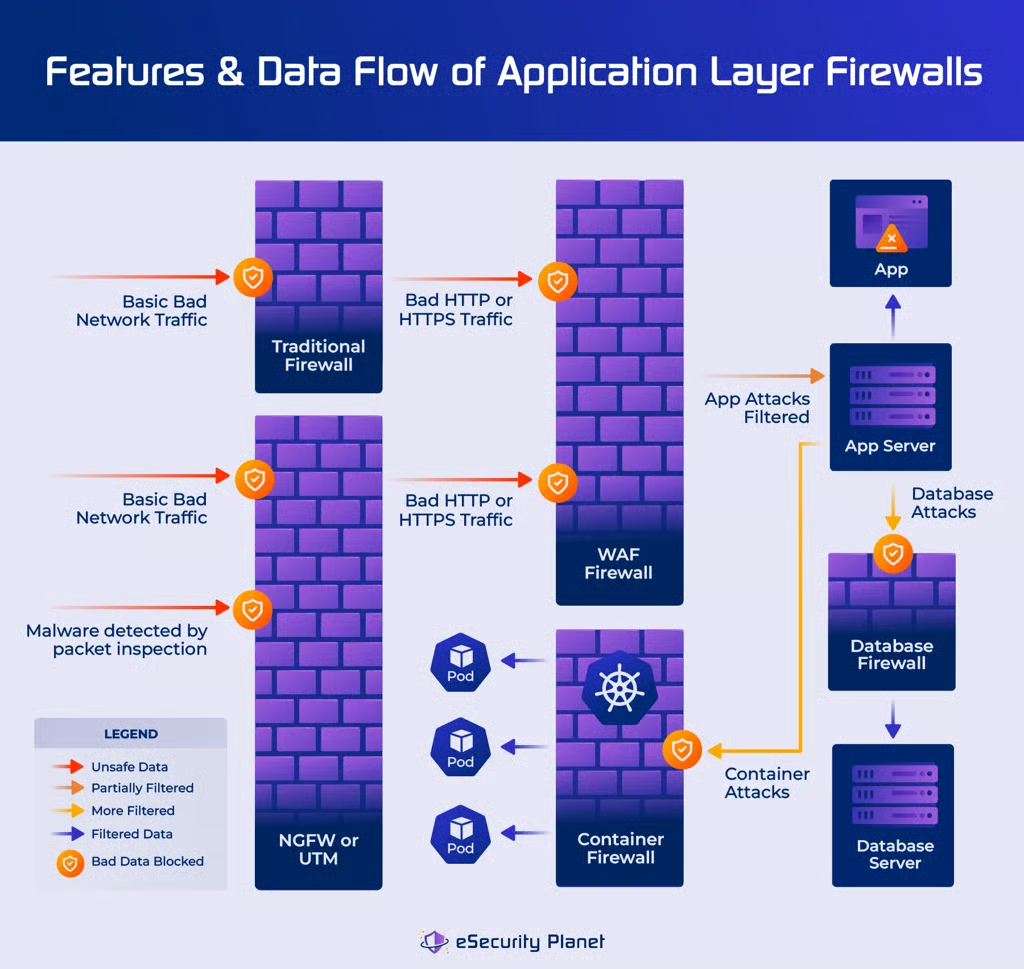
Eine Web Application Firewall (WAF) stellt einen Proxy auf Anwendungsebene zwischen einer Anwendung und ihren Benutzern bereit, um potenziell schädlichen Datenverkehr zu filtern. Diese Firewalls verbessern die betriebliche Leistung, indem sie sich auf spezialisierte Abwehrmaßnahmen konzentrieren, etwa das Herausfiltern absichtlich fehlerhafter oder schädlicher Anfragen.
Die Installation einer WAF ermöglicht es der NGFW am Netzwerkrand, auf Prüfungen auf Anwendungsebene zu verzichten und sich auf grundlegendere Scanaufgaben zu konzentrieren, um den Datenfluss zum Anwendungsserver zu verbessern. Die Proxy-Architektur schirmt die Anwendung vor schädlichen Aktivitäten wie Portscans, Versuchen, die auf dem Anwendungsserver ausgeführte Software (oder Containerinformationen) zu ermitteln, und Cross-Site-Scripting (XSS) ab.
Neben der Filterung auf Anwendungsebene bieten viele WAFs inzwischen auch Schutz für Application Programming Interfaces (APIs), Bot-Erkennung und Microservices. Fortschrittlichere WAFs steigern die Leistung mithilfe von KI und ML zur Anomalieerkennung und zum autonomen Blockieren von Bedrohungen.
| Schutzniveau | Betriebsdurchsatz | Anbieter | Open-Source-Optionen |
|---|---|---|---|
| Hoch, aber spezialisiert; grundlegende Firewall-Funktionen werden in der Regel ignoriert | Mittel; die Prüfung von Anwendungspaketen nimmt Zeit in Anspruch, aber die spezialisierte Filterung verringert den Betriebsaufwand | Akamai, Barracuda, Citrix, Cloudflare, F5 Networks, Fastly, Fortinet, Imperva, Netscaler, Radware, Wallarm | Coraza, ModSecurity, open-appsec, Shadow Daemen |
Einsatzszenarien
- Zusätzliche und spezialisierte Abwehr für Anwendungsserver und Anwendungen
- Spezialisierte Hochleistungs-Firewall, die andere Firewalls entlastet und deren Verlangsamung verhindert
Häufige Funktionen
- Proxy-Dienst
- Filterung auf Anwendungsebene
- Quellenfilterung
- Malware-Filterung
- Deep Packet Inspection*
Deep Packet Inspection konzentriert sich in der Regel auf die Verhinderung von Angriffen auf Anwendungen (XSS, DDoS, SQLi usw.) und weniger auf das Blockieren von Malware, um die Leistung zu verbessern.
Vorteile
- Fügt zwischen der Anwendung und potenziell schädlichem Code eine zusätzliche Schutzebene hinzu
- Spezialisierte Prüfung des HTTP-/HTTPS-Datenverkehrs zum Schutz vor codebasierten Angriffen wie SQL-Injection (SQLi) oder Cross-Site-Scripting (XSS)
- Die spezialisierte Paketprüfung erleichtert die Nutzung und verringert den Betriebsaufwand
- Der spezialisierte Fokus reduziert außerdem Installations- und Konfigurationsfehler
Nachteile
- Nur für Organisationen mit höheren Risiken, Budgets und Ressourcen wirtschaftlich sinnvoll
- Bietet keine vollständige Sicherheit für alle Anwendungen
- Kann die Leistung einiger Anwendungen beeinträchtigen
- Bietet kein vollständiges Sicherheitsspektrum und sollte nur Teil eines Sicherheits-Stacks sein
Datenbank-Firewalls
Datenbank-Firewalls sind eine Untergruppe von Web Application Firewalls, die Datenbanken schützen. Sie werden direkt vor dem Datenbankserver oder gelegentlich vor dem Netzwerk-Gateway installiert, wenn mehrere Datenbanken auf mehreren Servern geschützt werden sollen.
Datenbank-Firewalls erkennen und verhindern bestimmte Datenbankangriffe, etwa SQL-Injection (SQLi), durch die Angreifer auf vertrauliche, in den Datenbanken gespeicherte Informationen zugreifen können. Durch die Installation einer Datenbank-Firewall kann das Sicherheitsteam an der NGFW und den Anwendungsservern weiter vorne im Datenfluss auf Prüfungen von Datenbankangriffen verzichten und so den Datendurchsatz und die Gesamtleistung verbessern.
| Schutzniveau | Betriebsdurchsatz | Anbieter | Open-Source-Optionen |
|---|---|---|---|
| Hoch, aber spezialisiert; grundlegende Firewall-Funktionen werden in der Regel ignoriert | Hoch; die Prüfung von Anwendungspaketen nimmt Zeit in Anspruch, aber die hochspezialisierte Filterung verringert den Betriebsaufwand im Vergleich zu NGFW oder WAF | DataSunrise, Fortinet, Imperva, Oracle | DBHawk, GreenSQL |
Einsatzszenarien
- Zusätzliche und spezialisierte Abwehr für Datenbanken und Datenbankserver
- Zusätzliche Compliance-Berichte über Datenbankzugriffe und -nutzung
- Spezialisierte Hochleistungs-Firewall, die andere Firewalls entlastet und deren Verlangsamung verhindert
Häufige Funktionen
- Proxy-Dienst
- Filterung auf Anwendungsebene
- Quellenfilterung
- Malware-Filterung
- Deep Packet Inspection*
Deep Packet Inspection konzentriert sich auf die Verhinderung von Datenbankangriffen (SQLi usw.) und weniger auf das Blockieren anderer Angriffsarten, um die Leistung zu verbessern.
Vorteile
- Spezialisierte Prüfung des HTTP-/HTTPS-Datenverkehrs zum Schutz vor codebasierten Angriffen wie SQL-Injection (SQLi)
- Der Sicherheitsfokus erleichtert die Nutzung und verringert Installations- oder Konfigurationsfehler
- Kann auch als Überwachungs- und Audit-Tool für Datenbankzugriffe dienen
- Kann Berichte über Datenbankzugriffe für Compliance- und regulatorische Zwecke erstellen
Nachteile
- Nur für Organisationen mit höheren Risiken, Budgets und Ressourcen wirtschaftlich sinnvoll
- Bietet kein vollständiges Sicherheitsspektrum und sollte nur Teil eines Sicherheits-Stacks sein
- Verringert die Leistung beim Zugriff auf Datenbanken
- Der hochspezialisierte Schutz kann spezielle Ressourcen erfordern, etwa Datenbankexperten, die bei Integration und Konfiguration unterstützen
Cloud-Firewalls
Eine Cloud-Firewall kann über den Marketplace eines Cloud-Anbieters (Azure, AWS, Google Cloud usw.) erworben werden, um Cloud-Ressourcen hinter der Firewall zu schützen. Eine ambitionierte Organisation könnte theoretisch ihre gesamte Netzwerkinfrastruktur hinter einer cloudskalierbaren Firewall betreiben, sofern sie auf die Kontrolle über die zugrunde liegende Hardware verzichten kann.
Viele beliebte Firewall-Anbieter (Fortigate, Fortinet, Juniper, Palo Alto, Sophos usw.) bieten in einem Cloud-Marketplace cloudoptimierte VM-Lösungen an, die für die jeweilige Cloud (Azure, AWS usw.) vorkonfiguriert sind. Einige Cloud-Anbieter stellen auch eigene, mit ihrer Marke versehene Firewalls bereit (Azure, IBM usw.).
Cloud-Firewalls können spezialisierte Firewalls (z. B. WAF, Container) oder voll funktionsfähige NGFWs sein. Anders als bei FWaaS, das weiter unten behandelt wird, benötigt eine Cloud-Firewall interne IT-Ressourcen für Installation, Konfiguration, Wartung und Überwachung der Firewall.
| Schutzniveau | Betriebsdurchsatz | Anbieter | Open-Source-Optionen |
|---|---|---|---|
| Variabel: Es kann das gesamte Spektrum von einfachen Firewalls bis hin zu NGFWs implementiert werden | Variabel: Hängt vollständig von den ausgewählten Funktionen und dem Umfang der Paketprüfung ab | Arista, AWS, Fortigate, Fortinet, Juniper, Microsoft, Palo Alto, Sophos | OPNsense* |
*Hinweis: Als Cloud-Firewalls bezogene Open-Source-Ressourcen werden in der Regel nicht kostenlos bereitgestellt. Zumindest berechnet der Cloud-Anbieter Gebühren für die VM (CPU, Arbeitsspeicher usw.).
Einsatzszenarien
- Spezialisierte Schutzebene für Cloud-Ressourcen
- Zentralisierte Firewall für ein gesamtes Unternehmen
- Stark variierende Anforderungen profitieren von der Skalierbarkeit von Cloud-Ressourcen
Häufige Funktionen
- Paketfilterung
- Stateful Inspection
- Sitzungsfilterung
- Proxy-Dienst
- Filterung auf Anwendungsebene
- Quellenfilterung
- Malware-Filterung
- Deep Packet Inspection
Hinweis: Nicht alle Funktionen sind bei allen cloudbasierten Firewall-Produkten verfügbar.
Vorteile
- Besser nach oben und unten skalierbar als lokale Optionen
- Günstiger als eine lokale Option, die für den Bedarf bei Spitzenlast lizenziert ist
- Häufig für cloudspezifische Bereitstellungen vorkonfiguriert
- Keine Wartungs- und Upgrade-Anforderungen für die zugrunde liegende Hardware
Nachteile
- Keine Kontrolle über die zugrunde liegende Hardware
- Teurer als lokale Geräte, die auf den Grundbedarf ausgelegt sind
- Für Cloud-Anbieter optimierte Bereitstellungen sind möglicherweise nicht Multi-Cloud-kompatibel
- Cloud-basierte Firewalls können Cloud-Experten erfordern, um eine ordnungsgemäße Implementierung und Konfiguration der Bereitstellung sicherzustellen
Container-Firewalls
Eine Container-Firewall schützt und isoliert containerisierte Anwendungs-stacks, Workloads und Dienste auf einem Container-Host. Container-Firewalls bieten herkömmliche Firewall-Funktionen und filtern den Datenverkehr in der Container-Umgebung, aus ihr heraus und innerhalb dieser Umgebung.
Diese spezialisierte Sicherheitsfunktion verbessert den Betriebsdurchsatz und schafft hochgradig isolierte Container mit begrenzter Exposition (und begrenztem Zugriff) gegenüber externen Netzwerken oder anderen nicht containerisierten Anwendungen. Das geringe Gewicht einer Container-Firewall ermöglicht eine enge Integration mit Container-Engines (Docker usw.) und Orchestrierungstools (Kubernetes, OpenShift usw.).
Wie andere Container-Ressourcen lassen sich Container-Firewalls mithilfe von Code einfach skalieren, bereitstellen und außer Betrieb nehmen. Container-Firewalls können außerdem in DevOps-Tools und -Prozesse integriert werden, um mit agilen Anforderungen Schritt zu halten.
| Schutzniveau | Betriebsdurchsatz | Anbieter | Open-Source-Optionen |
|---|---|---|---|
| Hoch, aber spezialisiert; für einen vollständigen Schutz auf andere Firewalls und Tools angewiesen | Hoch; klar definierte Positivlisten und gezielte Paketprüfungen halten den Betriebsdurchsatz hoch | Juniper Networks, Palo Alto Networks | SUSE (NeuVector), Tigera (Calico) |
Einsatzszenarien
- Zusätzliche und spezialisierte Abwehr für Container
- Spezialisierte Hochleistungs-Firewall, die andere Firewalls entlastet und deren Verlangsamung verhindert
- Bedarfsgerecht und parallel bereitstellen, um containerisierte Microservices zu schützen
Häufige Funktionen
- Filterung auf Anwendungsebene
- Quellenfilterung
- Malware-Filterung
- Deep Packet Inspection
Vorteile
- Zentrale Konfiguration oder Konfiguration über DevOps
- Kann per Code bereitgestellt werden
- Bietet Transparenz und Kontrolle über Container
- Die Container-Bereitstellung ermöglicht schnelle Skalierbarkeit und bedarfsgesteuerte Installation
Nachteile
- Nur für Organisationen mit höheren Risiken, Budgets und Ressourcen wirtschaftlich sinnvoll
- Bietet kein vollständiges Sicherheitsspektrum und sollte nur Teil eines Sicherheits-Stacks sein
- Eine Code-Bereitstellung ohne Sicherheitsaufsicht birgt das Risiko, veraltete Firewalls bereitzustellen, die keinen guten Schutz mehr bieten
- Spezialisierte Container-Bereitstellungen erfordern für Konfiguration und Integration spezielles (und teureres) Container-Fachwissen
Firewall-as-a-Service
Firewall-as-a-Service (FWaaS) stellt NGFW-Funktionen als vollständig ausgelagerten Dienst bereit. FWaaS kann als spezialisierte Unterkategorie von NGFWs oder Cloud-Firewalls betrachtet werden, bei der der Großteil der Konfiguration und Wartung an den SaaS-Anbieter ausgelagert wird.
FWaaS-Fachleute sind vollständig auf die Firewall-Verwaltung spezialisiert, und dieser Fokus ermöglicht eine überlegene Wartung und Aktualisierung der Bedrohungsinformationen. Bei einem Kunden erkannte Zero-Day-Angriffe werden zu Informationen, die allen Kunden zur Verfügung gestellt werden, und verbessern entsprechend die Sicherheit.
Für die Bereitstellung müssen Unternehmensrouter so konfiguriert werden, dass sie den Datenverkehr an die cloudbasierte Firewall umleiten, während sich mobile Benutzer entweder über ein VPN mit ihr verbinden oder sie als Proxy verwenden. Dieser Prozess ermöglicht eine schnelle Bereitstellung für geografisch verteilte Organisationen oder kann beim Ersatz veralteter Technologien aus Unternehmensübernahmen eingesetzt werden.
| Schutzniveau | Betriebsdurchsatz | Anbieter | Open-Source-Optionen |
|---|---|---|---|
| Hoch; robuste NGFW-Funktionen werden in großem Maßstab und mit umfangreicher geografischer Präsenz bereitgestellt | Mittel; skalierbare Cloud-Ressourcen stellen die Leistung bereit, aber FWaaS lässt sich nicht im gleichen Maß optimieren und anpassen wie eine vollständig kontrollierte Firewall-Architektur | AppTrana (WAF-Spezialist), Cisco, Forcepoint, Fortinet, NordLayer, Check Point’s SASE (Check Point), SecurityHQ, Zscaler | n/a |
Einsatzszenarien
- Zentrale Verwaltung geografisch verteilter Niederlassungen
- Robusterer Schutz für Organisationen mit begrenzten IT-Ressourcen
- Einsatzbereite Firewall-Funktionen für einen schnellen Start oder den Ersatz veralteter Systeme
Häufige Funktionen
- Paketfilterung
- Stateful Inspection
- Sitzungsfilterung
- Proxy-Dienst
- Filterung auf Anwendungsebene
- Quellenfilterung
- Malware-Filterung
- Deep Packet Inspection
Vorteile
- Cloud-gehostete Firewalls bieten im Vergleich zu lokalen Optionen flexiblere und skalierbarere Lösungen mit verbesserter Verfügbarkeit
- Einfache und unkomplizierte Bereitstellung ohne Wartungsaufwand
- Einheitlicher Schutz, der im gesamten Unternehmen konsistent angewendet wird
- Schnellere Erkennung und Aktualisierung bei Angriffen und Bedrohungen
Nachteile
- Der Dienstanbieter kennt die spezifischen Sicherheitsanforderungen seiner Kunden wahrscheinlich nicht
- Möglicherweise weniger Optionen als etablierte Hardware- und Software-Firewall-Lösungen
- Kontrollverlust und die Gefahr, interne Informationen Dritten offenzulegen (etwa durch Paketprüfung)
- Ersetzt nicht den Bedarf an Geräte-Firewalls (Betriebssystem, Router) und Firewalls für spezifische Lösungen (Datenbank, Container)
Firewall-Dienste als Alternative zum Kauf von Firewalls
Alle oben genannten Firewall-Typen können gekauft oder installiert werden. Einige Unternehmen sind jedoch möglicherweise zu klein, verfügen über kein IT-Personal oder möchten schlicht den Aufwand für die Konfiguration und Verwaltung eigener Firewalls vermeiden.
FWaaS bietet eine Möglichkeit für vollständig ausgelagerte Firewalls in Form des kleinsten gemeinsamen Nenners. Für Organisationen mit begrenzten Ressourcen oder Geheimhaltungs- bzw. Compliance-Anforderungen, die den Datenverkehr über Drittanbieter nicht zulassen, ist dies jedoch nicht immer die beste Lösung.
Organisationen mit diesen zusätzlichen Einschränkungen können Managed-Service-Provider (MSPs), Managed Security Service Provider (MSSPs) und andere Cybersicherheitsberater beauftragen, um eine Vielzahl von Firewalls zu kaufen, zu installieren, zu konfigurieren, zu überwachen und zu warten.
Neben der Bewältigung begrenzter Ressourcen entfällt durch die Nutzung eines Dienstes (einschließlich FWaaS) der Investitionsaufwand (CapEx) zugunsten von Betriebskosten (OpEx). Obwohl die Gesamtkosten der OpEx-Ausgaben letztlich die Kosten für die Anschaffung einer CapEx-Firewall übersteigen können, bieten Dienste mehr Flexibilität und Skalierbarkeit, um die Ausgaben an den sich ändernden Bedarf anzupassen.
9 Fragen zur Auswahl der richtigen Firewall-Lösungen
Um die passende Firewall-Lösung zu bestimmen, müssen Sie zunächst den Bedarf verstehen und definieren. Dabei müssen nicht nur die Sicherheitsanforderungen, sondern auch die betrieblichen Anforderungen, Risikoprofile und Ressourcenbeschränkungen berücksichtigt werden.
- Welche Arten von Ressourcen werden geschützt?
- Welche Funktionen werden möglicherweise bereits von anderen Lösungen übernommen?
- Mit welcher Art von Datenverkehr wird die Firewall konfrontiert sein, und wie kritisch ist der Paketdurchsatz?
- Wie viele Ressourcen werden geschützt?
- Wie sieht die Netzwerkarchitektur aus?
- Wie kostspielig ist das Ausfallrisiko?
- Bestehen Compliance- oder Geheimhaltungsrisiken?
- Wie viele Ressourcen stehen für die Firewall-Verwaltung zur Verfügung?
- Wie hoch ist das realistische Budget?
Jede dieser Fragen trägt dazu bei, die erforderlichen Funktionen sowie die verfügbaren Ressourcen für die Implementierung und Verwaltung dieser Funktionen zu bestimmen. Lücken zwischen Bedarf, Risiken und Ressourcen können manchmal durch Dienste geschlossen werden, müssen aber mitunter durch Kompromisse und die Akzeptanz von Risiken ausgeglichen werden.
Fazit: Die richtige Firewall-Lösung als Teil eines umfassenderen Sicherheitskonzepts auswählen
Nicht alle Unternehmen benötigen dieselben Firewall-Typen. Kleine Unternehmen und solche ohne eigenes Sicherheitsteam können stärker von FWaaS oder einer herkömmlichen Firewall profitieren als Großunternehmen mit dem Budget und den Ressourcen für den Betrieb von NGFWs. Welche Firewall die „beste“ ist, hängt wirklich davon ab, wie ein Netzwerk eingerichtet ist, welches Personal zur Verfügung steht und welche Funktionen benötigt werden.
Natürlich ist die Bereitstellung der ausgewählten Firewall erst der Anfang. Die Firewall muss ordnungsgemäß installiert, konfiguriert, und in den übergeordneten Netzwerksicherheits-Stack als Teil der Strategie für mehrschichtige Sicherheit integriert werden.