













Endpoint Detection and Response (EDR) ist ein fortschrittliches Sicherheitssystem zur Erkennung, Untersuchung und Behebung von Cyberangriffen auf Endgeräten. Es analysiert Vorfälle, untersucht Verhaltensweisen und stellt Systeme in ihren Zustand vor dem Angriff zurück. EDR nutzt künstliche Intelligenz, maschinelles Lernen und Bedrohungsinformationen, um Wiederholungen zu verhindern. Dadurch können IT-Teams Angriffe durch Threat Hunting, Verhaltensanalysen und Eindämmung neutralisieren.
Warum Ihr Unternehmen eine EDR-Lösung benötigt
Wenn Ihr Unternehmen eine fortschrittliche Erkennung und Reaktion auf Bedrohungen in Echtzeit benötigt, sollten Sie eine EDR-Lösung einsetzen. EDR eignet sich für große Organisationen, Unternehmen mit strengen Sicherheitsanforderungen und Firmen mit spezialisierten IT-Teams. Die Lösung schützt zahlreiche Geräte, bietet eine fortschrittliche Bedrohungserkennung und lässt sich für eine umfassende Endgerätesicherheit in EPP integrieren. Für kleine Unternehmen mit begrenzten Ressourcen kann sie jedoch teuer sein.
Ziehen Sie den Einsatz von EDR in Betracht, wenn Ihr Unternehmen zu einem der folgenden Typen gehört:
- Unternehmen mit erfahrenen IT-Teams: Für eine effektive Verwaltung der Endgerätesicherheit erfordert der Einsatz von EDR ein kompetentes Team, das die optimale Systemleistung kontinuierlich überwacht, aktualisiert und sicherstellt.
- Branchen mit strengen Sicherheitsstandards: Setzen Sie EDR ein, um strenge Compliance- und Datenschutzanforderungen zu erfüllen und sicherzustellen, dass alle sensiblen Daten vor fortschrittlichen Cyberangriffen geschützt sind.
- Große Unternehmen: Nutzen Sie EDR-Lösungen, wenn Sie mehrere Geräte in Ihrem gesamten Unternehmen absichern müssen. EDR gewährleistet einen einheitlichen Endgeräteschutz in Ihrer Firma und stellt eine konsistente Abdeckung aller verbundenen Systeme sicher.
- Organisationen, die Echtzeitschutz benötigen: Nutzen Sie die leistungsstarke Echtzeitüberwachung von EDR, um Bedrohungen zu erkennen und darauf zu reagieren und den Schaden durch neu auftretende Bedrohungen zu minimieren, bevor sie sich ausbreiten.
- Unternehmen, die fortschrittliche Analysen benötigen: Nutzen Sie die KI-gestützten Erkenntnisse und die Verhaltensanalyse von EDR, um raffinierte Bedrohungen zu erkennen und Ihre Fähigkeit zur Erkennung und Abwehr komplexer Angriffe zu verbessern.
Aufgrund des hohen Wartungsaufwands ist EDR möglicherweise nicht für kleine Unternehmen mit begrenzten IT-Ressourcen geeignet. Für Organisationen mit knappen Ressourcen kann die Lösung teuer sein, da sie dedizierte Sicherheitsteams für die kontinuierliche Überwachung erfordert. Für Unternehmen, die einfache Sicherheitslösungen mit Schwerpunkt auf grundlegendem Endgeräteschutz suchen, kann sie außerdem zu komplex sein. Bewerten Sie die Kapazitäten und Ressourcen Ihres Unternehmens, um die Funktionen und Vorteile von EDR optimal zu nutzen.
So optimieren Sie Ihre EDR-Implementierung
Bei der Implementierung von EDR sind mehrere wichtige Schritte erforderlich, um eine reibungslose Einführung und optimale Leistung sicherzustellen. Unternehmen können die Effizienz von EDR durch ein festgelegtes Vorgehen optimieren und dadurch ihre Fähigkeit verbessern, Eindringversuche zu erkennen, darauf zu reagieren und sich gegen sie zu schützen. So stellen Sie sicher, dass Ihre gewählte EDR-Lösung ihre volle Leistung erbringt:
- Endgeräte identifizieren: Beginnen Sie damit, alle schutzbedürftigen Endgeräte zu identifizieren – unabhängig davon, ob sie lokal, cloudbasiert oder remote betrieben werden. So stellen Sie sicher, dass alle Ihre Geräte abgedeckt sind.
- EDR-Lösungen bewerten: Vergleichen Sie mehrere EDR-Systeme, indem Sie die spezifischen Anforderungen Ihrer Organisation bewerten, Demos testen und entscheiden, welche Lösung Ihren Sicherheitsanforderungen am besten entspricht.
- Die Bereitstellung planen: Erstellen Sie einen Bereitstellungsplan, der Netzwerkarchitektur, Sicherheitsinfrastruktur, Kompatibilität und die für eine erfolgreiche Integration erforderlichen Ressourcen berücksichtigt.
- Die EDR-Lösung installieren: Befolgen Sie die Richtlinien des Anbieters, um die EDR-Lösung auf allen Endgeräten zu installieren, korrekt zu konfigurieren und Schwierigkeiten mithilfe des Kundensupports zu beheben.
- Die Bereitstellung testen: Stellen Sie das EDR-Tool vor der Inbetriebnahme in einer Staging-Umgebung bereit, um die Kompatibilität mit Ihrem System sicherzustellen, Probleme zu beheben und notwendige Änderungen vorzunehmen.
- Das EDR-Tool konfigurieren: Die EDR-Richtlinien an die spezifischen Sicherheitsanforderungen Ihrer Organisation anpassen. Dieser Schritt bietet konfigurierbare Flexibilität für eine optimale Leistung.
- Die Bereitstellung überwachen: Stellen Sie sicher, dass Sie das System kontinuierlich überwachen, Penetrationstests durchführen und überprüfen, ob Ihre Lösung jede Art von Bedrohung erkennt und effektiv darauf reagiert.
- Die Lösung kontinuierlich aktualisieren: Aktualisieren Sie die EDR-Software regelmäßig, um neue Bedrohungen zu erkennen und Angriffe durch andere Malware-Varianten zu stoppen. Dies ist entscheidend für die langfristige Sicherheit.
- Die Anwenderschulung aufrechterhalten: Bieten Sie Endanwendern kontinuierliche Schulungen zum Sicherheitsbewusstsein an, damit sie potenzielle Gefahren erkennen, Vorfälle melden und Cyberangriffe erfolgreich vermeiden können.
- In andere Sicherheitslösungen integrieren: Kombinieren Sie EDR mit SIEM-Systemen, Feeds mit Bedrohungsinformationen, und anderen Tools, um die Fähigkeiten zur umfassenden Erkennung und Reaktion auf Bedrohungen in Ihrem gesamten Sicherheitsökosystem zu verbessern.
10 zentrale Funktionen von EDR
EDR-Systeme verbessern die Cybersicherheit durch Funktionen wie Threat Hunting, Ransomware-Rollback und kontinuierliche Datenanalyse. Sie verkürzen die Verweildauer von Angreifern, verbessern die Reaktion auf Vorfälle und automatisieren die Behebung, während sie Feeds mit Bedrohungsinformationen einbinden. Diese Funktionen ermöglichen es Organisationen, Schwachstellen proaktiv zu erkennen und zu beheben, ihre Sicherheitslage zu verbessern und schnell auf neue Angriffe zu reagieren.
Threat Hunting in Echtzeit
Dank verbesserter Erkennungsfunktionen kann EDR aktiv nach verborgenen Bedrohungen auf allen Endgeräten suchen. Organisationen können ihre Sicherheitslage deutlich verbessern, indem sie diese Schwachstellen proaktiv erkennen und beheben. Die erweiterten Threat-Hunting-Funktionen gewährleisten eine umfassende Sicherheit, da IT-Teams potenzielle Gefahren beheben können, bevor sie zu schwerwiegenden Vorfällen werden, und schützen so Ihre wichtigen Ressourcen.
Verbesserte Transparenz
Die kontinuierliche Erfassung und Analyse von Daten liefert detailliertere Einblicke in die Endgerätesicherheit. EDR verbessert die Transparenz durch Echtzeitüberwachung und ermöglicht es Sicherheitsteams, Angriffe effizient zu erkennen und darauf zu reagieren, um Bedrohungen schnell zu erkennen und zu neutralisieren. Die verbesserte Lagekenntnis ermöglicht es Unternehmen, fundiertere Entscheidungen über ihre Sicherheitslage zu treffen und ihre Abwehr gegen sich wandelnde Cyberbedrohungen letztlich zu stärken.
Verkürzte Verweildauer
EDR ist in hohem Maße darauf angewiesen, Bedrohungen schnell zu erkennen und zu neutralisieren. EDR minimiert die Zeit, in der Angreifer unentdeckt in einem System verbleiben, und senkt dadurch das Risiko umfangreicher Schäden. Diese schnelle Reaktionsfähigkeit schützt nicht nur sensible Daten, sondern trägt auch dazu bei, das Vertrauen von Kunden und Stakeholdern zu bewahren und den guten Ruf der Organisation zu erhalten.
Ransomware-Rollback
EDR-Lösungen ermöglichen die Wiederherstellung nach Ransomware-Angriffen , indem sie betroffene Systeme in ihren Zustand vor der Infektion zurückversetzen. Diese Funktion minimiert den Schaden und verkürzt die Wiederherstellungszeit erheblich. Durch eine schnelle Wiederherstellung können Organisationen die Geschäftskontinuität sicherstellen, Unterbrechungen vermeiden und den Betrieb nach einem Vorfall rasch wieder aufnehmen, während kritische Daten geschützt bleiben.
Datenerfassung und -analyse
EDR-Systeme erfassen und interpretieren systematisch Endgerätedaten, um wertvolle Erkenntnisse über potenzielle Risiken und Muster zu gewinnen. Diese Fähigkeit hilft Unternehmen, frühere Daten auszuwerten, um künftige Angriffe vorherzusagen und zu verhindern. Sicherheitsteams können datengestützte Erkenntnisse nutzen, um Schwachstellen zu beheben und die Sicherheitsresilienz der Organisation proaktiv zu verbessern.
Reaktion auf Vorfälle und forensische Analyse
EDR stellt wichtige Tools für die Ereignisverwaltung und forensische Untersuchung bereit und unterstützt Teams dabei, Sicherheitslücken zu verstehen und zu beheben. EDR ermöglicht umfassende Untersuchungen, aus denen Unternehmen für zukünftige Abwehrmaßnahmen lernen können. Diese Funktion verbessert die gesamte Sicherheitsstrategie, indem sie Teams das Wissen vermittelt, künftige Angriffe zu verhindern.
Automatisierte Behebung
EDR ermöglicht durch die Einrichtung geeigneter Konfigurationen eine automatische Eindämmung von Bedrohungen ohne menschliches Eingreifen. Diese Funktion reagiert sofort auf bestimmte Aktivitäten an Endgeräten und reduziert den manuellen Aufwand für Sicherheitsteams erheblich. Die Automatisierung ist besonders für kleinere Teams hilfreich, da sie sich auf komplexe Sicherheitsprobleme konzentrieren und gleichzeitig schnell auf Bedrohungen reagieren können.
Integration von Feeds mit Bedrohungsinformationen
Die Integration externer Feeds mit Bedrohungsinformationen ist ein wichtiger Bestandteil von EDR. Dabei werden Indicators of Compromise (IoCs) und andere kritische Bedrohungsdaten zusammengeführt. Diese Funktion verbessert die Bedrohungserkennung, indem sie Sicherheitsteams umfassende Informationen liefert und ihnen ermöglicht, Schwachstellen proaktiv zu beheben. Organisationen können diese Informationen nutzen, um neue Bedrohungen zu vermeiden und ihre allgemeine Sicherheitslage zu verbessern.
EDR im Vergleich zu anderen Sicherheitslösungen
EDR arbeitet nahtlos mit verschiedenen Sicherheitstools wie EPP, Antivirus, SIEM und MDR zusammen. Die Kombination von EDR mit diesen Technologien verbessert die Gesamtsicherheit durch umfassende Bedrohungserkennung, Echtzeitüberwachung und eine schnellere Reaktion auf Vorfälle. Diese Integration deckt die verschiedenen Sicherheitsebenen ab, die Ihre Organisation benötigt.
EDR im Vergleich zu EPP
Plattformen für den Endgeräteschutz (EPP) nutzen maschinelles Lernen, um Verhaltensmuster auf Endgeräten wie PCs und Mobilgeräten zu bewerten und bekannte sowie neue Angriffe zu verhindern. Sie verwalten zahlreiche Endgeräte und erweitern den Schutz über herkömmliche Antiviruslösungen hinaus. Allerdings haben EPP-Lösungen Schwierigkeiten, fortschrittliche Bedrohungen zu erkennen. Hier kommt EDR ins Spiel: EDR kann Bedrohungen erkennen und darauf reagieren, die die präventiven Maßnahmen von EPP umgehen.
Organisationen sollten EPP in Betracht ziehen, wenn sie umfassende Präventionsfunktionen gegen bekannte Bedrohungen auf mehreren Endgeräten benötigen, insbesondere wenn grundlegende Sicherheitskontrollen verbessert werden müssen. EDR ist dagegen für Unternehmen entscheidend, die mit hochentwickelten Bedrohungen konfrontiert sind oder verbesserte Erkennungs- und Reaktionsfunktionen benötigen. Der gemeinsame Einsatz von EPP und EDR bietet eine vollständige, mehrschichtige Sicherheit, die sowohl Prävention als auch aktive Reaktion abdeckt.
EDR im Vergleich zu Antivirus
Antivirus (AV) ist eine grundlegende Sicherheitsebene, die Malware mithilfe von Signaturvergleichen, heuristischer Analyse und Integritätsprüfungen erkennt und entfernt. EDR hingegen erkennt, untersucht und bekämpft raffinierte Bedrohungen, die Antivirussoftware entgehen, und bietet für einen umfassenden Endgeräteschutz Threat Hunting in Echtzeit sowie automatisierte Behebung.
Organisationen sollten Antivirussoftware einsetzen, um sich vor bekannter Malware und grundlegenden Schwachstellen zu schützen. Gegen raffinierte Bedrohungen und gezielte Angriffe ist EDR jedoch entscheidend. Die Kombination beider Technologien bietet einen starken Sicherheitsansatz: Antivirus übernimmt den grundlegenden Schutz, während EDR proaktiv fortschrittliche Angriffe erkennt und darauf reagiert.
EDR im Vergleich zu MDR
EDR konzentriert sich auf die Erkennung und Abwehr von Bedrohungen auf Endgeräteebene und verbessert die Sicherheit einzelner Geräte. Im Gegensatz dazu kombiniert Managed Detection and Response (MDR) EDR mit einer umfassenderen Sicherheitsüberwachung, die häufig von einem Drittanbieter übernommen wird. Diese ganzheitliche Strategie ermöglicht Unternehmen eine bessere Transparenz und eine effektivere Verwaltung von Bedrohungen.
MDR ist für Organisationen hilfreich, denen interne Cybersicherheitsexpertise oder entsprechende Ressourcen fehlen, insbesondere in komplexen Umgebungen mit Remote-Netzwerken. Die Kombination von EDR und MDR führt häufig zu den besten Ergebnissen, da sie verschiedene Aspekte der Cybersicherheit abdeckt und umfassenden Schutz vor modernen Bedrohungen bietet.
EDR im Vergleich zu SIEM
Obwohl sowohl Security Information and Event Management (SIEM) als auch EDR die Cybersicherheit stärken, erfüllen sie unterschiedliche Funktionen. SIEM sammelt und analysiert Daten aus verschiedenen Netzwerkquellen, darunter Server, Router und Switches, um ein vollständiges Sicherheitsbild zu liefern. Dies erleichtert Überwachung und Compliance. EDR konzentriert sich dagegen auf die Erkennung und Abwehr von Bedrohungen auf Endgeräteebene, etwa auf Benutzergeräten und Laptops.
Organisationen sollten SIEM einsetzen, um die Transparenz und Compliance der gesamten Netzwerksicherheit zu verbessern, insbesondere in komplexen Infrastrukturen. EDR ist für den gezielten Schutz und die zeitnahe Reaktion auf Bedrohungen an Endgeräten entscheidend. Die Kombination beider Technologien verbessert die Sicherheitslage insgesamt, da Endgerätedaten besser mit umfassenderen Netzwerkereignissen korreliert werden können.
Die besten EDR-Lösungen im Überblick
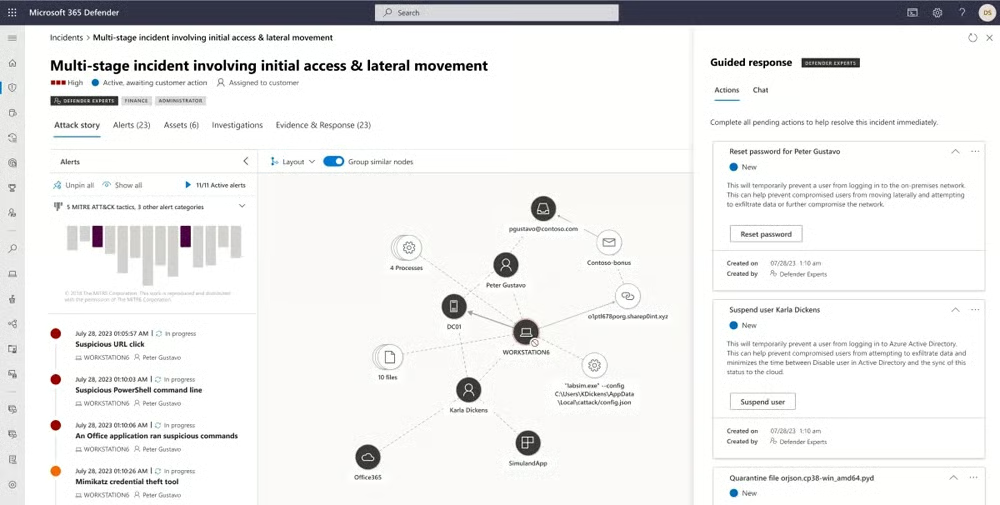
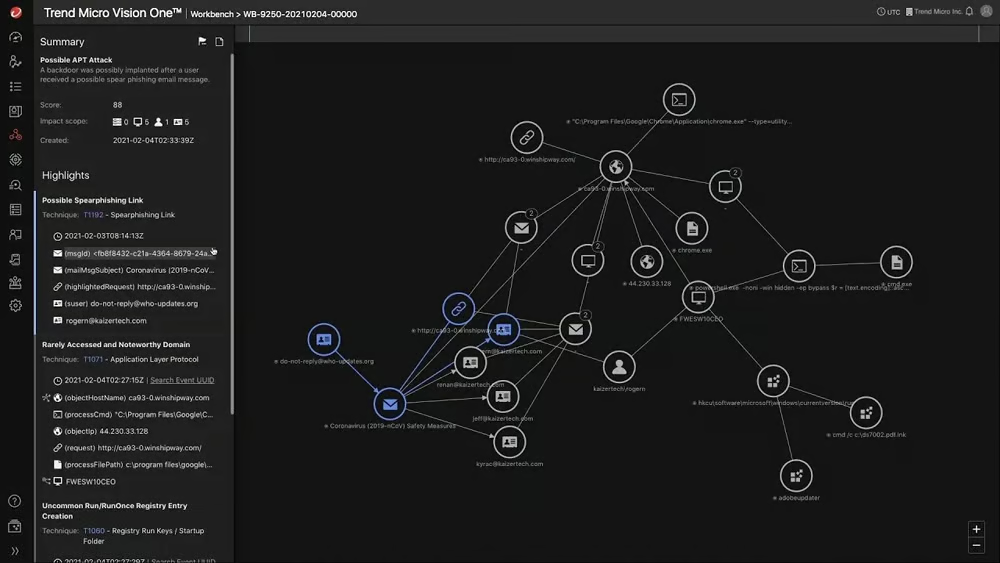
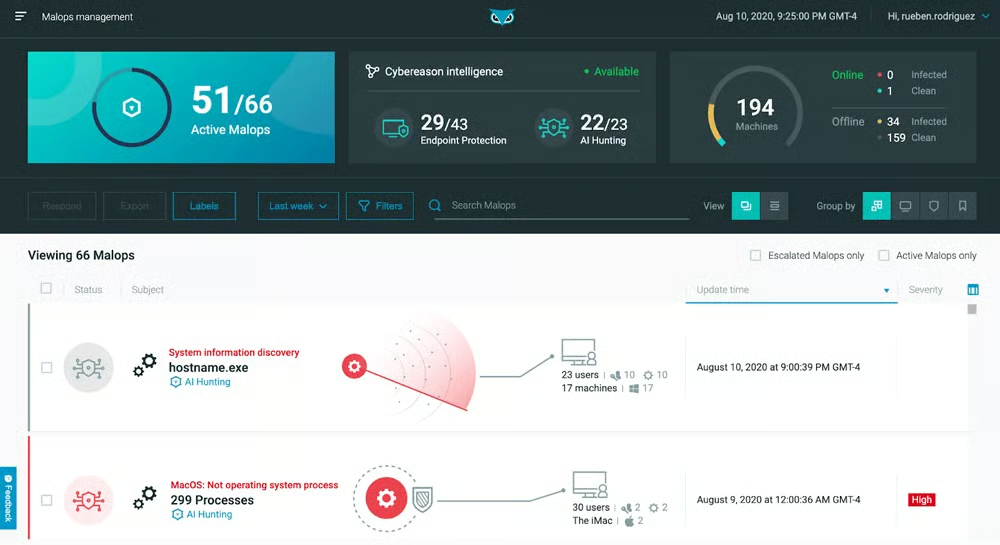
Zu den besten EDR-Lösungen gehören Microsoft Defender XDR, das sich nahtlos in das Sicherheitsökosystem von Microsoft integriert; Trend Micro Vision One, das für seine umfassenden Bedrohungsinformationen bekannt ist; und Cybereason Defense Platform, das leistungsstarke Verhaltensanalysen und Reaktionsfunktionen bietet. Diese Lösungen verbessern die Endgerätesicherheit, indem sie Unternehmen fortschrittliche Tools zur effektiven Erkennung und Abwehr moderner Bedrohungen bereitstellen.
Microsoft Defender XDR
Microsoft Defender XDR ist eine fortschrittliche Lösung zur Erkennung und Reaktion, die Endgeräte, Cloud-Apps, Tools für die Zusammenarbeit und Identitätsverwaltung miteinander verbindet. Sie ist für ihre hohe Sicherheitsleistung und Benutzerfreundlichkeit bekannt, insbesondere beim Threat Hunting und bei der Triage von Vorfällen. Außerdem umfasst sie ausführliche Dokumentation und Schulungsmaterialien, mit denen Anwender die Lösung einfach verwalten können. Eine kostenlose 30-Tage-Testversion ist verfügbar; individuelle Preise sind auf Anfrage erhältlich.
Trend Micro Vision One
Trend Micro Vision One ist eine umfassende XDR- und Lösung zur Verwaltung der Angriffsfläche für Unternehmen, die mehrere Sicherheitsprodukte einsetzen. Sie verbessert die Kohärenz der Infrastruktur und unterstützt kleinere Cybersicherheitsteams. Dank leistungsstarker Konnektoren zu Drittanbietern und Managed Services eignet sie sich ideal für Unternehmen mit begrenzten IT-Ressourcen. Eine kostenlose 30-Tage-Testversion und Demo sind verfügbar; Informationen zu individuellen Preisen erhalten Sie auf Anfrage.
Cybereason Defense Platform
Cybereason Defense Platform ist auf die Visualisierung von Sicherheit spezialisiert und bietet leistungsstarke Funktionen sowie eine umfassende Dokumentation. Die Plattform verfolgt einen ganzheitlichen MalOps-Ansatz, bewertet Bedrohungen und erstellt detaillierte Angriffsszenarien. In MITRE-Tests erhielt sie hohe Bewertungen. Cybereason bietet die Pakete Enterprise, Enterprise Advanced und Enterprise Complete an; Preisinformationen sind auf Anfrage erhältlich.
Entdecken Sie weitere führende Lösungen für Endpoint Detection and Response (EDR) in unserem Leitfaden. Er behandelt deren zentrale Funktionen, Vorteile, Einschränkungen und weitere Informationen, die Ihnen bei der Auswahl der besten EDR-Lösung für Ihre Anforderungen helfen können.
Häufig gestellte Fragen (FAQs)
Wie wähle ich eine geeignete EDR-Lösung für mein Unternehmen aus?
Berücksichtigen Sie bei der Auswahl der besten EDR-Lösung für Ihr Unternehmen den Preis, die Bereitstellungsoptionen (Cloud oder lokal), grundlegende und zusätzliche Funktionen wie Bedrohungserkennung und KI-Integration sowie den Kundensupport. Bewerten Sie Ihre Sicherheitsanforderungen, verfügbaren Ressourcen und Fachkenntnisse. Prüfen Sie die Integration in vorhandene Sicherheitslösungen. Wenn Ihre personellen Ressourcen begrenzt sind, sollten Sie Managed-Detection-and-Response-Dienste in Betracht ziehen.
Kann ich EDR in andere Lösungen integrieren?
EDR kann mit anderen Technologien wie SIEM, Antivirus und EPP kombiniert werden, um seine Schutzfunktionen zu verbessern. Die Kombination von EDR mit diesen Tools führt zu einer mehrschichtigen Sicherheitsstrategie, die die Erkennung und Abwehr von Bedrohungen im gesamten Netzwerk verbessert. Die Integration bietet umfassenden Schutz, indem sie Daten aus mehreren Quellen zusammenführt und verschiedene Bereiche der Cybersicherheit abdeckt.
Was ist der Unterschied zwischen EDR und XDR?
EDR konzentriert sich auf Risiken auf Endgeräteebene, also auf einzelne Geräte. Extended Detection and Response (XDR) erweitert diesen Ansatz, indem Daten aus zahlreichen Sicherheitsebenen zusammengeführt werden, darunter Netzwerk- und Cloud-Umgebungen. XDR erweitert EDR hinsichtlich Transparenz, Bedrohungserkennung, Vorfallkorrelation und Skalierbarkeit.
Fazit: Verbessern Sie Ihre Sicherheit mit EDR
EDR lässt sich nahtlos in andere Technologien integrieren und verbessert Ihre Cybersicherheitsstrategie durch Echtzeitüberwachung und umfassende Endgeräteanalysen. Ohne eine effiziente Erkennung und Abwehr von Bedrohungen sind Ihre Daten, Finanzen und Ihr Ruf gefährdet. Stellen Sie sicher, dass Ihr Ansatz mit den Zielen Ihrer Organisation übereinstimmt, und bewerten Sie Ihr Risikoprofil sowie Ihre Infrastruktur, um festzustellen, ob EDR für Ihre Anforderungen geeignet ist.
Entdecken Sie weitere Netzwerksicherheitslösungen , um Ihren Schutz zu verbessern und herauszufinden, welche Lösung Ihren Anforderungen am besten entspricht.