













エンドポイント検知・対応(EDR)は、エンドポイントへのサイバー攻撃を検知・調査・解決するための高度なセキュリティシステムです。インシデントを調査し、挙動を分析して、システムを攻撃前の状態に復元します。EDRは人工知能、機械学習、脅威インテリジェンスを活用して再発を防ぎ、脅威ハンティング、振る舞い分析、封じ込めによってITチームが攻撃を無力化できるようにします。
ビジネスにEDRソリューションが必要な理由
リアルタイムで高度な脅威の検知・対応が必要な企業は、EDRソリューションを導入すべきです。EDRは、大規模組織、厳格なセキュリティ要件を持つ企業、専門のITチームを擁する企業に適しています。多数のデバイスを保護し、高度な脅威認識を実現するとともに、EPPと統合して包括的なエンドポイントセキュリティを提供します。ただし、リソースが限られた中小企業にとっては高額になる可能性があります。
次のような企業は、EDRの導入を検討してください。
- 専門のITチームを持つ企業:効果的なエンドポイントセキュリティ管理のためにEDRを導入するには、システムのパフォーマンスを常に監視・更新・維持できる有能なチームが必要です。
- 厳格なセキュリティ基準が適用される業界:厳格なコンプライアンス要件とデータ保護要件を満たすためにEDRを導入し、機密データを高度なサイバー攻撃から確実に保護します。
- 大企業:企業全体で複数のデバイスを保護する必要がある場合は、EDRソリューションを利用しましょう。EDRは社内のエンドポイント保護を一元管理し、接続されたすべてのシステムに統一された防御を提供します。
- リアルタイム保護を求める組織:EDRの強力なリアルタイム監視を活用して脅威を検知・対応し、新たな脅威が拡散する前に被害を最小限に抑えます。
- 高度な分析を必要とする企業:EDRのAIを活用したインサイトと振る舞い分析を利用して巧妙な脅威を特定し、複雑な攻撃の検知・防止能力を高めます。
EDRは、保守要件が広範に及ぶため、ITリソースが限られた中小企業には適さない場合があります。継続的な監視のために専任のセキュリティチームが必要となるため、リソースの限られた組織にとっては高額になる可能性もあります。また、基本的なエンドポイント保護を中心としたシンプルなセキュリティソリューションを求める企業には、非常に複雑に感じられることがあります。EDRの機能とメリットを最大限に活用するため、自社の対応力とリソースを評価しましょう。
EDR導入を最適化する方法
EDRを導入する際は、スムーズな展開と最良のパフォーマンスを確保するため、いくつかの重要な手順を踏む必要があります。企業は定められたアプローチに従うことでEDRの効率を最適化し、侵入の特定・対応・防御能力を高められます。選択したEDRソリューションを最大限の能力で稼働させる方法は次のとおりです。
- エンドポイントの特定:まず、オンプレミス、クラウド、リモートを問わず、保護が必要なすべてのエンドポイントを特定します。この手順により、すべてのデバイスを網羅して保護できるようになります。
- EDRソリューションの評価:組織固有のニーズを評価し、デモを試用したうえで、セキュリティ要件に最適なものを判断して、複数のEDRシステムを比較します。
- 導入計画の策定:ネットワークアーキテクチャ、セキュリティインフラ、互換性、統合を成功させるために必要なリソースを考慮した導入計画を作成します。
- EDRソリューションのインストール:ベンダーのガイドラインに従ってすべてのエンドポイントにEDRソリューションをインストールし、適切に設定するとともに、問題があればカスタマーサポートに相談して解決します。
- 導入環境のテスト:本稼働の前にステージング環境へEDRツールを導入し、システムとの互換性を確認して問題に対処し、必要な変更を加えます。
- EDRツールの設定: EDRのポリシーを組織固有のセキュリティ要件に合わせて調整します。この手順により、最適なパフォーマンスを実現する柔軟な設定が可能になります。
- 導入状況の監視:システムを継続的に監視し、ペネトレーションテストを実施して、あらゆる種類の脅威をソリューションが検知し効果的に対応できることを確認します。
- ソリューションの継続的な更新:新たな脅威を検知し、別のマルウェア亜種による攻撃を阻止するため、EDRソフトウェアを定期的に更新します。これは長期的なセキュリティを確保するうえで重要な要素です。
- ユーザー教育の維持:エンドユーザーに継続的なセキュリティ意識向上トレーニングを提供し、潜在的な危険を見分け、事象を報告し、サイバー攻撃を効果的に回避できるようにします。
- 他のセキュリティソリューションとの統合:EDRをSIEMシステム、脅威インテリジェンスフィード、その他のツールと組み合わせ、セキュリティエコシステム全体の脅威検知・対応能力を高めます。
EDRの10の主要機能
EDRシステムは、脅威ハンティング、ランサムウェアのロールバック、継続的なデータ分析などの機能によってサイバーセキュリティを強化します。脅威インテリジェンスフィードを取り込みながら、侵入後の潜伏時間を短縮し、インシデント対応を改善し、修復を自動化します。これらの機能により、組織は脆弱性を事前に発見して対処し、セキュリティ体制を強化するとともに、新たな攻撃へ迅速に対応できます。
リアルタイム脅威ハンティング
検知能力が強化されることで、EDRはすべてのエンドポイントに潜む脅威を能動的に探索できます。組織は、これらの脆弱性を事前に検知して対処することで、セキュリティ体制を大幅に改善できます。脅威ハンティング能力の向上により、重大なインシデントになる前にITチームが潜在的な危険へ対処できるため、重要な資産を守りながら包括的なセキュリティを実現できます。
可視性の向上
継続的なデータ収集と分析により、エンドポイントセキュリティをより詳細に把握できます。EDRはリアルタイム監視によって可視性を高め、セキュリティチームが攻撃を効率的に検知・対応し、脅威を迅速に特定して無力化できるようにします。状況認識が高まることで、企業はセキュリティ体制についてより的確な判断を下せるようになり、変化するサイバー脅威に対する防御を最終的に強化できます。
潜伏時間の短縮
EDRは、迅速に特定して無力化する能力に大きく依存しています。脅威EDRは、攻撃者がシステム内で検知されないまま活動する時間を最小限に抑え、甚大な被害が発生する可能性を低減します。この迅速な対応能力は機密データを守るだけでなく、顧客や関係者からの信頼を維持し、組織の評判を保つことにもつながります。
ランサムウェアのロールバック
EDRソリューションは、感染したシステムを感染前の状態に戻すことで、ランサムウェア攻撃からの復旧を可能にします。この機能によって被害を最小限に抑え、復旧期間を大幅に短縮できます。迅速な復元を可能にすることで、組織は業務の継続性を確保し、混乱を回避してインシデント後も速やかに業務を再開できるとともに、重要なデータも保護できます。
データの収集と分析
EDRシステムはエンドポイントデータを体系的に収集・解釈し、潜在的なリスクやパターンに関する有用なインサイトを導き出します。この機能により、企業は過去のデータを評価して将来の攻撃を予測・回避できます。セキュリティチームはデータに基づくインサイトを活用して脆弱性を修復し、組織のセキュリティレジリエンスを事前に高められます。
インシデント対応とフォレンジック分析
EDRは、イベント管理とフォレンジック調査のための重要なツールを提供し、チームがセキュリティの脆弱性を理解して対処できるよう支援します。EDRによって広範な調査が可能になり、企業は過去の事象から学んで将来の防御を強化できます。この機能は、将来の攻撃を防ぐための知識をチームに提供し、全体的なセキュリティ戦略を改善します。
修復の自動化
EDRは適切な設定を行うことで、人の介入なしに脅威を自動的に緩和できます。この機能は特定のエンドポイント上の活動に即座に対応し、セキュリティチームの手作業の負担を大幅に軽減します。自動化は特に小規模なチームに有用で、複雑なセキュリティ課題に集中しながら脅威にも迅速に対応できます。
脅威インテリジェンスフィードとの統合
外部の脅威インテリジェンスフィードとの統合はEDRの重要な要素であり、侵害の兆候(IoC)などの重要な脅威データを集約します。この機能は、セキュリティチームに包括的な情報を提供して脅威検知を改善し、脆弱性に事前対応できるようにします。組織はこの情報を利用して新たな脅威を回避し、全体的なセキュリティ体制を強化できます。
EDRと他のセキュリティソリューションの比較
EDRはEPP、ウイルス対策、SIEM、MDRなど、さまざまなセキュリティツールとスムーズに連携します。EDRをこれらのテクノロジーと組み合わせることで、包括的な脅威検知、リアルタイム監視、迅速なインシデント対応が可能になり、全体的なセキュリティが向上します。この統合により、組織に必要な異なるセキュリティレイヤーに対応できます。
EDRとEPPの比較
エンドポイント保護プラットフォーム(EPP)は、PCやモバイルデバイスなどのエンドポイント上の振る舞いパターンを機械学習で評価し、既知の攻撃と未知の攻撃の双方を防ぎます。多数のエンドポイントを処理し、従来のウイルス対策ソリューションを超えた保護を提供します。ただし、EPPは高度な脅威の検知を苦手とします。そこでEDRが役立ちます。EDRは、EPPの予防対策をすり抜けた脅威を検知して対応できます。
複数のエンドポイントに存在する既知の脅威に対して包括的な予防機能を求める組織、特に基本的なセキュリティ対策を強化する必要がある場合は、EPPを検討すべきです。一方、巧妙な脅威に直面している企業や、検知・対応能力の強化を必要とする企業にとっては、EDRが重要です。EPPとEDRを併用することで、予防と能動的対応の両方に対処する完全な多層セキュリティを実現できます。
EDRとウイルス対策の比較
ウイルス対策(AV)は、シグネチャ比較、ヒューリスティック分析、整合性チェックを利用してマルウェアを検知・除去する基本的なセキュリティレイヤーです。一方EDRは、ウイルス対策ソフトをすり抜ける巧妙な脅威を発見・調査・対応し、包括的なエンドポイント保護のためにリアルタイム脅威ハンティングと自動修復を提供します。
組織は既知のマルウェアや基本的な脆弱性から身を守るため、ウイルス対策ソフトを導入すべきです。ただし、巧妙な脅威や標的型攻撃にはEDRが不可欠です。両方のテクノロジーを組み合わせることで、基本防御にはウイルス対策を、高度な攻撃への事前検知・対応にはEDRを活用する強力なセキュリティアプローチとなり、完全な保護を実現できます。
EDRとMDRの比較
EDRはエンドポイントレベルでの脅威の特定と対応に重点を置き、個々のデバイスのセキュリティを強化します。一方、マネージド検知・対応(MDR)はEDRと幅広いセキュリティ監視を組み合わせたもので、監視は第三者サービスが担うことが多いです。この包括的な戦略により、企業は可視性を高め、脅威をより効果的に管理できます。
MDRは、社内にサイバーセキュリティの経験やリソースがない組織、特にリモートネットワークを含む複雑な環境に有用です。EDRとMDRを組み合わせることで、サイバーセキュリティの多様な側面に対応しながら、現代の脅威から完全に保護できる、最良の成果が得られることが多いでしょう。
EDRとSIEMの比較
どちらもセキュリティ情報・イベント管理(SIEM)とEDRはサイバーセキュリティを強化しますが、役割は異なります。SIEMは、サーバー、ルーター、スイッチなど、さまざまなネットワークソースからデータを収集・分析し、セキュリティの全体像を提供します。これにより監視とコンプライアンス対応が容易になります。一方、EDRはユーザーデバイスやノートPCなど、エンドポイントレベルの脅威の特定と対応に重点を置きます。
組織は、特に複雑なインフラ環境において、ネットワーク全体のセキュリティ可視性とコンプライアンスを向上させるためにSIEMを利用すべきです。EDRは、エンドポイントの脅威に対する標的を絞った保護と迅速な対応に不可欠です。両方のテクノロジーを組み合わせることで、エンドポイントデータとネットワーク全体のイベントをより適切に関連付け、全体的なセキュリティ体制を強化できます。
検討すべき主要なEDRソリューション
主要なEDRソリューションには、Microsoftのセキュリティエコシステムとスムーズに統合できるMicrosoft Defender XDR、幅広い脅威インテリジェンスで知られるTrend Micro Vision One、堅牢な振る舞い分析と対応機能を提供するCybereason Defense Platformなどがあります。これらのソリューションは、高度な脅威を効果的に検知・対応するための先進的なツールを企業に提供し、エンドポイントセキュリティを強化します。
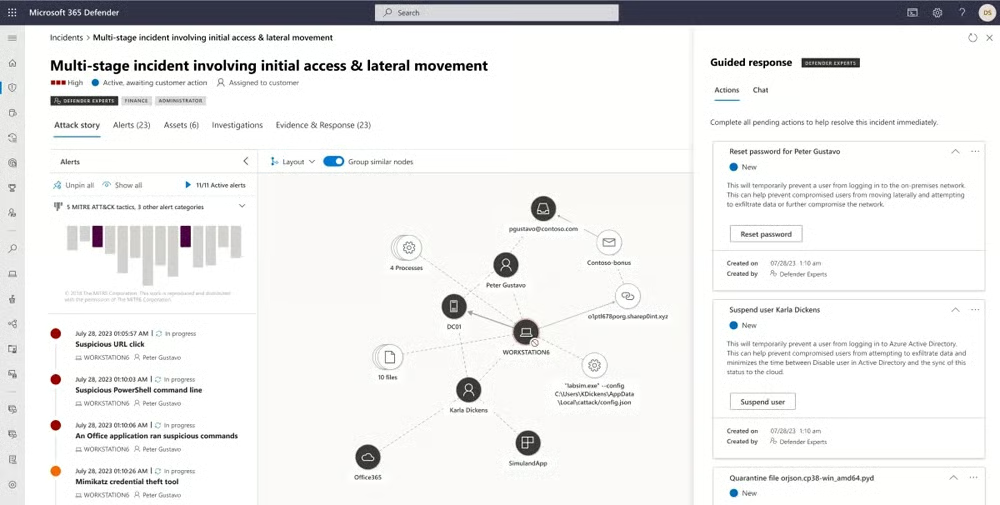
Microsoft Defender XDR
Microsoft Defender XDRは、エンドポイント、クラウドアプリ、コラボレーションツール、ID管理を統合する高度な検知・対応ソリューションです。高いセキュリティ性能と使いやすさ、特に脅威ハンティングとインシデントトリアージの機能で知られています。ユーザーがソリューションを容易に管理できるよう、詳細なドキュメントとトレーニング資料も用意されています。30日間の無料トライアルを利用でき、価格は要問い合わせです。
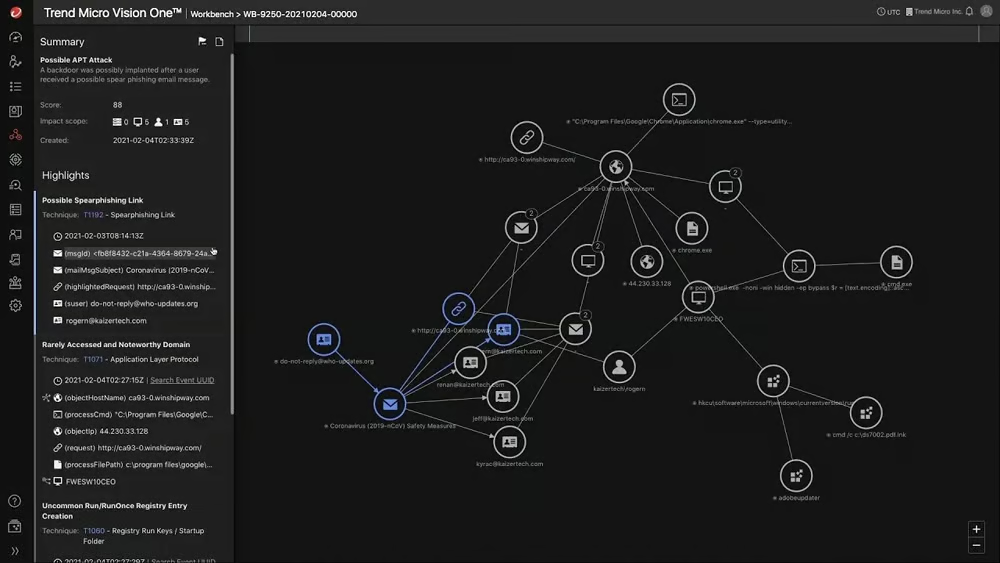
Trend Micro Vision One
Trend Micro Vision Oneは、複数のセキュリティ製品を利用する企業向けに設計された、包括的なXDRおよびアタックサーフェス管理ソリューションです。インフラの一貫性を高め、経験の浅いサイバーセキュリティチームを支援します。堅牢なサードパーティーコネクターとマネージドサービスを備え、大規模なITリソースを持たない企業に適しています。30日間の無料トライアルとデモを利用でき、価格情報は要問い合わせです。
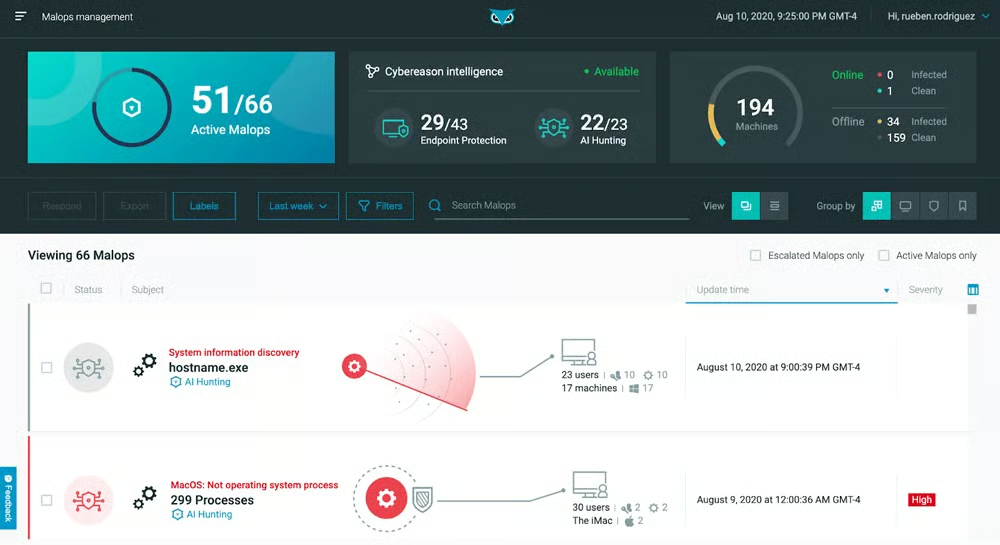
Cybereason Defense Platform
Cybereason Defense Platformは、堅牢な機能と充実したドキュメントを備え、セキュリティの可視化を専門としています。包括的なMalOpsアプローチを採用し、脅威を評価して詳細な攻撃ストーリーを作成します。MITREのテストで高い評価を獲得しています。CybereasonはEnterprise、Enterprise Advanced、Enterprise Completeのバンドルを提供しており、価格の詳細は要問い合わせです。
その他の主要なエンドポイント検知・対応(EDR)ソリューションについては、主要機能、メリット、制限事項、その他の追加情報をまとめたガイドをご覧ください。ニーズに最適なEDRソリューションの選択に役立ちます。
よくある質問(FAQ)
自社に適したEDRソリューションを選ぶには?
自社に最適なEDRソリューションを選ぶには、価格、導入形態(クラウドまたはオンプレミス)、中核機能と追加機能(脅威検知やAI統合など)、カスタマーサポートを検討します。セキュリティ要件、利用可能なリソース、専門知識を評価してください。既存のセキュリティソリューションとの統合可否を確認し、人員が限られている場合はマネージド検知・対応サービスも検討しましょう。
EDRを他のソリューションと統合できますか?
EDRはSIEM、ウイルス対策、EPPなどの他のテクノロジーと組み合わせて、保護機能を高められます。EDRをこれらのツールと併用することで、多層的なセキュリティ戦略が実現し、ネットワーク全体の脅威検知・対応が向上します。統合によって複数のソースからデータを集約し、サイバーセキュリティのさまざまな領域に対処することで、包括的な保護を実現できます。
EDRとXDRの違いは?
EDRは、個々のデバイスを含むエンドポイントレベルのリスクに重点を置きます。拡張検知・対応(XDR)は、ネットワークやクラウド環境を含む複数のセキュリティレベルからデータを集約することで、EDRの機能を拡張します。XDRは、可視性、脅威検知、インシデントの相関分析、拡張性の面でEDRを強化します。
まとめ:EDRでセキュリティを強化する
EDRは他のテクノロジーとスムーズに統合し、リアルタイム監視と広範なエンドポイント分析によってサイバーセキュリティ戦略を強化します。効果的な脅威検知・対応がなければ、データ、財務、評判が危険にさらされます。自社のアプローチが組織の目標に沿っていることを確認し、リスクプロファイルとインフラを評価して、EDRがニーズに適しているか判断してください。
その他のネットワークセキュリティソリューションを検討し、保護を強化するとともに、ニーズに最適なソリューションを見極めましょう。