

















Industrielle Steuerungssysteme (ICS) bilden das Rückgrat kritischer Infrastrukturen und steuern wichtige Abläufe in den Bereichen Energie, Fertigung, Wasseraufbereitung und Transport. Diese Systeme gewährleisten das reibungslose Funktionieren von Prozessen, die den effizienten Betrieb von Industrien sicherstellen. Da ICS jedoch zunehmend in digitale Netzwerke integriert werden, steigt ihre Anfälligkeit für Cyberbedrohungen, wodurch robuste Sicherheitsmaßnahmen zum Schutz dieser wichtigen Abläufe unerlässlich werden.
Sind Ihre industriellen Steuerungssysteme ausreichend geschützt? Da Hacker immer ausgefeilter vorgehen, ist es wichtiger denn je, die Risiken und Möglichkeiten zu ihrer Eindämmung zu verstehen. Sehen wir uns an, was ICS-Cybersicherheit umfasst, warum sie unverzichtbar ist und welche Best Practices Ihre Systeme vor den immer häufiger auftretenden Cyberbedrohungen schützen.
- Was ist ein industrielles Steuerungssystem (ICS)?
- Welche Bedeutung hat Cybersicherheit für ein industrielles Steuerungssystem (ICS)?
- Wie funktioniert ICS-Sicherheit?
- Die 10 wichtigsten ICS-Bedrohungen im Überblick
- Wie lässt sich ein ICS vor Cyberangriffen schützen?
- Best Practices für die ICS-Sicherheit
- Neue Trends bei der ICS-Sicherheit
- Fazit: Industrielle Steuerungssysteme absichern
Was ist ein industrielles Steuerungssystem (ICS)?
Ein industrielles Steuerungssystem (ICS) bezeichnet eine umfassende Gruppe von Steuerungssystemen und zugehöriger Instrumentierung, die zur Steuerung industrieller Prozesse eingesetzt werden. Diese Systeme sind für den reibungslosen Betrieb von Branchen wie Fertigung, Energieerzeugung, Öl und Gas, Wasserwirtschaft und vielen weiteren von zentraler Bedeutung. Ein ICS besteht aus Hardware- und Softwaresystemen, die industrielle Anlagen und Prozesse überwachen und steuern.
ICS reichen von vollautomatisierten Systemen bis hin zu manuellen Abläufen mit unterschiedlichen Steuerungs- und Komplexitätsgraden. Diese Systeme können einfach sein, etwa zur Steuerung einer einzelnen Maschine, oder komplex, etwa zur Überwachung des Betriebs einer gesamten Fertigungsanlage. ICS integrieren mehrere Technologien, um kontinuierliche und effiziente industrielle Abläufe sicherzustellen.
Was sind die wichtigsten Komponenten eines ICS?
Industrielle Steuerungssysteme (ICS) sind für die Automatisierung und Steuerung industrieller Prozesse unverzichtbar. Sie gewährleisten effiziente, sichere und zuverlässige industrielle Abläufe. Zu den wichtigsten Komponenten eines ICS gehören:
Leit- und Datenerfassungssysteme (SCADA)
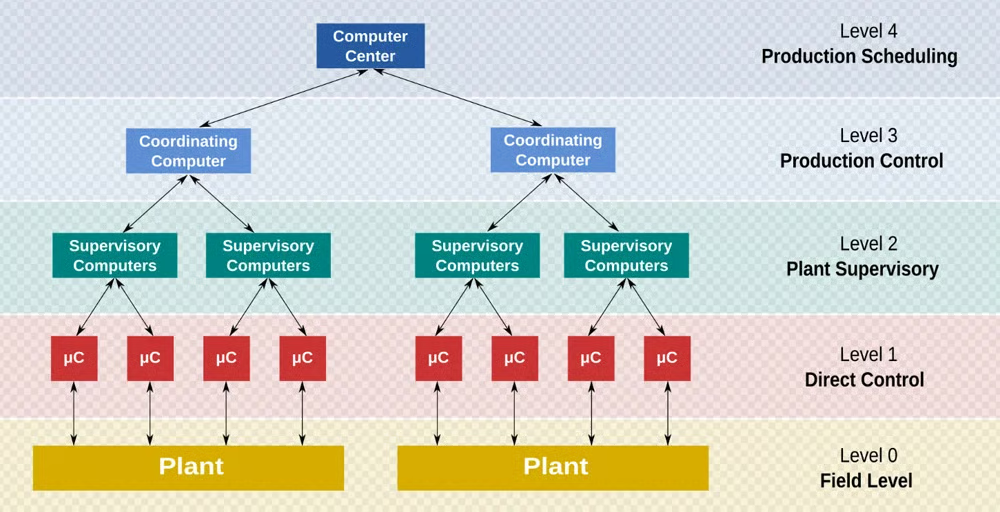
SCADA-Systeme erfassen in Echtzeit Daten von Sensoren und Steuerungssystemen. Sie bieten Bedienern eine Schnittstelle zur Fernüberwachung und -steuerung von Prozessen. Außerdem ermöglichen SCADA-Systeme die Protokollierung von Daten und die Trendanalyse, um fundiertere Entscheidungen zu unterstützen.
Speicherprogrammierbare Steuerungen (SPS)
SPS sind spezielle Industriecomputer, die zur Automatisierung von Maschinen und Prozessen eingesetzt werden. Sie interpretieren Eingangssignale von Sensoren und treffen Entscheidungen auf Grundlage programmierter Logik. Dabei steuern sie Aktoren und andere Geräte, um die gewünschten Ergebnisse zu erzielen.
Verteilte Leitsysteme (DCS)
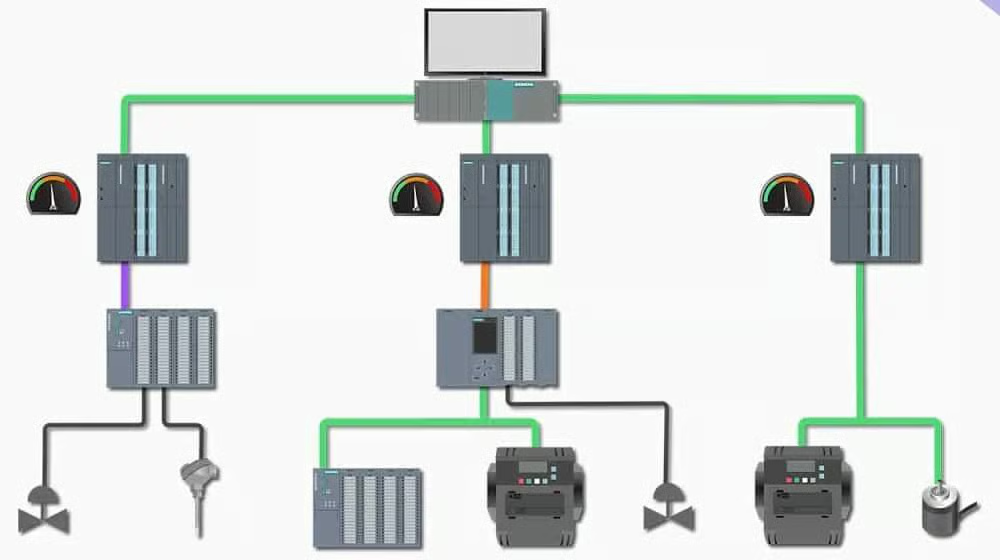
Ein DCS wird für große, komplexe industrielle Anlagen wie Kraftwerke und Raffinerien eingesetzt. Es verteilt die Steuerungsfunktionen auf mehrere Controller und reduziert dadurch das Risiko eines einzelnen Ausfallpunkts. DCS integrieren Hardware und Software zur Prozesssteuerung und -überwachung.
Mensch-Maschine-Schnittstelle (HMI)
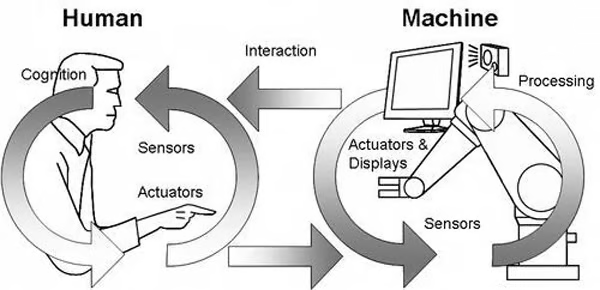
Die HMI ist die Schnittstelle, über die Bediener mit dem Steuerungssystem interagieren. Sie stellt Prozesse und Anlagen grafisch dar und ermöglicht es Bedienern, Maschinen zu steuern, den Systemstatus anzuzeigen und Alarme in Echtzeit zu überwachen.
Sensoren und Aktoren
- Sensoren: Diese Geräte erfassen Daten aus der physischen Umgebung, etwa Temperatur, Druck und Durchflussrate. Sensoren übermitteln diese Daten an die SPS oder das DCS, sodass das System Steuerungsentscheidungen treffen kann.
- Aktoren: Aktoren wandeln Steuersignale in physische Aktionen um, etwa das Öffnen eines Ventils oder die Anpassung einer Motordrehzahl. Sie führen die vom Steuerungssystem ausgegebenen Befehle aus.
Fernwirkgeräte (RTUs)
RTUs sind Feldgeräte, die an entfernten Standorten mit Sensoren und Aktoren verbunden sind. Sie kommunizieren mit dem zentralen Steuerungssystem und ermöglichen die Datenerfassung sowie die Fernsteuerung über große Entfernungen.
Industrielle Netzwerke
Kommunikationsnetzwerke sind für die Verbindung aller Komponenten eines ICS von entscheidender Bedeutung. Sie ermöglichen den Datenaustausch zwischen SPS, RTUs, SCADA-Systemen und HMIs. Zu industriellen Netzwerken gehören kabelgebundene und drahtlose Technologien wie Ethernet, Modbus und Profibus.
Sicherheitslösungen
ICS-Systeme sind anfällig für Cyberangriffe. Daher sind Sicherheitslösungen wie Firewalls, Systeme zur Angriffserkennung und Verschlüsselungsprotokolle unerlässlich, um diese kritischen Infrastrukturen vor unbefugtem Zugriff und böswilligen Aktivitäten zu schützen.
Leitwarte und Bedienerarbeitsplätze
Dabei handelt es sich um physische Bereiche, in denen Bediener industrielle Prozesse überwachen und steuern. Die Arbeitsplätze bieten Zugriff auf die HMI, SCADA und andere Systemkomponenten und bilden eine zentrale Stelle zur Verwaltung des gesamten industriellen Betriebs.
Diese wichtigen Komponenten arbeiten zusammen, um eine zuverlässige, automatisierte Steuerung industrieller Prozesse zu ermöglichen und so Sicherheit, Effizienz und Produktivität zu gewährleisten.
Standards für industrielle Steuerungssysteme (ICS)
Die Sicherheit und Zuverlässigkeit industrieller Steuerungssysteme setzt die Einhaltung von Branchenstandards voraus, die der Aufrechterhaltung von Sicherheit und Funktionsfähigkeit dienen. Mehrere wichtige ICS-Standards konzentrieren sich darauf, diese kritischen Systeme vor Cyberbedrohungen:
- IEC 62443: Dieser von der International Electrotechnical Commission (IEC) entwickelte Standard beschreibt Sicherheitsmaßnahmen für Automatisierungs- und Steuerungssysteme.
- NIST SP 800-82: Die Richtlinien des National Institute of Standards and Technology (NIST) konzentrieren sich auf den Schutz von ICS-Umgebungen.
- ISO/IEC 27001: Ein internationaler Standard für das Management der Informationssicherheit, auch im industriellen Kontext.
Diese Standards bieten Rahmenwerke, um die Sicherheit über den gesamten Lebenszyklus eines ICS hinweg zu gewährleisten – vom Entwurf über Betrieb und Wartung bis zur Stilllegung.
Welche Bedeutung hat Cybersicherheit für ein industrielles Steuerungssystem (ICS)?
Das Potenzial für Cyberangriffe steigt, da industrielle Steuerungssysteme über das Internet der Dinge (IoT) und cloudbasierte Systeme zunehmend miteinander vernetzt werden. Cybersicherheit für industrielle Steuerungssysteme ist unverzichtbar, um unbefugten Zugriff, Datenmanipulation und Störungen des Systems zu verhindern.
Ein aktuelles Beispiel, das diese Bedeutung unterstreicht, ist der Ransomware-Angriff auf die Colonial Pipeline im Jahr 2021. Dieser Angriff auf ein ICS unterbrach den Kraftstofffluss in den östlichen Vereinigten Staaten und führte zu Engpässen und finanziellen Verlusten. Der Vorfall wurde durch eine Cyber-Schwachstelle im ICS-Netzwerk ermöglicht, die Hacker ausnutzten, um das System gegen Lösegeld als Geisel zu nehmen.
Die Folgen von Cyberangriffen auf ICS reichen von Umweltkatastrophen bis zum Stillstand von Produktionslinien. Angesichts der möglichen Auswirkungen ist die ICS-Cybersicherheit für industrielle Bereiche von größter Bedeutung.
Wie funktioniert ICS-Sicherheit?
ICS-Cybersicherheit umfasst den Schutz der Kommunikation und des Datenflusses zwischen ICS-Komponenten, die Verhinderung unbefugten Zugriffs sowie die Sicherstellung der Integrität und Verfügbarkeit kritischer Infrastrukturen. Sie besteht aus mehreren Sicherheitsebenen, darunter:
- Netzwerksegmentierung: Isolierung kritischer Steuerungssysteme von Geschäfts- und externen Netzwerken.
- Systeme zur Angriffserkennung und -prävention (IDPS): Überwachung des Netzwerkverkehrs auf verdächtige Aktivitäten.
- Rollenbasierte Zugriffskontrolle (RBAC): Beschränkung des Systemzugriffs auf Grundlage der Rollen und Verantwortlichkeiten der Benutzer.
- Verschlüsselung und sichere Kommunikationsprotokolle: Schutz der zwischen ICS-Komponenten übertragenen Daten.
- Patch-Management: Aktualisierung von Software und Firmware, um Sicherheitslücken zu schließen.
Zusammen mit kontinuierlicher Überwachung und der Planung der Reaktion auf Vorfälle bilden diese Mechanismen das Rückgrat von Cybersicherheitsstrategien für industrielle Steuerungssysteme.
Die 10 wichtigsten ICS-Bedrohungen im Überblick
Industrielle Steuerungssysteme (ICS) sind einer sich ständig wandelnden Landschaft von Cyberbedrohungen ausgesetzt, von denen viele schwerwiegende Folgen für die Betriebssicherheit, Zuverlässigkeit und Sicherheit haben können. Diese Bedrohungen nutzen Schwachstellen sowohl in der Technologie als auch beim Menschen aus. Für Unternehmen ist es daher entscheidend, wachsam und proaktiv zu bleiben. Zu den bedeutendsten Bedrohungen für ICS-Umgebungen gehören heute:
Malware und Ransomware
Malware- und Ransomware-Angriffe zielen gezielt auf ICS ab, um industrielle Abläufe zu stören, kritische Daten zu verschlüsseln oder weitreichende Schäden am System zu verursachen. Ransomware kann wichtige Funktionen lahmlegen, bis ein Lösegeld gezahlt wird, während Malware zu unbefugter Steuerung oder Überwachung des Systems führen kann.
Auswirkungen: Unterbrechung kritischer Prozesse, finanzielle Verluste und potenzielle Sicherheitsrisiken in Branchen wie Energie, Fertigung und Transport.
Phishing-Angriffe
Phishing-Kampagnen nutzen menschliche Fehler aus, indem sie Mitarbeiter oder Auftragnehmer dazu bringen, auf bösartige Links oder Anhänge zu klicken. Diese Angriffe können Angreifern über kompromittierte Zugangsdaten oder infizierte Geräte Zugriff auf ICS-Netzwerke verschaffen.
Auswirkungen: Unbefugter Netzwerkzugriff, Datendiebstahl oder die Verbreitung von Malware innerhalb der ICS-Infrastruktur.
Advanced Persistent Threats (APTs)
APTs sind ausgefeilte, langfristig angelegte Angriffe, die darauf ausgerichtet sind, in ICS-Netzwerke einzudringen und über längere Zeit unentdeckt zu bleiben. Diese Angreifer versuchen häufig, sensible Informationen zu sammeln, Systemabläufe zu manipulieren oder Infrastrukturen zu sabotieren, indem sie sich tiefgreifenden Zugriff auf kritische Systeme verschaffen.
Auswirkungen: Umfassender Datendiebstahl, Spionage oder erhebliche Betriebsunterbrechungen, wenn Angreifer ihre bösartigen Ziele schließlich aktivieren.
Insider-Bedrohungen
Mitarbeiter, Auftragnehmer oder Anbieter mit legitimem Zugriff auf ICS-Systeme können ein erhebliches Sicherheitsrisiko darstellen, wenn sie ihren Zugriff absichtlich oder versehentlich missbrauchen. Insider-Bedrohungen sind besonders gefährlich, weil sie viele herkömmliche Sicherheitsbarrieren bereits umgehen.
Auswirkungen: Sabotage, Diebstahl geschützter Informationen oder unbeabsichtigte Fehler, die zu Systemschwachstellen führen.
Denial-of-Service-Angriffe (DoS)
DoS-Angriffe zielen darauf ab, ICS-Netzwerke oder -Geräte mit übermäßigem Datenverkehr zu überlasten und das System dadurch funktionsunfähig zu machen. Diese Angriffe können industrielle Prozesse stoppen, die Kommunikation stören oder Systeme vollständig offline nehmen.
Auswirkungen: Ausfallzeiten in kritischen Infrastrukturen, Verlust der Kontrolle über industrielle Prozesse und mögliche Schäden an Geräten.
Angriffe auf die Lieferkette
Angriffe auf die Lieferkette zielen auf Drittanbieter und Dienstleister ab, die mit ICS-Umgebungen interagieren. Durch die Kompromittierung dieser externen Stellen können Angreifer indirekt auf ICS-Netzwerke zugreifen und herkömmliche Sicherheitskontrollen umgehen.
Auswirkungen: Weitreichende Gefährdung durch Schwachstellen, von der möglicherweise mehrere Unternehmen betroffen sind, die auf dieselben Zulieferer oder Anbieter angewiesen sind.
Schwachstellen beim Fernzugriff
ICS-Systeme erfordern häufig Fernzugriff für Überwachung und Wartung. Angreifer können jedoch schwache Authentifizierungsmethoden oder unsichere Fernzugriffspunkte ausnutzen. Diese Schwachstellen können unbefugten Personen ermöglichen, kritische industrielle Prozesse von entfernten Standorten aus zu steuern.
Auswirkungen: Unbefugte Manipulation des Systems führt zu Betriebsunterbrechungen oder Sicherheitsrisiken.
Firmware-Manipulation
Angreifer können die Firmware von ICS-Komponenten wie Controllern und Sensoren manipulieren, indem sie bösartigen Code einschleusen und so den Betrieb gefährden. Firmware-Manipulation ist besonders gefährlich, weil sie häufig unentdeckt bleibt, bis erheblicher Schaden entsteht.
Auswirkungen: Sabotage der Systemfunktionalität, unbefugte Kontrolle über Geräte und potenziell katastrophale Ausfälle im industriellen Betrieb.
Schwache Verschlüsselung
Unzureichende Verschlüsselung oder ihr vollständiges Fehlen bei der Kommunikation zwischen ICS-Komponenten kann es Angreifern ermöglichen, sensible Informationen wie Steuerbefehle oder Betriebsdaten abzufangen. Dies kann zu unbefugten Aktionen innerhalb des Systems führen.
Auswirkungen: Abgefangene Daten, Manipulation von Systembefehlen oder unbefugte Kontrolle über das System.
Zero-Day-Schwachstellen
Zero-Day-Schwachstellen sind unbekannte oder neu entdeckte Fehler in ICS-Software oder -Hardware, für die noch kein Patch verfügbar ist. Angreifer nutzen diese Schwachstellen aus, bevor Entwickler Sicherheitsupdates veröffentlichen können, wodurch sie besonders gefährlich sind.
Auswirkungen: Nicht gepatchte Systeme bleiben anfällig für Exploits, die zu erheblichen Sicherheitsverletzungen oder Betriebsschäden führen können.
Die zunehmende Komplexität und Vernetzung industrieller Steuerungssysteme hat sie zu attraktiven Zielen für Cyberkriminelle und staatliche Akteure gemacht. Die Bewältigung dieser Bedrohungen erfordert einen mehrschichtigen Sicherheitsansatz, einschließlich Mitarbeiterschulungen, robuster Zugriffskontrollen, Netzwerksegmentierung, regelmäßiger Patch-Installationen und kontinuierlicher Überwachung zur Erkennung und Abwehr potenzieller Angriffe. Wachsamkeit und die Einführung von Branchenstandards können dazu beitragen, diese sich wandelnden Cyberbedrohungen einzudämmen und die dauerhafte Sicherheit und Funktionsfähigkeit von ICS-Umgebungen zu gewährleisten.
Wie lässt sich ein ICS vor Cyberangriffen schützen?
Der Schutz eines ICS vor Cyberangriffen erfordert eine umfassende Strategie, die verschiedene Schwachstellen berücksichtigt und die Abwehr stärkt. Im Folgenden finden Sie wichtige Strategien zur Verbesserung der ICS-Cybersicherheit:
- Risikobewertung durchführen: Bewerten Sie regelmäßig potenzielle Risiken für Ihr ICS, um Schwachstellen und Bedrohungen zu identifizieren. Wenn Sie Ihre Risikolandschaft verstehen, können Sie Sicherheitsmaßnahmen priorisieren.
- Netzwerksegmentierung implementieren: Stellen Sie sicher, dass ICS-Netzwerke von den Unternehmensnetzwerken der IT isoliert sind. Diese Trennung verringert das Risiko einer lateralen Bewegung durch Angreifer und schützt kritische Steuerungssysteme vor umfassenderen Netzwerkbedrohungen. Einblicke in Netzwerk-Sicherheitsbedrohungen und Strategien zu ihrer Eindämmung finden Sie in diesem Leitfaden zu Netzwerk-Sicherheitsbedrohungen.
- Multi-Faktor-Authentifizierung (MFA) verwenden: Erhöhen Sie die Anmeldesicherheit auf allen ICS-Plattformen, indem Sie mehrere Formen der Verifizierung verlangen. MFA bietet eine zusätzliche Schutzebene gegen unbefugten Zugriff.
- Zugriffskontrollen einrichten: Beschränken Sie den Zugriff auf ICS-Systeme auf diejenigen Mitarbeiter, deren Aufgaben ihn erfordern. Implementieren Sie rollenbasierte Zugriffskontrollen, damit Benutzer nur auf die Daten und Systeme zugreifen können, die sie für ihre Aufgaben benötigen.
- Systeme auf dem neuesten Stand halten: Installieren Sie Sicherheits-Patches und Updates, sobald diese verfügbar sind. Aktuelle Systeme tragen dazu bei, Schwachstellen zu schließen, die Angreifer ausnutzen könnten.
- Einen Incident-Response-Plan entwickeln: Bereiten Sie sich auf eine schnelle Reaktion und Wiederherstellung im Fall eines Cyberangriffs vor. Ein effektiver Incident-Response-Plan stellt sicher, dass Ihr Team die Auswirkungen von Sicherheitsverletzungen effizient bewältigen und eindämmen kann.
Best Practices für die ICS-Sicherheit
Um Ihre industriellen Steuerungssysteme (ICS) vor Cyberbedrohungen zu schützen, befolgen Sie diese wichtigen Best Practices:
- Regelmäßige Audits und Schwachstellenbewertungen: Führen Sie routinemäßige Überprüfungen durch, um Systemschwachstellen und potenzielle Angriffsvektoren zu identifizieren.
- Kontinuierliche Netzwerküberwachung: Implementieren Sie Tools zur Echtzeitüberwachung, um verdächtige Aktivitäten im Netzwerk zu erkennen und entsprechende Warnmeldungen auszugeben.
- Schulungen zur Cybersicherheit: Informieren Sie Mitarbeiter über Cybersicherheitsrisiken und zeigen Sie ihnen, wie sie potenzielle Bedrohungen erkennen können.
- Strenge Passwortrichtlinien durchsetzen: Verwenden Sie komplexe, einzigartige Passwörter und aktualisieren Sie diese regelmäßig, um die Systemsicherheit zu erhöhen.
- Endpoint-Schutz einsetzen: Installieren Sie auf allen ICS-Geräten Antivirus-, Anti-Malware- und Firewall-Lösungen, um bösartigen Zugriff zu blockieren.
- Kritische Daten sichern: Sichern Sie wichtige Systemdaten regelmäßig, um im Falle eines Angriffs eine schnelle Wiederherstellung zu gewährleisten.
Durch die Befolgung dieser Maßnahmen können Sie die Sicherheit Ihrer ICS-Umgebung wirksam erhöhen und potenzielle Risiken reduzieren.
Neue Trends bei der ICS-Sicherheit
Mit der Weiterentwicklung industrieller Steuerungssysteme (ICS) entwickeln sich auch die Methoden zu ihrem Schutz weiter. Angesichts der zunehmenden Raffinesse von Cyberbedrohungen zeichnen sich neue Trends zur Stärkung der ICS-Sicherheit ab. Zu den wichtigsten Entwicklungen gehören:
KI und maschinelles Lernen
Die automatisierte Erkennung und Reaktion auf Bedrohungen setzt sich zunehmend durch und ermöglicht es ICS-Netzwerken, potenzielle Sicherheitsrisiken ohne menschliches Eingreifen schnell zu erkennen und zu neutralisieren.
Verhaltensanalyse
Durch die Analyse des typischen Benutzerverhaltens erkennt diese Technologie Abweichungen, die auf Insider-Bedrohungen oder bösartige Aktivitäten hindeuten können, und bietet so ein Frühwarnsystem für potenzielle Sicherheitsverletzungen.
Zero-Trust-Architektur
Dieser Ansatz gewährleistet strenge Zugriffskontrollen, bei denen standardmäßig keinem Benutzer und keinem Gerät vertraut wird – auch nicht innerhalb des Netzwerks. Jede Zugriffsanfrage wird überprüft, wodurch das Risiko interner Schwachstellen verringert wird.
Cloudbasierte ICS-Sicherheit
Da immer mehr Industriesysteme Cloud-Infrastrukturen für die Fernüberwachung und -steuerung nutzen, wird die Absicherung dieser Cloud-Umgebungen kritisch und erfordert fortschrittliche Verschlüsselungs- und Zugriffskontrollen.
Blockchain-Technologie
Blockchain gewinnt bei der Absicherung des Datenaustauschs zwischen ICS-Geräten an Bedeutung, da sie manipulationssichere, dezentralisierte Aufzeichnungen bietet, die unbefugte Änderungen oder Hackerangriffe verhindern.
Quantenkryptografie
Quantentechniken zur Verschlüsselung machen die ICS-Sicherheit zukunftssicher und bieten ein beispielloses Maß an Datenschutz, sodass selbst die fortschrittlichsten Hacking-Methoden sichere Kommunikation nicht kompromittieren können.
Diese neuen Trends bei der Cybersicherheit unterstreichen die kontinuierliche Weiterentwicklung der ICS-Sicherheit. Sie helfen Branchen, sich an technologische Fortschritte anzupassen und zugleich ihre kritische Infrastruktur vor modernen Cyberbedrohungen zu schützen.
Fazit: Industrielle Steuerungssysteme absichern
Die Absicherung industrieller Steuerungssysteme ist eine kritische Aufgabe, die kontinuierliche Wachsamkeit, die neuesten Technologien und die strikte Einhaltung von Branchenstandards erfordert. Da sich Cyberbedrohungen weiterentwickeln und immer ausgefeilter werden, müssen Unternehmen der ICS-Cybersicherheit Priorität einräumen, um ihre kritische Infrastruktur zu schützen. Das Verständnis der Komponenten von ICS, die Umsetzung von Best Practices und die Beobachtung neuer Trends sind wesentliche Schritte in diesem Prozess.
Wenn Sie über Sicherheitsfragen informiert bleiben und proaktiv vorgehen, können Sie sich besser gegen Cyberangriffe schützen und die Widerstandsfähigkeit Ihrer industriellen Steuerungssysteme gewährleisten. Nutzen Sie diesen Leitfaden zur Netzwerksicherheit für umfassende Strategien und Einblicke zur Aufrechterhaltung einer robusten Netzwerksicherheit, einschließlich des Schutzes Ihres ICS.