

















Kali Linux wird dieses Jahr 10 Jahre alt. Zur Feier dieses Jubiläums hat die Linux-Distribution für Penetrationstests ihr Arsenal an Open-Source-Sicherheitstools um defensive Sicherheitswerkzeuge erweitert.
Ob Kali Purple für defensive Open-Source-Sicherheitstools das leisten wird, was Kali Linux für Open-Source-Pentests geleistet hat, muss sich noch zeigen – doch die Ergänzung um mehr als 100 Open-Source-Tools für SIEM, Incident Response, Intrusion Detection und weitere Bereiche dürfte die Bedeutung dieser defensiven Werkzeuge steigern.
Vorerst ist Kali vor allem für seine rund 600 Open-Source-Pentesting-Tools bekannt, mit denen Pentester problemlos eine vollständige Palette offensiver Sicherheitswerkzeuge installieren können.
In diesem Artikel konzentrieren wir uns vor allem darauf, wie Sie dieses leistungsstarke Betriebssystem für einen Pentest einsetzen und welche Fehler Sie vermeiden sollten. Wir geben Ihnen anhand einer kurzen Auswahl vorinstallierter Tools einen Überblick darüber, was mit Kali Linux erreicht werden kann. Dieser Leitfaden dient zwar als Einführung in gängige Pentesting-Phasen mit praktischen Beispielen, die bewährte Vorgehensweisen veranschaulichen, ersetzt jedoch keine vollständige professionelle Pentesting-Methodik.
Außerdem lesenswert:
- 24 führende Open-Source-Tools für Penetrationstests
- Was ist Penetration Testing? Vollständiger Leitfaden und Ablauf
- So implementieren Sie in 10 Schritten ein Penetration-Testing-Programm
- Was ist ein Pentest-Framework? Die 7 wichtigsten Frameworks erklärt
Was ist Kali Linux?
Kali Linux ist eine beliebte Pentesting-Distribution, die von Offensive Security (OffSec), einem 15 Jahre alten privaten Sicherheitsunternehmen, gepflegt wird. Kali enthält Scanner, Sniffer und viele weitere Angriffstools.
Das Betriebssystem kann eine vollständige Pentest-Sitzung oder spezifischere Angriffe ermöglichen. Obwohl es viele andere Pentesting-Distributionen gibt, wird Kali von Fachleuten am häufigsten empfohlen.
Tatsächlich sind die meisten vorinstallierten Pakete auch als eigenständige Pakete erhältlich. Kali integriert und pflegt jedoch hochwertige Lösungen, die für den professionellen Einsatz gedacht sind.
Die Idee hinter dem Betriebssystem besteht darin, eine umfassende Werkzeugkiste bereitzustellen, die sich relativ einfach aktualisieren lässt und zugleich den besten Branchenstandards folgt.
Kali ist ausschließlich für Pentesting ausgelegt. Deshalb sollten Sie es nicht als primäres Betriebssystem installieren, es sei denn, Ihr Rechner ist ausschließlich für Pentesting vorgesehen oder es handelt sich um eine virtuelle Maschine.
Was ist 2023 neu in Kali Linux?
Bisher gab es 2023 drei Quartalsveröffentlichungen, wobei die erste mit Abstand die ereignisreichste war.
Kali 2023.1, veröffentlicht im März, führte eine neue Kernel-Version und acht neue Pakete ein, darunter CyberChef, eine äußerst praktische Benutzeroberfläche, mit der sich verschiedene Zeichenfolgen und Hashes detailliert und präzise entschlüsseln, dechiffrieren und decodieren lassen.
Die Veröffentlichung enthielt außerdem einen vorübergehenden Patch, damit Python und sein Paketmanager PIP mit der bevorstehenden Stable-Version von Debian funktionierten, da Kali auf Debian basiert. Ein Fehler bei Nvidia-Treibern und einigen spezifischen GPU-Modellen konnte dazu führen, dass alle betroffenen Linux-Geräte langsamer wurden oder einfroren; eine Lösung wurde erwartet.
Die größte Änderung in Kali Linux 2023.1 war jedoch die Einführung der Purple Edition für defensive Sicherheit, auf die wir weiter unten eingehen.
Kali 2023.2, am 30. Mai veröffentlicht, ergänzte ein Hyper-V-VM-Image , das für Nutzer deutlich einfacher sein dürfte, da keine Konfiguration erforderlich ist. Neben weiteren Änderungen fügte die Veröffentlichung 2023.2 13 neue Tools hinzu, darunter einige Tools für Container und SBOMs, das Man-in-the-Middle-Angriffsframework Evilginx, das Open-Source-Phishing-Toolkit GoPhish und die Open-Source-Plattform TheHive für Incident Response sowie weitere interessante Werkzeuge.
Die Veröffentlichung von Kali im dritten Quartal, 2023.3 die am 23. August erschien, konzentrierte sich vor allem auf Änderungen an der internen Infrastruktur von Kali, die mit der Veröffentlichung von Debian 12 zusammenfielen. Kali Autopilot, ein mit Kali Purple eingeführtes automatisiertes Angriffsframework, erhielt eine überarbeitete grafische Benutzeroberfläche und weitere neue Funktionen.
Kali Linux 2023.3 ergänzte außerdem neun neue Tools – von Cloud- und Containersicherheit bis hin zu automatisierten Pentesting-Tools – und ersetzte zwei Tools, die nicht mehr aktiv unterstützt werden.
Ist Kali für Einsteiger geeignet?
Kali steht allen offen. Es ist kostenlos und Open Source, sodass jeder es herunterladen kann. Es ist eine gute Idee, Dinge zunächst selbst auszuprobieren und anschließend die Dokumentation oder Tutorials zu lesen.
Aber ist Kali ein guter Ausgangspunkt für Anfänger? Kali ist zwar einsteigerfreundlich, professionelles Pentesting lässt sich jedoch nicht improvisieren. Um effektiv zu sein, braucht es Wissen und Planung.
Hier sind einige Voraussetzungen, um ein guter Pentester zu werden:
- Beherrschung der Pentesting-Grundlagen: rechtliche Aspekte, Geltungsbereiche, wichtige Schritte (etwa passive Aufklärung, Netzwerkerkennung, Enumeration, Rechteausweitung), Post-Exploitation und Persistenz
- Beherrschung der Netzwerkschichten (OSI-Modell, IP, Subnetze und mehr)
- Beherrschung von Windows- und Linux-Systemen
- Kenntnisse in Python und einigen Programmiersprachen (etwa Go, C, C++ und Ruby); meiner Ansicht nach ist das nicht optional, auch wenn einige Sicherheitsspezialisten anderer Meinung sein mögen
Manche Menschen lernen schneller als andere. Die Bandbreite an Tools und Konzepten, die man kennen muss, ist jedoch enorm – unabhängig von den eigenen Lernfähigkeiten oder dem Lerntempo wird es daher Zeit brauchen.
Erste Schritte: Kali Linux installieren
Kali Linux lässt sich bemerkenswert einfach installieren. Die Seite „Kali herunterladen“ listet verschiedene Installationsmodi sowie vorkonfigurierte Images und sofort einsatzbereite virtuelle Maschinen auf.
Virtuelle Maschinen eignen sich perfekt für einen schnellen Einstieg. Testen Sie sie ruhig, selbst wenn Sie nur sehen möchten, wie das Betriebssystem aussieht.
Die meisten Betriebssysteme werden unterstützt. Außerdem finden Sie Docker-Container und sogar Unterstützung für Android und Raspberry Pi. Windows-Nutzer können Kali beispielsweise mit dem Windows-Subsystem (WSL2) installieren.
Eine Installation auf echter Hardware wird Anfängern jedoch nicht empfohlen.
Sie können ISO-Images auf ein externes Laufwerk schreiben und Kali auf dem Gerät Ihrer Wahl installieren, indem Sie von diesem Laufwerk booten.
Sie können Kali auch im Live-Modus mit den Live-Distributionen ausführen, ohne es auf Ihrem Gerät zu installieren.
Fehler, die Sie bei Kali Linux vermeiden sollten
Ohne ausreichende Kenntnisse wird Ihr Pentest wahrscheinlich scheitern, denn es gibt kein magisches Rezept, das Sie unabhängig von der Qualität Ihrer Tools blind anwenden können.
Außerdem können Angriffstools zusammen mit ihren Anfragen mehrere Sonden oder Header senden (etwa beim Scannen und bei der Aufklärung), die von Sicherheitstools erkannt und blockiert werden können. Beachten Sie, dass Kali Ihre IP-Adresse nicht verbirgt und Ihre Spuren nicht automatisch verwischt. Sie können ein VPN verwenden, Dienstprogramme zum Erfassen und Weiterleiten des Datenverkehrs an andere Subnetze installieren oder Proxychains konfigurieren.
Für Ihre Einrichtung und Ihre Abläufe können Sie auch externe Plattformen wie Linode nutzen.
Wenn Sie jedoch ein völliger Neuling sind, rate ich Ihnen, sich nicht zu sehr auf die Tools zu stürzen, sondern mit kostenlosen Open-Source-Projekten wie dem Juice Shop oder anderen verwundbaren Anwendungen zu beginnen, die Ihnen beim Erlernen der Cybersicherheit helfen sollen.
Anschließend können Sie sich mit fortgeschritteneren Techniken beschäftigen oder in spezielle Online-Schulungsprogramme investieren (siehe den letzten Abschnitt dieses Artikels).
Pentesting dreht sich nicht nur um Server und Web-Apps
Ein Penetrationstest soll einen echten Angriff auf ein Zielsystem nachahmen. Der Begriff ist tatsächlich weit gefasst und umfasst eine Vielzahl von Tests und Verfahren – nicht nur für Web-Apps. Unternehmen können regelmäßige Pentests nutzen, um ihre Sicherheit zu verbessern und kritische Schwachstellen zu beheben.
Im Gegensatz zu Schwachstellenbewertungen beinhalten Pentests die Ausnutzung von Schwachstellen. Das bedeutet, dass Sie als Angreifer das System gemäß den vor dem Test festgelegten Regeln tatsächlich hacken. Das übergeordnete Ziel besteht darin, einen guten Bericht mit Empfehlungen zu verfassen.
Beachten Sie, dass Ihr Pentest keine erschöpfende Analyse darstellt, da Ihnen wahrscheinlich nur begrenzte Zeit zur Verfügung steht und Sie für Ihren Auftrag lediglich einen funktionierenden Exploit benötigen.
Es ist wichtig zu bedenken, dass Pentesting nicht auf das Hacken verwundbarer Server beschränkt ist, auf denen Apps und Datenbanken laufen. Es gibt zahlreiche weitere Angriffsvektoren, die getestet werden können, darunter:
- Kompromittierung von Netzwerken
- Social Engineering (z. B. Phishing)
- Speicherbeschädigungen
- WLAN-Angriffe
Kali ist eine hervorragende Werkzeugkiste, da es Tools für eine breite Palette von Pentests enthält. Web-Apps eignen sich gut zum Lernen, weil viele Webserver verwundbar sind und Angreifern eine große Angriffsfläche bieten, da Unternehmen ihr Netzwerk öffentlich zugänglich machen müssen.
Wenn es jedoch erforderlich ist (und im Vertrag festgelegt wurde), kann ein Pentester auch physische Angriffe durchführen.
Vernachlässigen Sie die rechtlichen Aspekte nicht
Gesetze sind nicht überall gleich. Das bedeutet, dass dieselben Verfahren in einigen Ländern legal und in anderen illegal sein können. Das gilt insbesondere im Vergleich zwischen der EU und den USA.
Soweit ich weiß, ist „ethisches Hacking“ kein rechtlich geschützter Status. Seriöse Sicherheitsforscher wurden verklagt, nachdem sie kritische Schwachstellen demonstriert hatten.
Der Geltungsbereich ist entscheidend, um einen Pentest von einem echten Angriff zu unterscheiden. Natürlich benötigen Sie eine ausdrückliche Zustimmung – in der Regel eine rechtliche Vereinbarung –, um einen Pentest durchzuführen. Außerdem müssen Sie den Geltungsbereich sehr genau vor dem eigentlichen Einsatz festlegen.
Nicht zuletzt kann auch die Installation von Kali Linux am Arbeitsplatz ohne Genehmigung Haftungsrisiken mit sich bringen. Die Distribution enthält sensible Programme, die Ihr Unternehmen gefährden können – ganz zu schweigen davon, dass Ihr Arbeitsplatz gefährdet sein könnte.
Kali Linux verwenden: Tools finden
Es gibt buchstäblich Hunderte von Kali-Linux-Tools für verschiedenste Zwecke. Anfänger können mit sehr beliebten Paketen für klassische und wiederkehrende Aufgaben beginnen oder Sicherheitsexperten nach ihren bevorzugten Tools fragen.
Die Tool-Liste kann zwar einige Anhaltspunkte liefern, für Anfänger aber auch verwirrend sein. Hier ist eine Auswahl von Pentest-Aufgaben und den passenden Kali-Linux-Tools:
- OSINT: Verwenden Sie Maltego, um Informationen zu sammeln, und Dmitry für passive Aufklärung
- Social Engineering: Verwenden Sie SET (das Social Engineer Toolkit)
- Wissensbasis: Verwenden Sie exploitdb
- Pentesting-Framework: Verwenden Sie das Metasploit Framework
- Port-Scanning: Verwenden Sie Nmap zum Scannen des Zielnetzwerks und Ndiff zum Vergleichen von Nmap-Scans (z. B. um zu sehen, welche Ports geschlossen oder geöffnet werden)
- Wireless-Pentesting: Verwenden Sie Aircrack-ng, um WLAN zu knacken, Bettercap für Aufklärung und MitM-Angriffe auf WLAN- und BLE-Geräte (Bluetooth Low Energy)
- Packet-Sniffing: Verwenden Sie Scapy zum Manipulieren von Paketen. Ettercap eignet sich ebenfalls hervorragend für MitM-Angriffe, und Wireshark ist unverzichtbar
- Brute-Force bei URLs: Verwenden Sie Gobuster oder DirBuster zum Scannen von URLs (Verzeichnissen, Dateien und DNS) und Nikto zum Erkennen von Server-Schwachstellen
- Web-Fuzzing: Verwenden Sie Wfuzz
- Web-Hacking: Verwenden Sie BeEF, um XSS und andere Schwachstellen mit dem Browser oder der Burp Suite auszunutzen und Anfragen abzufangen
- SQL-Injection: Verwenden Sie sqlmap, um verwundbare Datenbanken zu knacken
- WordPress-Scanning: Verwenden Sie WPscan
- Remote Brute-Force von Logins: Verwenden Sie Hydra (Hydra GTK für die grafische Oberfläche)
- Passwörter per Brute-Force knacken: Verwenden Sie John The Ripper
- Active Directory: Verwenden Sie Mimikatz und Impacket
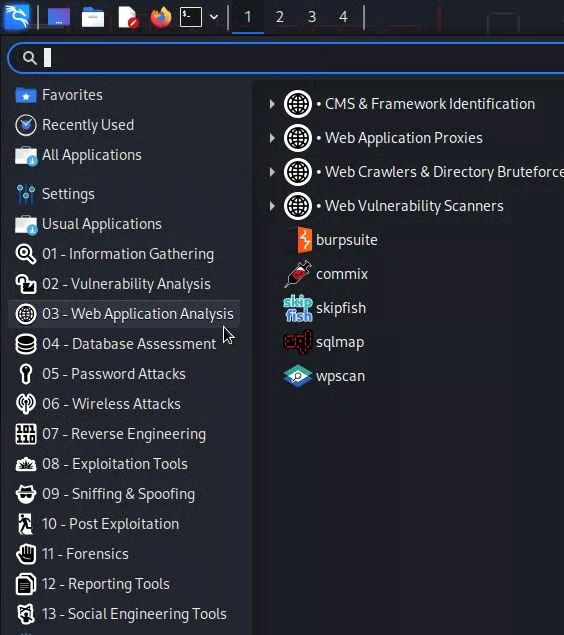
Die Listen erklären Ihnen weder, wie Sie die einzelnen Tools verwenden, noch welche Kombination die richtige ist, um Ihren Auftrag zu erfüllen. Nach der Installation ordnet Kali Linux die Pakete jedoch nach Kategorien, was hilfreichen Kontext und Bezeichnungen liefert.
Die Kategorie entspricht in der Regel den typischen Phasen eines Pentests, etwa „Informationsbeschaffung“ oder „Post-Exploitation“, aber auch wiederkehrenden Aufgaben wie „Passwortangriffen“.
Öffnen Sie einfach das interaktive Menü:
Ein Pentesting-Framework verwenden
Das Metasploit Framework kann viele Schritte Ihrer Arbeit unterstützen – vom Scannen und Aufspüren bis hin zur Ausnutzung von Schwachstellen und sogar zur Post-Exploitation.
Öffnen Sie unter Kali einfach das interaktive Menü oder geben Sie „msfconsole“ im Terminal ein, um die Konsole zu starten.
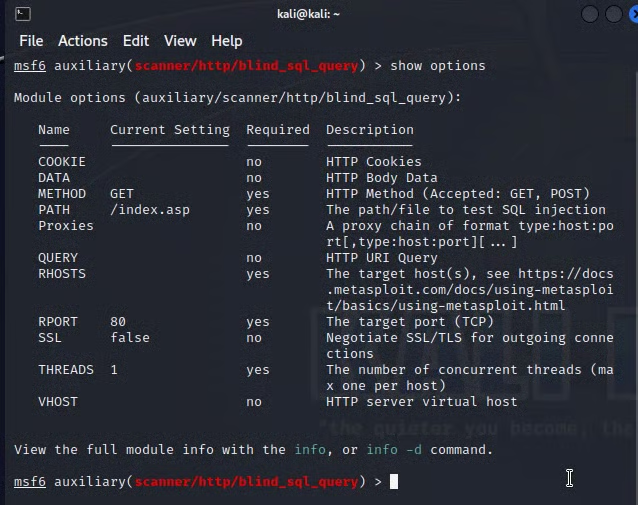
Die Konsole ist sehr ausführlich, sodass Sie schnell erkennen, ob der Exploit erfolgreich war. Meiner Erfahrung nach bietet die Oberfläche fortschrittliche Payload-Funktionen und eine standardisierte Möglichkeit, sehr unterschiedliche Hacking-Module zu verwenden.
Beachten Sie, dass Sie kein Framework verwenden müssen. Um ähnliche Ergebnisse zu erzielen, müssen Sie dann jedoch mehrere andere vorinstallierte Ressourcen kombinieren. Wenn Sie keine manuellen Setups (z. B. für Listener) und andere sich wiederholende Verfahren mögen, ist die Konsole eine hervorragende Option.
Natürlich können in manchen Fällen andere Tools erforderlich sein.
Außerdem lesenswert: Erste Schritte mit dem Metasploit Framework: Ein Pentesting-Tutorial
So verwenden Sie Kali Linux für Pentesting
Kali Linux bietet zahlreiche Optionen, mit denen Pentester jeden der 7 Pentesting-Schritte durchführen können. Wir gehen diese Schritte hier durch und heben Kali-Tools hervor, die sich unserer Erfahrung nach besonders bewährt haben.
Schritt 1: Geltungsbereich und Ziele festlegen
Klare Ziele und ein klarer Geltungsbereich sind entscheidend für den Erfolg Ihres Pentests. Sie und das Unternehmen legen den Geltungsbereich sowie die während des Tests geltenden Regeln fest. So vermeiden Sie Missverständnisse und stellen klare Ziele sicher.
Ihr Kunde wird wahrscheinlich zwischen drei gängigen Testansätzen wählen müssen:
- Black Box: Sie arbeiten ohne vorherigen Zugriff oder Informationen über das Ziel und konzentrieren sich in der Regel darauf, den ersten Zugriff zu erlangen
- Gray Box: Ein Zwischenansatz, bei dem Sie möglicherweise einige Zugangsdaten oder interne Informationen erhalten, um schneller voranzukommen und eingehendere Tests zu ermöglichen
- White Box: Diese Tests dauern in der Regel länger und konzentrieren sich auf spätere Phasen wie Post-Exploitation oder Persistenz, um das System auf die Probe zu stellen und zu sehen, wie widerstandsfähig es gegenüber Rechteausweitungen, Insider-Aktivitäten oder lateralen Bewegungen ist
Nicht jedes Unternehmen benötigt einen White-Box-Test, der viel Zeit und Budget erfordert, aber manchmal ist er notwendig.
In diesem Schritt müssen Sie auch den Zeitplan und andere rechtliche Bedingungen besprechen. Für Ihre Kunden ist es entscheidend, detailliert zu erklären, was erlaubt ist und was nicht – und zwar in einem Dokument, das von Ihnen und ihnen unterzeichnet wird.
Ungezielte Angriffe mögen für Anfänger realistischer wirken, in der Praxis ist es jedoch nicht ungewöhnlich, bestimmte IPs auf eine Allowlist zu setzen, die von den Pentestern verwendet werden. Sie müssen eine Methodik festlegen.
Schritt 2: Aufklärung und OSINT
Aufklärung, kurz „Recon“, kann passiv oder aktiv erfolgen.
OSINT (Open-Source Intelligence) ist beispielsweise eine indirekte Methode zur Informationsbeschaffung, während Nmap einen aktiven Scan durchführt, indem es Sonden an das Zielnetzwerk sendet.
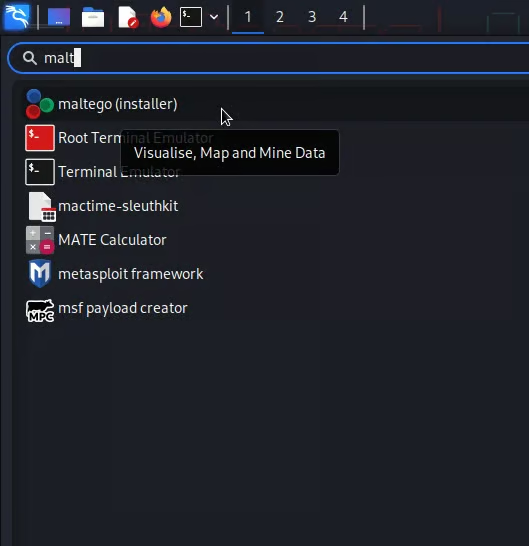
Kali bietet leistungsstarke OSINT-Tools wie Maltego (die Community Edition kann kostenlos verwendet werden). Diese Programme können Ihnen helfen, Ihre Recherche zu organisieren und zu automatisieren.
In jedem Fall benötigen Sie während Ihres Pentests in der Regel sowohl passive als auch aktive Aufklärung.
Schritt 3: Scannen und Aufspüren
Nehmen wir an, wir haben eine IP/URL, die wir scannen möchten. Wir können klassische Nmap-Befehle verwenden, um Dienste und potenzielle Hosts zu entdecken, die angegriffen werden können, zum Beispiel:
nmap -oN nmapscan.txt -v -A {IP/URL}Die Option -v steht für „verbose“, und -A bedeutet „aggressiver Scan“. Dieser ist langsamer und sendet mehr Sonden an das Ziel, was hier jedoch kein Problem darstellt, da wir uns nicht in einem realen Szenario befinden. Mit der Option -oN wird die Ausgabe mit den wichtigsten Ergebnissen in eine Textdatei exportiert.
Wenn wir feststellen, dass der Server ein verwundbares Datenbanksystem hostet, greifen wir es an.
Schritt 4: Unbefugten Zugriff erlangen und Schwachstellen ausnutzen
SQL-Injections in einer verwundbaren Datenbank können zu Remote Code Execution (RCE) führen.
Wenn es uns gelingt, mit sqlmap bösartige SQL-Abfragen in die Zieldatenbank einzuschleusen, können wir eine typische Schwachstelle ausnutzen, die das Schreiben von Dateien ermöglicht, um beliebige Befehle an den Server zu übergeben.
Viele Exploits bestehen darin, eine Reverse Shell hochzuladen. Dabei handelt es sich im Grunde um einen „Connect-Back“-Kanal zwischen Ihrem Rechner und dem Zielserver.
Wenn eine solche Shell als privilegierter Benutzer (z. B. als Administrator) geöffnet werden kann, erhalten wir für unsere Sitzung dieselben Berechtigungen!
Das Root-Konto gewährt die höchsten Berechtigungen und ermöglicht praktisch jede Operation, ohne entdeckt zu werden – perfekt für die Post-Exploitation.
Schritt 5: Post-Exploitation
Nachdem Sie eine Schwachstelle ausgenutzt und ein Netzwerk kompromittiert haben, möchten Sie Ihren Kunden möglicherweise zeigen, was Sie damit tun können, um die Auswirkungen und die mit dem Sicherheitsverstoß verbundenen Risiken zu verdeutlichen.
Metasploit bietet dafür unzählige Module, aber Sie können das interaktive Menü von Kali Linux öffnen, um die vollständige Liste der verfügbaren Post-Exploitation-Tools aufzurufen:
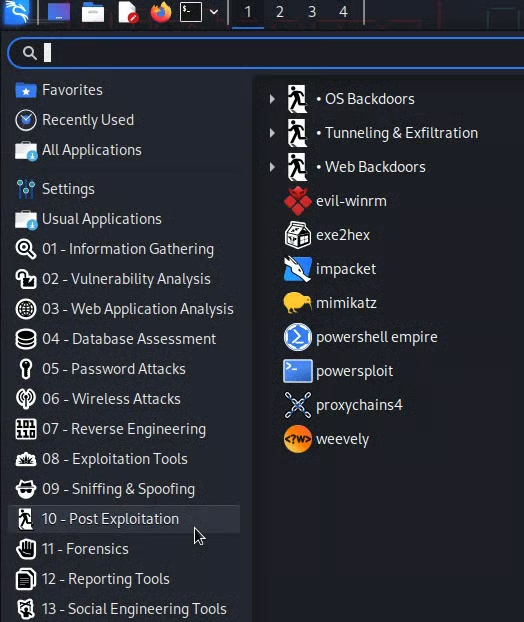
Wenn es sich um eine Windows-/Active-Directory-Umgebung handelt, bietet Kali dafür mehrere Pakete wie Mimikatz, ein kleines, aber leistungsstarkes Tool für Kerberoasting und das Auslesen von Passwörtern, oder Impacket, eine Sammlung von Angriffsskripten.
Je nach Aufgabenbeschreibung und Größe des Unternehmens müssen Sie möglicherweise weiteren Zugriff erlangen und vom gerade kompromittierten System zu einem anderen vordringen.
Diese Technik wird Pivoting genannt. Möglicherweise müssen Sie demonstrieren, dass Sie den Zugriff aufrechterhalten und tiefer in die Zielinfrastruktur vordringen können.
Schritt 6: Hinterlassen Sie keine Spuren
Das Zielnetzwerk muss in den Zustand zurückversetzt werden, in dem es sich vor Beginn Ihres Einsatzes befand. Das bedeutet, alle temporären Konten, Skripte und sonstigen von Ihnen am System vorgenommenen Änderungen zu entfernen.
Diese Phase wird bei einem CTF (Capture-the-Flag-Event) normalerweise übersprungen, weil das Ziel darin besteht, Angriffstechniken zu üben. Unter realen Bedingungen muss ein Pentester jedoch alle Spuren verwischen.
Schritt 7: Berichten und Empfehlungen aussprechen
In diesem Schritt verfassen Sie einen Bericht, der die gerade ausgenutzten Schwachstellen, potenziell gestohlene Daten und Empfehlungen zur Behebung der Situation einschließlich technischer Hinweise enthält.
Der Bericht ist das Herzstück eines Pentests und ein entscheidendes Dokument, das den Wert Ihrer Arbeit buchstäblich bestimmt. Er muss aussagekräftig und verständlich sein, damit das Unternehmen konkrete Entscheidungen zur Absicherung seines Netzwerks treffen kann.
Er kann die folgenden Punkte enthalten:
- Zur Informationsbeschaffung eingesetzte Techniken
- Zum Erlangen unbefugten Zugriffs eingesetzte Techniken
- Das Bedrohungsmodell und die Risikostufe
- Der geschätzte Wert der gestohlenen Daten und Zugangsdaten
Sie müssen die relevantesten Maßnahmen priorisieren. Sehen Sie sich dieses Tutorial von Hackersploit an, um mehr zu erfahren.
Open-Source-Alternativen zu Kali Linux
Es gibt einige Alternativen zu Kali Linux, die eine Überlegung wert sind.
Parrot OS Security Edition
Parrot OS Security dürfte für Anfänger mit zahlreichen Standardkonfigurationen sehr praktisch sein. Seien Sie beim Herunterladen des Archivs jedoch vorsichtig, denn Parrot bietet auch eine „Home Edition“ an, die nicht für Pentesting gedacht ist.
Sie benötigen die „Security Edition“. Es ist zwar möglich, zunächst die Home Edition und anschließend die Pentesting-Tools zu installieren, aber die Security Edition ist unkomplizierter.
Was mir an Parrot gefällt, ist die einfache Bedienung und der auf Datenschutz ausgerichtete Ansatz (keine Telemetrie, anonymes Surfen, Proxy).
Erwähnenswert ist auch die „Hack The Box Edition“. Sie soll Anfängern dabei helfen, schnell eine Maschine für ein CTF einzurichten (z. B. auf der HTB-Plattform). Sie können sie aber auch verwenden, um ein Labor oder eine Trainingsumgebung für andere Zwecke aufzubauen.
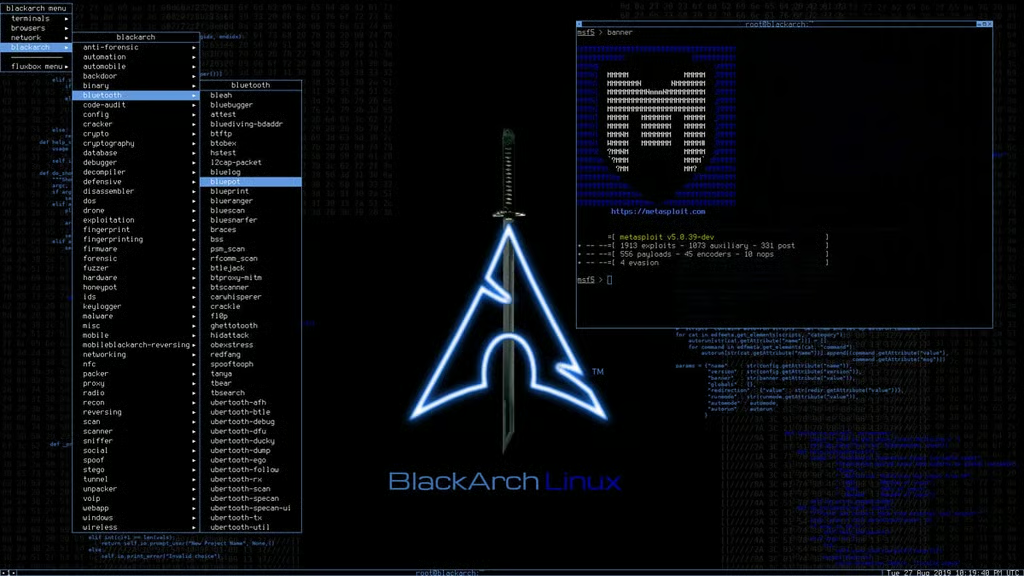
Black Arch Linux
Vielleicht haben Sie gelesen, dass Arch etwas für „die echten Profis“ (nicht für Anfänger) sei, da die Installation im Vergleich zu vielen anderen Linux-Distributionen als technischer gilt.
Das stimmt nicht ganz, denn die neuesten Versionen lassen sich deutlich einfacher installieren als die ältesten. Inzwischen können Sie auch eine „schlanke“ Version herunterladen.
Wenn Sie Arch bereits verwenden, können Sie Ihre Installation auf Black Arch upgraden – mit einem dedizierten Installer in wenigen Minuten.
Linux-Nutzer schätzen möglicherweise die grundlegende Philosophie, die sich stark von anderen Distributionen wie Ubuntu oder Debian unterscheidet, sowie die Möglichkeit, die neuesten Versionen der Sicherheits-Pakete zu erhalten.
Kali Purple Edition
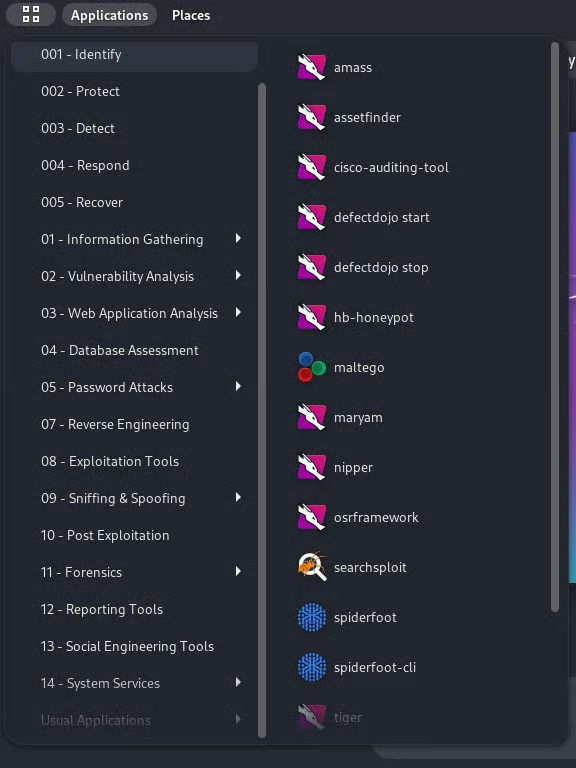
Die Kali-„Purple“-Edition wurde kürzlich veröffentlicht und enthält viele beliebte Pakete für defensive Sicherheit, darunter Yara und DefectDojo. Außerdem gibt es zahlreiche Forensik- und Reverse-Engineering-Tools zu entdecken.
Das Team hat spezielle Menüs hinzugefügt, die den Prinzipien des NIST Cybersecurity Frameworks folgen: identifizieren, schützen, erkennen, reagieren und wiederherstellen.
Nutzer sollten sich bewusst sein, dass sich diese Initiative noch in einer frühen Phase befindet. Daher erhalten Sie keine vorkonfigurierten VMs und nicht den umfangreichen Support der Standardversion.
Natürlich sollten Sie Ihre derzeitige Arbeitsumgebung nicht schon jetzt auf Purple migrieren. Das wäre ein ziemlich gewagter Schritt, da diese Edition noch nicht ausgereift ist.
Sie ist jedoch stabil genug, um getestet zu werden, und Verteidiger werden diese neue Variante trotz der unvermeidlichen Fehler und Versäumnisse sicherlich zu schätzen wissen.
Es ist interessant zu sehen, wie OffSec neue Bereiche erkundet. Die Purple Edition richtet sich an Blue und Purple Teams im Bereich der defensiven Sicherheit und ist damit eine Mischung aus beiden Welten – Rot und Blau.
Weitere Details zu Kali Purple finden Sie im offiziellen Wiki.
Ressourcen für Kali-Linux-Training
Kali Linux erfordert Einsatz und Zeit. Entscheidend ist, regelmäßig zu üben und von Fachleuten auf diesem Gebiet zu lernen, wenn Sie daraus eine Karriere machen möchten. Eine Zertifizierung für ethisches Hacking kann ebenfalls helfen.
Die folgenden Links können Ihnen dabei helfen, zahlreiche Fähigkeiten zu erwerben:
- Kali-Dokumentation
- Kali-Training
- Hackersploit: Penetration-Testing-Tutorials
- OffSec: OSCP-Zertifizierung
Fazit: Kali Linux
Kali Linux verdient seinen hervorragenden Ruf als äußerst wichtiges Toolkit für Pentester und alle, die einer werden möchten. Wenn Ihre Organisation äußerst wichtige Daten enthält, unabhängig davon, ob diese über das Web erreichbar oder intern sind, ist Pentesting eine Best Practice der Cybersicherheit, die Sie übernehmen sollten, um Schwachstellen zu finden, bevor es die Angreifer tun. Kali Linux ist ein hervorragender Ausgangspunkt.
Weiterführende Literatur:
- Die 10 besten Open-Source-Schwachstellenscanner für 2023
- SIEM-Systeme testen und bewerten: Eine Übersicht über Rapid7 InsightIDR
Dieser Artikel wurde von Julien Maury am 7. April 2023 erstellt und vom eSecurity Planet Editor Paul Shread am 5. Oktober 2023 aktualisiert.