

















Cookie-Diebstahl ist eine Form von Cyberangriff, bei der Kriminelle Cookies auf dem Gerät eines Nutzers ausnutzen. Diese Cookies speichern Sitzungsdaten einschließlich Anmeldedaten und ermöglichen es Angreifern, unbefugten Zugriff auf Konten zu erlangen. Obwohl Cookies für eine sichere Sitzungsverwaltung vorgesehen sind, müssen sie durch geeignete Maßnahmen geschützt werden, um das Risiko von Missbrauch und illegalem Zugriff auf persönliche Daten oder Onlinekonten zu vermeiden.
- Wie funktioniert Cookie-Diebstahl?
- Risiken und Folgen von Cookie-Diebstahl
- Woran erkennen Sie, dass Sie ins Visier genommen werden?
- 9 Möglichkeiten, Cookie-Diebstahl zu verhindern
- So stellen Sie sich von einem Cookie-Diebstahl wieder her
- Häufig gestellte Fragen (FAQ)
- Fazit: Risiken eines Cookie-Diebstahls mindern
Wie funktioniert Cookie-Diebstahl?
Angreifer stehlen Cookies durch Phishing, Malware und Man-in-the-Middle-Angriffe (MITM). Dies führt zu Datendiebstahl, finanziellen Verlusten und Identitätsdiebstahl. Wer die Auswirkungen sowie Präventions- und Wiederherstellungsverfahren kennt, kann den Schutz seiner Konten und persönlichen Daten verbessern. Langfristige Bedrohungen erfordern erhebliche Anstrengungen, um gestohlene Daten zu sichern und die Privatsphäre vor weiterem Missbrauch zu schützen.
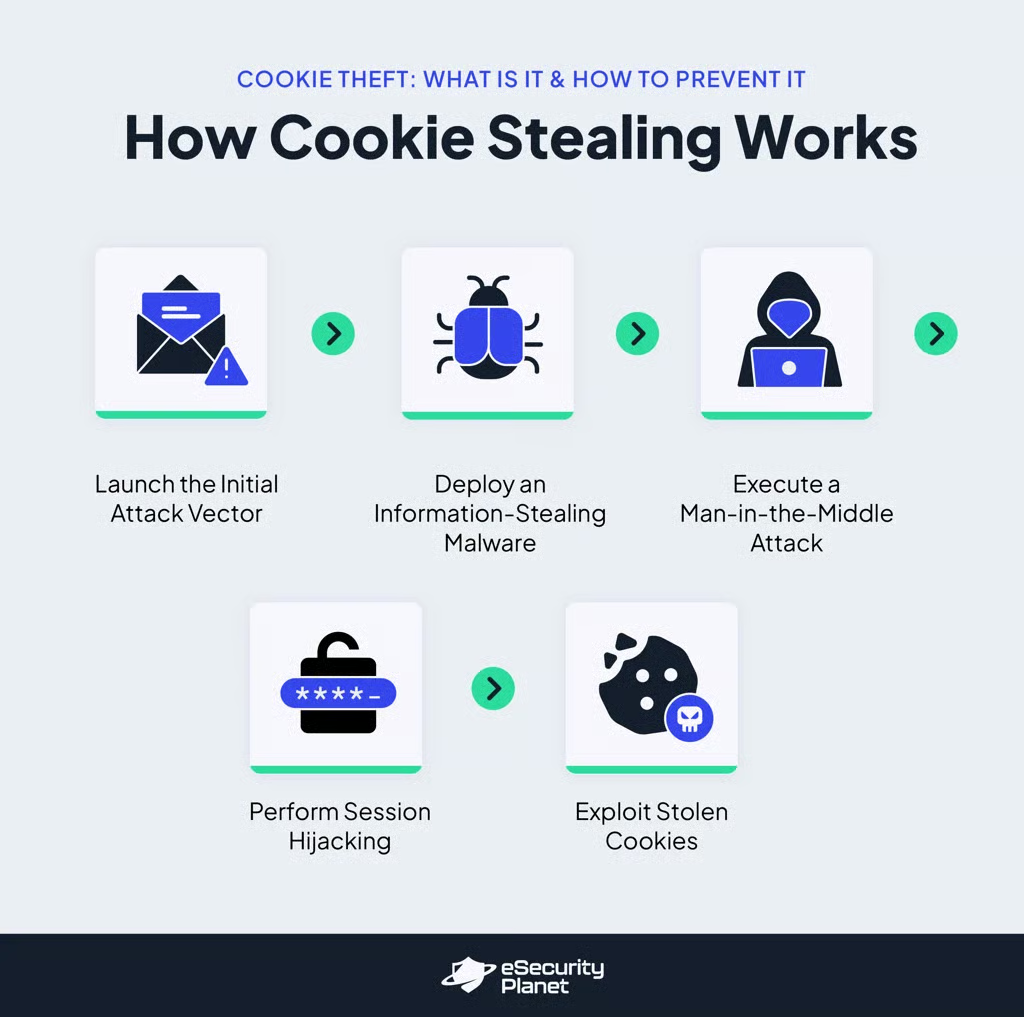
1. Den ersten Angriffsvektor starten
Angreifer senden Ihnen Phishing-E-Mails oder erstellen gefälschte Websites, die seriös wirken, und bringen Sie dazu, Ihre Anmeldedaten einzugeben. Sie können auch Schwachstellen in von Ihnen besuchten Websites ausnutzen, um Malware auf Ihrem Gerät zu installieren, die Cookies aus Ihrem Browser extrahiert. Dadurch können Angreifer auf Ihre Konten zugreifen, wodurch Sie illegalem Zugriff und Datendiebstahl ausgesetzt sind.
2. Informationsdiebstahl-Malware einsetzen
Kriminelle verbreiten Malware über geöffnete Phishing-E-Mails oder durch das Ausnutzen von Softwareschwachstellen. Nach der Installation greift die Malware Ihren Browser an – egal, ob Chrome, Firefox oder Brave – und extrahiert Cookies sowie vertrauliche Daten. Ohne Ihr Wissen erfasst dieses Virus Ihre Sitzungs- und persönlichen Daten und bringt Sie in Gefahr, dass Konten übernommen und Daten gestohlen werden.
3. Einen Man-in-the-Middle-Angriff (MITM) durchführen
Beim Surfen in einem ungeschützten öffentlichen WLAN fangen Cyberkriminelle die Kommunikation zwischen dem von Ihnen verwendeten Browser und der aufgerufenen Website ab. Ohne Verschlüsselung können sie Ihre Verbindung überwachen und Ihre Sitzungscookies stehlen, um Ihre Konten zu kapern. Dadurch sind Sie bei sensiblen Vorgängen in öffentlichen Netzwerken betrügerischen Transaktionen und Kontomissbrauch ausgesetzt.
4. Sitzungen kapern
Angreifer können Ihre aktive Sitzung übernehmen, indem sie Sitzungscookies sammeln, wenn Sie bei Websites oder Apps angemeldet bleiben. Hacker können gefährliche Malware in Fotos oder Links auf unsicheren Websites verbergen, die Sie besuchen. Wenn Sie auf diese Links klicken, wird der Code aktiv. Dadurch können sie Ihre Anmeldeprozesse einschließlich der Multi-Faktor-Authentifizierung umgehen und sich möglicherweise unerwünschten Zugriff auf Ihre persönlichen und finanziellen Daten verschaffen.
5. Gestohlene Cookies ausnutzen
Nachdem Angreifer Ihre Cookies erlangt haben, können sie diese auf Dark-Web-Marktplätzen verkaufen oder für andere illegale Aktivitäten nutzen. Sie können Ihre Kontoeinstellungen ändern, illegale Transaktionen durchführen oder andere Arten von Malware auf Ihrem Gerät installieren. Dies kann langfristige Folgen wie Identitätsdiebstahl und finanzielle Verluste haben und umfangreiche Anstrengungen zum Schutz Ihrer kompromittierten Konten und persönlichen Daten erforderlich machen.
Risiken und Folgen von Cookie-Diebstahl
Cookie-Diebstahl hat schwerwiegende Folgen, darunter Identitätsdiebstahl, finanzielle Verluste und unbefugten Zugriff auf Konten. Angreifer nutzen gestohlene Cookies für illegale Transaktionen, Verletzungen der Privatsphäre und Rufschädigung. Die Folgen können schwer zu erkennen und zu beheben sein und langfristige Konsequenzen wie rechtliche Auseinandersetzungen, Produktivitätsverluste und die anhaltende Ausbeutung vertraulicher Daten nach sich ziehen.
Identitätsdiebstahl
Identitätsdiebstahl liegt vor, wenn Angreifer gestohlene Cookies nutzen, um persönliche Daten wie Namen, Adressen oder Finanzinformationen zu erlangen. Damit können sie sich als Sie ausgeben, Kreditkonten eröffnen und betrügerische Aktivitäten durchführen. Zu den langfristigen Folgen gehören eine zerstörte Kreditwürdigkeit, finanzielle Verluste sowie der erhebliche Zeit- und Arbeitsaufwand für die Wiederherstellung Ihrer Identität.
Finanzielle Verluste
Hacker können gestohlene Cookies nutzen, um auf Ihre Finanzkonten zuzugreifen, betrügerische Transaktionen durchzuführen oder Geld zu überweisen. Dies kann zu plötzlichen finanziellen Verlusten, geleerten Bankkonten und ausgeschöpften Kreditkarten führen. Die Rückholung dieser Gelder kann schwierig sein und rechtliche oder finanzielle Probleme verursachen.
Unbefugter Zugriff
Sobald Angreifer Ihre Cookies kapern, haben sie illegalen Zugriff auf Ihre Onlinekonten. Dazu können persönliche, finanzielle oder berufliche Konten gehören, über die sie auf vertrauliche Daten zugreifen, diese ändern oder löschen können. Die Verletzung Ihrer Privatsphäre und der Kontrolle über Ihre Konten kann zu erheblichem Datenverlust oder Missbrauch führen.
Illegale Transaktionen
Gestohlene Cookies ermöglichen es Angreifern, illegale Aktivitäten wie Einkäufe, Geldüberweisungen oder Änderungen von Kontoinformationen durchzuführen. Diese Aktivitäten können unmittelbare finanzielle Schäden verursachen, Ihre Finanzverwaltung beeinträchtigen und zu Streitigkeiten mit Finanzinstituten führen, wodurch sich Ihre Kreditwürdigkeit verschlechtert.
Verlust der Privatsphäre
Angreifer, die Zugriff auf Ihre Cookies erlangen, können persönliche Daten wie den Browserverlauf, Nachrichten und Anmeldeinformationen offenlegen. Diese Verletzung der Privatsphäre kann wichtige Informationen preisgeben und Sie für künftige Angriffe oder Ausbeutung anfällig machen. Der Verlust der Privatsphäre kann persönliches und emotionales Leid verursachen.
Rufschädigung
Wenn Angreifer Ihre gestohlenen Cookies ausnutzen, um online Ihre Identität anzunehmen, können sie unangemessene Inhalte veröffentlichen oder in Ihrem Namen betrügerische Aktivitäten durchführen. Dies kann Ihrem persönlichen oder beruflichen Ruf schaden und zu Vertrauensverlust, sozialen Folgen sowie möglichen beruflichen Konsequenzen führen.
Rechtliche Konsequenzen
Unternehmen, die den Schutz von Nutzer-Cookies vernachlässigen, können rechtliche Konsequenzen drohen, wenn diese gestohlen werden und zu Datenschutzverletzungen führen. Mögliche rechtliche Folgen sind Geldstrafen, Klagen und Verstöße gegen Compliance-Vorgaben. Wird die gestohlene Identität für illegale Aktivitäten verwendet, kann dies auch für die betroffene Person rechtliche Komplikationen nach sich ziehen.
Produktivitätsverlust
Die Bewältigung der Folgen eines Cookie-Diebstahls erfordert viel Zeit und Arbeit – unabhängig davon, ob Sie den Zugriff auf Konten wiedererlangen oder Sicherheitsverletzungen bearbeiten müssen. Dieser Produktivitätsverlust kann Ihre täglichen Aktivitäten beeinträchtigen, Stress verursachen und zu verpassten Chancen oder verzögerten Aufgaben führen.
Gefährdung vertraulicher Daten
Cookies enthalten häufig vertrauliche Daten wie Anmeldedaten und persönliche Informationen. Werden diese Daten gestohlen, sind sie anfällig für den Missbrauch durch Hacker. Dies kann zu weiterer Ausbeutung, unbefugtem Zugriff auf andere Konten und noch schwerwiegenderen Sicherheitsverletzungen führen.
Schwierige Erkennung
Cookie-Diebstahl ist oft schwer zu erkennen, da Angreifer agieren können, ohne sichtbare Spuren zu hinterlassen. Die verzögerte Erkennung ermöglicht es Angreifern, Ihre Konten oder Daten weiter auszunutzen und größeren Schaden anzurichten, bevor Sie überhaupt von dem Sicherheitsvorfall erfahren.
Woran erkennen Sie, dass Sie ins Visier genommen werden?
Die frühzeitige Erkennung von Cookie-Diebstahl hilft, Ihre Onlinekonten und persönlichen Daten zu schützen. Wenn Sie die subtilen Anzeichen kompromittierter Cookies kennen, können Sie schnell handeln, um Ihr Netzwerk zu sichern und Ihre Daten zusätzlich zu schützen oder Identitätsdiebstahl und finanzielle Folgen zu vermeiden.
Sie könnten Opfer eines Cookie-Diebstahls sein, wenn Sie:
- Verdächtige Kontoaktivitäten feststellen: Achten Sie auf unbefugte Anmeldungen, Beiträge oder Transaktionen in Ihren Onlineprofilen, die Sie nicht selbst initiiert haben.
- Unerwartete Benachrichtigungen über Passwortzurücksetzungen erhalten: Nicht angeforderte Nachrichten zur Passwortzurücksetzung können auf ausgenutzten Zugriff hindeuten.
- Unvorhergesehene Änderungen an Einstellungen entdecken: Prüfen Sie, ob Ihre E-Mail-Adressen, Telefonnummern oder Anmeldedaten ohne Ihre Zustimmung geändert wurden.
- Wiederholt abgemeldet werden: Werden Sie ständig und unvermittelt von einem Konto abgemeldet, kann dies ein Zeichen für eine gekaperte Sitzung sein.
- Ungewöhnliche Anmeldebenachrichtigungen erhalten: Achten Sie auf Hinweise zu Anmeldungen von unbekannten Geräten oder Orten, die auf unerwünschten Zugriff hindeuten können.
- Ungewöhnlichen Netzwerkverkehr feststellen: Überwachen Sie unerwartete Datenübertragungen oder Verbindungen zu unbekannten Servern, die auf eine Cookie-bezogene Kompromittierung hindeuten können.
- Ungewöhnliches Browserverhalten beobachten: Achten Sie darauf, ob Ihr Browser auf verdächtige Websites umleitet oder sich ungewöhnlich verhält. Dies kann auf unerwünschte Eingriffe hindeuten.
- Warnungen der Sicherheitssoftware erhalten: Prüfen Sie Warnungen von Antiviren- oder Sicherheitssoftware zu erkannten Netzwerkbedrohungen oder verdächtigen Aktivitäten in Ihrem Browser.
- Mehr Spam- oder Phishing-Nachrichten erhalten: Prüfen Sie, ob Spam- oder Phishing-Versuche zunehmen und möglicherweise über gestohlene Cookies auf Konten abzielen.
- Unbekannte Geräte in Sicherheitsprotokollen finden: Achten Sie auf neue Geräte in den Sicherheitseinstellungen Ihres Kontos, die Sie nicht erkennen und die auf unbefugten Zugriff hindeuten können.
9 Möglichkeiten, Cookie-Diebstahl zu verhindern
Setzen Sie wichtige Sicherheitsmaßnahmen um, etwa sichere Cookie-Flags, SSL/TLS für verschlüsselte Sitzungen und leistungsfähige Firewalls. Verbessern Sie die Kontosicherheit durch Zwei-Faktor-Authentifizierung (2FA), setzen Sie strenge Passwortvorgaben durch und aktualisieren Sie die Software regelmäßig, um sich vor möglichen Bedrohungen zu schützen.
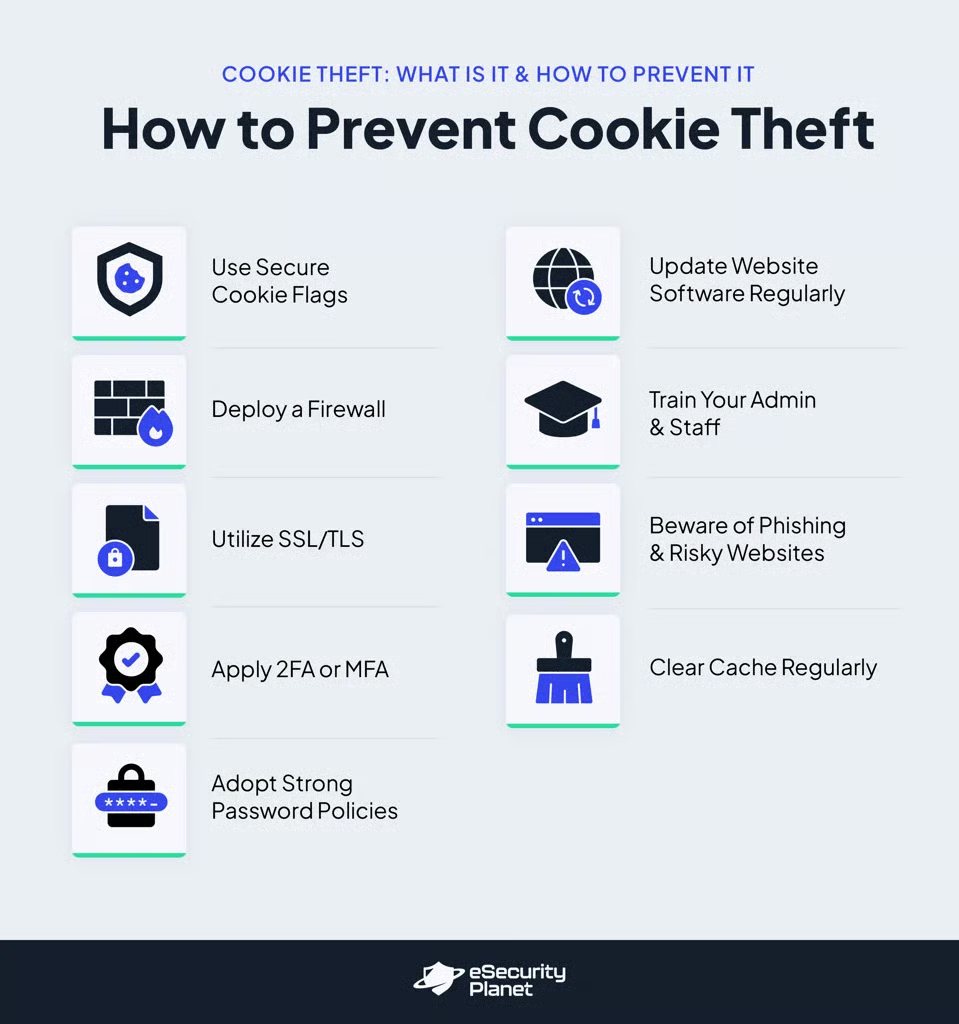
Sichere Cookie-Flags verwenden
Konfigurieren Sie Cookies mit Sicherheitsoptionen wie Secure und HttpOnly. Die Option Secure stellt sicher, dass Cookies ausschließlich über HTTPS übertragen werden, während das HttpOnly-Flag verhindert, dass clientseitige Skripte auf Cookies zugreifen können. Dadurch sinkt die Wahrscheinlichkeit, dass Cookies über unverschlüsselte Verbindungen oder durch Cross-Site-Scripting-Angriffe (XSS) gestohlen werden.
Eine Firewall einsetzen
Installieren Sie eine zuverlässige Firewall, um schädliche Kommunikation zu verhindern und sich vor Ausnutzung von Schwachstellen zu schützen. Firewalls überwachen eingehenden Datenverkehr, markieren verdächtige Anfragen und setzen Sicherheitsrichtlinien durch, um unerwünschten Zugriff und Versuche zum Kapern von Sitzungen zu verhindern. Dies schützt Ihre Website vor möglichen Bedrohungen durch Cookie-Diebstahl und verbessert die allgemeine Sicherheit.
SSL/TLS verwenden
Sichern Sie Ihre Website mit HTTPS, indem Sie SSL/TLS-Zertifikate verwenden, um zwischen Nutzern und Servern übertragene Daten zu verschlüsseln. Durch die Verschlüsselung wird es für Angreifer nahezu unmöglich, Sitzungscookies abzufangen und zu stehlen. So bleiben wichtige Informationen während der Übertragung geschützt und die allgemeine Datensicherheit verbessert sich.
2FA oder MFA einsetzen
Erhöhen Sie die Kontosicherheit durch Zwei-Faktor-Authentifizierung (2FA) oder Multi-Faktor-Authentifizierung (MFA). Zwar kann Cookie-Diebstahl MFA umgehen, doch dieser zusätzliche Verifizierungsschritt bietet weiterhin erheblichen Schutz. Wird zusätzlich zum Passwort eine zweite Authentifizierungsmethode verlangt, wird der Kontozugriff für Angreifer deutlich erschwert – selbst wenn Sitzungscookies kompromittiert wurden.
Strenge Passwortrichtlinien einführen
Fördern Sie die Verwendung starker, einzigartiger Passwörter und legen Sie Vorgaben für regelmäßige Passwortänderungen fest. Komplexitätsanforderungen und regelmäßige Anpassungen verringern das Risiko von Passwortverletzungen sowie die Wahrscheinlichkeit, dass Angreifer gestohlene Cookies für unbefugten Zugriff nutzen.
Website-Software regelmäßig aktualisieren
Halten Sie WordPress, Themes und Plugins Ihrer Website auf dem neuesten Stand. Regelmäßige Updates beheben Sicherheitslücken, die zum Diebstahl von Cookies genutzt werden könnten. Durch die Installation der neuesten Updates und Sicherheitskorrekturen verringern Sie die Wahrscheinlichkeit, dass Angreifer veraltete Programme ausnutzen und Sitzungscookies kompromittieren.
Administratoren und Mitarbeiter schulen
Informieren Sie Administratoren und andere Mitarbeiter über die Gefahren des Session-Hijackings und wirksame Präventionsmaßnahmen. Wenn sie sichere Vorgehensweisen erlernen und potenzielle Bedrohungen erkennen, sinken die Risiken. Außerdem fördert dies eine Unternehmenskultur, in der Sicherheitsmaßnahmen zur Vermeidung von Cookie-Diebstahl und anderen häufigen Sicherheitsrisiken eingehalten werden.
Vorsicht vor Phishing und riskanten Websites
Bleiben Sie bei Phishing-Versuchen aufmerksam und meiden Sie gefährliche Websites. Phishing-Betrug und manipulierte Websites können Software zum Diebstahl von Cookies verbreiten. Prüfen Sie E-Mails, Textnachrichten und Website-Links sorgfältig, um eine unbeabsichtigte Gefährdung durch Cookie-Diebstahl und andere Cyberrisiken zu vermeiden.
Cache regelmäßig leeren
Machen Sie es sich zur Gewohnheit, den Cache und die Cookies Ihres Browsers regelmäßig zu löschen. Dadurch werden potenziell kompromittierte Cookies entfernt und die Auswirkungen eines Cookie-Diebstahls verringert. Regelmäßiges Leeren des Caches verhindert die Auswirkungen von Malware und stellt sicher, dass ihr selbst dann weniger Ressourcen zur Ausnutzung zur Verfügung stehen, wenn sie vorhanden ist.
So stellen Sie sich von einem Cookie-Diebstahl wieder her
Zur Wiederherstellung nach einem Cookie-Diebstahl sollten Website-Administratoren mit einem Programm einen Sicherheitsscan durchführen, um erkannte Bedrohungen zu löschen. Anschließend sollten sie aktive Sitzungen ungültig machen, Passwörter und Sicherheitsschlüssel aktualisieren und die Website-Software erneuern. Endnutzer sollten ihre Passwörter ändern, den Browser-Cache leeren, die Zwei-Faktor-Authentifizierung aktivieren, ihre Konten überwachen und ihre Sicherheitseinstellungen aktualisieren.
Wiederherstellungsmethoden für Website-Administratoren
Website-Administratoren sollten die folgenden Wiederherstellungstechniken anwenden, um Probleme mit Cookie-Diebstahl erfolgreich zu verwalten und zu beheben:
- Einen Sicherheitsscan durchführen: Verwenden Sie ein zuverlässiges Sicherheitstool wie ein Antivirenprogramm, um Ihre Website gründlich zu überprüfen. Untersuchen Sie die Scanergebnisse, um schädlichen Code oder Schwachstellen zu erkennen und zu lokalisieren.
- Schädlichen Code entfernen: Verwenden Sie Ihr Sicherheits-Plugin oder ein Programm zur Entfernung von Malware , um entdeckte Bedrohungen unter Quarantäne zu stellen oder zu löschen. Führen Sie einen weiteren Scan durch, um die vollständige Entfernung zu bestätigen, und aktualisieren Sie anschließend Ihre Sicherheitseinstellungen, um künftige Infektionen zu vermeiden.
- Aktive Sitzungen deaktivieren: Öffnen Sie Ihr Administrations-Dashboard und melden Sie alle aktiven Nutzer ab. Dadurch werden gestohlene Cookies ungültig und unerwünschter Zugriff verhindert. Informieren Sie die Nutzer, dass sie sich mit ihren geänderten Anmeldedaten erneut anmelden müssen.
- Authentifizierungsdaten konfigurieren: Ändern Sie alle Nutzer- und Administratorpasswörter. Überprüfen Sie die WordPress-Salts und Sicherheitsschlüssel in der wp-config-Datei, um alle bestehenden Sitzungen zu beenden und eine erneute Anmeldung der Nutzer zu erzwingen.
- Website-Software aktualisieren: Überprüfen und installieren Sie Updates für alle Plugins, Themes und die Kernsoftware. Stellen Sie sicher, dass alle Updates ordnungsgemäß installiert sind, um Sicherheitslücken zu beheben und sich vor künftigen Angriffen zu schützen.
Wiederherstellungsmethoden für Endnutzer
Endnutzer sollten die folgenden Maßnahmen ergreifen, um ihre Konten zu schützen und die Wahrscheinlichkeit eines Cookie-Diebstahls zu verringern:
- Passwörter aktualisieren: Ersetzen Sie die Passwörter für alle betroffenen Konten umgehend. Um künftigen unbefugten Zugriff zu verhindern, verwenden Sie einen Passwort-Manager, um starke, einzigartige Passwörter zu erstellen.
- Browser-Cache leeren: Leeren Sie den Cache und die Cookies Ihres Browsers, um möglicherweise kompromittierte Cookies und zwischengespeicherte Daten zu entfernen. Dadurch werden verbleibende Sitzungsdaten gelöscht.
- Zwei-Faktor-Authentifizierung (2FA) aktivieren: Aktivieren Sie 2FA für Ihre Konten, um eine zusätzliche Sicherheitsebene zu schaffen. Konfigurieren Sie 2FA in den Sicherheitseinstellungen Ihres Kontos, um unbefugten Zugriff zu erschweren.
- Kontoaktivitäten überwachen: Überprüfen Sie Ihre Kontoaktivitäten regelmäßig auf Anzeichen ungewöhnlichen Verhaltens oder betrügerischer Aktivitäten. Melden Sie verdächtige Aktivitäten umgehend dem Dienstanbieter.
- Sicherheitseinstellungen anpassen: Überprüfen und verbessern Sie die Sicherheitseinstellungen Ihres Kontos. Stellen Sie sicher, dass Sicherheitsmaßnahmen wie Sicherheitsfragen und die E-Mail-Verifizierung aktuell und korrekt konfiguriert sind.
Häufig gestellte Fragen (FAQ)
Welche zwei Arten von Cookies gibt es?
Cookies werden in zwei Arten unterteilt: Sitzungscookies, die beim Schließen des Browsers verschwinden und für Sitzungsaktivitäten verwendet werden, sowie dauerhafte Cookies, die nach dem Schließen des Browsers auf dem Gerät verbleiben und Daten wie Anmeldedaten und Website-Einstellungen für künftige Besuche speichern.
Wie verfolgen Cookies Sie?
Cookies verfolgen Nutzer, indem sie ihnen eine eindeutige Identifikation zuweisen, die im Cookie gespeichert wird. First-Party-Cookies speichern nutzerspezifische Informationen für eine einzelne Website, während Third-Party-Cookies Aktivitäten auf mehreren Websites verfolgen. Dies ermöglicht personalisierte Erlebnisse und eine umfassendere Erfassung des Online-Verhaltens, die häufig für gezielte Werbung und die Analyse von Nutzergewohnheiten eingesetzt wird.
Können Cookies Passwörter stehlen?
Cookies können keine Passwörter stehlen, jedoch können sie entführt werden. Bei Angriffen wie Session-Hijacking verwenden Hacker Cookies, um Zugriff auf sensible Daten einschließlich Passwörtern zu erhalten. Sobald sie diese Informationen erlangt haben, können Kriminelle möglicherweise Geld stehlen oder Onlinekonten kompromittieren. Daher ist es entscheidend, Cookies vor unerwünschtem Zugriff zu schützen.
Fazit: Risiken eines Cookie-Diebstahls mindern
Cookies verfolgen und sammeln Informationen, was zu Datenschutzbedenken führt. Cookie-Diebstahl kann Ihre Onlinesicherheit gefährden, und die Wiederherstellung kann sich nach einem solchen Vorfall schwierig gestalten. Um potenzielle Probleme durch Cookie-Diebstahl zu vermeiden, sollten Sie der Prävention Priorität einräumen. Verbessern Sie die Netzwerksicherheit durch starke Passwörter, stärkere Authentifizierungsmethoden sowie aktuelle und überwachte Software.
Die Vermeidung von Cookie-Diebstahl ist ein wichtiger Bestandteil der Netzwerksicherheit, doch für einen umfassenden Schutz sollten zusätzlich weitere Maßnahmen ergriffen werden. Lesen Sie unsere ausführlichen Richtlinien dazu, wie Sie Ihr Netzwerk sichern , um mehr über einen wirksamen Netzwerkschutz zu erfahren.
Julien Maury hat zu diesem Artikel beigetragen.