

















Cookie窃取とは、悪意ある攻撃者がユーザーのデバイス上のCookieを悪用するサイバー攻撃の一種です。Cookieにはログイン認証情報などのセッションデータが保存されているため、攻撃者はアカウントに不正アクセスできます。Cookieは安全なセッション管理を目的としていますが、個人情報やオンラインアカウントの悪用・不正アクセスを防ぐには、適切な保護対策が必要です。
Cookie窃取はどのように行われるのか?
攻撃者はフィッシングやマルウェア、MITM攻撃によってCookieを盗み、データ窃取や金銭的損失、なりすましを引き起こします。その影響や防止策、復旧手順を理解することで、アカウントと個人情報をより確実に保護できます。長期的な脅威に対処し、盗まれたデータを保護してさらなる悪用からプライバシーを守るには、真剣な取り組みが必要です。
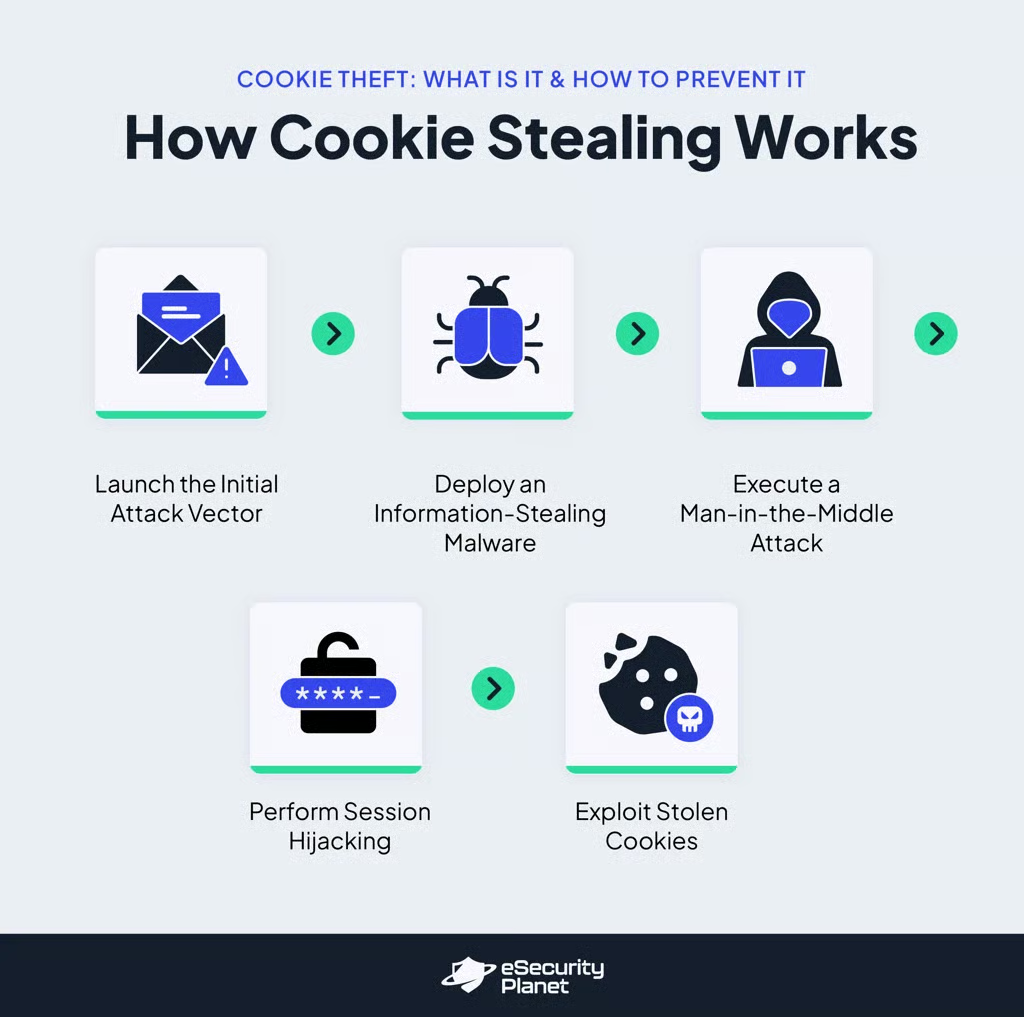
1. 最初の攻撃経路を仕掛ける
攻撃者はフィッシングメールを送信したり、本物に見える偽サイトを作成したりして、ログイン情報を入力させます。また、訪問先のWebサイトの脆弱性を悪用してデバイスにマルウェアをインストールし、ブラウザーからCookieを抽出することもあります。これにより攻撃者はアカウントにアクセスでき、ユーザーは不正アクセスやデータ窃取の危険にさらされます。
2. 情報窃取マルウェアを展開する
悪意ある攻撃者は、開いてしまったマルウェアをフィッシングメール経由で送り込んだり、ソフトウェアの脆弱性を悪用したりします。インストールされると、マルウェアはChrome、Firefox、Braveなどのブラウザーに侵入し、Cookieや機密データを抽出します。知らないうちにこのウイルスがセッション情報や個人情報を取得し、アカウント乗っ取りやデータ漏えいの危険にさらされます。
3. 中間者(MITM)攻撃を実行する
保護されていない公衆Wi-Fiで閲覧していると、サイバー犯罪者は使用中のブラウザーとアクセス先のWebサイト間の通信を傍受します。暗号化されていなければ、接続を監視してセッションCookieを盗み、アカウントを乗っ取ることができます。公衆ネットワーク上で機密性の高い作業を行う際、詐欺的な取引やアカウントの悪用につながる危険があります。
4. セッションハイジャックを実行する
サイトやアプリにログインしたままにしていると、攻撃者はセッションCookieを収集してアクティブなセッションを乗っ取ることがあります。ハッカーは、訪問した安全でないWebサイトの写真やリンクに危険なマルウェアを隠すこともあります。これらのリンクをクリックするとコードが作動し、多要素認証を含むログイン手続きを突破して、個人情報や金融情報に不正にアクセスされる可能性があります。
5. 盗んだCookieを悪用する
Cookieを入手した攻撃者は、ダークウェブのマーケットプレイスで販売したり、その他の違法行為に利用したりできます。アカウント設定を変更したり、不正な取引を行ったり、デバイスに別のマルウェアの種類をインストールしたりする可能性もあります。なりすましや金銭的損失などの長期的な影響を受け、侵害されたアカウントや個人情報を守るために長期間の対応を迫られることがあります。
Cookie窃取のリスクと影響
Cookie窃取は、なりすましや金銭的損失、アカウントへの不正アクセスなど、深刻な結果をもたらします。攻撃者は盗んだCookieを使って違法な取引を行い、プライバシーを侵害し、評判を傷つけます。その影響は発見や復旧が難しく、法的問題、生産性の低下、機密データの継続的な悪用といった長期的な問題につながる可能性があります。
なりすまし
なりすましは、攻撃者が盗んだCookieを利用して、氏名や住所、金融情報などの個人情報を入手することで起こります。これらの情報を使って本人になりすまし、信用口座を開設したり、不正行為を行ったりできます。長期的には信用情報の毀損や金銭的損失に加え、身元を取り戻すために多大な時間と労力が必要になります。
金銭的損失
ハッカーは盗んだCookieを使って金融口座にアクセスし、不正な取引を行ったり、資金を移動したりできます。その結果、突然の金銭的損失や銀行口座の残高減少、クレジットカードの利用限度額超過につながる可能性があります。資金の回収は難しく、法的・金銭的な問題に直面することもあります。
不正アクセス
攻撃者にCookieを乗っ取られると、オンラインアカウントに不正アクセスされます。個人用、金融用、業務用のアカウントが対象となり、機密データを閲覧、変更、削除される可能性があります。プライバシーやアカウントの管理権限を侵害されることで、重大なデータ損失や悪用につながることがあります。
違法な取引
盗まれたCookieにより、攻撃者は商品の購入や送金、アカウント情報の変更などの違法行為を行えます。こうした行為は直ちに金銭的被害をもたらし、資金管理を混乱させ、金融機関との紛争につながることで、信用スコアを低下させる可能性があります。
プライバシーの喪失
Cookieにアクセスした攻撃者は、閲覧履歴やメッセージ、ログイン情報などの個人情報を公開する可能性があります。このプライバシー侵害によって重要な情報が明らかになり、将来の攻撃や悪用を受けやすくなります。プライバシーの喪失は、個人的・精神的な苦痛を引き起こすことがあります。
評判へのダメージ
攻撃者が盗んだCookieを悪用してオンライン上で本人になりすますと、不適切なコンテンツを公開したり、本人の名義で不正行為を行ったりする可能性があります。個人または職業上の評判が損なわれ、信頼の喪失や社会的な影響、キャリア上の問題につながることがあります。
法的な影響
ユーザーのCookieの保護を怠った企業は、Cookieが盗まれてデータ漏えいにつながった場合、法的責任を問われる可能性があります。罰金や訴訟、コンプライアンス上の問題などが生じることがあります。盗まれた身元情報が違法行為に使われた場合は、本人にも法的な問題が及ぶ可能性があります。
生産性の低下
アカウントへのアクセスを取り戻したり、セキュリティ侵害に対処したりするなど、Cookie窃取の事後対応には多くの時間と労力がかかります。生産性が低下して日常の活動が妨げられ、ストレスや機会損失、作業の遅延につながることがあります。
機密データの脆弱性
Cookieには、ログイン認証情報や個人情報などの機密データが保存されていることがよくあります。こうしたデータが盗まれると、ハッカーによる悪用の危険にさらされ、さらなる悪用や他のアカウントへの不正アクセス、より深刻なセキュリティ侵害につながる可能性があります。
検出の難しさ
Cookie窃取は、攻撃者が目に見える証拠を残さず活動できるため、発見が難しいことがよくあります。検出の遅れにより、侵害に気付く前に攻撃者がアカウントやデータの悪用を続け、被害がさらに拡大する可能性があります。
狙われているかどうかを知るには?
Cookie窃取を早期に発見すれば、オンラインアカウントと個人情報を保護できます。Cookieが侵害された際に見られる微妙な兆候を理解しておくと、すぐに対策を講じてネットワークを保護し、データをさらに守ったり、なりすましや金銭的な被害を回避したりできます。
次のような場合、Cookie窃取の被害に遭っている可能性があります。
- 不審なアカウント活動を検知する:オンラインプロフィールで、自分が行っていない不正なログイン、投稿、取引がないか確認します。
- 予期しないパスワードリセット通知を受け取る:依頼していないパスワードリセットのメッセージは、アクセス権が悪用された証拠である可能性があります。
- 設定が予期せず変更されている:メールアドレスや電話番号、認証情報が、許可なく変更されていないか確認します。
- ログアウトが繰り返される:アカウントから常に突然ログアウトされる場合は、セッションハイジャックの兆候かもしれません。
- 通常と異なるログイン通知を受け取る:見覚えのないデバイスや場所からのログイン通知がないか確認します。不正アクセスの可能性があります。
- 不審なネットワーク通信を見つける:予期しないデータ転送や、未知のサーバーへの接続を監視します。Cookieが侵害された可能性があります。
- ブラウザーの動作が不自然になる:ブラウザーが不審なサイトにリダイレクトされたり、奇妙な動作をしたりしていないか確認します。望ましくない干渉の可能性があります。
- セキュリティソフトの警告を受け取る:検出されたネットワークの脅威や、ブラウザー上の不審な活動に関するウイルス対策ソフト・セキュリティソフトの警告を確認します。
- スパムやフィッシングメッセージが増える:盗まれたCookieを使ってアカウントを狙っている可能性のある、スパムやフィッシングの試みが急増していないか確認します。
- セキュリティログに見覚えのないデバイスがある:アカウントのセキュリティ設定に、認識できない新しいデバイスがないか確認します。不正アクセスの可能性があります。
Cookie窃取を防ぐ9つの方法
安全なCookieフラグの設定、暗号化セッションのためのSSL/TLSの導入、強力なファイアウォールの展開など、重要なセキュリティ対策を実施します。二要素認証(2FA)でアカウントの安全性を高め、強力なパスワード要件を適用し、ソフトウェアを定期的に更新して潜在的な脅威から保護します。
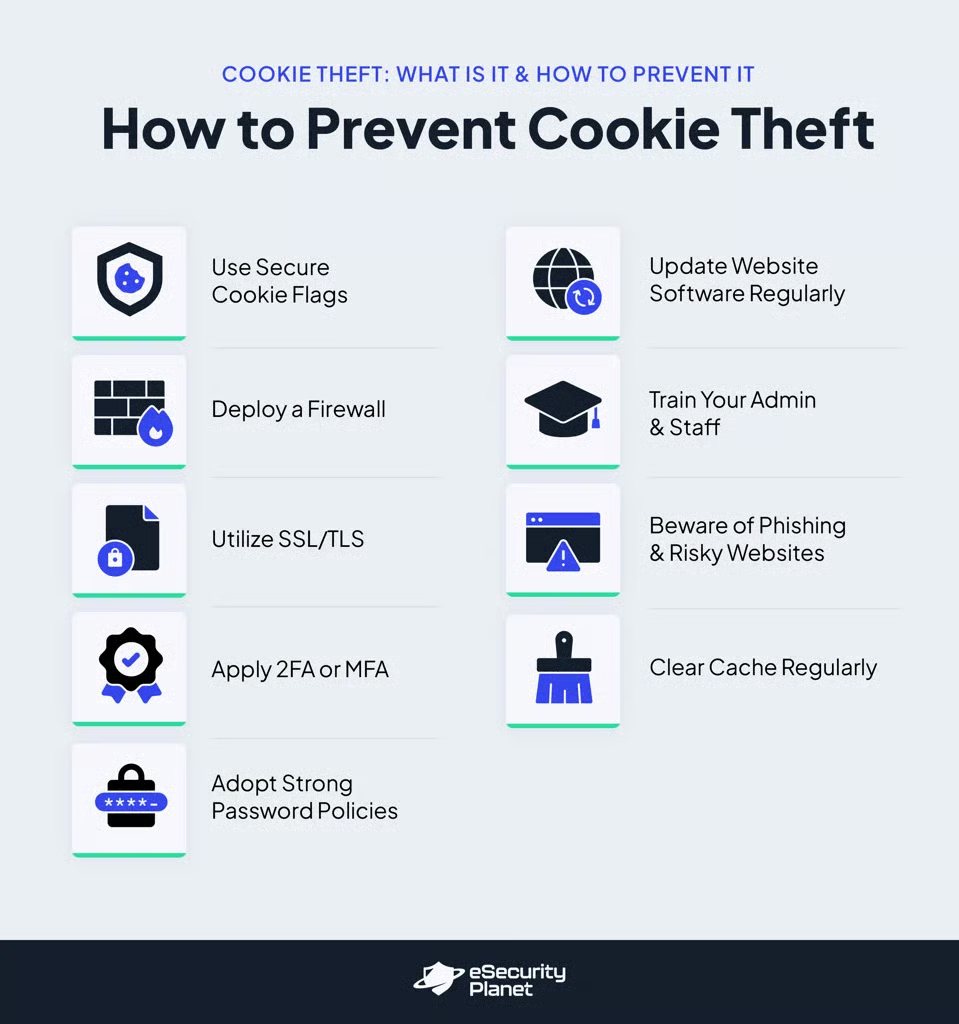
Secure Cookieフラグを使用する
CookieはセキュリティオプションのSecureとHttpOnlyを使って設定します。Secureオプションを指定するとCookieはHTTPS経由でのみ転送され、HttpOnlyフラグを指定するとクライアント側スクリプトからCookieにアクセスできなくなります。これにより、暗号化されていない接続やクロスサイトスクリプティング(XSS)攻撃によってCookieが盗まれる可能性を低減できます。
ファイアウォールを導入する
信頼できるファイアウォールをインストールし、悪意ある通信を防いで悪用から保護します。ファイアウォールは受信トラフィックを監視し、疑わしいリクエストを検出して、望ましくないアクセスやセッションハイジャックの試みを防ぐセキュリティポリシーを適用します。これにより、Cookie窃取の脅威からWebサイトを守り、全体的なセキュリティを向上させます。
SSL/TLSを利用する
SSL/TLS証明書を使ってユーザーとサーバー間で送信されるデータを暗号化し、HTTPSでWebサイトを保護します。暗号化により、攻撃者がセッションCookieを傍受して盗むことはほぼ不可能になり、送信中の重要情報を安全に保ち、全体的なデータセキュリティを向上させます。
2FAまたはMFAを適用する
二要素認証(2FA)または多要素認証(MFA)を使用してアカウントのセキュリティを高めます。Cookie窃取によってMFAを回避される可能性はありますが、この追加認証によって大きな保護効果を得られます。パスワードに加えて2つ目の認証手段を必須にすれば、セッションCookieが侵害されても攻撃者によるアカウントへのアクセスははるかに困難になります。
強力なパスワードポリシーを採用する
強固で固有のパスワードの使用を促し、定期的にパスワードを更新する基準を設けます。複雑さの要件を適用し、定期的に変更することで、パスワード侵害のリスクや、攻撃者が盗んだCookieを使って不正アクセスする可能性を低減できます。
Webサイトのソフトウェアを定期的に更新する
WebサイトのWordPress、テーマ、プラグインを最新の状態に保ちます。定期的な更新により、Cookieの窃取に悪用される可能性のあるセキュリティ上の欠陥が修正されます。最新の更新プログラムとセキュリティ修正をインストールすることで、攻撃者が古いプログラムを悪用してセッションCookieを侵害する可能性を低減できます。
管理者とスタッフを教育する
管理者やその他の担当者に、セッションハイジャックの危険性と効果的な防止策を教育します。安全な運用方法を学び、潜在的な脅威を認識できるようにすることで、リスクを低減できます。また、Cookie窃取やその他の一般的なセキュリティリスクを防ぐため、組織全体でセキュリティ対策を順守する文化の醸成にもつながります。
フィッシングと危険なWebサイトに注意する
フィッシングの試みに警戒し、危険なWebサイトを避けます。フィッシング詐欺や悪質なWebサイトは、Cookieを窃取するソフトウェアを拡散する可能性があります。メールやテキストメッセージ、サイトのリンクを十分に確認し、意図せずCookie窃取やその他のサイバーリスクにさらされないようにします。
キャッシュを定期的に削除する
ブラウザーのキャッシュとCookieを定期的に削除する習慣をつけます。この方法で侵害された可能性のあるCookieを消去し、Cookie窃取の影響を抑えられます。キャッシュを定期的に消去するとマルウェアの影響を防ぎ、マルウェアが存在する場合でも悪用できるリソースを減らせます。
Cookie窃取から復旧する方法
Cookie窃取から復旧するには、Webサイト管理者がプログラムでセキュリティスキャンを実行し、検出された脅威を削除します。次にアクティブなセッションを無効化し、パスワードとセキュリティキーを更新してから、Webサイトのソフトウェアを更新します。エンドユーザーはパスワードを変更し、ブラウザーのキャッシュを消去して、二要素認証を有効にし、アカウントを監視して、セキュリティ設定を更新する必要があります。
Webサイト管理者向けの復旧方法
Webサイト管理者は、Cookie窃取の問題に適切に対処して解決するため、次の復旧手法を実施してください。
- セキュリティスキャンを実行する:ウイルス対策ソフトなどの信頼できるセキュリティツールを使って、Webサイトを徹底的にスキャンします。スキャン結果を確認し、有害なコードや脆弱性を検出して特定します。
- 悪意あるコードを削除する:セキュリティプラグインまたはマルウェア削除プログラムを使って、発見された脅威を隔離または削除します。もう一度スキャンして完全に削除されたことを確認し、今後の感染を防ぐためにセキュリティ設定を更新します。
- アクティブなセッションを無効にする:管理者ダッシュボードに入り、アクティブなユーザーをすべてログアウトさせます。この処理により盗まれたCookieが無効になり、望ましくないアクセスを防止できます。ユーザーには、変更後の認証情報を使って再度ログインする必要があることを伝えます。
- 認証情報を設定する:すべてのユーザーと管理者のパスワードを変更します。wp-configファイルのWordPressソルトとセキュリティキーを確認して、既存のすべてのセッションを削除し、ユーザーに再度ログインするよう求めます。
- Webサイトのソフトウェアを更新する:すべてのプラグイン、テーマ、コアソフトウェアの更新を確認して適用します。セキュリティ上の脆弱性を修正し、今後の攻撃から保護できるよう、すべての更新プログラムが正しくインストールされていることを確認します。
エンドユーザー向けの復旧方法
エンドユーザーは、アカウントを保護し、Cookie窃取の可能性を低減するため、次の対策を実施してください。
- パスワードを更新する:影響を受けたすべてのアカウントのパスワードを直ちに変更します。今後の不正アクセスを防ぐため、パスワードマネージャーを使って強固で固有のパスワードを作成します。
- ブラウザーのキャッシュを削除する:侵害された可能性のあるCookieとキャッシュデータを削除するため、ブラウザーのキャッシュとCookieを消去します。この手順により、残存するセッションデータを削除できます。
- 二要素認証(2FA)を有効にする:アカウントで2FAを有効にして、セキュリティをさらに高めます。不正アクセスをより困難にするため、アカウントのセキュリティ設定で2FAを設定します。
- アカウントの活動を監視する:不審な行動や不正行為の兆候がないか、アカウントの活動を定期的に確認します。異常な活動があれば、直ちにサービスプロバイダーに報告します。
- セキュリティ設定を調整する:アカウントのセキュリティ設定を確認し、改善します。セキュリティ質問やメール認証などのセキュリティ対策が最新の状態で、正しく設定されていることを確認します。
よくある質問(FAQ)
Cookieの2つの種類とは?
Cookieは2種類に分類されます。ブラウザーを閉じると消去され、セッション中の活動に使用されるセッションCookieと、ブラウザーを閉じた後もデバイスに残り、次回の訪問に備えてログイン情報やサイトの設定などのデータを保存する永続Cookieです。
Cookieはどのようにユーザーを追跡するのか?
Cookieは、Cookie内に保存される固有の識別情報を割り当てることでユーザーを追跡します。ファーストパーティCookieは1つのサイトにおけるユーザー固有の情報を保存する一方、サードパーティCookieは複数のサイトにまたがる活動を追跡します。これにより、個別化されたエクスペリエンスや、オンライン上の行動をより広範に追跡することが可能になります。これは、ターゲティング広告やユーザーの習慣分析によく利用されています。
Cookieはパスワードを盗めるのか?
Cookieがパスワードを盗むことはありませんが、乗っ取られる可能性はあります。セッションハイジャックなどの攻撃では、ハッカーがCookieを使ってパスワードを含む機密データにアクセスします。こうした情報を入手すると、犯罪者は金銭を盗んだり、オンラインアカウントを侵害したりする可能性があるため、Cookieを望ましくないアクセスから保護することが重要です。
まとめ:Cookie窃取のリスクを低減する
Cookieは情報を追跡・収集するため、プライバシー上の懸念が生じます。Cookie窃取によってオンラインセキュリティが危険にさらされる可能性があり、発生後の復旧は困難です。Cookie窃取への対処で生じる潜在的な問題を避けるため、予防を優先してください。強固なパスワードの使用、認証方法の強化、ソフトウェアの更新と監視によって、ネットワークセキュリティを高めます。
Cookie窃取の防止はネットワークセキュリティの重要な要素ですが、包括的な保護のためには追加対策も講じる必要があります。詳しくはネットワークを保護する方法を参照して、効果的なネットワーク保護について学んでください。
Julien Mauryがこの記事に寄稿しました。