

















Le vol de cookies est un type de cyberattaque au cours de laquelle des acteurs malveillants exploitent les cookies présents sur l’appareil d’un utilisateur. Ces cookies enregistrent les données de session, notamment les identifiants de connexion, ce qui permet aux attaquants d’accéder sans autorisation aux comptes. Bien que les cookies soient conçus pour gérer les sessions de manière sécurisée, ils nécessitent des mesures de protection afin d’éviter les risques d’utilisation abusive et d’accès illégal aux informations personnelles ou aux comptes en ligne.
Comment fonctionne le vol de cookies ?
Les attaquants volent des cookies par hameçonnage, au moyen de logiciels malveillants et lors d’attaques de type MITM, ce qui entraîne des vols de données, des pertes financières et des usurpations d’identité. Comprendre les conséquences, les méthodes de prévention et les procédures de récupération peut renforcer la protection de vos comptes et de vos informations personnelles. Les menaces à long terme exigent des efforts importants pour sécuriser les données volées et protéger votre vie privée contre toute utilisation abusive ultérieure.
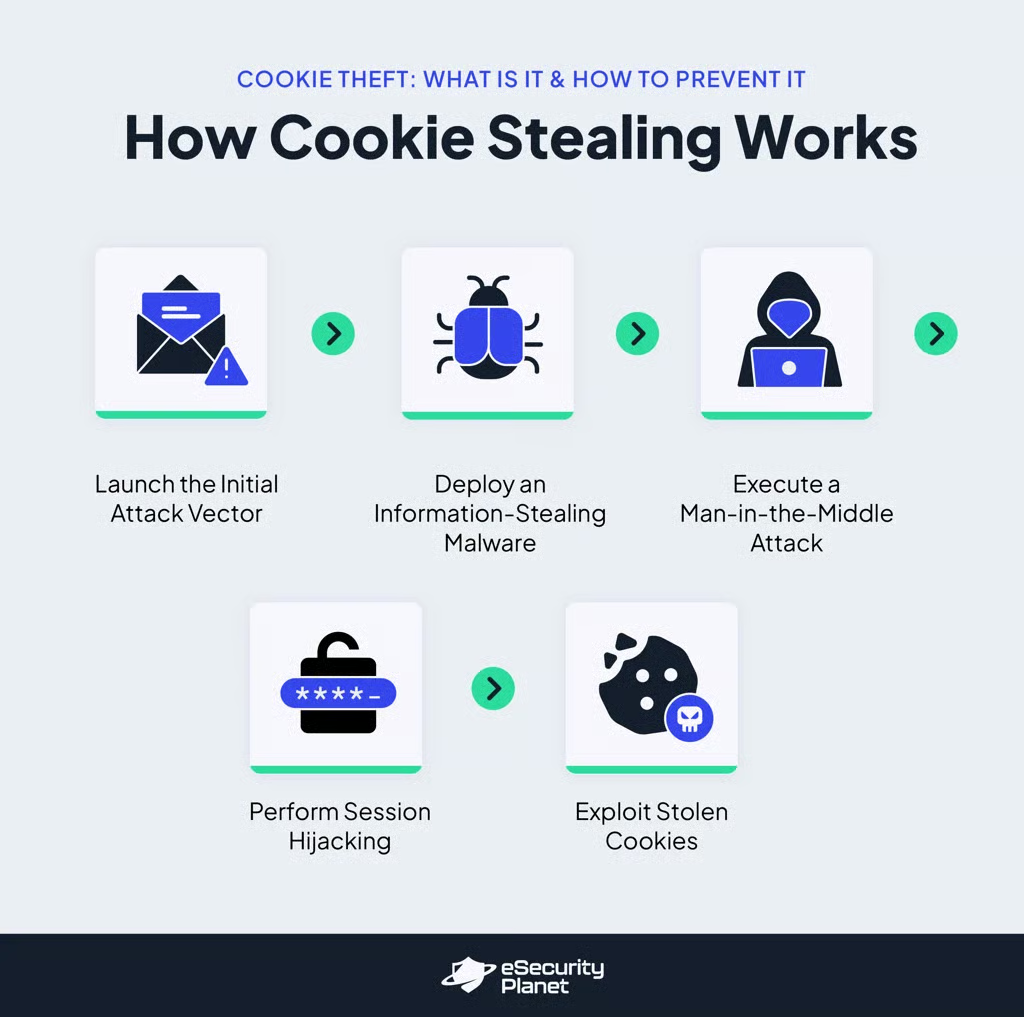
1. Lancer le vecteur d’attaque initial
Les attaquants vous enverront des e-mails d’hameçonnage ou créeront de faux sites web qui semblent légitimes, vous incitant à saisir vos informations de connexion. Ils peuvent également exploiter les failles des sites que vous consultez pour installer un logiciel malveillant sur votre appareil et extraire les cookies de votre navigateur. Cela leur permet d’accéder à vos comptes, vous exposant à des accès illégaux et à des vols de données.
2. Déployer un logiciel malveillant voleur d’informations
Les acteurs malveillants diffusent des logiciels malveillants par l’intermédiaire d’e-mails d’hameçonnage que vous ouvrez ou en exploitant des failles logicielles. Une fois installé, le logiciel malveillant s’attaque à votre navigateur, qu’il s’agisse de Chrome, Firefox ou Brave, et extrait les cookies ainsi que les données sensibles. À votre insu, ce virus capture vos informations de session et vos données personnelles, vous exposant à la prise de contrôle de vos comptes et aux fuites de données.
3. Exécuter une attaque de type « homme du milieu » (MITM)
Lorsque vous naviguez sur un réseau Wi-Fi public non sécurisé, les cybercriminels interceptent les communications entre le navigateur que vous utilisez et le site sur lequel vous vous trouvez. En l’absence de chiffrement, ils peuvent surveiller votre connexion et voler vos cookies de session, ce qui leur permet de prendre le contrôle de vos comptes. Vous vous exposez ainsi à des transactions frauduleuses et à une utilisation abusive de vos comptes lorsque vous effectuez des tâches sensibles sur des réseaux publics.
4. Effectuer un détournement de session
Les attaquants peuvent prendre le contrôle de votre session active en récupérant vos cookies de session si vous restez connecté à des sites ou à des applications. Les pirates peuvent dissimuler des logiciels malveillants dangereux dans des photos ou des liens présents sur des sites non sécurisés que vous consultez. Lorsque vous cliquez sur ces liens, le code s’active, ce qui leur permet de contourner vos processus de connexion, notamment l’authentification multifacteur, et d’accéder potentiellement à vos informations personnelles et financières sans votre consentement.
5. Exploiter les cookies volés
Après avoir obtenu vos cookies, les attaquants peuvent les vendre sur des places de marché du dark web ou les utiliser pour d’autres activités illégales. Ils peuvent modifier les paramètres de votre compte, effectuer des transactions illicites ou installer d’autres types de logiciels malveillants sur votre appareil. Vous pouvez subir des conséquences à long terme, comme une usurpation d’identité et des pertes financières, qui vous obligeront à consacrer beaucoup de temps à la protection de vos comptes et informations personnelles compromis.
Risques et conséquences du vol de cookies
Le vol de cookies entraîne de graves conséquences, notamment l’usurpation d’identité, des pertes financières et un accès illégal aux comptes. Les attaquants utilisent les cookies volés pour effectuer des transactions illicites, violer la vie privée et nuire à la réputation des victimes. Les répercussions peuvent être difficiles à détecter et à corriger, avec des conséquences durables telles que des problèmes juridiques, une perte de productivité et l’exploitation continue de données sensibles.
Usurpation d’identité
L’usurpation d’identité se produit lorsque des attaquants utilisent des cookies volés pour obtenir des informations personnelles telles que des noms, des adresses ou des informations financières. Grâce à ces informations, ils peuvent se faire passer pour vous, ouvrir des comptes de crédit et se livrer à des activités frauduleuses. Les conséquences à long terme comprennent une dégradation de votre solvabilité, des pertes financières et le temps ainsi que les efforts considérables nécessaires pour rétablir votre identité.
Pertes financières
Les pirates peuvent utiliser des cookies volés pour accéder à vos comptes financiers, effectuer des transactions frauduleuses ou transférer des fonds. Cela peut entraîner des pertes financières soudaines, vider vos comptes bancaires et saturer vos cartes de crédit. Récupérer ces fonds peut être difficile et vous pouvez, par conséquent, rencontrer des problèmes juridiques ou financiers.
Accès non autorisé
Une fois qu’ils ont détourné vos cookies, les attaquants disposent d’un accès illégal à vos comptes en ligne. Il peut s’agir de comptes personnels, financiers ou professionnels, leur permettant d’accéder à des données sensibles, de les modifier ou de les supprimer. La violation de votre vie privée et la perte de contrôle de vos comptes peuvent entraîner une perte ou une utilisation abusive considérable de données.
Transactions illégales
Les cookies volés permettent aux attaquants de mener des activités illégales, comme effectuer des achats, transférer de l’argent ou modifier les informations d’un compte. Ces activités peuvent causer un préjudice financier immédiat, perturber votre gestion financière et provoquer des litiges avec les établissements financiers, ce qui peut faire baisser votre score de crédit.
Perte de vie privée
Les attaquants qui accèdent à vos cookies peuvent exposer des informations personnelles telles que votre historique de navigation, vos messages et vos identifiants de connexion. Cette violation de la vie privée peut révéler des informations essentielles, vous exposant à de futures attaques ou à une exploitation abusive. La perte de vie privée peut provoquer une souffrance personnelle et émotionnelle.
Atteinte à votre réputation
Si les attaquants exploitent vos cookies volés pour usurper votre identité en ligne, ils peuvent publier du contenu inapproprié ou se livrer à des activités frauduleuses en votre nom. Cela peut nuire à votre réputation personnelle ou professionnelle, entraîner une perte de confiance, des répercussions sociales et d’éventuelles conséquences sur votre carrière.
Conséquences juridiques
Les entreprises qui négligent de sécuriser les cookies des utilisateurs peuvent s’exposer à des conséquences juridiques si ceux-ci sont volés et entraînent une fuite de données. Les conséquences potentielles peuvent inclure des amendes, des poursuites judiciaires et des problèmes de conformité. Si l’identité volée est utilisée à des fins illégales, cela peut également entraîner des complications juridiques pour la personne concernée.
Perte de productivité
Gérer les conséquences d’un vol de cookies demande beaucoup de temps et de travail, qu’il s’agisse de récupérer l’accès à des comptes ou de faire face à des failles de sécurité. Cette baisse de productivité peut perturber vos activités quotidiennes, provoquer du stress et entraîner des occasions manquées ou des tâches retardées.
Vulnérabilité des données sensibles
Les cookies contiennent souvent des données sensibles, telles que des identifiants de connexion et des informations personnelles. Si ces données sont volées, elles deviennent vulnérables à une utilisation abusive par des pirates, ce qui peut entraîner une exploitation accrue, un accès illégal à d’autres comptes et des failles de sécurité plus graves.
Difficulté de détection
Le vol de cookies est souvent difficile à détecter, car les attaquants peuvent agir sans laisser de signes visibles. Ce défaut de détection leur permet de continuer à exploiter vos comptes ou vos données et de causer des dommages plus importants avant même que vous ne preniez connaissance de la faille.
Comment savoir si vous êtes ciblé ?
La détection précoce d’un vol de cookies contribue à protéger vos comptes en ligne et vos informations personnelles. Comprendre les signes subtils indiquant que vos cookies ont été compromis peut vous aider à agir rapidement pour sécuriser davantage votre réseau et vos données, ou à éviter une usurpation d’identité et des conséquences financières.
Vous êtes peut-être victime d’un vol de cookies si vous :
- Détectez une activité suspecte sur votre compte : recherchez des connexions, publications ou transactions non autorisées sur vos profils en ligne que vous n’avez pas effectuées.
- Recevez des notifications inattendues de réinitialisation de mot de passe : considérez les messages de réinitialisation de mot de passe que vous n’avez pas demandés comme des indices possibles d’un accès compromis.
- Découvrez des modifications inattendues des paramètres : vérifiez si vos adresses e-mail, numéros de téléphone ou identifiants ont été modifiés sans votre autorisation.
- Subissez des déconnexions répétées : observez si vous êtes constamment et brusquement déconnecté d’un compte, car cela peut être le signe d’un détournement de session.
- Recevez des notifications de connexion inhabituelles : recherchez les alertes concernant des connexions depuis des appareils ou des lieux inconnus, qui pourraient indiquer un accès indésirable.
- Repérez un trafic réseau étrange : surveillez les transferts de données inattendus ou les connexions à des serveurs inconnus, qui peuvent indiquer une compromission liée aux cookies.
- Observez un comportement aléatoire du navigateur : notez si votre navigateur vous redirige vers des sites suspects ou se comporte de manière inhabituelle. Cela peut indiquer une interférence indésirable.
- Recevez des alertes de votre logiciel de sécurité : examinez les alertes de votre antivirus ou de votre logiciel de sécurité concernant la détection de menaces réseau ou d’activités suspectes dans votre navigateur.
- Remarquez une hausse des spams ou des messages d’hameçonnage : vérifiez s’il y a une augmentation des spams ou des tentatives d’hameçonnage susceptibles de cibler des comptes au moyen de cookies volés.
- Trouvez des appareils non identifiés dans les journaux de sécurité : recherchez de nouveaux appareils dans les paramètres de sécurité de votre compte que vous ne reconnaissez pas, car ils pourraient indiquer un accès non autorisé.
9 façons d’éviter le vol de cookies
Mettez en place des mesures de sécurité essentielles, comme la configuration d’attributs de cookies sécurisés, l’utilisation de SSL/TLS pour chiffrer les sessions et le déploiement de pare-feu robustes. Renforcez la sécurité de vos comptes grâce à l’authentification à deux facteurs (2FA), imposez des règles strictes en matière de mots de passe et mettez régulièrement vos logiciels à jour pour vous protéger contre les menaces potentielles.
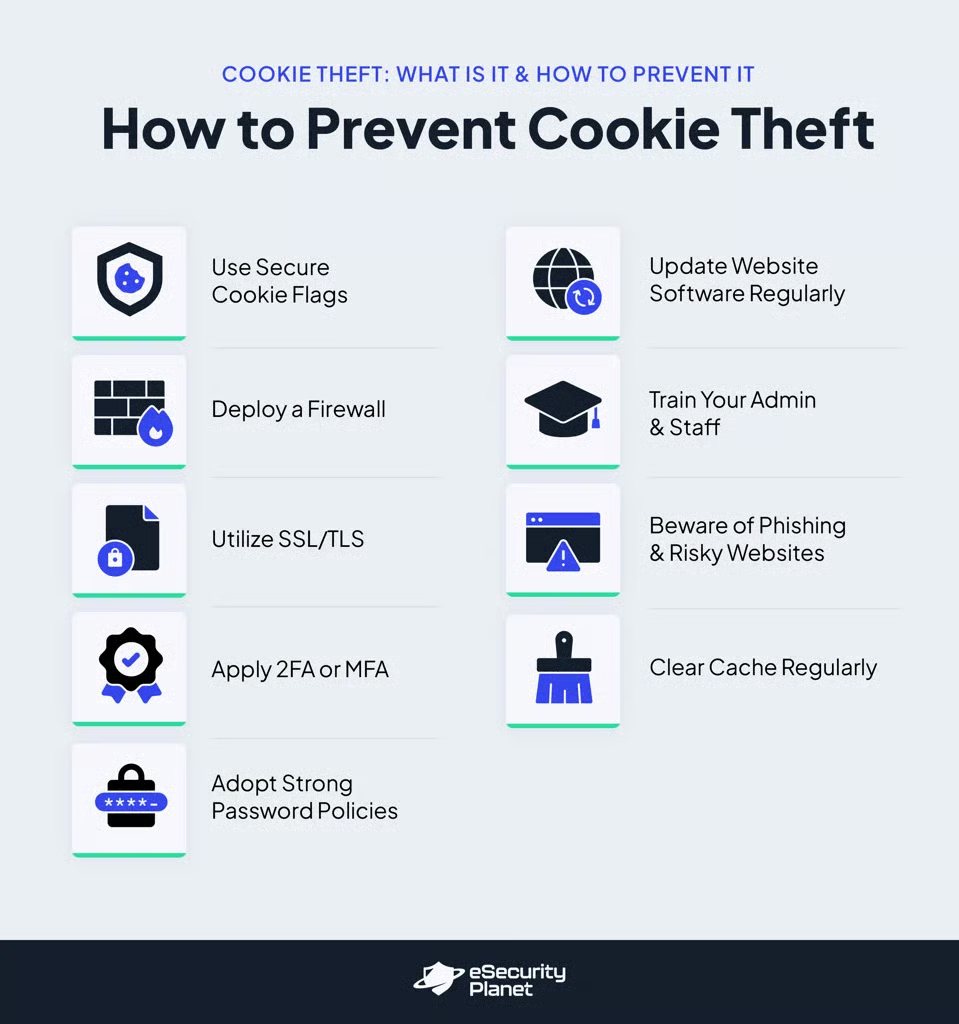
Utiliser des attributs de cookies sécurisés
Configurez les cookies à l’aide d’options de sécurité comme Secure et HttpOnly. L’option Secure garantit que les cookies sont exclusivement transférés via HTTPS, tandis que l’attribut HttpOnly empêche les scripts côté client d’y accéder. Cela réduit le risque que les cookies soient dérobés via des connexions non chiffrées ou des attaques par cross-site scripting (XSS).
Déployer un pare-feu
Installez un pare-feu fiable pour empêcher les communications malveillantes et vous protéger contre les exploitations de failles. Les pare-feu surveillent le trafic entrant, signalent les requêtes douteuses et appliquent les politiques de sécurité afin d’empêcher les accès indésirables et les tentatives de détournement de session. Cela protège votre site web contre les menaces potentielles de vol de cookies et améliore la sécurité globale.
Utiliser SSL/TLS
Sécurisez votre site web avec HTTPS en utilisant des certificats SSL/TLS pour chiffrer les données échangées entre les utilisateurs et les serveurs. Le chiffrement rend presque impossible l’interception et le vol des cookies de session par les attaquants, préservant ainsi les informations critiques pendant leur transmission et améliorant la sécurité globale des données.
Appliquer la 2FA ou la MFA
Renforcez la sécurité de vos comptes en utilisant l’authentification à deux facteurs (2FA) ou l’authentification multifacteur (MFA). Bien que le vol de cookies puisse contourner la MFA, cette étape de vérification supplémentaire peut tout de même offrir une protection importante. Exiger une seconde forme d’authentification en plus des mots de passe rend l’accès aux comptes beaucoup plus difficile pour les attaquants, même si les cookies de session sont compromis.
Adopter des politiques de mots de passe robustes
Encouragez l’utilisation de mots de passe robustes et uniques, et mettez en place des règles pour les renouveler régulièrement. L’application de critères de complexité et la modification régulière des mots de passe réduisent le risque de compromission et la possibilité que des attaquants utilisent des cookies volés pour obtenir un accès non autorisé.
Mettre régulièrement à jour les logiciels du site web
Maintenez à jour WordPress, les thèmes et les extensions de votre site web. Les mises à jour régulières corrigent les failles de sécurité susceptibles d’être exploitées pour voler des cookies. En installant les mises à jour et correctifs de sécurité les plus récents, vous réduisez la probabilité que des attaquants exploitent des programmes obsolètes pour compromettre les cookies de session.
Former les administrateurs et le personnel
Sensibilisez les administrateurs et les autres membres du personnel aux dangers du détournement de session ainsi qu’aux pratiques efficaces de prévention. Veiller à ce qu’ils apprennent les pratiques sécurisées et sachent reconnaître les menaces potentielles réduit les risques. Cela favorise également une culture organisationnelle fondée sur le respect des mesures de sécurité afin d’éviter le vol de cookies et d’autres risques de sécurité courants.
Se méfier de l’hameçonnage et des sites web risqués
Restez attentif aux tentatives d’hameçonnage et évitez les sites web dangereux. Les escroqueries par hameçonnage et les sites malveillants peuvent diffuser des logiciels qui volent les cookies. Examinez attentivement les e-mails, les SMS et les liens de sites afin d’éviter une exposition involontaire au vol de cookies et à d’autres cyberrisques.
Vider régulièrement le cache
Prenez l’habitude de vider périodiquement le cache et les cookies de votre navigateur. Cette méthode permet d’effacer les cookies potentiellement compromis et de réduire l’impact d’un vol de cookies. Le vidage régulier du cache empêche l’impact des logiciels malveillants et garantit qu’ils disposent de moins de ressources à exploiter, même s’ils sont présents.
Comment récupérer après un vol de cookies
Pour remédier à un vol de cookies, les administrateurs de sites web doivent effectuer une analyse de sécurité à l’aide d’un programme capable de supprimer les menaces détectées. Ils doivent ensuite invalider les sessions actives, mettre à jour les mots de passe et les clés de sécurité, puis actualiser les logiciels du site web. Les utilisateurs finaux doivent modifier leurs mots de passe, vider le cache de leur navigateur, activer l’authentification à deux facteurs, surveiller leurs comptes et mettre à jour leurs paramètres de sécurité.
Méthodes de récupération pour les administrateurs de sites web
Les administrateurs de sites web doivent appliquer les techniques de récupération suivantes pour gérer et résoudre efficacement les problèmes liés au vol de cookies :
- Effectuer une analyse de sécurité : utilisez un outil de sécurité fiable, comme un antivirus, pour analyser minutieusement votre site web. Examinez les résultats de l’analyse afin de détecter et de localiser tout code malveillant ou toute vulnérabilité.
- Supprimer les codes malveillants : utilisez votre extension de sécurité ou votre programme de suppression des logiciels malveillants pour mettre en quarantaine ou supprimer les menaces détectées. Effectuez une nouvelle analyse pour confirmer leur suppression complète, puis mettez à jour vos paramètres de sécurité afin d’éviter de futures infections.
- Désactiver les sessions actives : accédez à votre tableau de bord d’administration et déconnectez tous les utilisateurs actifs. Ce processus invalide les cookies volés et empêche les accès indésirables. Informez les utilisateurs qu’ils doivent se reconnecter avec leurs identifiants modifiés.
- Configurez les identifiants d’authentification : Modifiez tous les mots de passe des utilisateurs et des administrateurs. Examinez les sels et les clés de sécurité WordPress dans le fichier wp-config afin de supprimer toutes les sessions existantes et d’obliger les utilisateurs à se reconnecter.
- Actualisez les logiciels du site web : Vérifiez et déployez les mises à jour de toutes les extensions, de tous les thèmes et des logiciels de base. Assurez-vous que toutes les mises à jour sont correctement installées afin de corriger les failles de sécurité et de vous protéger contre de futures attaques.
Méthodes de récupération pour les utilisateurs finaux
Les utilisateurs finaux doivent appliquer les mesures suivantes pour sécuriser leurs comptes et réduire le risque de vol de cookies :
- Mettez à jour les mots de passe : Pour tous les comptes concernés, remplacez immédiatement les mots de passe. Pour empêcher tout accès illégal à l’avenir, utilisez un gestionnaire de mots de passe afin de créer des mots de passe robustes et uniques.
- Videz le cache du navigateur : Pour supprimer les cookies potentiellement compromis et les données mises en cache, videz le cache et les cookies de votre navigateur. Cette étape permet de supprimer toute donnée de session résiduelle.
- Activez l’authentification à deux facteurs (2FA) : Activez la 2FA sur vos comptes afin d’ajouter un niveau de sécurité supplémentaire. Configurez la 2FA dans les paramètres de sécurité de votre compte pour rendre les accès illégaux plus difficiles.
- Surveillez l’activité du compte : Vérifiez régulièrement l’activité de votre compte afin de repérer tout signe de comportement inhabituel ou d’activité frauduleuse. Signalez immédiatement toute activité suspecte à votre fournisseur de services.
- Ajustez les paramètres de sécurité : Examinez et renforcez les paramètres de sécurité de votre compte. Vérifiez que les mesures de sécurité, telles que les questions de sécurité et la vérification par e-mail, sont à jour et correctement configurées.
Foire aux questions (FAQ)
Quels sont les 2 types de cookies ?
Les cookies sont classés en deux types : les cookies de session, qui disparaissent lorsque le navigateur est fermé et servent aux activités de session, et les cookies persistants, qui restent sur l’appareil après la fermeture du navigateur et enregistrent des données telles que les identifiants de connexion et les préférences du site pour les visites ultérieures.
Comment les cookies vous suivent-ils ?
Les cookies suivent les utilisateurs en leur attribuant un identifiant unique conservé dans le cookie. Les cookies propriétaires stockent des informations propres à l’utilisateur pour un seul site, tandis que les cookies tiers suivent l’activité sur plusieurs sites. Cela permet de proposer des expériences personnalisées et d’assurer un suivi plus large du comportement en ligne, couramment utilisé pour la publicité ciblée et l’analyse des habitudes des utilisateurs.
Les cookies peuvent-ils voler des mots de passe ?
Les cookies ne peuvent pas voler les mots de passe ; ils peuvent toutefois être détournés. Lors d’attaques telles que le détournement de session, les pirates utilisent les cookies pour accéder à des données sensibles, notamment aux mots de passe. Une fois ces informations obtenues, les criminels peuvent potentiellement voler de l’argent ou compromettre des comptes en ligne. Il est donc essentiel de protéger les cookies contre les accès indésirables.
En résumé : atténuer les risques de vol de cookies
Les cookies suivent et recueillent des informations, ce qui soulève des préoccupations en matière de confidentialité. Le vol de cookies peut compromettre votre sécurité en ligne, et la récupération peut s’avérer difficile une fois qu’il s’est produit. Pour éviter les difficultés potentielles liées à un vol de cookies, privilégiez la prévention. Renforcez la sécurité du réseau en utilisant des mots de passe robustes, en améliorant les méthodes d’authentification et en maintenant vos logiciels à jour et sous surveillance.
La prévention du vol de cookies constitue un élément essentiel de la sécurité réseau, mais des mesures supplémentaires doivent également être appliquées pour assurer une protection complète. Consultez nos recommandations détaillées sur la sécurisation d’un réseau pour en savoir plus sur les moyens efficaces de protéger un réseau.
Julien Maury a contribué à cet article.