

















Bluesky war wegen eines Distributed-Denial-of-Service-Angriffs stundenlang offline. Damit handelt es sich innerhalb weniger Monate um den zweiten großen DDoS-Vorfall des sozialen Netzwerks.
Das Unternehmen teilte mit, die Angreifer hätten seine Infrastruktur mit schädlichem Datenverkehr überflutet und die Angriffstätigkeit habe mehr als 24 Stunden angehalten. Laut TechCrunch hat Bluesky seine Abwehr inzwischen verstärkt und beobachtet die Situation weiterhin.
Der jüngste Ausfall folgt auf einen weiteren bedeutenden DDoS-Angriff im April. Das wirft Fragen dazu auf, ob Bluesky anhaltendes Interesse von Angreifern auf sich zieht und wie gut seine Abwehr wiederholte Datenverkehrsüberflutungen verkraften kann.
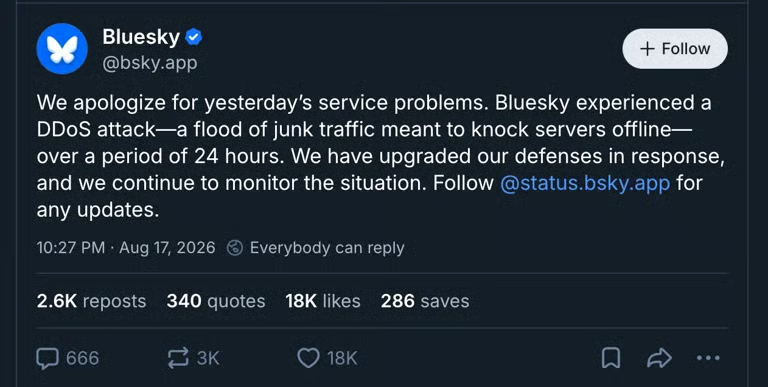
Ein DDoS-Angriff ist erfolgreich, wenn er die verfügbare Kapazität der Infrastruktur durch hohen Datenverkehr aufbraucht, der häufig von kompromittierten Geräten mit Internetzugang erzeugt wird, insbesondere von IoT-Geräten.
Auch der zeitliche Abstand ist zu berücksichtigen. Dies ist innerhalb weniger Monate der zweite große DDoS-Angriff auf Bluesky, nach einer bedeutenden Kampagne im April, wodurch die Abwehr der Plattform erneut unter die Lupe genommen wird und sich die Frage stellt, ob Angreifer ihre Ressourcen aufstocken oder neue Wege finden, die von Bluesky eingerichteten Schutzmaßnahmen zu umgehen.
Bedrohungsgruppe übernimmt Verantwortung
Die Plattform ist zwar wieder online, doch während die Untersuchung noch läuft, hat ein Bedrohungsakteur die Verantwortung für den Angriff übernommen.
Laut Berichten von IFIN, veröffentlichte 313 Team, eine vom Iran unterstützte Bedrohungsgruppe mit dem Alias Islamic Cyber Resistance in Iraq, auf seinem Telegram-Kanal, die Gruppe habe die soziale Netzwerkseite erfolgreich lahmgelegt.
Die Forscher, die den Angriff verfolgen, vermuten, dass die Gruppe möglicherweise Cypher Services, einen DDoS-Dienst zum Mieten genutzt hat, der offenbar dieselbe zugrunde liegende Technologie wie ein zuvor identifizierter Beamed-Booter verwendet, der seinerseits durch Cloudflare geschützt war.
Zu diesem Schluss kamen sie aufgrund von Ähnlichkeiten bei der Infrastruktur und Funktionsweise des Dienstes, betonen jedoch, dass es sich dabei um eine Schlussfolgerung und nicht um eine bestätigte Verbindung handelt.
Dasselbe 313 Team übernahm auch die Verantwortung für den jüngsten GitHub-Ausfall.
DDoS-Angriffe nehmen weiter zu
DDoS-Angriffe werden größer, leichter zu starten und schwerer zu ignorieren. Der eigene Bericht von Cloudflare bestätigt das.
Im Fall von Bluesky stellten Forscher fest, dass einige Angriffsdomains möglicherweise mithilfe KI-gestützter Programmiertools erstellt wurden. Das beweist zwar nicht, dass die KI den Angriff ausgeführt hat, verdeutlicht aber, wie KI die technischen Hürden für den schnellen Aufbau und Austausch einer Angriffsinfrastruktur senkt. Das ist relevant, weil DDoS letztlich ein Angriff auf die Verfügbarkeit ist.
Für Nutzer besteht das unmittelbare Risiko nicht unbedingt im Diebstahl von Daten, sondern darin, bei Bedarf nicht auf einen Dienst zugreifen zu können. Für Plattformen bedeuten wiederholte Angriffe, dass sie stärker in die Filterung des Datenverkehrs und Techniken zur DDoS-Abwehr investieren müssen, um überhaupt online zu bleiben.
Nutzer können einen DDoS-Angriff nicht selbst stoppen, aber sie können vermeiden, auf die zweite Welle hereinzufallen, die häufig auf einen Ausfall folgt: gefälschte Wiederherstellungsseiten, Phishing-Nachrichten und angebliche Links für einen alternativen Zugriff.
Wenn ein Dienst ausfällt, sollte man abwarten, bis die offiziellen Statuskanäle bestätigen, was passiert ist, statt auf Links zu vertrauen, die in sozialen Medien kursieren.
Weitere Sicherheitsnachrichten: Forscher deckten eine Krypto-Phishing- und Vishing-Operation auf, die Anthropic’s Claude Code nutzte, um große Mengen an Telefonnummern zu verarbeiten und potenzielle Ziele für Kryptowährungen zu identifizieren.