

















Tools und Softwarelösungen für die Anwendungssicherheit dienen dazu, Schwachstellen und Bedrohungen in Softwareanwendungen zu erkennen und zu entschärfen. Ihr Hauptzweck besteht darin, Anwendungen vor unbefugtem Zugriff, Datenschutzverletzungen und böswilligen Angriffen zu schützen.
Diese Tools spielen eine entscheidende Rolle dabei, die Sicherheit, Integrität und Vertraulichkeit sensibler Informationen wie personenbezogener Daten und Finanzdaten zu gewährleisten. Durch den Einsatz von Tools für die Anwendungssicherheit können Unternehmen potenzielle Sicherheitslücken proaktiv erkennen und beheben, das Ausnutzungsrisiko senken und die Auswirkungen von Sicherheitsvorfällen minimieren.
Hier werfen wir einen detaillierten Blick auf fünf der besten Tools für die Anwendungssicherheit. Anschließend betrachten wir die Funktionen, auf die Käufer achten sollten, sowie verschiedene Ansätze für die Anwendungs- und Codesicherheit.
Auch lesen: Anwendungssicherheit: Vollständige Definition, Arten und Lösungen
- GitGuardian Internal Monitoring:Am besten für dediziertes Secrets-Scanning
- Veracode:Am besten für die Unterstützung von Programmiersprachen
- GitLab:Am besten für DevOps
- Qualys Cloud Platform:Am besten für Schwachstellenmanagement
- Trend Micro Cloud App Security:Am besten für den SaaS-Schutz
- Weitere Anbieter für Anwendungssicherheit, die Sie in Betracht ziehen sollten
- Wichtige Funktionen von AppSec-Software
- Arten der Codeanalyse und des Testens
- AppSec vs. DevSecOps
- So haben wir Software für die Anwendungssicherheit bewertet
- Fazit: Tools für die Anwendungssicherheit
| Tool für die Anwendungssicherheit | Wichtigste Funktion | Preis | Am besten für |
|---|---|---|---|
| GitGuardian Internal Monitoring | Echtzeitüberwachung öffentlicher und privater Repositories mit Automatisierung | KostenlosGeschäftlich: 477 bis 3.667 US-DollarUnternehmen: Individuelle Angebote | Dediziertes Secrets-Scanning |
| Veracode | Statische und dynamische Analyse sowie Softwarekompositionsanalyse | Fordern Sie über die Kontaktseite ein Angebot an oder besuchen Sie die autorisierten Anbieter CDW und AWS. | Unterstützung von Programmiersprachen |
| GitLab | Versionskontrollsystem und DevOps-Plattform | KostenlosPremium: 24 US-Dollar/Benutzer Ultimate: 99 US-Dollar/Benutzer | DevOps |
| Qualys Cloud Platform | Schwachstellenmanagement | 300 US-Dollar für kleine Unternehmen bis 2.000 US-Dollar für größere Pakete | Schwachstellenmanagement |
| Trend Micro Cloud App Security | Schutz von SaaS-Plattformen | Fordern Sie über den auf der Website von Trend Micro verfügbaren Online-Rechner ein Angebot an. | SaaS-Programme |
- GitGuardian Internal Monitoring
- Veracode
- GitLab
- Qualys Cloud Platform
- Trend Micro Cloud App Security
- Weitere Anbieter für Anwendungssicherheit, die Sie in Betracht ziehen sollten
- Wichtige Funktionen von Software für die Anwendungssicherheit
- Arten der Codeanalyse und des Testens
- AppSec vs. DevSecOps
- So haben wir Software für die Anwendungssicherheit bewertet
- Fazit: Tools für die Anwendungssicherheit
GitGuardian Internal Monitoring
Am besten für dediziertes Secrets-Scanning
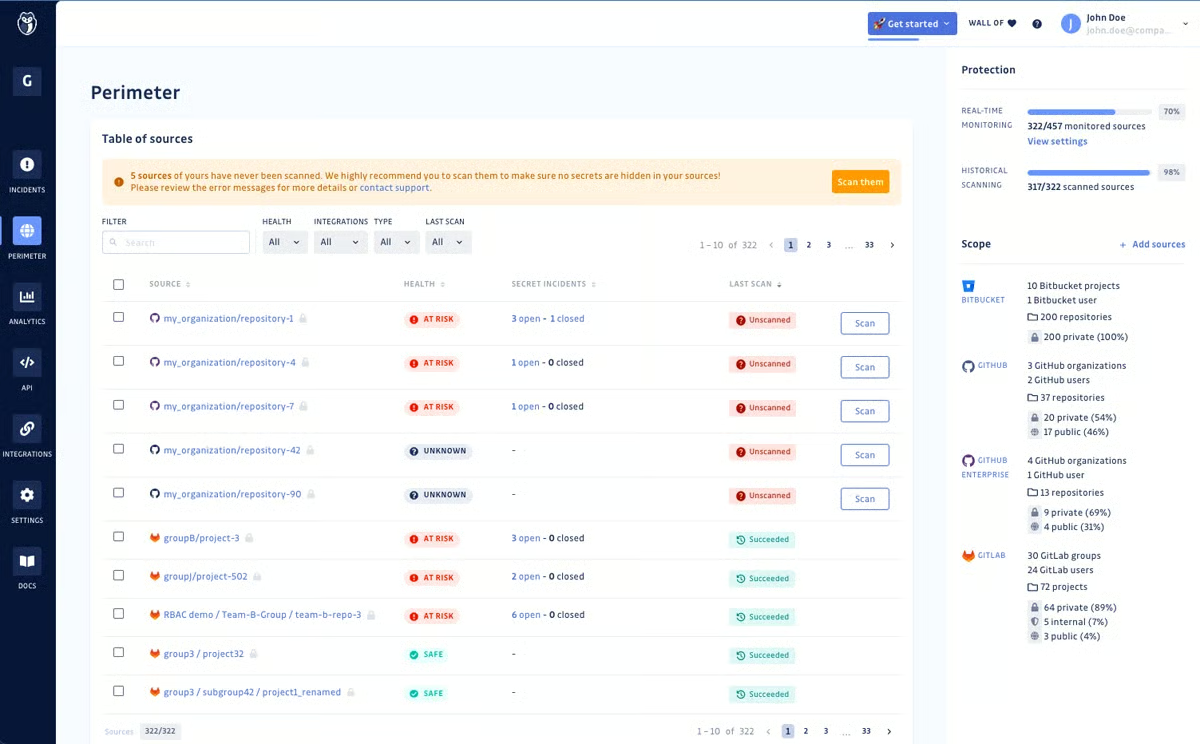
GitGuardian wurde 2017 gegründet und konzentriert sich auf den Schutz sensibler Informationen und Secrets, die in Quellcode-Repositories gespeichert sind. Der Schwerpunkt liegt auf der Erkennung und Verhinderung der Offenlegung von API-Schlüsseln, Zugangsdaten, Zertifikaten und anderen vertraulichen Daten. Das Unternehmen bietet Scans in Echtzeit, Integrationen mit gängigen Versionskontrollsystemen wie GitHub und GitLab sowie Warnungen zu potenziellen Sicherheitsverletzungen im Zusammenhang mit sensiblen Daten im Code.
Wichtige Funktionen
- Echtzeitüberwachung öffentlicher und privater Repositories mit Automatisierung
- Erkennung von Secrets in internen Git-Repositories
- Warnungen zur Erkennung und Behebung
- Von Entwicklern gesteuerte Anwendung zur Reaktion auf Sicherheitsvorfälle
Vorteile
- Einfache Installation mit einer 30-minütigen Schnellstartanleitung
- Optimierte Behebung und Kommunikation bei Sicherheitsvorfällen
- Konzentriert sich auf kritische Probleme und reduziert den Behebungsaufwand
- Automatische Benachrichtigungen bei Sicherheitsvorfällen für eine schnellere Reaktion
- GitHub-Integration zur Erkennung von Secrets im Code und zum Blockieren von Merges
- Kostenloser Tarif verfügbar
Nachteile
- Die Benutzeroberfläche könnte eine bessere Benutzerfreundlichkeit und einen leichteren Zugriff bieten
- Warnungen zu sensiblen Daten und Aktivitäten in neuen Repositories könnten verbessert werden
- Benötigt detailliertere Berichte mit zusätzlichen Kennzahlen und Informationen
Preise
| KOSTENLOS | Geschäftlich | Unternehmen |
|---|---|---|
| $0 | $477 – $3667 | Individuelle Preise |
| Einzelne Entwickler und Teams mit höchstens 25 Mitgliedern | 26 bis 200 Entwickler | Vertriebsteam kontaktieren oder Demo buchen |
Veracode
Am besten für die Unterstützung von Programmiersprachen
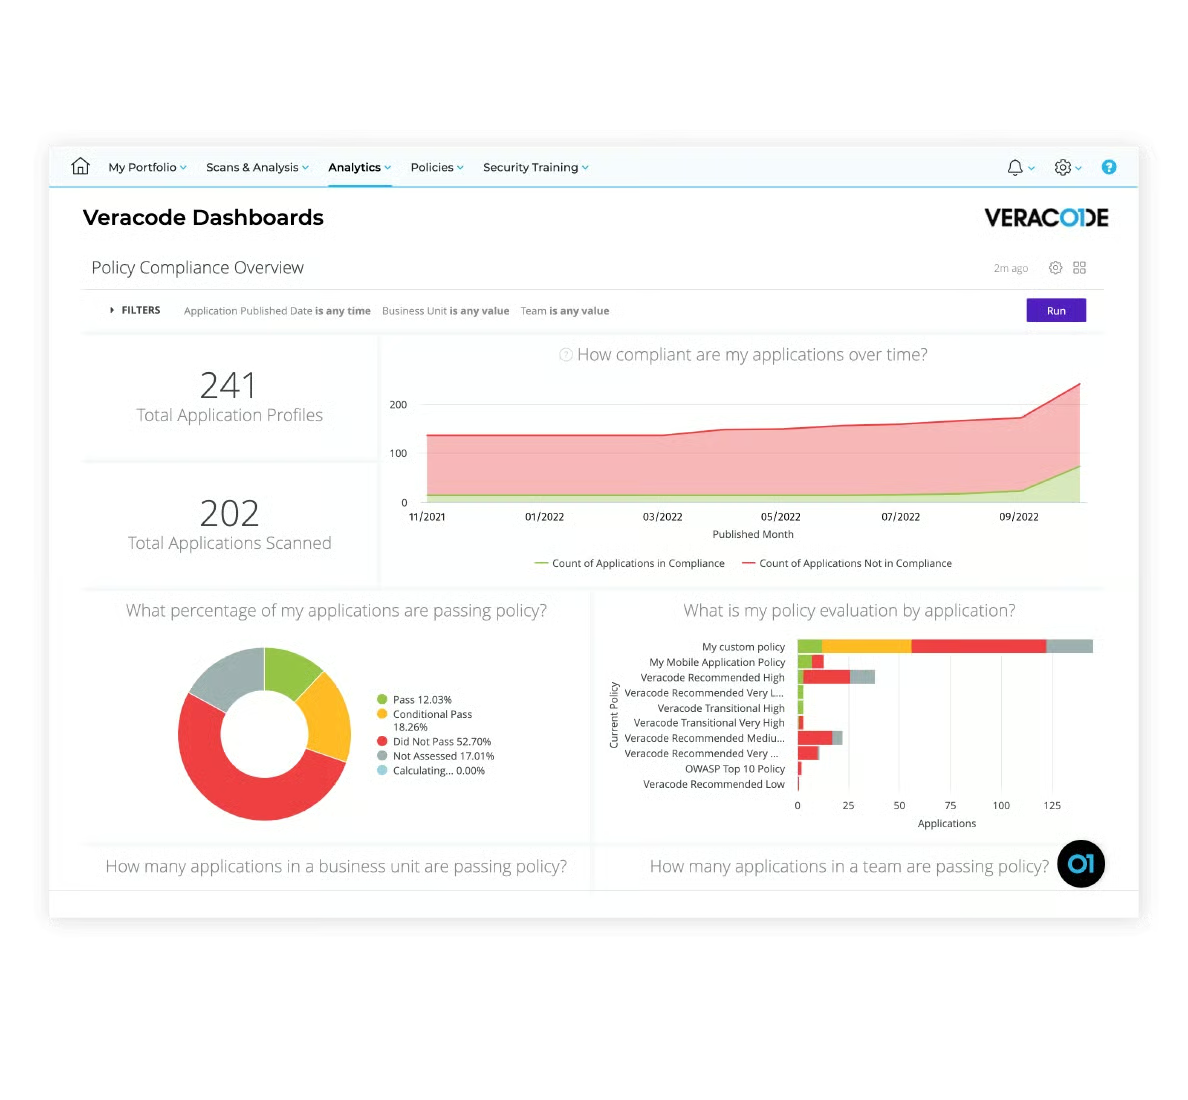
Veracode ist ein umfassendes Tool für die Anwendungssicherheit, das statische und dynamische Analysen sowie Softwarekompositionsanalysen bietet. Es stellt zahlreiche Funktionen für Sicherheitstests bereit, darunter Codescans, Schwachstellenbewertungen, und Penetrationstests. Veracode unterstützt mehr als hundert Programmiersprachen und liefert detaillierte Berichte zu Sicherheitslücken und Schwachstellen in Anwendungen.
Wichtige Funktionen
- Statische Tests der Anwendungssicherheit
- Dynamische Tests der Anwendungssicherheit
- Softwarekompositionsanalyse
- Interaktive Tests der Anwendungssicherheit
- Schulungen zur Entwicklungssicherheit und E-Learning
- Management von Programmen zur Anwendungssicherheit
- Integrationen und APIs
- Berichte und Analysen
Vorteile
- Präzise Schwachstellenscans
- Hebt Risikostufe und Schweregrad der Schwachstellen hervor
- Umfassende Bibliothek mit Anleitungen zur Behebung
- Enthält ein VisualStudio-Add-on
- Detaillierte Berichte zu Problemen und deren Behebung
- Ausgezeichneter Kundenservice
Nachteile
- Die Benutzeroberfläche kann anspruchsvoll sein
- Benutzer berichten außerdem von Problemen mit langsamer Performance und Fehlalarmen
Preise
Veracode passt die Preise an die spezifischen Anforderungen und benötigten Funktionen des jeweiligen Unternehmens an und veröffentlicht keine Preise. CDW bietet Preise für Veracode-Tarife und -Funktionen an, während AWS Preise für Veracodes FedRAMP-Plattform bereitstellt. Um ein Angebot zu erhalten, wenden Sie sich an das Vertriebsteam von Veracode oder besuchen Sie die Kontaktseite. Außerdem können Sie eine kostenlose 14-tägige Testversion nutzen.
GitLab
Am besten für eine einheitliche DevOps-Plattform
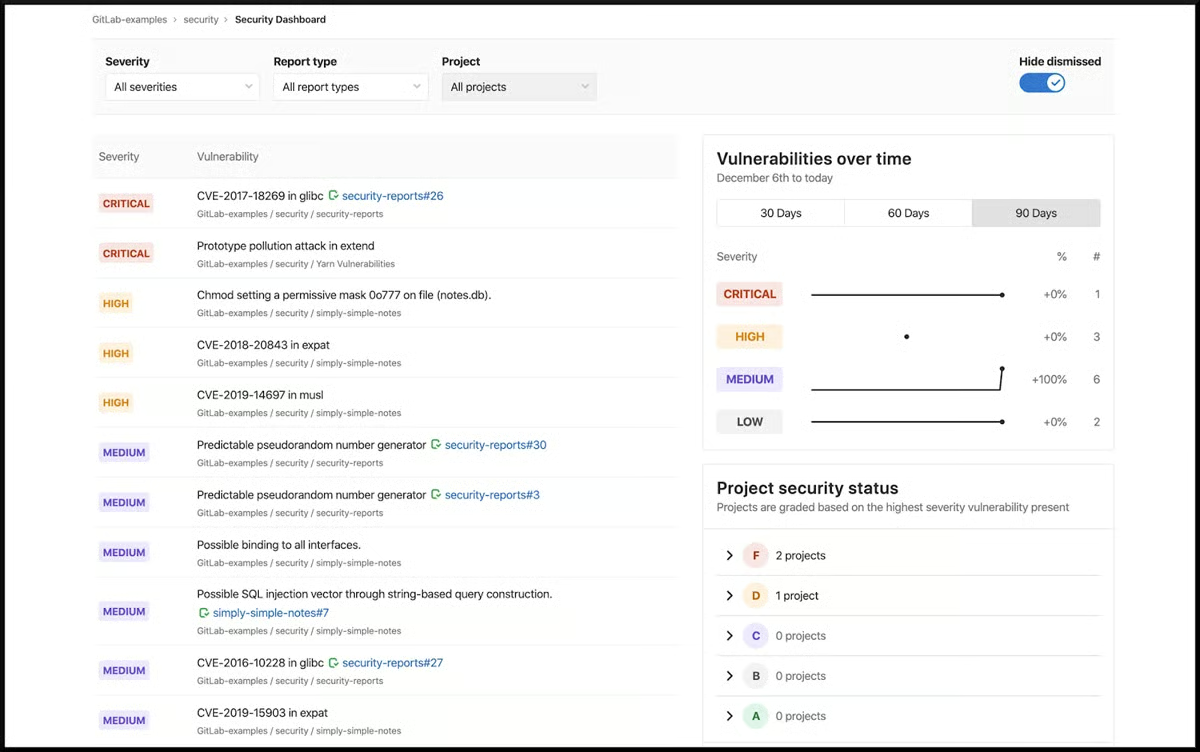
GitLab ist in erster Linie als Versionskontrollsystem und DevOps-Plattform bekannt, umfasst aber auch integrierte Funktionen für die Anwendungssicherheit. Dazu gehören Funktionen wie statische Tests der Anwendungssicherheit (SAST), Abhängigkeits-Scans, Container-Scans und dynamische Tests der Anwendungssicherheit (DAST). GitLab integriert Sicherheitstests in den Entwicklungs-Workflow und ermöglicht so eine kontinuierliche Überwachung und Behebung von Sicherheitsproblemen.
Wichtige Funktionen
- Statische Tests der Anwendungssicherheit
- Dynamische Tests der Anwendungssicherheit
- Container-Scans
- Abhängigkeits-Scans
- Lizenz-Scans
- Coverage-geführte Fuzz-Tests
- API-Sicherheit
Vorteile
- Versions-/Quellcodeverwaltung
- Benutzerfreundliche Oberfläche
- Optimierte Integration der Git-CLI
- Nahtlose Merges und Merge Requests
Nachteile
- Die Dokumentation könnte benutzerfreundlicher und umfassender sein
- Die Integration mit Software von Drittanbietern könnte besser sein
- Die Navigation zwischen Branches innerhalb eines Repositorys kann anspruchsvoll sein
- Das Bearbeiten von Dateien in einem Browser kann anspruchsvoll sein
- Fehlermeldungen im Zusammenhang mit CI/CD könnten detailliertere Informationen liefern
Preise
| Kostenlos | Premium | Ultimate |
|---|---|---|
| 0 US-Dollar/Benutzer | 24 US-Dollar/Benutzer | 99 US-Dollar/Benutzer |
| Eingeschränkte Funktionen | Die meisten Funktionen von GitLab | Alle Funktionen |
Qualys Cloud Platform
Am besten für Schwachstellenmanagement
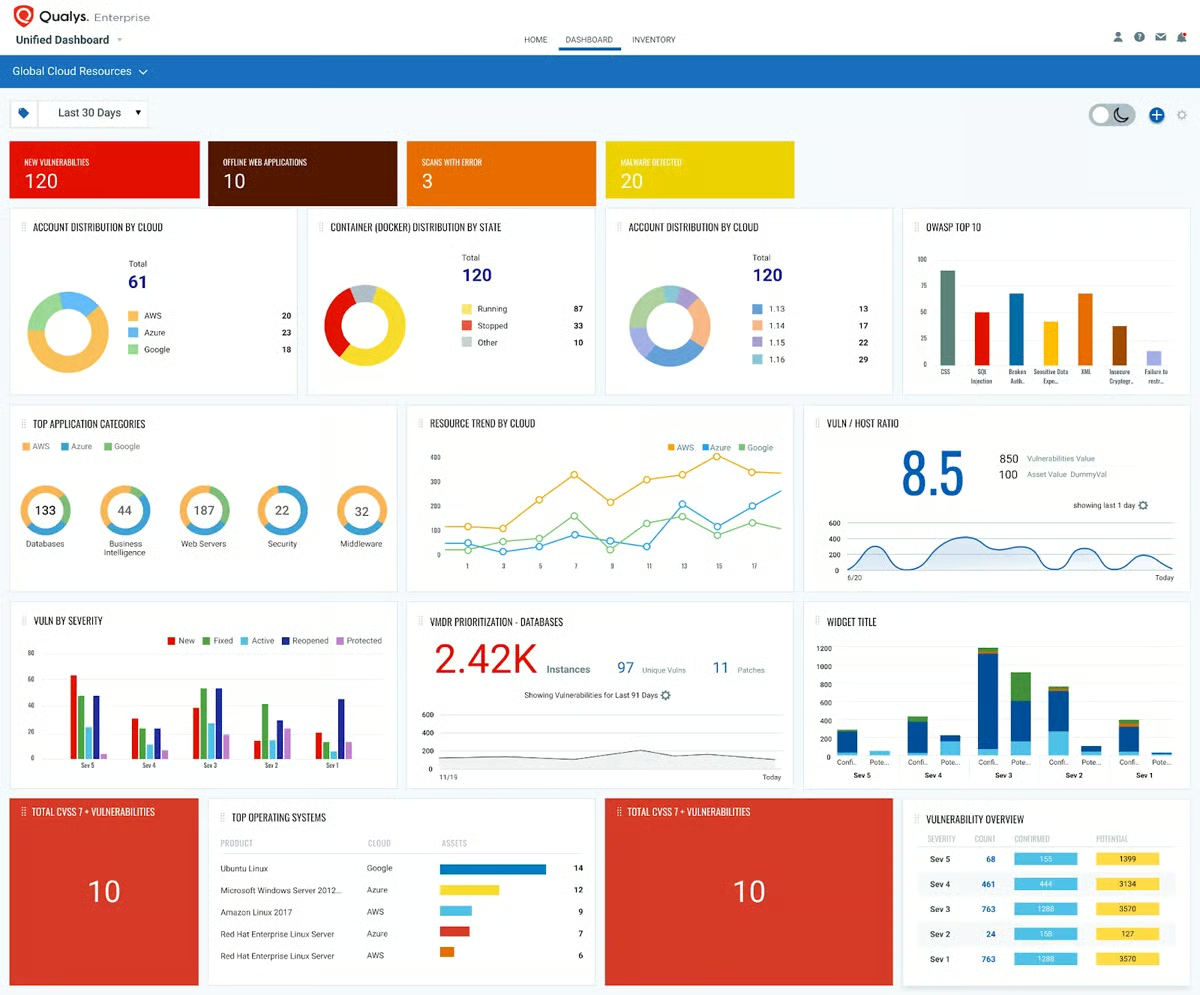
Qualys ist ein cloudbasiertes Sicherheitstool, das eine Reihe von Sicherheits- und Compliance-Lösungen einschließlich Anwendungssicherheit bietet. Außerdem stellt es Tools für das Scannen von Webanwendungen und das Schwachstellenmanagement bereit. Qualys scannt und bewertet Webanwendungen, um Schwachstellen und potenzielle Sicherheitsrisiken zu identifizieren, und liefert detaillierte Berichte sowie Anleitungen zur Behebung. Die Sicherheitsabdeckung von Qualys ist möglicherweise umfassender, als sie manche Unternehmen benötigen, aber vollständiger geht es kaum.
Wichtige Funktionen
- Kontinuierliche Überwachung
- Schwachstellenmanagement
- Richtlinienkonformität
- PCI-Konformität
- Fragebogen zur Sicherheitsbewertung
- Scannen von Webanwendungen
- Web Application Firewall
- Globale Asset-Ansicht
- Asset-Management
- Datenerfassung aus APIs, Containern und Clouds
Vorteile
- Automatisiertes Scannen von Webanwendungen
- Automatisierte Berichte
- Cloud-Asset-Management
- Anleitungen zur Behebung
- Patchen
Nachteile
- Die Optionen für die Zwei-Faktor-Authentifizierung könnten umfassender sein
- Das Hinzufügen von Domains und Netzwerken könnte einfacher sein
- Die Einrichtung von Erkennung und Scans könnte besser integriert sein
- Die Integration der Module könnte nahtloser sein
Preise
Die Qualys Cloud Platform wird von Kunden auf Jahresbasis lizenziert. Die Preise werden anhand von Faktoren wie der Anzahl der ausgewählten Cloud-Platform-Apps, IP-Adressen, Webanwendungen und Benutzerlizenzen bestimmt. Kunden haben die Preise in drei Stufen eingeteilt: Express Lite, Express und Enterprise. Qualys veröffentlicht seine Preise zwar nicht, Kunden berichten jedoch, dass die Preispakete von 300 US-Dollar für kleine Unternehmen bis 2.000 US-Dollar für größere Pakete reichen können. Darüber hinaus bietet Qualys kostenlose 30-tägige Testabonnements an, mit denen Benutzer die Dienste vor dem Kauf testen können.
Siehe die wichtigsten Tools für das Schwachstellenmanagement
Trend Micro Cloud App Security
Am besten für den Schutz von SaaS-Plattformen
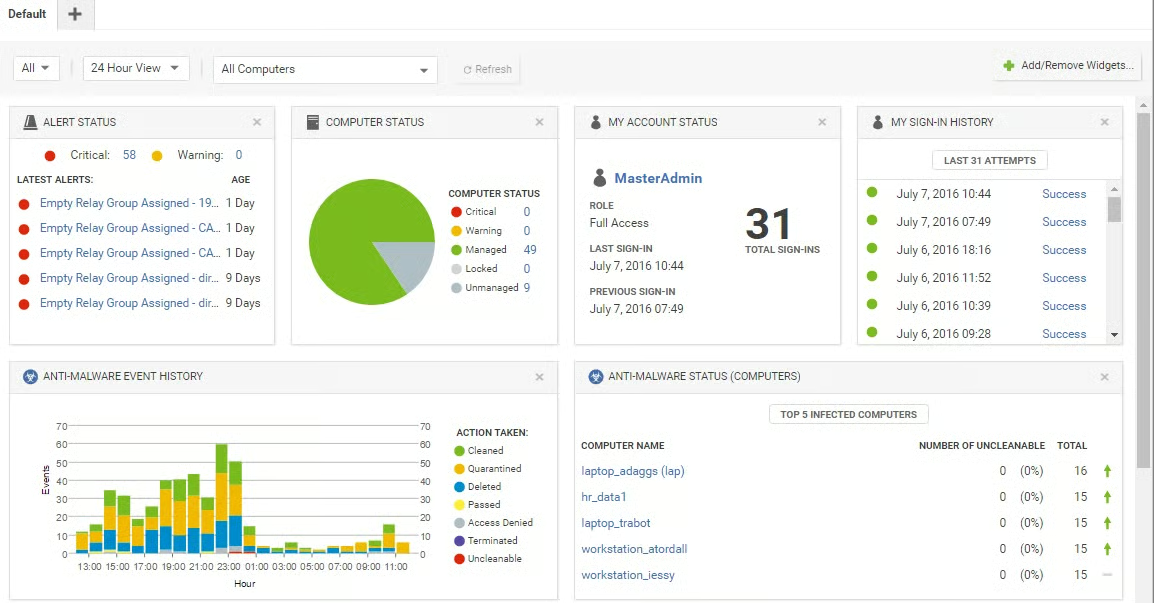
Trend Micro Cloud App Security konzentriert sich auf die Absicherung cloudbasierter Anwendungen und Dienste. Die Lösung schützt SaaS-Plattformen wie Microsoft 365, Google Workspace und andere. Sie unterstützt Unternehmen dabei, die Sicherheit und Compliance ihrer cloudbasierten Anwendungen zu gewährleisten, sensible Daten zu schützen, unbefugten Zugriff zu verhindern und Bedrohungen abzuwehren.
Wichtige Funktionen
- Workload-Sicherheit
- Sicherheit von Dateispeichern
- Container-Sicherheit
- Open-Source-Sicherheit
- Schutz vor E-Mails, Ransomware und Malware
Vorteile
- Ermöglicht schnelle Anwendungsbereitstellungen
- Echtzeitschutz und sofortige Blockierung unerwünschter Aktivitäten während der Laufzeit von Anwendungen
- Verhindert böswillige Eindringversuche und schützt vor Hacking oder Übernahmen
- Schützt Cloud-Anwendungen vor Problemen bei Design und Bereitstellung
Nachteile
- Der Web-Support ist nicht eindeutig
- Remote-Endpunkte mit schwachen oder sporadischen Internetverbindungen werden häufig als offline angezeigt
- Die Einstellungen sind nicht gut organisiert oder klar definiert, sodass erheblicher Aufwand erforderlich ist, um die gewünschte Option zur Änderung zu finden
- Gelegentliche Fehlalarme
Preise
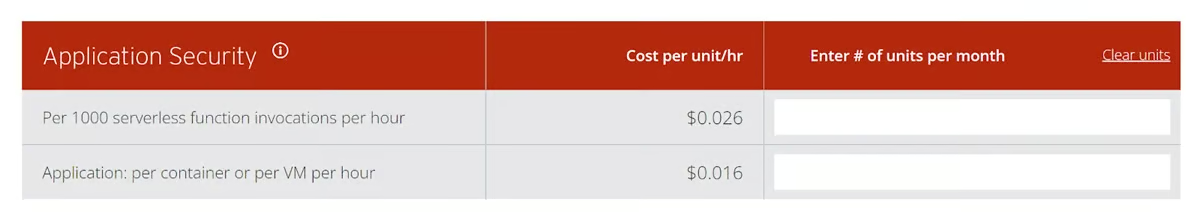
Trend Micro bietet auf seiner Websiteeinen benutzerfreundlichen Preisrechner an, mit dem potenzielle Käufer bequem die ungefähren, auf ihre Anforderungen zugeschnittenen Kosten ermitteln können.
Weitere Anbieter für Anwendungssicherheit, die Sie in Betracht ziehen sollten
Der Markt für Anwendungssicherheit bietet eine große Auswahl an Tools für unterschiedlichste Anforderungen. Hier sind sieben weitere Anbieter, die Sie in Betracht ziehen sollten, sowie unsere Listen der besten DevSecOps-, Codesicherheits- und Schwachstellen-Scanning-Tools.
- Acunetix
- Checkmarx
- Invicti (ehemals Netsparker)
- Micro Focus Fortify
- Rapid7
- Snyk
- Synopsys
Auch lesen:
- Die besten Tools zum Debuggen und für Codesicherheit
- Die besten DevSecOps-Tools
- Die besten Tools zum Scannen von DevOps-, Website- und Anwendungsschwachstellen
- Die besten Tools zum Scannen von Schwachstellen in Clouds, Containern und Data Lakes
- Die besten Lösungen für Containersicherheit
Wichtige Funktionen von Software für die Anwendungssicherheit
Tools für die Anwendungssicherheit bieten eine Reihe wichtiger Funktionen, die zur allgemeinen Sicherheitslage von Anwendungen beitragen und vor unbefugtem Zugriff, Datenschutzverletzungen und anderen Sicherheitsrisiken schützen.
Authentifizierung: Stellt sicher, dass Benutzer oder Entitäten verifiziert werden und auf Grundlage ihrer Identität angemessenen Zugriff erhalten. Dazu werden Anmeldedaten wie Benutzernamen und Passwörter überprüft, bevor der Zugriff auf Anwendungen gewährt wird. Je schwerer sie zu stehlen sind, desto besser.
Autorisierung: Legt fest, auf welche Aktionen und Ressourcen ein Benutzer oder eine Entität innerhalb einer Anwendung zugreifen oder die der Benutzer oder die Entität ausführen darf. Dadurch werden Zugriffskontrollrichtlinien durchgesetzt, um unbefugten Zugriff zu verhindern und Berechtigungen auf Grundlage von Rollen oder Zugriffsrechten einzuschränken.
Verschlüsselung: Sie schützt sensible Daten, indem sie diese in eine codierte Form umwandelt, auf die nur mit dem entsprechenden Schlüssel zugegriffen beziehungsweise die nur mit diesem entschlüsselt werden kann. Die Verschlüsselung stellt sicher, dass Daten vertraulich und geschützt bleiben, selbst wenn sie abgefangen oder von unbefugten Parteien abgerufen werden.
Protokollierung: Protokolle zeichnen Ereignisse und Aktivitäten innerhalb einer Anwendung oder Ressource auf und unterstützen Überwachung und Audits, um häufige und ungewöhnliche Muster im Benutzerverhalten zu erkennen. Die Protokollierung erfasst Informationen über Benutzeraktionen, Systemereignisse und sicherheitsrelevante Vorfälle und liefert so eine Beweiskette für Fehlerbehebung, Compliance und forensische Untersuchungen.
Tests der Anwendungssicherheit: Tests der Anwendungssicherheit bezeichnen die Prüfung und Bewertung von Anwendungen, um Schwachstellen, Schwächen und Sicherheitsmängel zu erkennen. Dazu gehören verschiedene Testverfahren wie statische Anwendungstests, dynamische Anwendungstests und interaktive Tests der Anwendungssicherheit (mehr dazu im nächsten Abschnitt).
Auditing und Rechenschaftspflicht: Auditprotokolle und Mechanismen zur Rechenschaftspflicht unterstützen die Einhaltung von Vorschriften, die Erkennung verdächtigen Verhaltens und die Untersuchung von Sicherheitsverletzungen. Sie verfolgen und überwachen Benutzeraktivitäten und sicherheitsrelevante Vorfälle, um Verantwortlichkeit und Nachvollziehbarkeit sicherzustellen.
Schwachstellen-Scanning: Das Schwachstellen-Scanning identifiziert und bewertet Schwachstellen in Anwendungen, Netzwerken, oder Systemen. Dadurch können Unternehmen potenzielle Sicherheitsrisiken proaktiv beheben. Das Auffinden von Schwachstellen in Open-Source-Abhängigkeiten, aus denen die meisten modernen Anwendungen bestehen, wird zunehmend zu einer kritischen Funktion.
Code-Sicherheitsüberprüfung: Die Überprüfung der Codesicherheit ist eine wichtige Praxis, mit der sich potenzielle Sicherheitsrisiken erkennen und beheben lassen. Außerdem stellt sie sicher, dass Anwendungen mit starken Abwehrmechanismen gegen Cyberbedrohungen entwickelt werden.
WAF-Integration: Web Application Firewalls (WAF) sind eine wichtige Verteidigungslinie für Webanwendungen. Sie prüfen den Datenverkehr, setzen Sicherheitsrichtlinien durch und schützen vor einer Vielzahl webbasierter Angriffe wie SQL-Injection und Cross-Site-Scripting (XSS). Die Integration von WAFs in Tools für die Anwendungssicherheit kann Entwicklern und Sicherheitsteams wichtige Informationen liefern und dabei helfen, Anwendungen vor Schwachstellen zu schützen, bis diese behoben werden können.
Integration: Sicherheitsinformations- und Ereignismanagementsysteme (SIEM) erfassen und analysieren Sicherheitsereignisdaten aus verschiedenen Quellen, um Sicherheitsvorfälle zu erkennen und darauf zu reagieren. Dies bietet eine zentrale Übersicht, Ereigniskorrelation, erweiterte Analysen und automatische Warnmeldungen und kann dabei helfen, Probleme mit der Anwendungssicherheit zu identifizieren.
Integration von Threat Intelligence: Threat Intelligence-Integrationen verbessern die Bedrohungserkennung und liefern in Echtzeit Einblicke in neu auftretende Bedrohungen, einschließlich Angriffstechniken und Open-Source-Schwachstellen – Informationen, die sowohl Entwicklungs- als auch Sicherheitsteams unterstützen können.
Unterstützung des sicheren Entwicklungslebenszyklus (SDL): SDL unterstützt die Integration von Sicherheitspraktiken und Tests während des gesamten Softwareentwicklungslebenszyklus und stellt so sicher, dass Sicherheit Priorität hat.
Mehr über Anwendungssicherheit
Arten der Codeanalyse und des Testens
Ein wichtiges Konzept, das man im Bereich der Anwendungssicherheit verstehen sollte, ist der Softwareentwicklungslebenszyklus (SDLC). Dieser Prozess umfasst Phasen für die Codeentwicklung, Bereitstellung und laufende Wartung. Als Teil dieses Lebenszyklus gibt es eine Reihe wichtiger Ansätze für die Anwendungssicherheit.
- Statische Analyse: Auf grundlegender Ebene steht die Sicherheit des Anwendungscodes während seiner Entwicklung. Hier können Tools zur statischen Codeanalyse häufig eine Rolle spielen. Dieser Bereich wird als statisches Testen der Anwendungssicherheit oder SAST bezeichnet.
- Dynamische Analyse: Für laufenden Code ermöglicht dynamisches Testen der Anwendungssicherheit (DAST) die Erkennung verschiedener Arten von Sicherheitsrisiken.
- Interaktives Testen der Anwendungssicherheit: Die Kombination der Ansätze DAST und SAST ist der Bereich des interaktiven Testens der Anwendungssicherheit (IAST).
- Software Composition Analysis (SCA): SCA befasst sich mit Konfigurationsproblemen, Softwareabhängigkeiten und Bibliotheken mit bekannten Schwachstellen – wichtigen Aspekten der Sicherheit der Software-Lieferkette.
Auch lesen: SBOMs: Absicherung der Software-Lieferkette
AppSec vs. DevSecOps
Ein interessanter Trend auf dem Markt für Produkte zur Anwendungssicherheit besteht darin, dass die vielen verschiedenen Arten von Tools – für Anwendungssicherheit, Codesicherheit, Debugging, DevSecOps und Schwachstellen-Scanning – im Laufe der Zeit zusammengewachsen sind.
DevSecOps-Tools gehören möglicherweise zu den umfassendsten dieser Produkte. Sie umfassen Entwicklertools, die Implementierung von Containern, Überwachungstools und mehr.
Schwachstellen-Scanning, Anwendungssicherheit und DevSecOps weisen zunehmend erhebliche Überschneidungen bei den Funktionen auf und decken DAST, IAST, SAST und SCA ab. Es gibt jedoch einige bemerkenswerte Unterschiede. DevSecOps-Tools bieten typischerweise Funktionen für Container, CI/CD und API-Management. Fuzzing ist eher eine Funktion von Tools zum Schwachstellen-Scanning, während AppSec einen stärkeren Fokus auf die statische Codeanalyse legt.
Siehe die besten DevSecOps-Tools
So haben wir Software für die Anwendungssicherheit bewertet
Bei unserer Bewertung von Software für die Anwendungssicherheit haben wir Genauigkeit und Wirksamkeit, den Funktionsumfang, Benutzerfreundlichkeit, die Integration in Entwicklungs- und Sicherheitstools, Automatisierungsfunktionen, Preise, ideale Einsatzmöglichkeiten und Berichtsfunktionen untersucht. Detaillierte Berichte und die Priorisierung von Schwachstellen waren zwei wichtige Faktoren, da sie Entwicklungs- und Sicherheitsteams die für risikobasierte Entscheidungen erforderlichen Informationen liefern. Benutzerfreundlichkeit ist auf diesem Markt generell wichtig, da Nicht-Sicherheitsspezialisten für den Prozess entscheidend sind. Auch die Integrationsfunktionen sind für den Workflow von zentraler Bedeutung. Die Software sollte sich daher in vorhandene Entwicklungs- und Sicherheitstools integrieren und mit ihnen interagieren.
Fazit: Tools für die Anwendungssicherheit
Bei der Auswahl eines Tools für die Anwendungssicherheit ist es wichtig, die individuellen Anforderungen Ihres Unternehmens zu priorisieren und vor einer Kaufentscheidung eine gründliche Recherche durchzuführen. Potenzielle Käufer sollten dabei Faktoren wie Funktionen und Leistungsumfang, unterstützte Programmiersprachen, Kompatibilität mit der vorhandenen Infrastruktur, Skalierbarkeit, Benutzerfreundlichkeit, Kosten sowie Umfang und Qualität des technischen Supports berücksichtigen. Außerdem sollten wichtige Stakeholder wie IT-Sicherheitsteams und Entwickler in den Entscheidungsprozess einbezogen werden.
Ein Tool für die Anwendungssicherheit ist von entscheidender Bedeutung, um Anwendungen, die Umgebungen, in denen sie ausgeführt werden, die darin enthaltenen Daten sowie die Mitarbeiter und Kunden, die auf sie angewiesen sind, zu schützen.
Lesen Sie als Nächstes: Leitfaden für Entwickler zur Sicherheit der Software-Lieferkette
Dieser Artikel aktualisiert einen Artikel vom November 2020 von Sean Michael Kerner