

















Die vergangene Woche war in puncto Cybersicherheitslücken sehr ereignisreich: 34 anfällige Windows-Treiber und vier Microsoft-Exchange-Schwachstellen führten eine lange Liste von Sicherheitsproblemen an.
Weitere gravierende Schwachstellen traten im NGINX Ingress Controller für Kubernetes, in Atlassian Confluence Data Center und Server sowie in Apache ActiveMQ auf – und die beiden letztgenannten wurden bereits für Ransomware-Angriffe ausgenutzt.
Auch QNAP-Schwachstellen und Angriffe auf die Lieferkette von npm-Paketen standen diese Woche auf unserer Liste. Außerdem werfen wir einen Blick auf das neue, in der vergangenen Woche veröffentlichte Bewertungssystem CVSS v4.0 für Schwachstellen.
Die überwältigende Liste der Schwachstellen macht deutlich, wie wichtig solide Praktiken für das Patchen und das Schwachstellenmanagement sowie generell eine ausgeprägte Wachsamkeit gegenüber Cyberbedrohungen sind.
30. Okt. 2023
Fehler im NGINX Ingress Controller für Kubernetes können zum Diebstahl von Zugangsdaten führen
Angriffsart: Durch Schwachstellen bei der Pfadbereinigung und Einschleusung im NGINX Ingress Controller können Angreifer Zugangsdaten stehlen, beliebige Befehle ausführen und auf kritische Daten zugreifen.
Das Problem: Drei von der Kubernetes-Sicherheitscommunity entdeckte Schwachstellen weisen CVSS-Schweregrade von 7,6 bis 8,8 auf:
- CVE-2022-4886 (Umgehung der Pfadbereinigung): Diese Schwachstelle mit dem Schweregrad 8,8 beruht auf einer fehlenden Validierung. Dadurch können Angreifer Kubernetes-API-Zugangsdaten aus dem Ingress Controller stehlen, den Authentifizierungsprozess durch Änderung von Einstellungen kompromittieren und auf interne Dateien einschließlich Service-Account-Token zugreifen.
- CVE-2023-5043 (Einschleusung von Annotationen, CVSS-Wert 7,6): Durch die Einschleusung von Annotationen in Ingress-nginx können beliebige Befehle ausgeführt werden. Angreifer können bösartige Annotationen in den Prozess des Ingress Controllers einschleusen und dadurch möglicherweise nicht autorisierte Anweisungen ausführen.
- CVE-2023-5044 (Code-Injection): Diese Schwachstelle mit dem CVSS-Wert 7,6 ermöglicht es Angreifern, die Annotation „nginx.ingress.kubernetes.io/permanent-redirect“ zu verwenden, um Code in den Prozess des Ingress Controllers einzuschleusen, was zu einem nicht autorisierten Zugriff auf kritische Daten führen könnte.
Ingress Controller sind für Angreifer ein attraktives Ziel, da sie über weitreichende Berechtigungen verfügen und externem Datenverkehr ausgesetzt sind.
Die Lösung: Die Maintainer des NGINX Ingress Controllers haben wichtige Korrekturen und Abhilfemaßnahmen implementiert. Mit v1.9.0 lassen sich die Probleme beheben. Administratoren des Ingress Controllers sollten das Flag –enable-annotation-validation setzen, um Beschränkungen für die Inhalte der ingress-nginx-Annotationsfelder für CVE-2023-5043 und CVE-2023-5044 durchzusetzen. Für CVE-2022-4886 sollten Administratoren beim Objektfeld pathType zur Definition des Proxy-Verhaltens standardmäßig die Validierung von Exact und Prefix aktivieren.
Siehe die besten Lösungen und Tools für Container- und Kubernetes-Sicherheit
31. Okt. 2023
Atlassian warnt vor kritischer Confluence-Schwachstelle, die zu Datenverlust führen kann
Angriffsart: CVE-2023-22518 ist eine Schwachstelle bei der fehlerhaften Autorisierung, die alle Versionen der Software Atlassian Confluence Data Center und Confluence Server betrifft.
Das Problem: Die Schwachstelle mit dem Schweregrad 9,1 könnte nicht authentifizierten Angreifern das Löschen von Daten ermöglichen. Obwohl die Schwachstelle weder die Vertraulichkeit beeinträchtigt noch Datenexfiltration erlaubt, stellt sie eine ernsthafte Bedrohung für die Integrität der betroffenen Systeme dar. Öffentlich zugängliche Confluence-Instanzen sind besonders gefährdet.
Bedrohungsakteure könnten das Problem nutzen, um Datenverlust zu verursachen, den Betrieb zu unterbrechen und möglicherweise wichtige Informationen zu kompromittieren. Angesichts der einfachen Ausnutzbarkeit dieser Schwachstellen ist schnelles Handeln erforderlich, um weitreichende Angriffe auf staatliche und kommerzielle Netzwerke zu verhindern.
Atlassian aktualisierte am 3. Nov. seine Sicherheitsmitteilung und meldete, dass die Schwachstelle aktiv ausgenutzt wird. Rapid7 zufolge gehören dazu auch Ransomware-Angriffe.
Die Lösung: Atlassian behob die Schwachstelle in den Versionen 7.19.16, 8.3.4, 8.4.4, 8.5.3 und 8.6.1 von Confluence Data Center und Server und forderte Administratoren auf, so schnell wie möglich zu aktualisieren.
Falls ein sofortiges Patchen Ihrer Confluence-Instanzen nicht möglich ist, können Sie bekannte Angriffswege blockieren, indem Sie die Datei /<confluence-install-dir>/confluence/WEB-INF/web.xml wie in der Sicherheitsmitteilung beschrieben ändern. Blockieren Sie insbesondere den Zugriff auf die folgenden Endpunkte:
- /json/setup-restore.action
- /json/setup-restore-local.action
- /json/setup-restore-progress.action
Atlassian war in den vergangenen Monaten von zahlreichen Sicherheitslücken betroffen.
1. Nov. 2023
HelloKitty-Ransomware nutzt Apache-ActiveMQ-Schwachstelle aus
Angriffsart: Eine Schwachstelle zur Remote-Codeausführung (RCE) in Apache ActiveMQ, identifiziert als CVE-2023-46604 mit einem CVSS-v3-Wert von 10,0.
Das Problem: Ein Sicherheitsproblem in Apache ActiveMQ ermöglicht Angreifern die Fernsteuerung von Systemen und macht diese dadurch äußerst verwundbar. Obwohl seit dem 25. Oktober ein Sicherheitsupdate verfügbar ist, sind viele aus dem Internet erreichbare Server weiterhin gefährdet. Mehrere Sicherheitsforscher haben über Ransomware-Angriffe berichtet, bei denen die Schwachstelle ausgenutzt wurde.
Die Angreifer verwenden unter anderem als PNG-Bilder getarnte Dateien, um die HelloKitty-Ransomware zu verbreiten. Diese Dateien enthalten ein .NET-Programm, das eine weitere .NET-Komponente namens EncDLL lädt. Diese ist dafür zuständig, bestimmte Prozesse zu beenden, Dateien zu sperren und ihnen die Erweiterung „.locked“ hinzuzufügen.
Die Lösung: Um dieses kritische Sicherheitsproblem zu beheben, müssen Administratoren die verfügbaren Apache-Sicherheitsupdates so schnell wie möglich einspielen. Anfällige Versionen von 5.15 bis 5.18 einschließlich der Legacy-OpenWire-Module können durch ein Upgrade auf 5.15.16, 5.16.7, 5.17.6 oder 5.18.3 abgesichert werden.
Neuer Standard zur Bewertung des Schweregrads von Schwachstellen, CVSS 4.0, veröffentlicht
Acht Jahre nach der Veröffentlichung von CVSS v3.0 hat das Forum of Incident Response and Security Teams (FIRST) CVSS v4.0 veröffentlicht, die neueste Version seines Standards für das Common Vulnerability Scoring System. CVSS v4.0 verbessert die Granularität, beseitigt Unsicherheiten bei der Bewertung und vereinfacht Bedrohungsmetriken.
Es wurden zusätzliche Metriken zur Bewertung von Schwachstellen hinzugefügt, darunter Automatisierbarkeit (Wurmfähigkeit), Wiederherstellung (Resilienz), Wertdichte, Aufwand für die Reaktion auf Schwachstellen und Dringlichkeit seitens des Anbieters. CVSS v4.0 ergänzt außerdem zusätzliche und umgebungsbezogene Sicherheitsmessungen und Werte für Kontexte wie Betriebstechnologie (OT), industrielle Steuerungssysteme (ICS) und das Internet der Dinge (IoT).
Neue Bezeichnungen verdeutlichen, dass CVSS mehr als nur der Basiswert ist:
- CVSS-B: CVSS-Basiswert
- CVSS-BT: CVSS-Basiswert + Bedrohungswert
- CVSS-BE: CVSS-Basiswert + Umgebungswert
- CVSS-BTE: CVSS-Basiswert + Bedrohungswert + Umgebungswert
2. Nov. 2023
34 Windows-Treiber in der Cloud ermöglichen die Übernahme von Geräten
Angriffsart: 34 anfällige Treiber des Windows Driver Model (WDM) und der Windows Driver Frameworks (WDF) ermöglichen in der Cloud die vollständige Kontrolle über Geräte.
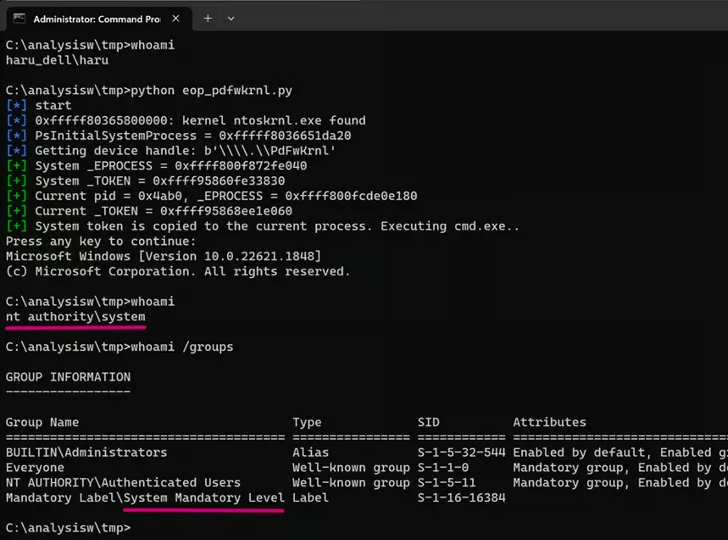
Das Problem: Forscher von VMware Carbon Black erläuterten die Ergebnisse in einem Blogbeitrag. Nicht privilegierte Bedrohungsakteure können diese Treiber ausnutzen, um die vollständige Kontrolle über Geräte zu erlangen, beliebigen Code auszuführen, Firmware zu verändern und ihre Betriebssystemrechte auszuweiten – ein erhebliches Sicherheitsrisiko.
Anfällige Treiber wie AODDriver.sys, IoAccess.sys und PDFWKRNL.sys (CVE-2023-20598) ermöglichen den unbefugten Zugriff auf kritische Systemkomponenten und den Zugriff auf den Kernel-Speicher. Zwölf Treiber können Sicherheitsmechanismen umgehen, während sieben das Löschen der Firmware aus dem SPI-Flash-Speicher ermöglichen und das System dadurch nicht mehr startfähig machen. Bestimmte WDF-Treiber können von privilegierten Bedrohungsakteuren bei einem Bring-Your-Own-Vulnerable-Driver-(BYOVD-)Angriff als Waffe eingesetzt werden.
Die Lösung: Um dieses Problem zu beheben, sind umfassende Maßnahmen erforderlich:
- Treiber-Patching: Entwickler und Hersteller der betroffenen Treiber müssen so schnell wie möglich Patches und Upgrades bereitstellen, um die gemeldeten Schwachstellen zu beheben. Patches sind entscheidend, um eine mögliche Ausnutzung und Kompromittierung von Geräten zu verhindern.
- Erweiterte Sicherheitsmaßnahmen: Endnutzer und Organisationen sollten sicherstellen, dass ihre Systeme mit aktueller Sicherheitssoftware und aktuellen Verfahren ausgestattet sind, die Versuche zur Ausnutzung dieser Schwachstellen erkennen und abwehren können. Regelmäßige Systemupgrades und Sicherheitsprüfungen sind unerlässlich, um einen starken Schutz aufrechtzuerhalten.
- Sicherheitsbewusstsein und Schulung: Die Schulung und Sensibilisierung von Nutzern, insbesondere in Unternehmen, für die Gefahren anfälliger Treiber sowie für die Bedeutung der Aktualisierung ihrer Systeme kann dazu beitragen, eine unbeabsichtigte Ausnutzung zu verhindern. Ein stärkeres Bewusstsein könnte zu einem proaktiveren Ansatz für die Systemsicherheit führen.
- Zusammenarbeit: Cybersicherheitsgruppen, Organisationen und Akteure der Branche müssen zusammenarbeiten, um Wissen und Best Practices auszutauschen und eine gemeinsame Abwehr gegen vergleichbare Bedrohungen zu entwickeln. Gemeinsame Initiativen stärken die allgemeine Resilienz des digitalen Ökosystems.
Siehe die besten Antivirensoftware und EDR-Lösungen
Neue Zero-Day-Schwachstellen in Microsoft Exchange ermöglichen RCE- und Datendiebstahlangriffe
Angriffsart: Microsoft Exchange war von vier Zero-Day-Schwachstellen betroffen, durch die Angreifer aus der Ferne beliebigen Code ausführen oder auf vertrauliche Informationen zugreifen konnten, wie aus einem Bericht der Zero Day Initiative von Trend Micro hervorgeht.
Das Problem: ZDI-23-1578, ZDI-23-1579, ZDI-23-1580 und ZDI-23-1581 sind Schwachstellen im Exchange-Code, zu denen eine unzureichende Validierung von Benutzereingaben und URIs gehört. Die Ausnutzung dieser Schwachstellen kann zur Ausführung beliebigen Codes aus der Ferne oder zum unbefugten Zugriff auf vertrauliche Daten führen. Zwar verringert die für die Ausnutzung erforderliche Authentifizierung ihren Schweregrad, doch Betrüger können auf vielfältige Weise an Exchange-Anmeldedaten gelangen, wodurch diese Schwachstellen erhebliche Sicherheitsbedrohungen darstellen.
Die Lösung: Nach der Analyse der Beschwerden erklärte Microsoft, die Schwachstellen seien entweder behoben worden oder erfüllten aufgrund ihrer Einstufung nach den Regeln zur Bewertung des Schweregrads nicht die Schwelle für eine sofortige Wartung. Das Unternehmen beabsichtigt, eine Behebung in künftigen Produktversionen und Upgrades je nach Bedarf zu prüfen. Die ZDI empfiehlt als Gegenmaßnahme, die Verbindungen zu Exchange-Anwendungen einzuschränken, was jedoch zu Unterbrechungen für Organisationen führen kann. Wenn Kontozugangsdaten gestohlen wurden, kann das Hinzufügen einer Multi-Faktor-Authentifizierung den unerwünschten Zugriff verhindern.
48 bösartige npm-Pakete installieren Reverse Shells auf Entwicklersystemen
Angriffsart: Gemeldet von Forschern von Phylum wurden 48 irreführende npm-Pakete entdeckt, die bösartigen JavaScript-Code enthalten und Reverse Shells auf Entwicklersystemen installieren. Dies stellt eine erhebliche Bedrohung für Entwickler dar, die diese Pakete unwissentlich in ihre Projekte aufnehmen.
Das Problem: Das authentische Erscheinungsbild dieser npm-Pakete macht sie schwer erkennbar, sodass Entwickler unwissentlich kompromittierte Pakete installieren. Nach der Integration führen diese Pakete Code aus, der einen unbefugten Fernzugriff ermöglicht und die Sicherheit des Systems beeinträchtigt. Der Einsatz von Verschleierungstechniken erschwert die Erkennung zusätzlich und macht es schwierig, die Bedrohung rechtzeitig zu identifizieren und abzuwehren.
Die Lösung: Zur Behebung dieses Problems ist ein umfassender Ansatz erforderlich, um die Sicherheit des Open-Source-Ökosystems zu verbessern:
- Verbesserte Paketprüfung: Plattformen wie npm benötigen strenge Prüfungen, um verdächtige Pakete vor der Veröffentlichung zu erkennen. Automatisierte Tools können potenzielle Bedrohungen markieren und so die frühzeitige Erkennung bösartiger Inhalte unterstützen.
- Vertrauen in und Verifizierung von Abhängigkeiten: Entwickler sollten beim Hinzufügen von Abhängigkeiten sowie beim Vertrauen auf zuverlässige Quellen Vorsicht walten lassen. Tools, die vor der Installation die Integrität von Paketen sicherstellen, erhöhen die Sicherheit.
- Wachsamkeit der Community: Die aktive Beteiligung der Community ist unerlässlich. Die Zusammenarbeit von Entwicklern, Sicherheitsexperten und Plattformbetreibern führt zur schnellen Erkennung und Entfernung bösartiger Inhalte.
- Sicherheitsaufklärung: Die Aufklärung von Entwicklern über die Risiken von Paketen Dritter und die Förderung sicherer Programmierpraktiken sind von entscheidender Bedeutung. Dadurch sinkt die Wahrscheinlichkeit, solchen Angriffen zum Opfer zu fallen, und die Integrität und Sicherheit der Software-Lieferkette werden gewährleistet.
Siehe die besten Tools und Software für Anwendungssicherheit
4. Nov. 2023
QNAP warnt vor schwerwiegenden Command-Injection-Problemen im QTS-Betriebssystem und in Anwendungen
Angriffsart: CVE-2023-23368 und CVE-2023-23369 könnten es Angreifern aus der Ferne ermöglichen, Anweisungen über das Netzwerk auszuführen, was ein ernstes Sicherheitsrisiko darstellt.
Das Problem: Die Schwachstellen betreffen mehrere Versionen des Betriebssystems QTS, QuTS hero und QuTScloud. Die Ausnutzung dieser Probleme kann zur unbefugten Ausführung von Befehlen führen und NAS-Systeme Datendiebstahl, Verschlüsselung oder Ransomware-Angriffen aussetzen. Angesichts der Funktion von NAS-Geräten als Datenspeichersysteme sind die potenziellen Auswirkungen auf die Integrität vertraulicher Daten erheblich.
Die Lösung: QNAP Systems hat die Schwachstellen durch Patches behoben und die korrigierten Versionen in seinen Sicherheitsmitteilungen angegeben (CVE-2023-23368 und CVE-2023-23369). Administratoren sollten ihre Systeme so schnell wie möglich aktualisieren.
Die Schwachstellenübersicht der letzten Woche: Wöchentliche Schwachstellenübersicht – 30. Oktober 2023 – Citrix und Cisco von Schwachstellen heimgesucht