

















Entwickler von Websites und Anwendungen benötigen Tools zum Schwachstellen-Scanning, um kompilierten und nicht kompilierten Code auf bekannte Schwachstellen zu testen.
Die meisten Tools zum Schwachstellen-Scanning erkennen häufige Schwachstellen, sind jedoch möglicherweise hinsichtlich der durchgeführten Scans, der unterstützten Programmiersprachen und der Integrationen mit anderen Entwickler- und Betriebsteams (DevOps) eingeschränkt.
Die meisten DevOps-Teams treffen Kaufentscheidungen für Schwachstellenscanner auf Grundlage der Flexibilität bei der Bereitstellung, der Scan-Geschwindigkeit, der Scan-Genauigkeit, der Verbindungen zu anderen Tools und natürlich des Preises. Die Empfehlungen in diesem Artikel konzentrieren sich hauptsächlich auf spezielle Tools zum Scannen von Webanwendungen und führen nicht die Module zum Scannen von Webanwendungen von integrierten Schwachstellenscannern für Unternehmen auf, die von Rapid7, Qualys usw. entwickelt wurden.
Nach der Vorstellung der einzelnen Tools definiert dieser Artikel außerdem Merkmale und führt die Kriterien für das beste Tool zum Scannen von Anwendungsschwachstellen auf, anhand derer die empfohlenen Tools ausgewählt wurden.
- Acunetix Vulnerability Scanner (Invicti): Empfohlen für WordPress-Websites
- AppScan (HCLTech): Am besten für viele Programmiersprachen geeignet
- Burp Suite Enterprise Edition (Portswigger) – Am besten für Out-of-Band-Anwendungssicherheitstests geeignet
- Detectify – Am besten für das externe Management der Angriffsfläche mit Crowdsourcing geeignet
- Invicti (ehemals Netsparker): Der beste Gesamtscanner für Anwendungsschwachstellen
- StackHawk: Beste Option für kleine und mittlere Unternehmen
- ZAP (OWASP Zed Attack Proxy): Am besten für kostenbewusste Experten geeignet
- Kriterien für das beste Tool zum Scannen von Anwendungsschwachstellen
- Fazit: Tools zum Scannen von Anwendungen
| DAST – Dynamisches Testen der Anwendungssicherheit | IAST – Interaktives Testen der Anwendungssicherheit | Fuzzing | SAST – Statisches Testen der Anwendungssicherheit | SCA – Analyse der Softwarezusammensetzung | |
|---|---|---|---|---|---|
| Acunetix | Ja | Option | |||
| AppScan | Ja* | Ja* | Ja* | Ja* | |
| Burp Suite | Ja | ||||
| Detectify | Ja | Ja | |||
| Invicti | Ja | Ja | Ja | ||
| StackHawk | Ja | ||||
| ZAP | Ja |
- Acunetix Vulnerability Scanner (Invicti): Empfohlen für WordPress-Websites
- AppScan (HCLTech): Am besten für viele Programmiersprachen geeignet
- Burp Suite Enterprise Edition (Portswigger) – Am besten für Out-of-Band-Anwendungssicherheitstests geeignet
- Detectify – Am besten für das externe Management der Angriffsfläche mit Crowdsourcing geeignet
- Invicti (ehemals Netsparker): Der beste Gesamtscanner für Anwendungsschwachstellen
- StackHawk: Beste Option für kleine und mittlere Unternehmen
- ZAP (OWASP Zed Attack Proxy): Am besten für kostenbewusste Experten geeignet
- Kriterien für das beste Tool zum Scannen von Anwendungsschwachstellen
- Fazit: Tools zum Scannen von Anwendungen
Acunetix Vulnerability Scanner (Invicti): Empfohlen für WordPress-Websites
Das Acunetix-Tool von Invicti bietet eine verbesserte DAST-Schwachstellenerkennung mit Optionen für IAST- und Netzwerksicherheits-Scans. Acunetix konzentriert sich auf Geschwindigkeit und Genauigkeit, ist jedoch nicht darauf ausgelegt, auf dieselbe Weise zu skalieren wie das für Unternehmen entwickelte Invicti-Tool (siehe unten). Umfangreiche WordPress-Entwickler mit vielen Seiten wählen Acunetix häufig wegen der Funktionen für paralleles Crawling und Scannen, die gut mit großen WordPress-Websites funktionieren.
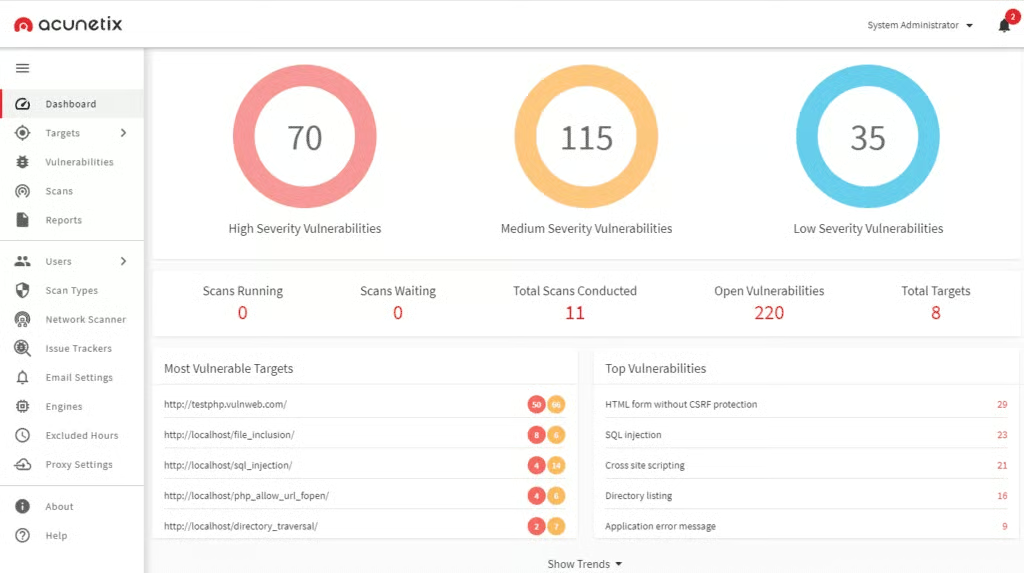
Wichtige Funktionen
- Lokale Bereitstellung unter Linux, macOS und Microsoft Windows oder in der Cloud
- Optionales IAST-Scanning für PHP-, Java- oder .NET-Code
- Integriertes OpenVAS zum Scannen der Netzwerksicherheit von IP-Adressbereichen, um offene Ports und andere netzwerkspezifische Schwachstellen zu erkennen
- Einstufung von Schwachstellen als mit hoher Sicherheit (zu 100 % verifiziert), mittlerer Sicherheit (wahrscheinlich vorhanden, kann nicht automatisch verifiziert werden) und niedriger Sicherheit (vermutete Möglichkeit, erfordert Penetrationstests oder eine Untersuchung des Quellcodes)
- Scannt komplexe Pfade und Formulare mit mehreren Ebenen, passwortgeschützte Bereiche, skriptlastige Websites (JavaScript oder HTML5), Single-Page-Anwendungen (SPAs) und nicht verlinkte Seiten
Vorteile
- Für Geschwindigkeit und Effizienz entwickelt
- Für hohe Geschwindigkeit in C++ geschrieben
- So programmiert, dass Code mit einer geringeren Anzahl von Anfragen getestet wird, um Bandbreite und Serverlast zu reduzieren
- Paralleles Crawling und Scannen für eine schnelle und effiziente Bereitstellung der Ergebnisse
- Priorisiert Scans dynamisch, um bis zu 80 % der Schwachstellen in den ersten 20 % des Scans zu finden
- Kann Änderungen an Webanwendungen erkennen und inkrementelle Scans nur für die Änderungen am Code durchführen
- Reduziert aktiv Fehlalarme, kann Schwachstellen verifizieren und einen Exploit-Nachweis liefern
- Integration in Pipeline-Tools und Issue-Tracker wie Jenkins, Jira und GitHub zur Einbindung in den Entwickler-Workflow
Nachteile
- Beim Testen nicht so genau wie Invictis führendes Scan-Tool (siehe unten)
- Der Proof of Concept einer Schwachstelle ist bisweilen komplex und schwer nachzuvollziehen
- Kunden beschweren sich über das Lizenzmodell der Zielanwendung
Preise
Invicti veröffentlicht auf seiner Website keine Preise für Acunetix und fordert Interessierte auf, ein Formular auszufüllen, um ein Angebot oder eine Demo anzufordern. Acunetix wird als Jahresabonnement angeboten, das sich nach der Anzahl der gescannten Websites oder Webanwendungen und der Vertragslaufzeit richtet. Invicti bietet drei Versionen an:
- Standard: Einzelbenutzer, On-Premises
- Premium: Standardversion plus kontinuierliches Scannen, rollenbasierte Zugriffskontrollen, Compliance-Berichte, Scannen von Netzwerkschwachstellen, Integration von Issue-Trackern, mehrere Benutzer, mehrere Scan-Engines, gehostet oder On-Premises
- Acunetix 360: Premium ohne Scannen von Netzwerkschwachstellen, dafür mit anpassbaren Workflows, Single Sign-on und Optionen zur Installation in hybriden Umgebungen
AppScan (HCLTech): Am besten für viele Programmiersprachen geeignet
2018 verkaufte IBM bekannte Softwaremarken, darunter AppScan, an das indische Unternehmen HCLTech. HCLTech entwickelt die AppScan-Software weiterhin und bietet inzwischen fünf verschiedene Versionen an: AppScan CodeSweep (kostenlos), AppScan Standard (DAST), AppScan Source (SAST), AppScan Enterprise (SAST, DAST, IAST und Risikomanagement) sowie AppScan on Cloud (SAST, DAST, IAST und SCA).
Wichtige Funktionen
- Unterstützt eine enorme Bandbreite an Programmiersprachen – von gängigen Sprachen wie JavaScript und Python bis hin zu spezielleren Sprachen wie Dart und Cobol
- Hebt Schwachstellen hervor und kann Programmierer über Strategien zu ihrer Behebung informieren
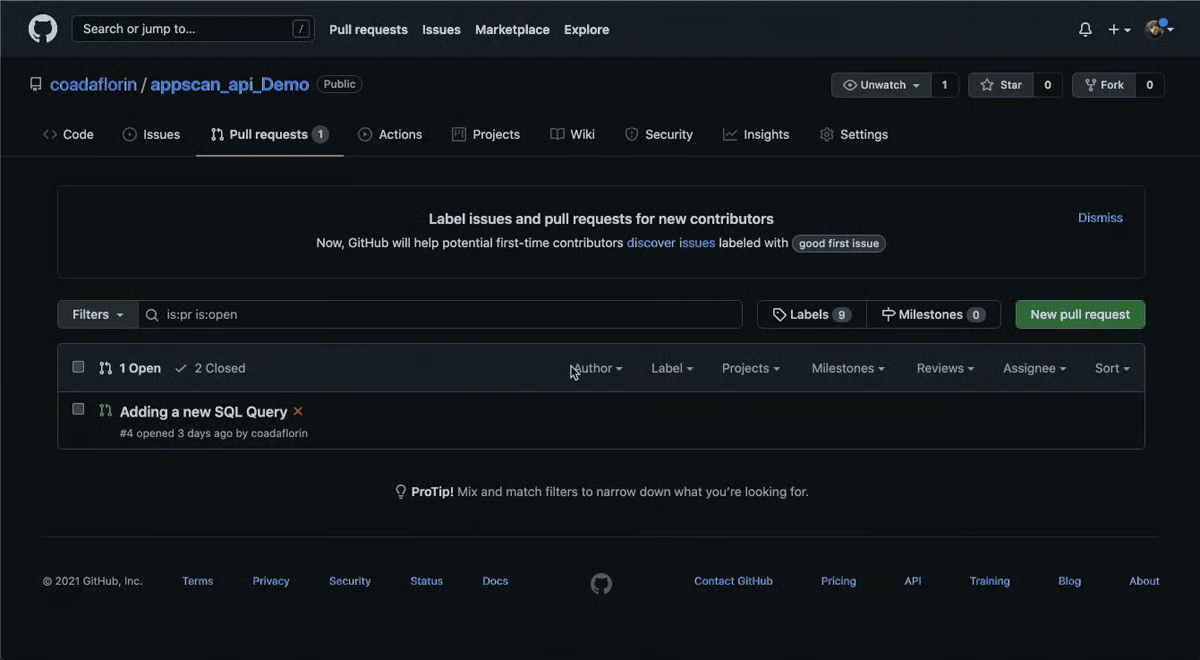
- Kann nicht kompilierten Code, GitHub-Pull-Requests, Webanwendungen, Webdienste und mobile Backends überprüfen
- Kann Schwachstellen in Open-Source-Code von Lieferketten verfolgen und identifizieren
- Kann mit Compliance-Benchmarks aus PCI DSS, den OWASP Top 10 und weiteren Standards vergleichen
- Skalierbare und automatisierbare Sicherheitstests
- Scannt und analysiert APIs
- Überwacht aktiven Code auf Laufzeitprobleme, ohne Scan-Anfragen zu benötigen
Vorteile
- Bietet eine Vielzahl von Tools für unterschiedliche Entwicklungsanforderungen
- Kann komplexe Anwendungsfälle und Anwendungsabläufe bewältigen
- Kann in DevOps-Pipelines für Continuous Integration/Continuous Delivery (CI/CD) integriert werden
Nachteile
- Einige standardmäßige DAST-Scans können zu lange dauern oder mit einem Fehler abbrechen
- Kann aufgrund strenger Definitionen Fehlalarme erzeugen
- Plugins können die Bewertungsergebnisse beeinflussen
- Kunden weisen darauf hin, dass einige Lizenzen recht teuer sein können
Preise
HCLTech veröffentlicht auf seiner Website keine Preise für die AppScan-Produkte, gibt jedoch bekannt, dass Kunden Node-locked-Lizenzen (eine Lizenz, ein Rechner) oder Floating-Lizenzen erwerben können. Kunden können HCLTech für ein Angebot kontaktieren oder sich an Partner wenden. Die Lizenzen gelten für 12 Monate Abonnement und Support.
Burp Suite Enterprise Edition (Portswigger) – Am besten für Out-of-Band-Anwendungssicherheitstests geeignet
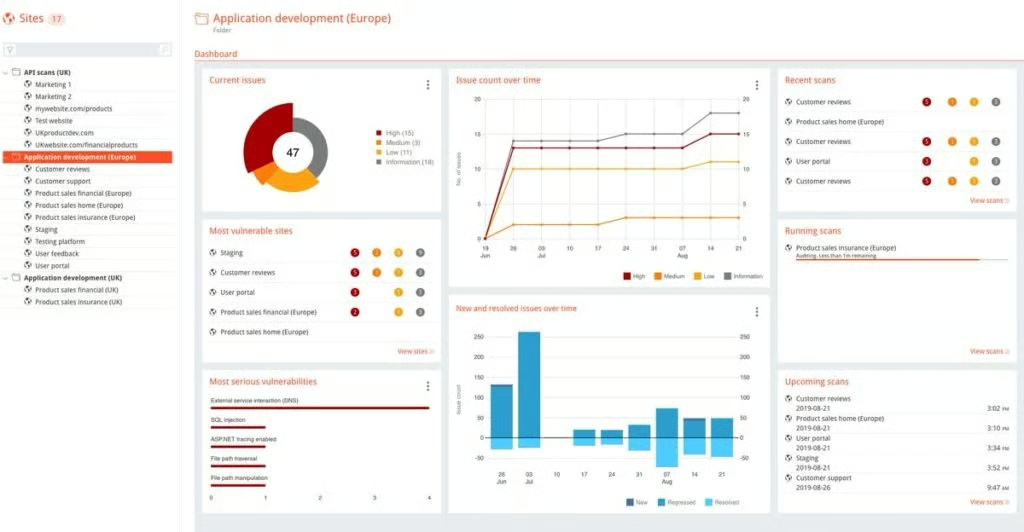
Portswiggers beliebte Burp Suite kann auf vier Arten lizenziert werden. Die Burp Suite Community Edition und die Webanwendungsscanner Dastardly bieten kostenlose, jedoch funktionsbeschränkte Tools, mit denen Entwickler erste Erfahrungen sammeln können. Burp Suite Professional bietet Funktionen für manuelle Penetrationstests, und die Burp Suite Enterprise Edition ermöglicht automatisierte dynamische Scans auf Webschwachstellen.
Wichtige Funktionen
- Hat Out-of-Band-Anwendungssicherheitstests (OAST) entwickelt, bei denen externe Server verwendet werden, um mit DAST nur schwer erkennbare Fehler wie blinde und asynchrone Fehler zu finden. OAST reduziert außerdem die Fehlalarme von SAST
- Sicherheitstests für APIs
- Einfache Einrichtung und Scans
- Integration in alle wichtigen CI/CD-Plattformen und Fehlerverfolgungssysteme
- Rollenbasierte Zugriffskontrolle für mehrere Benutzer
- Mehrere Bereitstellungsoptionen
- Zusammengefasste Problemberichte, intuitive Dashboards, Diagramme und Berichte
- Compliance-spezifische Berichte verfügbar
- Verwendet für das Scannen einen eingebetteten Chromium-Browser
Vorteile
- Einfache Planung wiederkehrender Scans
- Skalierbare Scans
- Benutzerdefinierte und sofort einsatzbereite Konfigurationen
- Wird als Standardsoftware oder in Kubernetes mithilfe eines Helm-Charts bereitgestellt
Nachteile
- Einige Kunden beklagen komplexe und zeitaufwendige Konfigurationen
- Es wurden einige Fehlalarme und übersehene Schwachstellen gemeldet
Preise
Für die Enterprise Edition von Burp begrenzt Portswigger weder die Anzahl der Benutzer noch die Anzahl der verschiedenen Anwendungen, die gescannt werden können. Die Lösung wird lizenziertauf Grundlage der Anzahl der gleichzeitig durchzuführenden Scans:
- Starter-Tarif: 5 gleichzeitige Scans = 8.395 US-Dollar/Jahr
- Grow-Tarif: 20 gleichzeitige Scans = 17.380 US-Dollar/Jahr
- Accelerate-Tarif: für mehr als 50 gleichzeitige Scans, ab 35.350 US-Dollar/Jahr
Weitere Informationen zur Burp Suite finden Sie unter Erste Schritte mit der Burp Suite: Ein Pentesting-Tutorial
Detectify – Am besten für das externe Management der Angriffsfläche mit Crowdsourcing geeignet
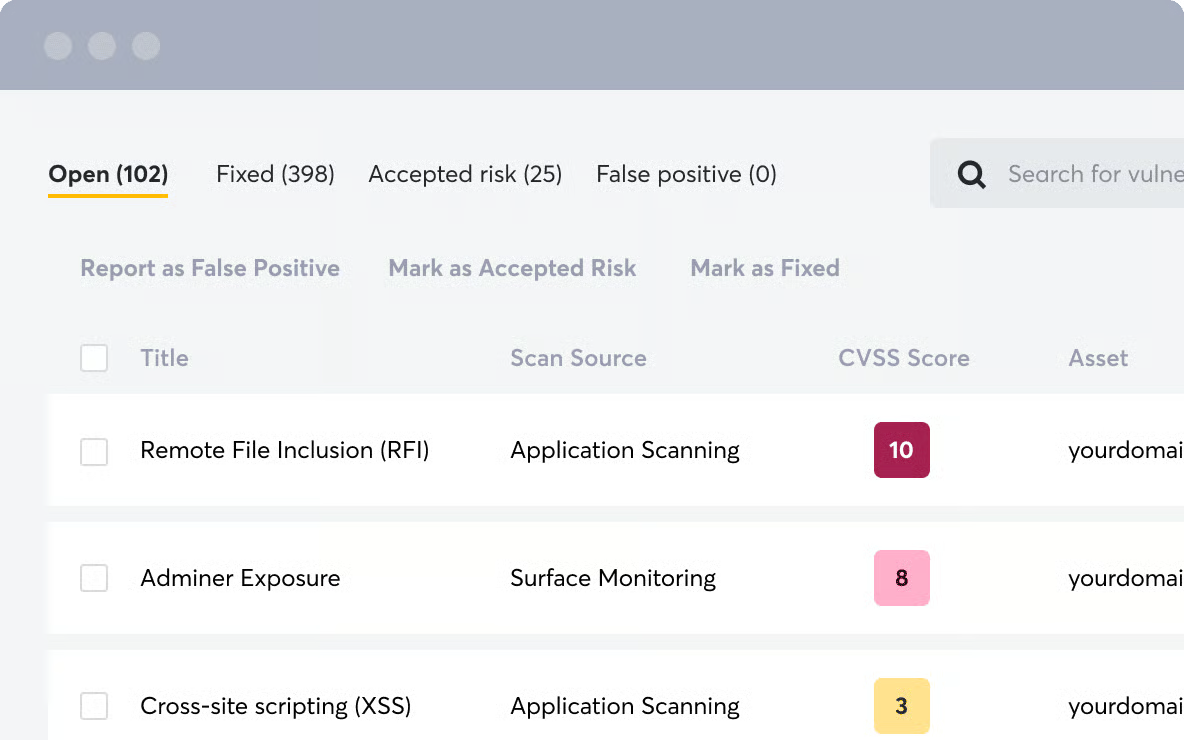
Detectifysetzt auf Crowdsourcing bei der Schwachstellenforschung, um Tools für das externe Management der Angriffsfläche (EASM) zur Erkennung von Assets und Bewertung von Schwachstellen bereitzustellen. Derzeit bietet Detectify zwei Lösungen an: Surface Monitoring und Web Application Scanning.
Surface Monitoring untersucht die aus dem Internet erreichbaren Subdomains einer Anwendung, um offengelegte Dateien, Schwachstellen und andere nicht auf die Codierung bezogene Fehlkonfigurationen zu erkennen. Das Webapp-Scanning testet den Code individuell entwickelter Apps auf Sicherheitslücken.
Wichtige Funktionen
- Kontinuierliche und automatisierte Erkennung, Bestandsaufnahme und Überwachung von aus dem Internet erreichbaren Assets
- Einzigartige und optimierte Engine zum Crawlen von Code
- Führt Fuzzing-Tests durch
- Schwachstellen können zur Priorisierung ihrer Behebung gefiltert und mit Tags versehen werden
- Flexible API zur Integration in Slack, Jira, Splunk und andere Tools
Vorteile
- Erkennt offene Ports, DNS-Eintragstypen und auf jedem Asset gehostete Technologien
- Optionen zum Festlegen benutzerdefinierter Richtlinien
- Kann vor Subdomain-Übernahmen schützen
- Erkennt unbeabsichtigte Offenlegungen von Informationen
Nachteile
- Das System verfolgt Schwachstellen in der Historie, erkennt jedoch kürzlich behobene Schwachstellen nicht und nimmt sie nicht in Berichte auf
- Markierte Fehlalarme können weiterhin in nachfolgenden Berichten erscheinen
- Gibt nicht immer an, wie wahrscheinlich eine Schwachstelle ausnutzbar ist
Preise
Detectify bietet eine kostenlose zweiwöchige Testphase und lizenziert seine Softwareauf Grundlage der Anzahl der gescannten Webanwendungen, Domains und Subdomains. Für kleinere Unternehmen bietet Detectify Paketangebote ab folgenden Preisen an:
- 289 US-Dollar/Monat für Surface Monitoring für bis zu 25 Subdomains, jährliche Abrechnung
- 89 US-Dollar/Monat pro Scanprofil, jährliche Abrechnung
Invicti (ehemals Netsparker): Der beste Gesamtscanner für Anwendungsschwachstellen
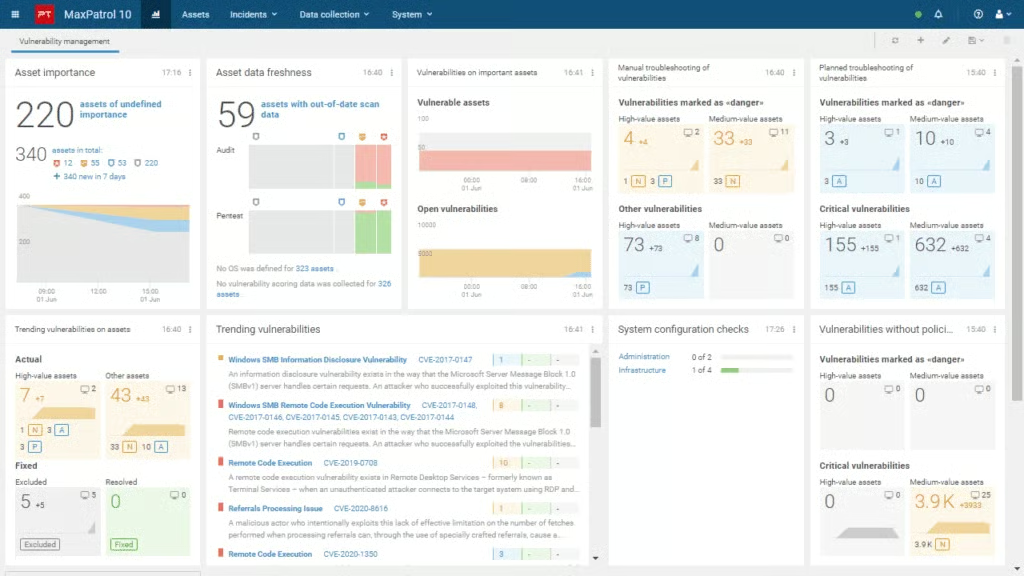
Invicti, früher unter dem Namen Netsparker bekannt, ist ein für Unternehmen geeigneter und auf Automatisierung ausgelegter Scanner für Anwendungsschwachstellen. Invicti sieht dieses Produkt als Tool, in das ein Unternehmen nach der Nutzung des auf kleine Unternehmen ausgerichteten Acunetix-Produkts hineinwachsen kann.
Wichtige Funktionen
- Automatische und kontinuierliche Scans zur Aktualisierung der Bestände von Websites, Anwendungen und APIs
- Vermeidet Scan-Warteschlangen, indem mehrere gleichzeitige Scans und Scanner zugelassen werden, die für die Berichterstellung in ein zentrales Repository einspeisen
- Wird On-Premises, in der Cloud, innerhalb von Docker-Images oder als hybride Lösung bereitgestellt. Cloud-Agents werden für Scans gestartet und löschen sich nach Abschluss des Scans selbst.
- Dynamisches und automatisierbares DAST-, IAST- und SCA-Scanning
- Out-of-Band-Tests und asynchrone Schwachstellentests
- IAST-Sensoren können häufig den Dateinamen und die Programmzeilennummer von Schwachstellen angeben
- Crawlt Seiten, die über Formularübermittlung, OAuth2, NTLM/Kerberos und weitere Verfahren authentifiziert sind
- Scannt komplexe Pfade und Formulare mit mehreren Ebenen, passwortgeschützte Bereiche, skriptlastige Websites (JavaScript oder HTML5), Single-Page-Anwendungen (SPAs) und nicht verlinkte Seiten
Vorteile
- Scannt versteckte Dateien
- Erkennt falsch konfigurierte Konfigurationsdateien
- Branchenführende Erkennungs- und Fehlalarmratenaus unabhängigen Tests
- Verfolgt die Sicherheitslage von Anwendungen im Zeitverlauf und identifiziert Trends bei Schwachstellen
- Reduziert aktiv Fehlalarme, kann Schwachstellen verifizieren und einen Exploit-Nachweis liefern
- Integration in Pipeline-Tools und Issue-Tracker wie Jenkins, Jira und GitHub zur Einbindung in den Entwickler-Workflow
Nachteile
- Kann eine steile Lernkurve aufweisen
- Kunden beklagen ineffektive Tests der Multi-Faktor-Authentifizierung
- Benutzer stellen bei Scans größerer Webanwendungen eine geringe Geschwindigkeit fest
- Nur mit einer Windows-Softwareinstallation verfügbar
Preise
Invicti veröffentlicht weder Preisangaben noch Lizenzstufen auf seiner Website. Invicti bietetdrei Pläne an:
- Standard-On-Premises-Desktop-Scanner
- Team-Scanner (gehostet) bietet zusätzliche Funktionen gegenüber dem Desktop-Scanner:
- Plattform für mehrere Benutzer
- Integriertes Workflow-Tool
- PCI-Compliance-Scanner
- Asset-Erkennung
- Enterprise (gehostet oder On-Premises) bietet benutzerdefinierte Workflows und dedizierten technischen Support
StackHawk: Beste Option für kleine und mittlere Unternehmen
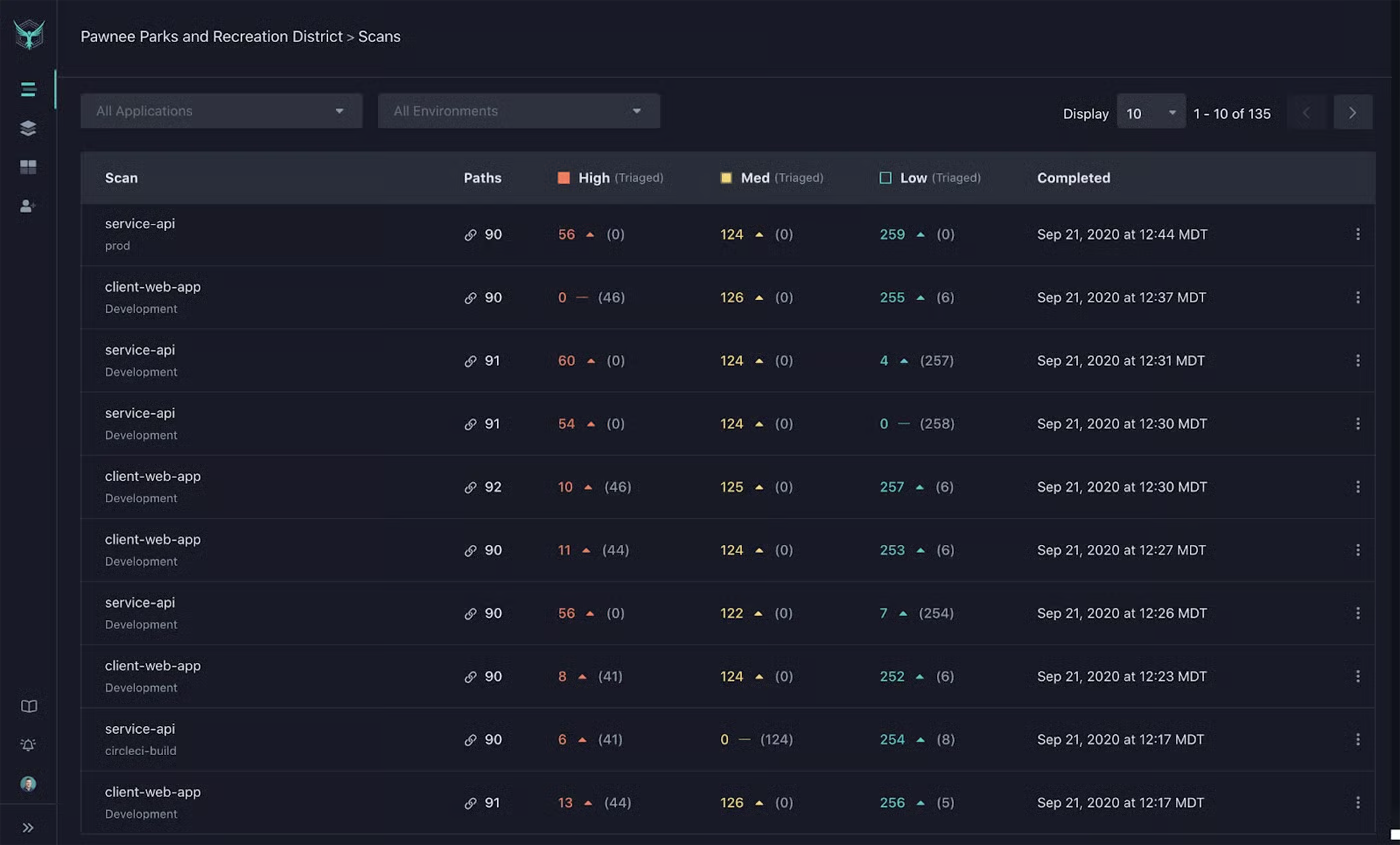
Von DevOps-Ingenieuren für DevOps-Ingenieure entwickelt, die täglich Code schreiben und ausliefern, StackHawk möchte den Prozess der Entwicklung sicherer Software vereinfachen. Der DAST-Scanner lässt sich in CI/CD-Automatisierung und Slack integrieren, um die Priorisierung von Befunden zu unterstützen und eine schnelle Behebung zu ermöglichen. Mit einem kostenlosen Tarif, der das Scannen einer Anwendung erlaubt, können sich selbst ressourcenbeschränkte kleine und mittlere Unternehmen (KMU) die Integration von Sicherheit in ihre Entwicklung leisten.
Wichtige Funktionen
- CI/CD- und Slack-Integration
- Unterstützung für REST, GraphQL und SOAP
- Benutzerdefinierte Scan-Erkennung und historische Scan-Daten
- Auf cURL basierende Reproduktionskriterien
Vorteile
- Unbegrenzte Scans für eine Anwendung
- Unbegrenzte Scans und Umgebungen
- Docker-basierter Scanner für Anwendungssicherheit
- Das kostenlose Tool wird kontinuierlich um Funktionen erweitert (gRPC-Unterstützung in Entwicklung)
Nachteile
- Erfordert die Nutzung und Kenntnisse der Docker-Infrastruktur
- Für die kostenlose Version wird nur Support per E-Mail angeboten
- Für mehr als eine Anwendung ist eine kostenpflichtige Lizenz erforderlich
Preise
Stack Hawk bietet drei Lizenzstufen an. Die kostenpflichtigen Versionen basieren auf einem Preis pro Entwickler und Monat und können monatlich abgerechnet werden. Bei jährlicher Abrechnung wird für die kostenpflichtigen Tarife ein Rabatt gewährt.
- Kostenloser Tarif: Nur eine Anwendung
- 49 US-Dollar/Entwickler pro Monat – Pro-Tarif
- Mindestens 5 Entwickler, Mengenrabatte verfügbar
- Unbegrenztes Scannen von Anwendungen
- Funktionen des kostenlosen Tarifs plus: Anwendungs-Dashboard, Snyk-Integration, GitHub-CodeQL- und Repository-Integration, benutzerdefinierte Testdaten für REST, HawkScan ReScan sowie benutzerdefinierte Testdaten für GraphQL
- Support per E-Mail und Slack
- 69 US-Dollar/Entwickler pro Monat – Enterprise-Tarif
- Mengenrabatte verfügbar
- Funktionen des Pro-Tarifs plus zahlreiche weitere Funktionen, darunter: Single Sign-on, MS Teams, Webhooks-Integration, rollenbasierte Berechtigungen, Berichte mit Zusammenfassungen für Führungskräfte, API-Zugriff auf Scan-Ergebnisse und Richtlinienverwaltung
- Support per E-Mail und Slack (dedizierter Support) sowie optional Premier-Support über Zoom
ZAP (OWASP Zed Attack Proxy): Am besten für kostenbewusste Experten geeignet
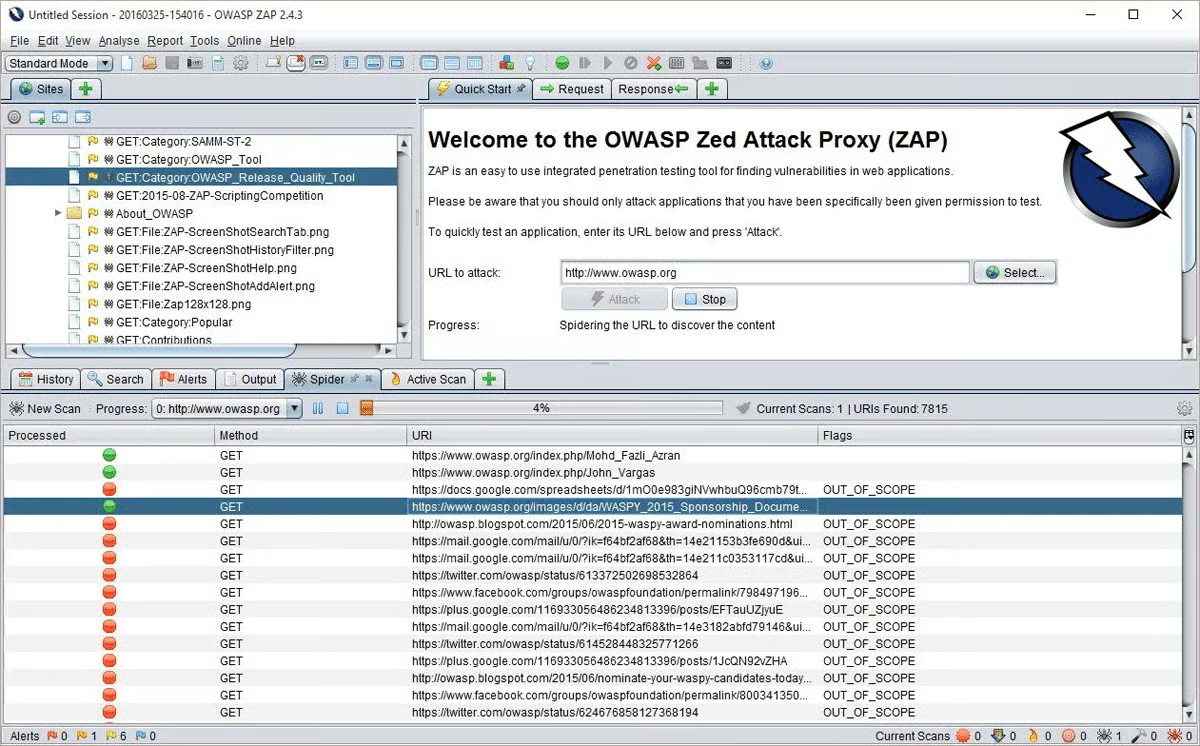
Die Stiftung Open Web Application Security Project (OWASP) und eine Open-Source-Community haben den Zed Attack Proxy, kurz ZAP als kostenloses Tool zum Scannen von Webanwendungen, entwickelt. ZAP wird von engagierten Open-Source-Programmierern ehrenamtlich unterstützt; zusätzliche Funktionen sind über den ZAP Marketplace erhältlich.
Wichtige Funktionen
- Für die wichtigsten Betriebssysteme und Docker verfügbar
- Als Docker-Paket verfügbare Scans für einen schnellen Einstieg
- Automatisierungs-Framework verfügbar
- Umfassende API verfügbar
- Manuelle und automatisierte Erkundung verfügbar
Vorteile
- Kostenloses Tool
- Große Support-Community
- ZAP wird häufig von Penetrationstestern verwendet. Die Nutzung von ZAP vermittelt daher eine ausgezeichnete Vorstellung davon, welche Schwachstellen auch weniger versierte Angreifer finden könnten.
Nachteile
- Der Support durch die Open-Source-Community reagiert nicht so schnell und ist nicht so direkt hilfreich wie kostenpflichtiger Support
- Erfordert mehr Fachkenntnisse in der Anwendung
Preise
ZAP ist ein kostenloses Open-Source-Tool.
Kriterien für das beste Tool zum Scannen von Anwendungsschwachstellen
Es gibt viele Tools zum Scannen von Websites und Anwendungen, und die meisten erkennen die häufigsten kritischen Schwachstellen aus den OWASP Top 10 wie SQL-Injections (SQLi) oder Cross-Site-Scripting (XSS). Außerdem überschneiden sich die Funktionen stark mit denen von führenden Anbietern für Anwendungssicherheit, da beide Arten von Tools den Code mit ähnlichen Techniken untersuchen:
- Dynamisches Testen der Anwendungssicherheit (DAST) scannt laufenden Code
- Statisches Testen der Anwendungssicherheit (SAST) scannt ruhenden Code
- Interaktives Testen der Anwendungssicherheit (IAST) wird innerhalb von laufendem Code ausgeführt und überwacht Leistung und Probleme
- Analyse der Softwarezusammensetzung (SCA)-Tools analysieren Open-Source-Komponenten
- Fuzzing-Tools verwenden absichtlich unerwartete Zeichen, Sonderzeichen, falsche Formate und andere Variationen von Dateneingaben, um die Widerstandsfähigkeit der Software gegenüber fehlerhaften Eingaben zu testen
Für die Erstellung dieser Liste haben wir eine große Auswahl an Websites, Anbietermaterialien und Kundenbewertungen untersucht, um anhand von Funktionen und Reputation eine Gruppe qualifizierter Kandidaten zusammenzustellen. Anschließend haben wir die Liste gezielt auf Anbieter gefiltert, die auf Website- und Anwendungssicherheit spezialisiert sind.
Die meisten Open-Source-Tools haben wir aufgrund ihrer eingeschränkten Funktionen, Integrationen und Supportangebote bewusst ausgeschlossen (mit Ausnahme von ZAP). Ebenfalls ausgeschlossen haben wir die Module und Funktionen zum Scannen von Anwendungen in Enterprise-Tools wie Qualys oder Tenable.
Fazit: Tools zum Scannen von Anwendungen
Die zunehmende Bedeutung und Funktionalität von Websites und Anwendungen zieht die Aufmerksamkeit von Angreifern auf sich, die jede Gelegenheit ausnutzen wollen. Unternehmen jeder Größe müssen Tools zum Scannen auf Schwachstellen einsetzen, um die häufigsten Schwachstellen zu finden, bevor es jemand anderes kann.
Um eine effiziente Beseitigung von Schwachstellen sicherzustellen, sollten Unternehmen ein Tool auswählen, das die Erstellung von Tickets oder die Nachverfolgung erkannter Schwachstellen ermöglicht. Einige Tools versenden Warnungen (per E-Mail, Slack usw.), andere lassen sich direkt in DevOps-Tools integrieren. Für eine möglichst breite Akzeptanz müssen die Sicherheits- und Entwicklungsteams gemeinsam ein geeignetes und effektives Tool auswählen.
Weitere Informationen zu den Optionen für Schwachstellenscans finden Sie unter:
- Was ist ein Schwachstellenscan und wie funktioniert er?
- Die besten Tools für Schwachstellenscans
- 12 führende Tools für Schwachstellenmanagement für 2023
- Die 10 besten Open-Source-Schwachstellenscanner für 2023
- Penetrationstests vs. Schwachstellentests: Ein wichtiger Unterschied
- Anwendungssicherheit: Vollständige Definition, Arten und Lösungen