

















アプリケーションセキュリティツールおよびソフトウェアソリューションは、ソフトウェアアプリケーションの脆弱性や脅威を特定し、軽減するために設計されています。主な目的は、不正アクセス、データ侵害、悪意ある攻撃からアプリケーションを保護することです。
これらのツールは、個人データや財務記録などの機密情報のセキュリティ、完全性、機密性を確保するうえで重要な役割を果たします。アプリケーションセキュリティツールを導入することで、組織は潜在的なセキュリティ上の欠陥を事前に特定して対処でき、悪用のリスクを減らし、セキュリティインシデントの影響を最小限に抑えられます。
ここでは、主要なアプリケーションセキュリティツール5製品を詳しく紹介した後、購入時に確認すべき機能と、アプリケーションおよびコードセキュリティへのさまざまなアプローチについて解説します。
関連記事:アプリケーションセキュリティ:完全な定義、種類、ソリューション
- GitGuardian Internal Monitoring専用のシークレットスキャンに最適。
- Veracode幅広いプログラミング言語のサポートに最適。
- GitLabDevOpsに最適。
- Qualys Cloud Platform脆弱性管理に最適。
- Trend Micro Cloud App SecuritySaaS保護に最適。
- 検討すべきその他のアプリケーションセキュリティベンダー
- アプリケーションセキュリティソフトウェアの主な機能
- コード分析とテストの種類
- AppSecとDevSecOpsの比較
- アプリケーションセキュリティソフトウェアの評価方法
- 結論:アプリケーションセキュリティツール
| アプリケーションセキュリティツール | 主な機能 | 価格 | 最適な用途 |
|---|---|---|---|
| GitGuardian Internal Monitoring | 公開・非公開リポジトリのリアルタイム自動監視 | 無料ビジネス:477~3,667米ドルエンタープライズ:個別見積もり | 専用のシークレットスキャン |
| Veracode | 静的・動的・ソフトウェアコンポジション分析 | 同社の「お問い合わせ」ページから見積もりを依頼するか、認定販売代理店のCDWおよびAWSに問い合わせてください。 | プログラミング言語のサポート |
| GitLab | バージョン管理システムおよびDevOpsプラットフォーム | 無料プレミアム:24米ドル/ユーザー アルティメット:99米ドル/ユーザー | DevOps |
| Qualys Cloud Platform | 脆弱性管理 | 小規模企業向けの300米ドルから、大規模パッケージの2,000米ドルまで | 脆弱性管理 |
| Trend Micro Cloud App Security | SaaSプラットフォームの保護 | 同社ウェブサイトにあるTrend Microのオンライン計算ツールから見積もりを取得してください。 | SaaSプログラム |
GitGuardian Internal Monitoring
専用のシークレットスキャンに最適
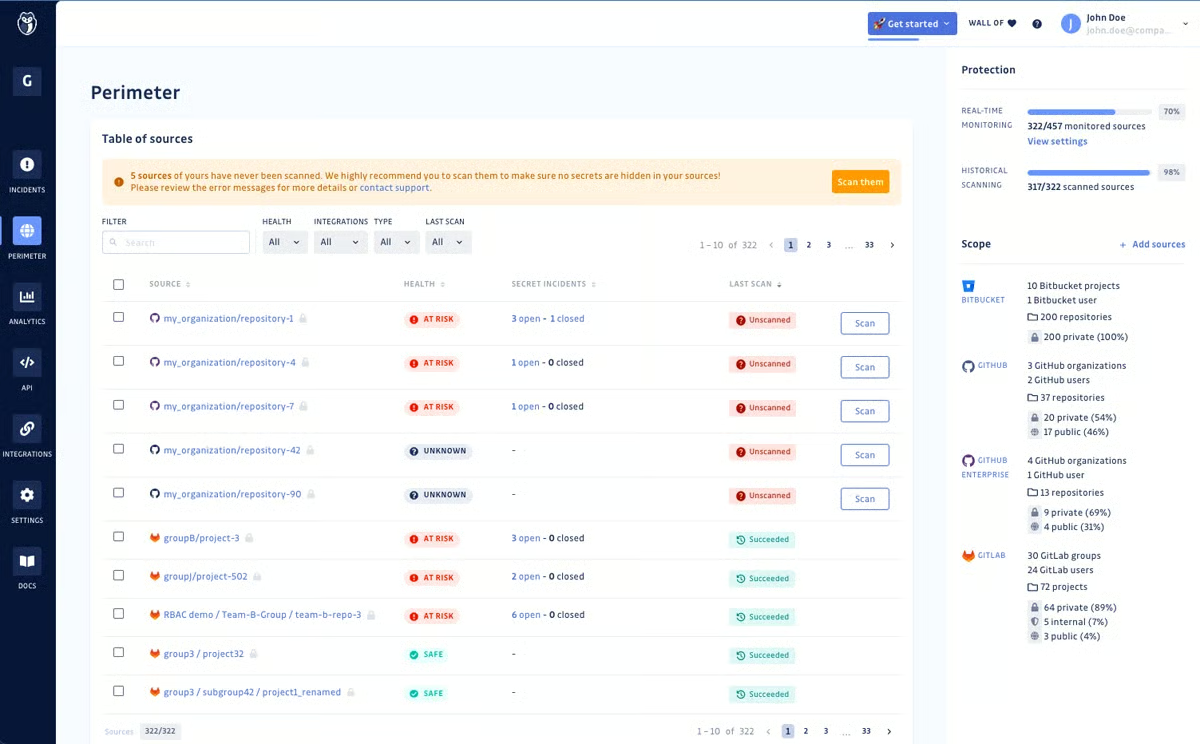
2017年設立のGitGuardianは、ソースコードリポジトリに保存された機密情報やシークレットの保護に注力しています。APIキー、認証情報、証明書など、その他の機密データの漏えいを検出・防止することを専門としています。リアルタイムスキャン、GitHubやGitLabなど主要なバージョン管理システムとの統合、コード内の機密データに関連する潜在的なセキュリティ侵害のアラートを提供します。
主な機能
- 公開・非公開リポジトリのリアルタイム自動監視
- 内部Gitリポジトリのシークレット検出
- 検出および修復アラート
- 開発者主導のインシデント対応アプリケーション
メリット
- 30分で導入できるクイックスタートガイド
- インシデントの解決とコミュニケーションを効率化
- 重大な問題に集中し、修復作業の負担を軽減
- 迅速な対応を可能にするインシデントの自動通知
- コード内のシークレットを検出し、マージをブロックするGitHub連携
- 無料プランを提供
デメリット
- ユーザーインターフェースの使いやすさとアクセス性には改善の余地がある
- 機密データや新しいリポジトリのアクティビティに関するアラートは、さらに改善できる
- 指標や情報を追加した、より詳細なレポートが必要
料金
| 無料 | ビジネス | エンタープライズ |
|---|---|---|
| $0 | $477 – $3667 | 個別料金 |
| 個人開発者および25人以下のチーム | 26~200人の開発者 | 営業チームに問い合わせるか、デモを予約 |
Veracode
プログラミング言語のサポートに最適
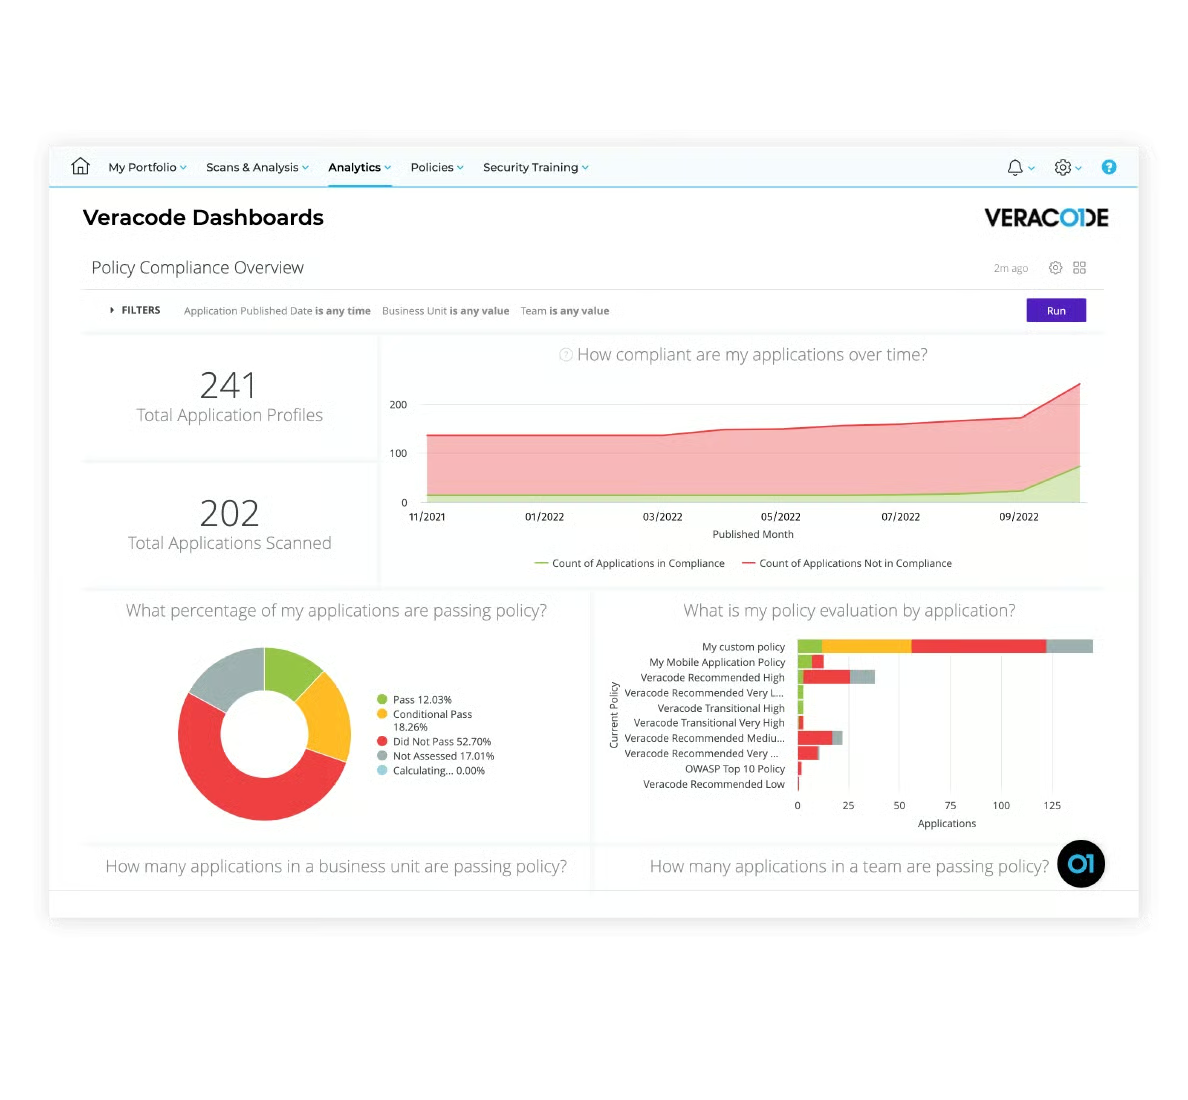
Veracodeは、静的解析、動的解析、ソフトウェアコンポジション分析を提供する包括的なアプリケーションセキュリティツールです。コードスキャン、脆弱性評価、ペネトレーションテストなど、幅広いセキュリティテスト機能を備えています。Veracodeは100種類を超えるプログラミング言語をサポートし、アプリケーションのセキュリティ上の脆弱性や弱点に関する詳細なレポートを提供します。
主な機能
- 静的アプリケーションセキュリティテスト
- 動的アプリケーションセキュリティテスト
- ソフトウェアコンポジション分析
- インタラクティブアプリケーションセキュリティテスト
- セキュリティ開発トレーニングとeラーニング
- アプリケーションセキュリティプログラム管理
- 連携とAPI
- レポートと分析
メリット
- 正確な脆弱性スキャン
- 脆弱性のリスクレベルと深刻度を明示
- 修復ガイダンスの包括的なライブラリ
- VisualStudioアドオンを搭載
- 問題と修正に関する詳細なレポート
- 優れたカスタマーサービス
デメリット
- ユーザーインターフェースが使いにくい場合がある
- パフォーマンスの遅さや誤検知に関する問題も報告されている
料金
Veracodeでは、各企業が必要とする具体的なニーズや機能に応じて料金をカスタマイズしており、料金は公開していません。CDWでは、Veracodeのプランや機能の一部の料金を確認できるほか、AWSではVeracodeのFedRAMPプラットフォームの料金を確認できます。見積もりを取得するには、Veracodeの営業チームに問い合わせるか、同社のお問い合わせページをご覧ください。また、14日間の無料トライアルも利用できます。
GitLab
DevOps統合プラットフォームに最適
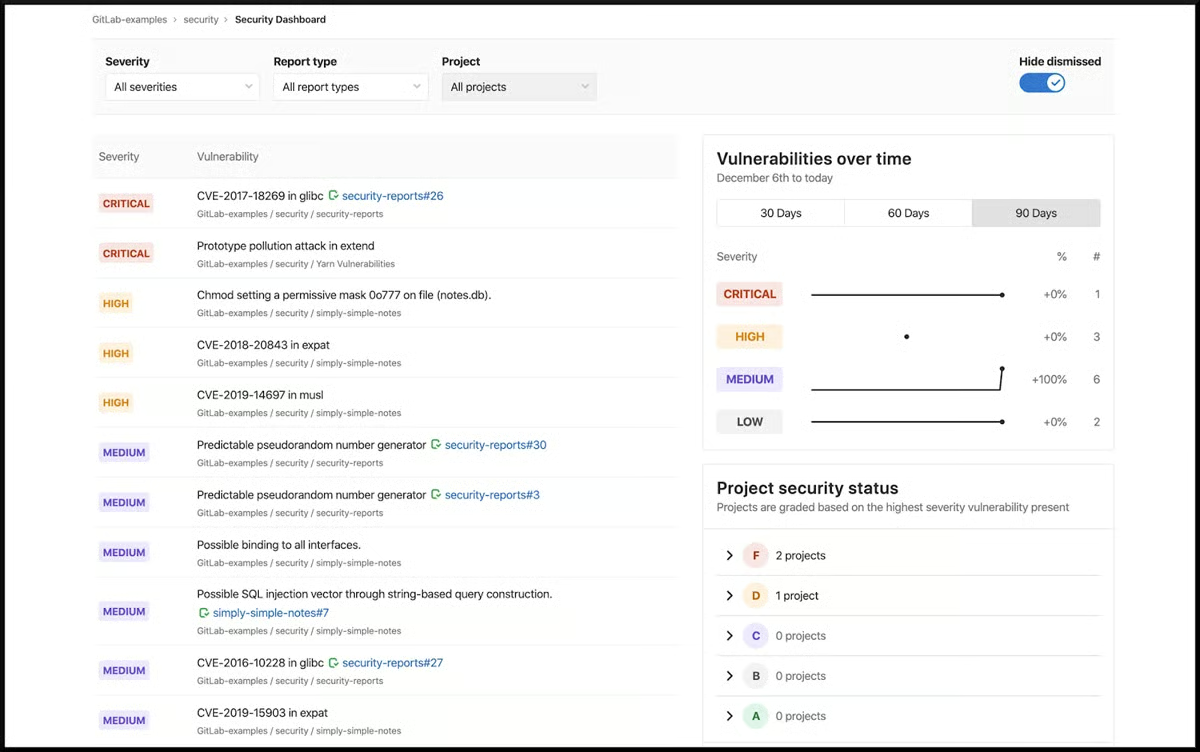
GitLabは主にバージョン管理システムおよびDevOpsプラットフォームとして知られていますが、アプリケーションセキュリティ機能も組み込まれています。静的アプリケーションセキュリティテスト(SAST)、依存関係スキャン、コンテナスキャン、動的アプリケーションセキュリティテスト(DAST)などの機能を提供します。GitLabはセキュリティテストを開発ワークフローに統合し、継続的なセキュリティ監視と軽減を可能にします。
主な機能
- 静的アプリケーションセキュリティテスト
- 動的アプリケーションセキュリティテスト
- コンテナスキャン
- 依存関係スキャン
- ライセンススキャン
- カバレッジガイド付きファジングテスト
- APIセキュリティ
メリット
- バージョン/ソース管理
- 使いやすいインターフェース
- Git CLIとのスムーズな統合
- シームレスなマージとマージリクエスト
デメリット
- ドキュメントは、より使いやすく包括的にできる余地がある
- サードパーティーソフトウェアとの統合は改善の余地がある
- リポジトリ内のブランチ間の移動が難しい場合がある
- ブラウザーでのファイル編集が難しい場合がある
- CI/CD関連のエラーメッセージには、より詳細な情報が必要
料金
| 無料 | プレミアム | アルティメット |
|---|---|---|
| 0米ドル/ユーザー | 24米ドル/ユーザー | 99米ドル/ユーザー |
| 機能制限あり | GitLabの大半の機能 | すべての機能 |
Qualys Cloud Platform
脆弱性管理に最適
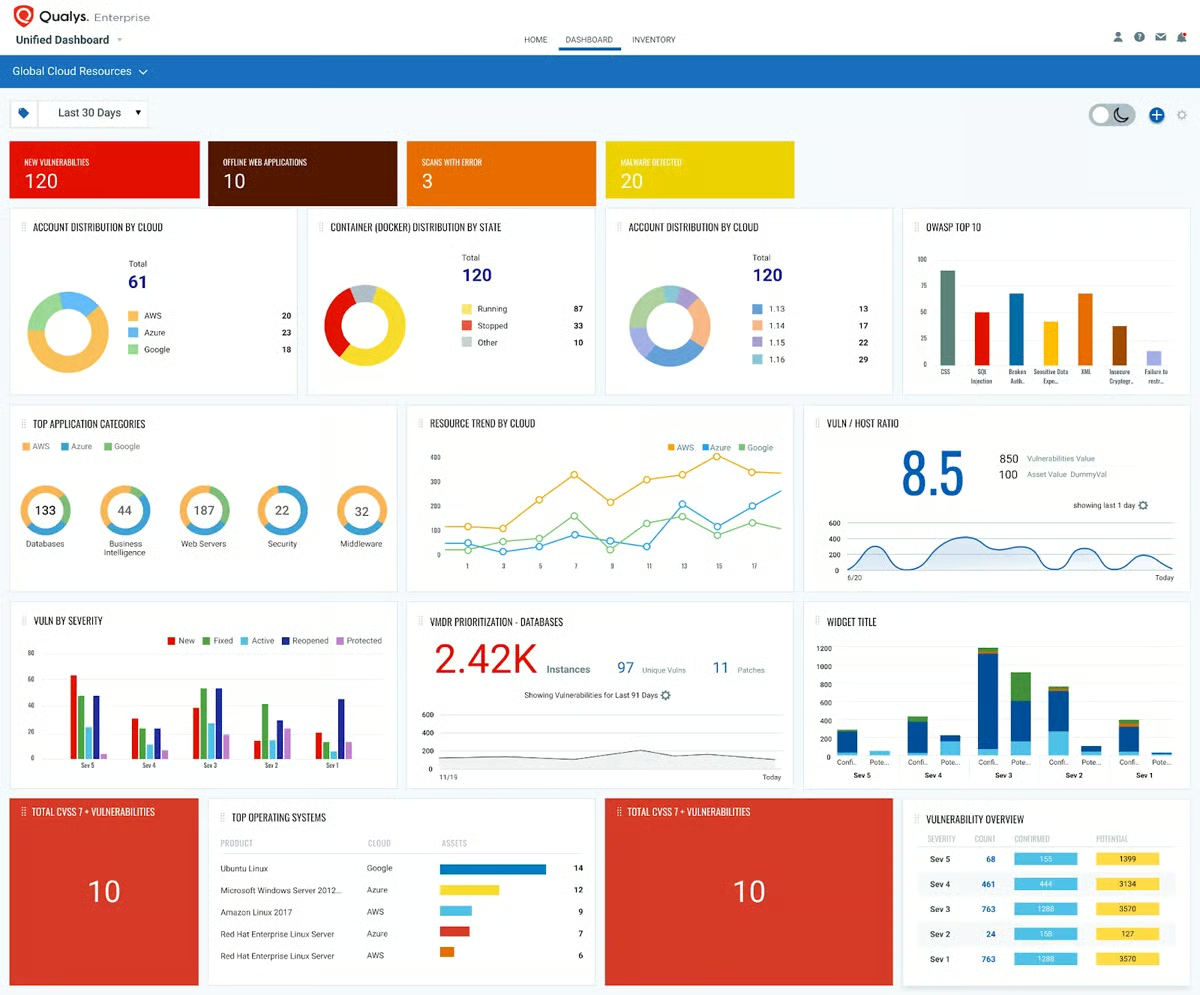
Qualysは、アプリケーションセキュリティを含むセキュリティおよびコンプライアンスソリューションスイートを提供するクラウドベースのセキュリティツールです。Webアプリケーションスキャンや脆弱性管理ツールも提供しています。Webアプリケーションをスキャンおよび評価して脆弱性や潜在的なセキュリティリスクを特定し、詳細なレポートと修復機能を提供します。組織によっては過剰なほど包括的かもしれませんが、Qualysのセキュリティカバレッジは非常に充実しています。
主な機能
- 継続的な監視
- 脆弱性管理
- ポリシーコンプライアンス
- PCIコンプライアンス
- セキュリティ評価アンケート
- Webアプリケーションスキャン
- Webアプリケーションファイアウォール
- グローバルな資産ビュー
- 資産管理
- API、コンテナ、クラウドデータの収集
メリット
- Webアプリケーションの自動スキャン
- 自動レポート作成
- クラウド資産管理
- 修復ガイダンス
- パッチ適用
デメリット
- 2FAの選択肢はさらに増やせる
- ドメインやネットワークをより簡単に追加できるとよい
- 検出とスキャンの設定は、より適切に統合できる
- モジュール統合は、よりシームレスにできる
料金
Qualys Cloud Platformは顧客が年間契約でライセンスを取得する仕組みで、料金は選択したCloud Platform Appsの数、IPアドレス、Webアプリケーション、ユーザーライセンスなどの要因によって決まります。顧客は料金をExpress Lite、Express、Enterpriseの3段階に分類しています。Qualysは価格を一般公開していませんが、顧客によると、料金パッケージは小規模企業向けの300米ドルから、大規模パッケージの2,000米ドルまで幅があります。また、購入を決める前にサービスを試せるよう、30日間の無料トライアルサブスクリプションも提供しています。
Trend Micro Cloud App Security
SaaSプラットフォームの保護に最適
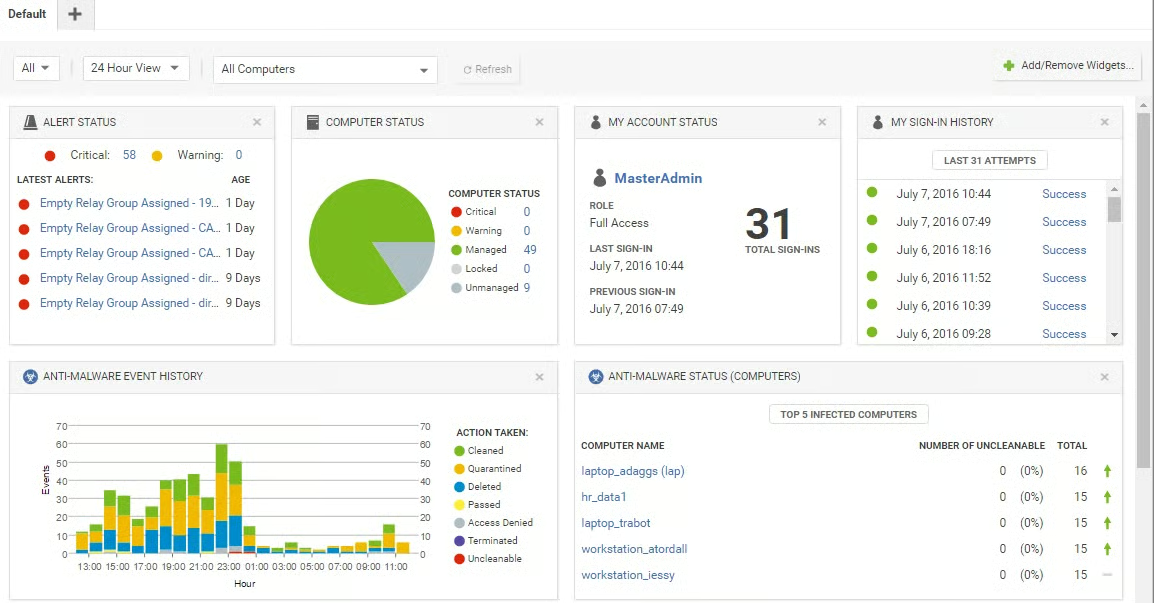
Trend Micro Cloud App Securityは、クラウドベースのアプリケーションやサービスの保護に特化しています。Microsoft 365、Google WorkspaceなどのSaaSプラットフォームを保護します。クラウドベースのアプリケーションのセキュリティとコンプライアンスを確保し、機密データを保護するとともに、不正アクセスを防止し、脅威から防御できるよう組織を支援します。
主な機能
- ワークロードセキュリティ
- ファイルストレージセキュリティ
- コンテナセキュリティ
- オープンソースセキュリティ
- メール、ランサムウェア、マルウェア対策
メリット
- アプリケーションの迅速なデプロイを促進
- アプリケーションの実行中にリアルタイムで保護し、望ましくないアクティビティを即座にブロック
- 悪意ある侵入を防止し、ハッキングや乗っ取りから保護
- 設計やデプロイの問題からクラウドアプリケーションを保護
デメリット
- Webサポートの説明が不明確
- インターネット接続が弱い、または断続的なリモートエンドポイントが、オフラインと表示されることが多い
- 設定の整理や定義が十分でなく、変更したいオプションを見つけるのにかなりの作業が必要
- 誤検知が発生することがある
料金
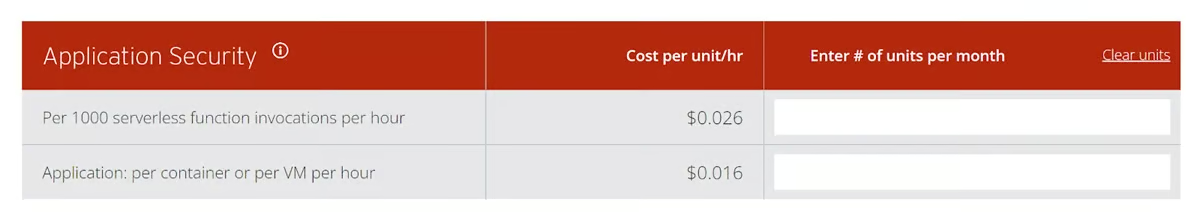
Trend Microは、ウェブサイト上で使いやすい料金計算ツールを提供しており、購入を検討しているユーザーは要件に応じた概算費用を簡単に算出できます。
検討すべきその他のアプリケーションセキュリティベンダー
アプリケーションセキュリティ市場には、さまざまなニーズに対応する幅広いツールが存在します。ここでは、検討すべき追加の7製品に加え、DevSecOps、コードセキュリティ、脆弱性スキャンの主要ツールも紹介します。
- Acunetix
- Checkmarx
- Invicti(旧Netsparker)
- Micro Focus Fortify
- Rapid7
- Snyk
- Synopsys
関連記事:
- コードデバッグおよびコードセキュリティツールトップ
- DevSecOpsツールのベスト
- DevOps、Webサイト、アプリケーション向けの脆弱性スキャンツール
- クラウド、コンテナ、データレイク向けの脆弱性スキャンツール
- コンテナセキュリティソリューションのベスト
アプリケーションセキュリティソフトウェアの主な機能
アプリケーションセキュリティツールには、アプリケーション全体のセキュリティ態勢に貢献し、不正アクセス、データ侵害、その他のセキュリティリスクから保護する重要な機能が数多くあります。
認証:ユーザーやエンティティが本人確認され、身元に基づいて適切なアクセス権を付与されるようにします。アプリケーションへのアクセスを許可する前に、ユーザー名やパスワードなどの認証情報を検証します。盗まれにくいほど、より安全です。
認可:アプリケーション内でユーザーやエンティティがアクセスまたは実行できるアクションやリソースを決定します。これによりアクセス制御ポリシーが適用され、不正アクセスを防止するとともに、役割や権限に基づいて特権を制限します。
暗号化:機密データを、適切な鍵がなければアクセスや復号ができない暗号化形式に変換して保護します。暗号化により、データが傍受されたり、権限のない第三者にアクセスされたりした場合でも、機密性と安全性を維持できます。
ログ:ログとは、アプリケーションやリソース内のイベントやアクティビティを記録したもので、ユーザーの行動における一般的および異常なパターンを特定するための監視や監査に役立ちます。ログにはユーザーの操作、システムイベント、セキュリティ関連インシデントに関する情報が記録され、トラブルシューティング、コンプライアンス、フォレンジック調査の証拠となる履歴が提供されます。
アプリケーションセキュリティテスト:脆弱性、弱点、セキュリティ上の欠陥を特定するために、アプリケーションを評価・検証することを指します。静的アプリケーションテスト、動的アプリケーションテスト、インタラクティブアプリケーションセキュリティテストなど、さまざまなテスト手法が含まれます(詳細は次のセクションで説明します)。
監査と説明責任:監査ログと説明責任の仕組みは、規制への準拠、疑わしい行動の検出、セキュリティ侵害の調査に役立ちます。ユーザーのアクティビティやセキュリティ関連インシデントを追跡・監視し、説明責任と追跡可能性を確立します。
脆弱性スキャン:アプリケーション、ネットワーク、システム内の脆弱性を特定して評価します。これにより、組織は潜在的なセキュリティリスクにプロアクティブに対処できます。現代のアプリケーションの大半を構成するオープンソースの依存関係に含まれる脆弱性を発見することは、ますます重要な機能になっています。
コードセキュリティレビュー:潜在的なセキュリティ上の弱点の特定と修正に役立ち、サイバー脅威に対する強固な防御を備えたアプリケーションの構築を確実にする重要な実践です。
WAF統合: Webアプリケーションファイアウォール(WAF)はWebアプリケーションにとって重要な防御線であり、トラフィックを検査し、セキュリティポリシーを適用するとともに、SQLインジェクションやクロスサイトスクリプティング(XSS)など、幅広いWebベースの攻撃から保護します。WAFをアプリケーションセキュリティツールと統合することで、開発者やセキュリティチームに重要な情報を提供し、脆弱性を修正できるまでアプリケーションを保護できます。
SIEM統合:セキュリティ情報イベント管理システム(SIEM)は、さまざまなソースからセキュリティイベントデータを収集・分析し、セキュリティインシデントを検出して対応します。イベントの一元的な可視化と相関分析、高度な分析、自動アラートを実現し、アプリケーションセキュリティの問題の特定に役立ちます。
脅威インテリジェンス統合: 脅威インテリジェンスの統合により、脅威の検出が強化され、攻撃手法やオープンソースの脆弱性など、新たに発生する脅威に関するリアルタイムの知見が得られます。これは開発チームとセキュリティチームの双方に役立つ情報です。
セキュア開発ライフサイクル(SDL)サポート:SDLは、ソフトウェア開発ライフサイクル全体にセキュリティプラクティスとテストを組み込むことを支援し、セキュリティが優先されるようにします。
詳しくはアプリケーションセキュリティをご覧ください。
コード分析とテストの種類
アプリケーションセキュリティにおいて理解しておくべき重要な概念が、ソフトウェア開発ライフサイクル(SDLC)です。このプロセスには、コードの開発、デプロイ、継続的なメンテナンスの段階があります。このライフサイクルの一環として、アプリケーションセキュリティにはいくつかの重要なアプローチがあります。
- 静的分析:基盤となるのは、開発中のアプリケーションコードのセキュリティです。この領域では、静的コード分析ツールが役立つことが多くあります。これは静的アプリケーションセキュリティテスト、つまりSASTと呼ばれます。
- 動的分析:実行中のコードに対しては、動的アプリケーションセキュリティテスト(DAST)により、さまざまな種類のセキュリティリスクを検出できます。
- インタラクティブアプリケーションセキュリティテスト:DASTとSASTの両方のアプローチを組み合わせるのが、インタラクティブアプリケーションセキュリティテスト(IAST)の領域です。
- ソフトウェア構成分析(SCA):SCAは、既知の脆弱性を持つ設定、ソフトウェアの依存関係、ライブラリに対処します。これらはソフトウェアサプライチェーンセキュリティにおける重要な問題です。
AppSecとDevSecOpsの比較
アプリケーションセキュリティ製品市場で興味深い傾向となっているのが、アプリケーションセキュリティ、コードセキュリティ、デバッグ、DevSecOps、脆弱性スキャンなど、さまざまな種類のツールが時間の経過とともに統合されてきたことです。
DevSecOpsツールは、こうした製品の中でもおそらく最も範囲が広く、開発者向けツール、コンテナの実装、監視ツールなどを包含しています。
脆弱性スキャン、アプリケーションセキュリティ、DevSecOpsの間では、DAST、IAST、SAST、SCAを含む機能の重複がますます大きくなっています。ただし、注目すべき違いもあります。DevSecOpsツールには通常、コンテナ、CI/CD、API管理の機能があります。ファジングは脆弱性スキャンツールの機能である可能性が高い一方、AppSecは静的コード分析により重点を置きます。
「DevSecOpsツールのベスト」をご覧ください。
アプリケーションセキュリティソフトウェアの評価方法
アプリケーションセキュリティソフトウェアの評価では、正確性と有効性、機能の幅、使いやすさ、開発・セキュリティツールとの統合、自動化機能、料金、最適なユースケース、レポート機能を評価しました。詳細なレポートと脆弱性の優先順位付けは、開発チームやセキュリティチームがリスクに基づいた意思決定を行うために必要な情報を提供するため、2つの重要な評価要素となりました。この市場では、セキュリティ専門家でない人々もプロセスにおいて重要な役割を担うため、使いやすさも一般的に重要です。ワークフローにおいては統合機能も不可欠であり、ソフトウェアは既存の開発・セキュリティツールと統合して連携できる必要があります。
結論:アプリケーションセキュリティツール
アプリケーションセキュリティツールを選ぶ際は、自組織固有の要件を優先し、購入を決定する前に徹底的に調査することが重要です。そのため、購入を検討するユーザーは、機能と性能、対応プログラミング言語、既存インフラとの互換性、拡張性、使いやすさ、コスト、提供されるテクニカルサポートのレベルと品質などの要素を考慮すべきです。さらに、意思決定プロセスには、ITセキュリティチームや開発者などの主要な関係者を参加させることも重要です。
アプリケーションセキュリティツールは、アプリケーション、それらが実行される環境、そこに含まれるデータ、そしてそれらに依存する従業員や顧客を保護するうえで極めて重要です。
次の記事:開発者向けソフトウェアサプライチェーンセキュリティガイダンス
この記事は、2020年11月の記事をSean Michael Kernerが更新したものです。