

















Dieser Leitfaden richtet sich an Compliance-Verantwortliche, Risikomanager und IT-Teams, die im Jahr 2026 nach den besten Tools für Governance, Risiko- und Compliance-Management (GRC) suchen. Er behandelt führende Plattformen, wichtige Funktionen und Auswahlkriterien.
Diese Tools vereinfachen die Komplexität der Governance, indem sie Ihrem Team die nötigen Ressourcen zur Verfügung stellen, um sich wandelnde Vorschriften zu verwalten, Risiken zu reduzieren und Kosten effektiver zu kontrollieren. In diesem Artikel stellen wir die besten GRC-Tools für 2026 vor und beleuchten ihre Stärken, möglichen Nachteile und Preisinformationen, damit Sie die richtige Lösung für Ihr Unternehmen auswählen können.
- Vergleich der besten Tools für Governance, Risiko- und Compliance-Management (GRC)
- So wählen Sie das beste GRC-Tool für Ihre geschäftlichen Anforderungen aus
- Wichtige Funktionen von GRC-Lösungen im Jahr 2026
- Wie ich die beste E-Mail-Sicherheitssoftware bewertet habe
- Häufig gestellte Fragen (FAQs)
- Fazit: Investieren Sie in eine GRC-Plattform, die mit Ihnen wächst
Vergleich der besten Tools für Governance, Risiko- und Compliance-Management (GRC)
Diese Tabelle vergleicht führende GRC-Tools im Jahr 2026, einschließlich ihrer Funktionen, Benutzerfreundlichkeit und Kosten. Da die Preise zwischen den Lösungen stark variieren können, finden Sie unterhalb dieser Übersicht ausführliche Bewertungen, die Ihnen helfen sollen, das Tool mit den benötigten Funktionen und der passenden Kompatibilität auszuwählen.
| Anbieter | Unternehmensrisikomanagement | Audit-Management | Management von Drittanbietern | Analysen | Mobile App | Preisgestaltung |
|---|---|---|---|---|---|---|
| RSA Archer | Ja | Ja | Ja | Ja | Ja | Vertrieb kontaktieren |
| MetricStream GRC | Ja | Ja | Ja | Ja | Ja | Vertrieb kontaktieren |
| ServiceNow | Ja | Ja | Ja | Ja | Ja | Vertrieb kontaktieren |
| IBM OpenPages | Ja | Ja | Ja | Ja | Ja | Vertrieb kontaktieren |
| Hyperproof | Ja | Ja | Ja | Ja | Ja | Vertrieb kontaktieren |
| Riskonnect | Ja | Ja | Ja | Ja | Ja | Vertrieb kontaktieren |
| LogicManager | Ja | Ja | Ja | Ja | Nein | Vertrieb kontaktieren |
| SAI360 | Ja | Ja | Ja | Ja | Ja | Vertrieb kontaktieren |
| Corporater | Ja | Ja | Ja | Ja | Nein | Vertrieb kontaktieren |
| StandardFusion | Ja | Ja | Ja | Ja | Ja | Vertrieb kontaktieren |
So wählen Sie das beste GRC-Tool für Ihre geschäftlichen Anforderungen aus
Die Wahl des richtigen Tools für Governance, Risiko- und Compliance-Management (GRC) ist entscheidend, damit Ihr Unternehmen die Vorschriften einhält und gleichzeitig Risiken effektiv verwaltet. Angesichts der großen Auswahl an GRC-Software ist es unerlässlich, eine Lösung auszuwählen, die Ihren individuellen geschäftlichen Anforderungen entspricht. Dieser Leitfaden hilft Ihnen dabei, die beste Wahl zu treffen.
Bewerten Sie Ihre Compliance-Anforderungen
Ermitteln Sie zunächst die Vorschriften, die für Ihr Unternehmen gelten, etwa die DSGVO, PCI-DSS oder SOX. Wenn Sie Ihre Compliance-Verpflichtungen kennen, können Sie ein GRC-Tool auswählen, das auf diese Standards zugeschnitten ist.
Bewerten Sie die Funktionen für das Risikomanagement
Stellen Sie sicher, dass die GRC-Software leistungsfähige Funktionen zur Risikobewertung bietet. Achten Sie auf Tools, die Risiken in Ihrem gesamten Unternehmen proaktiv erkennen, bewerten und mindern können und dabei Überwachung und Warnmeldungen in Echtzeit bereitstellen.
Skalierbarkeit und Flexibilität
Wählen Sie eine GRC-Lösung, die mit Ihrem Unternehmen wachsen kann. Unabhängig davon, ob Sie in neue Märkte expandieren oder Ihren regulatorischen Geltungsbereich erweitern: Das Tool sollte flexibel und skalierbar genug sein, um sich wandelnden Anforderungen gerecht zu werden.
Integration in bestehende Systeme
Wählen Sie eine GRC-Software, die sich nahtlos in Ihre IT-Infrastruktur integrieren lässt, einschließlich ERP-, CRM- und anderer Managementsysteme. Die Integration sorgt für reibungslosere Abläufe und höhere Effizienz.
Benutzerfreundliche Oberfläche
Eine benutzerfreundliche Plattform ist entscheidend für eine breite Akzeptanz in Ihrem Team. Entscheiden Sie sich für ein Tool, das Governance-, Risikomanagement- und Compliance-Prozesse mit intuitiven Dashboards und einfacher Navigation vereinfacht.
Wenn Sie sich auf diese Kernbereiche konzentrieren, können Sie ein GRC-Tool finden, das Ihre geschäftlichen Anforderungen unterstützt und Ihre Compliance-Strategie verbessert.
RSA Archer: Am besten für eine große Funktionsvielfalt
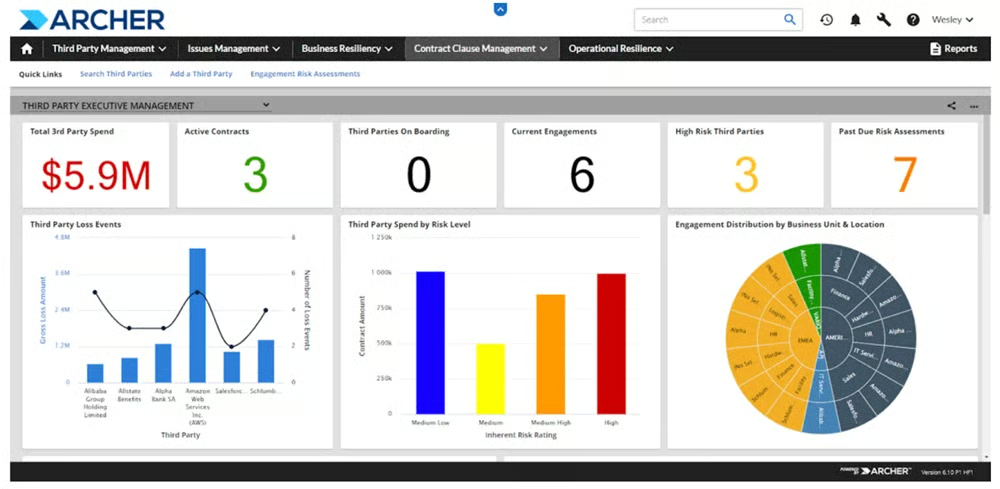
RSA Archer ist eine führende Plattform für Governance, Risiko- und Compliance-Management (GRC), die Unternehmen dabei unterstützt, Risiken effektiv zu verwalten, die Einhaltung gesetzlicher Vorschriften sicherzustellen und ihre Vermögenswerte zu schützen. Dank ihrer modularen und anpassbaren Struktur eignet sich RSA Archer ideal für Unternehmen verschiedenster Branchen, die Risikomanagementprozesse in ihre betrieblichen Abläufe integrieren möchten.
Die Plattform wird häufig zur Automatisierung von Risikobewertungen, zur Nachverfolgung von Vorfällen, für das Audit-Management und zur Durchsetzung von Richtlinien eingesetzt und bietet Nutzern in Echtzeit Einblick in ihr Risikoprofil.
Vorteile
- Umfangreiche GRC-Funktionen
- Anpassbarer Workflow
- Umfassende Dashboard-Ansicht
- Anpassung von Berichten
- Administratoren können Zugriffskontrollen auf System-, Anwendungs-, Datensatz- und Feldebene festlegen, sodass sich Nutzer entsprechend ihrer Zugriffsstufe anmelden können
Nachteile
- Die Benutzeroberfläche könnte verbessert werden
- Die Stichwortsuche könnte besser sein
Preisgestaltung
Archer veröffentlicht keine Preise auf seiner Website. Die Preise pro Risikobereich beginnen jedoch typischerweise bei etwa 30.000 bis 50.000 US-Dollar.
Wichtige Funktionen
- IT- und Sicherheitsrisikomanagement
- Unternehmens- und operatives Risikomanagement
- Regulatorische und unternehmensweite Compliance
- Audit-Management
- Geschäftliche Resilienz
- Lösungen für den öffentlichen Sektor
- Governance von Drittanbietern
- ESG-Management
- Operative Resilienz
Screenshot
MetricStream GRC: Am besten für Flexibilität und Anpassbarkeit
Die Plattform von MetricStream ist ideal für Unternehmen mit unterschiedlichen Nutzeranforderungen und bietet maßgeschneiderte Lösungen für Auditoren, IT-Manager und Führungskräfte gleichermaßen. Sie überzeugt durch ein umfassendes GRC-Erlebnis, das den spezifischen Anforderungen verschiedener Unternehmensfunktionen gerecht wird.
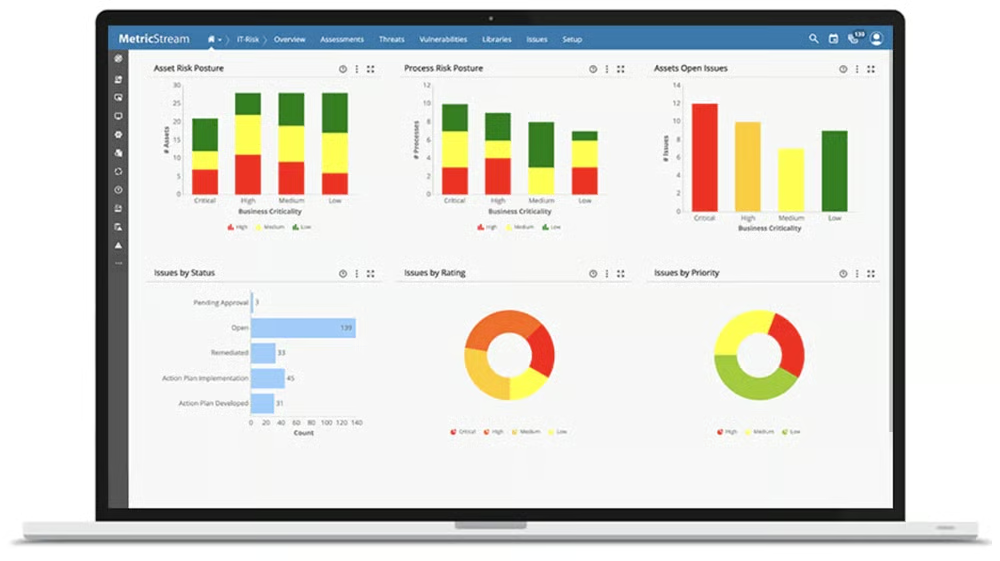
Im Zentrum der GRC-Plattform von MetricStream stehen drei zentrale Dimensionen des Risikomanagements: Risikokategorien (Finanzen, Cyberrisiken, menschliche Gesundheit und Umwelt), die Einbindung von Stakeholdern und die Agilität des Unternehmens. Dieser Rahmen ermöglicht es Unternehmen, die dringendsten Risiken in Echtzeit zu priorisieren und zu adressieren, und gewährleistet so einen fokussierten, anpassungsfähigen Ansatz für das Risikomanagement in einer sich ständig wandelnden Umgebung.
Vorteile
- Bietet mobile Apps zur Unterstützung der mobilen Nutzung
- Setzt KI zur Behebung von Problemen ein
- Automatisiert die Inhaltsextraktion aus SOC2- und SOC3-Berichten
- Nutzt KI-gestützte Empfehlungen, um Beobachtungen als Fall, Vorfall, Problem oder Verlustereignis zu kategorisieren und zur Prüfung, Genehmigung und Schließung weiterzuleiten
- Bietet mithilfe fortschrittlicher Analysen, Heatmaps, Berichten, Dashboards und Diagrammen Einblicke in Risiken
Nachteile
- Die Berichtsfunktionen könnten verbessert werden
- Nutzer berichten, dass die Lösung fehleranfällig sein kann
Preisgestaltung
MetricStream veröffentlicht keine Preisinformationen für seine Lösungen. Auf dem AWS Marketplace wird MetricStream CyberGRC Prime für IT-Risikobewertungen, Berichte, Bewertungen und die zentrale Verwaltung jedoch mit 180.000 US-Dollar für 36 Monate angegeben. Interessenten sollten MetricStream direkt kontaktieren, um Preisinformationen anzufordern und vor einer Kaufentscheidung eine Plattform-Demo zu vereinbaren.
Wichtige Funktionen
- Unternehmens- und operatives Risikomanagement
- Management der Geschäftskontinuität
- Richtlinien- und Compliance-Management
- Regulatorische Interaktion und Änderungsmanagement
- Fall- und Umfragemanagement
- Management interner Audits
- Management von IT-Bedrohungen und Schwachstellen
- Management von Drittanbietern
Screenshot
ServiceNow: Am besten für Automatisierung
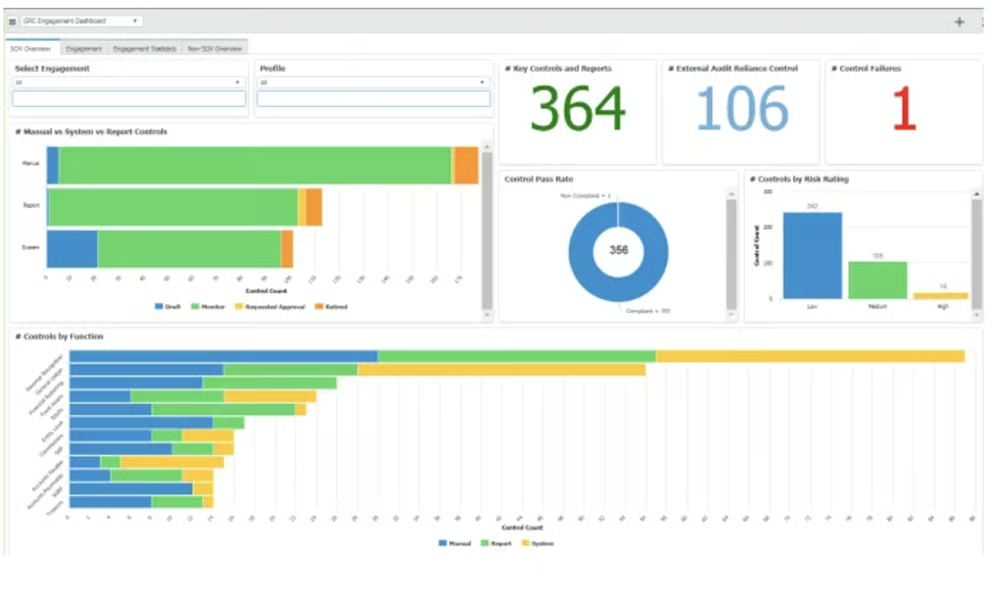
ServiceNow wird seinem Namen gerecht und liefert mithilfe fortschrittlicher Überwachungs-, Automatisierungs- und Analysetools Erkenntnisse in Echtzeit. Die Plattform identifiziert Risiken proaktiv und ermöglicht es Unternehmen, schnell und effizient auf neu auftretende Bedrohungen zu reagieren.
ServiceNow GRC zeichnet sich durch seine Fähigkeit aus, das Workflow-Management zu vereinfachen und eine reibungslose Zusammenarbeit zwischen internen und externen Teams zu ermöglichen. Darüber hinaus dient die Lösung häufig auch als effektives Projektmanagement-Tool, das Prozesse optimiert und die Gesamteffizienz verbessert. Obwohl die Berichtsfunktionen von erweiterten Möglichkeiten zur Datenvisualisierung profitieren könnten, bleibt ServiceNow ein bedeutender Akteur auf dem GRC-Markt und bietet eine leistungsfähige und dynamische Lösung für das Risikomanagement.
Vorteile
- Echtzeitansicht der Compliance im gesamten Unternehmen
- Automatisiert Workflows mit einem No-Code-Playbook
- Nutzer können in natürlicher Sprache mit einem virtuellen Agenten interagieren, um häufige Probleme zu lösen
- Ermöglicht Nutzern, die Risiken von Anbietern zu verwalten und zu bewerten
- Verwaltet eine Bibliothek von KRIs und KPIs mit automatisierter Datenvalidierung und Beweiserfassung
Nachteile
- Nutzer berichten, dass die Lösung teuer sein kann
- Steile Lernkurve
Preisgestaltung
Die Preise für ServiceNow GRC sind auf Anfrage erhältlich. Die Preise von ServiceNow-Partnern können bei etwa 3.000 US-Dollar monatlich beginnen, während die Basislizenzierung bei etwa 50.000 US-Dollar starten kann.
Wichtige Funktionen
- Richtlinien- und Compliance-Management
- Risikomanagement
- Management der Geschäftskontinuität
- Risikomanagement von Anbietern
- Management operativer Risiken und Resilienz
- Kontinuierliche Autorisierung und Überwachung
- Regulatorische Änderungen
- Audit-Management
- Leistungsanalysen
- Prädiktive Intelligenz
Screenshot
IBM OpenPages: Am besten für KI-gestützte Erkenntnisse
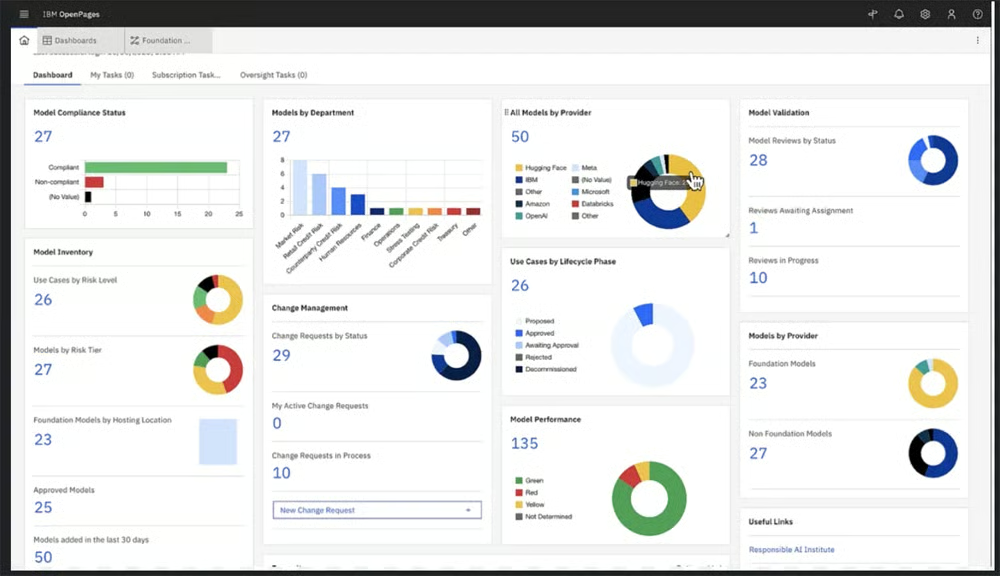
IBM OpenPages ist eine Governance-, Risiko- und Compliance-Plattform (GRC) auf Unternehmensebene, die für die Integration KI-gestützter Erkenntnisse bekannt ist. OpenPages nutzt die Watson-KI-Technologie von IBM und bietet prädiktive Analysen sowie Automatisierung, damit Unternehmen Risiken proaktiv verwalten, die Einhaltung gesetzlicher Vorschriften sicherstellen und Governance-Prozesse optimieren können.
Die Plattform eignet sich am besten für große Unternehmen aus den Bereichen Finanzen, Gesundheitswesen und Fertigung, die große Datenmengen verarbeiten und gleichzeitig durch intelligente Erkenntnisse Risiken vorhersehen und mindern müssen.
Vorteile
- Nutzt KI-gestützte Erkenntnisse für ein prädiktives Risikomanagement
- Bietet eine umfassende Abdeckung finanzieller, operativer und Cyberrisiken
- Hochgradig skalierbar und anpassbar an die Anforderungen verschiedener Branchen
- Optimiert Compliance- und Audit-Management durch Automatisierung
- Zentralisiert das Richtlinien- und Anbieterrisikomanagement für eine verbesserte Governance
Nachteile
- Hohe Implementierungskosten können kleinere Unternehmen abschrecken
- Die steile Lernkurve erfordert für eine effektive Nutzung umfangreiche Schulungen
Preisgestaltung
IBM OpenPages basiert auf einem individuellen Preismodell. Die jährlichen Kosten liegen je nach Größe und Komplexität des Unternehmens, Nutzerzahl und erforderlichem Anpassungsgrad typischerweise zwischen 9.000 und über 200.000 US-Dollar.
Wichtige Funktionen
- KI-gestützte Risikoerkenntnisse
- Compliance-Management
- Risikomanagement
- Richtlinienmanagement
- Audit-Management
- Risikomanagement von Anbietern
- Vorfallmanagement
- Dashboard und Berichte
- Management regulatorischer Änderungen
- Skalierbarkeit und Anpassbarkeit
Screenshot
Hyperproof: Am besten für Compliance-Nachverfolgung in Echtzeit
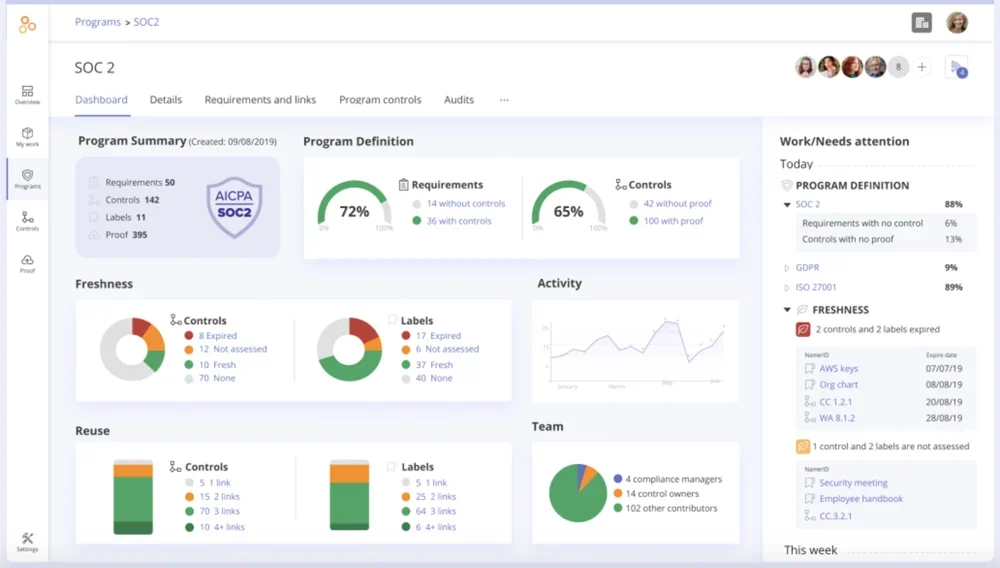
Hyperproof ist eine cloudbasierte Governance-, Risiko- und Compliance-Plattform (GRC), die das Compliance-Management optimiert und die Nachverfolgung regulatorischer Anforderungen in Echtzeit automatisiert. Sie unterstützt Unternehmen bei der gleichzeitigen Verwaltung mehrerer Compliance-Rahmenwerke, vereinfacht den Audit-Prozess und sorgt für eine klare Übersicht über den Compliance-Status.
Hyperproof eignet sich ideal für Branchen wie Technologie, Finanzen und Gesundheitswesen und bietet eine intuitive Plattform zur Überwachung und Sicherstellung der kontinuierlichen Einhaltung komplexer regulatorischer Standards.
Vorteile
- Die Compliance-Nachverfolgung in Echtzeit bietet unmittelbare Einblicke in den regulatorischen Status
- Die benutzerfreundliche Oberfläche vereinfacht das Compliance-Management für alle Nutzer
- Unterstützt mehrere Compliance-Rahmenwerke gleichzeitig
- Automatisierte Workflows reduzieren den manuellen Aufwand bei Audit- und Compliance-Aufgaben
- Leistungsfähige Integrationsmöglichkeiten mit beliebten Business-Tools
Nachteile
- Begrenzte erweiterte Anpassungsmöglichkeiten für komplexe GRC-Anforderungen
- Im Vergleich zu größeren Plattformen fehlen möglicherweise einige umfassende Funktionen für das Risikomanagement
- Der hohe Preis kann kleinere Unternehmen abschrecken
Preisgestaltung
Die Preisgestaltung von Hyperproof richtet sich nach der Unternehmensgröße. Für ein Unternehmen mit 200 Mitarbeitern liegen die jährlichen Kosten zwischen 16.300 und 32.200 US-Dollar. Für größere Unternehmen mit 1.000 Mitarbeitern steigt der Preis auf jährlich 23.600 bis 49.300 US-Dollar.
Wichtige Funktionen
- Compliance-Überwachung in Echtzeit
- Automatisierung von Audit-Trails
- Framework-Zuordnung
- Aufgabenmanagement
- Risikoregister
- Dokumentenmanagement
- Tools für die Zusammenarbeit
- Compliance-Berichte
- Automatisierung von Kontrollen
- Integrationen von Drittanbietern
Screenshot
Riskonnect: Am besten für interne Audits
Die GRC-Plattform von Riskonnect ist auf Fachleute aus den Bereichen Risikomanagement, Informationssicherheit, Compliance und Auditing in den Branchen Gesundheitswesen, Einzelhandel, Versicherungen, Finanzdienstleistungen und Fertigung zugeschnitten. Sie vereinheitlicht die Governance, das Management und die Berichterstattung zu Performance-, Risiko- und Compliance-Prozessen im gesamten Unternehmen.
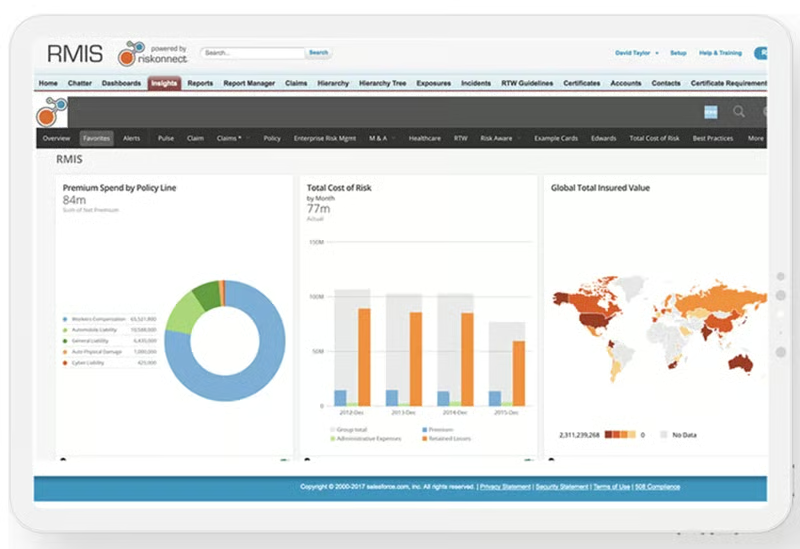
Durch integrierte strategische Analysen mit Riskonnect Insights liefert die Plattform verwertbare Informationen, indem sie zentrale Risiken für die Unternehmensleitung identifiziert, entsprechende Warnmeldungen ausgibt und visualisiert. Darüber hinaus bietet Riskonnect eine nahtlose Integration mit Salesforce CRM, wodurch die Workflow-Effizienz und die Datenanbindung verbessert werden.
Vorteile
- Riskonnect automatisiert die Aufgabenzuweisung, das Dokumentenmanagement, die Deduplizierung von Daten und die Dateneingabe
- Dashboards bieten einen Überblick über den Risikostatus sowie anpassbare KRIs und KPIs
- Erfasst Anbieterinformationen – einschließlich Vereinbarungen, Verträgen, Richtlinien und Zugangsdaten
- Führt versicherbare und nicht versicherbare Risiken für eine einfache Verwaltung zusammen
Nachteile
- Einige Nutzer berichteten, dass der Implementierungsprozess der Software schwierig sein kann
- Steile Lernkurve
Preisgestaltung
Riskonnect veröffentlicht keine Preise auf seiner Website, aber die ESG-Governance-Lösung ist für Salesforce-Nutzer für 25 US-Dollar pro Nutzer und Monat erhältlich. Die Riskonnect-Website enthält außerdem eine ROI-Studie, die potenziellen Kunden von Nutzen sein könnte.
Wichtige Funktionen
- Informationssystem für das Risikomanagement
- Schadenverwaltung
- Interne Audits
- Risikomanagement von Drittanbietern
- Unternehmensrisikomanagement
- Compliance-Management
Screenshot
LogicManager: Am besten für Risikoberichte
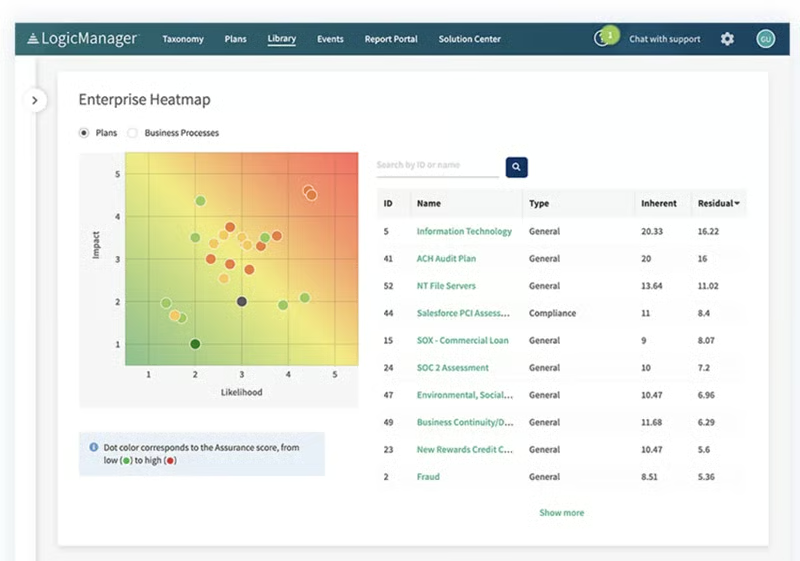
Die GRC-Lösung von LogicManager bedient verschiedene Branchen, darunter Finanzdienstleistungen, Bildung, Behörden, Gesundheitswesen, Einzelhandel und Technologie. Sie beschleunigt zentrale Prozesse wie Datenaggregation, Berichtserstellung und Dateiverwaltung und ermöglicht es Unternehmen, kritische Risiko- und Compliance-Informationen effizient zu analysieren und entsprechende Maßnahmen zu ergreifen – ähnlich wie andere GRC-Plattformen der Spitzenklasse.
Vorteile
- Vorgefertigte und konfigurierbare Berichte mit Heatmaps, Risikoübersichten und Risikokontrollmatrizen
- Ermöglicht Nutzern die Automatisierung von Workflows
- Mit den benutzerdefinierten Profil- und Sichtbarkeitsregeln von LogicManager können Nutzer Eingabefelder in GRC-Formularen für bestimmte Szenarien konfigurieren
- Effizientes Supportteam
Nachteile
- Einige Nutzer sagen, dass die Plattform und die Oberfläche intuitiver und einfacher zu bedienen sein könnten
- Die Berichtsfunktionen könnten verbessert werden
Preisgestaltung
Die Preisgestaltung von LogicManager richtet sich nach der Größe und Komplexität einer Organisation, kann aber bereits bei 10.000 US-Dollar pro Jahr beginnen.
Wichtige Funktionen
- Unternehmensrisikomanagement
- IT-Governance und -Sicherheit
- Compliance-Management
- Risikomanagement von Drittanbietern
- Audit-Management
- Vorfallmanagement
- Richtlinienmanagement
- Planung der Geschäftskontinuität
- Compliance bei der Finanzberichterstattung
Screenshot
SAI360: Am besten für die Überwachung des Zugriffs durch Drittanbieter
SAI360 von SAI Global bietet drei verschiedene Editionen seiner Plattform an und deckt damit ein breites Spektrum an Anforderungen ab – von kleinen Unternehmen, die grundlegende Funktionen benötigen, bis hin zu Großunternehmen, die umfassende Anpassungsmöglichkeiten suchen.
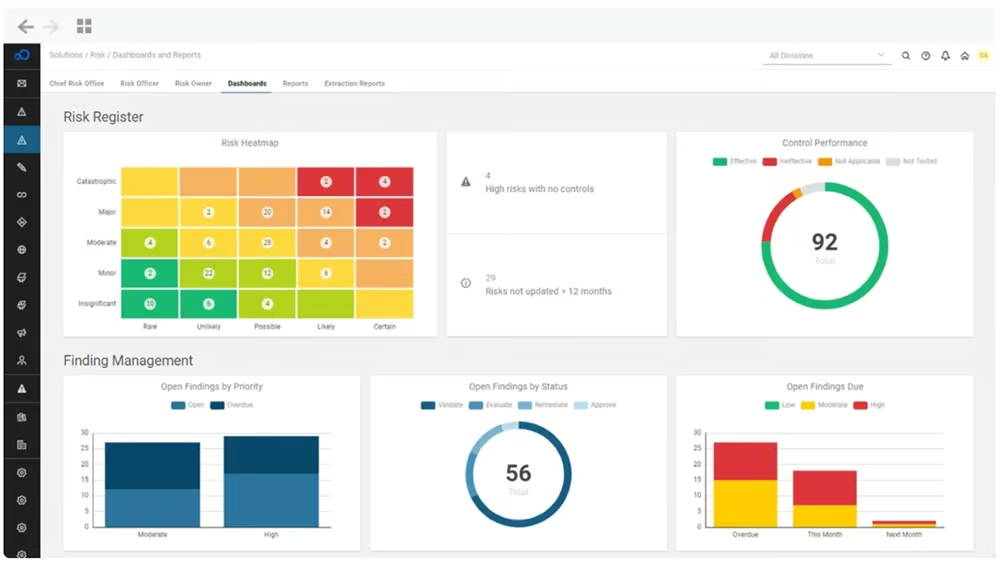
Die Plattform katalogisiert, überwacht, aktualisiert und verwaltet die operativen GRC-Anforderungen eines Unternehmens effektiv. Sie räumt der Überwachung von Drittanbietern mit Zugriff auf Ihre Systeme Priorität ein, automatisiert Workflows zur Behebung potenzieller Lücken und fördert eine Kultur bewährter Compliance-Praktiken in Ihren internen Teams.
Vorteile
- Nutzer können Beziehungen zwischen Elementen wie Risiken, Kontrollen, Richtlinien, Anwendungen und Verlustereignissen erstellen, um Bewertungsergebnisse und Berichte zu verbessern
- Hochwertiges Supportteam
- Einfache Einrichtung von Workflows
- Bietet eine einheitliche Ansicht des Unternehmensrisikomanagements
Nachteile
- Nutzer berichteten, dass die Lösung nur begrenzte Anpassungsmöglichkeiten bietet
- Die Berichterstattung könnte verbessert werden
- Die Benutzeroberfläche könnte besser sein
Preisgestaltung
SAI360 veröffentlicht keine Preise, und wir konnten keine sekundären Quellen dazu finden.
Wichtige Funktionen
- Compliance-Schulung und -Management
- IT-Risikomanagement und Cybersicherheit
- Umwelt-, Gesundheits- und Sicherheitsmanagement (EHS)
- Unternehmens- und operatives Risikomanagement
- Audit-Management
- Management der Geschäftskontinuität
- Management regulatorischer Änderungen
- Interne Kontrollen
- Risikomanagement von Anbietern
Screenshot
Corporater: Am besten für die Integration der Unternehmensperformance
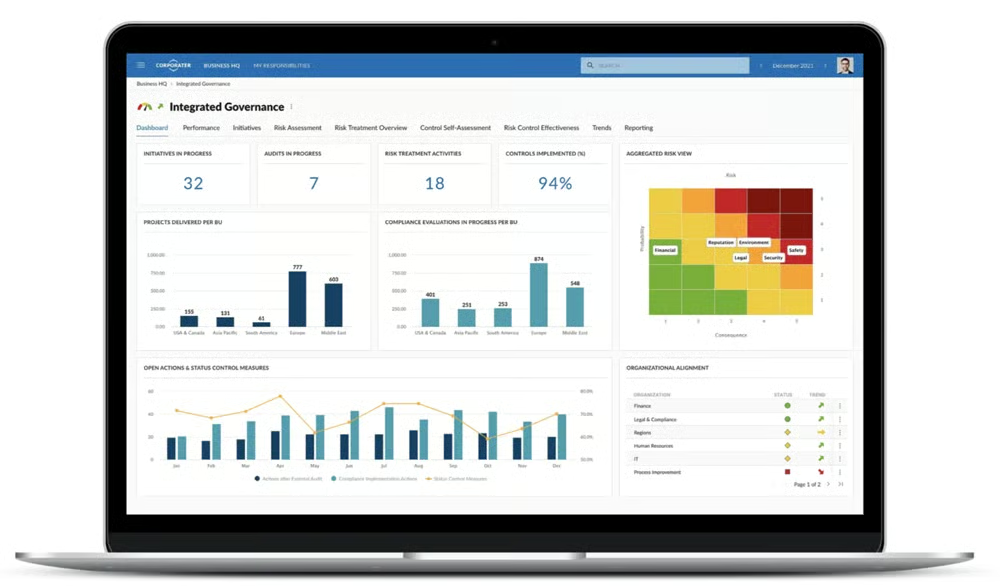
Corporater ist eine umfassende Plattform für das Performance-Management von Unternehmen, die verschiedene Leistungskennzahlen im gesamten Unternehmen integriert und aufeinander abstimmt. Sie ermöglicht es Unternehmen, ihre Performance-Daten zu visualisieren, zu überwachen und zu analysieren, und eignet sich damit ideal für die strategische Planung, Entscheidungsfindung und Erreichung von Geschäftszielen.
Corporater ist besonders für Unternehmen von Nutzen, die ihre Governance-, Risiko- und Compliance-Prozesse (GRC) verbessern und gleichzeitig die allgemeine Unternehmensperformance steigern möchten.
Vorteile
- Nahtlose Integration verschiedener Leistungskennzahlen in eine einheitliche Plattform
- Hochgradig anpassbare Dashboards zur Performance-Überwachung in Echtzeit
- Erleichtert die strategische Abstimmung zwischen Abteilungen und Teams
- Benutzerfreundliche Oberfläche zur Vereinfachung der Datenvisualisierung und -analyse
- Leistungsfähige Berichtsfunktionen für fundierte Entscheidungen
Nachteile
- Die Ersteinrichtung und Anpassung können zeitaufwendig sein
- Der Preis kann für kleinere Unternehmen eine Hürde darstellen
Preisgestaltung
Auf der offiziellen Website des Unternehmens sind keine Preisinformationen angegeben.
Wichtige Funktionen
- Integriertes Performance-Management
- Anpassbare Dashboards
- Strategische Abstimmung
- Erweiterte Berichte
- Risikomanagement
- Datenvisualisierung
- Zielverfolgung
- Tools für die Zusammenarbeit
- Compliance-Management
- Automatisierte Workflows
Screenshot
StandardFusion: Am besten für die Benutzerfreundlichkeit
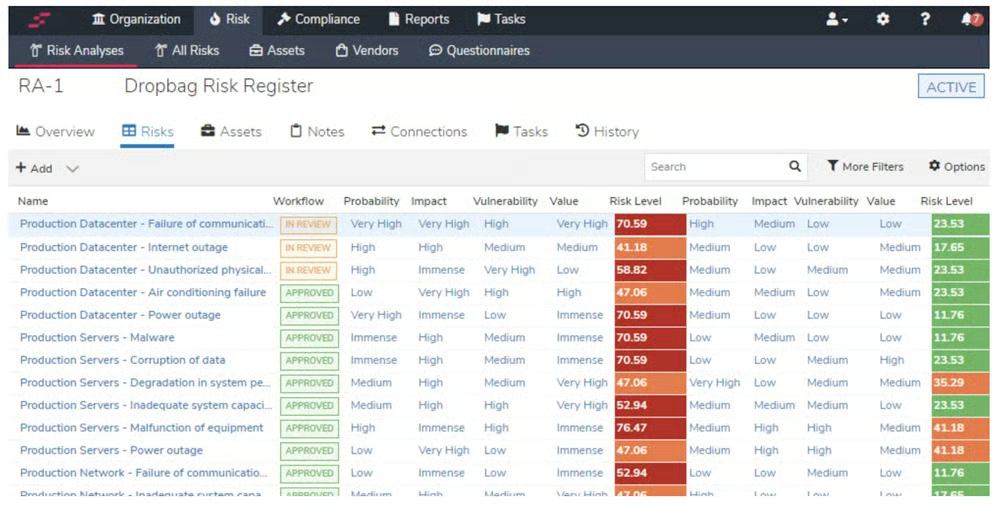
StandardFusion bietet eine umfassende Suite von GRC-Funktionen, die für kleine und große Unternehmen geeignet ist. Die benutzerfreundliche Oberfläche und die unkomplizierte Bereitstellung machen die Lösung zu einer ausgezeichneten Wahl für KMU, während die erweiterten Funktionen auf die komplexeren Anforderungen größerer Unternehmen zugeschnitten sind.
Die Plattform vereinfacht die Einhaltung verschiedener Vorschriften, darunter DSGVO, HIPAA, NIST, CCPA und weitere. Zu den herausragenden Merkmalen von StandardFusion gehört die transparente Preisstruktur, die sicherstellt, dass Nutzer nicht von versteckten Gebühren oder unerwarteten Kosten überrascht werden. Kundenbewertungen heben durchweg die überdurchschnittlichen Bewertungen der Plattform in den Bereichen Benutzerfreundlichkeit, Bereitstellung und Kundensupport hervor und spiegeln damit ihren guten Ruf auf dem GRC-Markt wider.
Vorteile
- Transparente Preisgestaltung
- Integration mit mehreren Tools von Drittanbietern, darunter RiskRecon, SecurityScorecard, Slack, Jira, Confluence, ZenDesk, SSP Reporting und POA&M
- Nutzer können markenbezogene Berichte erstellen
- Compliance mit mehreren Standards verwalten, etwa ISO, SOC2, NIST, HIPAA, DSGVO, PCI-DSS und FedRAMP
- Hochwertiges Supportteam
- Kostenlose Testversion verfügbar
Nachteile
- SSO ist nur in Enterprise-Paketen verfügbar. Für die Starter- und Professional-Tarife fallen zusätzlich 200 US-Dollar pro Monat an
- Der Starter-Tarif bietet keine Integration in wichtige Apps von Drittanbietern
- Steile Lernkurve
Preisgestaltung
StandardFusion bietet vier Preispläne an
- Testversion: Eine kostenlose 14-tägige Testversion ist verfügbar
- Starter: 1.500 US-Dollar pro Monat, Einrichtungsgebühr: 7.500 US-Dollar
- Professional: 2.500 US-Dollar pro Monat, Einrichtungsgebühr: 10.000 US-Dollar
- Enterprise: 4.500 US-Dollar pro Monat, Einrichtungsgebühr: 20.000 US-Dollar
- Enterprise+: 8.000 US-Dollar pro Monat, Onboarding: Dedizierte Implementierung
Wichtige Funktionen
- IT- und operatives Risikomanagement
- Risikomanagement von Anbietern und Drittanbietern
- Compliance- und Audit-Management
- Richtlinienmanagement
- Vorfallmanagement
Screenshot
Wichtige Funktionen von GRC-Lösungen im Jahr 2026
Die meisten der oben aufgeführten Anbieter wurden im Gartner Magic Quadrant für IT-Risikomanagement und in der GRC Wave von Forrester ausgezeichnet. Was verhilft diesen Plattformen zu dieser Anerkennung? Laut Forrester sollte eine GRC-Lösung über die Breite und Tiefe verfügen, um eine Vielzahl von GRC-Anwendungsfällen zu unterstützen, GRC-Initiativen über verschiedene Geschäftsbereiche hinweg abzustimmen und fortgeschrittene Risikoanalysen durchzuführen.
Die meisten GRC-Programme nutzen eine Kombination von Funktionen aus den folgenden Bereichen, um diese Ziele zu erreichen:
- Risiko- und Kontrollmanagement
- Dokumentenmanagement
- Richtlinienmanagement
- Audit-Management
- IT-Risikomanagement
- Risikomanagement von Drittanbietern
- Risikobewertung
- Workflow
- Dashboards und Berichte
- Vorkonfigurierte und benutzerdefinierte Integrationen
- Endnutzererfahrung
Wie ich die beste E-Mail-Sicherheitssoftware bewertet habe
Einleitungstext. Siehe ein gutes Selling-Signals-Beispiel hier. Die Prozentsätze geben an, wie stark die einzelnen Produkte in die Gesamtbewertung eingeflossen sind.
Bewertungskriterien
Ich habe die Kernfunktionen jeder E-Mail-Sicherheitslösung anhand der folgenden Kriterien priorisiert:
- Kernfunktionen (25 %): Wir konzentrierten uns auf die wichtigsten Sicherheitselemente zum Schutz von E-Mails, etwa Spamfilter, Virenerkennung, Phishing-Schutz, E-Mail-Verschlüsselung, Verhinderung von Datenverlust, MFA/Absenderverifizierung und Inhaltsprüfung. Die Verfügbarkeit und der Umfang dieser Merkmale waren für unsere Bewertung entscheidend.
- Preisgestaltung und Transparenz (20 %):Ich bewertete den Gesamtwert jeder Lösung und berücksichtigte dabei die Kosten der Wettbewerber und die angebotenen Funktionen. Wir betrachteten die Klarheit und Zugänglichkeit der Preisinformationen auf den Websites der Anbieter sowie die Verfügbarkeit kostenloser Testversionen für praktische Tests. Außerdem prüften wir weitere Kosten, etwa für Kernfunktionen, die als Zusatzoptionen angeboten werden, und die Struktur der Wartungspläne.
- Erweiterte Funktionen (15 %):Dabei handelt es sich um Elemente außerhalb des Kernumfangs, die die allgemeine Sicherheit und den Nutzen der jeweiligen Lösung verbessern und sorgfältig berücksichtigt wurden. Dazu gehörten die SIEM-/SOAR-/XDR-Integration, Bedrohungsinformationen in Echtzeit, Compliance-Funktionen sowie die Verfügbarkeit von Tools für Berichte und Analysen.
- Benutzerfreundlichkeit und Implementierung (15 %):Ich untersuchte, wie einfach die jeweilige Lösung bereitzustellen und zu verwalten war, da eine unkomplizierte Nutzung entscheidend für die Akzeptanz durch die Nutzer ist. Dieser Bereich umfasste Automatisierungsfunktionen, den Umfang der zugänglichen Wissensdatenbank und Ressourcen, das für die Einrichtung erforderliche technische Know-how, Optionen für das Richtlinienmanagement und die Benutzerfreundlichkeit der Administrationsoberfläche.
- Kundensupport (15 %):Ich bewertete die Qualität und Verfügbarkeit des Kundenservices und betonte seine Bedeutung für die schnelle Behebung von Problemen und die Bereitstellung von Unterstützung. Dazu gehörte die Bewertung der Verfügbarkeit von Optionen rund um die Uhr, von Hilfe per Live-Chat und E-Mail sowie des Umfangs der Dokumentation, Demos und Schulungsmaterialien.
- Compliance des Anbieters (10 %):Die Kategorie umfasst
Häufig gestellte Fragen (FAQs)
Welche Branchen benötigen typischerweise GRC-Tools?
Während Branchen wie Finanzwesen, Gesundheitswesen und Fertigung traditionell mit strengen Risiko- und Compliance-Anforderungen verbunden sind, profitieren heute nahezu alle Branchen von GRC-Tools. Moderne Vorschriften und Cybersicherheitsrisiken betreffen Unternehmen in allen Sektoren – vom Einzelhandel, der PCI-DSS-Anforderungen erfüllen muss, bis hin zu globalen Unternehmen, die sich mit DSGVO, CCPA/CPRA und anderen regionalen Datenschutzgesetzen auseinandersetzen.
Auch kleinere Unternehmen sehen sich zunehmendem Druck durch Risiken von Drittanbietern, Erwartungen an den Schutz von Kundendaten und Cyberbedrohungen ausgesetzt. Während stark regulierte Unternehmen häufig robuste GRC-Plattformen benötigen, setzen mittelständische und wachsende Unternehmen zunehmend auf GRC-Tools, um Compliance-Maßnahmen zu skalieren, die Risikotransparenz zu zentralisieren und sich auf Audits vorzubereiten.
Was ist eine GRC-Software?
Governance-, Risiko- und Compliance-Software (GRC) hilft Unternehmen dabei, das Management von Richtlinien, Risiken, Kontrollen und regulatorischen Anforderungen zu zentralisieren und zu optimieren. Diese Plattformen schaffen Transparenz über den Compliance-Status und automatisieren Workflows wie Risikobewertungen, Audit-Verfolgung und die Durchsetzung von Richtlinien.
Da regulatorische Umgebungen immer komplexer werden – mit Rahmenwerken wie DSGVO, HIPAA, SOC 2, ISO 27001 und sich weiterentwickelnden US-Datenschutzgesetzen –, vereinfachen GRC-Tools die Einhaltung, indem sie manuelle Prozesse reduzieren und die Genauigkeit verbessern. Viele moderne GRC-Lösungen lassen sich außerdem in Sicherheitstools integrieren, um Einblicke in Risiken in Echtzeit und eine kontinuierliche Überwachung zu ermöglichen.
Was ist der Zweck von GRC?
GRC soll sicherstellen, dass ein Unternehmen sicher und effizient arbeitet und dabei regulatorische Anforderungen und Geschäftsziele erfüllt. Der Ansatz vereint drei Kernfunktionen:
- Governance stellt sicher, dass die Unternehmensleitung Einblick in Abläufe, Richtlinien und Leistung hat, damit Entscheidungen mit den strategischen Zielen übereinstimmen.
- Risikomanagement identifiziert, bewertet und mindert Bedrohungen – etwa Cyberangriffe, Risiken durch Anbieter oder Betriebsunterbrechungen.
- Compliance stellt sicher, dass das Unternehmen bei der Verarbeitung von Daten und der Geschäftstätigkeit gesetzliche, regulatorische und branchenspezifische Standards erfüllt.
Beispielsweise muss ein Einzelhandelsunternehmen, das Kundendaten verarbeitet, diese Daten schützen (Compliance), seine Systeme auf Bedrohungen wie Phishing oder Sicherheitsverletzungen überwachen (Risikomanagement) und sicherstellen, dass interne Richtlinien und Leistungsziele konsequent eingehalten werden (Governance).
Zusammen helfen diese Funktionen Unternehmen dabei, Risiken zu reduzieren, Vertrauen zu wahren, die Entscheidungsfindung zu verbessern und langfristiges Wachstum zu unterstützen.
Fazit: Investieren Sie in eine GRC-Plattform, die mit Ihnen wächst
GRC ist mehr als nur Software – es ist ein strategischer Ansatz, der Unternehmen dabei unterstützt, fundierte Entscheidungen zu treffen, Risiken proaktiv zu managen und die Compliance in einer zunehmend komplexen Regulierungslandschaft aufrechtzuerhalten. Bei einer effektiven Implementierung verbindet GRC Teams, standardisiert Prozesse und verbessert die Transparenz im gesamten Unternehmen.
Unternehmen jeder Größe können von der Einführung eines GRC-Ansatzes profitieren. Da regulatorische Anforderungen zunehmen und sich Cyberrisiken weiterentwickeln, hilft die richtige Plattform dabei, Compliance-Anforderungen zu erfüllen, die Sicherheit zu stärken und effizienter zu arbeiten. Wenn Sie in eine GRC-Lösung investieren, die mit Ihrem Unternehmen wachsen kann, sind Sie nicht nur auf die Herausforderungen von heute, sondern auch auf künftige Risiken und Chancen vorbereitet.