

















Check Point und Palo Alto Networks gehören zu den führenden Anbietern von Next-Generation-Firewalls (NGFWs) und sind beide auf der Liste von eSecurity Planet der besten NGFW-Produkte und der führenden Cybersicherheitsunternehmen vertreten.
Käufer, die eine NGFW suchen, vergleichen die beiden Anbieter häufig – und das aus gutem Grund. Palo Alto und Check Point sind beide Leader im aktuellen Magic Quadrant von Gartner für Netzwerk-Firewalls – der einzige weitere Leader ist Fortinet. Die Firewalls beider Anbieter erzielten in unabhängigen Tests von Cyber Ratings hohe Punktzahlen. Auch bei den Nutzern erhalten Check Point und Palo Alto gute Bewertungen. Käufer von Produkten eines der beiden Unternehmen können daher darauf vertrauen, eine der bestmöglichen Sicherheitslösungen zu erhalten.
Es überrascht daher nicht, dass beide teurer sind als preisbewusstere Lösungen. Beide richten sich an Unternehmen mit überdurchschnittlichen Sicherheitsanforderungen – und für diese Einsatzszenarien liefern sie. Dennoch gibt es einige Unterschiede zwischen den beiden Anbietern, auf die wir hier eingehen. Bevor wir ins Detail gehen, folgt zunächst eine Übersicht darüber, für welche Einsatzszenarien sich die einzelnen Anbieter am besten eignen:
- Check Point eignet sich sowohl für kleine und mittlere Unternehmen als auch für große Umgebungen und erhält besonders gute Bewertungen für seine Benutzerfreundlichkeit.
- Das breite Sicherheitsangebot von Check Point eignet sich für Unternehmen, die in komplexen und hybriden Umgebungen einen umfassenden, integrierten Ansatz verfolgen möchten.
- Palo Alto kann diese Märkte ebenfalls bedienen, bietet aber zusätzlich Vorteile bei Cloud-, Container- und FWaaS-Einsatzszenarien sowie ein umfassendes Portfolio an Sicherheitsprodukten.
- Die Lösung von Palo Alto eignet sich am besten, wenn Funktionen, Verwaltung und Leistung die wichtigsten Faktoren sind.
- Wer lediglich eine Firewall mit guter Sicherheitsleistung sucht, ist mit beiden Anbietern gut beraten, da Gartner, Nutzer und unabhängige Tester beide sehr gut bewerten.
Im Folgenden betrachten wir die Kernfunktionen beider Lösungen sowie einige wichtige Stärken und Schwächen.
Außerdem lesenswert: Fortinet vs. Palo Alto: Die besten Next-Generation-Firewalls im Vergleich
- Check Point und Palo Alto NGFWs im Überblick
- Am besten beim Preis: Palo Alto
- Am besten bei der Benutzerfreundlichkeit: Check Point
- Am besten bei der Sicherheit: Check Point
- Am besten für Cloud- und komplexe Einsatzszenarien: Palo Alto
- Die besten Alternativen zu Check Point und Palo Alto
- So haben wir die NGFWs von Check Point und Palo Alto bewertet
- Fazit: Check Point vs. Palo Alto Networks
Check Point und Palo Alto NGFWs im Überblick
So schneiden die NGFWs von Check Point und Palo Alto im Überblick ab:
| Preis | Palo Alto | |
|---|---|---|
| Einfache Bereitstellung | Palo Alto | |
| Benutzerfreundlichkeit | Check Point | |
| Sicherheit | Check Point | |
| Service und Support | Palo Alto | |
| Einsatzszenarien für Netzwerk-Firewalls | Palo Alto | |
| Am besten für kleine Unternehmen | Check Point | |
| Am besten für Cloud-Einsatzszenarien | Palo Alto | |
| Funktionsumfang | Check Point | |
| Gesamtfunktionen | Palo Alto |
Am besten beim Preis: Palo Alto
Palo Alto und Check Point liegen preislich ähnlich, aber aus Gründen, auf die wir gleich eingehen, geben wir Palo Alto den Vorzug.
Die Firewalls von Palo Alto sind natürlich nicht günstig. Die Hardware-Firewall-Serie PA von Palo Alto beginnt bei etwa 1.000 US-Dollar für die PA-410, während die Firewalls der High-End-Serie PA-7000 bei rund 200.000 US-Dollar starten – mit Support und Abonnements können die Kosten deutlich höher ausfallen. Dazwischen gibt es zahlreiche Optionen sowie ein besonders robustes Modell. Palo Alto bietet außerdem virtuelle, Container- und Cloud-Firewalls sowie weitere Funktionen wie AIOps und SD-WAN.
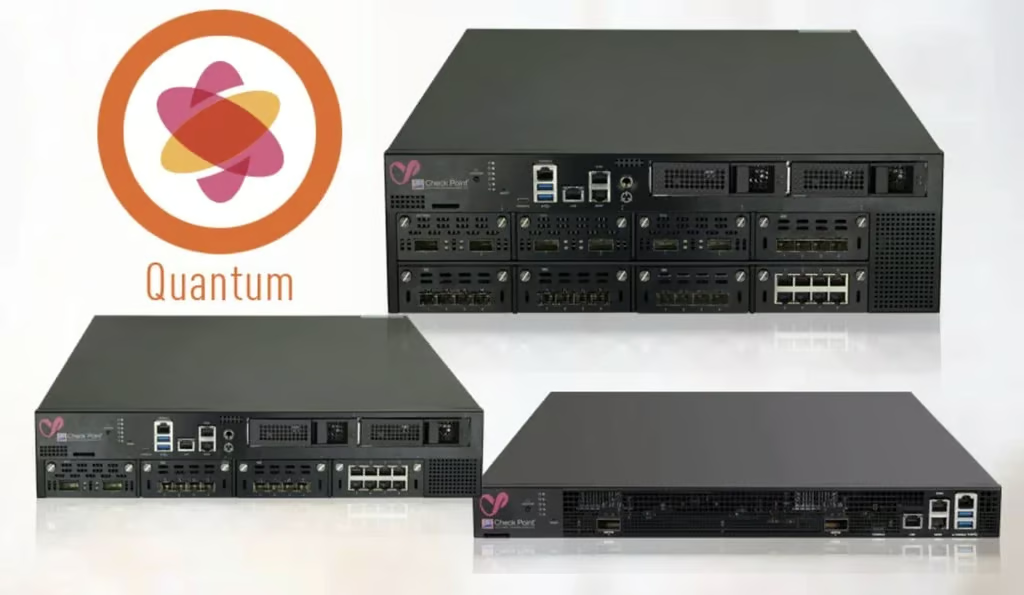
Die Preise von Check Point basieren auf den Kosten für die benötigten Server und Security Gateways. Sie beginnen bei den Einstiegs-Gateways der Quantum-Serie bei unter 2.000 US-Dollar, während die High-End-Modelle bei etwa 200.000 US-Dollar und mehr starten.
Die Preise beider Anbieter bewegen sich in einem ähnlichen Rahmen. Wer Produkte anhand des Preises auswählt, wird daher zu bestimmten Zeitpunkten Palo Alto im Vorteil sehen, während Check Point zu anderen Zeitpunkten etwas günstiger ist.
Den Tests von Cyber Ratings zu Enterprise-Firewalls und Cloud-Netzwerk-Firewalls zufolge lagen die Gesamtbetriebskosten pro Mbit/s für Check Point in den Tests jedoch über denen von Palo Alto – daher geht der Vorteil an Palo Alto.
Am besten bei der Benutzerfreundlichkeit: Check Point
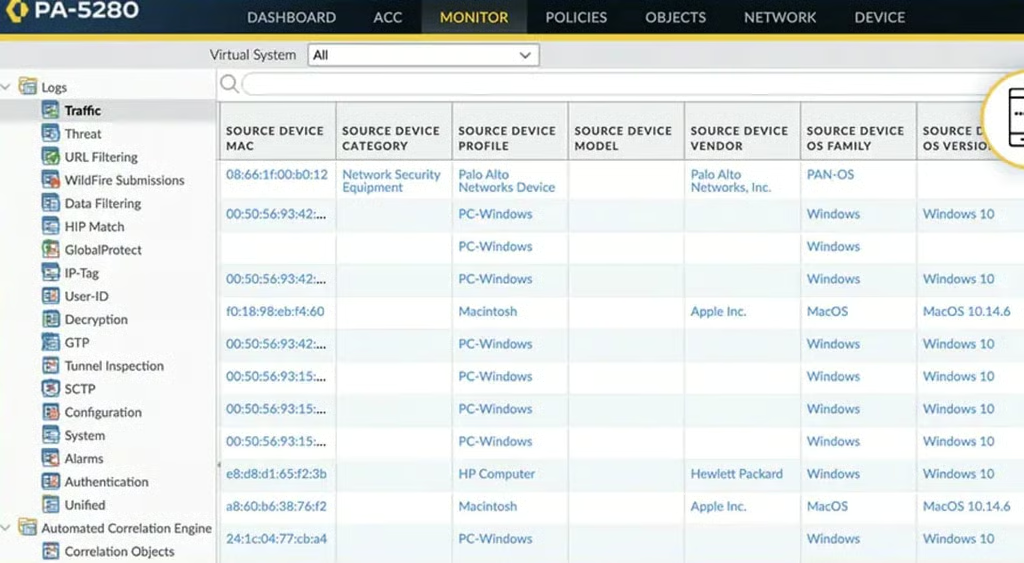
In den Bewertungen von Gartner Peer Insights aus dem vergangenen Jahr gaben Nutzer Palo Alto beeindruckende 4,7 Punkte für Integration und Bereitstellung, während Check Point 4,4 Punkte erhielt. Auf G2 lag Check Point bei Benutzerfreundlichkeit und Administration vorn; bei der einfachen Einrichtung lagen beide gleichauf.
Die Benutzerfreundlichkeit hat sich in den vergangenen Jahren stark verbessert. Das zeigen Begriffe wie „einfach zu bedienen“, „benutzerfreundlich“ und „intuitiv“, die in den Bewertungen der Firewalls beider Unternehmen auftauchen.
Gartner merkte im Magic Quadrant vom Dezember 2022 an: „Der cloudbasierte Firewall-Manager von Palo Alto Networks, der für Einsatzszenarien mit verteilten Niederlassungen und zentraler Verwaltung verwendet wird, ist nicht mit der lokalen Verwaltung gleichzusetzen. Sein cloudbasierter Manager wird hauptsächlich für die Produktlinie Prisma Access und Hardwaremodelle der ‚4. Generation‘ eingesetzt.“
In den Bewertungen von Check Point wird die Benutzerfreundlichkeit etwas häufiger erwähnt als bei Palo Alto, doch der Unterschied zwischen beiden ist gering. Während Nutzer die robuste Sicherheit von Palo Alto loben, sagen einige, dass die Verwaltung dieser Funktionen für Generalisten zu komplex sein kann.
Nutzer beider Systeme berichten, dass die Einrichtung etwas mehr Fachwissen und Planung im Vorfeld erfordert als bei den meisten anderen Lösungen. Nach der Inbetriebnahme heben viele Check-Point-Nutzer die Verwaltungsoberfläche als besondere Stärke hervor. Palo-Alto-Nutzer loben die umfangreichen Verwaltungsfunktionen der Firewalls, weisen aber teilweise darauf hin, dass man Fachkenntnisse benötigt, um sie optimal zu nutzen.
Kurz gesagt: Bei der Benutzerfreundlichkeit geben wir Check Point den Vorzug, bei der einfachen Bereitstellung Palo Alto. Wenn Probleme auftreten, erzielt keiner der beiden Anbieter hohe Support-Bewertungen; bei den Nutzerbewertungen zum Support liegt Palo Alto jedoch vorn.
Am besten bei der Sicherheit: Check Point
Beide Anbieter bieten sehr hohe Sicherheitsstandards, und die unabhängigen Tests fielen bei beiden durchweg gut aus.
Gartner zufolge eignet sich das Angebot von Check Point dank seiner großen Auswahl an Netzwerk- und Endpoint-Sicherheitsprodukten besonders gut für Unternehmen, die einen integrierten und konsolidierten Sicherheitsansatz verfolgen.
Check Point wurde im aktuellen Gartner Magic Quadrant (MQ) für Next-Generation-Firewalls als Leader eingestuft. Allerdings lag die Bewertung etwas unter der von Palo Alto. Gartner stellte fest, dass Check Point „ein umfassendes Sicherheitsportfolio“ anbietet und sich besonders für Unternehmen mit einer Kombination aus lokalen und Infrastructure-as-a-Service-(IaaS-)Sicherheitsanforderungen eignet.
Zu den jüngsten Veröffentlichungen gehören ein SD-WAN-Blade und Check Point Quantum Titan, das Bedrohungsschutz durch neue KI-Deep-Learning-Engines, autonome IoT-Sicherheit sowie die Möglichkeit bietet, die Leistung für Spitzenlasten und geschäftskritische Anwendungen automatisch zu skalieren oder zu priorisieren.
Gartner ordnete auch Palo Alto dem Leader-Quadranten zu und gab dem Unternehmen im aktuellen Magic Quadrant (MQ) für Next-Generation-Firewalls die höchsten Bewertungen. Zudem wurde Palo Alto in einer Forrester Wave für Enterprise-Firewalls als Leader bezeichnet. Gartner zufolge weist Palo Alto Networks eine hohe Kundenzufriedenheit auf und ist ein starker Kandidat für alle Unternehmen – insbesondere dann, wenn Funktionen und Verwaltungsqualität wichtiger sind als der Preis.
Das Pan-OS von Palo Alto ermöglicht einen Plattformansatz. Es umfasst leistungsfähige Funktionen zur Erkennung und Abwehr von Bedrohungen, Advanced WildFire, AIOps, URL-Filterung, DNS-Sicherheit, CASB, IoT-Sicherheit einschließlich Medical IoT Security, Enterprise IoT und Zero Trust OT Security. Für NGFW-Kunden, die von älteren lokalen Proxy-Lösungen zu einer zentralen Verwaltungsplattform wechseln, wurden außerdem nativ integrierte Web-Proxy-Funktionen eingeführt, die eine konsistente Sicherheit über alle Kontaktpunkte hinweg bieten. AIOps für die NGFW verarbeitet jeden Monat 29 Milliarden Metriken über mehr als 50.000 Firewalls hinweg und stellt Kunden 24.000 Fehlkonfigurationen und andere Probleme zur sofortigen Behebung bereit.
Wir geben Check Point aufgrund der höheren Sicherheitswerte in den Tests von Cyber Ratings den Vorzug, obwohl Palo Alto beim Preis-Leistungs-Verhältnis besser abschnitt.
Auch in den aktuellen Miercom-Firewall-Benchmarktests lag Check Point vorn. Die von Check Point gesponserten Tests ergaben eine Malware-Blockierungsrate von 99,7 % gegenüber 72,7 % beim nächstbesten Wettbewerber. Außerdem erzielte Check Point eine Phishing-Abwehrquote von 99,9 % und eine Falsch-Positiv-Erkennungsrate von 0,1 %.
Am besten für Cloud- und komplexe Einsatzszenarien: Palo Alto
Palo Alto hat bei Cloud-Einsatzszenarien und den Anforderungen komplexer Unternehmen einen klaren Vorteil. Die schiere Bandbreite der Firewalls von Palo Alto ist beeindruckend: Sie reicht von kleinen Büros, Campusumgebungen und Unternehmen über mittelgroße Organisationen und Konzerne bis hin zu Anforderungen an hohe Leistung und den Einsatz in rauen Umgebungen.
Das Cloud-Portfolio von Palo Alto sticht hervor, ebenso die Container- und Cloud-Firewalls. Auch AIOps und SD-WAN-Unterstützung gehören zu den herausragenden Funktionen. Es überrascht daher nicht, dass die Kundenbasis von Palo Alto überproportional aus mittelgroßen und großen Unternehmen besteht. Zudem hat das Unternehmen einen verwalteten Next-Generation-Firewall-Service für AWS eingeführt – Cloud NGFW for AWS –, um den Weg von Unternehmen in die Cloud zu beschleunigen. Weitere Stärken sind die Möglichkeit, Firewall-Richtlinien in Best Practices zu übersetzen, sowie das Angebot eines einzigen Firewall-Anbieters für Hardware, Software, Cloud und FWaaS.
Auch zur Kundenbasis von Check Point gehören viele große Unternehmen, daneben aber auch zahlreiche kleine Betriebe; die Benutzerfreundlichkeit erhöht die Attraktivität für kleine Unternehmen. Das Unternehmen bietet Lösungen für verschiedene Einsatzszenarien und Märkte, wenn auch nicht in einer ganz so großen Breite wie Palo Alto. Beide Anbieter sind für Cloud-Anforderungen gut geeignet und bieten virtuelle Appliances sowie umfangreiche Cloud-Funktionen. Bei Container-Firewalls liegt Check Point hinter Palo Alto zurück, da das Unternehmen später auf den Markt kam.
Die besten Alternativen zu Check Point und Palo Alto
Die Firewalls von Check Point und Palo Alto Networks sind nicht für jeden geeignet. Wer höchste Leistung sucht, findet in Fortinet einen starken Wettbewerber, der von Gartner ebenso wie Palo Alto und Check Point als Leader im NGFW-Bereich eingestuft wurde. Fortinet bietet zudem ein gutes Preis-Leistungs-Verhältnis. Eine Reihe weiterer NGFW-Anbieter kann möglicherweise über den Preis konkurrieren, darunter Cisco, Versa, Juniper, SonicWall, Sophos und Forcepoint.
Unsere vollständige Liste der besten Anbieter von Next-Generation-Firewalls (NGFWs) bietet zusätzliche Kaufberatung.
So haben wir die NGFWs von Check Point und Palo Alto bewertet
Für unsere Analyse haben wir Firewall-Funktionen, Produktbreite, Leistungs- und Sicherheitstestdaten, Anbieterangaben, Preisdaten von Wiederverkäufern, Einsatzszenarien, Nutzerbewertungen, Analystenberichte sowie die allgemeine Stärke und Vision der Anbieter bewertet.
Die Leistung in der Praxis kann natürlich von Produkt- und Labordaten abweichen. Außerdem kann kein Sicherheitsprodukt alles verhindern. Daher benötigt jedes Unternehmen Defense-in-Depth sowie mehrschichtige Technologien zur Erkennung und Reaktion.
Fazit: Check Point vs. Palo Alto Networks
Die Unterschiede zwischen Check Point und Palo Alto sind gering, aber dennoch bedeutsam.
Check Point liegt bei Benutzerfreundlichkeit, Sicherheit, Funktionsumfang und Einsatzszenarien für kleine und mittlere Unternehmen vorn. Die NGFWs von Check Point nutzen eine Anwendungssammlung mit Tausenden von Webanwendungen, um deren Nutzung und die darin enthaltenen Funktionen zu erkennen, zu erlauben, zu blockieren oder einzuschränken. So ermöglichen sie eine sichere Internetnutzung und schützen gleichzeitig vor Bedrohungen und Malware. Der SmartLog-Analyzer des Unternehmens bietet in Echtzeit Einblick in Milliarden von Protokolldatensätzen über mehrere Zeiträume und Domänen hinweg.
Vor Kurzem hat Check Point sein NGFW-Produktportfolio durch die Einführung neuer High-End-Plattformen erweitert und die Check Point Infinity Security Architecture vorgestellt, die zum Schutz der gesamten IT-Infrastruktur eines Unternehmens konzipiert ist. Zu den Softwarefunktionen gehören autonome Bedrohungsabwehr, vereinfachte Konfiguration und Unterstützung für TLS 1.3 mit Erkennung gefälschter Server Name Indication (SNI).
Check Point bietet mehrere Firewall-Linien: Quantum Security Gateway-Hardware-Appliances wie die Produktlinie Maestro Hyperscale und Lightspeed Firewall-Produkte, virtuelle CloudGuard-Appliances und Cloud-Sicherheitsprodukte, die Harmony Firewall as a Service (FWaaS)-Produktlinie sowie kürzlich eingeführte containerbasierte Firewalls. Diese Funktionen wurden mit der jüngsten Veröffentlichung von Quantum Titan weiter ausgebaut.
Palo Alto liegt bei den Gesamtfunktionen, der einfachen Bereitstellung, Service und Support sowie Cloud- und komplexen Einsatzszenarien vorn. Palo Alto kann auch die Anforderungen verteilter, Appliance-basierter Unternehmens- und Zweigstellenumgebungen erfüllen, liegt aber bei Cloud-, Container- und FWaaS-Einsatzszenarien sowie mit seinem umfassenden Sicherheitsproduktportfolio vorn.
Die NGFWs von Palo Alto Networks überwachen Anwendungen, Bedrohungen und Inhalte und verknüpfen sie unabhängig vom Standort oder Gerätetyp mit dem jeweiligen Benutzer. Die NGFWs des Unternehmens sind als speziell entwickelte Hardware-Appliances von der PA-200 bis zur High-End-PA-7000-Serie mit einem Bedrohungsabwehrdurchsatz von 100 Gbit/s sowie als virtuelle Appliances für eine Vielzahl von Cloud-Umgebungen erhältlich. Die Next-Generation-Firewalls laufen auf PAN-OS. Die NGFWs klassifizieren sämtlichen Datenverkehr, einschließlich verschlüsseltem Datenverkehr, anhand von Anwendung, Anwendungsfunktion, Benutzer und Inhalt.
Das Application Command Center von Palo Alto bietet Einblick in genehmigte und nicht genehmigte Software-as-a-Service-(SaaS-)Anwendungen. Zusammen mit der automatisierten Aggregation und Filterung von Ereignissen sowie Drill-down-Optionen erleichtert dies das Verständnis von Anwendungsflüssen und damit verbundenen Risiken. Diese Funktionen brachten Palo Alto Networks 11 Jahre in Folge einen Platz als Leader im Gartner Magic Quadrant for Network Firewalls ein.
Die Unterschiede zwischen den beiden Anbietern sind gering und laufen im Wesentlichen darauf hinaus, welcher Anbieter Ihre Anforderungen und Preisvorstellungen besser erfüllt. Auf beide Anbieter können sich Nutzer verlassen. Sie sind möglicherweise teurer als konkurrierende Angebote, doch gute Sicherheit macht sich durch die Kosteneinsparungen infolge vermiedener Sicherheitsverletzungen bezahlt.
Weiterlesen: Sophos XGS vs. Fortinet FortiGate: Die besten NGFWs im Vergleich