

















Check Point et Palo Alto Networks figurent parmi les principaux fournisseurs de pare-feu nouvelle génération (NGFW), et tous deux apparaissent dans la liste d’eSecurity Planet des meilleurs produits NGFW et des meilleures entreprises de cybersécurité également.
Les acheteurs de solutions NGFW comparent souvent les deux, et à juste titre. Palo Alto et Check Point sont tous deux classés parmi les Leaders dans le récent Magic Quadrant de Gartner consacré aux pare-feu réseau — le seul autre Leader étant Fortinet. Les pare-feu des deux fournisseurs ont obtenu de très bons résultats lors de tests indépendants menés par Cyber Ratings. Check Point et Palo Alto reçoivent également de bonnes évaluations de la part des utilisateurs ; les acheteurs de produits de l’un ou l’autre peuvent donc avoir l’assurance d’obtenir une sécurité parmi les meilleures du marché.
Sans surprise, les deux solutions sont plus chères que les offres davantage axées sur le rapport qualité-prix. Elles ciblent toutes deux les entreprises dont les besoins de sécurité sont supérieurs à la moyenne et, pour ces cas d’usage, elles tiennent leurs promesses. Il existe néanmoins des différences entre les deux, que nous allons examiner ici. Avant d’entrer dans le détail, voici une analyse générale des cas d’usage auxquels chaque fournisseur répond le mieux :
- Check Point convient aussi bien aux PME qu’aux environnements de grande envergure et obtient de très bonnes notes pour sa facilité d’utilisation.
- La vaste gamme d’offres de sécurité de Check Point en fait une solution adaptée aux entreprises qui recherchent une approche large et intégrée pour des environnements complexes et hybrides.
- Palo Alto peut également répondre à ces besoins, mais possède en plus un avantage pour les environnements cloud, les conteneurs et les cas d’usage FWaaS, ainsi qu’un portefeuille complet de produits de sécurité.
- La solution de Palo Alto convient le mieux lorsque les fonctionnalités, la gestion et les performances sont les facteurs les plus importants.
- Si vous recherchez simplement un pare-feu offrant une bonne sécurité, les deux feront l’affaire : tous deux sont très bien notés par Gartner, les utilisateurs et les testeurs indépendants.
Voici un examen des fonctionnalités essentielles de chaque solution, ainsi que de certains de leurs principaux atouts et points faibles.
À lire aussi : Fortinet face à Palo Alto : comparaison des meilleurs pare-feu nouvelle génération
- Les NGFW de Check Point et Palo Alto en un coup d’œil
- Meilleur choix pour les tarifs : Palo Alto
- Meilleur choix pour la facilité d’utilisation : Check Point
- Meilleur choix pour la sécurité : Check Point
- Meilleur choix pour le cloud et les cas d’usage complexes : Palo Alto
- Les meilleures alternatives à Check Point et Palo Alto
- Notre méthode d’évaluation des NGFW de Check Point et Palo Alto
- En conclusion : Check Point face à Palo Alto Networks
Les NGFW de Check Point et Palo Alto en un coup d’œil
Voici comment se comparent, en un coup d’œil, les NGFW de Check Point et de Palo Alto :
| Tarifs | Palo Alto | |
|---|---|---|
| Facilité de déploiement | Palo Alto | |
| Facilité d’utilisation | Check Point | |
| Sécurité | Check Point | |
| Service et assistance | Palo Alto | |
| Cas d’usage des pare-feu réseau | Palo Alto | |
| Idéal pour les petites entreprises | Check Point | |
| Idéal pour les cas d’usage cloud | Palo Alto | |
| Étendue des fonctionnalités | Check Point | |
| Fonctionnalités globales | Palo Alto |
Meilleur choix pour les tarifs : Palo Alto
Les tarifs de Palo Alto et de Check Point sont similaires, mais nous donnerons l’avantage à Palo Alto pour les raisons que nous allons présenter dans un instant.
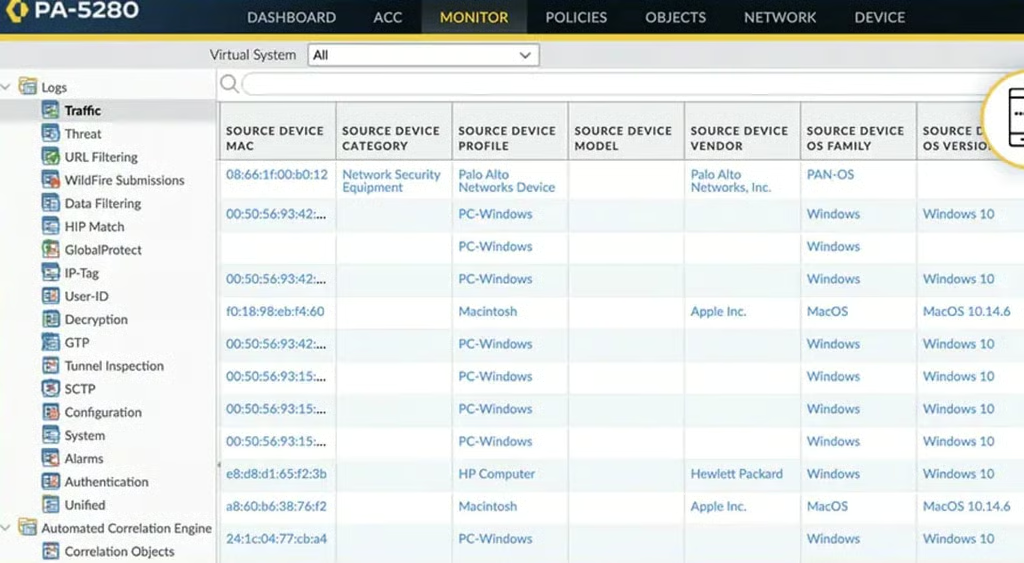
Les pare-feu de Palo Alto ne sont bien sûr pas bon marché. La gamme de pare-feu matériels PA de Palo Alto commence autour de 1 000 $ pour le PA-410, tandis que les pare-feu haut de gamme de la série PA-7000 commencent à environ 200 000 $ (et peuvent coûter beaucoup plus cher avec l’assistance et les abonnements). De nombreuses options intermédiaires sont proposées, ainsi qu’un modèle renforcé. Palo Alto propose également des pare-feu virtuels, pour conteneurs et cloud, ainsi que d’autres fonctionnalités comme l’AIOps et le SD-WAN.
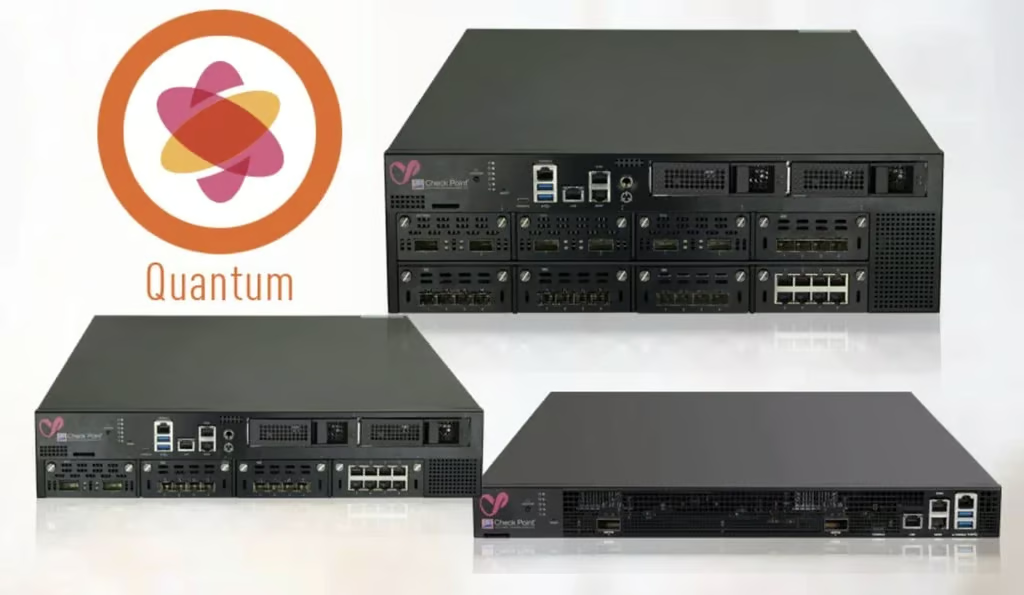
Les tarifs de Check Point sont calculés en fonction du coût du serveur et des passerelles de sécurité nécessaires, à partir de moins de 2 000 $ pour les passerelles Quantum d’entrée de gamme, tandis que les modèles haut de gamme commencent autour de 200 000 $ et plus.
Les tarifs des deux fournisseurs se situent dans une fourchette similaire. Le choix d’un produit en fonction de son prix donnera donc l’avantage à Palo Alto à certains moments, tandis qu’à d’autres, Check Point sera légèrement moins cher.
Cependant, selon les tests de Cyber Ratings portant sur les pare-feu d’entreprise et les pare-feu réseau cloud, le coût total de possession par Mbps de Check Point s’est révélé supérieur à celui de Palo Alto dans leurs tests, d’où l’avantage accordé à Palo Alto.
Meilleur choix pour la facilité d’utilisation : Check Point
Dans les avis publiés sur Gartner Peer Insights au cours de l’année écoulée, les utilisateurs ont attribué à Palo Alto une impressionnante note de 4,7 pour l’intégration et le déploiement, contre 4,4 pour Check Point. Sur G2, Check Point s’est distingué pour la facilité d’utilisation et l’administration, tandis que les deux fournisseurs ont obtenu la même note pour la facilité de configuration.
La facilité d’utilisation a beaucoup progressé ces dernières années, comme le montrent les termes « facile à utiliser », « convivial » et « intuitif » qui apparaissent dans les avis consacrés aux pare-feu des deux entreprises.
Gartner notait dans son Magic Quadrant de décembre 2022 : « Le gestionnaire de pare-feu cloud de Palo Alto Networks, utilisé pour les cas d’usage de bureaux distribués et de gestion centralisée, n’est pas au niveau de la gestion sur site. Son gestionnaire cloud est principalement utilisé pour la gamme de produits Prisma Access et les modèles matériels de “4e génération”. »
Les avis sur Check Point mentionnent un peu plus souvent la facilité d’utilisation que ceux sur Palo Alto, mais la différence entre les deux est faible. Si les utilisateurs louent la sécurité robuste de Palo Alto, certains estiment que la gestion de ces fonctionnalités peut être trop complexe pour un généraliste.
Les utilisateurs des deux systèmes indiquent que leur processus de configuration exige un peu plus de connaissances et de planification avancée que la plupart des solutions. Une fois le système opérationnel, de nombreux utilisateurs de Check Point citent son interface de gestion comme un atout majeur. Les utilisateurs de Palo Alto apprécient les riches fonctionnalités de gestion de ses pare-feu, mais certains estiment qu’une certaine expertise est nécessaire pour en tirer le meilleur parti.
En résumé, nous donnons à Check Point l’avantage en matière de facilité d’utilisation, et à Palo Alto celui de la facilité de déploiement. En cas de problème, aucun des deux fournisseurs n’obtient de bons résultats en matière d’assistance, mais Palo Alto est mieux noté par les utilisateurs pour ce critère.
Meilleur choix pour la sécurité : Check Point
Les deux fournisseurs offrent une sécurité très performante, et les tests indépendants consacrés aux deux solutions ont toujours donné de très bons résultats.
Selon Gartner, l’offre de Check Point convient particulièrement bien aux entreprises qui recherchent une approche intégrée et consolidée de la sécurité, grâce à sa vaste gamme de produits de sécurité réseau, mobiles et de terminaux.
Check Point a été classé parmi les Leaders dans le dernier Magic Quadrant (MQ) de Gartner consacré aux pare-feu nouvelle génération. Il a toutefois obtenu une note légèrement inférieure à celle de Palo Alto. Gartner a souligné que Check Point proposait « un portefeuille de sécurité complet » et que l’entreprise constituait un bon choix pour les organisations ayant des besoins de sécurité mêlant environnements sur site et infrastructure as a service (IaaS).
Les versions récentes comprennent une lame SD-WAN et Check Point Quantum Titan, qui ajoute la prévention des menaces grâce à de nouveaux moteurs d’IA et de deep learning, une sécurité IoT autonome, ainsi que la capacité à adapter automatiquement la mise à l’échelle ou à prioriser les performances pour les charges de travail maximales et les applications critiques.
Gartner a également placé Palo Alto dans le quadrant des Leaders et lui a attribué les meilleures notes dans son dernier Magic Quadrant (MQ) consacré aux pare-feu nouvelle génération. Palo Alto a aussi été nommé Leader dans une étude Forrester Wave sur les pare-feu d’entreprise. Selon Gartner, Palo Alto Networks bénéficie d’une forte satisfaction client et constitue un concurrent solide pour toutes les entreprises, en particulier lorsque les fonctionnalités et la qualité de la gestion sont plus importantes que le prix.
Le Pan-OS de Palo Alto permet une approche fondée sur une plateforme. Il offre une détection et une prévention avancées des menaces avec WildFire, ainsi que l’AIOps, le filtrage des URL, la sécurité DNS, CASB, l’IoT — notamment Medical IoT Security, Enterprise IoT et Zero Trust OT Security. Il a introduit des fonctionnalités de proxy web intégrées nativement pour les clients NGFW qui migrent de solutions proxy historiques sur site vers une plateforme de gestion unique, avec une sécurité homogène sur tous les points de contact. L’AIOps de ses NGFW traite 29 milliards de métriques chaque mois sur plus de 50 000 pare-feu et signale aux clients 24 000 erreurs de configuration et autres problèmes afin de les résoudre immédiatement.
Nous donnons l’avantage à Check Point en raison de ses scores de sécurité supérieurs lors des tests de Cyber Ratings, même si Palo Alto s’est distingué en matière de rapport qualité-prix.
Check Point s’est également classé en tête lors de récents tests de référence de pare-feu Miercom parrainés par Check Point, qui a obtenu un taux de blocage des logiciels malveillants de 99,7 %, contre 72,7 % pour le concurrent le plus proche. Check Point a également obtenu un taux de prévention du hameçonnage de 99,9 % et un taux de détection des faux positifs de 0,1 %.
Meilleur choix pour le cloud et les cas d’usage complexes : Palo Alto
Palo Alto possède un avantage évident pour les cas d’usage cloud et les besoins des entreprises complexes. L’étendue même de sa gamme de pare-feu est impressionnante : elle couvre les petits bureaux, les campus et les entreprises, les organisations de taille intermédiaire et les grandes entreprises, ainsi que les besoins en hautes performances et en environnements difficiles.
La gamme cloud de Palo Alto se distingue, et le fournisseur possède l’avantage pour les pare-feu de conteneurs et cloud. La prise en charge de l’AIOps et du SD-WAN constitue également une fonctionnalité remarquable. Sans surprise, la clientèle de Palo Alto est plutôt concentrée parmi les entreprises de taille intermédiaire et les grandes entreprises. Palo Alto a en outre lancé un service de pare-feu nouvelle génération géré pour AWS — Cloud NGFW for AWS — afin d’accélérer la migration des entreprises vers le cloud. Autres points forts : la capacité à traduire les règles de pare-feu en bonnes pratiques et à proposer aux clients un fournisseur unique pour le matériel, les logiciels, le cloud et le FWaaS.
La clientèle de Check Point comprend également une forte présence de grandes entreprises, mais aussi un nombre important de petites entreprises ; sa facilité d’utilisation renforce son attrait auprès de ces dernières. L’entreprise propose une gamme d’offres pour différents cas d’usage et marchés, mais pas tout à fait aussi large que celle de Palo Alto. Les deux fournisseurs sont de sérieux concurrents pour les besoins cloud, avec des appliances virtuelles et un large éventail de fonctionnalités cloud. Check Point est en retard sur Palo Alto pour les pare-feu de conteneurs, car il est arrivé plus tard sur ce marché.
Les meilleures alternatives à Check Point et Palo Alto
Les pare-feu de Check Point et de Palo Alto Networks ne conviennent pas à tout le monde. Pour ceux qui recherchent des performances de premier plan, Fortinet est un concurrent de poids, nommé par Gartner parmi les Leaders du marché des NGFW, aux côtés de Palo Alto et de Check Point. Fortinet offre également un bon rapport qualité-prix. Plusieurs autres fournisseurs de NGFW peuvent rivaliser sur les tarifs, notamment Cisco, Versa, Juniper, SonicWall, Sophos et Forcepoint.
Consultez notre liste complète des meilleurs fournisseurs de pare-feu nouvelle génération (NGFW) pour des conseils d’achat supplémentaires.
Notre méthode d’évaluation des NGFW de Check Point et Palo Alto
Pour notre analyse, nous avons évalué les fonctionnalités des pare-feu, l’étendue des produits, les performances et les données issues de tests de sécurité, les spécifications des fournisseurs, les données tarifaires fournies par les revendeurs, les cas d’usage, les avis des utilisateurs, les rapports d’analystes, ainsi que la solidité et la vision globales des fournisseurs.
Les performances en conditions réelles peuvent bien sûr différer des spécifications des produits et des laboratoires. En outre, aucun produit de sécurité ne peut tout bloquer ; la défense en profondeur ainsi que les technologies de détection et de réponse en couches sont donc nécessaires à chaque organisation.
En conclusion : Check Point face à Palo Alto Networks
Les différences entre Check Point et Palo Alto sont faibles, mais néanmoins significatives.
Check Point prend l’avantage en matière de facilité d’utilisation, de sécurité, d’étendue des fonctionnalités et de cas d’usage pour les PME. Les NGFW de Check Point s’appuient sur une bibliothèque d’applications regroupant des milliers d’applications web afin d’identifier, d’autoriser, de bloquer ou de limiter l’utilisation des applications et de leurs fonctionnalités, permettant un accès sûr à Internet tout en protégeant contre les menaces et les logiciels malveillants. L’analyseur SmartLog de l’entreprise offre une visibilité en temps réel sur des milliards d’enregistrements de journaux, selon plusieurs périodes et domaines.
Récemment, Check Point a élargi ses gammes de produits NGFW avec le lancement de nouvelles plateformes haut de gamme et a lancé l’architecture de sécurité Check Point Infinity, conçue pour protéger l’ensemble de l’infrastructure informatique d’une entreprise. Les fonctionnalités logicielles comprennent la prévention autonome des menaces, une configuration simplifiée et la prise en charge de TLS 1.3 avec détection des faux Server Name Indication (SNI).
Check Point propose plusieurs gammes de pare-feu : des appliances matérielles Quantum Security Gateway, comme la gamme de produits Maestro Hyperscale et les produits Lightspeed Firewall, des appliances virtuelles et des produits de sécurité cloud CloudGuard, la gamme de pare-feu en tant que service (FWaaS) et, plus récemment, des pare-feu basés sur des conteneurs. Ces fonctionnalités ont encore été étendues avec la récente sortie de Quantum Titan.
Palo Alto prend l’avantage en matière de fonctionnalités globales, de facilité de déploiement, de service et d’assistance, ainsi que pour les cas d’usage cloud et complexes. Palo Alto peut également répondre aux besoins des entreprises distribuées et des bureaux distants reposant sur des appliances, mais possède un avantage pour les cas d’usage cloud, les conteneurs et le FWaaS, ainsi que grâce à un portefeuille complet de produits de sécurité.
Les NGFW de Palo Alto Networks surveillent les applications, les menaces et les contenus, et les associent à l’utilisateur, quel que soit son emplacement ou le type de son appareil. Les NGFW de l’entreprise sont disponibles sous la forme d’appliances matérielles spécialement conçues, allant du PA-200 à la gamme haut de gamme PA-7000, avec un débit de prévention des menaces de 100 Gbit/s, ainsi que sous la forme d’appliances virtuelles prenant en charge un large éventail d’environnements cloud. Ses pare-feu nouvelle génération fonctionnent sous PAN-OS. Les NGFW classent l’ensemble du trafic, y compris le trafic chiffré, en fonction de l’application, de sa fonction, de l’utilisateur et du contenu.
L’Application Command Center de Palo Alto offre une visibilité sur les applications SaaS autorisées et non autorisées. Associée à l’agrégation et au filtrage automatisés des événements ainsi qu’à des options d’exploration détaillée, cette fonctionnalité facilite la compréhension des flux applicatifs et des risques associés. Ces fonctionnalités ont valu à Palo Alto Networks de figurer parmi les Leaders du Magic Quadrant de Gartner pour les pare-feu réseau pendant 11 années consécutives.
Les différences entre les deux sont faibles et tiennent principalement à celui qui répond le mieux à vos besoins et à vos contraintes tarifaires. Les utilisateurs peuvent avoir confiance en ces deux fournisseurs. Ils peuvent coûter plus cher que les offres concurrentes, mais une bonne sécurité est rentabilisée par les économies réalisées grâce aux violations évitées.
À lire ensuite : Sophos XGS face à Fortinet FortiGate : comparaison des meilleurs NGFW