

















Check PointとPalo Alto Networksは、主要な次世代ファイアウォールベンダー(NGFW)2社で、eSecurity Planetの主要NGFW製品および主要サイバーセキュリティ企業のリストにも掲載されている。
NGFWの導入を検討するセキュリティ担当者がこの2社を比較することは多いが、それには十分な理由がある。Palo AltoとCheck Pointはいずれも、Gartnerの最新のネットワークファイアウォールMagic Quadrantでリーダーに位置付けられている。ほかにリーダーとされたのはFortinetだけだ。両社のファイアウォールは、Cyber Ratingsによる独立テストでも高い評価を得ている。Check PointとPalo Altoはユーザーからも高く評価されているため、どちらの製品を選んでも、最高水準のセキュリティを得られると考えてよい。
当然ながら、両社の製品は、価格を重視するソリューションより高価だ。いずれも平均以上のセキュリティニーズを持つ企業を対象としており、そのような用途では力を発揮する。それでも、両社にはいくつか違いがあり、ここで取り上げる。詳細に入る前に、各ベンダーが特に適しているユースケースを大まかに見ておこう。
- Check Pointは中小企業から大規模環境まで幅広く対応し、使いやすさで高い評価を得ている。
- Check Pointはセキュリティ製品の品ぞろえが幅広く、複雑なハイブリッド環境に対して、広範で統合されたアプローチを求める企業に適している。
- Palo Altoもこれらの市場に対応できるが、クラウド、コンテナ、FWaaSのユースケースに強みがあり、包括的なセキュリティ製品ポートフォリオも備えている。
- 機能、管理、パフォーマンスを最も重視する場合は、Palo Altoのソリューションが最適だ。
- 高いセキュリティを備えたファイアウォールを求めているだけなら、どちらを選んでもよい。Gartner、ユーザー、独立テスターのいずれからも、両社は最高水準の評価を得ている。
以下では、各ソリューションの中核機能に加え、重要な長所と短所を見ていく。
関連記事: Fortinet対Palo Alto:主要な次世代ファイアウォールを比較
Check PointとPalo AltoのNGFWを一覧で比較
Check PointとPalo AltoのNGFWを一覧で比較すると、次のようになる。
| 価格 | Palo Alto | |
|---|---|---|
| 導入の容易さ | Palo Alto | |
| 使いやすさ | Check Point | |
| セキュリティ | Check Point | |
| サービスとサポート | Palo Alto | |
| ネットワークファイアウォールのユースケース | Palo Alto | |
| 中小企業に最適 | Check Point | |
| クラウドのユースケースに最適 | Palo Alto | |
| 機能の幅広さ | Check Point | |
| 総合的な能力 | Palo Alto |
価格で最適:Palo Alto
Palo AltoとCheck Pointの価格は同程度だが、その理由は後述するように、今回はPalo Altoを優位とした。
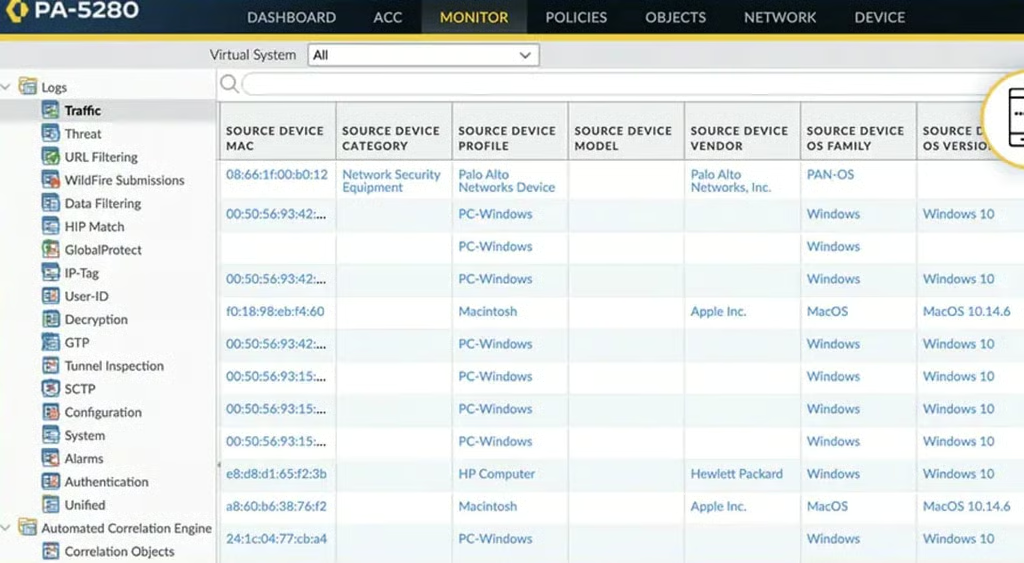
もちろん、Palo Altoのファイアウォールは安くない。Palo AltoのPAハードウェアファイアウォールシリーズは、PA-410が約1,000ドルから始まる一方、ハイエンドのPA-7000シリーズは約200,000ドルからとなる(サポートやサブスクリプションを加えると、さらに高額になる可能性がある)。その中間にも多数の選択肢があり、堅牢化モデルも用意されている。Palo Altoは、仮想、コンテナ、クラウドファイアウォールのほか、AIOpsやSD-WANなどの機能も提供している。
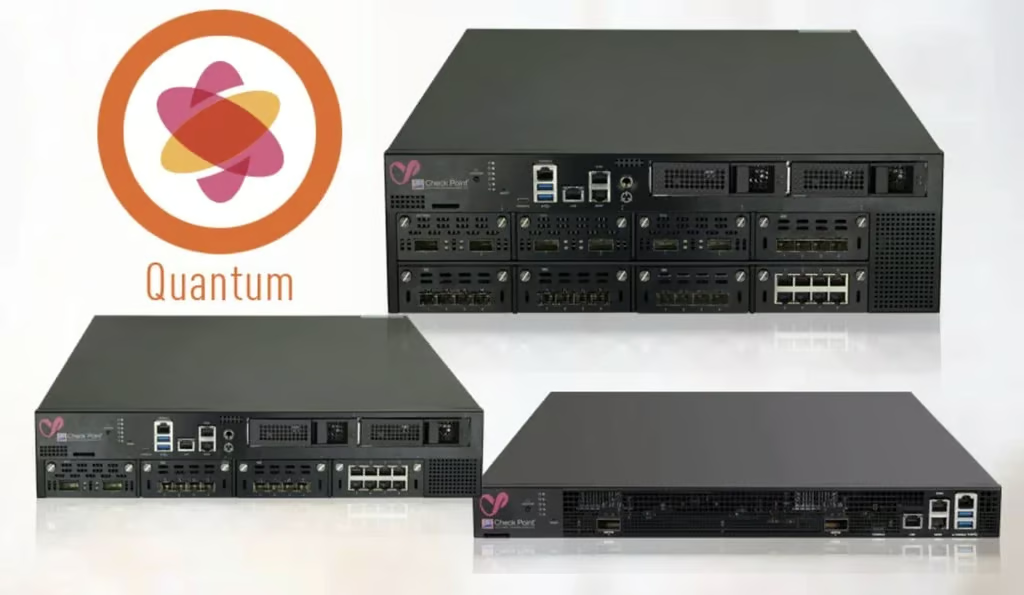
Check Pointの価格は、必要なサーバーとセキュリティゲートウェイのコストに基づいて決まる。エントリーレベルのQuantumゲートウェイは2,000ドル未満から、ハイエンドモデルは約200,000ドル以上からとなっている。
両ベンダーの価格帯は同程度だ。そのため、価格で製品を選ぶ場合、ある時点ではPalo Altoが優位になり、別の時点ではCheck Pointがやや安くなる。
しかし、Cyber Ratingsによるエンタープライズファイアウォールおよびクラウドネットワークファイアウォールのテストによると、Check Pointの1Mbps当たりの総保有コストは、テストにおいてPalo Altoより高かった。そのため、Palo Altoを優位とした。
使いやすさで最適:Check Point
過去1年間のGartner Peer Insightsのレビューでは、ユーザーはIntegration & DeploymentでPalo Altoに4.7という高い評価を与え、Check Pointは4.4だった。G2では、使いやすさと管理の容易さでCheck Pointが上回り、セットアップの容易さでは同点だった。
両社のファイアウォールのレビューに「使いやすい」「ユーザーフレンドリー」「直感的」といった言葉が見られることからも分かるように、近年、使いやすさは大きく向上している。
Gartnerは2022年12月のMagic Quadrantで次のように指摘している。「分散オフィスおよび集中管理のユースケースで使用されるPalo Alto Networksのクラウドベースのファイアウォールマネージャーは、オンプレミスの管理機能と同等ではない。同社のクラウドベースのマネージャーは、主にPrisma Access製品ラインとハードウェアの『第4世代』モデルで使用されている」
Check Pointのレビューでは、Palo Altoよりも使いやすさへの言及がやや多いが、両社の差は大きくない。ユーザーはPalo Altoの堅牢なセキュリティを評価する一方、その機能の管理は、ゼネラリストにとって複雑すぎるという声もある。
両システムのユーザーは、セットアッププロセスに、ほとんどの製品よりも少し多くの知識と事前計画が必要だと述べている。稼働後は、多くのCheck Pointユーザーが、ソリューションの管理インターフェースを大きな強みとして挙げている。Palo Altoのユーザーは、同社のファイアウォールの豊富な管理機能を評価する一方、それらを最大限に活用するには専門知識が必要だという声もある。
要するに、使いやすさではCheck Point、導入の容易さではPalo Altoが優位だ。問題が発生した場合、サポートについて両ベンダーの評価は高くないが、ユーザーによるサポート評価ではPalo Altoが上回っている。
セキュリティで最適:Check Point
両ベンダーは非常に強力なセキュリティを提供しており、両社を対象とした独立テストでも一貫して高い結果を出している。
Gartnerによると、Check Pointは、幅広いネットワーク、モバイル、エンドポイントセキュリティ製品を備えているため、統合・集約型のセキュリティアプローチを求める企業に特に適している。
Check Pointは、次世代ファイアウォールに関する最新のGartner Magic Quadrant(MQ)でリーダーと評価された。ただし、スコアはPalo Altoをわずかに下回った。Gartnerは、Check Pointが「包括的なセキュリティポートフォリオ」を提供しており、オンプレミスとInfrastructure as a Service(IaaS)のセキュリティニーズが混在する組織に適した候補だと指摘している。
最近のリリースにはSD-WANブレードとCheck Point Quantum Titanが含まれる。Quantum Titanは、 新たなAIディープラーニングエンジンによる脅威防御、自律型IoTセキュリティ、ピーク時のワークロードやミッションクリティカルなアプリケーションに合わせてパフォーマンスを自動的に拡張・優先順位付けする機能を追加する。
GartnerはPalo Altoもリーダー・クアドラントに位置付け、最新の次世代ファイアウォールMagic Quadrant(MQ)で最高評価を与えた。また、Forrester Waveのエンタープライズファイアウォール部門でもリーダーに選ばれている。Gartnerによると、Palo Alto Networksは顧客満足度が高く、特に価格よりも機能と管理品質を重視する企業を中心に、あらゆる企業にとって有力な候補だ。
Palo AltoのPan-OSは、プラットフォーム型のアプローチを可能にする。強力な脅威検知・防御と高度なWildFire、AIOps、URLフィルタリング、DNSセキュリティ、CASB、Medical IoT Securityを含むIoT、Enterprise IoT、Zero Trust OT Securityを備えている。また、従来のオンプレミスプロキシソリューションから移行するNGFW顧客向けに、ネイティブ統合型のWebプロキシ機能を導入した。これにより、単一の管理プラットフォーム上で、あらゆる接点に一貫したセキュリティを適用できる。NGFW向けAIOpsは、50,000台以上のファイアウォールにわたる月間290億件のメトリクスを処理し、設定ミスなどの問題24,000件を顧客と共有して即時解決を促す。
Palo Altoが価値の面で上回ったものの、Cyber Ratingsのテストでより高いセキュリティスコアを得たことから、Check Pointを優位とした。
Check Pointは、最近実施されたMiercomのファイアウォールベンチマークテストでも首位となった。このテストはCheck Pointがスポンサーを務め、同社はマルウェアブロック率99.7%を記録し、2位の競合製品の72.7%を大きく上回った。Check Pointはフィッシング防止率99.9%、誤検知率0.1%も達成している。
クラウドおよび複雑なユースケースに最適:Palo Alto
Palo Altoは、クラウドのユースケースと複雑な企業のニーズで明確な優位性を持つ。同社のファイアウォールは、小規模オフィス、キャンパス、企業、中堅組織、大企業から、高いパフォーマンスや過酷な環境への対応まで、非常に幅広い用途をカバーしており、その品ぞろえは印象的だ。
Palo Altoのクラウド製品群は際立っており、コンテナおよびクラウドファイアウォールでも優位に立つ。AIOpsとSD-WANのサポートも際立った機能だ。当然ながら、Palo Altoの顧客基盤は中堅企業と大企業に偏っている。さらに、企業のクラウド移行を加速するため、AWS向けのマネージド次世代ファイアウォールサービス「Cloud NGFW for AWS」を開始した。そのほかの強みとして、ファイアウォールポリシーをベストプラクティスに変換する機能や、ハードウェア、ソフトウェア、クラウド、FWaaSを単一のファイアウォールプロバイダーから提供できる点が挙げられる。
Check Pointの顧客基盤にも大企業は多いが、中小企業も相当数を占めており、使いやすさが中小企業への訴求力を高めている。同社はさまざまなユースケースや市場向けに幅広い製品を提供しているが、Palo Altoほどではない。両社とも、仮想アプライアンスや幅広いクラウド機能を提供しており、クラウドニーズに対する有力な候補だ。Check Pointは市場投入が遅かったため、コンテナファイアウォールではPalo Altoに後れを取っている。
Check PointとPalo Altoの主な代替製品
Check PointとPalo Alto Networksのファイアウォールがすべての企業に適しているわけではない。最高のパフォーマンスを求めるなら、Fortinetは有力な競合となる。GartnerはPalo Alto、Check PointとともにFortinetをNGFWのリーダーに選出している。Fortinetはコストパフォーマンスにも優れる。そのほか、価格面で競争できるNGFWベンダーとしては、Cisco、Versa、Juniper、SonicWall、Sophos、Forcepointなどがある。
さらに詳しい導入ガイダンスについては、主要な次世代ファイアウォール(NGFW)ベンダーの全リストを参照されたい。
Check PointとPalo AltoのNGFWを評価した方法
今回の分析では、ファイアウォールの機能、製品の幅、パフォーマンスとセキュリティのテストデータ、ベンダー仕様、販売代理店の価格データ、ユースケース、ユーザーレビュー、アナリストレポート、ベンダー全体の強みとビジョンを評価した。
もちろん、実環境でのパフォーマンスは、製品仕様やラボでの仕様と異なる場合がある。また、すべての脅威を阻止できるセキュリティ製品は存在しないため、深層防御や多層的な検知・対応テクノロジーが、あらゆる組織に必要となる。
結論:Check Point対Palo Alto Networks
Check PointとPalo Altoの違いは小さいが、それでも重要だ。
Check Pointは、使いやすさ、セキュリティ、機能の幅広さ、中小企業のユースケースで優位に立つ。Check PointのNGFWは、数千のWebアプリケーションを収録したアプリケーションライブラリを活用し、アプリケーションとその内部機能の利用を識別、許可、ブロック、制限する。これにより、脅威やマルウェアから保護しながら安全なインターネット利用を実現する。同社のSmartLogアナライザーは、複数の期間とドメインにわたる数十億件のログレコードをリアルタイムで可視化する。
最近、Check Pointは新たなハイエンドプラットフォームを導入してNGFW製品ラインを拡充し、Check Point Infinity Security Architectureを開始した。これは企業のITインフラ全体を保護するために設計されている。ソフトウェア機能には、自律型脅威防御、構成の簡素化、偽のServer Name Indication(SNI)を検知するTLS 1.3サポートなどが含まれる。
Check Pointは、Maestro Hyperscale製品ラインやLightspeed Firewall製品などのQuantum Security Gatewayハードウェアアプライアンス、CloudGuard仮想アプライアンスおよびクラウドセキュリティ製品、Harmonyファイアウォール・アズ・ア・サービス(FWaaS)製品ライン、最近ではコンテナベースのファイアウォールも提供している。これらの機能は、最近リリースされたQuantum Titanによってさらに拡充された。
Palo Altoは、総合的な能力、導入の容易さ、サービスとサポート、クラウドおよび複雑なユースケースで優位に立つ。Palo Altoはアプライアンスベースの分散型エンタープライズや支店のニーズにも対応できるが、クラウド、コンテナ、FWaaSのユースケースに加え、包括的なセキュリティ製品ポートフォリオでも優位性を持つ。
Palo Alto NetworksのNGFWは、アプリケーション、脅威、コンテンツを監視し、場所やデバイスの種類にかかわらず、それらをユーザーに関連付ける。同社のNGFWは、PA-200からハイエンドのPA-7000シリーズまで、脅威防御スループット100Gbpsの専用設計ハードウェアアプライアンスとして提供されるほか、幅広いクラウド環境をサポートする仮想アプライアンスとしても提供されている。次世代ファイアウォールは、同社のPAN-OS上で動作する。NGFWは、暗号化トラフィックを含むすべてのトラフィックを、アプリケーション、アプリケーション機能、ユーザー、コンテンツに基づいて分類する。
Palo AltoのApplication Command Centerは、承認済みおよび未承認のサービスとしてのソフトウェア(SaaS)アプリケーションを可視化する。自動化されたイベントの集約・フィルタリングや、詳細を掘り下げるオプションと組み合わせることで、アプリケーションのフローや関連するリスクを把握しやすくなる。こうした機能により、Palo Alto NetworksはGartnerのネットワークファイアウォール部門のマジック・クアドラントで11年連続してリーダーに選出されている。
両社の違いは小さく、基本的にはどちらが自社のニーズと価格帯に最も適しているかという点に集約される。どちらのベンダーも信頼できる。競合製品より高価な場合もあるが、優れたセキュリティは、侵害を回避することで得られるコスト削減によって元が取れる。