

















Eine Firewall-Prüfung ist ein Verfahren, bei dem Firewalls überprüft und bei Bedarf neu konfiguriert werden, damit sie weiterhin zu den Sicherheitszielen Ihres Unternehmens passen. Mit der Zeit verändern sich die Anforderungen an Unternehmensnetzwerke, Datenverkehrsmuster und der Zugriff auf Anwendungen. Die Prüfung Ihrer Firewall gehört zu den wichtigsten Maßnahmen, um sicherzustellen, dass sie nach wie vor in der Lage ist, den Perimeter Ihres Unternehmensnetzwerks zu schützen. Ihr Unternehmen kann die Prüfung entweder selbst durchführen oder einen spezialisierten Firewall-Anbieter damit beauftragen.
Wie funktioniert eine Firewall-Prüfung?
Eine Firewall-Prüfung ist ein gründliches Verfahren, bei dem Ihre IT- und Sicherheitsteams die Firewall-Dokumentation und das Änderungsmanagement genau unter die Lupe nehmen müssen. Prüfungen werfen Fragen zur Funktionalität der Firewall auf und zwingen die Teams außerdem dazu, genau zu klären, wer für die Firewall-Regeln verantwortlich ist. Sie schaffen die Grundlage für kontinuierliche Aktualisierungen und Verbesserungen der Netzwerksicherheit.
Um eine Prüfung erfolgreich durchzuführen, legen Sie zunächst deren Ziele fest und sammeln die Daten, die Ihr Team benötigt. Überprüfen Sie anschließend Ihre Firewall-Regeln und prüfen Sie, ob sie noch zu Ihrer Sicherheitsinfrastruktur und zur allgemeinen Netzwerksicherheit passen. Ihre Teams sollten außerdem wissen, wer für die Beantragung und Pflege jeder einzelnen Regel verantwortlich ist. Eine gute Firewall-Prüfung sollte mit einem klar terminierten Folgetermin sowie Testverfahren enden, anhand derer Sie feststellen können, ob die Firewall tatsächlich funktioniert.
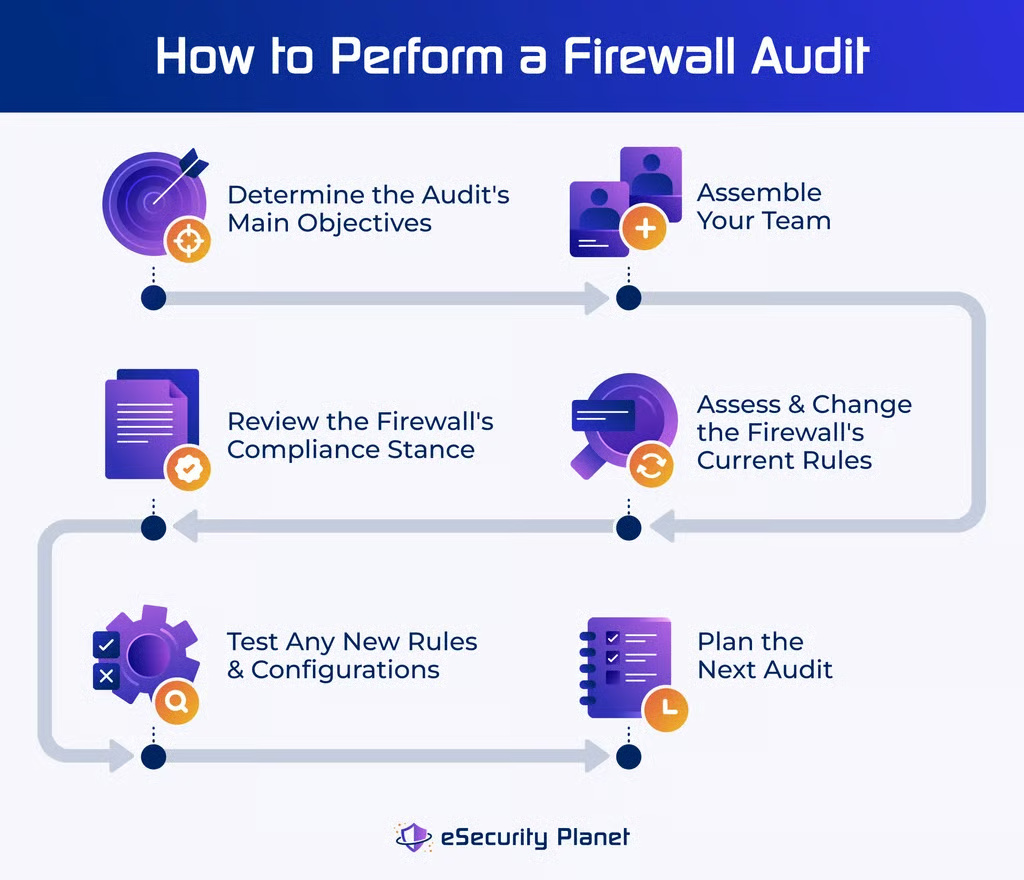
11 Schritte zur Durchführung einer Firewall-Prüfung
Ihre Sicherheits-, IT- oder Netzwerkteams können die folgenden Schritte als Leitfaden für die Prüfung verwenden oder damit einen Anbieter finden, der die Prüfung für Sie durchführt.
1. Prüfungsplan und Ziele festlegen
Setzen Sie sich mit Ihren IT-, Sicherheits- oder Netzwerkteams zusammen und fragen Sie: Was genau wollen wir mit dieser Prüfung erreichen? Erstellen Sie anschließend eine kurze, prägnante Liste. Vielleicht möchten Sie einige irrelevante Regeln aussortieren, oder die Führungskräfte Ihres Unternehmens möchten genau wissen, was die Firewall filtert. Prüfungen verfolgen oft mehrere Ziele, sodass die Liste wahrscheinlich eine Kombination verschiedener Punkte enthält.
Legen Sie eine Reihenfolge von Schritten fest, die während der Prüfung befolgt werden soll – sie kann unserer Liste hier ähneln. Stellen Sie sicher, dass jedes Teammitglied seine Aufgabe und den vorgesehenen Zeitpunkt kennt. Dazu gehört auch, für die zuständigen Mitarbeiter Anmeldedaten und rollenbasierte Zugriffskontrollen einzurichten, damit sie die richtige Technologie anzeigen und konfigurieren können.
Ihr Team möchte möglicherweise eine bestimmte Software verwenden, um die Liste der Ziele und Schritte zu verfolgen. Alternativ können Sie ein Google- oder Word-Dokument erstellen und es mit den relevanten Beteiligten teilen. Unabhängig von Ihrer Wahl sollte das Dokument leicht zugänglich und verständlich sein.
2. Alle relevanten Daten zusammentragen
Tragen Sie alle erforderlichen Informationen zusammen, bevor Sie mit der eigentlichen Prüfung beginnen. Zu den Daten vor der Prüfung sollten gehören:
- Protokolle: Firewall-Protokolle enthalten Daten zu Protokollen und IP-Adressen und helfen dabei, zu erkennen, was tatsächlich im Netzwerk passiert.
- Liste der Regeln: Halten Sie alle Ihre Firewall-Regeln bereit, damit Sie entscheiden können, welche noch nützlich sind und welche nicht mehr benötigt werden.
- Zuständigkeiten aller Beteiligten: Ermitteln Sie, wer während einer Prüfung verfügbar ist (prüfen Sie beispielsweise, ob der IT-Leiter während des möglichen Prüfungszeitraums im Urlaub ist).
Wenn Sie diese Informationen im Voraus organisieren, stoßen Sie während der Prüfung seltener auf Probleme, weil Daten oder Richtlinien für Teammitglieder fehlen. Ein gemeinsamer Ordner eignet sich gut zum Speichern mehrerer Datenquellen.
3. Verfahren für das Änderungsmanagement festlegen
Möglicherweise verfügt Ihr Team bereits über einen Prozess oder eine Lösung für das Änderungsmanagement. Stellen Sie jedoch sicher, dass dieser klar definiert und dokumentiert ist. Prüfen Sie außerdem, ob die Verantwortlichen dieses Prozesses relevante Dokumentation mit neuen Teammitgliedern geteilt haben, und stellen Sie sicher, dass jeder weiß, wie Änderungsanträge eingereicht oder Dokumentationen aufgerufen werden.
Überlegen Sie auch, ob ein Tool für das Änderungsmanagement für Ihr Team hilfreich wäre. Sowohl kleine Unternehmen als auch Großunternehmen profitieren von einer strukturierten Verwaltung von Firewall-Änderungen, und diese Änderungen sollten nicht zufällig erfolgen. Zwar benötigen Tools für das Änderungsmanagement zunächst Zeit zur Einarbeitung, langfristig können sie jedoch Zeit sparen, indem sie Anträge und Genehmigungen vereinfachen – insbesondere beim Hinzufügen oder Entfernen von Firewall-Regeln.
4. Firewall-Hardware und Betriebssystem überprüfen
Nachdem Sie die gesamte Dokumentation vorbereitet haben und die Rollen aller Beteiligten kennen, gehört die Überprüfung von Hardware und Firmware zu den ersten Schritten einer Firewall-Prüfung. Sehen Sie sich die Hardware an und prüfen Sie, ob sie den Standards und Sicherheitsanforderungen Ihres Unternehmens entspricht. Manche ältere Netzwerkhardware verwendet beispielsweise fest codierte Standardzugangsdaten, die sich nicht von den Werkseinstellungen abweichend konfigurieren lassen. Solche Netzwerkgeräte sollten so schnell wie möglich ersetzt werden.
Überprüfen Sie auch die Firmware. Ist das Betriebssystem mit allen Patches auf dem neuesten Stand? Führen Sie notwendige Sicherheits-Upgrades durch und stellen Sie sicher, dass die Hardware auf die neueste Version aktualisiert ist. Prüfen Sie außerdem die Sicherheitsbulletins Ihrer Firewall-Anbieter auf aktuelle Schwachstellen, da Firewall-Appliances und Sicherheitsgateways häufig Hintertüren und andere ausnutzbare Schwächen aufweisen.
Obwohl Next-Generation-Firewalls (NGFW) ein höheres Sicherheitsniveau bieten als einfachere Firewalls, sollten sie nicht von grundlegenden Prüfungen und Patches ausgenommen werden. Auch NGFWs benötigen regelmäßige Aktualisierungen und Verwaltung, um Netzwerke ordnungsgemäß zu schützen. Führen Sie zudem Schwachstellenscans Ihrer NGFWs durch.
5. Eine Risikoanalyse durchführen
Bewerten Sie Ihre Firewall-Hardware und -Software hinsichtlich aller Risiken. Dazu gehören digitale Risiken wie nicht gepatchte Firmware ebenso wie physische Risiken, etwa ein Serverraum, für den kein Zugang durch autorisierte Schlüsselinhaber erforderlich ist. Eine Risikoanalyse umfasst die Kategorisierung jedes Risikos, damit Ihre Teams wissen, welche Risiken sie priorisieren müssen.
Vergessen Sie auch die Einhaltung gesetzlicher Vorgaben nicht. Erwägen Sie den Kauf von Software, die Ihrem Sicherheitsteam hilft, Compliance-Anforderungen einzuhalten – etwa relevante Branchenstandards wie HIPAA, SOX und PCI-DSS. Einige Vorschriften können bestimmte Firewall-Konfigurationen oder Mechanismen zum Datenschutz verlangen.
Produkte zur Schwachstellenanalyse mit Firewall-Unterstützung sind ebenfalls hilfreich – sie machen auf Hintertüren und Schwachstellen in Ihrer Hardware und Ihren Konfigurationen aufmerksam. Für ein Großunternehmen kann ein Penetrationstest langfristig erhebliche Vorteile bringen. Diese Dienste durchsuchen Ihre Infrastruktur, einschließlich der Firewalls, detailliert nach Schwachstellen. Die Beauftragung eines Pentesters ist besonders bei der ersten Firewall-Prüfung sinnvoll.
6. Firewall-Regeln überprüfen und Best Practices festlegen
Firewall-Regeln sind die Werkzeuge, die Firewalls vorgeben, wie sie sich verhalten sollen, und steuern, welchen Datenverkehr sie akzeptieren oder verwerfen. Regeln legen bestimmte Ports, Protokolle und Datenverkehrsarten fest, damit Firewalls genau wissen, welche IP-Adressen sie passieren lassen und welcher Datenverkehr das Netzwerk verlassen darf.
Mit der Zeit können Firewall-Regeln irrelevant werden. Ihr Unternehmen muss möglicherweise eine IP-Adresse oder eine Gruppe von Adressen zulassen, die zuvor blockiert war. Außerdem können Regeln, die über einen längeren Zeitraum von verschiedenen Administratoren erstellt wurden, redundant werden. Prüfen Sie während einer Firewall-Prüfung auf sich wiederholende Regeln oder solche, die nicht mehr zu den Sicherheitszielen Ihres Unternehmens passen. Löschen Sie diese anschließend und stellen Sie sicher, dass keine Lücken in der Firewall entstehen.
Beziehen Sie das Änderungsmanagement hier umfassend ein. Wie möchte Ihr Unternehmen Änderungen an Firewall-Regeln beantragen und genehmigen? Wer darf Anträge stellen, wer ist für die Genehmigungen zuständig und wer übernimmt diese Verantwortung, wenn ein Administrator das Unternehmen verlässt? All diese Fragen sollten während einer Prüfung beantwortet werden.
7. Protokolle auf fortlaufende Muster überprüfen
Firewall-Protokolle erfassen Paket- und Übertragungsdaten und speichern diese Informationen zur späteren Prüfung durch Administratoren. Protokolldateien können Datenverkehrsmuster im Zeitverlauf aufzeigen. Das ist eine hilfreiche Grundlage für Teams, wenn sie entscheiden, welche Regeln gut funktionieren, welche nicht und welche neuen Regeln erstellt werden müssen.
Wenn beispielsweise die Untersuchung von Protokolldateien während einer Firewall-Prüfung zeigt, dass zu einer ungewöhnlichen Tageszeit Datenverkehr von einer bestimmten IP-Adresse an einen bestimmten Port gelangt ist, sollten Sie dies genauer untersuchen. Ist die Quelle des Datenverkehrs bösartig, können Administratoren eine Regel erstellen, die diese IP-Adresse an dem Port blockiert.
8. Sperr- und Zulassungslisten überprüfen
Sperrlisten (oder Blacklists) und Zulassungslisten legen IP-Adressen fest, denen die Verbindung mit dem Netzwerk einer Organisation verboten oder erlaubt ist. Diese Listen können Bestandteil Ihrer Firewall-Regeln sein, sind aber wichtig genug, um sie gesondert zu erwähnen. Sperr- und Zulassungslisten ermöglichen eine detailliertere Steuerung der Firewall-Regeln. In besonders geschützten Netzwerken wird möglicherweise sogar für das gesamte Netzwerk eine Zulassungsliste verwendet – die Firewall lässt dann überhaupt nur Datenverkehr von wenigen bestimmten IP-Adressen passieren.
Das IT-Team kennt möglicherweise bestimmte Websites, die Malware-Downloads enthalten oder unsichere Verbindungen aufweisen. Wenn es die IP-Adressen dieser Websites auf eine Sperrliste setzt, kann niemand, der mit dem Unternehmensnetzwerk verbunden ist, auf diese Seiten zugreifen. Sperrlisten decken zwar nicht jede Bedrohung ab, sind aber eine gute Möglichkeit, bekannte Bedrohungen von Anfang an auszuschließen.
9. Die allgemeine Sicherheits-Compliance überprüfen
Auf Compliance sind wir bereits kurz im Zusammenhang mit Risikoanalysen eingegangen. Die allgemeine Compliance geht jedoch weiter und umfasst sämtliche Sicherheitsrichtlinien Ihres Unternehmens. Prüfen Sie zunächst, ob die Richtlinien auf dem aktuellen Stand sind. Sie sollten außerdem klar dokumentiert und für alle relevanten Beteiligten leicht auffindbar sein. Sobald Ihre Teams festgestellt haben, dass die Richtlinien aktualisiert und dokumentiert sind, prüfen Sie, ob die Konfiguration der Firewall mit der übergeordneten Richtlinie der Organisation übereinstimmt.
Möglicherweise verlangt die Sicherheitsrichtlinie, dass die Firewall-Software Multi-Faktor-Authentifizierung implementiert, oder nur eine bestimmte Anzahl von Personen Zugriff auf den Serverraum erhält, in dem die Firewalls vor Ort installiert sind. Sie sollten dem Führungsteam auf Anfrage einen umfassenden Bericht vorlegen können, der belegt, dass die Firewall-Konfiguration den Richtlinien entspricht.
10. Alle Rollen und Administratorberechtigungen aktualisieren
Dieser Schritt steht in engem Zusammenhang mit dem vorherigen Punkt. Aktualisieren Sie jede Rolle und die zugehörigen Zugriffskontrollen, einschließlich der Administratorrollen. Es ist möglich, dass ein Mitarbeiter, der das Unternehmen vor zwei Jahren verlassen hat, noch aktive Zugangsdaten für die Firewall-Verwaltungskonsole besitzt. Diese sollten sofort deaktiviert werden. Entfernen oder ergänzen Sie außerdem alle Schlüsselkarten für den physischen Serverraum oder das Büro, in dem sich die Firewall-Hardware befindet.
Erwägen Sie, für die Konfiguration Ihrer Firewall das Prinzip der geringsten Rechte umzusetzen. Eine Strategie mit minimalen Zugriffsrechten schreibt vor, dass Zugriff nur denjenigen gewährt wird, die ihn zur ordnungsgemäßen Ausführung ihrer Aufgaben ausdrücklich benötigen. Das Prinzip der geringsten Rechte kann zur Verbesserung der Sicherheit auf alle Unternehmenssysteme angewendet werden, nicht nur auf Firewalls. Wenn Sie diese Strategie umsetzen, beschränken Sie den Systemzugriff der Mitarbeiter auf diejenigen, die ihn benötigen, und passen Sie alle anderen Zugangsdaten oder Berechtigungen entsprechend an.
11. Neue Konfigurationen testen und die nächste Prüfung planen
Sobald Sie die erste Firewall-Prüfung abgeschlossen haben, bereiten Sie die nächste vor, indem Sie die aktuelle Konfiguration testen und eine weitere Prüfung terminieren. Gehen Sie nicht einfach davon aus, dass neue Konfigurationen funktionieren. Ihre Netzwerk-, IT- und Sicherheitsteams sollten die Firewall-Regeln sowie den Gesamtbetrieb von Hard- und Software regelmäßig testen. Der Zeitraum für Tests nach der Prüfung eignet sich auch, um einen Penetrationstest-Dienst zu beauftragen.
Wenn Sie die nächste Prüfung im Voraus planen, findet sie mit größerer Wahrscheinlichkeit termingerecht statt. Weisen Sie Ihren Teammitgliedern außerdem Aufgaben zu, damit sie genau wissen, welche Rollen sie bei der nächsten Prüfung übernehmen und bis wann sie die jeweiligen Schritte abschließen müssen.
Kostenlose Checkliste für die Firewall-Prüfung
Verwenden Sie die folgende Liste in der angegebenen Reihenfolge als verkürzte Schrittfolge, die Sie jeder Führungskraft im Unternehmen vorlegen und zur Orientierung für Ihre Prüfung verwenden können.
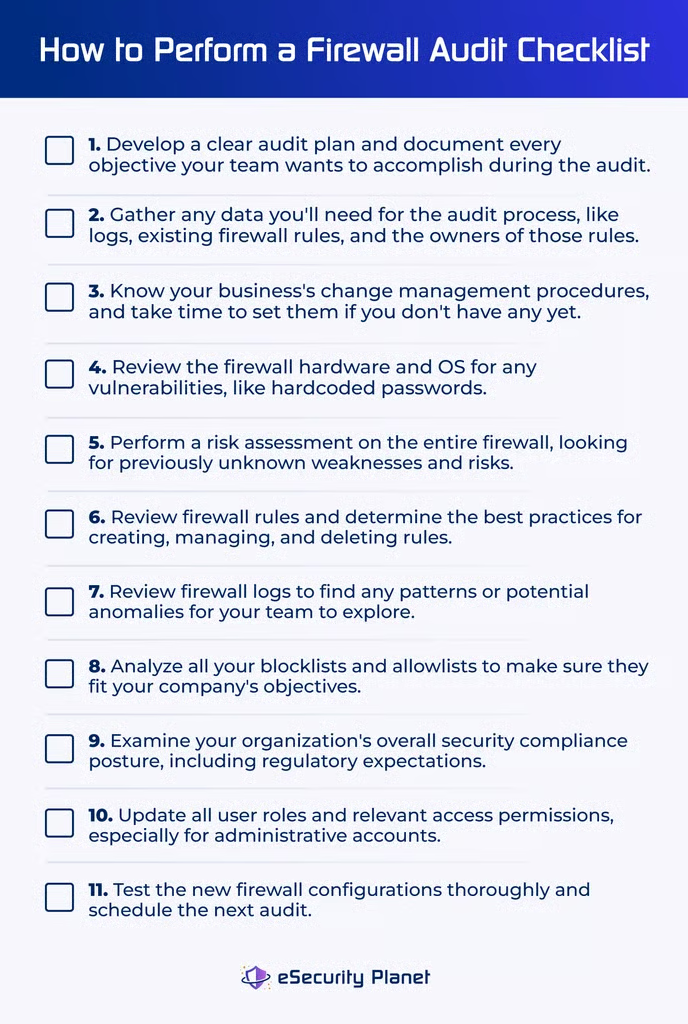
Wenn Sie diese oder eine ähnliche Liste befolgen, sind Ihre Teams künftig besser darauf vorbereitet, Firewall-Prüfungen zu planen und durchzuführen. Sie können außerdem zusätzliche Schritte ergänzen, auf die Ihr Team während der Prüfung gestoßen ist. Das ist bei jedem Prüfungsprozess ganz normal.
Die 3 besten Anbieter für Firewall-Prüfungen
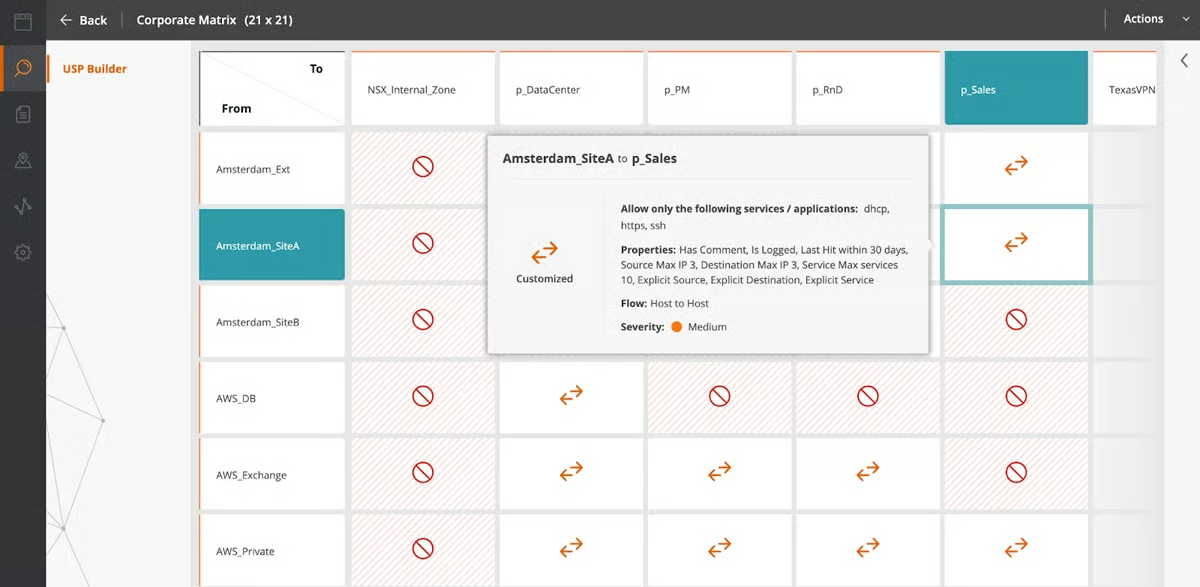
Wenn Sie nach einem Tool für Firewall-Prüfungen suchen, kommen Tufin, SolarWinds SEM und AlgoSec als mögliche Lösungen infrage. Sie gehören zu den führenden Produkten für Firewall-Prüfungen auf dem Sicherheitsmarkt und bieten Funktionen wie Compliance-Prüfungen, die Überprüfung von Firewall-Regeln auf Compliance und Netzwerkscans.
Tufin
Tufin ist ein Tool für Firewall-Prüfungen, das Teams dabei unterstützen soll, Vorschriften wie HIPAA, PCI-DSS und GDPR einzuhalten und dauerhaft konform zu bleiben. Tufin erstellt außerdem Prüfberichte, deren Erstellung bei Bedarf automatisiert werden kann. Das Tool sendet Sicherheitsteams Warnmeldungen, wenn eine ihrer Konfigurationen nicht einer festgelegten Sicherheitsrichtlinie der Organisation entspricht. Tufin bietet drei Tarife – SecureTrack+, SecureChange+ und Enterprise. Für ein individuelles Angebot wenden Sie sich an das Vertriebsteam.
SolarWinds SEM
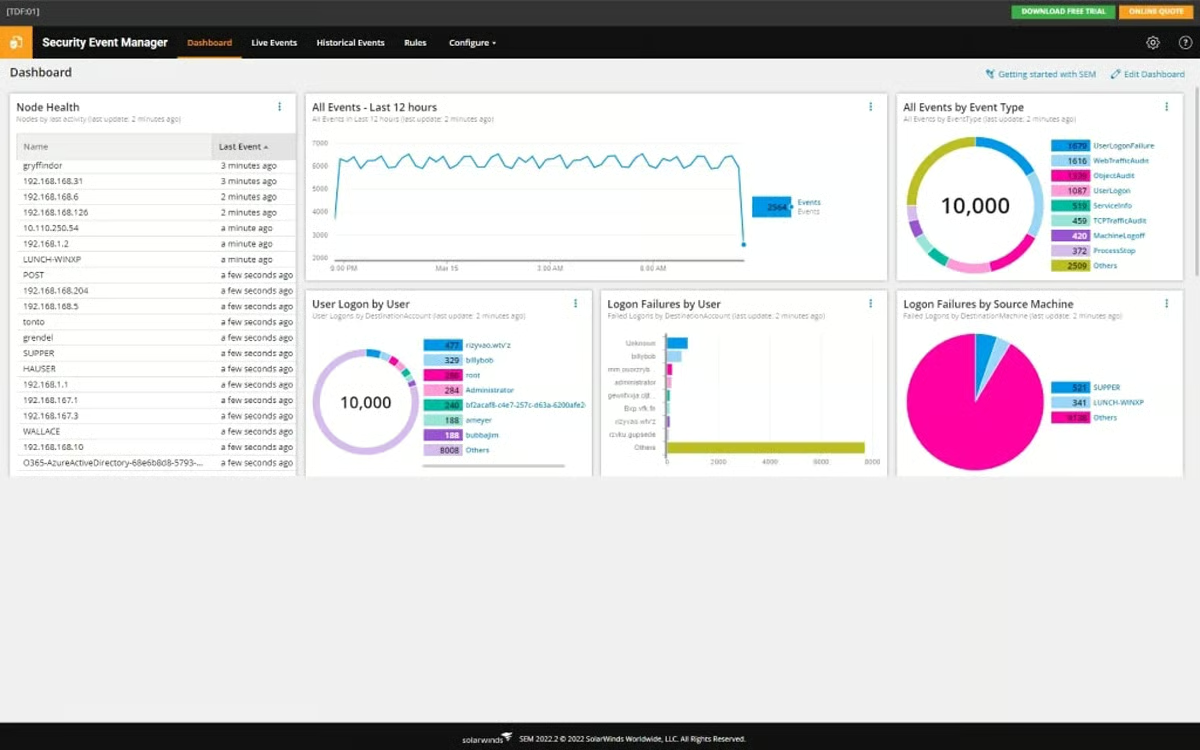
SolarWinds Security Event Manager (SEM) ist ein umfassendes Tool zur Verwaltung der Cybersicherheit von Unternehmen. Teams können SEM verwenden, um Prüfberichte zu erstellen, Protokoll- und Ereignisdaten aus mehreren Netzwerkquellen zu zentralisieren und Echtzeitwarnungen zu erhalten. Eine Abonnementlizenz für SolarWinds SEM beginnt bei 2.992 US-Dollar, eine unbefristete Lizenz bei 6.168 US-Dollar. Für ein individuelles Angebot auf Grundlage Ihrer spezifischen Unternehmensumgebung wenden Sie sich an das Vertriebsteam.
AlgoSec
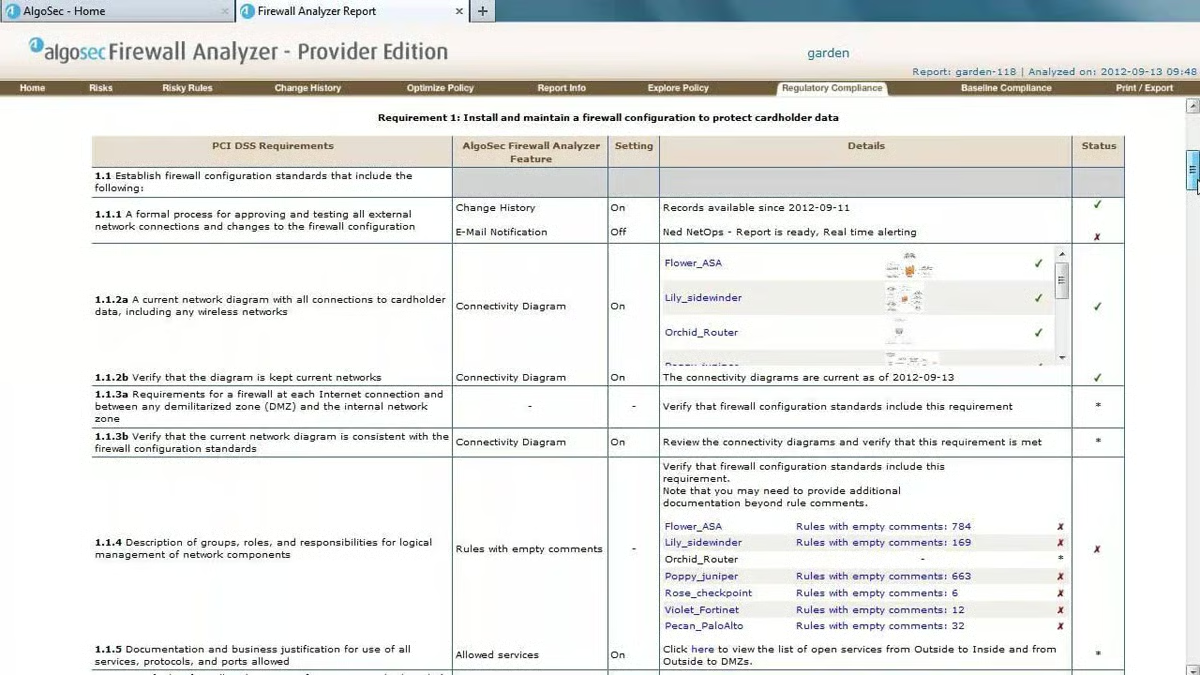
AlgoSec ist ein Tool für Firewall-Prüfungen und Compliance, mit dem Sicherheitsteams Berichte auf Grundlage von Compliance-Standards wie PCI, SOX und HIPAA erstellen können. AlgoSec überprüft alle Änderungen an Firewall-Regeln und stellt sicher, dass sie den Branchenanforderungen an Compliance entsprechen. Außerdem dokumentiert das Tool den Genehmigungsprozess für Regeländerungen. Für individuelle Preise wenden Sie sich an das Vertriebsteam von AlgoSec oder fordern Sie ein Angebot an. Sie können das Produkt auch über einen der Partner erwerben.
Häufig gestellte Fragen (FAQs)
Was bedeutet Firewall-Compliance?
Firewall-Compliance kann sich entweder auf die organisatorische Compliance beziehen, also darauf, dass die Firewall die Sicherheitsrichtlinien Ihres Unternehmens erfüllt, oder auf die Einhaltung gesetzlicher Vorgaben, also darauf, dass sie Branchen- oder Regierungsstandards entspricht.
Viele Unternehmen müssen beides berücksichtigen. Die Konfiguration einer Firewall einschließlich ihrer Regeln sollte mit den Sicherheitszielen Ihrer Organisation übereinstimmen, da diese Ziele unternehmensspezifisch und am besten auf die individuellen Anforderungen Ihres Unternehmens zugeschnitten sind – vorausgesetzt, sie sind sinnvoll und gut ausgearbeitet.
Was ist eine Firewall-Bewertung?
Eine Firewall-Bewertung ist eine umfassende Beurteilung der Hardware Ihrer Firewall, etwa der Appliances, und ihrer Software, beispielsweise des Betriebssystems, das sie verwaltet. Eine gründliche Bewertung sollte außerdem alle Firewall-Regeln und Zugriffskontrollen umfassen. Eine Bewertung ähnelt einer Prüfung, wobei eine Prüfung in der Regel gründlicher ist. Beide umfassen jedoch einige der gleichen Schritte.
Was wird bei Firewalls geprüft?
Prüfen Sie die Hardware, Betriebssysteme, sonstige Verwaltungssoftware, Regeln und alle weiteren Konfigurationen sämtlicher Firewalls. Jeder Bestandteil der Firewall sollte überprüft werden, damit Ihr Unternehmen weiß, ob sie funktioniert und ob ihre Regeln dem Netzwerk und der Organisation noch gute Dienste leisten.
Fazit: Firewall-Prüfungen regelmäßig durchführen
Die erste Prüfung durchzuführen ist der wichtigste Schritt, doch Ihre IT-, Netzwerk- oder Sicherheitsteams sollten in den kommenden Jahren weitere Prüfungen einplanen. Regelmäßige Prüfungen sparen Teams langfristig Zeit, weil sie genau wissen, wo sie Dokumentation und andere Ressourcen zur Konfiguration finden. Indem Sie sich ausreichend auf eine Prüfung vorbereiten, eine umfassende und klare Dokumentation erstellen und den Erfolg der Prüfung anschließend testen, verbessern Sie die allgemeine Sicherheit Ihrer IT-Infrastruktur.
Um mehr über Firewalls zu erfahren, lesen Sie als Nächstes über die gängigen Firewall-Arten – darunter Unified-Threat-Management-Produkte, Datenbank-Firewalls und Web Application Firewalls.