

















Penetrationstests sind ein wesentlicher Bestandteil von Programmen zum Schwachstellenmanagement. Bei diesen Tests versuchen White-Hat-Hacker, Schwachstellen in Ihren Systemen zu finden und auszunutzen, damit Sie Cyberangreifern immer einen Schritt voraus sind.
Da bei diesen Tests illegale Hackertechniken zum Einsatz kommen können, Pentest-Dienstleister schließen einen Vertrag, in dem ihre Rollen, Ziele und Verantwortlichkeiten festgelegt sind. Um sicherzustellen, dass die Übung effektiv ist und nicht unbeabsichtigt Schäden verursacht, müssen alle an einem Pentest Beteiligten die Art der durchzuführenden Tests und die verwendeten Methoden verstehen. Das hilft nicht nur dabei, die zu priorisierenden Architekturen besser zu testen, sondern vermittelt allen Beteiligten auch ein klares Verständnis davon, was und wie getestet wird.
Hier besprechen wir die Arten und Methoden von Penetrationstests und wie Sie bestimmen, welche Tests durchgeführt werden sollten. Einen Überblick über unsere Pentest-Abdeckung finden Sie zunächst in Was ist ein Penetrationstest? Der vollständige Leitfaden mit Schritten.
Lesen Sie auch: Was ist ein Pentest-Framework? Die 7 wichtigsten Frameworks erklärt
7 Arten von Penetrationstests
Hier stellen wir sieben Arten von Penetrationstests vor. Da sich IT-Umgebungen von Unternehmen auf mobile und IoT-Geräte sowie Cloud- und Edge-Technologien ausgeweitet haben, sind neue Testarten entstanden, um neue Risiken abzudecken. Die allgemeinen Prinzipien und Techniken bleiben jedoch gleich.
Darüber hinaus können Tests intern oder extern sowie mit oder ohne Authentifizierung durchgeführt werden. Unabhängig von gewähltem Ansatz und festgelegten Parametern sollten Sie vor Beginn sicherstellen, dass die Erwartungen klar sind.
Während viele Penetrationstestprozesse mit der Aufklärung beginnen, bei der Informationen über Netzwerkschwachstellen und Einstiegspunkte gesammelt werden, ist es ideal, zunächst das Netzwerk abzubilden. So wird sichergestellt, dass das gesamte Netzwerk und seine Endpunkte für Tests und Bewertungen erfasst sind.
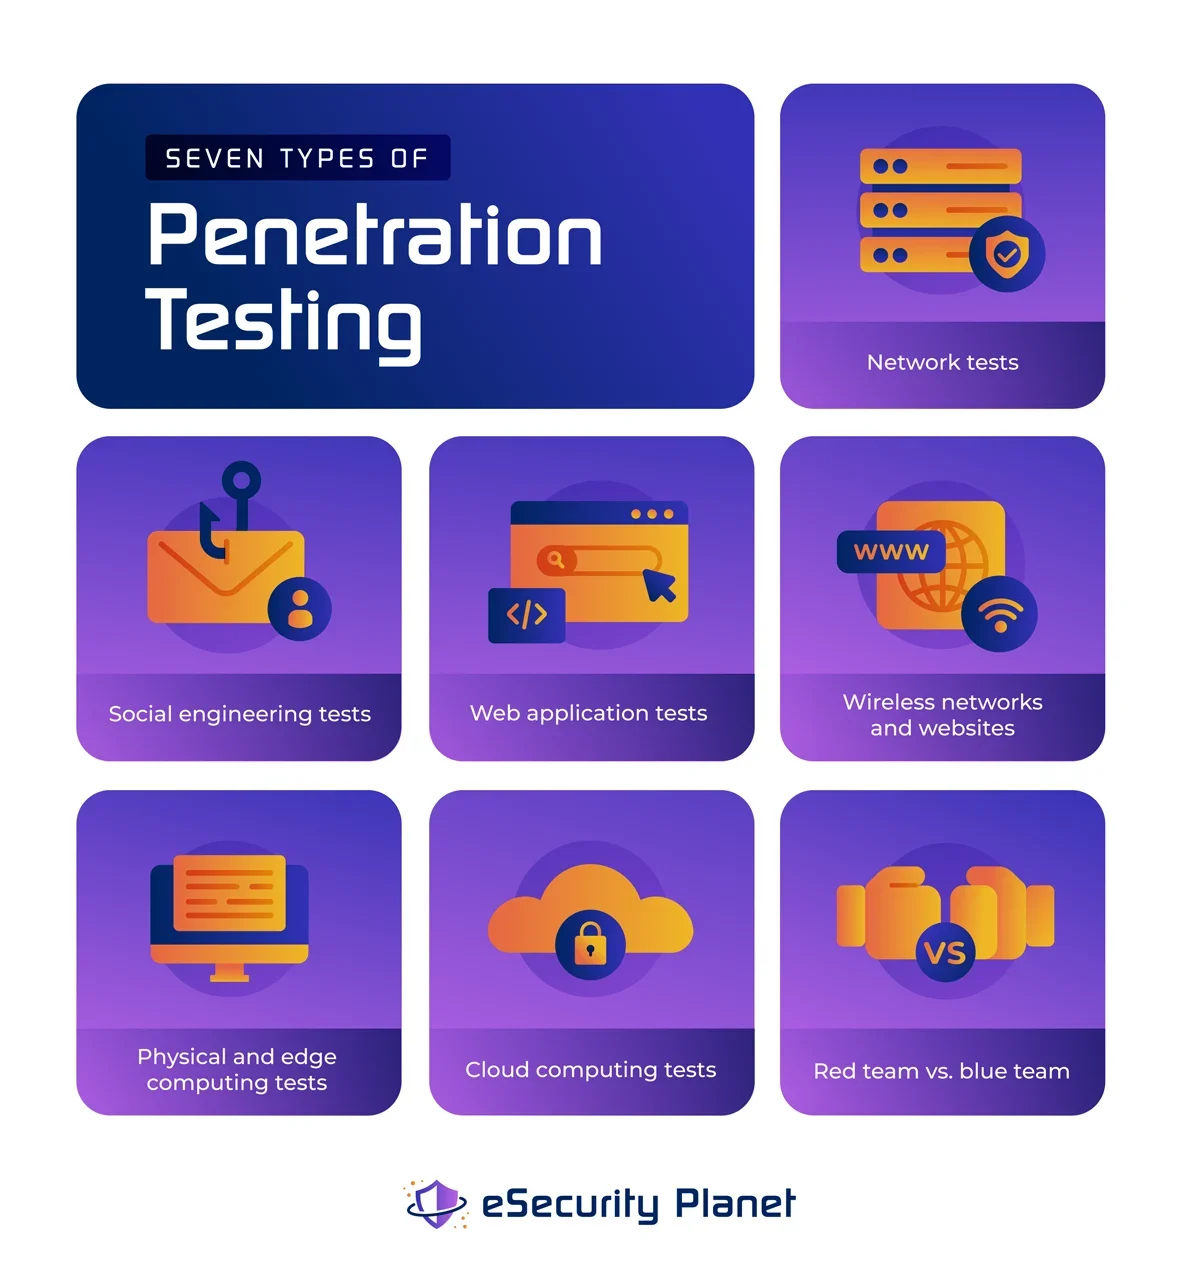
1. Netzwerktests
Einige Unternehmen unterscheiden zwischen internen und externen Netzwerksicherheitstests. Bei externen Tests werden öffentlich zugängliche Informationen verwendet und externe Ressourcen angegriffen, über die ein Unternehmen möglicherweise verfügt. Interne Tests simulieren dagegen Angriffe, die aus dem Inneren kommen. Dabei wird versucht, sich in die Lage eines böswilligen Insiders zu versetzen oder zu testen, wie interne Netzwerke mit Exploits, lateralen Bewegungen und der Ausweitung von Berechtigungen umgehen.
Interne und externe Netzwerktests sind die am häufigsten eingesetzte Testart. Wenn ein Angreifer in ein Netzwerk eindringen kann, sind die Risiken sehr hoch. Penetrationstester versuchen, Firewalls zu umgehen, Router zu testen, Intrusion-Detection- und -Prevention-Systeme (IPS/IDS) zu umgehen, nach Ports und Proxy-Diensten zu scannen und nach allen Arten von Netzwerkschwachstellen zu suchen.
Lesen Sie auch: Penetrationstests vs. Schwachstellentests: Ein wichtiger Unterschied
2. Social-Engineering-Tests
Social Engineering ist eine Technik, mit der Cyberkriminelle Benutzer dazu bringen, Zugangsdaten oder vertrauliche Informationen preiszugeben. Angreifer kontaktieren in der Regel Mitarbeiter und nehmen dabei Personen mit administrativem Zugriff oder weitreichenden Berechtigungen per E-Mail, Telefon, über soziale Medien oder auf anderem Weg ins Visier.
Die meisten Cyberangriffe beginnen heute mit Social Engineering, Phishing oder Smishing. Unternehmen, die sicherstellen möchten, dass ihre menschliche Sicherheitskomponente stark ist, fördern eine Sicherheitskultur und schulen ihre Mitarbeiter. Ein grundlegender Bestandteil einer effektiven menschlichen Sicherheitskultur besteht jedoch darin, sie auf die Probe zu stellen. Während automatisierte Phishing-Tests Sicherheitsteams unterstützen können, gehen Penetrationstester oft deutlich weiter und verwenden dieselben Social-Engineering-Werkzeuge wie Kriminelle.
Penetrationstester können diese Simulationen mit oder ohne vorherige Kenntnis der Organisation durchführen, um sie realistischer zu gestalten. So können sie auch testen, wie das Sicherheitsteam eines Unternehmens während und nach einem Social-Engineering-Angriff reagiert und Unterstützung leistet.
3. Tests von Webanwendungen
Webbasierte Anwendungen sind für den Betrieb fast aller Unternehmen von entscheidender Bedeutung. Ethische Hacker versuchen bei Tests von Webanwendungen, Schwachstellen zu entdecken und maximal auszunutzen. Ziel des Tests ist es, die Webanwendung selbst zu kompromittieren und mögliche Folgen des Angriffs zu dokumentieren.
Zu Tests von Webanwendungen gehören Web-Apps, Browser, ActiveX, Plug-ins, Silverlight, Skriptlets und Applets. Zu den im Test verwendeten Sprachen gehören Java, PHP, .NET und weitere. Auch Anwendungsprogrammierschnittstellen (APIs) sind Bestandteil dieses Tests, ebenso wie XML, MySQL, Oracle und andere Verbindungen und Systeme. Wenn Webanwendungen mobil sind, müssen sie auch in ihren jeweiligen Umgebungen getestet werden.
Diese Tests sind aufgrund der Endpunkte und der interaktiven Webanwendungen im laufenden Online-Betrieb komplex. Bedrohungen entwickeln sich online ständig weiter, und neue Anwendungen verwenden häufig Open-Source-Code. Das bringt mehrere Herausforderungen mit sich. Code wird nicht immer doppelt auf seine Sicherheit geprüft, und sich weiterentwickelnde Bedrohungen finden kontinuierlich neue Wege, in Webanwendungen einzudringen. Penetrationstester müssen all diese Elemente berücksichtigen.
Siehe die besten Web Application Firewalls
4. Drahtlosnetzwerke und Websites
Unternehmen sind auf drahtlose Netzwerke angewiesen, um Endpunkte, IoT-Geräte und mehr zu verbinden. Drahtlose Netzwerke sind außerdem zu beliebten Zielen für Cyberkriminelle geworden. Penetrationstester überprüfen Verschlüsselungsprotokolle für drahtlose Netzwerke, prüfen Beacons, bestätigen den Datenverkehr, suchen nach Zugangspunkten und Hotspots sowie nach MAC-Adressenspoofing.
Drahtlose Netzwerke werden von Sicherheitsteams und Managern, die schwache Passwörter und Berechtigungen festlegen, häufig vernachlässigt. Penetrationstester versuchen, Passwörter per Brute-Force zu knacken und Fehlkonfigurationen auszunutzen. Penetrationstests stellen außerdem sicher, dass das System vor Denial-of-Service-Angriffen (DoS-Angriffen) geschützt ist, bei denen Websites mit Datenverkehr überflutet werden, bis sie ausfallen.
Schließlich nehmen die Bedrohungen für IoT-Geräte, Sensoren, Kameras, mobile Geräte und andere Endpunkte zu, während Unternehmen die digitale Transformation und Modernisierung vorantreiben. Hacker versuchen, über jeden dieser neuen Zugangspunkte auf kritische Ressourcen zuzugreifen, und die Erweiterung der digitalen Angriffsfläche spielt ihnen in die Hände. Daher müssen Penetrationstests, die die drahtlose Sicherheit abdecken, umfassend sein.
5. Tests der physischen Sicherheit und des Edge Computing
Nicht jede Bedrohung für ein Unternehmen tritt aus der Ferne auf. Noch immer gibt es zahlreiche Angriffe, die beschleunigt oder nur durch physisches Hacken eines Geräts durchgeführt werden können. Mit dem Aufkommen von Edge Computing, bei dem Unternehmen Rechenzentren näher an ihren Betriebsstandorten einrichten, ist physisches Testen relevanter geworden.
White-Hat-Hacker testen Türsicherheitssysteme, Zugangskarten, Schlösser, Kameras und Sensoren und versuchen außerdem, sich als Mitarbeiter auszugeben. Sie überprüfen auch, wie sicher Geräte, Rechenzentren und Edge-Computing-Netzwerke sind, wenn ein Angreifer physischen Zugriff auf sie erhält. Diese Tests können mit vollständigem Wissen des Sicherheitsteams oder ohne dessen Kenntnis durchgeführt werden.
6. Cloud-Sicherheitstests
Private und öffentliche Clouds bieten Unternehmen viele Vorteile, eröffnen aber auch Cyberkriminellen Chancen. Viele Unternehmen speichern geschäftskritische Ressourcen in der Cloud, deren Kompromittierung den Betrieb vollständig zum Erliegen bringen kann. Unternehmen können in diesen Umgebungen auch Backups und andere wichtige Daten speichern.
Obwohl Cloud-Anbieter leistungsfähige integrierte Sicherheitsfunktionen anbieten, sind Penetrationstests der Cloud unverzichtbar geworden. Penetrationstests in der Cloud müssen dem Cloud-Anbieter vorab angekündigt werden, da bestimmte Bereiche des Systems für White-Hat-Hacker möglicherweise tabu sind.
Cipher erklärt, dass Penetrationstests in der Microsoft Cloud den Microsoft Cloud Unified Penetration Testing Rules of Engagement entsprechen müssen. Bei der Durchführung eines Pentests in Amazon Web Services (AWS) müssen Unternehmen außerdem das AWS Vulnerability — Penetration Testing Request Form ausfüllen.
Penetrationstests der Cloud untersuchen Sicherheit, Anwendungen und APIs, Zugriffe, Speicher, Verschlüsselung, virtuelle Maschinen (VMs), Betriebssysteme (OS) und Aktualisierungen, die Remoteverwaltung über Secure Shell (SSH) und Remote Desktop Protocol (RDP) sowie Fehlkonfigurationen und Passwörter.
Siehe die besten Tools zum Scannen von Schwachstellen in Clouds, Containern und Data Lakes
7. Red Team vs. Blue Team
Penetrationstests nutzen häufig eine militärisch inspirierte Technik, bei der die Red Teams als Angreifer agieren und die Blue Teams als Sicherheitsteam reagieren. Dieser ganzheitliche Ansatz ermöglicht realistische Penetrationstests und misst nicht nur Schwachstellen, Exploits und Bedrohungen, sondern auch die Reaktion der Sicherheitsteams.
Während einige Unternehmen Experten als Blue Teams engagieren, können Unternehmen mit internen Sicherheitsteams diese Gelegenheit nutzen, um ihre Mitarbeiter weiterzubilden. Sicherheitsteams lernen dadurch, schneller zu reagieren, das Erscheinungsbild eines tatsächlichen Angriffs zu verstehen und den Penetrationstester auszuschalten, bevor dieser simulierten Schaden verursacht.
Es gibt viele Varianten von Red- und Blue-Team-Tests. Blue Teams können Informationen darüber erhalten, was der Angreifer tun wird, oder sie müssen es während des Geschehens herausfinden. Manchmal wird das Blue Team über den Zeitpunkt der Simulation oder des Penetrationstests informiert, manchmal nicht. Penetrationstester können mithilfe dieser Technik Einblicke in die Reaktion interner Sicherheitsteams geben und Empfehlungen zur Verbesserung ihrer Maßnahmen aussprechen.
Lesen Sie auch:
- Red Team vs. Blue Team vs. Purple Team: Die Unterschiede erklärt
- So implementieren Sie ein Penetrationstestprogramm in 10 Schritten
- Phasen und Schritte von Penetrationstests erklärt
Methoden und Ansätze für Penetrationstests
Es gibt drei zentrale Testmethoden beziehungsweise Ansätze. Sie sollen Unternehmen dabei unterstützen, Prioritäten zu setzen, den Umfang ihrer Tests festzulegen – umfassend oder begrenzt – und Zeit sowie Kosten zu verwalten. Die drei Ansätze sind Black-Box-, White-Box- und Gray-Box-Penetrationstests.
Black-Box-Penetrationstests
Black-Box-Penetrationstests sind am komplexesten durchzuführen. Bei diesen Tests stellt die Organisation dem Penetrationstester keine Informationen zur Verfügung. Der Tester muss das gesamte Netzwerk, seine Systeme, die Betriebssysteme und digitalen Ressourcen sowie die gesamte digitale Angriffsfläche des Unternehmens identifizieren und abbilden.
Aufgrund ihrer Komplexität und ihres hohen Zeitaufwands gehören Black-Box-Tests zu den teuersten Tests. Ihre Durchführung kann mehr als einen Monat dauern. Unternehmen wählen diese Testart, um ein möglichst authentisches Szenario der Abläufe realer Cyberangriffe zu schaffen.
White-Box-Penetrationstests
Bei einem White-Box-Test stellt die Organisation dem Penetrationstester oder Dienstleister ihre IT-Architektur und Informationen zur Verfügung – von Netzwerkkarten bis hin zu Zugangsdaten. Bei dieser Testart werden häufig priorisierte Ressourcen festgelegt, um deren Schwachstellen und Fehler zu überprüfen.
White-Box-Tests werden auch als Crystal-Box- oder Oblique-Box-Pentests bezeichnet. Sie senken die Kosten von Penetrationstests und sparen Zeit. Außerdem kommen sie zum Einsatz, wenn eine Organisation bereits andere Teile ihrer Netzwerke getestet hat und bestimmte Ressourcen überprüfen möchte.
Gray-Box-Penetrationstests
Gray-Box-Tests, auch Translucent-Box-Tests genannt, finden statt, wenn eine Organisation White-Hat-Hackern bestimmte Informationen zur Verfügung stellt, die versuchen, das System auszunutzen. Gray-Box-Tests simulieren in der Regel einen Angriff, bei dem ein Hacker Informationen erlangt hat, um auf das Netzwerk zuzugreifen. Bei den weitergegebenen Daten handelt es sich typischerweise um Anmeldedaten.
Um den Zeit- und Kostenaufwand eines Black-Box-Tests mit Phishing zu vermeiden, erhalten die Tester bei Gray-Box-Tests die Zugangsdaten von Anfang an. Diese Tests simulieren auch interne Angriffe. Ziel ist es nicht, die Authentifizierungssicherheit zu testen, sondern zu verstehen, was passieren kann, wenn ein Angreifer bereits eingedrungen und die Perimetersicherung überwunden ist.
So bestimmen Sie, welche Tests durchgeführt werden sollten
Welche Testart eine Organisation benötigt, hängt von mehreren Faktoren ab, darunter der Frage, was getestet werden muss und ob bereits frühere Tests durchgeführt wurden, sowie von Budget und Zeit. Es wird nicht empfohlen, mit der Suche nach Penetrationstest-Dienstleistungen zu beginnen, ohne eine klare Vorstellung davon zu haben, was getestet werden soll.
Jede Testart ist für einen bestimmten Zweck ausgelegt. Die erste Frage, die sich jede Organisation stellen muss, lautet: Welche Ressourcen sind für den Betrieb geschäftskritisch? Sobald die kritischen Ressourcen und Daten in einem Inventar erfasst sind, müssen Organisationen prüfen, wo sich diese Ressourcen befinden und wie sie miteinander verbunden sind. Befinden sie sich intern? Sind sie online oder in der Cloud? Wie viele Geräte und Endpunkte können darauf zugreifen?
Das Wissen darüber, was für den Betrieb kritisch ist, wo es gespeichert wird und wie es vernetzt ist, bestimmt die Testart. Manchmal haben Unternehmen bereits umfassende Tests durchgeführt, bringen aber neue Webanwendungen und Dienste auf den Markt. In diesem Fall sollten sie White-Box-Tests in Betracht ziehen, um nur die neuesten Apps zu testen. Penetrationstester können außerdem dabei helfen, den Umfang der Prüfungen festzulegen und Einblicke in die Denkweise eines Hackers zu geben.
Fazit: Arten von Penetrationstests
Letztlich sollten die von Ihnen gewählten Penetrationstestarten Ihre wichtigsten Ressourcen widerspiegeln und deren wichtigste Kontrollen testen. Gut gewählte Testparameter können Ihnen die wichtigsten benötigten Informationen liefern und zugleich einen Teil des Budgets für die unvermeidlichen Verbesserungen der Cybersicherheit übrig lassen, die ein guter Pentest-Bericht empfehlen wird.
Penetrationstests dürfen nicht nur Schwachstellen, Sicherheitsfehler oder Fehlkonfigurationen identifizieren. Die besten Anbieter liefern eine Liste ihrer Erkenntnisse, der möglichen Folgen eines Exploits und Empfehlungen zur Verbesserung der Sicherheit und zum Schließen von Lücken. Penetrationstests spielen eine zentrale Rolle in der Cybersicherheit und haben sich als entscheidend für Unternehmen erwiesen, die mit der sich ständig wandelnden globalen Bedrohungslandschaft Schritt halten wollen.
Als Nächstes: Siehe die besten Tools für Penetrationstests und die besten Open-Source-Tools für Penetrationstests