

















Penetrationstests sind simulierte Cyberangriffe, die White-Hat-Hacker auf Systemen und Netzwerken ausführen. Diese Simulationen sollen Schwachstellen, Fehlkonfigurationen, Fehler und andere Sicherheitslücken erkennen, die echte Angreifer ausnutzen könnten.
Pentester arbeiten eng mit der Organisation zusammen, deren Sicherheitslage sie verbessern sollen. Für optimale Ergebnisse müssen jedoch verschiedene Arten von Penetrationstests, Methoden und Best Practices befolgt werden.
- Verschiedene Methoden und Arten von Penetrationstests
- Umfassende und begrenzte Tests
- Red- und Blue-Teams
- Ein Pentestprogramm starten
- Methoden für Penetrationstests
- Die wichtigsten Pentest-Tools
- Was ist nach einem Penetrationstest zu tun?
- Vor- und Nachteile von Penetrationstests
- Fazit: Gute Hacker engagieren
Verschiedene Methoden und Arten von Penetrationstests
Wenn ein Unternehmen einen Penetrationstest-Dienstleister beauftragt, wählt es in der Regel zwischen drei Arten von Simulationen: Black-Box-, White-Box- und Gray-Box-Tests. Diese unterscheiden sich darin, wie viele Informationen der Pentester vor der Durchführung der simulierten Angriffe erhält.
- Black-Box-Pentest: Pentests ohne Vorwissen, auch Black-Box-Pentests genannt, sind die zeitaufwendigsten und teuersten Penetrationstests. Dafür sind sie auch am realistischsten. Sie kommen den Schritten echter Angreifer sehr nahe. Penetrationstester erhalten keinerlei Informationen und müssen „blind“ vorgehen. Zunächst müssen sie die gesamte Infrastruktur kartieren, um schwache Einstiegspunkte zu finden und festzustellen, wo sich wichtige Unternehmensressourcen befinden.
- Gray-Box-Pentest: Bei Gray-Box-Tests, auch Tests mit begrenztem Vorwissen genannt, stellt die Organisation den Pentestern einige Informationen zur Verfügung, legt die Architektur jedoch nicht vollständig offen. Dabei handelt es sich üblicherweise um die Zugangsdaten eines Mitarbeiters oder um Kenntnisse über interne Netzwerke oder Anwendungen.
- White-Box-Pentest: Beim White-Box-Penetrationstest stellen Organisationen ethischen Hackern Informationen über ihre Systeme und die Ziele der Simulation bereit. Dazu können der Quellcode von Anwendungen, Benutzerzugangsdaten, privilegierter Administratorzugriff und andere kritische Daten gehören, mit denen sich ein interner Angriff simulieren lässt. Da viele Zugriffsinformationen bereits im Vorfeld bereitgestellt werden, sind diese Tests kostengünstiger als Black-Box-Tests.
Tests können außerdem umfassend oder begrenzt sein. Begrenzte Tests können sich auf engere Ziele konzentrieren, etwa Netzwerke, das Internet der Dinge (IoT), physische Sicherheit, Cloud-Sicherheit, Webanwendungen oder andere Systemkomponenten.
Umfassende und begrenzte Tests
Penetrationstests können umfassend sein, wobei Organisationen ihr gesamtes Netzwerk, ihre Systeme und Endpunkte testen, oder auf bestimmte Infrastrukturkomponenten beschränkt werden. Umfangreiche Tests sind selten, teuer und schwierig durchzuführen.
Da Organisationen in der Regel über Penetrationstestprogramme verfügen, die Tests regelmäßig vorsehen und terminieren, beschränken sich Tests meist auf eine oder wenige Komponenten. Begrenzte Tests ermöglichen eine eingehendere Untersuchung einer bestimmten Umgebung, werden für Updates und neue Anwendungen eingesetzt, sind fokussierter und lassen sich kostengünstiger und schneller durchführen.
Zu den begrenzten Penetrationstests gehören:
- Netzwerk-Pentests: Alle möglichen internen oder externen Einstiegspunkte werden getestet, um Schwachstellen zu identifizieren.
- Wireless-Pentests: Bei Wireless-Tests wird die Sicherheit drahtloser Netzwerke und Geräte bewertet.
- Physische Pentests: Penetrationstester nutzen verschiedene Werkzeuge und Techniken, darunter Lockpicking, RFID-Kloner und Social Engineering, um Zugang zu einem physischen Standort zu erlangen.
- Pentests von Webanwendungen: Bei Penetrationstests von Webanwendungen prüfen ethische Hacker die Sicherheit von Web- oder Softwareanwendungen.
- Cloud-Pentests: Penetrationstester bewerten die Sicherheit von Cloud-Umgebungen, Infrastrukturen, Anwendungen und Diensten.
- Mobile Pentests: Wie bei Pentests von Webanwendungen testen Hacker mobile Anwendungen auf Schwachstellen.
- IoT-Pentests: Getestet werden mit dem Internet der Dinge verbundene Geräte und Netzwerke.
Außerdem lesenswert: Penetrationstests vs. Schwachstellentests: ein wichtiger Unterschied
Je nach Größe des Ziels kann ein Penetrationstest von einem einzelnen ethischen Hacker durchgeführt werden. Allerdings können auch mehrere Teams beteiligt sein, die aktiv daran arbeiten, das Ziel anzugreifen oder zu verteidigen.
Red- und Blue-Teams
Bei allen drei Arten von Pentests wenden Sicherheitsteams und Penetrationstester gelegentlich eine sogenannte Red-Team-vs.-Blue-Team-Strategie an.
Pentester agieren als Red Teams und konzentrieren sich darauf, mit offensiven Fähigkeiten das Zielnetzwerk oder die Zielanwendungen anzugreifen. Blue Teams konzentrieren sich dagegen darauf, ihre Ressourcen vor den Angreifern zu erkennen und zu schützen. Mit dieser Strategie können Sicherheitsteams nachvollziehen, wie echte Angriffe aussehen, und ihre Reaktion und Leistung messen.
- Red Team: Red Teams bestehen typischerweise aus kleineren Gruppen ethischer Hacker, Schlosser, Programmierer und Social Engineers. Diese Mitglieder sollen mit verschiedenen Taktiken einen realen Angreifer nachahmen, der versucht, in ein Netzwerk oder eine Anwendung einzudringen, und ihre Ergebnisse dokumentieren.
- Blue Team: Blue Teams schützen die Systeme und Netzwerke einer Organisation vor Cyberangriffen. Dazu können die Wartung von Netzwerken und Geräten, die Verwaltung des Benutzerzugriffs sowie die Behebung von Schwachstellen und Sicherheitsproblemen gehören. Blue Teams können aus mehreren Teams bestehen, etwa für Netzwerksicherheit, Endpunktsicherheit oder dem Security Operations Center (SOC).
In jüngster Zeit haben Sicherheitsteams eine Purple-Team-Strategie eingeführt, bei der Mitglieder aus Red und Blue Teams zusammenarbeiten, um aktiv Angriffs- und Verteidigungsstrategien zu entwickeln. Diese gehen über einzelne Pentests hinaus und umfassen umfassende, kontinuierliche Testziele für eine optimale Wirksamkeit.
Unabhängig davon, welches Team oder welche Strategie Sie bevorzugen: Unternehmen sowie ihre IT- und Sicherheitsteams müssen ein Penetrationstestprogramm festlegen, das ihren Anforderungen entspricht. Für Organisationen, die ihre Ressourcen vor allen möglichen Bedrohungen schützen möchten, ist dies entscheidend.
Lesen Sie diesen Artikel, um mehr über die Unterschiede zwischen Red, Blue und Purple Teams zu erfahren.
Ein Pentestprogramm starten
Die meisten Organisationen beauftragen externe Unternehmen mit der Durchführung von Penetrationstests. Größere Unternehmen mit größeren Sicherheitsteams könnten dagegen ein eigenes internes Programm starten. Ein zusätzlicher Vorteil eines internen Penetrationstestteams besteht darin, dass es kontinuierliche und umfassendere Testprogramme durchführen kann.
Unabhängig davon, ob Sie ein externes Unternehmen beauftragen oder ein internes Team aufbauen: Es ist am besten, den Ablauf eines Penetrationstests zu kennen. So können Sie Ihr Pentestprogramm gestalten, sicherstellen, dass Ihre Ziele erreicht werden, und die wichtigsten Ressourcen geschützt halten.
Weitere Informationen zur Gestaltung eines Pentestprogramms und zum Aufbau eines Teams finden Sie in So implementieren Sie ein Penetrationstestprogramm in 10 Schritten.
6 Schritte des Penetrationstests
Unternehmen, die Penetrationstest-Dienste beauftragen, sollten sich auch mit jeder Phase der Bewertung vertraut machen. Ethische Hacker müssen alle Schritte genau kennen, einschließlich des ersten und des letzten, die häufig ausgelassen werden. Die Phasen von Penetrationstests sind:
- Vorbereitung: In dieser Phase legen Penetrationstester und Kunden den Umfang der Bewertung, die Einsatzregeln, zugelassene Tools und Techniken sowie weitere Verfahren fest.
- Aufklärung und Informationsbeschaffung: In diesem Teil der Bewertung sammeln die Tester möglichst viele Informationen über ihr Ziel. Diese Informationen sind wichtig, da sie in späteren Phasen des Penetrationstests verwendet werden.
- Scanning und Analyse: In der Phase des Scannings und der Analyse setzen Penetrationstester Tools und andere Methoden ein, um Schwachstellen und Sicherheitslücken in einem Netzwerk, einer Anwendung oder einem Gerät zu identifizieren und zu überprüfen.
- Exploitation: In der Exploitation-Phase nutzen die Penetrationstester die in vorherigen Phasen gewonnenen Informationen und gefundenen Schwachstellen aus, um Zugriff auf ihr Ziel zu erlangen.
- Post-Exploitation: Diese Phase findet nach einer erfolgreichen Ausnutzung statt. Die Tester gewinnen weitere Informationen und Zugriff auf das Zielsystem, versuchen ihre Berechtigungen zu erweitern und bewegen sich in andere Teile des Netzwerks weiter – sie führen ein sogenanntes „Pivoting“ durch.
- Berichterstattung und Nachbereitung: Nach Abschluss des Penetrationstests müssen die Tester einen Bericht verfassen und an ihre Kunden übergeben. Er erläutert den gesamten Prozess, gefundene Schwachstellen, eingesetzte Exploitation-Tools und -Techniken sowie den erreichten Zugriff. Außerdem empfehlen Penetrationstester, wie die während der Bewertung entdeckten Schwachstellen behoben und beseitigt und wie die Sicherheitslage verbessert werden kann.
Die Phasen eines Penetrationstests bleiben zwar gleich, doch die Methodik kann je nach gewähltem Ansatz variieren.
Lesen Sie unseren Artikel „Penetrationstest-Phasen und -Schritte erklärt“, um mehr über den Lebenszyklus eines Penetrationstests zu erfahren.
Methoden für Penetrationstests
Führende Organisationen haben eigene Methoden für Penetrationstests entwickelt, die ethischen Hackern als Vorlage dienen. Diese Methoden geben klare Vorgaben für die Durchführung von Pentests. Sie können jedoch je nach Bedarf des Unternehmens oder der Organisation variieren. Einige Methoden erfüllen beispielsweise nationale Sicherheits- und Bundesstandards, während andere auf private Unternehmen ausgerichtet sind.
Zu diesen Organisationen gehören PTES, OSSTMM, NIST und OWASP:
- NIST: Die vom National Institute of Science and Technology entwickelte NIST Special Publication 800-115, Technical Guide to Information Security Testing and Assessment, ist von Anfang bis Ende am detailliertesten. Unternehmen, die hohe Sicherheitsstandards erfüllen möchten, wenden diese Methodik für Penetrationstests an. NIST ist außerdem für mehrere Unternehmen und Organisationen verpflichtend.
- OSSTMM: Das vom Institute for Security and Open Methodologies (ISECOM) entwickelte Open Source Security Testing Methodology Manual (OSSTMM) ist eine beliebte Pentest-Methodik. Sie ist ebenfalls detailliert und ermöglicht es White-Hat-Hackern, ihre Tests an die individuellen Anforderungen einer Organisation anzupassen. Die weitverbreitete OSSTMM definiert anerkannte Teststandards, wird von Fachkollegen begutachtet und basiert auf einem wissenschaftlichen Ansatz.
- OWASP: Das Open Web Application Security Project, kurz OWASP, hat seine Methodik für Web- und mobile Anwendungen, IoT-Geräte und Programmierschnittstellen (APIs) entwickelt. Sie kann Penetrationstester unterstützen und wird in frühen Phasen der App-Entwicklung eingesetzt. Außerdem wird die Methodik aktualisiert, damit die Sicherheitscommunity stets über die neuesten Technologien informiert ist.
- PTES: Das Framework Penetration Testing Execution Standard (PTES) bietet Orientierung für alle Phasen eines Pentests. Es besteht aus sieben Hauptabschnitten. Diese decken alles ab, was Tester benötigen: erste Kommunikation, Informationsbeschaffung, Bedrohungsmodellierung, Schwachstellenforschung, Exploitation und Post-Exploitation. Zusätzlich hat PTES einen umfassenden und detaillierten technischen Leitfaden für jede Phase entwickelt.
- Compliance-Tests: Organisationen wie das Department of Health and Human Services und der PCI Standards Council haben ebenfalls Richtlinien für Pentests für Organisationen veröffentlicht, die die HIPAA- und PCI-DSS-Standards erfüllen möchten.
Die Kenntnis der geeigneten Methodik für eine Bewertung ist für den Penetrationstester und die getestete Organisation wichtig. Ebenso wichtig ist es, die einschlägigen Tools zu kennen.
Lesen Sie diesen Artikel über Frameworks für Penetrationstests, einschließlich einiger unserer Favoriten.
Die wichtigsten Pentest-Tools
Auf dem Markt gibt es zahlreiche Tools für Penetrationstests. Einige können kostenlos genutzt werden, andere sind kommerzielle Lösungen. Zu den beliebtesten und effektivsten Lösungen, die Pentester einsetzen, gehören Kali Linux, Burp Suite, Wireshark und John the Ripper:
- Kali Linux: Kali Linux ist ein von Offensive Security gepflegtes Open-Source-Betriebssystem, das Penetrationstests, Sicherheitsforensik und weitere Aktivitäten ermöglicht. Kali Linux ist ein Komplettsystem mit 600 Open-Source-Sicherheitstools.
- Burp Suite: Burp Suite ist eine von PortSwigger entwickelte Suite von Tools zum Testen der Anwendungssicherheit mit kostenlosen und kostenpflichtigen Lizenzoptionen. Sie umfasst außerdem den beliebten Burp Proxy, mit dem Penetrationstester zwischen einem Webserver und einem Browser sitzen können, um Informationen wie Netzwerkverkehr zu untersuchen, Schwachstellen zu bewerten und auszunutzen sowie weitere Sicherheitsprobleme in Anwendungen zu finden.
Außerdem lesenswert: Erste Schritte mit Burp Suite: Ein Pentesting-Tutorial
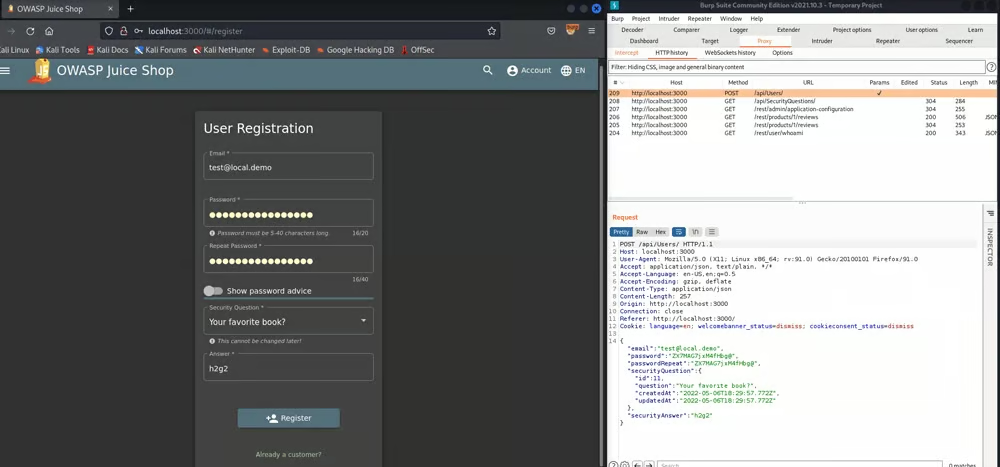
- Wireshark: Dieses Open-Source-Tool dient der Netzwerküberwachung. Mit Wireshark können Penetrationstester automatisch Echtzeitdaten aus verschiedenen Netzwerktypen auslesen.
- John the Ripper: John the Ripper ist ein kostenloses Tool zum Knacken von Passwörtern, das mehrere Betriebssysteme unterstützt. JtR wird von Penetrationstestern eingesetzt, die Zugriff auf den Passwort-Hash eines Benutzers erhalten, um die Verschlüsselung zu entschlüsseln und schnell das Passwort im Klartext zu ermitteln.
Penetrationstester verwenden noch zahlreiche weitere Tools. Einige davon sind Standardtools für alle Arten von Tests, während andere für bestimmte Spezialfälle eingesetzt werden. Penetrationstester müssen wissen, welches Tool und welche Technik in welcher Situation am besten geeignet sind. Dies ist jedoch nur ein Schritt im Prozess. Auch nach Abschluss der Bewertung sind noch mehrere Schritte erforderlich.
Weitere Informationen zur großen Auswahl an verfügbaren Pentest-Tools finden Sie in den wichtigsten Tools für Penetrationstests.
Was ist nach einem Penetrationstest zu tun?
Penetrationstests sind nicht beendet, sobald White-Hat-Hacker die Schwachstellen erkannt und ausgenutzt haben. Die Berichterstattung und die Behebung sind wichtige Bestandteile, die niemals ausgelassen werden dürfen. Führende Pentest-Dienstleister erstellen vollständige Berichte, die einen 360-Grad-Blick auf die Fehler, ihre Folgen und Empfehlungen zur Behebung und zum Schließen von Sicherheitslücken bieten.
Die Berichterstattung dient außerdem den Sicherheitsteams, der IT-Abteilung, Entwicklern, Mitarbeitern und den Entscheidungsträgern. Die gesamte Arbeit der Organisation und ihre Leistungsfähigkeit sollten durch die Berichterstattung verbessert werden. Das Hauptziel von Penetrationstests besteht nicht darin, Schwachstellen zu erkennen, sondern Effizienz und Sicherheit zu verbessern und Risiken zu verhindern.
Darüber hinaus gehört es zu den guten Praktiken für Penetrationstester und Organisationen, Systeme in den ursprünglichen Zustand zurückzuversetzen, in dem sie sich vor einem Angriff befanden. Wenn Pentester Konfigurationen und Einstellungen ändern, Software installieren oder andere Änderungen am System vornehmen, müssen sie es bereinigen und wiederherstellen.
Unternehmen, die Penetrationstests durchführen, sollten diese außerdem im Rahmen ihres Pentestprogramms und ihrer Frameworks ausführen. Nach der Behebung sollten die Pentestteams die Sicherheitsupgrades und Patches überwachen und sich auf die Durchführung des nächsten geplanten Tests vorbereiten. Penetrationstests sind kein einmaliger Vorgang, sondern kontinuierliche Arbeit, die bei korrekter Durchführung zahlreiche Vorteile bietet. Allerdings gibt es auch einige Herausforderungen.
Lesen Sie mehr darüber, wie Sie Ihr Netzwerk schützen können – vor böswilligen Akteuren und anderen Bedrohungen.
Vor- und Nachteile von Penetrationstests
Wie alle Sicherheitslösungen und -ansätze haben auch Penetrationstests Vorteile, Risiken und Herausforderungen. Bei der Einführung eines Programms in Ihrer Organisation ist es wichtig, die Vor- und Nachteile von Penetrationstests zu kennen und zu verstehen.
| Vorteile | Nachteile |
|---|---|
| Automatisierte Sicherheitstechnologie kann die Techniken von Hackern im echten Leben nicht nachahmen. Daher sind Penetrationstester unverzichtbar, wenn es darum geht, technische Erkenntnisse darüber zu liefern, was Angreifer tun können. | Die Einstellung von Sicherheitsexperten oder Beratern kann teuer sein. Organisationen sollten sicherstellen, dass sie über das nötige Budget für die Beauftragung eines Penetrationstesters verfügen. |
| Penetrationstests sind außerdem flexibel und können individuell angepasst werden. So können Organisationen verschiedene Szenarien testen und sich an moderne Bedrohungen anpassen, sobald diese in freier Wildbahn auftreten. | Die Effizienz des Tests hängt von den Penetrationstestern und ihren Fähigkeiten ab. Daher sollten Unternehmen potenzielle Penetrationstester prüfen, um festzustellen, ob sie über das erforderliche Maß an Fähigkeiten und Erfahrung verfügen. |
| Die meisten Penetrationstester geben Empfehlungen zur Behebung der von ihnen gefundenen Probleme. So können Organisationen nicht nur verstehen, wo ihre Schwachstellen liegen, sondern auch, wie sie diese beheben und Maßnahmen ergreifen können. | Scans und Exploits, die in einem Netzwerk oder einer Anwendung durchgeführt werden, können den normalen Betrieb beeinträchtigen, wenn sie nicht sorgfältig verwaltet werden. |
Fazit: Gute Hacker engagieren
Penetrationstests sind eine wichtige Praxis der Cybersicherheit, mit der sich Sicherheitslücken erkennen lassen, bevor Hacker sie entdecken. Zusammen mit der Bedrohungssuche handelt es sich um eine Praxis, die nicht allein mit Tools durchgeführt werden kann, sondern ein menschliches Element erfordert. Diese Personen müssen geschult und vorbereitet sein, um die Aufgabe richtig zu erfüllen. Es ist kein leicht zu bewältigendes Vorhaben, aber jede Organisation sollte es im größtmöglichen Umfang umsetzen.
Möchten Sie sich einige kostenlose Tools ansehen, um zu erfahren, was Penetrationstester tun? Sehen Sie sich unsere Liste der besten Open-Source-Tools für Penetrationstests.