

















Les tests d’intrusion sont des composants essentiels des programmes de gestion des vulnérabilités. Lors de ces tests, des hackers éthiques tentent de trouver et d’exploiter les vulnérabilités de vos systèmes afin de vous aider à garder une longueur d’avance sur les cyberattaquants.
Comme ces tests peuvent recourir à des techniques de piratage illégales, les services de pentest signent un contrat précisant leurs rôles, leurs objectifs et leurs responsabilités. Pour garantir l’efficacité de l’exercice et éviter tout dommage involontaire, toutes les parties prenantes d’un pentest doivent comprendre le type de test à réaliser et les méthodes utilisées. Cela permettra non seulement de mieux tester les architectures à prioriser, mais aussi de donner à chacun une vision claire de ce qui est testé et de la manière dont le test sera mené.
Nous allons aborder ici les types et méthodes de tests d’intrusion, ainsi que la façon de déterminer quels tests exécuter. Pour découvrir l’étendue de notre couverture en matière de pentest, commencez par Qu’est-ce qu’un test d’intrusion ? Guide complet et étapes.
À lire également : Qu’est-ce qu’un framework de pentest ? Les 7 principaux frameworks expliqués
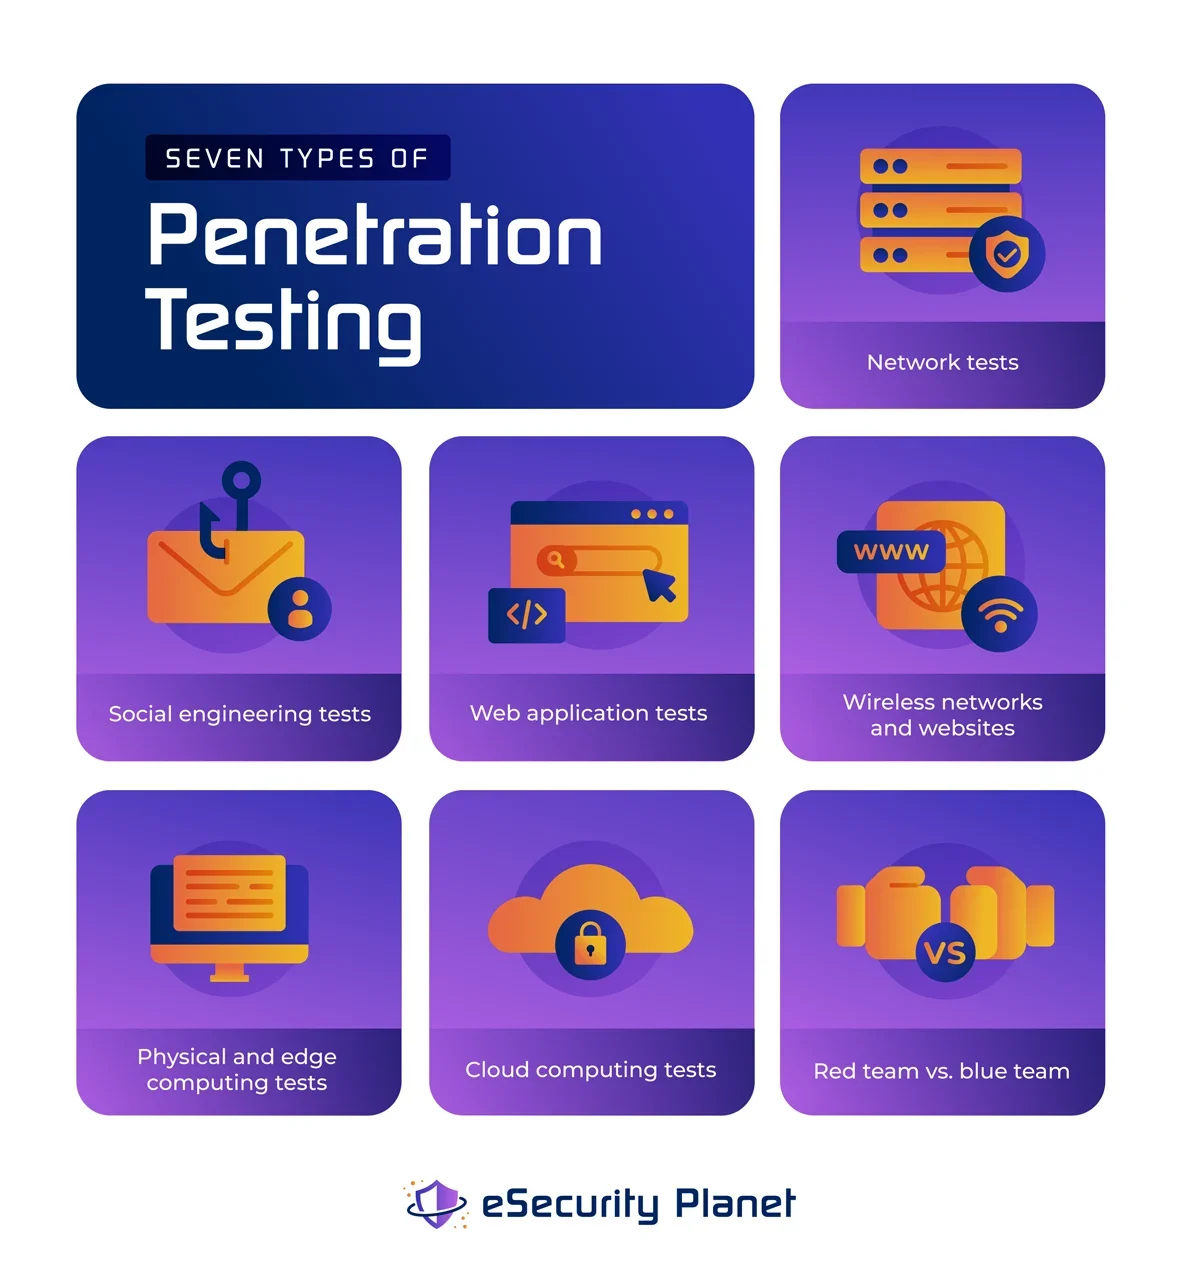
7 types de tests d’intrusion
Nous allons présenter ici sept types de tests d’intrusion. À mesure que les environnements informatiques des entreprises se sont étendus aux appareils mobiles et IoT, ainsi qu’aux technologies cloud et edge, de nouveaux types de tests sont apparus pour répondre aux nouveaux risques. Les mêmes principes et techniques généraux restent toutefois applicables.
En outre, les tests peuvent être internes ou externes, avec ou sans authentification. Quelle que soit l’approche et quels que soient les paramètres définis, veillez à clarifier les attentes avant de commencer.
Si de nombreux processus de test d’intrusion commencent par une phase de reconnaissance, qui consiste à recueillir des informations sur les vulnérabilités et les points d’entrée du réseau, l’idéal est de commencer par cartographier le réseau. Cela garantit que l’ensemble du réseau et de ses endpoints sont identifiés pour les tests et l’évaluation.
1. Tests réseau
Certaines organisations distinguent les tests de sécurité réseau internes des tests externes. Les tests externes utilisent des informations accessibles au public et cherchent à exploiter les actifs externes que peut détenir une organisation. À l’inverse, les tests internes simulent des attaques provenant de l’intérieur. Ils tentent d’adopter le point de vue d’un employé interne malveillant ou de vérifier la manière dont les réseaux internes gèrent les exploitations, les mouvements latéraux et l’élévation des privilèges.
Les tests réseau internes et externes constituent le type de test le plus courant. Si un attaquant parvient à infiltrer un réseau, les risques sont très élevés. Les testeurs d’intrusion tenteront de contourner les pare-feu, de tester les routeurs, d’échapper aux systèmes de détection et de prévention des intrusions (IPS/IDS), d’analyser les ports et les services proxy, et de rechercher tous les types de vulnérabilités réseau.
À lire également : Test d’intrusion ou test de vulnérabilité : une différence importante
2. Tests d’ingénierie sociale
L’ingénierie sociale est une technique utilisée par les cybercriminels pour tromper les utilisateurs et les inciter à divulguer leurs identifiants ou des informations sensibles. Les attaquants contactent généralement les employés, en ciblant ceux qui disposent d’un accès administratif ou de haut niveau, par e-mail, téléphone, réseaux sociaux et autres moyens.
La plupart des cyberattaques commencent aujourd’hui par de l’ingénierie sociale, du phishing ou du smishing. Les organisations qui souhaitent garantir la solidité de leur sécurité humaine encouragent une culture de la sécurité et forment leurs employés. Mais mettre cette culture à l’épreuve constitue un élément fondamental d’une sécurité humaine efficace. Si les tests de phishing automatisés peuvent aider les équipes de sécurité, les testeurs d’intrusion peuvent aller bien plus loin et utiliser les mêmes outils d’ingénierie sociale que les criminels.
Les testeurs d’intrusion peuvent mener ces simulations en connaissant à l’avance l’organisation — ou non, afin de les rendre plus réalistes. Cela leur permet également de tester la réaction et le soutien de l’équipe de sécurité d’une organisation pendant et après une attaque d’ingénierie sociale.
3. Tests des applications web
Les applications web sont essentielles au fonctionnement de presque toutes les organisations. Lors des tests d’applications web, les hackers éthiques tentent de découvrir toute vulnérabilité et d’en tirer le meilleur parti. L’objectif du test est de compromettre l’application web elle-même et de signaler les conséquences possibles de la faille.
Les tests d’applications web couvrent les applications web, les navigateurs, ActiveX, les plug-ins, Silverlight, les scriptlets et les applets. Les langages utilisés lors du test comprennent Java, PHP, .NET et d’autres. Les interfaces de programmation d’applications (API) font également partie du test, tout comme XML, MySQL, Oracle et d’autres connexions et systèmes. Si les applications web sont mobiles, elles doivent aussi être testées dans leurs environnements.
Ces tests sont complexes en raison des endpoints et du caractère interactif des applications web lorsqu’elles sont opérationnelles et en ligne. Les menaces évoluent constamment sur Internet, et les nouvelles applications utilisent souvent du code open source. Cela présente plusieurs difficultés. Le code n’est pas toujours vérifié deux fois sous l’angle de la sécurité, et les menaces en évolution trouvent continuellement de nouveaux moyens de s’introduire dans les applications web. Les testeurs d’intrusion doivent tenir compte de tous ces éléments.
Voir les meilleurs pare-feu pour applications web
4. Réseaux sans fil et sites web
Les entreprises s’appuient sur des réseaux sans fil pour connecter les endpoints, appareils IoT et bien plus encore. Les réseaux sans fil sont également devenus des cibles privilégiées des cybercriminels. Les testeurs d’intrusion vérifieront les protocoles de chiffrement sans fil, rechercheront les balises, vérifieront le trafic, repéreront les points d’accès et les hotspots, et testeront l’usurpation d’adresse MAC.
Les réseaux sans fil sont souvent négligés par les équipes de sécurité et les responsables, qui définissent des mots de passe et des autorisations insuffisants. Les testeurs d’intrusion tenteront de forcer les mots de passe et d’exploiter les mauvaises configurations. Les tests d’intrusion vérifient également que le système est protégé contre les attaques par déni de service (DoS), qui consistent à inonder les sites de trafic pour provoquer leur plantage.
Enfin, à mesure que les entreprises s’engagent dans leur transformation numérique et leur modernisation, les menaces visant les appareils IoT, les capteurs, les caméras, les appareils mobiles et autres endpoints s’intensifient. Les hackers tenteront d’accéder aux actifs critiques par l’un de ces nouveaux points d’entrée, et l’extension de la surface numérique joue en leur faveur. Les tests d’intrusion couvrant la sécurité sans fil doivent donc être exhaustifs.
5. Tests physiques et edge computing
Toutes les menaces visant une entreprise ne surviennent pas à distance. De nombreuses attaques peuvent encore être accélérées, voire réalisées uniquement en piratant physiquement un appareil. Avec l’essor de l’edge computing, les entreprises créant des centres de données plus proches de leurs activités, les tests physiques sont devenus plus pertinents.
Les hackers éthiques testeront les systèmes de sécurité des portes, les cartes d’accès, les serrures, les caméras et les capteurs, et tenteront également d’usurper l’identité du personnel. Ils vérifieront aussi la sécurité des appareils, des centres de données et des réseaux informatiques edge lorsqu’un attaquant peut y accéder physiquement. Ces tests peuvent être exécutés avec la pleine connaissance de l’équipe de sécurité ou à son insu.
6. Tests de sécurité du cloud
Les clouds privés et publics offrent de nombreux avantages aux entreprises, mais ils créent également des opportunités pour les cybercriminels. De nombreuses organisations hébergent dans le cloud des actifs critiques pour leur activité qui, s’ils étaient compromis, pourraient paralyser complètement leurs opérations. Les entreprises peuvent également y stocker des sauvegardes et d’autres données importantes.
Bien que les fournisseurs cloud proposent des fonctionnalités de sécurité intégrées robustes, les tests d’intrusion du cloud sont devenus indispensables. Les tests d’intrusion dans le cloud nécessitent d’en informer le fournisseur à l’avance, car certaines zones du système peuvent être interdites aux hackers éthiques.
Cipher explique que les tests d’intrusion dans Microsoft Cloud doivent respecter les règles d’engagement unifiées de Microsoft Cloud pour les tests d’intrusion, et que, lors de l’exécution d’un pentest sur Amazon Web Services (AWS), les organisations doivent remplir le formulaire de demande de test d’intrusion et de vulnérabilité AWS.
Les tests d’intrusion du cloud examinent la sécurité, les applications et les API, les accès, le stockage, le chiffrement, les machines virtuelles (VM), les systèmes d’exploitation (OS) et leurs mises à jour, l’administration à distance via Secure Shell (SSH) et Remote Desktop Protocol (RDP), ainsi que les mauvaises configurations et les mots de passe.
Voir les meilleurs outils d’analyse des vulnérabilités du cloud, des conteneurs et des lacs de données
7. Équipe rouge contre équipe bleue
Les tests d’intrusion font souvent appel à une technique inspirée du domaine militaire, dans laquelle les équipes rouges jouent le rôle des attaquants et les équipes bleues celui de l’équipe de sécurité. Cette approche globale permet de rendre les tests d’intrusion réalistes et de mesurer non seulement les faiblesses, les exploitations et les menaces, mais aussi la réaction des équipes de sécurité.
Si certaines organisations font appel à des experts pour jouer le rôle des équipes bleues, celles qui disposent d’équipes de sécurité internes peuvent profiter de cette occasion pour développer les compétences de leurs employés. Les équipes de sécurité peuvent apprendre à réagir plus rapidement, à comprendre à quoi ressemble une véritable attaque et à neutraliser le testeur d’intrusion avant qu’il ne simule des dommages.
Les tests des équipes rouges et bleues présentent de nombreuses variantes. Les équipes bleues peuvent recevoir des informations sur les actions de l’attaquant ou devoir les comprendre au fur et à mesure. Parfois, l’équipe bleue est informée de l’heure de la simulation ou du test d’intrusion ; d’autres fois, elle ne l’est pas. Grâce à cette technique, les testeurs d’intrusion peuvent fournir des indications sur la réaction des équipes de sécurité internes et formuler des recommandations pour renforcer leurs actions.
À lire également :
- Équipe rouge contre équipe bleue contre équipe violette : les différences expliquées
- Comment mettre en œuvre un programme de tests d’intrusion en 10 étapes
- Phases et étapes des tests d’intrusion expliquées
Méthodes et approches des tests d’intrusion
Il existe trois grandes méthodes ou approches de test. Elles permettent aux entreprises de définir leurs priorités, de délimiter le périmètre de leurs tests — exhaustifs ou limités — et de gérer le temps et les coûts. Les trois approches sont les tests d’intrusion en boîte noire, en boîte blanche et en boîte grise.
Tests d’intrusion en boîte noire
Les tests d’intrusion en boîte noire sont les plus complexes à réaliser. Lors de ces tests, l’organisation ne communique aucune information au testeur d’intrusion. Celui-ci doit identifier et cartographier l’ensemble du réseau, ses systèmes, les systèmes d’exploitation, les actifs numériques ainsi que toute la surface d’attaque numérique de l’entreprise.
En raison de leur complexité et de leur durée, les tests en boîte noire figurent parmi les plus coûteux. Ils peuvent nécessiter plus d’un mois. Les entreprises choisissent ce type de test pour créer le scénario le plus authentique possible de la manière dont se déroulent les cyberattaques réelles.
Tests d’intrusion en boîte blanche
Lors d’un test en boîte blanche, l’organisation communique son architecture informatique et ses informations au testeur d’intrusion ou au fournisseur, des cartes réseau aux identifiants. Ce type de test permet généralement d’établir une liste d’actifs prioritaires afin de vérifier leurs faiblesses et leurs défauts.
Les tests en boîte blanche sont également appelés tests en boîte de cristal ou en boîte oblique. Ils réduisent le coût des tests d’intrusion et permettent de gagner du temps. Ils sont en outre utilisés lorsqu’une organisation a déjà testé d’autres parties de ses réseaux et souhaite vérifier des actifs précis.
Tests d’intrusion en boîte grise
Les tests en boîte grise, ou tests en boîte translucide, ont lieu lorsqu’une organisation communique des informations précises à des hackers éthiques qui tentent d’exploiter le système. Les tests en boîte grise cherchent généralement à simuler ce que serait une attaque lorsqu’un hacker a obtenu des informations lui permettant d’accéder au réseau. Les données communiquées sont généralement des identifiants de connexion.
Pour éviter le temps et les coûts d’un test en boîte noire incluant du phishing, les tests en boîte grise fournissent les identifiants aux testeurs dès le début. Ces tests simulent également des attaques internes. Leur objectif n’est pas de tester la sécurité de l’authentification, mais de comprendre ce qui peut se produire lorsqu’un attaquant se trouve déjà à l’intérieur et a franchi le périmètre.
Comment déterminer quels tests exécuter
Le type de test dont une organisation a besoin dépend de plusieurs facteurs, notamment de ce qui doit être testé, de la réalisation éventuelle de tests précédents, du budget et du temps disponibles. Il est déconseillé de commencer à rechercher des services de tests d’intrusion sans savoir clairement ce qui doit être testé.
Chaque type de test est conçu pour un objectif précis. La première question que toute organisation doit se poser est de savoir quels actifs sont critiques pour ses activités. Une fois les actifs et les données critiques répertoriés, les organisations doivent déterminer où ils se trouvent et comment ils sont connectés. Sont-ils internes ? Sont-ils en ligne ou dans le cloud ? Combien d’appareils et d’endpoints peuvent y accéder ?
Savoir ce qui est critique pour les opérations, où ces éléments sont stockés et comment ils sont interconnectés permettra de définir le type de test. Il arrive que des entreprises aient déjà réalisé des tests exhaustifs, mais qu’elles lancent de nouvelles applications et de nouveaux services web. Dans ce cas, elles devraient envisager des tests en boîte blanche afin de tester uniquement les applications les plus récentes. Les testeurs d’intrusion peuvent également aider à définir le périmètre des essais et fournir des informations sur l’état d’esprit d’un hacker.
En résumé : types de tests d’intrusion
En définitive, les types de tests d’intrusion que vous choisissez doivent correspondre à vos actifs les plus importants et tester leurs contrôles les plus critiques. Des paramètres de test bien choisis peuvent vous fournir les informations essentielles dont vous avez besoin — tout en laissant une partie du budget pour les inévitables améliorations de cybersécurité recommandées par un bon rapport de pentest.
Il est essentiel que les tests d’intrusion ne se contentent pas d’identifier les faiblesses, les failles de sécurité ou les mauvaises configurations. Les meilleurs fournisseurs fourniront une liste des éléments découverts, des conséquences qu’aurait pu avoir leur exploitation et des recommandations pour renforcer la sécurité et combler les lacunes. Les tests d’intrusion jouent un rôle essentiel dans la cybersécurité et se sont révélés indispensables pour aider les entreprises à rester à jour face à l’évolution constante du paysage mondial des menaces.
À suivre : Voir les meilleurs outils de tests d’intrusion et les meilleurs outils open source de tests d’intrusion