

















ペネトレーションテストは、脆弱性管理プログラムに不可欠な要素です。これらのテストでは、ホワイトハッカーがシステムの脆弱性を見つけて悪用し、サイバー攻撃者の一歩先を行けるよう支援します。
これらのテストでは違法なハッキング手法を使う可能性があるため、ペンテストサービスの提供者は、役割、目標、責任を明記した契約を締結します。テストを効果的に実施し、意図せず被害を引き起こさないようにするには、ペンテストに関わるすべての当事者が、実施するテストの種類と使用する手法を理解する必要があります。これにより、優先すべきアーキテクチャをより適切にテストできるだけでなく、何をどのようにテストするのかを全員が明確に理解できます。
ここでは、ペネトレーションテストの種類と手法、そして実施すべきテストの判断方法について説明します。ペンテストの対応範囲の概要については、まずペネトレーションテストとは?完全ガイドと手順をご覧ください。
こちらもお読みください:ペンテストフレームワークとは?主要7フレームワークを解説
ペネトレーションテスト7種類
ここでは、7種類のペネトレーションテストを取り上げます。エンタープライズIT環境には、モバイル端末やIoTデバイス、クラウド、エッジテクノロジーが加わり、対象範囲が拡大しています。新たなリスクに対応するため新しいタイプのテストも登場していますが、基本的な原則と手法は変わりません。
また、テストには内部向けと外部向けがあり、認証を使う場合と使わない場合があります。どのようなアプローチやパラメーターを設定する場合でも、開始前に期待事項を明確にしておきましょう。
多くのペネトレーションテストは、ネットワークの脆弱性や侵入口に関する情報を収集する偵察から始まります。しかし、まずネットワークをマッピングするのが理想的です。これにより、ネットワーク全体とそのエンドポイントをテストおよび評価の対象として確実に把握できます。
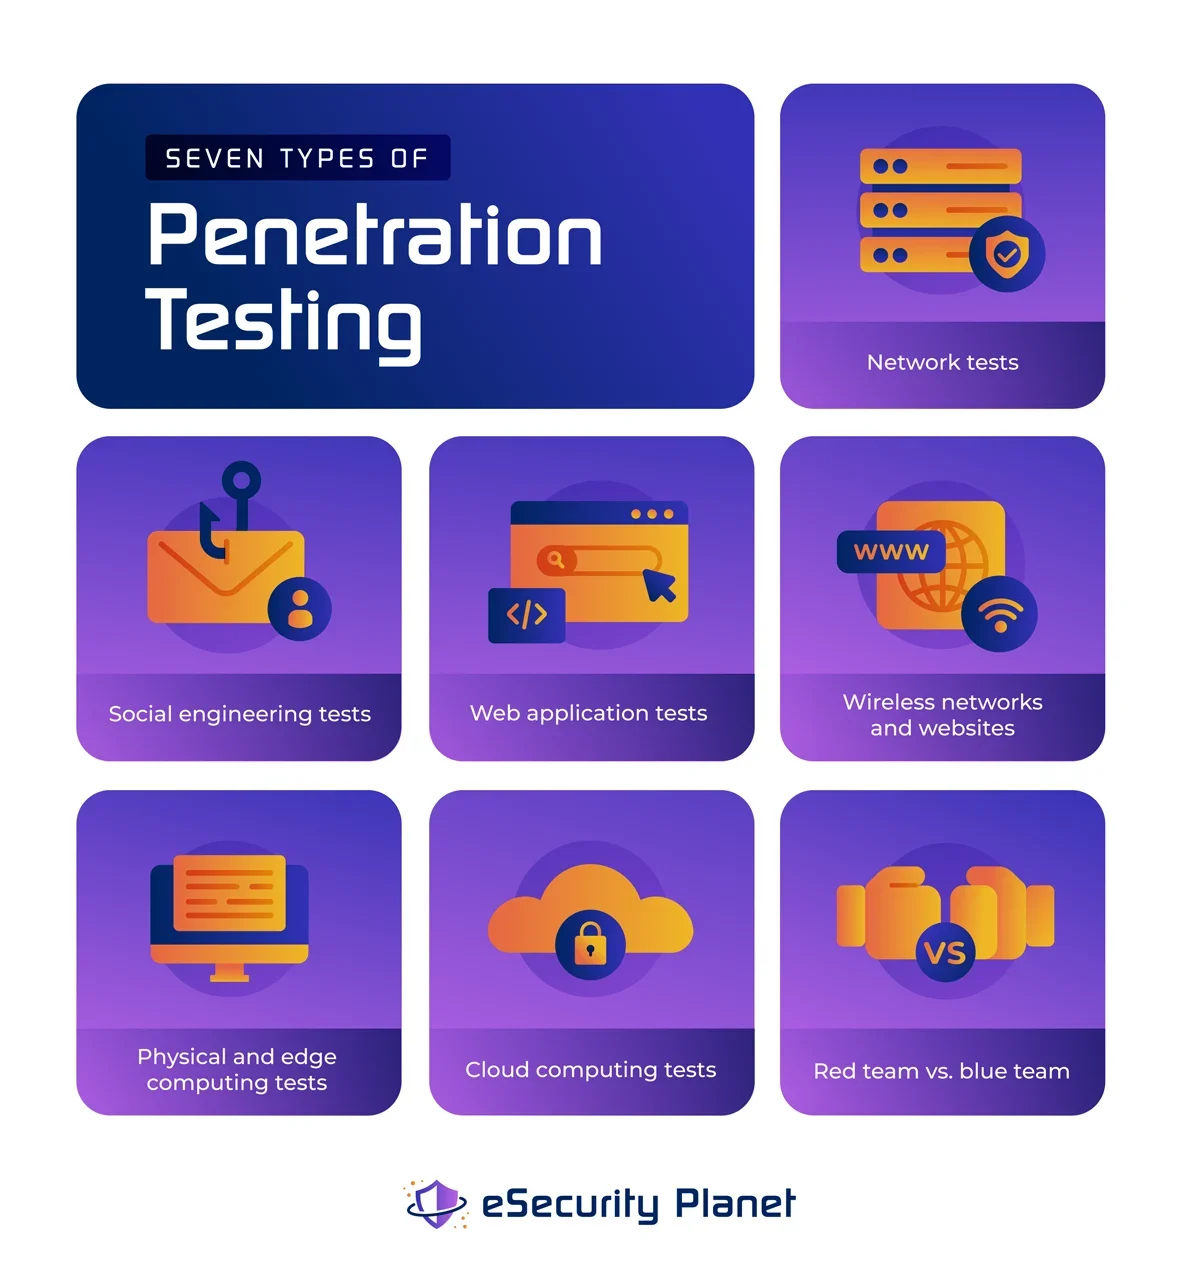
1. ネットワークテスト
組織によっては、内部向けと外部向けのネットワークセキュリティテストを区別しています。外部テストでは公開情報を使い、組織が保有する可能性のある外部資産の悪用を試みます。一方、内部テストでは内部からの攻撃をシミュレーションします。悪意を持つ内部関係者の考え方を再現したり、内部ネットワークがエクスプロイト、横展開、権限昇格にどう対処するかをテストしたりします。
内部ネットワークと外部ネットワークのテストは、最も一般的なテストです。攻撃者にネットワークへ侵入されると、リスクは非常に高くなります。ペネトレーションテスターは、ファイアウォールの回避、ルーターのテスト、侵入検知・防御システム(IPS/IDS)の回避、ポートやプロキシサービスのスキャンなどを行い、あらゆる種類のネットワーク脆弱性を探します。
こちらもお読みください:ペネトレーションテストと脆弱性テストの違い:重要な相違点
2. ソーシャルエンジニアリングテスト
ソーシャルエンジニアリングとは、ユーザーをだまして認証情報や機密情報を渡させるためにサイバー犯罪者が使う手法です。攻撃者は通常、メール、電話、ソーシャルメディアなどを通じて従業員に接触し、管理者権限や高い権限を持つ従業員を標的にします。
現在のサイバー攻撃の多くは、ソーシャルエンジニアリング、フィッシング、またはスミッシングから始まります。人的セキュリティを強固にしたい組織は、セキュリティ文化の醸成と従業員のトレーニングを進めます。しかし、効果的な人的セキュリティ文化に欠かせないのは、それをテストすることです。自動フィッシングテストはセキュリティチームの助けになりますが、ペネトレーションテスターはさらに踏み込み、犯罪者が使うのと同じソーシャルエンジニアリングツールを利用できます。
ペネトレーションテスターは、より現実に近づけるため、組織に関する事前情報を得た状態、または情報を持たない状態でこれらのシミュレーションを実施します。これにより、ソーシャルエンジニアリング攻撃中および攻撃後に、組織のセキュリティチームがどう反応し、どのような支援を行うかもテストできます。
3. Webアプリケーションテスト
Webベースのアプリケーションは、ほぼすべての組織の運用に不可欠です。倫理的ハッカーは、Webアプリケーションテストで脆弱性の発見を試み、見つかった脆弱性を最大限に悪用します。テストの目的は、Webアプリケーション自体を侵害し、侵害によって起こり得る影響を報告することです。
Webアプリケーションテストの対象には、Webアプリ、ブラウザー、ActiveX、プラグイン、Silverlight、スクリプトレット、アプレットが含まれます。テストで使われる言語には、Java、PHP、.NETなどがあります。アプリケーション・プログラミング・インターフェース(API)もテスト対象であり、XML、MySQL、Oracleなどの接続やシステムも含まれます。Webアプリケーションがモバイル向けの場合は、その環境でもテストする必要があります。
これらのテストは、稼働中かつオンラインのエンドポイントやインタラクティブなWebアプリケーションが対象となるため複雑です。オンライン上の脅威は常に進化しており、新しいアプリケーションではオープンソースコードが使われることも少なくありません。これにはいくつかの課題があります。コードのセキュリティが常に二重チェックされるとは限らず、進化する脅威はWebアプリケーションに侵入する新たな方法を絶えず見つけています。ペネトレーションテスターは、これらすべての要素を考慮しなければなりません。
「主要なWebアプリケーションファイアウォール」をご覧ください。
4. ワイヤレスネットワークとWebサイト
企業は、エンドポイントを、IoTデバイスなどに接続するためにワイヤレスネットワークを利用しています。ワイヤレスネットワークは、サイバー犯罪者にとって格好の標的にもなっています。ペネトレーションテスターは、ワイヤレス暗号化プロトコルを検証し、ビーコンを確認し、トラフィックを検証し、アクセスポイントやホットスポット、MACアドレスのスプーフィングを探します。
ワイヤレスネットワークは、脆弱なパスワードや権限を設定するセキュリティチームや管理者に見過ごされがちです。ペネトレーションテスターは、パスワードの総当たり攻撃を試み、設定ミスを悪用します。ペネトレーションテストでは、サイトに大量のトラフィックを送り付けてクラッシュさせるサービス拒否(DoS)攻撃からシステムが安全かどうかも確認します。
最後に、企業がデジタルトランスフォーメーションとモダナイゼーションに乗り出すにつれ、IoT、センサー、カメラ、モバイルデバイスなどのエンドポイントに対する脅威は増大しています。ハッカーは、こうした新たな接点を通じて重要資産へのアクセスを試みます。デジタル攻撃対象領域の拡大は、ハッカーに有利に働きます。そのため、ワイヤレスセキュリティを対象とするペネトレーションテストは、徹底的に実施する必要があります。
5. 物理環境とエッジコンピューティングのテスト
企業への脅威のすべてがリモートで発生するわけではありません。デバイスを物理的にハッキングすることで、攻撃を加速させたり、物理的な手段でしか実行できなかったりする攻撃は、今も数多くあります。企業が業務に近い場所にデータセンターを構築するエッジコンピューティングの普及に伴い、物理テストの重要性が高まっています。
ホワイトハッカーは、ドアのセキュリティシステム、アクセスカード、ロック、カメラ、センサーをテストし、従業員になりすますことも試みます。また、攻撃者が物理的にアクセスできる場合に、デバイス、データセンター、エッジコンピューターネットワークがどれほど安全かを検証します。これらのテストは、セキュリティチームがすべて把握した状態でも、把握していない状態でも実施できます。
6. クラウドセキュリティテスト
プライベートクラウドとパブリッククラウドは企業に多くのメリットをもたらしますが、サイバー犯罪者に機会を与えることにもなります。多くの組織がクラウド上に業務に不可欠な資産を保管しており、侵害されれば業務が完全に停止する可能性があります。企業はこうした環境にバックアップやその他の重要データを保管することもあります。
クラウドベンダーは堅牢な組み込みセキュリティ機能を提供していますが、クラウドのペネトレーションテストは必須になっています。クラウド上でペネトレーションテストを行うには、クラウドプロバイダーへの事前通知が必要です。システムの一部がホワイトハッカーにとって立ち入り禁止となる可能性があるためです。
Cipherによると、Microsoft CloudでのペネトレーションテストはMicrosoft Cloud Unified Penetration Testing Rules of Engagementに準拠する必要があります。また、Amazon Web Services(AWS)でペンテストを実施する場合、組織はAWS Vulnerability — Penetration Testing Request Formに記入しなければなりません。
クラウドのペネトレーションテストでは、セキュリティ、アプリケーションとAPI、アクセス、ストレージ、暗号化、仮想マシン(VM)、オペレーティングシステム(OS)とアップデート、Secure Shell(SSH)とRemote Desktop Protocol(RDP)によるリモート管理、設定ミス、パスワードを調査します。
「クラウド、コンテナ、データレイク向けの脆弱性スキャンツールのベスト製品」をご覧ください。
7. レッドチーム対ブルーチーム
ペネトレーションテストでは、軍事に着想を得た手法がよく使われます。レッドチームが攻撃者を務め、ブルーチームがセキュリティチームとして対応します。この包括的なアプローチにより、ペネトレーションテストを現実的なものにし、弱点、エクスプロイト、脅威だけでなく、セキュリティチームの反応も測定できます。
ブルーチーム役として専門家を雇う組織もありますが、社内にセキュリティチームがある組織は、この機会を従業員のスキル向上に活用できます。セキュリティチームは、より迅速な対応方法や実際の攻撃の様子を学び、被害をシミュレーションする前にペネトレーションテスターを阻止するための取り組みができます。
レッドチームとブルーチームのテストには多くのバリエーションがあります。ブルーチームには攻撃者の行動に関する情報を事前に与える場合もあれば、進行中に自分たちで把握させる場合もあります。シミュレーションやペネトレーションテストの実施時刻をブルーチームに伝えることもあれば、伝えないこともあります。この手法により、ペネトレーションテスターは社内セキュリティチームの対応について知見を提供し、対応を強化するための推奨事項を提示できます。
こちらもお読みください:
ペネトレーションテストの手法とアプローチ
主なテスト手法またはアプローチは3つあります。これらは、企業が優先順位を設定し、テスト範囲を包括的または限定的に定め、時間とコストを管理できるように設計されています。3つのアプローチは、ブラックボックス、ホワイトボックス、グレーボックスのペネトレーションテストです。
ブラックボックスペネトレーションテスト
ブラックボックスペネトレーションテストは、実施が最も複雑です。このテストでは、組織はペンテスターに情報を一切共有しません。テスターは、企業のネットワーク全体、システム、OS、デジタル資産、そしてデジタル攻撃対象領域全体を特定し、マッピングする必要があります。
複雑で時間がかかるため、ブラックボックステストは最も高額なテストの1つです。完了まで1か月以上かかることもあります。企業は、現実のサイバー攻撃がどのように行われるかを最も忠実に再現するため、このタイプのテストを選択します。
ホワイトボックスペネトレーションテスト
ホワイトボックステストでは、組織がネットワークマップから認証情報まで、ITアーキテクチャと情報をペネトレーションテスターまたはベンダーに共有します。このタイプのテストでは通常、優先資産を定め、その弱点や欠陥を検証します。
ホワイトボックステストは、クリスタルボックスまたはオブリークボックスのペンテストとも呼ばれます。ペネトレーションテストのコストを抑え、時間を短縮できます。また、組織がネットワークの他の部分をすでにテスト済みで、特定の資産を検証したい場合にも使われます。
グレーボックスペネトレーションテスト
グレーボックステスト、または半透明ボックステストは、ホワイトハッカーがシステムの悪用を試みる際に、組織が特定の情報を共有して実施します。通常、ハッカーがネットワークにアクセスするための情報を入手した場合の攻撃をシミュレーションします。共有されるデータは、一般にログイン認証情報です。
フィッシングを含むブラックボックステストにかかる時間とコストを避けるため、グレーボックステストでは開始時点からテスターに認証情報を渡します。これらのテストでは内部攻撃もシミュレーションします。目的は認証セキュリティをテストすることではなく、攻撃者がすでに内部に侵入し、境界を突破した場合に何が起きるかを把握することです。
実施すべきテストの判断方法
組織が必要とするテストの種類は、何をテストする必要があるか、過去にテストを実施したかどうか、予算、時間など、複数の要因によって決まります。何をテストする必要があるかを明確にせず、ペネトレーションテストサービスを探し始めることは推奨されません。
各テストは、特定の目的に合わせて設計されています。組織がまず問うべきなのは、業務に不可欠な資産は何かということです。重要な資産とデータを一覧にまとめたら、それらがどこにあり、どのようにつながっているかを確認する必要があります。内部にあるのか。オンラインまたはクラウド上にあるのか。何台のデバイスやエンドポイントからアクセスできるのか。
業務にとって何が重要か、それがどこに保管され、どのように相互接続されているかを把握することで、テストの種類が決まります。すでに徹底したテストを実施していても、新しいWebアプリケーションやサービスをリリースすることがあります。この場合、最新のアプリだけをテストするため、ホワイトボックステストの実施を検討すべきです。ペネトレーションテスターは、テストの範囲を定め、ハッカーの心理に関する知見を提供することもできます。
まとめ:ペネトレーションテストの種類
最終的に、選択するペネトレーションテストの種類は、最も重要な資産を反映し、その重要な制御をテストするものでなければなりません。適切に選択したテストパラメーターにより、必要な最重要情報を得ながら、優れたペンテストレポートが推奨する避けられないサイバーセキュリティ改善のための予算も残せます。
ペネトレーションテストは、弱点、セキュリティ上の欠陥、設定ミスを特定するだけのものではありません。優れたベンダーは、発見事項、エクスプロイトによって起こり得た影響、セキュリティを強化してギャップを埋めるための推奨事項を一覧で提供します。ペネトレーションテストはサイバーセキュリティで重要な役割を果たしており、絶えず変化する世界の脅威情勢に企業が対応し続けるうえで不可欠であることが実証されています。
次の記事:をご覧ください。おすすめのペネトレーションテストツールと主要なオープンソースペネトレーションテストツール。