

















Alle Unternehmen sollten Penetrationstests durchführen, doch viele befürchten, nicht den vollen Nutzen aus ihrer Investition zu ziehen. Unternehmen haben zwei Möglichkeiten: Sie führen Penetrationstests mit ihren internen Teams durch oder beauftragen einen externen Anbieter und suchen nach Möglichkeiten, die Kosten zu senken.
Beide Varianten bringen Herausforderungen mit sich. Um den Nutzen eines Penetrationstests zu maximieren, muss das Unternehmen jedoch Kosteneinsparungen und Qualität in Einklang bringen. Ein minderwertiger Penetrationstest kann eine enorme Geldverschwendung sein und dazu führen, dass das Unternehmen von ausnutzbaren Schwachstellen nichts erfährt.
Über die folgenden Links können Sie direkt zu einem bestimmten Thema springen:
- Nutzen und Return on Investment von Penetrationstests
- Selbst durchgeführte Tests: Herausforderungen und Nutzenmaximierung
- Tests durch Drittanbieter: Herausforderungen und Nutzenmaximierung
- Kriterien und Anforderungen für ein Pentest-Angebot
- Vorsicht bei Kostensenkungen
- Fazit: Führen Sie einen Penetrationstest durch, um den größtmöglichen Nutzen zu erzielen
Nutzen und Return on Investment von Penetrationstests
Der Nutzen eines Penetrationstests fällt für jedes Unternehmen anders aus und hängt von der Berechnung des Return on Investment (ROI) ab. Der ROI stellt die Kosten des erzielten Nutzens den Investitionskosten gegenüber – im Fall von Penetrationstests also die Ausnutzungskosten geteilt durch die Testkosten:
ROI = Expected Cost of Exploitation / Cost of Penetration TestDie erwarteten Ausnutzungskosten umfassen hier die Kosten von Datenschutzverletzungen, Betriebsunterbrechungen und Schäden an IT-Systemen infolge eines potenziell erfolgreichen Angriffs auf die getesteten Systeme. Dieser Wert unterscheidet sich von Unternehmen zu Unternehmen und von System zu System.
Betrachten Sie die großen Unterschiede bei den potenziellen Kosten anhand der folgenden Beispiele:
- Eine Stunde unterbrochener Internetzugang für eine Grundschule während der Ferien
- Eine Stunde unterbrochener Internetzugang für Amazon am Black Monday
- Eine Datenschutzverletzung in der Zeiterfassungsdatenbank eines Stahlwerks (ohne Mitarbeiterdaten)
- Eine Datenschutzverletzung auf dem Laborcomputer eines Arzneimittelforschers
- Befehls- und Steuerungszugriff auf den einzigen Computer in einer Einzelhandelsfiliale einer chemischen Reinigung
- Befehls- und Steuerungszugriff auf den Laptop des Finanzvorstands eines Fortune-500-Unternehmens
Je wertvoller die Ressourcen eines Unternehmens sind, desto mehr sollte in Penetrationstests investiert werden – selbst wenn diese Tests keine Erkenntnisse liefern. Scott Lyons, CEO von Red Lion, merkt an: „Beim Wert eines Tests geht es weniger darum, ob der Pentester in das System eindringen kann, sondern vielmehr darum, ob das System seinen Wert für das Unternehmen durch Resilienz, die Fähigkeit zum Schutz des Systems oder die Fähigkeit zur Bereitstellung von Warnmeldungen für Sicherheitsteams unter Beweis stellen kann.“
„Beim Wert eines Tests geht es weniger darum, ob der Pentester in das System eindringen kann, sondern vielmehr darum, ob das System seinen Wert unter Beweis stellen kann“
– Scott Lyons, CEO von Red Lion
Ein Unternehmen könnte versucht sein, interne IT-Teams mit der Durchführung von Penetrationstests zu beauftragen, um Geld zu sparen. In manchen Fällen ist das sinnvoll. Wenn internes Know-how vorhanden ist, sollte es unbedingt genutzt werden, um Schwachstellen zu reduzieren, bevor externe Experten hinzugezogen werden.
Externe Teams bringen jedoch neue Perspektiven, andere Erfahrungen und spezielle Kenntnisse ein, durch die übersehene Schwachstellen aufgedeckt werden können. Externe Anbieter sollten regelmäßig beauftragt werden und können unter bestimmten Compliance-Standards wie PCI DSS sogar vorgeschrieben sein.
Selbst durchgeführte Tests: Herausforderungen und Nutzenmaximierung
Unternehmen greifen auf interne Ressourcen für Penetrationstests zurück, weil sie davon ausgehen, dass die Tests dadurch günstiger werden. Die mit selbst durchgeführten Tests verbundenen Herausforderungen bergen jedoch versteckte Kosten für das Unternehmen, die sich nur durch sorgfältige Abwägungen ausgleichen lassen.
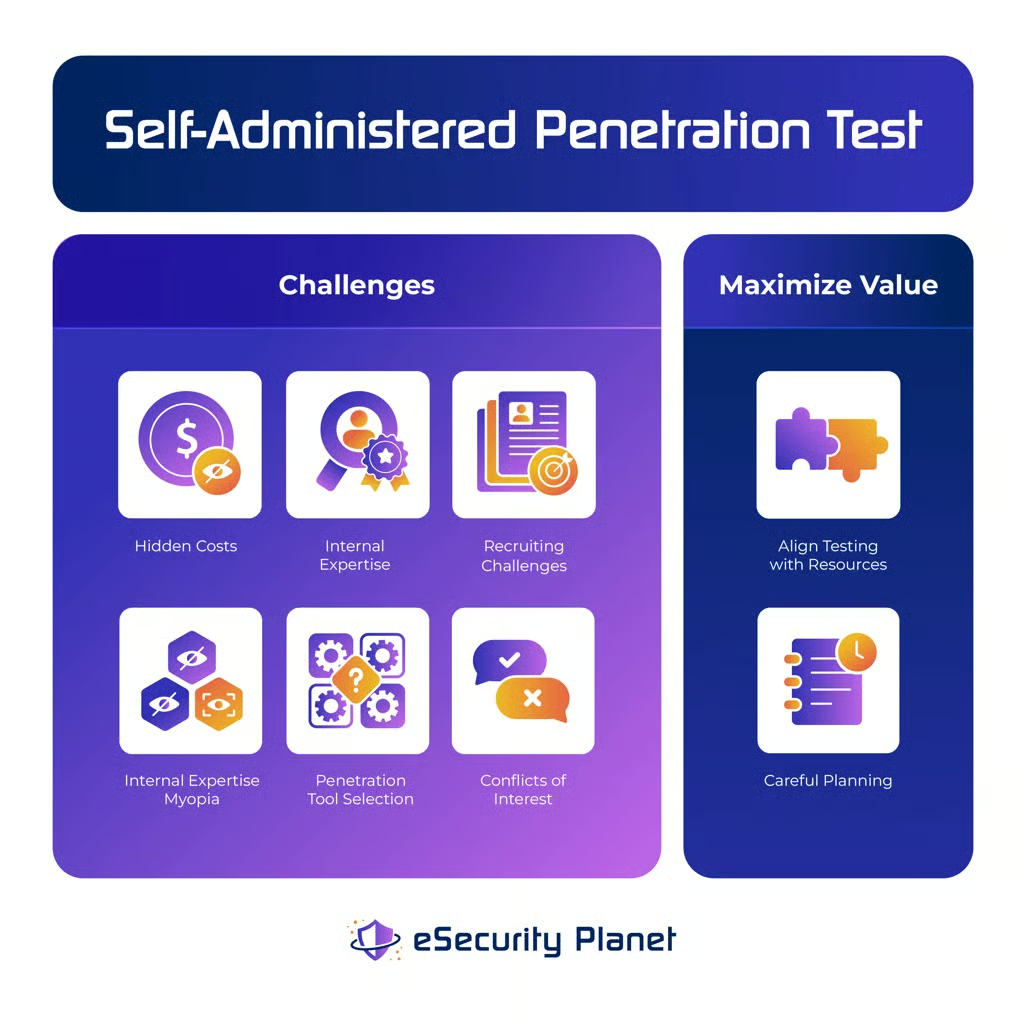
Herausforderungen selbst durchgeführter Penetrationstests
Zu den wichtigsten Herausforderungen selbst durchgeführter Penetrationstests zählen versteckte Kosten, Schwierigkeiten bei der Gewinnung interner Experten, Betriebsblindheit interner Experten, die Auswahl von Penetrationstools und Interessenkonflikte. Wenn ein Unternehmen diese Probleme nicht angeht, werden die Penetrationstests wahrscheinlich nicht die gewünschte Qualität erreichen.
Versteckte Kosten selbst durchgeführter Tests
Manager veranlassen häufig selbst durchgeführte Penetrationstests, weil sie davon ausgehen, dass die Personalkosten durch die Gehälter ohnehin „abgedeckt“ sind. Beim Vergleich mit den Kosten externer Penetrationstests setzen diese Manager für interne Penetrationstester null an, da für sie keine zusätzlichen Ausgaben entstehen.
Für den Cashflow mag diese Betrachtungsweise zwar zutreffen, sie greift jedoch zu kurz. Die Kosten sollten zumindest die anteiligen Gehälter der internen Teams umfassen und außerdem die Opportunitätskosten von Projekten berücksichtigen, die zurückgestellt werden müssen.
So kann die Durchführung eines Penetrationstests das Team davon abhalten, an IT- oder Sicherheitsverbesserungen zu arbeiten oder Sicherheitsbedrohungen zu überwachen und darauf zu reagieren. Diese Verzögerungen können das Risiko für das Unternehmen erhöhen und damit die Wahrscheinlichkeit von Datenschutzverletzungen und anderen Schäden steigern.
Herausforderungen bei der Gewinnung interner Experten
Ein gravierender Mangel an IT- und Cybersicherheitsexperten treibt die Kosten für die Rekrutierung und Bindung von Mitarbeitern in allen Unternehmen weiter in die Höhe. Leider führt dies dazu, dass die meisten internen IT- und Sicherheitsteams aus Generalisten bestehen, weil sich die höheren Kosten für Fachwissen in einem bestimmten Bereich wie Penetrationstests nicht rechtfertigen lassen, sofern der Experte sein Wissen nicht in Vollzeit einsetzt. Wann ist es sinnvoll, eine Ressource für 300 US-Dollar pro Stunde mit einer Aufgabe zu betrauen, die 100 US-Dollar pro Stunde wert ist?
Das bedeutet jedoch auch, dass Generalisten bei der Anwendung ihres Wissens mehr recherchieren müssen, um Tools zu verstehen, länger für die Einrichtung und Durchführung von Tests brauchen und möglicherweise sogar unsinnige Tests durchführen, weil sie dies nicht erkennen. Der Mangel an Fachwissen erzeugt kostspielige Ineffizienzen, die sich ohne den Vergleich mit einem Experten, der dieselbe Aufgabe erledigt, weder vorhersehen noch messen lassen.
Generalisten machen mehr Fehler, können diese nicht erkennen und sind mit Compliance-Anforderungen und anderen besonderen Bedürfnissen weniger vertraut. Ein Unternehmen erkennt die versteckten Kosten von Fehlern und Verstößen gegen Compliance-Vorgaben erst, wenn es zu spät ist.
Betriebsblindheit interner Experten
Selbst die größten Unternehmen mit ausreichenden Ressourcen für die Einstellung von Penetrationstest-Experten können Fachleute nur in wenigen Bereichen beschäftigen. Diese Experten verfügen zwar über ein tiefes Verständnis ihres jeweiligen Schwerpunkts, was zu einer Betriebsblindheit bei Penetrationstests führt – sie kennen sich in ihrem Gebiet bestens aus, sind aber möglicherweise mit Techniken oder Schwachstellen außerhalb ihres Fachgebiets nicht vertraut.
So wird ein Experte für Netzwerk- und Firewall-Penetrationstests wahrscheinlich nicht zusätzlich über das nötige Fachwissen verfügen, um Webanwendungen auf SQL-Injection, zu testen oder sich mit dem Hacken von Firmware im Internet der Dinge (IoT) auszukennen. Es ist völlig vertretbar, diesen Experten mit internen Penetrationstests im Unternehmensnetzwerk zu betrauen. Es wäre jedoch unfair und unangemessen, ihn für die Prüfung anderer Infrastrukturarten verantwortlich zu machen.
Auswahl von Penetrationstools
Die meisten Unternehmen verfügen nur über die Ressourcen, um regelmäßig Penetrationstests durchzuführen. Daher verteilen sich die Kosten für Penetrationstools auf deutlich weniger Tests als bei einem Penetrationstest-Anbieter. Dies kann dazu führen, dass sich ein Unternehmen für Open-Source-Tools entscheidet. Diese sind jedoch meist rudimentärer und erfordern mehr Fachwissen oder Zeit für ihre Nutzung.
Den meisten internen Penetrationstest-Teams fehlt die Zeit, eine vollständige Palette von Tools für Netzwerk- und Anwendungstests zu beherrschen und einzusetzen. Ein Unternehmen muss daher eine begrenzte Auswahl an Tools treffen, mit denen sich typischerweise nur ein Teil der möglichen Tests durchführen lässt.
Interessenkonflikte
Die IT- und DevOps-Mitarbeiter haben die Umgebung erstellt – werden sie also bereit sein, offen darzulegen, dass IT-Ressourcen oder Anwendungen fehlerhaft bereitgestellt wurden? Werden Mängel vor dem Management verborgen und heimlich behoben?
Eine weitere Art von Konflikt entsteht, wenn Manager Druck ausüben, Tests vorzeitig abzubrechen und die Ergebnisse lediglich pro forma abzuhaken – etwa aus Ungeduld, wegen betrieblicher Bedenken oder aufgrund eines mangelnden Engagements für eine sichere Umgebung. Beide Interessenkonflikte bleiben tendenziell verborgen und sind schwer zu erkennen.
Überlegungen zu selbst durchgeführten Penetrationstests zur Nutzenmaximierung
Für viele Unternehmen können die Herausforderungen selbst durchgeführter Penetrationstests dazu führen, dass das Outsourcing von Penetrationstests langfristig günstiger und effizienter ist. Unternehmen, die dennoch auf selbst durchgeführte Penetrationstests setzen, können deren Nutzen durch die Abstimmung der Tests auf die verfügbaren Ressourcen und eine sorgfältige Planung maximieren.
Tests auf die Ressourcen abstimmen
Um die Tests auf die Ressourcen abzustimmen, muss ein Unternehmen seine Erwartungen realistisch an das Budget, die Sicherheitsbesetzung, die Penetrationstest-Tools und andere Faktoren anpassen. Dies ist ein bewegliches Ziel, das besonders empfindlich auf Budget und Arbeitsbelastung des Sicherheitspersonals reagiert. Ein Unternehmen darf seine Mitarbeiter nicht dazu zwingen, ihre Fähigkeiten zu überschreiten, da dies Interessenkonflikte und Betriebsblindheit fördern würde.
Sorgfältige Planung
Zu einer sorgfältigen Planung gehört, Penetrationstests aufzuteilen oder neu zu terminieren, um Ressourcenbeschränkungen zu überwinden. Auch während der Testphase muss sichergestellt sein, dass ausreichende Ressourcen zur Aufrechterhaltung wichtiger Cybersicherheitsfunktionen wie Incident Response und Monitoring sowie für Fortschritte bei zentralen Wartungsprojekten verfügbar sind.
Das offensichtlichste Beispiel ist der Hochbetrieb. Während des Hochbetriebs kann das Unternehmen keine Ausfallzeiten tolerieren, und die meisten Mitarbeiter sind vollständig damit beschäftigt, die Bereitstellung des Produkts oder der Dienstleistung des Unternehmens zu unterstützen.
Lesen Sie auch:
- 9 beste Tools für Penetrationstests
- 7 beste Anbieter von Penetrationstest-Dienstleistungen
- 24 führende Open-Source-Tools für Penetrationstests
- So implementieren Sie ein Penetrationstest-Programm in 10 Schritten
Tests durch Drittanbieter: Herausforderungen und Nutzenmaximierung
Viele Unternehmen führen Penetrationstests bevorzugt intern durch, weil sie die Herausforderungen bei der Zusammenarbeit mit Drittanbietern scheuen. Das Outsourcing an Experten spart jedoch enorm viel Zeit und umgeht Einschränkungen bei der Einstellung von IT-Fachkräften.
Ein Unternehmen kann den Nutzen seiner Penetrationstests steigern und die Kosten senken, indem es IT-Grundlagen umsetzt, langfristige Verträge abschließt, Teil-Penetrationstests priorisiert oder rollierende Penetrationstests durchführt.
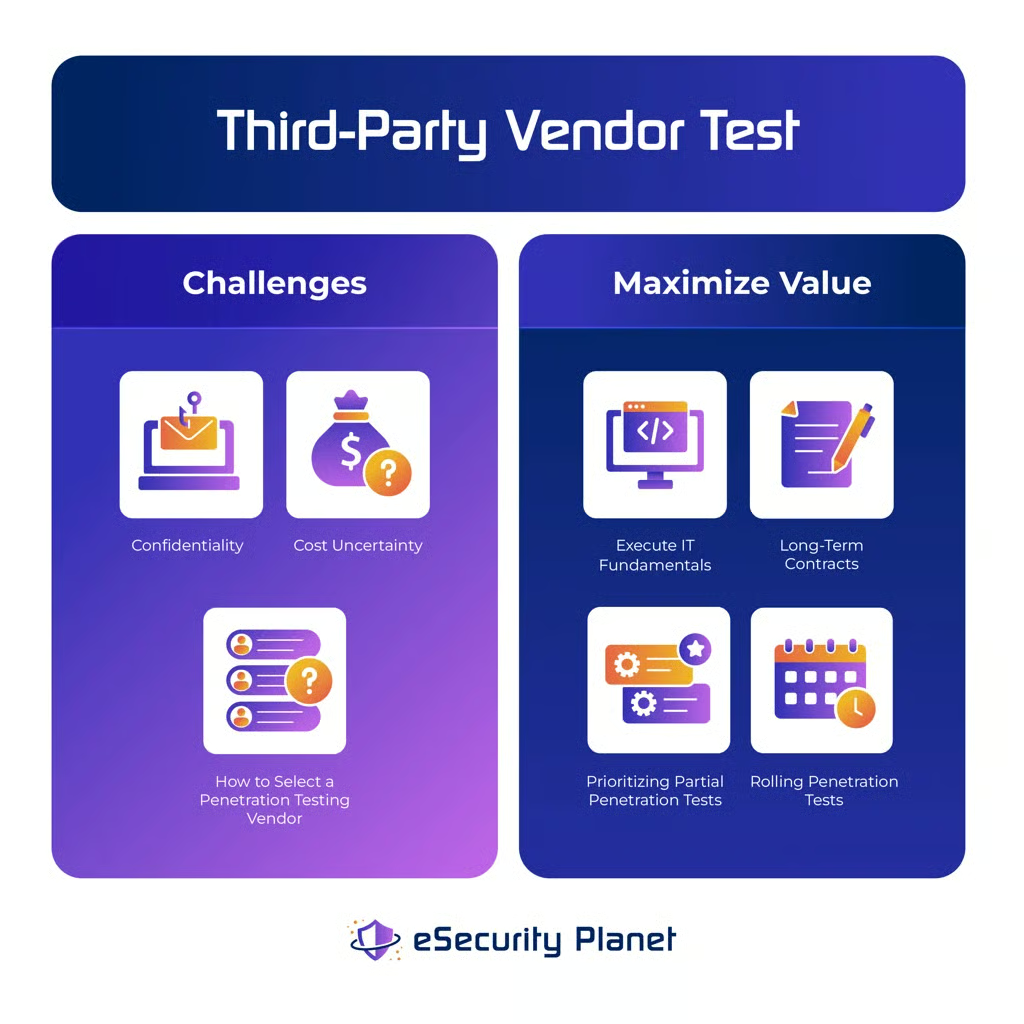
Herausforderungen bei Tests durch Drittanbieter
Bei der Entscheidung für die Zusammenarbeit mit einem Drittanbieter beschäftigen sich die meisten Unternehmen vor allem mit Vertraulichkeit, unsicheren Kosten und der Auswahl eines Anbieters für Penetrationstests. Glücklicherweise treten diese Probleme bis zu einem gewissen Grad bei der Auswahl jedes Anbieters auf – etwa bei der Aufzugswartung oder der Büroreinigung. Daher kann der Einkauf grundlegende Richtlinien vorgeben, während sich das Unternehmen auf die spezifischen Aspekte von Penetrationstests konzentriert.
Vertraulichkeit
Alle Unternehmen schützen eine Vielzahl von Geheimnissen, etwa proprietäre Technologien, vertrauliche Prozesse, personenbezogene Daten (PII), Kreditkarteninformationen und Details zur IT-Sicherheit. Die Beauftragung eines externen Penetrationstesters birgt das Risiko, dass diese Geheimnisse im Rahmen des Hacking-Prozesses offengelegt werden.
Verträge schaffen zwar eine Grundlage für rechtliche Konsequenzen, wichtiger ist jedoch das Vertrauen. Unternehmen müssen potenzielle Partner gründlich prüfen, um eine professionelle Erfolgsbilanz zu verifizieren.
Unsichere Kosten
Die Kosten eines Penetrationstests können stark variieren. Unsere Untersuchungen haben zwar durchschnittliche Kosten für Penetrationstests von 18.300 US-Dollar ermittelt, doch die Preisspanne reicht von mehreren hundert US-Dollar bis zu 100.000 US-Dollar.
Die Preisunterschiede hängen von entscheidenden Faktoren ab, etwa der Anzahl der getesteten Systeme, der Erfahrung der Penetrationstester, der Art der getesteten Systeme, der Art des Penetrationstests und weiteren Aspekten. Käufer sollten damit rechnen, mehrere Gesprächsrunden mit potenziellen Anbietern zu führen, um die für eine klare und planbare Preisgestaltung erforderlichen Details festzulegen.
So wählen Sie einen Anbieter für Penetrationstests aus
Käufer machen sich außerdem Gedanken darüber, wie sie die Fachkenntnisse von Penetrationstestern ohne eigenes Expertenwissen bewerten können. Glücklicherweise stehen ihnen dafür klare Bewertungsmöglichkeiten zur Verfügung, die keine eigenen Fachkenntnisse erfordern.
Referenzen und Qualifikationsnachweise für Penetrationstests bieten einen hervorragenden Ausgangspunkt für die Bewertung der bisherigen Leistungen und Qualifikationen eines Anbieters. Anschließend können Käufer Angebote und Beispielberichte anfordern, um zu beurteilen, ob diese Unterlagen sowohl für Führungskräfte als auch für das interne Cybersicherheitsteam leicht verständlich sind.
Bei der Auswahl aus einer Handvoll hochqualifizierter Anbieter kann der Käufer außerdem einen Probelauf durchführen, bei dem jeder Anbieter dieselbe erste Aufgabe bearbeitet. Diese Bewertungsmöglichkeiten werden ausführlicher in Wie viel kosten Penetrationstests? 11 Preisfaktoren erläutert.
Tests durch Drittanbieter: Nutzenmaximierung
Ein Unternehmen kann durch die sorgfältige Kontrolle der Faktoren, die sich auf die Kosten von Penetrationstests auswirken, gut darauf vorbereitet sein, die Ausgaben zu begrenzen, und dennoch weitere Möglichkeiten zur Kostensenkung haben. Einige Techniken senken die Kosten eines Tests, etwa die Umsetzung von IT-Grundlagen oder langfristige Verträge. Andere steuern die Kosten oder ermöglichen kostengünstige Penetrationstests, beispielsweise durch die Priorisierung von Teil-Penetrationstests oder die Durchführung rollierender Penetrationstests.
IT-Grundlagen umsetzen
Penetrationstester sind deutlich teurer als interne IT-Teams und sollten daher nicht für einfache Schwachstellenscans oder die Erkennung von Assets eingesetzt werden. Dennoch versäumen es viele Unternehmen, diese Grundlagen umzusetzen, und verschwenden Geld, indem sie Hacking-Experten für einfache Berichte zur Asset- und Schwachstellenerkennung überbezahlen.
Um bei einem Penetrationstest Geld zu sparen, sollten die IT- und Sicherheitsteams eines Unternehmens sicherstellen, dass folgende IT-Grundlagen umgesetzt sind:
- Regelmäßige Asset-Erkennung zur Erfassung neuer oder nicht autorisierter Geräte
- Gepflegtes und aktuelles Inventar der IT-Infrastrukturkomponenten, Geräte und Anwendungen
- Änderungen nachverfolgen an IT-Infrastrukturkomponenten
- Regelmäßige Schwachstellenscans zur Erkennung bekannter Schwachstellen und Fehlkonfigurationen
- Effektives Patch- und Schwachstellenmanagement zur schnellen Beseitigung oder Eindämmung bekannter Sicherheitsrisiken
- Regelmäßige Sicherheitsschulungen zu Phishing, Social Engineering und anderen Angriffen auf Mitarbeiter des Unternehmens
Langfristige Verträge
Langfristige Verträge, manchmal auch als verwaltete Penetrationstest-Dienstleistungen bezeichnet, legen für einen längeren Zeitraum eine bestimmte Vertragslaufzeit sowie eine bestimmte Anzahl oder Art von Tests fest. Diese häufig jährlich geschlossenen Verträge können die konkreten durchzuführenden Penetrationstests vorgeben oder lediglich eine bestimmte Anzahl monatlich durchzuführender Tests enthalten. Im Gegenzug für die verbindliche Ausgabenzusage bieten diese Verträge vergünstigte Tarife.
Ein Unternehmen sollte seinen langfristigen Bedarf an Penetrationstests unbedingt berücksichtigen. Compliance-Vorgaben verlangen beispielsweise in der Regel regelmäßige Penetrationstests. Ein langfristiger Vertrag kann daher helfen, die Kosten zu kontrollieren.
Ebenso fügt ein wachsendes Unternehmen häufig neue Netzwerkinfrastrukturen hinzu, nimmt wesentliche Änderungen an seinen Anwendungen vor oder eröffnet neue Standorte. Jedes dieser Ereignisse kann einen Penetrationstest erforderlich machen. Ein langfristiger Vertrag mit festgelegten Preisen stellt daher sicher, dass das Unternehmen notwendige Penetrationstests nicht aufgrund von Budgetproblemen oder langwierigen Vertragsverhandlungen verschiebt.
Organisationen mit geringeren Ressourcen können einen anderen Typ langfristigen Vertrags abschließen, bei dem gegen eine Retainer-Gebühr eine begrenzte Anzahl von Tests zu einem ausgehandelten Preis innerhalb eines festgelegten Zeitraums durchgeführt wird – beispielsweise acht Netzwerktests innerhalb eines Jahres mit der Option auf weitere Tests zu den angegebenen Preisen. Das Unternehmen kann die Tests bei Bedarf ausweiten, ohne sich zur Abnahme einer großen Anzahl monatlicher Tests verpflichten zu müssen.
Priorisierung von Teil-Penetrationstests
Wenn sich ein Unternehmen keinen Penetrationstest der gesamten Umgebung leisten kann, können Teiltests eine Möglichkeit zur Kostensenkung sein. Das Unternehmen steht dann jedoch vor der Frage, wie es den zu testenden Teil der Umgebung definieren soll.
Für Unternehmen, die über kein wirksames Risikomanagement verfügen, sollte sich das Unternehmen auf die wertvollsten Ressourcen konzentrieren, die am wahrscheinlichsten von böswilligen Hackern angegriffen werden.
Weitere relevante Faktoren, die als Prioritäten für Tests dienen können, sind:
- Öffentlich zugängliche IT-Infrastrukturkomponenten
- Zentrale Sicherheitstools oder Sicherheitskontrollen zum Schutz der meisten Systeme oder regulierter bzw. geschützter Daten
- Systeme mit bekannten Schwachstellen testen, um die sie schützenden Kontrollen zu überprüfen.
Rollierende Penetrationstests
Anstatt alles auf einmal zu testen und eine hohe Rechnung zu verursachen, kann das Unternehmen rollierende Beauftragungen für vierteljährliche oder monatliche Tests durchführen. Dies lässt sich leichter auf einzelne Webanwendungen anwenden als auf komplexe Websites und IT-Umgebungen, bei denen sich der Testumfang klarer definieren lässt.
Bei der Prüfung einer komplexeren Umgebung kann ein Penetrationstester jedoch jederzeit einen festgelegten Meilenstein im Test erreichen – etwa eine bestimmte Anzahl von IP-Adressen oder Anwendungen – und dem Unternehmen eine Liste der noch nicht getesteten Komponenten einer Website sowie Assets oder Netzwerksegmente eines Netzwerks vorlegen. Das Unternehmen kann dann festlegen, welche Komponenten in den aktuellen Testumfang fallen sollen, und die Prüfung der übrigen Komponenten auf einen späteren Zeitpunkt verschieben.
Kriterien und Anforderungen für ein Pentest-Angebot
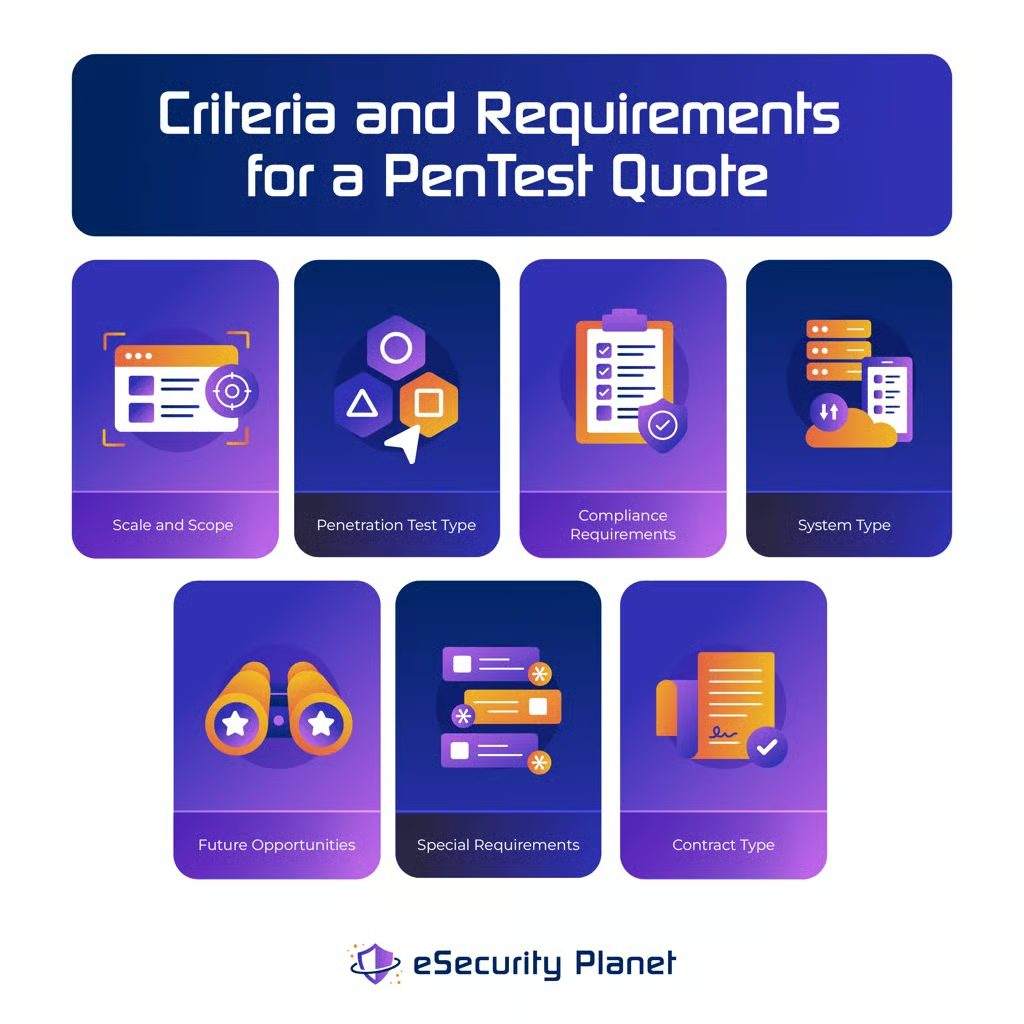
Um eine klare und verlässliche Preisgestaltung zu gewährleisten, sollten Käufer außerdem klare Kriterien und Anforderungen für den Penetrationstest festlegen. Zunächst können sie die Faktoren berücksichtigen, die sich innerhalb des Einflussbereichs des Unternehmens auf die Kosten von Penetrationstests auswirken. Anschließend sollten sie Richtlinien für das Penetrationstest-Unternehmen erstellen, um schnellere und genauere Angebote zu ermöglichen, insbesondere in Bezug auf die folgenden Faktoren:
- Umfang und Größenordnung: die Größe des zu testenden Unternehmens, insbesondere die Anzahl der IP-Adressen, Netzwerksegmente, Anwendungen und Personen (für Social Engineering) im Testumfang
- Art des Penetrationstests: Black-Box-, Gray-Box- oder White-Box-Penetrationstests
- Compliance-Anforderungen: alle Tests oder Berichte, die zur Erfüllung von Compliance-Standards (PCI DSS, HIPAA usw.) erforderlich sind
- Systemtyp: die zu testenden Systemtypen, etwa Endgeräte, Mobilgeräte, Anwendungen, Netzwerke, Datenbanken, Cloud-Infrastrukturen usw.
- Künftige Möglichkeiten: alle Anforderungen an mehrmonatige oder mehrjährige Penetrationstest-Beauftragungen offenlegen
- Besondere Anforderungen: alle Anforderungen an Tests außerhalb der Geschäftszeiten, physische Sicherheitstests, Social Engineering und ähnliche besondere Anforderungen darlegen
- Vertragsart: angeben, ob das Angebot auf Festpreisbasis oder nach Zeit- und Materialaufwand erstellt werden soll
Bei umfangreicheren Beauftragungen ist es hilfreich, auch Leistungskennzahlen (KPIs) zu berücksichtigen. Ein Unternehmen kann Phasen, KPIs und Zwischenstandsberichte definieren, um während des Penetrationstests den Fortschritt und die Ergebnisse zu überprüfen. Anhand dieser Zwischenstandsberichte lässt sich feststellen, ob die Tests fortgesetzt oder pausiert werden sollten, damit das Unternehmen problematische Systeme bereinigen oder andere Maßnahmen ergreifen kann.
Beispielsweise könnte das Penetrationstestteam bei einer großen E-Commerce-Website aufgefordert werden, alle gefährlichen Schwachstellen zu melden, bevor es versucht, diese durch aktive Ausnutzung zu verifizieren. Meldet das Pentest-Team, dass es möglicherweise Daten in der Transaktionsdatenbank löschen könnte, wird das Unternehmen wahrscheinlich die Möglichkeit nutzen wollen, eine Testumgebung für das Penetrationstestteam einzurichten, damit dieses den Exploit testen kann, anstatt die Produktivdatenbank zu gefährden.
Vorsicht bei Kostensenkungen
Einige Möglichkeiten zur Kostensenkung, etwa die Umsetzung von IT-Grundlagen, stärken das Sicherheitsprofil des Unternehmens. Teil- oder rollierende Penetrationstests zur Kostensenkung schränken jedoch den Umfang der Penetrationstests ein. Dadurch besteht das Risiko, dass unbekannte Schwachstellen in den ausgeschlossenen IT-Systemen unentdeckt bleiben.
Beispielsweise könnte eine Ölraffinerie beschließen, sich auf die IT-Systeme des Hauptgebäudes zu konzentrieren, in dem sich alle Computer und Server der Mitarbeiter befinden, und Geräte oder Netzwerksegmente auszuschließen, die zur Raffinerie oder zu den Pumpanlagen des Werks führen. Dieser Ausschluss könnte das Penetrationstestteam daran hindern, nicht autorisierte Computer und industrielle Internet-of-Things-Geräte (IIoT) wie WLAN-fähige Pumpensteuerungen zu entdecken, die auf dem Werksgelände installiert sind.
Jedes Unternehmen muss seine Kostensenkungen gegen die möglichen Risiken abwägen. Diese Risiken lassen sich minimieren, indem sichergestellt wird, dass Penetrationstests innerhalb eines angemessenen Zeitraums (vierteljährlich, jährlich usw.) letztlich auf allen Unternehmenssystemen und Netzwerksegmenten durchgeführt werden.
Fazit: Führen Sie einen Penetrationstest durch, um den größtmöglichen Nutzen zu erzielen
Auch wenn Unternehmen ihren ROI aus einem Penetrationstest maximieren möchten, müssen Käufer vermeiden, Projekte wegen schrittweiser Verbesserungen zu verzögern. Letztlich schafft die Durchführung des Penetrationstests einen Nutzen; eine zusätzliche Optimierung würde lediglich unbekannte Schwachstellen offenlassen, die von Angreifern ausgenutzt werden könnten.
Unternehmen müssen sich für die zum Zeitpunkt der erforderlichen Durchführung des Penetrationstests bestmögliche Option entscheiden. Bei jedem Test gewinnt das Unternehmen an Sicherheit und Erfahrung, die es nutzen kann, um den ROI künftiger Penetrationstests weiter zu präzisieren und zu verbessern.
Weitere Informationen zu Penetrationstests finden Sie hier: