

















Sicherheitsprobleme bei Cloud-Speichern beziehen sich auf die betrieblichen und funktionalen Herausforderungen, mit denen Organisationen und Verbraucher beim Speichern von Daten in der Cloud konfrontiert sind. Die Probleme entstehen durch interne Versäumnisse oder Mängel und müssen nicht immer externe Bedrohungen beinhalten. Risiken von Cloud-Speichern umfassen potenzielle externe Bedrohungen und Schwachstellen, die die Sicherheit gespeicherter Daten gefährden. Risiken können zu Problemen führen, doch gleichzeitig lassen sich die Risiken durch die Behebung dieser Probleme verhindern.
Wir haben die wichtigsten Sicherheitsprobleme und Risiken von Cloud-Speichern sowie wirksame Gegenmaßnahmen identifiziert. Im Folgenden veranschaulichen wir diese Konzepte anhand von Praxisbeispielen, die Schwachstellen bei Cloud-Speichern aufzeigen.
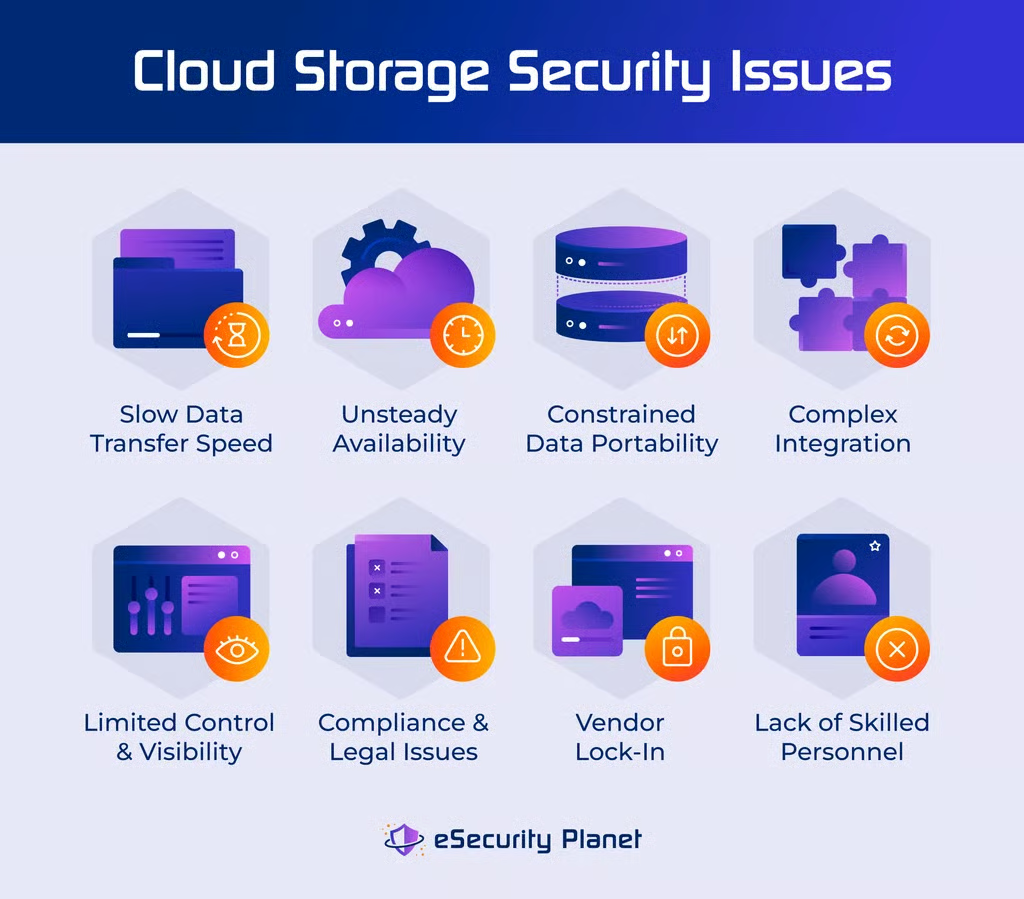
Die 8 wichtigsten Sicherheitsprobleme bei Cloud-Speichern
Zu den häufigen Sicherheitsherausforderungen bei Cloud-Speicherngehören Datenübertragungsgeschwindigkeit, Verfügbarkeit und Zuverlässigkeit, Datenportabilität, Integration sowie fehlende Kontrolle und Transparenz. Auch Compliance-Probleme, die Abhängigkeit von einem Anbieter und der Mangel an qualifiziertem Personal stellen potenzielle Bedrohungen für die Sicherheit und Funktionalität gespeicherter Daten dar.
Datenübertragungsgeschwindigkeit
Die Datenübertragungsgeschwindigkeit, also die Rate, mit der Daten zwischen verschiedenen Standorten übertragen werden, beeinflusst den effizienten Fluss großer Datensätze und verringert bei niedrigen Geschwindigkeiten die Produktivität und Benutzerzufriedenheit. Da Unternehmen einen sofortigen Datenzugriff erwarten, stellen langsame Übertragungen und Verzögerungen Gefahren dar und können Daten während der Übertragung offenlegen. Längere Übertragungsverzögerungen ermöglichen es Angreifern, Daten abzufangen oder zu kompromittieren, wodurch ihre Sicherheit und Integrität gefährdet werden.
Um unzureichende Datenübertragungsgeschwindigkeiten bei Cloud-Speichern zu beheben, optimieren Sie Netzwerkkonfigurationen, nutzen Sie Content Delivery Networks (CDNs) und setzen Sie effiziente Datenkomprimierungstechniken ein.
Verfügbarkeit und Zuverlässigkeit
Ausfälle von Cloud-Speicherdiensten beeinträchtigen den Geschäftsbetrieb und erschweren den Zugriff auf wichtige Daten. Ausfallzeiten schränken die Reaktion auf Vorfälle ein, erhöhen das Risiko von Datenschutzverletzungen und können als Druckmittel für DDoS-Angriffe eingesetzt werden.
Implementieren Sie eine robuste Infrastruktur, Redundanzmechanismen und geografisch verteilte Rechenzentren, um Ausfallzeiten zu reduzieren. Überwachen Sie die Systeme und setzen Sie automatisiertes Failover ein, um die Ausfallsicherheit zu verbessern und gleichzeitig Angriffe zu minimieren.
Datenportabilität
Datenportabilität umfasst den Transport von Daten zwischen Cloud-Anbietern und lokalen Systemen. Organisationen stoßen bei der nahtlosen Migration auf Hindernisse, die ihre Flexibilität und das Ziel eines Anbieterwechsels beeinträchtigen. Herausforderungen bei der Migration führen zu unvollständigen Übertragungen, wodurch kritische Informationen gefährdet werden.
Legen Sie klare Protokolle und Kompatibilitätsverfahren fest, um einen reibungslosen Übergang zwischen Anbietern und lokalen Systemen zu gewährleisten. Regelmäßige Tests, die Anpassung von Datenübertragungsmethoden und eine sorgfältige Überwachung tragen dazu bei, Risiken zu verringern und die Sicherheit während der Migration zu verbessern.
Integration
Die Integration von Cloud-Speichern in bestehende lokale Systeme oder andere Cloud-Dienste kann schwierig sein. Kompatibilitätsfragen, Datenkonsistenz und Anforderungen an etablierte Protokolle erschweren die Integration. Nahtlose Integrationen sorgen für einen reibungslosen Workflow und gewährleisten die Interoperabilität von Daten.
Nutzen Sie fortschrittliche Lösungen für Dateninteroperabilität und schaffen Sie klare Kommunikationswege zwischen lokalen und Cloud-Systemen, um die Effizienz von Workflows zu gewährleisten.
Eingeschränkte Kontrolle und Transparenz
Unzureichende Transparenz der Cloud-Architektur verzögert die Reaktion auf Bedrohungen und erhöht das Risiko von Datenschutzverletzungen. Werden Sicherheitsvorschriften nicht durchgesetzt und geeignete Verschlüsselungsverfahren nicht implementiert, kann dies zu einer unbeabsichtigten Offenlegung von Daten führen.
Regelmäßige Überprüfungen, erweiterte Analysen und Methoden zur Reaktion auf Vorfälle verbessern die Sicherheit. Nutzen Sie Lösungen wie Cloud-Native Application Protection Platforms (CNAPP), um Risiken zu verringern und die Reaktionszeiten im Fall eines Sicherheitsvorfalls zu verkürzen.
Compliance- und rechtliche Probleme
Vorschriften und Compliance-Anforderungen für die Speicherung und Verarbeitung von Daten unterscheiden sich je nach Branche und Region. Beispiele sind die DSGVO in Europa, HIPAA im Gesundheitswesen und PCI DSS für Zahlungskartendaten. Die Nichteinhaltung regulatorischer Anforderungen kann die Datensicherheit gefährden und Unternehmen rechtlichen Schritten sowie einem Reputationsschaden aussetzen.
Halten Sie sich über relevante Vorschriften auf dem Laufenden und passen Sie Ihre Speicherregeln entsprechend an. Implementieren Sie robuste Richtlinien für die Datenverwaltung, führen Sie regelmäßige Compliance-Audits durch und nutzen Sie Cloud-Dienste, deren Funktionen den Branchenstandards entsprechen.
Anbieterabhängigkeit
Eine Anbieterabhängigkeit entsteht, wenn ein Unternehmen übermäßig von einem einzelnen Cloud-Dienstanbieter abhängig wird und dadurch seine Flexibilität und Optionen verliert. Der Wechsel weg von einem Anbieter kann schwierig und teuer sein. Bedenken entstehen, weil Unternehmen die Möglichkeit wünschen, problemlos den Anbieter zu wechseln oder eine Multi-Cloud-Strategie umzusetzen, um Risiken zu verringern und einen Wettbewerbsvorteil zu erzielen.
Der Einsatz von Containerisierung und Abstraktionsebenen wie Kubernetes gewährleistet, dass Programme über mehrere Cloud-Umgebungen hinweg portierbar sind. Eine regelmäßige Analyse vertraglicher Bedingungen, die Planung von Ausstiegsstrategien und die Suche nach interoperablen Lösungen tragen dazu bei, die Abhängigkeit von einem einzelnen Anbieter zu verringern.
Mangel an qualifiziertem Personal
Ohne qualifiziertes Personal gelingt es Unternehmen möglicherweise nicht, Sicherheitsprobleme zu analysieren und zu beheben. Komplexe Cloud-Technologien erfordern für eine erfolgreiche Einführung und Verwaltung spezielles Fachwissen. Unzureichende Kenntnisse über Cloud-Sicherheitsverfahren, Konfigurationen und potenzielle Schwachstellen führen zu Fehlkonfigurationen, unzureichenden Zugriffskontrollen und allgemeinen Sicherheitslücken.
Investieren Sie in die Ausbildung und Einstellung qualifizierter Mitarbeiter. Wenn Mitarbeiter Kenntnisse über Cloud-Sicherheitsverfahren, Zertifizierungen und spezialisierte Plattformen erwerben, erweitern sie ihre Fähigkeiten. Arbeiten Sie mit externen Cloud-Sicherheitsspezialisten oder Managed-Service-Providern zusammen, um die internen Kompetenzen zu stärken.
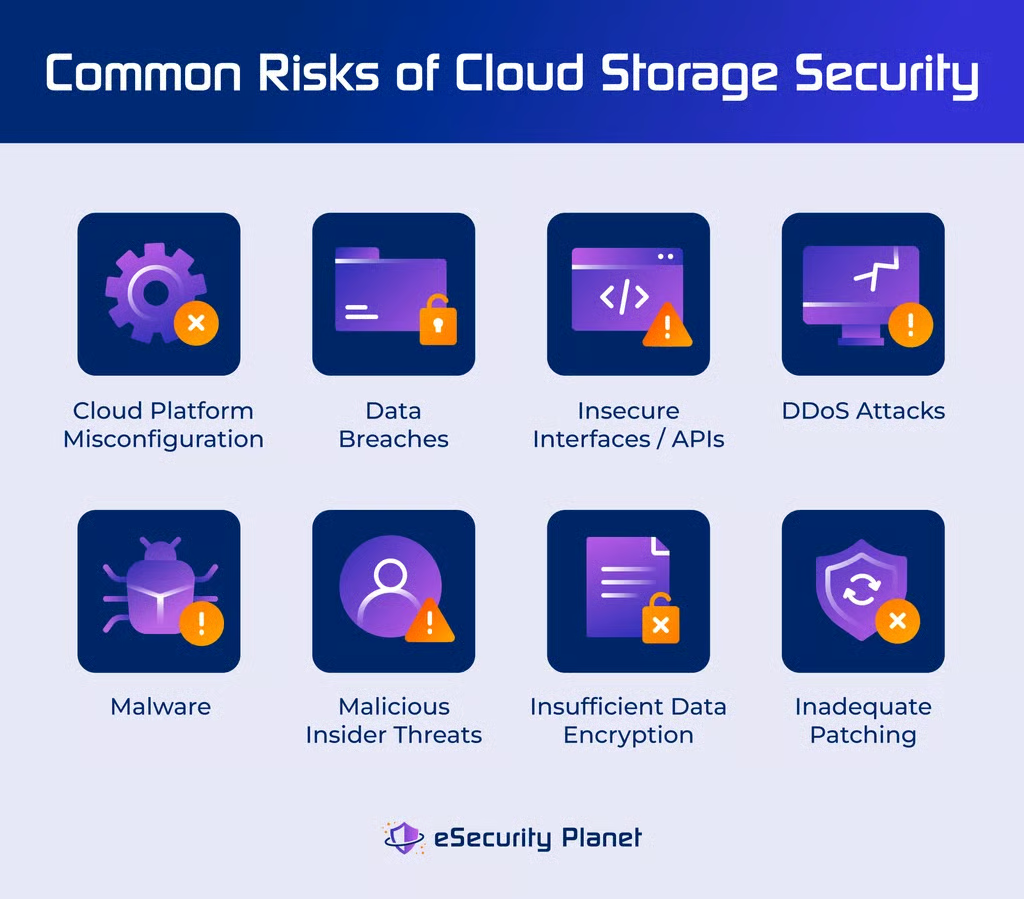
8 häufige Sicherheitsrisiken und Gegenmaßnahmen bei Cloud-Speichern
Zu den Risiken von Cloud-Speichern gehören Fehlkonfigurationen, Datenschutzverletzungen, unsichere Schnittstellen, DDoS-Angriffe, Malware, Insider-Bedrohungen, Verschlüsselungsprobleme und Probleme beim Einspielen von Patches. Glücklicherweise gibt es Gegenmaßnahmen für jedes dieser Risiken.
Fehlkonfiguration der Cloud-Plattform
Cloud-Fehlkonfigurationen, die laut einer Studie der NSA als häufigste Schwachstelle gelten, entstehen durch mangelndes Bewusstsein für Best Practices und unzureichende Prüfungen durch Kollegen in DevOps- und Infrastrukturteams. Konfigurationsfehler können vertrauliche Daten oder Dienste offenlegen. Ursachen sind falsch vergebene Berechtigungen, unveränderte Standardkonfigurationen und schlecht verwaltete Sicherheitseinstellungen. Dies betrifft alle Benutzer, die auf Daten in den fehlkonfigurierten Umgebungen angewiesen sind.
Fehlkonfigurationen in der Cloud beheben
Um Fehlkonfigurationen in der Cloud wirksam zu verwalten, sollten Sie die folgenden fünf wichtigen Maßnahmen priorisieren:
- Prinzip der geringsten Rechte durchsetzen: Beschränken Sie Zugriffsrechte auf das für Ressourcen erforderliche Minimum. Überprüfen und ändern Sie Benutzerberechtigungen regelmäßig.
- IAM-Tools verwenden: Verwenden Sie Tools von Drittanbietern, um Richtlinien für Identity and Access Management (IAM) zu prüfen.
- IaC überprüfen: Bitten Sie Teammitglieder, Infrastructure-as-Code-Dateien (IaC) zu prüfen.
- HTTPS priorisieren: Verwenden Sie HTTPS statt HTTP und blockieren Sie nicht benötigte Ports.
- Geheimnisse zentralisieren und Speicher auf privat setzen: Bewahren Sie API-Schlüssel und Passwörter in einem zentralen, sicheren Verwaltungssystem auf. Setzen Sie die Standardspeichereinstellungen für Daten auf privat.
Datenschutzverletzungen
Laut dem Bericht über Datenschutzverletzungen von Statista kam es in den USA zu 1.802 Datenschutzverletzungen, bei denen 422,14 Millionen Datensätze offengelegt wurden. Verizons Data Breach Investigations Report (DBIR) aus dem Jahr 2023 zeigt außerdem, dass interne Akteure für 83 % der Datenschutzverletzungen im Jahr 2022 verantwortlich waren. Datenschutzverletzungen sind häufig auf ausgenutzte Schwachstellen in der Cloud-Infrastruktur oder in Anwendungen zurückzuführen. Hacker nutzen dabei Methoden wie Softwareschwachstellen, Phishing oder kompromittierte Zugangsdaten.
Datenschutzverletzungen verhindern
Jeder, der vertrauliche Daten in der Cloud speichert, ist im Fall einer Datenschutzverletzung gefährdet. Ergreifen Sie daher die folgenden Vorsichtsmaßnahmen, um Ihr Risiko zu senken:
- Daten verschlüsseln: Sorgen Sie für grundlegende Sicherheit, indem Sie Daten während der Übertragung und im Ruhezustand verschlüsseln.
- API-basiertes CASB verwenden: Implementieren Sie einen API-basierten Cloud Access Security Broker (CASB), um Datenschutzverletzungen frühzeitig zu verhindern.
- Regelmäßige Audits und Warnmeldungen durchführen: Verbessern Sie die Sicherheit durch regelmäßige Audits, die Überwachung von Aktivitäten und die Einrichtung von Warnmeldungen.
- Mikrosegmentierung und JEA einsetzen: Stärken Sie Benutzerkontrollen durch Mikrosegmentierung und Just Enough Administration (JEA).
- Dateien sichern: Sichern Sie Ressourcen in der Public Cloud regelmäßig.
Unsichere Schnittstellen/APIs
Angreifer nutzen Schwachstellen in APIs aus, um sich unbefugten Zugriff zu verschaffen, Daten zu manipulieren und schädlichen Code in Cloud-Umgebungen einzuschleusen. Benutzer, die über APIs eine Verbindung zu Cloud-Diensten herstellen, sind diesen Risiken ebenso ausgesetzt wie Unternehmen, die auf sichere Datenaustausche angewiesen sind. Da APIs in der modernen Programmierung immer häufiger eingesetzt werden, ist ihre Absicherung entscheidend, um typische Angriffsarten wie Code-Injektionen sowie die Ausnutzung von Schwachstellen bei Zugriffskontrollen und veralteten Komponenten zu verhindern.
Unsichere Schnittstellen/APIs absichern
Benutzer, deren Daten aufgrund schwacher Schnittstellen/APIs potenziellen Sicherheitsrisiken ausgesetzt sind, können die folgenden Gegenmaßnahmen ergreifen:
- API-Sicherheitsmaßnahmen implementieren: Setzen Sie umfassende API-Sicherheitsfunktionen ein, etwa regelmäßige Prüfungen von Eingabedaten und geeignete Autorisierungsprotokolle.
- Web Application Firewall (WAF) verwenden: Die WAF prüft Anfragen anhand von IP-Adressen oder HTTP-Headern, erkennt Code-Injektionsversuche und legt Antwortquoten fest.
- DDoS-Schutz implementieren: Setzen Sie spezielle Schutzmechanismen ein, um DDoS-Angriffe zu verhindern.
- Rate-Limiting einsetzen: Richten Sie eine Ratenbegrenzung ein, um die Anzahl der API-Abfragen eines einzelnen Benutzers oder einer IP-Adresse innerhalb eines bestimmten Zeitraums zu begrenzen.
- APIs überwachen und protokollieren: Richten Sie eine umfassende Überwachung und Protokollierung für APIs ein, um Aktivitäten zu verfolgen und auszuwerten. Überprüfen Sie die Protokolle, um unerwartete Muster oder potenzielle Sicherheitsvorfälle zu erkennen.
DDoS-Angriffe
Die durchschnittliche Dauer eines Distributed-Denial-of-Service-Angriffs (DDoS) stieg von 30 Minuten im Jahr 2021 auf 50 Minuten im Jahr 2022. DDoS-Angriffe sind böswillige Versuche, einen Webdienst lahmzulegen, indem Schwachstellen in Netzwerk- oder Anwendungsebenen ausgenutzt werden, um den normalen Betrieb zu unterbrechen. Dabei werden Cloud-Systeme mit Datenverkehr überflutet, wodurch Kapazitäten überlastet werden und Dienste ausfallen. Dies betrifft CSPs und Kunden, die für den Datenzugriff und die Datenspeicherung auf die betroffenen Cloud-Dienste angewiesen sind.
DDoS-Angriffe abwehren
Um das Risiko eines DDoS-Angriffs zu verringern, setzen Sie die folgenden Methoden ein:
- Datenverkehr filtern: Technologien zur Datenverkehrsfilterung trennen legitimen von bösartigem Datenverkehr, sodass das System schädliche Anfragen ablehnen kann.
- Redundante Netzwerkdesigns erstellen: Redundante Netzwerkstrukturen erhöhen die Widerstandsfähigkeit gegenüber DDoS-Angriffen.
- Ausfallsicherheit testen: Testen Sie die Ausfallsicherheit des Systems regelmäßig mit simulierten DDoS-Angriffen, um Schwachstellen zu finden.
- Plan zur Reaktion auf Vorfälle entwickeln: Erstellen und aktualisieren Sie einen speziell auf DDoS-Angriffe zugeschnittenen Plan zur Reaktion auf Vorfälle.
- Dauerhaften DDoS-Schutz sicherstellen: Stellen Sie sicher, dass Ihr DDoS-Schutzdienst dauerhaft aktiv ist, um einen langfristigen Schutz zu gewährleisten.
Malware
Weltweit gab es im Jahr 2022 5,5 Milliarden Malware-Infektionen. Malware stellt eine große Bedrohung für die Sicherheit von Cloud-Speichern dar, wenn sie die Systeme eines Cloud-Anbieters infiziert. Wie bei lokalen Systemen können Angreifer Benutzer über bösartige E-Mail-Anhänge oder Links in sozialen Medien ausnutzen. Nach ihrer Aktivierung kann die Malware einer Erkennung entgehen und die Datensicherheit gefährden, indem sie Informationen aus Cloud-Service-Apps abhört oder stiehlt.
Malware abwehren
Mit den folgenden Strategien lassen sich Malware-Bedrohungen in Cloud-Speichern reduzieren:
- Antivirenlösungen einsetzen: Installieren Sie Antivirenlösungen, aktualisieren Sie sie regelmäßig und überwachen Sie Cloud-Umgebungen kontinuierlich.
- Daten sichern: Erstellen Sie umfassende Sicherungskopien, um im Falle eines Sicherheitsvorfalls oder Datenverlusts eine schnelle Wiederherstellung zu ermöglichen.
- Netzwerksegmentierung einsetzen: Verbessern Sie die Sicherheit durch Netzwerksegmentierung, bei der einzelne Bereiche isoliert werden, um unbefugten Zugriff zu verhindern.
- Multi-Faktor-Authentifizierung (MFA) verwenden: Aktivieren Sie die Multi-Faktor-Authentifizierung, um durch eine über Passwörter hinausgehende Verifizierung ein zusätzliches Maß an Sicherheit zu schaffen.
- Zero-Trust-Sicherheitsmodell implementieren: Implementieren Sie ein Zero-Trust-Sicherheitsmodell, um die Identität und Vertrauenswürdigkeit von Personen und Geräten zu überprüfen.
Bedrohungen durch böswillige Insider
Bedrohungen durch böswillige Insider treten auf, wenn sich Personen unbefugten Zugriff auf die Ressourcen eines Unternehmens verschaffen. Diese Insider missbrauchen ihre Zugriffsrechte möglicherweise absichtlich oder legen durch Fehlkonfigurationen versehentlich kritische Daten offen. Insider-Risiken können auf mangelndes Bewusstsein, Unzufriedenheit von Mitarbeitern oder Social-Engineering-Angriffe zurückzuführen sein. Böswillige Insider können außerdem erfolgreiche Phishing-Versuche oder laxe Sicherheitsmaßnahmen bei Zugangsdaten ausnutzen, was zu unbefugtem Zugriff auf Cloud-Ressourcen führt.
Bedrohungen durch Insider abwehren
Setzen Sie die folgenden Maßnahmen ein, um Bedrohungen durch Insider abzuwehren:
- Hintergrundprüfungen durchführen: Führen Sie während des Einstellungsprozesses gründliche Hintergrundprüfungen durch, um die Vertrauenswürdigkeit neuer Mitarbeiter zu überprüfen.
- Strenge Zugriffskontrollen festlegen: Legen Sie strenge Zugriffskontrollen fest, um Benutzerberechtigungen zu beschränken und unbefugten Zugriff zu verhindern.
- Mitarbeiter fortlaufend schulen: Schulen Sie Ihre Mitarbeiter fortlaufend in Cybersicherheit, um das Bewusstsein zu schärfen und sichere Praktiken zu fördern.
- Sichere Passwortpraktiken anwenden: Sorgen Sie für eine starke Benutzerauthentifizierung, verwenden Sie MFA und befolgen Sie sichere Passwortpraktiken.
- Phishing-E-Mails filtern: Setzen Sie ein automatisiertes Verfahren ein, um Phishing-E-Mails herauszufiltern und die Gefahr zu verringern, dass Mitarbeiter Opfer von Phishing-Angriffen werden.
Unzureichende Datenverschlüsselung
Eine unzureichende Datenverschlüsselung in Cloud-Speichern liegt vor, wenn Informationen während der Speicherung oder Übertragung nicht ordnungsgemäß geschützt sind und dadurch für unbefugte Zugriffe offenliegen. Dieser Mangel an Verschlüsselung birgt erhebliche Gefahren, darunter unbefugten Zugriff, das Abfangen von Daten während der Übertragung, Verletzungen der Vertraulichkeit, Datenmanipulationen und Verstöße gegen Compliance-Vorgaben.
Unzureichende Datenverschlüsselung abmildern
Die folgenden Strategien gegen unzureichende Datenverschlüsselung sollten sowohl von Cloud-Service-Providern als auch von Organisationen oder Benutzern umgesetzt werden, die Cloud-Dienste nutzen:
- Ende-zu-Ende-Verschlüsselung verwenden: Technologien zur Ende-zu-Ende-Verschlüsselung schützen Daten während des gesamten Kommunikationsprozesses.
- Daten bei der Übertragung und im Ruhezustand verschlüsseln: Setzen Sie Verschlüsselungstechnologien ein, um Informationen während der Übertragung und Speicherung zu schützen.
- Verschlüsselungsstandards aktualisieren: Halten Sie sich über die neuesten Verschlüsselungsstandards und -technologien auf dem Laufenden, um die Umsetzung starker Sicherheitsmaßnahmen sicherzustellen.
- Zugriffskontrollen einsetzen: Eine strenge Zugriffskontrolle verhindert unbefugten Zugriff auf vertrauliche Informationen.
- Regelmäßige Audits durchführen: Regelmäßige Audits der Verschlüsselungspraktiken helfen dabei, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben.
Unzureichendes Einspielen von Sicherheitspatches
Das unzureichende Einspielen von Sicherheitspatches bezeichnet die verspätete oder unvollständige Installation erforderlicher Sicherheitskorrekturen in einem System oder Programm. Wenn Sicherheitspatches nicht rechtzeitig angewendet werden, bleibt das System anfällig für Cyberangriffe. Böswillige Akteure zielen häufig auf bekannte Softwareschwachstellen ab und nutzen die Verzögerung bei der Patch-Installation, um sich unbefugten Zugriff zu verschaffen oder die Sicherheit der Cloud-Umgebung zu gefährden.
Unzureichendes Einspielen von Sicherheitspatches abmildern
Benutzer, die auf Cloud-Dienste angewiesen sind, um eine sichere und widerstandsfähige Cloud-Umgebung zu gewährleisten, können gegen das unzureichende Einspielen von Sicherheitspatches folgende Maßnahmen ergreifen:
- Patch-Management-System implementieren: Ein solides Patch-Management-System automatisiert die Identifizierung, Prüfung und schnelle Bereitstellung von Sicherheitspatches.
- Regelmäßige Schwachstellen-Scans durchführen: Führen Sie regelmäßig Schwachstellen-Scans durch, um potenzielle Sicherheitslücken zu erkennen und das Einspielen von Patches anhand kritischer Schwachstellen zu priorisieren.
- Patch-Richtlinien erstellen: Setzen Sie klare Patch-Richtlinien durch, in denen Fristen und Verfahren für die Installation von Sicherheitspatches in der gesamten Cloud-Infrastruktur festgelegt sind.
- Mit Anbietern kommunizieren: Kommunizieren Sie mit Softwareanbietern, um über die neuesten Sicherheitspatches und Aktualisierungen informiert zu sein und deren rechtzeitige Installation sicherzustellen.
- Segmentierte Netzwerkarchitektur erstellen: Ein segmentiertes Netzwerkdesign reduziert die Auswirkungen des Patchens und ermöglicht isolierte Aktualisierungen, ohne das Gesamtsystem zu beeinträchtigen.
Beispiele für ausgenutzte Schwachstellen bei realen Cloud-Speichern
Zu den größten Fällen von Schwachstellen bei Cloud-Speichern in den vergangenen fünf Jahren zählen Cam4s größter Datenmissbrauchsvorfall, kritische Sicherheitsprobleme bei MEGA und Bedrohungen durch böswillige Insider bei LastPass. Lesen Sie weiter, um mehr über die einzelnen Schwachstellen und den Umgang dieser Organisationen damit zu erfahren.
Fehlkonfiguration und Datenmissbrauch bei Cam4 (2020)
Cam4 hält den Rekord für die größte Datenschutzverletzung aller Zeiten mit 10 Milliarden kompromittierten Konten. Anfang 2020 entdeckten Forscher einen umfangreichen Datenmissbrauch bei der Website für Erwachsene CAM4, der durch eine Fehlkonfiguration der Elasticsearch-Datenbank verursacht worden war. Der Diebstahl legte 11 Milliarden Datensätze offen, darunter vertrauliche Benutzerinformationen wie Namen, E-Mail-Adressen, Passwörter und Zahlungsdaten.
Glücklicherweise entdeckte das Sicherheitsunternehmen Safety Detectives die kompromittierte Datenbank vor den Cyberkriminellen. Granity Entertainment, das Mutterunternehmen von CAM4, nahm die Datenbank umgehend offline. Obwohl es keinen Beleg für den Diebstahl von Benutzerinformationen gibt, unterstreicht der Vorfall die Gefahren von Erpressung, sexueller Erpressung und Angriffen durch Credential Stuffing. CAM4 reagierte, indem das Unternehmen den Server absicherte und personenbezogene Daten entfernte, wodurch die Auswirkungen des Datenmissbrauchs verringert wurden.
Kritische Angriffe auf MEGA-Schwachstellen (2022)
Im Jahr 2022 entdeckten Forscher der ETH Zürich kritische Sicherheitslücken im Cloud-Speicherdienst MEGA, die die Vertraulichkeit von Benutzerdaten gefährdeten. Mit über 10 Millionen täglichen Benutzern und 122 Milliarden geteilten Dateien war MEGA, bekannt für seine benutzergesteuerte Ende-zu-Ende-Verschlüsselung, dem Risiko von Datenschutzverletzungen und unerwünschtem Datenzugriff ausgesetzt. Zu den Angriffen gehörten Plaintext- und Framing-Angriffe, Angriffe auf die Integrität sowie ein RSA-Verschlüsselungsangriff nach dem Bleichenbacher-Verfahren.
MEGA reagierte mit Software-Updates zur Behebung kritischer Schwachstellen und versuchte damit, die Sicherheit seiner kryptografischen Architektur zu verbessern. Bis Ende 2022 hatte das Unternehmen alle Schwachstellen im Webclient und in den nativen Apps behoben.
Insider-Bedrohung bei LastPass (2023)
LastPass gab im Februar 2023 einen Sicherheitsvorfall bekannt, bei dem der Heimcomputer eines leitenden Ingenieurs mit besonderem Zugriff auf die kritischen Systeme von LastPass gehackt wurde, woraufhin Authentifizierungsdaten gestohlen wurden. Mithilfe dieser Zugangsdaten verschafften sich die Angreifer Zugriff auf den Amazon-S3-Cloud-Speicher von LastPass und kompromittierten Produktions-Backups, weitere Cloud-Ressourcen sowie wichtige Datenbank-Backups.
Nach dem Angriff verstärkte LastPass die Sicherheitsvorkehrungen für seinen AWS-S3-Speicher, unter anderem durch eine verbesserte Protokollierung und Alarmierung sowie strengere IAM-Kontrollen. Das Unternehmen deaktivierte frühere IAM-Benutzer aus der Entwicklung, setzte Beschränkungen für langlebige IAM-Benutzer durch, wechselte die Schlüssel der IAM-Benutzer für Produktionsdienste aus, verhängte strenge IP-Beschränkungen, entfernte veraltete IAM-Benutzer und führte eine Durchsetzung der IAM-Ressourcenkennzeichnung mit regelmäßigen Berichten über Verstöße ein.
Fazit: Sicherheitsherausforderungen und Risiken bei Cloud-Speichern abmildern
Die Bewältigung von Risiken bei Cloud-Speichern gewährleistet Datenintegrität und Schutz vor unbefugtem Zugriff, Datenschutzverletzungen und Verstößen gegen Compliance-Vorgaben. Die Umsetzung starker Sicherheitsmaßnahmen wie Verschlüsselung, Schulungen und regelmäßiger Audits ist von grundlegender Bedeutung, um Unternehmen vor finanziellen Verlusten, Reputationsschäden und rechtlichen Konsequenzen infolge kompromittierter Daten und Datenschutzverletzungen zu schützen.
Für einen besseren Schutz vor diesen Schwachstellen sollten Sie die Best Practices und Tipps für Cloud-Sicherheitsverfahren anwenden, um die allgemeine Sicherheit Ihrer in der Cloud gespeicherten Daten zu gewährleisten.