

















クラウドストレージのセキュリティ問題とは、クラウドにデータを保存する際に組織や消費者が直面する、運用面および機能面の課題を指します。こうした問題は内部の不備や欠陥に起因するもので、必ずしも外部の脅威を伴うとは限りません。クラウドストレージのリスクには、保存されたデータのセキュリティを脅かす可能性のある外部の脅威や脆弱性が含まれます。リスクが問題につながることもありますが、同時に、こうした問題に対処することでリスクを防ぐこともできます。
クラウドストレージに関する主なセキュリティ問題とリスク、および効果的な対策をまとめました。以下では、クラウドストレージの脆弱性を浮き彫りにした実際の出来事を例に、これらの概念を説明します。
クラウドストレージに関する主な8つのセキュリティ問題
一般的なクラウドストレージのセキュリティ上の課題には、データ転送速度、可用性と信頼性、データの可搬性、統合、制御と可視性の不足などがあります。コンプライアンス上の問題、ベンダーロックインへの懸念、熟練した人材の不足も、保存データのセキュリティと機能に対する潜在的な脅威となります。
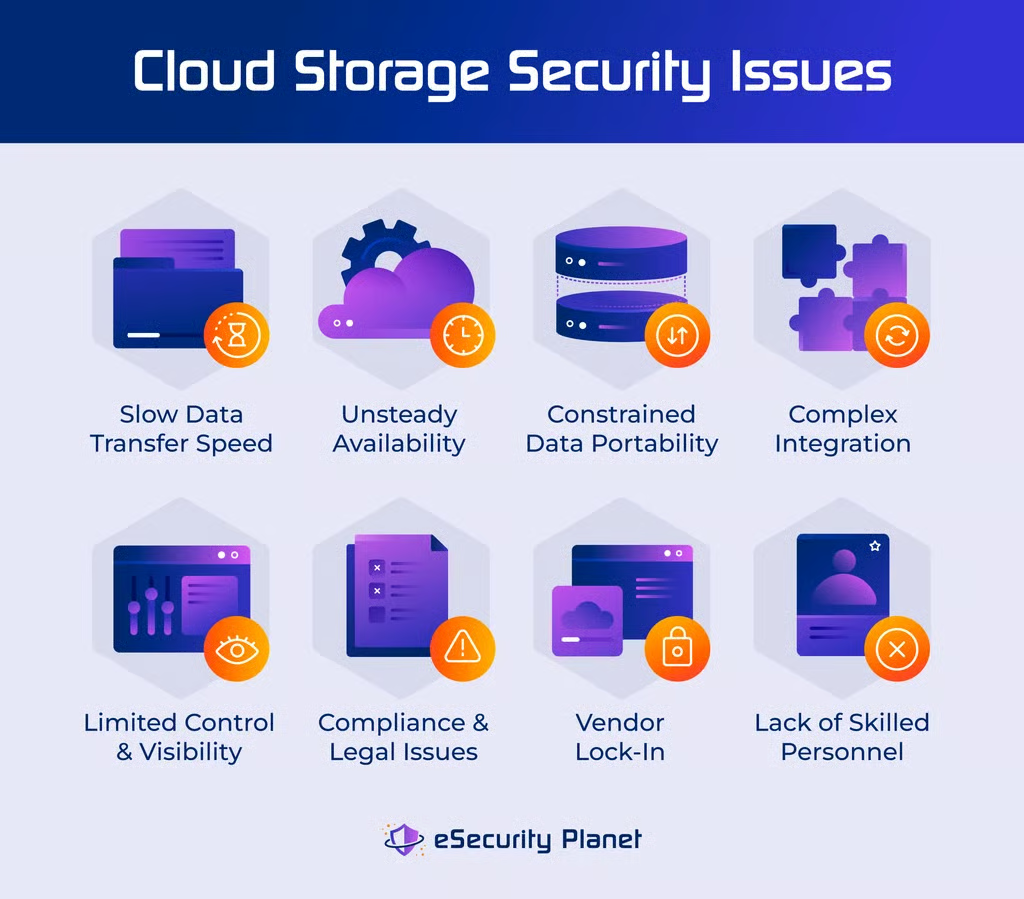
データ転送速度
データ転送速度、つまりデータが拠点間を移動する速さは、大規模なデータセットを効率的に流通させる能力に影響し、生産性やユーザー満足度を低下させます。企業がデータへの即時アクセスを期待する中、速度低下や遅延は危険をもたらし、転送中のデータをさらす可能性があります。送信に長時間かかると、悪意ある攻撃者がデータを傍受または侵害する余地が生まれ、データのセキュリティと完全性が脅かされます。
クラウドストレージにおけるデータ転送速度の低下に対処するには、ネットワーク構成を最適化し、コンテンツ配信ネットワーク(CDN)を利用するとともに、効率的なデータ圧縮技術を導入します。
可用性と信頼性
クラウドストレージサービスの障害は業務に影響を与え、重要なデータへのアクセスを妨げます。ダウンタイムによってインシデント対応が制限され、データ侵害のリスクが高まるほか、DDoS攻撃の足掛かりとして悪用される可能性もあります。
強固なインフラ、冗長化の仕組み、地理的に分散したデータセンターを導入して、ダウンタイムを減らします。監視と自動フェイルオーバーを活用することで、攻撃によるインシデントを最小限に抑えながら、レジリエンスを高めます。
データの可搬性
データの可搬性とは、クラウドプロバイダーとオンプレミスシステムの間でデータを移動できることです。組織はシームレスな移行の妨げとなる障壁に直面し、柔軟性やプロバイダー切り替えの目標に影響が及びます。移行上の課題によって転送が不完全になると、重要な情報がリスクにさらされます。
プロバイダーとオンプレミスシステムの間でスムーズに移行できるよう、明確なプロトコルと互換性手順を確立します。定期的なテスト、データ転送方法のカスタマイズ、綿密な監視は、いずれも移行プロセス中のリスク低減とセキュリティ向上に役立ちます。
統合
クラウドストレージを既存のオンプレミスシステムや他のクラウドサービスと統合するのは、容易ではない場合があります。互換性への懸念、データの一貫性、既存のプロトコル要件などが、統合を難しくします。シームレスな統合により、ワークフローが円滑に維持され、データの相互運用性が確保されます。
高度なデータ相互運用ソリューションを利用し、オンプレミスシステムとクラウドシステムの間に明確な通信経路を構築して、ワークフローの効率を高めます。
制御と可視性の不足
クラウドアーキテクチャの可視性が不十分だと、脅威への対応が遅れ、データ侵害のリスクが高まります。セキュリティ規則の適用や適切な暗号化を怠ると、意図せずデータが露出する可能性があります。
定期的なレビュー、分析機能の強化、インシデント対応手法によってセキュリティを向上できます。Cloud-Native Application Protection Platforms(CNAPP)などのソリューションを利用して、侵害発生時のリスクを低減し、対応時間を短縮します。
コンプライアンスと法的問題
データの保存や処理に関する規制とコンプライアンス要件は、業界や地域によって異なります。例として、欧州のGDPR、医療分野のHIPAA、決済カードデータに関するPCI DSSなどがあります。規制要件を満たせなければ、データセキュリティが脅かされ、企業が法的措置や評判の低下にさらされる可能性があります。
関連する規則を常に把握し、それに応じてストレージのルールを調整します。強固なデータガバナンスポリシーを導入し、定期的なコンプライアンス監査を実施するとともに、業界標準に適合した機能を提供するクラウドサービスを利用します。
ベンダーロックイン
ベンダーロックインは、企業が単一のクラウドサービスプロバイダーに過度に依存し、柔軟性や選択肢が失われた状態です。プロバイダーからの移行は困難で、費用もかかる場合があります。企業がプロバイダーを容易に切り替えたり、リスクを減らして競争上の優位性を得るためにマルチクラウド戦略を導入したりする選択肢を求める中、懸念が生じます。
Kubernetesなどのコンテナ化と抽象化レイヤーを利用すれば、プログラムを複数のクラウド環境間で移植可能にできます。契約条件を定期的に分析し、撤退戦略を策定するとともに、相互運用可能なソリューションを探すことで、単一プロバイダーへの依存を減らせます。
熟練した人材の不足
適格な人材がいなければ、企業はセキュリティ問題の分析や緩和に失敗する可能性があります。複雑なクラウド技術を導入・管理するには、専門的な知識が必要です。クラウドセキュリティの手順、設定、潜在的な脆弱性に関する知識が不十分だと、設定ミス、アクセス制御の不足、全般的なセキュリティの弱体化につながります。
研修や適格な人材の採用に投資します。スタッフがクラウドセキュリティの実践、認定資格、専門プラットフォームに関する知識を得られるようにすることで、能力の幅が広がります。外部のクラウドセキュリティ専門家やマネージドサービスプロバイダーと協力し、社内の能力を強化します。
クラウドストレージに関する8つの一般的なセキュリティリスクと対策
クラウドストレージのリスクには、設定ミス、データ侵害、安全でないインターフェース、DDoS攻撃、マルウェア、内部脅威、暗号化の問題、パッチ適用の問題などがあります。幸い、各リスクに対処するための対策があります。
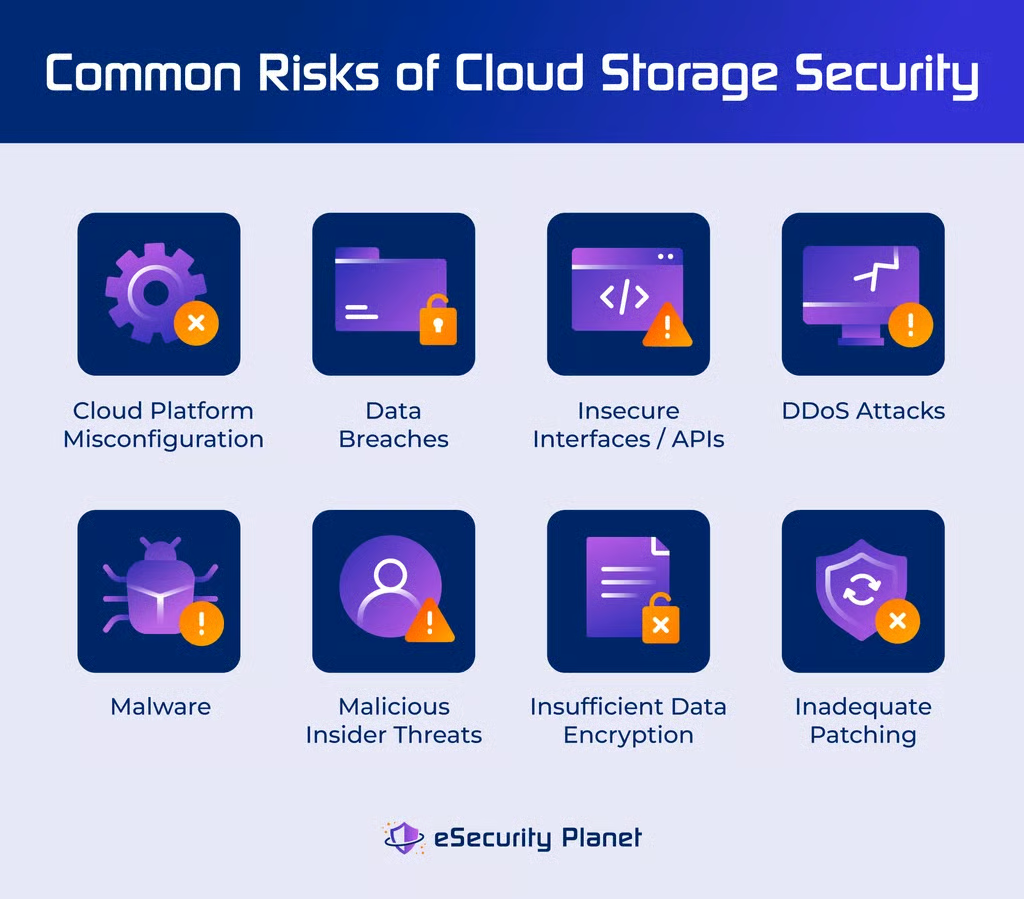
クラウドプラットフォームの設定ミス
NSAの調査で最も一般的な脆弱性とされるクラウドの設定ミスは、ベストプラクティスに関する認識不足や、DevOps/インフラチーム内でのピアレビュー不足に起因します。権限の誤った割り当て、デフォルト設定の未変更、セキュリティ設定の不適切な管理によって設定ミスが発生し、機密データやサービスが露出する可能性があります。これは、設定ミスのある環境に保存されたデータに依存するすべてのユーザーに影響します。
クラウドの設定ミスを緩和する方法
クラウドの設定ミスを効果的に管理するには、以下の5つの主要な実践事項を優先します。
- 最小権限の原則を徹底する:リソースに必要な最小限のアクセス権だけを付与します。ユーザーのアクセス権を定期的に確認し、変更します。
- IAMツールを利用する:サードパーティ製ツールを使ってIdentity and Access Management(IAM)ポリシーをスキャンします。
- IaCをレビューする:チームメンバーにInfrastructure as Code(IaC)ファイルを確認してもらいます。
- HTTPSを優先する:HTTPではなくHTTPSを使用し、不要なポートをブロックします。
- シークレットを一元管理し、ストレージを非公開に設定する:APIキーとパスワードは、中央の安全な管理システムに保存します。デフォルトのデータストレージ設定は非公開にします。
データ侵害
Statistaのデータ侵害レポートによると、米国では1,802件の侵害が発生し、4億2,214万件のレコードが流出しました。Verizonの2023年版Data Breach Investigations Report(DBIR)でも、2022年に発生したデータ侵害の83%に内部関係者が関与していたことが明らかになっています。侵害は、クラウドインフラやアプリケーションの脆弱性を悪用した結果として発生することが多く、ハッカーはソフトウェアの脆弱性、フィッシング、認証情報の漏えいなどの手法を使います。
データ侵害を緩和する方法
クラウドに機密データを保存している人は、データ侵害が発生した場合に誰でも被害を受ける可能性があります。リスクを下げるため、以下の予防策を講じましょう。
- データを暗号化する:転送中および保存中のデータを暗号化し、基本的なセキュリティを確保します。
- APIベースのCASBを利用する:APIベースのCloud Access Security Broker(CASB)を導入し、侵害を未然に防ぎます。
- 定期的な監査とアラートを実施する:定期的な監査、アクティビティの監視、アラートの設定によってセキュリティを強化します。
- マイクロセグメンテーションとJEAを導入する:マイクロセグメンテーションとJust Enough Administration(JEA)によってユーザー制御を強化します。
- ファイルをバックアップする:パブリッククラウドのリソースを定期的にバックアップします。
安全でないインターフェース/API
攻撃者はAPIの弱点を悪用し、不正アクセスやデータの改ざんを行ったり、クラウド環境に悪意あるコードを埋め込んだりします。API経由でクラウドサービスに接続するユーザーだけでなく、安全なデータ交換に依存する企業もこうしたリスクに直面します。現代のプログラミングでAPIがますます普及する中、コードインジェクションやアクセス制御・古いコンポーネントの脆弱性悪用といった典型的な攻撃を緩和するには、APIの保護が不可欠です。
安全でないインターフェース/APIを緩和する方法
弱いインターフェース/APIによってセキュリティ上の懸念にさらされる可能性があるユーザーは、以下の対策を利用できます。
- APIセキュリティ対策を実装する:包括的なAPIセキュリティ機能を導入します。定期的な入力データの検証や適切な認証プロトコルなどが含まれます。
- Webアプリケーションファイアウォール(WAF)を利用する:WAFは、IPアドレスやHTTPヘッダーに基づいてリクエストを検査し、コードインジェクションの試みを検出するとともに、応答数の上限を定めます。
- DDoS対策を実装する:DDoS攻撃を防ぐ専用の保護メカニズムを導入します。
- レートを制限する:一定期間内に単一のユーザーまたはIPアドレスから送信できるAPIクエリ数を制限します。
- APIを監視・記録する:APIのアクションを追跡・評価するため、包括的な監視とログ記録を確立します。ログを確認して、予期しないパターンや潜在的なセキュリティインシデントを発見します。
DDoS攻撃
分散型サービス拒否(DDoS)攻撃の平均継続時間は、2021年の30分から2022年には50分に増加しました。DDoS攻撃は、ネットワーク層やアプリケーション層の脆弱性を利用して通常の運用を妨害し、Webサービスを停止させようとする悪意ある試みです。クラウドシステムに大量のトラフィックを送り付けて容量を圧迫し、サービス障害を引き起こします。影響を受けたクラウドサービスをデータへのアクセスや保存に利用するCSPと顧客に影響を与えます。
DDoS攻撃を緩和する方法
DDoS攻撃のリスクを軽減するには、以下の方法を導入します。
- トラフィックフィルタリングを利用する:トラフィックフィルタリング技術によって正規のトラフィックと悪意あるトラフィックを分離し、システムが有害なリクエストを拒否できるようにします。
- 冗長なネットワーク設計を構築する:冗長なネットワーク構造によって、DDoS攻撃に対するレジリエンスを高めます。
- レジリエンスをテストする:DDoS攻撃をシミュレーションしてシステムのレジリエンスを定期的にテストし、欠陥を発見します。
- インシデント対応計画を策定する:DDoS攻撃専用のインシデント対応計画を作成し、更新します。
- 常時稼働型のDDoS対策を確保する:長期的なセキュリティを確保するため、DDoS対策サービスを常に有効にします。
マルウェア
2022年には世界で55億件のマルウェア感染が発生しました。マルウェアがクラウドプロバイダーのシステムに感染すると、クラウドストレージのセキュリティに大きな脅威をもたらします。オンプレミスシステムと同様に、攻撃者は悪意あるメールの添付ファイルやソーシャルメディアのリンクを使ってユーザーを攻撃できます。マルウェアが活動を開始すると、検知を回避し、クラウドサービスアプリから情報を盗んだり盗聴したりしてデータセキュリティを脅かす可能性があります。
マルウェアを緩和する方法
以下の戦略を使って、クラウドストレージにおけるマルウェアの脅威を軽減します。
- ウイルス対策ソリューションを導入する:ウイルス対策ソリューションを導入し、定期的に更新するとともに、クラウド環境を継続的に監視します。
- データをバックアップする:セキュリティインシデントやデータ損失が発生した場合に迅速に復旧できるよう、包括的なバックアップを確立します。
- ネットワークセグメンテーションを導入する:ネットワークセグメンテーションを使用して異なる部分を分離し、不正アクセスを防ぐことで、セキュリティを強化します。
- 多要素認証(MFA)を利用する:多要素認証を有効にし、パスワード以外の認証を求めることで、セキュリティをさらに強化します。
- ゼロトラストセキュリティモデルを導入する:ゼロトラストセキュリティモデルを導入し、人やデバイスの身元と信頼性を検証します。
悪意ある内部関係者の脅威
悪意ある内部関係者の脅威は、人物が企業のリソースに不正アクセスした場合に発生します。こうした内部関係者は、意図的にアクセス権を悪用したり、設定ミスによって重要なデータを誤って露出させたりする可能性があります。内部関係者のリスクは、認識不足、従業員の不満、ソーシャルエンジニアリング攻撃などに起因します。悪意ある内部関係者は、フィッシングの成功や認証情報の管理の甘さを利用し、クラウドリソースへの不正アクセスを引き起こすこともあります。
内部関係者の脅威を緩和する方法
内部関係者の脅威を緩和するには、以下の対策を講じます。
- 身元調査を実施する:採用プロセスで徹底した身元調査を実施し、新入社員の信頼性を確認します。
- 厳格なアクセス制御を設定する:厳格なアクセス制御を設定してユーザー権限を制限し、不正アクセスを防ぎます。
- スタッフの研修を継続する:継続的なサイバーセキュリティ研修を職員に提供し、意識を高めるとともに、安全なプラクティスを推進します。
- 安全なパスワード運用を適用する:強力なユーザー認証を確保し、MFAを使用して、安全なパスワード運用に従います。
- フィッシングメールをフィルタリングする:自動化された方法でフィッシングメールをフィルタリングし、従業員がフィッシング攻撃の被害に遭う危険を低減します。
不十分なデータ暗号化
クラウドストレージにおける不十分なデータ暗号化とは、保存中または転送中の情報が適切に保護されず、望ましくないアクセスにさらされる状態です。暗号化の欠如は、不正アクセス、データ転送中の傍受、機密性の侵害、データの改ざん、コンプライアンス違反など、大きな危険をもたらします。
不十分なデータ暗号化を緩和する方法
不十分なデータ暗号化への対策は、クラウドサービスプロバイダーだけでなく、クラウドサービスを利用する組織やユーザーも実施する必要があります。
- エンドツーエンド暗号化を利用する:エンドツーエンド暗号化技術によって、通信プロセス全体を通じてデータを保護します。
- 転送中および保存中のデータを暗号化する:暗号化技術を適用し、情報を転送中および保存中に保護します。
- 暗号化標準を更新する:最新の暗号化標準と技術を常に把握し、強力なセキュリティ対策を確実に実装します。
- アクセス制御を導入する:強力なアクセス制御によって、機密情報への不正アクセスを防ぎます。
- 定期的な監査を実施する:定期的に暗号化の実践を監査し、潜在的な脆弱性を早期に検出して対処します。
不十分なセキュリティパッチ適用
不十分なセキュリティパッチ適用とは、システムやプログラムに必要なセキュリティ修正を遅れて、または不完全にインストールすることです。セキュリティパッチが適時に適用されないと、システムはサイバー攻撃に対して脆弱なままになります。悪意ある攻撃者は既知のソフトウェアの脆弱性を頻繁に標的とし、パッチ適用の遅れを利用して不正アクセスを取得したり、クラウド環境のセキュリティを危険にさらしたりします。
不十分なセキュリティパッチ適用を緩和する方法
安全でレジリエントなクラウド環境を確保するためにクラウドサービスに依存するユーザーは、不十分なセキュリティパッチ適用に対処するため、以下を実施できます。
- パッチ管理システムを導入する:堅牢なパッチ管理システムによって、セキュリティパッチの特定、テスト、迅速な展開を自動化します。
- 定期的な脆弱性スキャンを実施する:定期的に脆弱性スキャンを実施して潜在的なセキュリティ上の欠陥を発見し、重大な脆弱性に基づいてパッチ適用の優先順位を決めます。
- パッチ適用ポリシーを作成する:明確なパッチ適用ポリシーを徹底し、クラウドインフラ全体でセキュリティパッチをインストールする期限と方法を定めます。
- ベンダーと連携する:ソフトウェアプロバイダーとの連絡を維持して最新のセキュリティパッチと更新を把握し、適時にインストールできるようにします。
- セグメント化されたネットワークアーキテクチャを構築する:セグメント化されたネットワーク設計によってパッチ適用の影響を抑え、システム全体を中断することなく、分離したアップグレードを可能にします。
実際に悪用されたクラウドストレージの脆弱性の例
過去5年間に発生したクラウドストレージの脆弱性の主な事例には、Cam4で発生した過去最大規模のデータ侵害インシデント、MEGAの重大なセキュリティ問題、LastPassの悪意ある内部関係者の脅威などがあります。それぞれの脆弱性と、これらの組織がどのように対処したかを詳しく見ていきましょう。
Cam4の設定ミスとデータ侵害(2020年)
Cam4は史上最大のデータ侵害の記録を持ち、100億件のアカウントが侵害されました。2020年初頭、研究者はアダルトサイトCAM4で発生した大規模なデータ侵害を発見しました。原因は、設定ミスのあるElasticsearchデータベースでした。窃取によって110億件のレコードが流出し、氏名、メールアドレス、パスワード、支払い情報などの機密性の高いユーザー情報も含まれていました。
幸い、セキュリティ企業のSafety Detectivesが、サイバー犯罪者より先に侵害されたデータベースを発見しました。CAM4の親会社であるGranity Entertainmentは、直ちにデータベースを停止しました。ユーザー情報が盗まれた証拠はありませんが、このインシデントは、脅迫、性的脅迫、認証情報の詰め込み攻撃の危険性を浮き彫りにしています。CAM4は、サーバーを保護し、個人を特定できる情報を削除することで対応し、侵害の影響を軽減しました。
MEGAに対する重大な脆弱性攻撃(2022年)
2022年、ETH Zurichの研究者が発見した重大なセキュリティ上の欠陥によって、MEGAのクラウドストレージサービスではユーザーデータの機密性が危険にさらされました。1日あたり1,000万人を超えるユーザーが利用し、1,220億個のファイルが共有されているMEGAは、ユーザーが管理するエンドツーエンド暗号化で知られていましたが、プライバシー侵害や望ましくないデータアクセスのリスクにさらされました。攻撃には、平文攻撃とフレーミング攻撃、完全性攻撃、Bleichenbacher方式のRSA暗号化攻撃が含まれていました。
MEGAはソフトウェアアップデートを実施して重大な脆弱性を修正し、暗号アーキテクチャのセキュリティ向上を図りました。2022年末までに、Webクライアントとネイティブアプリのすべての脆弱性を修正しました。
LastPassの内部関係者による脅威(2023年)
LastPassは、2023年2月にセキュリティインシデントを公表しました。LastPassの重要なシステムに特別なアクセス権を持つシニアエンジニアの自宅のコンピューターがハイジャックされ、認証情報が盗まれたというものです。攻撃者はこの認証情報を悪用してLastPassのAmazon S3クラウドストレージにアクセスし、本番環境のバックアップ、その他のクラウドリソース、重要なデータベースバックアップを侵害しました。
ハッキングを受け、LastPassはAWS S3ストレージのセキュリティ対策を強化し、ロギングとアラートを改善するとともに、IAM制御を厳格化しました。以前の開発用IAMユーザーを無効化し、長期間存続するIAMユーザーに制限を設け、本番サービス用IAMユーザーのキーをローテーションし、厳格なIP制限を適用しました。さらに、不要になったIAMユーザーを削除し、定期的な非準拠レポートを伴うIAMリソースタグ付けの徹底も実施しました。
まとめ:クラウドストレージのセキュリティ問題とリスクを緩和する
クラウドストレージのリスクに対処することで、データの完全性を確保し、不正アクセス、侵害、コンプライアンス違反から保護できます。暗号化、研修、定期的な監査などの強力なセキュリティ対策を実施することは、データの侵害やプライバシー侵害による金銭的損失、評判の低下、法的な影響から企業を守るうえで不可欠です。
これらの脆弱性に対する防御を強化するには、クラウドセキュリティのベストプラクティスとヒントを学び、クラウドに保存したデータの全体的なセキュリティを確保します。