

















Cloud-Speicher ist ein Cloud-Computing-Modell, bei dem Daten auf von einem Dienstanbieter betriebenen Remote-Servern gespeichert werden, die über Internetverbindungen zugänglich sind. Für Unternehmen ist es eine skalierbare und kostengünstige Speicherlösung, die im Rahmen eines Abonnements angeboten wird. Bei der Bewertung der Gesamtsicherheit von Cloud-Speichern und der Auswahl einer auf Ihr Unternehmen zugeschnittenen Lösung ist es hilfreich, deren Funktionen, potenzielle Risiken, Sicherheitsmaßnahmen und weitere Aspekte zu bestimmen.
Sicherheitsunterschiede zwischen Cloud-Speicher und lokalem Speicher
Cloud-Speicher nutzt Remote-Server, auf die über das Internet zugegriffen wird, während beim lokalen Speicher Daten auf physischen Geräten gespeichert werden, die direkt mit dem Gerät eines Benutzers verbunden sind. Er zeichnet sich durch Fernzugriff, Skalierbarkeit und Sicherheit aus und bietet Optionen für die verteilte Speicherung sowie Möglichkeiten zur Einhaltung von Datenschutzvorgaben. Lokaler Speicher setzt auf direkten Zugriff, potenzielle Kosteneinsparungen und eine geringere Abhängigkeit vom Internet, bietet jedoch nicht die Skalierbarkeit und Sicherheit der Cloud.
Hier sehen Sie die Unterschiede zwischen Cloud- und lokalem Speicher im Hinblick auf Zugänglichkeit, Verteilung, Sicherheitsmaßnahmen und weitere Aspekte:
| Cloud-Speicher | Lokaler Speicher | |
|---|---|---|
| Datenspeicherung und Zugänglichkeit | Auf Remote-Servern gehostet; über APIs von Drittanbietern und eine Internetverbindung zugänglich; Zugriff von überall. | Daten werden auf physischen Medien (SSDs, HDDs und USB-Laufwerken) gespeichert. Dadurch ist der Zugriff auf bestimmte Geräte beschränkt und für die mobile Nutzung eine physische Übertragung erforderlich. |
| Verteilung und Ausfallzeiten | Hochgeladene Daten werden in Blöcke aufgeteilt und auf Server verteilt; mögliche Ursachen für Ausfallzeiten sind eine schlechte Internetverbindung, Stromausfälle und Wartungsarbeiten am Dienst. | Keine Abhängigkeit vom Internet; schneller Zugriff vor Ort; anfällig für unvorhergesehene Katastrophen wie Brände oder Überschwemmungen. |
| Fernzugriff und Sicherheitsmaßnahmen | Fernzugriff ist möglich; potenzielle Sicherheitsprobleme werden durch die Protokolle des Cloud-Anbieters gelöst; gemeinsam genutzte Ressourcen können die Leistung beeinträchtigen. | Für den Fernzugriff sind VPNs oder RDP erforderlich; vollständige Kontrolle über Datenspeicherung, Zugriff und Sicherheitsprotokolle. |
| Datenschutzvorschriften und Compliance | Compliance-Zertifizierungen wie HIPAA und DSGVO sind verfügbar, liegen jedoch in der Kontrolle des Unternehmens; regulierte Daten sollten sicher gespeichert werden. | Komplexe Compliance-Prozesse, bei denen Unternehmen Protokolle für regulierte Daten erstellen und ausführen müssen. |
| Vertrauliche und halbprivate Dateien | Gesetzlich geschützte Dateien sollten auf konformen Cloud-Plattformen gespeichert werden; für vertrauliche Dateien sind branchenspezifische Sicherheitsverfahren erforderlich. | Hochsensible Dateien sollten in speziell dafür entwickelten Systemen gespeichert werden; halbprivate Dateien können mit strengen Kontrollen und Schulungen gespeichert werden. |
| Datensicherheit und Wiederherstellungsmaßnahmen | Zuverlässige CSPs bieten ein hohes Maß an Sicherheit und Backup-Diensten; im Falle eines Datenverlusts ist eine Wiederherstellung möglich. | Benutzer haben direkte Kontrolle über die Datensicherheit, sind aber auch für Backup-Verfahren und dauerhaft verlorene Daten im Falle einer Beschädigung oder eines Verlusts des Geräts verantwortlich. |
| Skalierbarkeit und Infrastruktur | Je nach Bedarf skalierbar und flexibel. | Eine Erweiterung erfordert neue Hardware, was potenziell langsamer oder teurer sein kann. |
| Internetverbindung und Leistung | Die Datenübertragung hängt von einem guten Internetzugang ab; gemeinsam genutzte Netzwerkressourcen können die Leistung beeinträchtigen. | Keine Abhängigkeit vom Internet; Datentransport und Leistung sind stärker lokal begrenzt, wobei Skalierungsprobleme auftreten können. |
| Kosten und Wartung | Monatliche oder jährliche Kosten; die Wartung übernimmt der Anbieter, was zu Kosteneinsparungen führt. | Anschaffungskosten für Hardware, laufende Wartung sowie mögliche Kosten für Reparaturen oder Ersatz. |
Warum Cloud-Speicher insgesamt sicher ist
Cloud-Speicher zeichnet sich als sichere Lösung aus, da Cloud-Sicherheitsanbieter (CSPs) über Sicherheitsexpertise und Möglichkeiten zur Datenwiederherstellung verfügen und spezifische Sicherheitsfortschritte bieten, etwa die Integration von Ransomware-Schutz, geschäftsorientierte Cloud-Transformationen, eine stärkere Verlagerung an den Edge und die Einführung von NVMe over Fabrics.
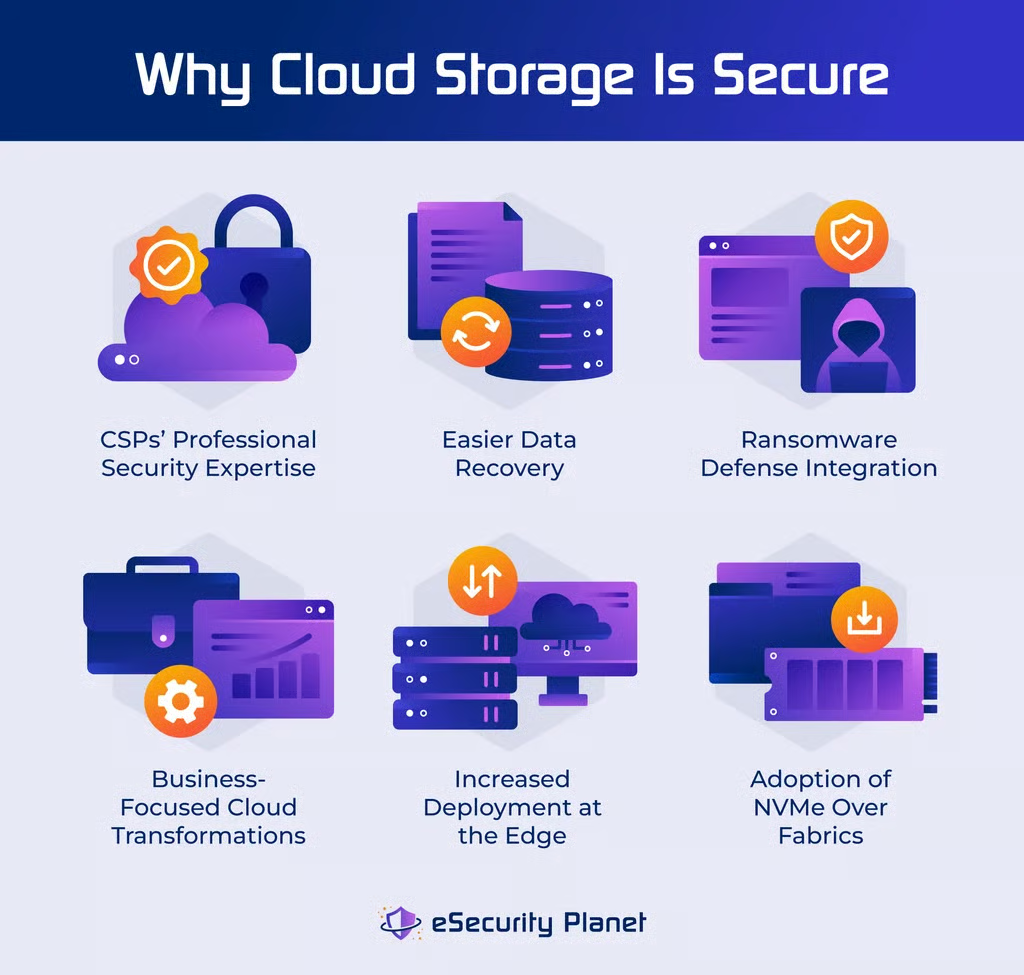
Professionelle Sicherheitsexpertise von CSPs
Die professionelle Sicherheitsexpertise von CSPs trägt wesentlich zu den Sicherheitsfunktionen und zur Verbesserung der allgemeinen Widerstandsfähigkeit von Cloud-Speichern bei. Cloud-Experten überwachen potenzielle Bedrohungen aktiv und reagieren darauf, sodass Sicherheitsmechanismen kontinuierlich aktualisiert und an die neuesten Anforderungen angepasst werden. Die Zusammenarbeit mit CSPs verbessert die Sicherheitsumgebung, wenn neu auftretende Risiken schnell und umfassend eingedämmt werden müssen.
Einfachere Datenwiederherstellung
Cloud-Speicher erleichtert die Datenwiederherstellung im Falle eines Unfalls, einer Löschung oder eines Überschreibens. Laut der Cloud-Speicherstudie von Unitrends aus dem Jahr 2019 konnten 62 % der Befragten Daten erfolgreich aus der Cloud wiederherstellen. Dieser Trend dürfte zunehmen, da Gartner bis 2026 eine Verdreifachung der Kapazität für unstrukturierte Daten prognostiziert. Die höhere Skalierbarkeit von Cloud-Speichern kann effektive Lösungen zur Datenwiederherstellung unterstützen.
Integration von Ransomware-Schutz
Cloud-Speicher bekämpft Ransomware-Bedrohungen mit integrierten Schutzmechanismen und umfassenden, von Cybersicherheitsexperten empfohlenen Verfahren. Diese Integration stellt sicher, dass die Speicherumgebung Ransomware-Angriffe erkennen, verhindern und abwehren kann, was zur allgemeinen Widerstandsfähigkeit gespeicherter Daten beiträgt.
Gartner prognostiziert, dass bis 2025 60 % der Unternehmen integrierte Strategien zur Ransomware-Abwehr auf Speichergeräten benötigen werden – gegenüber 10 % im Jahr 2022. Der deutliche Anstieg bei Unternehmen, die integrierte Methoden zur Ransomware-Abwehr benötigen, deutet auf ein stärkeres Bewusstsein für Cyberbedrohungen hin. Da Ransomware-Bedrohungen immer ausgefeilter werden, erkennen Unternehmen zunehmend, wie wichtig es ist, ihre Sicherheitsmaßnahmen zu verstärken, um Daten vor böswilligen Angriffen zu schützen.
Geschäftsorientierte Cloud-Transformationen
Cloud-Transformationen, die den sich wandelnden Geschäftsanforderungen Rechnung tragen, ermöglichen heute eine schnelle Bereitstellung und Anpassung. Das bedeutet, bei Bedarf neue Maßnahmen umzusetzen oder bestehende zu ändern. Cloud-Speicher bietet Unternehmen wichtige Vorteile wie Flexibilität, Agilität, Geschäftskontinuität und eine schnellere Bereitstellung, die alle zu einer höheren Reaktionsfähigkeit der Organisation und einer besseren Sicherheit beitragen.
In Fortinets Cloud-Sicherheitsumfrage 2023 unter Cybersicherheitsexperten wählten 52 % Speicher als den Dienst aus, den ihr Unternehmen in der Cloud bereitstellte. Als Gründe nannten sie ein geringeres Risiko, höhere Sicherheit und Kosteneinsparungen während der Migration.
Verstärkte Bereitstellung am Edge
Die verstärkte Bereitstellung von Cloud-Speichern am Edge begegnet Sicherheitsbedenken hinsichtlich der Latenz unmittelbar. Unternehmen verkürzen die Zeit für die Übertragung und Verarbeitung von Informationen, indem sie diese näher am Ort ihrer Entstehung speichern. Dadurch verringert sich das Zeitfenster für Risiken und die allgemeine Datensicherheit während der Übertragung verbessert sich.
Der starke Anstieg bei Edge-Computing und verteilter Datenverarbeitung (40 % bis 2025, gegenüber 15 % im Jahr 2022) unterstreicht die Bedeutung von Edge-Computing und verteilter Datenverarbeitung. Unternehmen versuchen, die Latenz zu verringern und die Möglichkeiten zur Datenverarbeitung in Echtzeit zu verbessern, indem sie Daten näher an ihrem Entstehungsort speichern.
Einführung von NVMe over Fabrics
Der Einsatz von NVMe over Fabrics verbessert die Sicherheit von Cloud-Speichern, indem er Verfahren zum Abruf von Daten beschleunigt. Die höhere Leistung und geringere Latenz dieser Technologie ermöglichen einen schnellen Zugriff auf Daten und deren Wiederherstellung. Dadurch sinkt das Risiko einer längeren Gefährdung und potenzieller Sicherheitsprobleme im Zusammenhang mit einem verzögerten Datenabruf.
Die zunehmende Einführung von NVMe over Fabrics in externen Business-Speicherarrays (30 % bis 2025, gegenüber weniger als 5 % im Jahr 2021) )deutet auf einen Trend zu leistungsstarken Speicherlösungen hin. NVMe over Fabrics entwickelt sich zu einer wichtigen Technologie im Cloud-Speicher. Dieser Trend ist insbesondere für zentrale Workloads von Bedeutung, da Unternehmen einen schnelleren Datenzugriff und eine geringere Latenz anstreben.
Sicherheitsrisiken von Cloud-Speichern
Trotz seiner offensichtlichen Vorteile ist Cloud-Speicher weiterhin mit gängigen Herausforderungen konfrontiert, darunter Fehlkonfigurationen, Datenschutzverletzungen, unsichere Schnittstellen, unbefugter Zugriff, DDoS-Angriffe, Insider-Bedrohungen, mangelnde Kontrolle, Verschlüsselungsprobleme, Probleme bei der Installation von Patches sowie Compliance- und Überwachungsprobleme. Das Verständnis dieser Risiken hilft Unternehmen, fundierte Strategien für Risikomanagement und Risikominderung umzusetzen.
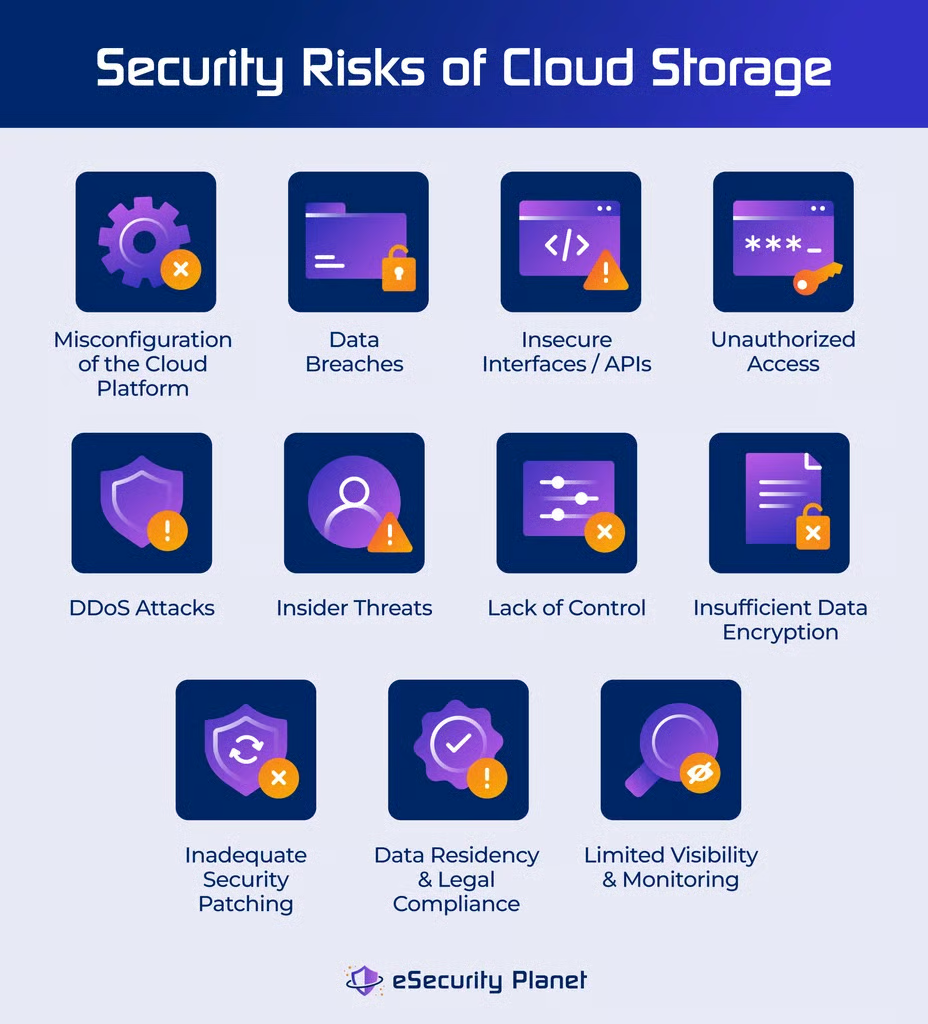
Fehlkonfiguration der Cloud-Plattform
Menschliche Fehler bei der Konfiguration können sensible Daten oder Dienste offenlegen. Schwachstellen entstehen, wenn Berechtigungen falsch eingerichtet, Standardkonfigurationen unverändert gelassen oder Sicherheitseinstellungen unsachgemäß verwaltet werden. Führen Sie regelmäßige Audits der Cloud-Konfigurationen durch und automatisieren Sie das Konfigurationsmanagement. Schulen Sie die an Einrichtung und Wartung beteiligten Personen fortlaufend.
Datenschutzverletzungen
Datenschutzverletzungen treten häufig aufgrund ausgenutzter Schwachstellen in der Cloud-Infrastruktur oder in Anwendungen auf. Cyberkriminelle nutzen verschiedene Methoden, um sich illegalen Zugriff zu verschaffen und sensible Daten zu stehlen, etwa durch das Ausnutzen von Softwarefehlern, Phishing-Angriffe oder die Verwendung kompromittierter Zugangsdaten. Jeder, der sensible Daten in der Cloud speichert, ist im Falle einer Datenschutzverletzung gefährdet. Setzen Sie daher auf starke Verschlüsselung, Authentifizierung und zeitnahe Patch-Installationen.
Unsichere Schnittstellen und APIs
Angreifer können Schwachstellen in Schnittstellen und APIs nutzen, um Sicherheitsvorkehrungen zu verändern oder zu umgehen. Dies kann zu unbefugtem Zugriff, Datenmanipulation oder dem Einschleusen von Schadcode in die Cloud-Umgebung führen. Benutzer, die über Schnittstellen oder APIs mit Cloud-Diensten verbunden sind, ebenso wie Unternehmen, die auf sichere Datentransaktionen und Interaktionen mit externen Systemen angewiesen sind, sind gefährdet. Setzen Sie umfassende API-Sicherheitsmaßnahmen, eine regelmäßige Validierung von Eingabedaten und geeignete Autorisierungsprotokolle ein.
Unbefugter Zugriff
Unbefugte Benutzer können aufgrund nachlässiger Passwort-vorschriften, unzureichender Authentifizierungssysteme oder kompromittierter Benutzerkonten Zugriff auf Cloud-Ressourcen erhalten. Um das Risiko zu minimieren, richten Sie starke Zugriffskontrollen ein, setzen Sie strenge Passwortanforderungen durch und führen Sie regelmäßige Zugriffskontrollen durch, um unnötige Berechtigungen zu erkennen und zu entziehen.
DDoS-Angriffe
DDoS-Angriffe überfluten Cloud-Dienste mit Datenverkehr, überlasten deren Kapazität und verursachen Dienstausfälle. Angreifer nutzen Schwachstellen in Netzwerk- oder Anwendungsschichten aus, um den normalen Betrieb zu stören. Wirken Sie dem mit DDoS-Abwehrdiensten, redundanten Netzwerkarchitekturen und regelmäßigen Tests der Widerstandsfähigkeit Ihrer Systeme gegen simulierte DDoS-Angriffe entgegen.
Insider-Bedrohungen
Böswillige Insider können ihre Zugriffsrechte absichtlich missbrauchen, während unvorsichtige Insider versehentlich kritische Daten offenlegen oder Sicherheitseinstellungen falsch konfigurieren. Mangelndes Bewusstsein, Unzufriedenheit von Mitarbeitern oder gegen Mitarbeiter gerichtete Social-Engineering-Angriffe können Insider-Bedrohungen verursachen. Führen Sie während des Einstellungsprozesses umfassende Hintergrundüberprüfungen durch, legen Sie strenge Zugriffskontrollen fest und bieten Sie Mitarbeitern kontinuierliche Cybersicherheitsschulungen.
Mangelnde Kontrolle
Eine unzureichende Kontrolle von Datenspeicherung und Zugriff kann zu einer unbeabsichtigten Offenlegung von Daten führen. Der Kontrollmangel entsteht, wenn Sicherheitsrichtlinien nicht durchgesetzt, Benutzeraktivitäten nicht überwacht oder geeignete Verschlüsselungsmechanismen nicht installiert werden. Bewerten und aktualisieren Sie Sicherheitsrichtlinien regelmäßig und setzen Sie Verschlüsselungslösungen ein, um sensible Daten zu schützen.
Unzureichende Datenverschlüsselung
Ihre Daten sind anfällig für das Abfangen, wenn Sie sie vor der Übertragung oder Speicherung in der Cloud nicht verschlüsseln. Cyberkriminelle können Kommunikationskanäle abhören oder sich unbefugten Zugriff auf gespeicherte Daten verschaffen und dadurch deren Vertraulichkeit gefährden. Nutzen Sie zur Risikominderung eine Ende-zu-Ende-Verschlüsselung, verschlüsseln Sie Daten bei der Übertragung und im Ruhezustand und halten Sie sich über Verschlüsselungsstandards und -technologien auf dem Laufenden.
Unzureichende Sicherheitspatches
Nicht rechtzeitig installierte Sicherheitspatches machen Systeme anfällig für Angriffe. Cyberangreifer zielen auf bekannte Schwachstellen und nutzen sie aus, um sich unbefugten Zugriff zu verschaffen oder die Integrität der Cloud-Umgebung zu gefährden. Entwickeln Sie eine solide Strategie für das Patch-Management, automatisieren Sie die Bereitstellung von Patches nach Möglichkeit und führen Sie regelmäßig Schwachstellenbewertungen durch.
Datenresidenz und gesetzliche Compliance
Die Nichteinhaltung von Standards zur Datenresidenz und gesetzlichen Anforderungen ist auf mangelndes Bewusstsein oder fehlende Verfahren zurückzuführen, die eine Speicherung und Verarbeitung von Daten gemäß den geltenden Gesetzen gewährleisten. Es ist wichtig, dass Sie über die Anforderungen an die Datenresidenz informiert bleiben und korrekte Richtlinien zur Datenklassifizierung und -verarbeitung eingerichtet haben.
Eingeschränkte Transparenz und Überwachung
Unzureichende Überwachungstools und fehlende Einblicke in Cloud-Systeme erschweren die Erkennung verdächtiger Aktivitäten in Echtzeit. Sicherheitsprobleme können dadurch unentdeckt bleiben und möglicherweise zu einer längeren Offenlegung von Daten oder unbefugtem Zugriff führen. Implementieren Sie umfassende Überwachungslösungen, erkennen Sie Anomalien mithilfe fortschrittlicher Analysen und etablieren Sie Protokolle zur Reaktion auf Sicherheitsvorfälle.
So sichern Sie Cloud-Speicherdaten
Cloud-Speicher bietet zwar viele Vorteile, doch für die Datensicherheit müssen Sie seine Schwachstellen berücksichtigen. Um das Risiko zu verringern, sollten Sie Authentifizierungsmaßnahmen, Verschlüsselung, regelmäßige Backups, Überwachung und weitere Sicherheitsmaßnahmen einsetzen.
Im Einzelnen gibt es verschiedene Möglichkeiten, Ihren Cloud-Speicher vor potenziellen Bedrohungen zu schützen:
- Starke Authentifizierungsmaßnahmen verwenden: Implementieren Sie Multi-Faktor-Authentifizierung (MFA), verwenden Sie komplexe Passwörter und aktualisieren Sie diese regelmäßig.
- Daten verschlüsseln: Wenden Sie Verschlüsselung auf ruhende Daten, Daten während der Übertragung und Daten während der Verarbeitung an, um unbefugten Zugriff oder eine unbefugte Interpretation zu verhindern.
- Daten regelmäßig sichern: Verringern Sie die Auswirkungen von DoS-Angriffen oder versehentlichem Datenverlust, indem Sie regelmäßig Backups erstellen. So können Sie Daten schnell aus aktuellen Sicherungen wiederherstellen.
- Zugriff überwachen und kontrollieren: Überwachen Sie den Benutzerzugriff und entfernen Sie unnötige Berechtigungen.
- Die 3-2-1-Datenspeicherstrategie befolgen: Erstellen Sie drei Kopien der Daten in zwei verschiedenen Formaten, davon eine in einer entfernten Infrastruktur.
- Einen renommierten CSP auswählen: Entscheiden Sie sich für einen vertrauenswürdigen Cloud-Service-Provider mit funktionsreichen Lösungen und robusten Sicherheitsmaßnahmen.
- Die Migration des Cloud-Speichers mithilfe einer Low-Code-Plattform optimieren: Nutzen Sie Low-Code-Plattformen für eine effiziente Verwaltung des Cloud-Speichers. Dadurch werden außerdem Prozesse automatisiert und die Datensicherheit durch integrierte Mechanismen verbessert.
- Rollenbasierte Zugriffskontrolle (RBAC) und das Prinzip der geringsten Berechtigungen implementieren: Beschränken Sie den Zugriff auf der Grundlage von Aufgabenrollen. Stellen Sie sicher, dass Benutzer nur über die für ihre Aufgaben erforderlichen Mindestberechtigungen verfügen.
- Konfigurationen regelmäßig prüfen und kontrollieren: Ermitteln und beheben Sie Fehlkonfigurationen durch regelmäßige Prüfungen.
- Regelmäßige Sicherheitsschulungen für Mitarbeiter durchführen: Minimieren Sie die Risiken durch Insider-Bedrohungen, indem Sie regelmäßige Schulungen für Mitarbeiter zur Verbesserung des Bewusstseins für bewährte Sicherheitsverfahren und Protokolle anbieten.
- Tools zur fortschrittlichen Bedrohungserkennung einsetzen: Verbessern Sie die Sicherheitslage mit Tools, die potenzielle Sicherheitsvorfälle umgehend erkennen und darauf reagieren können.
- Systeme und Software auf dem aktuellen Stand halten: Aktualisieren Sie Systeme und Software regelmäßig mit den neuesten Sicherheitspatches, um bekannte Schwachstellen zu beheben.
- Compliance sicherstellen: Halten Sie gesetzliche Anforderungen und Anforderungen an die Datenresidenz ein, um potenzielle rechtliche und regulatorische Probleme im Zusammenhang mit der Datenspeicherung zu vermeiden.
Worauf Sie bei Cloud-Speicher achten sollten
Sicherheitsexperten aus kleinen und mittleren Unternehmen (KMU) sowie Großunternehmen räumen der Vermeidung von Fehlkonfigurationen in der Cloud gleichermaßen Priorität ein und betonen damit die entscheidende Bedeutung sicherer Konfigurationen. Die Absicherung wichtiger Cloud-Anwendungen unterstreicht die anhaltende Relevanz der Anwendungssicherheit für Unternehmen. Sie ist für Unternehmen jeder Größe eine Voraussetzung, um sich bei der Umsetzung eines umfassenden Cloud-Schutzes gegen Malware zu schützen und die Einhaltung regulatorischer Vorgaben zu gewährleisten.
KMU und Großunternehmen haben zwar übergeordnete Anforderungen an Cloud-Speicherlösungen, doch bei der Priorisierung gelten für sie unterschiedliche Einschränkungen und Anforderungen.
Häufige Anforderungen von KMU
Zu den häufigen Anforderungen von KMU gehören eine Hybridoption, lokale Speicherung zur Einhaltung regulatorischer Vorgaben sowie skalierbare und kosteneffiziente Lösungen. Außerdem suchen sie nach einfachen Möglichkeiten zur Datenmigration, der Fähigkeit, Latenz und Leistung zu berücksichtigen, sowie einem renommierten Dienstanbieter.
- Hybrid-Speicheroption: KMU profitieren von einer Hybrid-Cloud, die öffentliche und private Clouds kombiniert, um Leistung, Kosten und Sicherheit an ihren Zielen auszurichten.
- Einhaltung gesetzlicher Vorgaben: Lokale Speicherung ist für KMU eine Überlegung wert, wenn sie mit sensiblen Informationen umgehen und in Branchen mit strengen Datenschutzstandards tätig sind.
- Skalierbarkeit: KMU benötigen skalierbaren Speicher, um den steigenden Ressourcenbedarf zu decken. Dadurch können sie expandieren, ohne den Einschränkungen herkömmlicher Infrastrukturen zu unterliegen.
- Kosteneffizienz: Cloud-Speicher berücksichtigt die Budgetbeschränkungen von KMU, da sie nur für die von ihnen genutzten Ressourcen bezahlen. Das nutzungsabhängige Abrechnungsmodell senkt die Betriebskosten.
- Datenmigration und Anbieterbindung: Bei begrenztem Budget suchen KMU nach einer kosteneffizienten Datenmigration und möchten gleichzeitig flexibel den Anbieter wechseln können. Planen Sie strategisch, um reibungslose Übergänge und die Anpassungsfähigkeit an sich entwickelnde Geschäftsanforderungen zu gewährleisten.
- Latenz und Leistung: Ob lokal oder in der Cloud: KMU müssen Backup-Pläne und Datengeschwindigkeit bewerten. So erhalten sie eine optimale betriebliche Effizienz und erfüllen die Leistungserwartungen.
- Cloud-Service-Provider: Ein renommierter Anbieter gewährleistet die Sicherheit gespeicherter Daten. Außerdem bietet er zuverlässigen Support und eine skalierbare Plattform für seine Speicherlösungen.
Häufige Anforderungen von Großunternehmen
Großunternehmen benötigen häufig fortschrittliche Analysen, umfassende SLAs, Anpassungsmöglichkeiten und Elastizität. Außerdem benötigen sie Sicherheit auf Unternehmensniveau, globalen Zugriff, die Verwaltung großer Datenmengen sowie Redundanz und Notfallwiederherstellung:
- Fortschrittliche Analysen und Berichte: Große Unternehmen benötigen leistungsstarke Analyse- und Berichtsfunktionen, um aus einem umfangreichen Datensatz aussagekräftige Erkenntnisse zu gewinnen.
- Umfassende Service-Level-Agreements (SLAs): Um die Serviceerwartungen zu erfüllen, benötigen Großunternehmen umfangreiche SLAs. Dazu gehören Leistungsbenchmarks, Verfügbarkeitszusagen und andere wichtige Servicemesswerte.
- Anpassung und Integration: Um sich problemlos in bestehende Workflows einzufügen, benötigen Unternehmen mit komplexen IT-Umgebungen Anpassungsmöglichkeiten und eine nahtlose Integration in die vorhandenen Unternehmenssysteme.
- Elastizität für Spitzenlasten: Elastizität ermöglicht es großen Unternehmen, Ressourcen bei schwankendem Bedarf flexibel zu skalieren und die Leistung aufrechtzuerhalten.
- Sicherheit auf Unternehmensniveau: Große Unternehmen, die vielfältige und umfangreiche Datensätze verarbeiten, benötigen fortschrittliche Sicherheitslösungen. Dazu gehören wirksame Verschlüsselung, Zugriffsbeschränkungen und umfassende Cybersicherheitsmaßnahmen.
- Globaler Zugriff: Großunternehmen benötigen häufig Speichersysteme mit globalem Zugriff, um eine reibungslose Zusammenarbeit geografisch verteilter Teams zu ermöglichen.
- Verwaltung großer Datenmengen: Unternehmen benötigen Lösungen, die große Datenmengen effizient verarbeiten können.
- Redundanz und Notfallwiederherstellung: Großunternehmen räumen Redundanz und fortschrittlichen Strategien zur Notfallwiederherstellung Priorität ein. Dadurch sollen Datenschutz und Geschäftskontinuität bei unvorhergesehenen Herausforderungen gewährleistet werden.
Fazit: Sichern Sie Ihre Daten in der Cloud
Unternehmen müssen ein Gleichgewicht zwischen der Nutzung der integrierten Sicherheitsfunktionen von Cloud-Systemen und ihrem aktiven Beitrag zu den kontinuierlichen Bemühungen um eine Verbesserung ihrer Sicherheitslage finden, um das Potenzial von Cloud-Speicher vollständig auszuschöpfen. Die Funktionen von Cloud-Speichern sind große Vorteile. Um ihr volles Potenzial zu entfalten, müssen sie jedoch mit aktivem Wissen und der Einhaltung solider organisatorischer Sicherheitsverfahren kombiniert werden.
Als Nächstes erfahren Sie mehr darüber, wie Sie Cloud-Umgebungen sichern und profitieren von den Vorteilen des Cloud-Speichers, während Sie Datenintegrität und -schutz gewährleisten.