













L’un des thèmes révélés par nos récents récapitulatifs des vulnérabilités est que les acteurs malveillants exploitent systématiquement des failles pour lesquelles des correctifs sont déjà disponibles. Il arrive parfois que les failles soient corrigées depuis des mois au moment de leur exploitation. Il est difficile pour les équipes de sécurité d’appliquer rapidement des correctifs à toutes les solutions logicielles utilisées par votre entreprise, mais prenez ceci comme votre rappel hebdomadaire de donner la priorité à vos calendriers de mise à jour. Aujourd’hui, nous examinons les vulnérabilités de GitHub, Grafana et Apple.
10 octobre 2024
Une faille de GitHub permet de contourner l’authentification
Type de vulnérabilité : Vérification incorrecte d’une signature cryptographique.
Le problème : GitHub a publié une mise à jour de sécurité pour Enterprise Server en raison d’une vulnérabilité de gravité élevée permettant à un attaquant de contourner l’authentification SSO. La faille résulte d’une vérification incorrecte d’une signature cryptographique et, en l’absence d’authentification SSO obligatoire, un acteur malveillant pourrait accéder à l’instance du serveur et créer d’autres utilisateurs.
L’acteur malveillant aurait besoin d’un accès direct au réseau ainsi que d’une réponse SAML ou d’un document de métadonnées signé pour exploiter la faille. Il lui faudrait également que la fonctionnalité d’assertions de chiffrement soit activée avant l’exploitation, selon la National Vulnerability Database du NIST. La faille est référencée sous le nom CVE-2024-9487. Elle affecte toutes les versions de GitHub Enterprise Server antérieures à la version 3.15.
GitHub a corrigé le problème dans les versions 3.11.16, 3.12.10, 3.13.5 et 3.14.2. Les autres failles corrigées dans la version 3.14.2 comprennent une vulnérabilité dans la console d’administration, qui exposait des données sensibles dans des formulaires HTML, ainsi qu’une faille de divulgation d’informations de gravité moyenne impliquant des URL malveillantes.
La solution : Mettez immédiatement à niveau vers l’une des versions corrigées.
Votre entreprise a-t-elle besoin d’une méthode plus simple pour identifier les vulnérabilités ? Essayez-vous de les trouver manuellement ? Nous vous recommandons d’utiliser un outil d’analyse des vulnérabilités pour simplifier ce processus. Consultez ensuite notre guide des meilleurs scanners de vulnérabilités.
15 octobre 2024
Une faille corrigée de Roundcube Webmail a été exploitéeType de vulnérabilité :
Cross-site scripting.Le problème : L’entreprise russe Positive Technologies a découvert et annoncé une tentative d’exploitation d’une vulnérabilité corrigée dans Roundcube Webmail. Roundcube Webmail est une solution de messagerie open source écrite en PHP. La vulnérabilité, CVE-2024-37383
, est une vulnérabilité de cross-site scripting stocké qui permet à un acteur malveillant d’exécuter du code JavaScript sur la page web d’une victime. Elle a été corrigée en mai 2024 après avoir été identifiée par des chercheurs de CrowdStrike.
Positive Technologies a depuis constaté des tentatives d’exploitation au moyen d’un e-mail contenant des balises qui décodent et exécutent du JavaScript. L’e-mail a été envoyé à une organisation gouvernementale d’un pays membre de la Communauté des États indépendants (CEI). Positive Technologies n’a pas pu relier la menace à un groupe d’acteurs malveillants précis. Elle a toutefois constaté que les organismes gouvernementaux constituaient une cible privilégiée, car ils ont tendance à utiliser Roundcube Webmail.
Les versions clientes de Roundcube antérieures à la version 1.5.6, ainsi que les versions 1.6 à 1.6.6, sont vulnérables à la faille de Roundcube si elles n’ont pas encore été corrigées.La solution : Mettez immédiatement à jour toutes les versions concernées
de Roundcube Webmail.Positive Technologies fournit quelques indicateurs réseau
à surveiller si vous craignez une éventuelle exploitation.
Les images Kubernetes développées par Proxmox sont vulnérables aux attaquesType de vulnérabilité :
Identifiants par défaut activés.Le problème : Une vulnérabilité de Kubernetes Image Builder active les identifiants par défaut lors du processus de création de l’image. Selon Joel Smith
, les images de machines virtuelles qui utilisent Proxmox, une solution open source de création d’images, ne désactivent pas les identifiants par défaut. Les acteurs malveillants pourraient alors exploiter les nœuds Kubernetes qui utilisent ces images et potentiellement obtenir un accès root s’ils employaient les identifiants par défaut.
La faille n’affecte que les clusters Kubernetes hébergeant des machines virtuelles créées avec Image Builder lorsque Proxmox est le fournisseur de virtualisation.La vulnérabilité présente un score de gravité de 9,8 et est référencée sous le nom CVE-2024-9486
. Elle affecte les versions v0.1.37 et antérieures de Kubernetes Image Builder.La solution :
Mettez Kubernetes Image Builder à niveau vers la version 0.1.38.
17 octobre 2024
Grafana publie des correctifs pour une vulnérabilité SQL critiqueType de vulnérabilité :
Expression SQL pouvant entraîner une injection de commandes et l’inclusion de fichiers locaux.Le problème :
Grafana a publié des correctifs pour les versions 11.0.x, 11.1.x et 11.2.x en raison d’une vulnérabilité critique liée aux expressions SQL.« La vulnérabilité se trouvait dans une fonctionnalité expérimentale nommée SQL Expressions, qui permet de post-traiter la sortie d’une requête de source de données en exécutant une ou plusieurs requêtes SQL », a déclaré Grafana.
Elle transmet la requête et les données à l’interface de ligne de commande DuckDB, qui exécute le code SQL sur les données du DataFrame.
Les requêtes SQL n’étant pas nettoyées, a expliqué Grafana, il en résultait une vulnérabilité permettant l’injection de commandes et l’inclusion de fichiers locaux.
En raison d’une implémentation incorrecte des indicateurs de fonctionnalité, cette fonctionnalité expérimentale est activée par défaut pour l’API. Toutefois, pour qu’elle puisse être exploitée, le binaire DuckDB doit être accessible via le PATH de l’environnement du processus Grafana.
Les indicateurs de fonctionnalité, qui permettent aux utilisateurs d’activer et de désactiver des logiciels, ne sont pas correctement implémentés : SQL Expressions est donc activé par défaut pour l’API. Toutefois, l’environnement du processus Grafana doit permettre d’accéder au binaire DuckDB via PATH pour qu’un acteur malveillant puisse exploiter cette vulnérabilité. Votre système ne sera pas vulnérable sans DuckDB, a expliqué Grafana.Un attaquant pourrait exploiter cette vulnérabilité pour accéder à n’importe quel fichier présent sur la machine hôte de Grafana, notamment aux mots de passe stockés dans des fichiers sans chiffrement. Des autorisations de lecture, ou des autorisations supérieures, suffisent pour mener l’attaque ; celle-ci n’est pas limitée aux administrateurs. La faille est référencée sous le nom CVE-2024-9264
.La solution : Téléchargez l’un des correctifs de sécurité de Grafana
correspondant au produit que vous utilisez. Grafana recommande également de supprimer le binaire DuckDB du PATH ou de l’ensemble de votre environnement ; il n’est nécessaire pour aucune autre fonctionnalité de Grafana.
La campagne ClickFix utilise Google Meet comme vecteur d’attaqueType de vulnérabilité :
Hameçonnage et installation de logiciels malveillants.Le problème : Le fournisseur de sécurité Sekoia a publié un article de blog
détaillant ses conclusions sur la campagne ClickFix, qui utilise de fausses pages Google Meet pour installer des voleurs d’informations sur des ordinateurs Windows et Mac. ClickFix recourt à l’ingénierie sociale en usurpant l’identité de sites populaires comme Google Chrome afin d’inciter les utilisateurs à cliquer sur de faux sites.
« En nous appuyant sur les éléments textuels des messages ClickFix affichés aux utilisateurs, tels que la phrase “Appuyez sur la combinaison de touches” ou “CTRL+V”, nous avons découvert plusieurs sites web se faisant passer pour la page d’accueil d’une visioconférence Google Meet », a déclaré le chercheur de Sekoia Quentin Bourgue. Selon Bourgue, les faux sites affichaient des fenêtres contextuelles indiquant à tort que le microphone et le casque rencontraient des problèmes, encourageant les victimes à cliquer sur des boutons pour résoudre le problème.
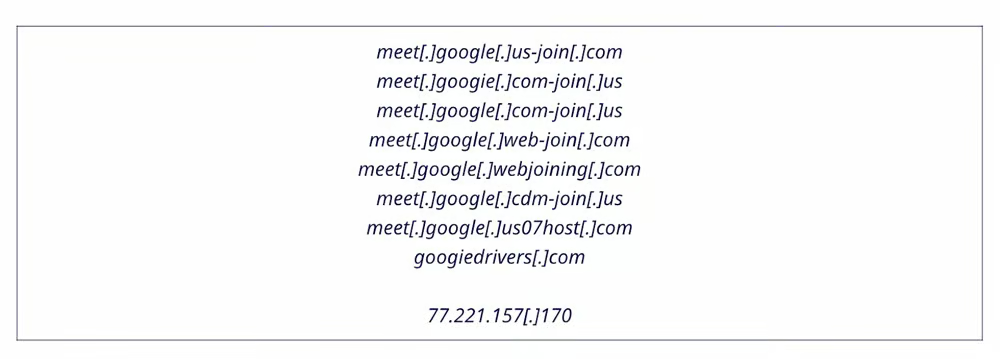
Sekoia fournit les exemples suivants de noms de domaine, ainsi qu’une adresse IP qu’elle attribue au groupe ClickFix utilisant de fausses sessions Google Meet :La solution :
Aucun correctif précis n’est disponible.
18 octobre 2024
Apple corrige une faille signalée par Microsoft dans la nouvelle version de SequoiaType de vulnérabilité :
Contournement de l’autorisation.Le problème : L’équipe Threat Intelligence de Microsoft a découvert une vulnérabilité au sein de macOS liée à sa technologie Transparency, Consent, and Control (TCC). La faille pourrait permettre à un acteur malveillant de contourner TCC et d’accéder aux données de la victime. Microsoft a baptisé la vulnérabilité HM Surf et l’a signalée à Apple. Apple a depuis corrigé la faille
dans Sequoia 15. La nouvelle mise à jour de macOS corrige des problèmes touchant d’autres fonctionnalités Apple, notamment Kernel, Sandbox et Shortcuts. La faille TCC est référencée sous le nom CVE-2024-44133
. Microsoft a déjà observé des comportements de Defender for Endpoint suggérant qu’Adload, une famille de menaces pour macOS, exploite la vulnérabilité.La solution :
Mettez vos appareils Mac à niveau vers macOS Sequoia 15.À lire ensuite :