













最近の脆弱性総括から明らかになったテーマの1つは、脅威アクターが、すでに有効なパッチが提供されている脆弱性を一貫して悪用していることです。悪用が行われた時点で、脆弱性が修正されてから数カ月たっている場合もあります。ビジネスで利用するすべてのソフトウェアソリューションに迅速にパッチを適用するのは、セキュリティチームにとって容易ではありません。しかし、これをパッチ適用スケジュールを優先するための毎週のリマインダーとしてください。今回は、GitHub、Grafana、Appleの脆弱性を取り上げます。
2024年10月10日
GitHubの脆弱性により認証を回避されるおそれ
脆弱性の種類:暗号署名の不適切な検証。
問題:GitHubは、攻撃者がSSO認証を回避できる深刻度の高い脆弱性を受け、Enterprise Server向けのセキュリティアップデートを公開しました。この脆弱性は暗号署名の不適切な検証に起因するもので、SSO認証が必須でなければ、脅威アクターはサーバーインスタンスにアクセスし、ほかのユーザーをプロビジョニングできる可能性があります。
脆弱性を悪用するには、攻撃者はネットワークに直接アクセスでき、署名済みのSAMLレスポンスまたはメタデータドキュメントを持っている必要があります。また、悪用前に暗号化アサーション機能が有効になっている必要があります。これは、NISTのNational Vulnerability Databaseによるとのことです。この脆弱性はCVE-2024-9487として追跡されています。GitHub Enterprise Serverの3.15より前のすべてのバージョンに影響します。
GitHubは、バージョン3.11.16、3.12.10、3.13.5、3.14.2でこの問題を修正しました。3.14.2で修正されたその他の脆弱性には、管理コンソールの脆弱性が含まれます。この脆弱性ではHTMLフォーム内の機密データが露出するほか、悪意のあるURLに関係する中程度の深刻度の情報漏えいの脆弱性も修正されています。
対策:修正済みバージョンのいずれかに直ちにアップグレードしてください。
次に、最適な脆弱性スキャナーのガイドをご覧ください。
2024年10月15日
以前に修正されたRoundcube Webmailの脆弱性が悪用される
脆弱性の種類:クロスサイトスクリプティング。
問題:ロシアを拠点とするPositive Technologiesは、発見し、発表したのは、Roundcube Webmailに存在する修正済みの脆弱性を悪用しようとする試みです。Roundcube Webmailは、PHPで記述されたオープンソースのメールソリューションです。この脆弱性であるCVE-2024-37383は、保存型クロスサイトスクリプティングの脆弱性で、脅威アクターが被害者のWebページ上でJavaScriptコードを実行できるようにします。CrowdStrikeの研究者が特定した後、2024年5月に修正されました。
その後、Positive Technologiesは、JavaScriptをデコードして実行するタグを含むメールを介した悪用の試みを確認しました。このメールは、独立国家共同体(CIS)加盟国の政府機関に送信されていました。Positive Technologiesは、脅威を特定の脅威アクターグループと結び付けることはできていません。それでも、政府機関はRoundcube Webmailを使う傾向があるため、主要な標的になっていると同社は指摘しています。
Roundcubeクライアントの1.5.6未満、または1.6から1.6.6までのバージョンは、まだパッチが適用されていない場合、Roundcubeの脆弱性の影響を受けます。
対策:影響を受けるバージョンを更新して、Roundcube Webmailに直ちに適用してください。
Positive Technologiesは、潜在的な悪用を懸念している場合に確認すべきネットワーク指標をいくつか提供しています。
Proxmoxで開発されたKubernetesイメージに攻撃の脆弱性
脆弱性の種類:デフォルト認証情報が有効になる。
問題:Kubernetes Image Builderの脆弱性により、イメージのビルドプロセス中にデフォルト認証情報が有効になります。Joel Smithによると、イメージ構築用のオープンソースオプションであるProxmoxを使用する仮想マシンイメージでは、デフォルト認証情報が無効化されません。そのため脅威アクターは、こうしたイメージを使用するKubernetesノードを悪用し、デフォルト認証情報を使ってroot権限を取得できる可能性があります。
この脆弱性の影響を受けるのは、仮想化プロバイダーとしてProxmoxを使用し、Image Builderで作成したVMをホストするKubernetesクラスターだけです。
この脆弱性の深刻度評価は9.8で、CVE-2024-9486として追跡されています。Kubernetes Image Builderのv0.1.37以前のバージョンに影響します。
対策:Kubernetes Image Builderをバージョン0.1.38にアップグレードしてください。
2024年10月17日
Grafana、重大なSQL脆弱性向けのパッチを公開
脆弱性の種類:SQL式。コマンドインジェクションやローカルファイルインクルージョンにつながる可能性がある。
問題:Grafanaは、重大なSQL式の脆弱性を受け、バージョン11.0.x、11.1.x、11.2.x向けのパッチを公開しました。
「この脆弱性は、SQL Expressionsという実験的機能に存在していました。この機能では、1つ以上のSQLクエリを実行することで、データソースからのクエリ出力を後処理できます」とGrafanaは述べた。この機能はクエリとデータをDuckDB CLIに渡し、同CLIがDataFrameデータに対してSQLを実行します。
Grafanaによると、SQLクエリがサニタイズされていなかったため、コマンドインジェクションとローカルファイルインクルージョンの脆弱性が生じました。
機能フラグの実装が不適切だったため、この実験的機能はAPIに対してデフォルトで有効になっています。ただし、悪用するには、Grafanaプロセスの実行環境のPATHを通じてDuckDBバイナリにアクセスできる必要があります。
ユーザーがソフトウェアを有効化・無効化できる機能フラグが正しく実装されていないため、SQL ExpressionsはAPIに対してデフォルトで有効になっています。ただし、脅威アクターがこの脆弱性を悪用するには、Grafanaの実行環境でPATHを通じてDuckDBバイナリにアクセスできなければなりません。Grafanaによると、DuckDBがなければシステムは脆弱ではありません。
攻撃者はこの脆弱性を利用して、Grafanaのホストマシン上にある任意のファイルにアクセスできる可能性があります。これには、暗号化されずにファイルへ保存されたパスワードも含まれます。攻撃には閲覧者権限以上の権限があれば十分で、管理者に限定されません。この脆弱性はCVE-2024-9264として追跡されています。
対策:使用している製品に応じてGrafanaのセキュリティ修正プログラムをダウンロードしてください。Grafanaは、DuckDBバイナリをPATHまたは環境全体から削除することも推奨しています。ほかのGrafana機能では不要です。
ClickFixキャンペーン、Google Meetを攻撃経路に利用
脆弱性の種類:フィッシングとマルウェアのインストール。
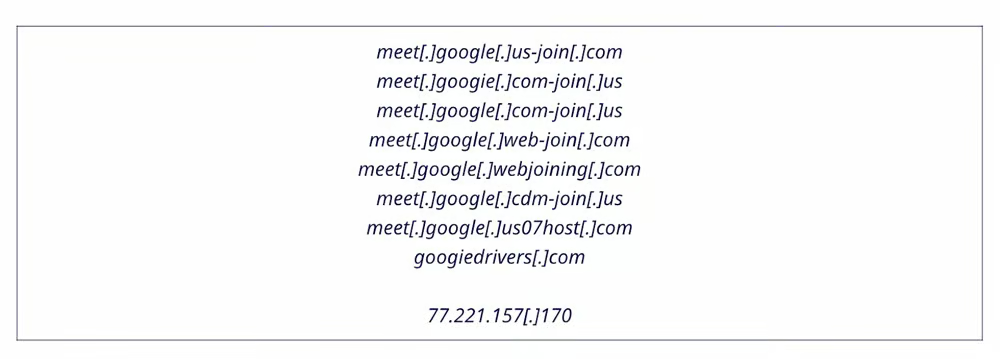
問題:セキュリティプロバイダーのSekoiaは、ブログを公開し、偽のGoogle Meetページを使ってWindowsおよびMacコンピューターに情報窃取マルウェアをインストールするClickFixキャンペーンの調査結果を詳しく説明しました。ClickFixは、Google Chromeのような人気サイトになりすますソーシャルエンジニアリングを行い、ユーザーに偽サイトをクリックさせます。
「ClickFixのメッセージでユーザーに表示されるテキスト要素、たとえば『キーの組み合わせを押す』や『CTRL+V』というフレーズを手掛かりに調査したところ、Google Meetのビデオ会議のホームページを装った複数のWebサイトを発見しました」と、Sekoiaの研究者Quentin Bourgue氏は述べています。Bourgue氏によると、偽サイトには、マイクとヘッドセットに問題があると偽って示すポップアップが表示され、被害者に問題を解決するためのボタンをクリックするよう促していました。
Sekoiaは、偽のGoogle Meetセッションを使用するClickFixクラスターに関連すると同社が判断したドメイン名の例とIPアドレスを、次のように示しています。
対策:特定の修正方法はありません。
2024年10月18日
Apple、Microsoftが報告した脆弱性を新しいSequoiaリリースで修正
脆弱性の種類:認証回避。
問題:MicrosoftのThreat Intelligenceチームは、Transparency, Consent, and Control(TCC)技術に関連するmacOS内の脆弱性を発見しました。この脆弱性により、脅威アクターがTCCを回避し、被害者のデータにアクセスできる可能性があります。Microsoftはこの脆弱性をHM Surfと名付け、Appleに報告しました。Appleはその後、この脆弱性を修正しました。Sequoia 15で修正されています。
新しいmacOSアップデートでは、Kernel、Sandbox、Shortcutsなど、Appleのほかの機能に関する問題も修正されています。TCCの脆弱性はCVE-2024-44133として追跡されています。Microsoftはすでに、macOSの脅威ファミリーであるAdloadがこの脆弱性を悪用していることを示唆するDefender for Endpointの挙動を確認しています。
対策:MacデバイスをmacOS Sequoia 15にアップグレードしてください。
次に読む記事: