













Plusieurs grandes entreprises ont identifié et corrigé d’importants problèmes de sécurité et de vulnérabilités dans les actualités de la cybersécurité de la semaine dernière. SonicWall a traité une grave vulnérabilité de contrôle d’accès qui affectait ses systèmes de pare-feu. Traccar a corrigé de graves failles de traversée de répertoires dans son logiciel de suivi GPS. Versa Networks a réagi à une faille de téléversement de fichiers sans restriction, et Apache a corrigé une vulnérabilité d’autorisation incorrecte dans l’ERP OFBiz.
Microsoft a corrigé un problème de dissimulation ASCII dans 365 Copilot, tandis que Google et Fortra ont publié des correctifs de sécurité critiques pour des vulnérabilités activement exploitées dans Chrome et FileCatalyst Workflow, respectivement. Pour réduire les risques potentiels, mettez à jour tous les logiciels concernés vers leur version la plus récente et évaluez vos processus système afin d’identifier d’éventuelles modifications et améliorations de sécurité.
26 août 2024
SonicWall identifie une vulnérabilité de contrôle d’accès
Type de vulnérabilité : Contrôle d’accès incorrect.
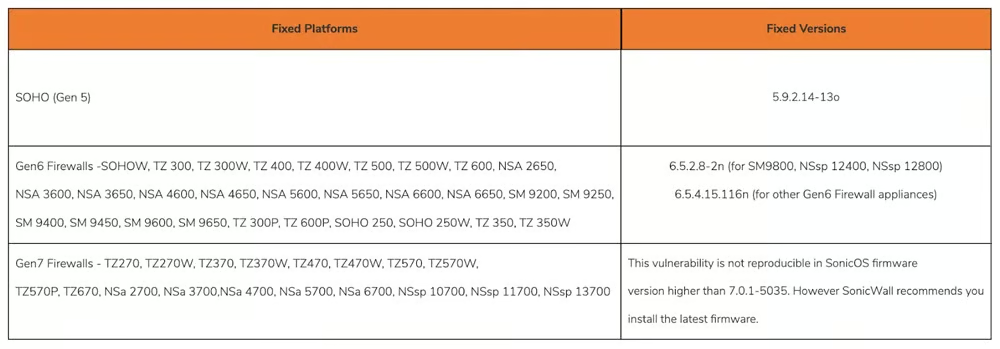
Le problème : CVE-2024-40766, une vulnérabilité critique de contrôle d’accès présentant un niveau de gravité de 9,3, a été découverte dans SonicOS sur les systèmes SonicWall. Cette faille peut mettre le pare-feu hors service ou permettre un accès non autorisé aux ressources. Les appareils exécutant SonicWall Firewall Gen5, Gen6 et Gen 7 sont vulnérables aux menaces réseau qui ne nécessitent aucune interaction ni authentification de l’utilisateur.
La correction : Mettez à niveau vers les mises à jour du firmware de SonicWall pour la Gen 5 (vers la version 5.9.2.14-13o), la Gen 6 (vers la version 6.5.4.15.116n) et la Gen 7 (vers toute version ultérieure à 7.0.1-5035). Désactivez l’accès de gestion WAN ou limitez l’accès de gestion du pare-feu à des sources fiables si une mise à jour immédiate n’est pas possible.
Traccar corrige des vulnérabilités de traversée de répertoires
Type de vulnérabilité : Traversée de répertoires.
Le problème : Deux vulnérabilités majeures, CVE-2024-24809 (score CVSS : 8,5) et CVE-2024-31214 (score CVSS : 9,7), ont été découvertes dans le système de suivi GPS Traccar et affectent les versions 5.1 à 5.12. Ces failles de traversée de répertoires peuvent permettre à des attaquants non authentifiés de déposer des fichiers malveillants. Cela peut entraîner l’exécution de code à distance dans certaines conditions, notamment lorsque l’inscription des invités a été autorisée.
La correction : Traccar a corrigé ces vulnérabilités dans la version 6, publiée en avril 2024. Celle-ci bloque par défaut l’auto-inscription, réduisant ainsi la surface d’attaque. Les utilisateurs doivent effectuer la mise à niveau vers Traccar 6 ou une version ultérieure afin de réduire les risques. Si vous ne pouvez pas effectuer la mise à jour immédiatement, désactivez l’inscription des invités et les accès en écriture superflus pour empêcher toute exploitation.
Versa Networks corrige une vulnérabilité de téléversement de fichiers
Type de vulnérabilité : Téléversement de fichiers sans restriction.
Le problème : Versa Networks a récemment corrigé une vulnérabilité zero-day, CVE-2024-39717, dans Versa Director, une plateforme de contrôle des réseaux SD-WAN. Cette vulnérabilité, présente dans la fonctionnalité « Change Favicon », permettait à des acteurs malveillants disposant de privilèges administratifs de transmettre des fichiers malveillants déguisés en images PNG. Un attaquant APT a exploité cette vulnérabilité, qui affectait les clients ne respectant pas les normes de durcissement des systèmes et des pare-feu.
La correction : Ce zero-day a été ajouté au catalogue des vulnérabilités exploitées connues de la CISA. Versa Networks conseille à ses clients de mettre à jour leurs installations de Versa Director vers la version la plus récente afin d’atténuer CVE-2024-39717. En outre, les utilisateurs doivent évaluer et appliquer les règles recommandées de durcissement des systèmes et des pare-feu. Pour détecter une éventuelle exploitation, recherchez des fichiers suspects dans le dossier /var/versa/vnms/web/custom_logo/.
Découvrez comment vous préparer aux menaces zero-day. Découvrez son fonctionnement et les bonnes pratiques permettant aux organisations d’atténuer ces attaques.
27 août 2024
Apache confronté à une vulnérabilité d’autorisation incorrecte dans l’ERP OFBiz
Type de vulnérabilité : Autorisation incorrecte.
Le problème : Apache OFBiz, un système open source de planification des ressources de l’entreprise (ERP), contient une faille de sécurité critique (CVE-2024-38856) présentant un score CVSS de 9,8, qui permet à des attaquants non authentifiés d’exécuter du code à distance au moyen d’une charge utile Groovy. Cette vulnérabilité, désormais activement exploitée dans la nature, affecte des systèmes utilisés par de grandes entreprises du monde entier et pourrait compromettre leurs opérations sensibles.
La correction : Pour atténuer CVE-2024-38856, mettez Apache OFBiz à jour vers la version 18.12.15. Les agences fédérales doivent déployer les révisions d’ici au 17 septembre 2024.
Dans son analyse d’expert sur le problème, Greg Fitzgerald, cofondateur de Sevco Security, avertit que « même lorsque les correctifs sont appliqués, une menace plus insidieuse existe si les entreprises ont perdu la trace des instances vulnérables ». Fitzgerald insiste sur la nécessité d’un inventaire précis des actifs informatiques, soulignant que de nombreux actifs restent inconnus des systèmes de gestion des correctifs et des vulnérabilités des entreprises.
Microsoft corrige une vulnérabilité de dissimulation ASCII dans 365 Copilot
Type de vulnérabilité : Dissimulation ASCII.
Le problème : Une vulnérabilité de Microsoft 365 Copilot récemment corrigée permettait à des attaquants d’obtenir des informations sensibles sur les utilisateurs au moyen de la dissimulation ASCII. Les attaquants pouvaient utiliser des caractères Unicode invisibles pour dissimuler du contenu malveillant dans des hyperliens et exfiltrer des données telles que des codes MFA. La chaîne d’exploitation comprenait une injection de requête et l’invocation automatique d’outils pour trouver des documents sensibles.
La correction : Microsoft a corrigé la vulnérabilité après sa divulgation en janvier 2024. Les entreprises doivent activer la prévention contre la perte de données et d’autres contrôles de sécurité afin de limiter les risques liés aux technologies d’IA telles que Copilot. Évaluez votre tolérance au risque pour éviter les fuites de données causées par les copilotes et protégez les bots au moyen de mesures d’authentification.
Google révèle une faille Chrome activement exploitée dans le moteur V8
Type de vulnérabilité : Bug d’implémentation incorrecte.
Le problème : Google a corrigé une faille de sécurité activement exploitée dans son navigateur Chrome, connue sous le nom de CVE-2024-7965. La vulnérabilité est due à une erreur d’implémentation dans les moteurs JavaScript et WebAssembly V8, qui permet à des attaquants distants d’exploiter une corruption du tas au moyen de pages HTML conçues à cet effet.
Le bug a été découvert par un chercheur en sécurité nommé TheDog. Google n’a pas fourni de données précises sur les attaques, mais a confirmé que la vulnérabilité est activement exploitée dans la nature.
La correction : Google recommande de mettre Chrome à jour vers les versions 128.0.6613.84/.85 pour Windows et macOS, et 128.0.6613.84 pour Linux. Cette mise à jour corrige la vulnérabilité CVE-2024-7965 du moteur V8, activement exploitée, et empêche les attaques par corruption du tas au moyen de pages HTML manipulées.
28 août 2024
Fortra corrige une faille critique d’accès dans FileCatalyst Workflow
Type de vulnérabilité : Exposition d’identifiants.
Le problème : Fortra a corrigé une vulnérabilité majeure dans FileCatalyst Workflow (CVE-2024-6633) présentant un score CVSS de 9,8. La vulnérabilité provient d’un mot de passe statique utilisé pour la base de données HSQL, qui permet à des attaquants distants d’obtenir des privilèges administratifs. Cette vulnérabilité liée à un identifiant par défaut compromet la sécurité, l’intégrité et la disponibilité du programme. Le problème a été rendu public le 2 juillet 2024.
La correction : Fortra a publié un correctif pour FileCatalyst Workflow 5.1.7 et les versions ultérieures, qui corrige le problème de mot de passe statique. Effectuez la mise à jour vers cette version afin d’atténuer CVE-2024-6633 et de corriger le bug d’injection SQL de gravité élevée (CVE-2024-6632) présent dans le processus d’installation.
Le vol de cookies est une autre méthode utilisée par les attaquants pour exposer vos identifiants. Réduisez ce risque, apprenez à empêcher les accès non autorisés à votre navigateur et découvrez quelques moyens d’identifier les attaques liées au vol d’identifiants et de vous en remettre.
29 août 2024
Les caméras IP AVTECH exploitées au moyen d’une ancienne faille d’injection de commandes
Type de vulnérabilité : Injection de commandes.
Le problème : CVE-2024-7029 (score CVSS : 8,7) est une vulnérabilité d’injection de commandes présente dans les caméras IP AVTECH, qui permet l’exécution de code à distance (RCE) au moyen de la fonctionnalité de réglage de la luminosité. Des acteurs malveillants ont exploité cette faille pour intégrer des appareils à des botnets, affectant les appareils exécutant des versions de firmware allant jusqu’à FullImg-1023-1007-1011-1009. Elle a été publiée en août 2024.
La correction : Aucun correctif n’est actuellement disponible pour ce problème. Les utilisateurs doivent examiner le firmware de leurs caméras et rechercher d’autres mesures de sécurité ou des mesures supplémentaires afin de réduire les risques.
30 août 2024
Des acteurs malveillants exploitent une faille d’Atlassian Confluence pour miner des cryptomonnaies
Type de vulnérabilité : Exécution de code à distance.
Le problème : CVE-2023-22527, une grave vulnérabilité d’exécution de code à distance dans Atlassian Confluence Data Center and Server, permet l’exécution de code à distance sans authentification. Des acteurs malveillants exploitent cette vulnérabilité pour déployer des mineurs XMRig, cibler des points de terminaison SSH et maintenir leur persistance au moyen de tâches cron. Les tentatives d’exploitation ont considérablement augmenté entre juin et juillet 2024.
La correction : Pour corriger CVE-2023-22527, mettez immédiatement Atlassian Confluence Data Center and Server à jour vers les versions les plus récentes. Ce correctif remédie à la vulnérabilité majeure et empêche toute exploitation ultérieure, vous protégeant contre l’exécution de code à distance non autorisée et le minage illégal de cryptomonnaies.
Une faille exploitée de Chrome déclenche le déploiement d’un rootkit
Type de vulnérabilité : Confusion de types.
Le problème : CVE-2024-7971 est une vulnérabilité de confusion de types de gravité élevée dans le moteur V8 de Chrome, que des acteurs nord-coréens ont exploitée pour exécuter du code à distance. Cela a entraîné le déploiement du rootkit FudModule. Les victimes d’attaques d’ingénierie sociale risquaient de voir leurs systèmes compromis et leurs données probablement dérobées.
La correction : Google a corrigé cette faille, éliminant le risque d’exécution de code à distance. Pour répondre à CVE-2024-7971, mettez Chrome et les autres navigateurs basés sur Chromium à jour vers la version la plus récente. Mettez Windows à jour afin de résoudre les vulnérabilités associées telles que CVE-2024-38106 et d’éviter toute nouvelle exploitation et installation de rootkit.
À lire ensuite :