













Ein Thema, das unsere jüngsten Rückblicke auf Schwachstellen gezeigt haben, ist, dass Angreifer konsequent Schwachstellen ausnutzen, für die bereits Patches verfügbar sind. Manchmal waren die Schwachstellen zum Zeitpunkt eines Exploits bereits seit Monaten behoben. Für Sicherheitsteams ist es eine Herausforderung, sämtliche Softwarelösungen, die Ihr Unternehmen nutzt, schnell zu patchen. Betrachten Sie dies daher als Ihre wöchentliche Erinnerung, Patch-Zeitpläne zu priorisieren. Heute sehen wir uns Schwachstellen in GitHub, Grafana und Apple an.
10. Oktober 2024
GitHub-Schwachstelle ermöglicht Umgehung der Authentifizierung
Art der Schwachstelle: Unzureichende Überprüfung einer kryptografischen Signatur.
Das Problem: GitHub veröffentlichte aufgrund einer schwerwiegenden Schwachstelle ein Sicherheitsupdate für Enterprise Server. Diese ermöglicht es einem Angreifer, die SSO-Authentifizierung zu umgehen. Die Schwachstelle ist auf die unzureichende Überprüfung einer kryptografischen Signatur zurückzuführen. Da keine SSO-Authentifizierung erforderlich ist, könnte ein Angreifer Zugriff auf die Serverinstanz erlangen und weitere Benutzer bereitstellen.
Der Angreifer benötigt direkten Netzwerkzugriff sowie eine signierte SAML-Antwort oder ein signiertes Metadatendokument, um die Schwachstelle auszunutzen. Außerdem muss die Funktion für Verschlüsselungszusicherungen vor dem Exploit aktiviert sein, laut der National Vulnerability Database des NIST. Die Schwachstelle wird als CVE-2024-9487 geführt. Betroffen sind alle Versionen von GitHub Enterprise Server vor 3.15.
GitHub hat das Problem in den Versionen 3.11.16, 3.12.10, 3.13.5 und 3.14.2 behoben. Weitere in 3.14.2 behobene Schwachstellen umfassen eine Schwachstelle in der Verwaltungskonsole, durch die sensible Daten in HTML-Formularen offengelegt wurden, sowie eine mittelschwere Schwachstelle zur Offenlegung von Informationen durch manipulierte URLs.
Die Lösung: Aktualisieren Sie sofort auf eine der korrigierten Versionen.
Benötigt Ihr Unternehmen eine effizientere Methode zur Identifizierung von Schwachstellen? Versuchen Sie, sie manuell zu finden? Wir empfehlen den Einsatz eines Tools zum Scannen auf Schwachstellen, um diesen Prozess zu vereinfachen. Lesen Sie als Nächstes unseren Leitfaden zu den besten Scannern für Schwachstellen.
15. Oktober 2024
Bereits gepatchte Roundcube-Webmail-Schwachstelle wird ausgenutztArt der Schwachstelle:
Cross-Site-Scripting.Das Problem: Das in Russland ansässige Unternehmen Positive Technologies entdeckte und meldete einen versuchten Exploit einer gepatchten Schwachstelle in Roundcube Webmail. Roundcube Webmail ist eine in PHP geschriebene Open-Source-E-Mail-Lösung. Die Schwachstelle CVE-2024-37383
ist eine gespeicherte Cross-Site-Scripting-Schwachstelle, die es einem Angreifer ermöglicht, JavaScript-Code auf der Webseite eines Opfers auszuführen. Sie wurde im Mai 2024 behoben, nachdem Forscher von CrowdStrike sie identifiziert hatten.
Positive Technologies hat inzwischen Exploit-Versuche über eine E-Mail festgestellt, die Tags enthielt, mit denen JavaScript dekodiert und ausgeführt wird. Die E-Mail wurde an eine staatliche Organisation in einem Mitgliedsstaat der Gemeinschaft Unabhängiger Staaten (GUS) gesendet. Positive Technologies konnte die Bedrohung bislang keiner bestimmten Angreifergruppe zuordnen. Dennoch stellte das Unternehmen fest, dass staatliche Behörden ein wichtiges Ziel sind, da sie häufig Roundcube Webmail verwenden.
Roundcube-Clientversionen vor 1.5.6 oder von 1.6 bis 1.6.6 sind für die Roundcube-Schwachstelle anfällig, sofern sie noch nicht gepatcht wurden.Die Lösung: Alle betroffenen Versionen aktualisieren
von Roundcube Webmail sofort.Positive Technologies stellt einige Netzwerkindikatoren bereit
, nach denen Sie suchen sollten, wenn Sie einen möglichen Exploit befürchten.
Von Proxmox entwickelte Kubernetes-Images sind für Angriffe anfälligArt der Schwachstelle:
Aktivierte Standardanmeldedaten.Das Problem: Eine Schwachstelle im Kubernetes Image Builder aktiviert während des Image-Erstellungsprozesses Standardanmeldedaten. Laut Joel Smith
sind bei virtuellen Maschinen-Images, die Proxmox verwenden, eine Open-Source-Option zur Image-Erstellung, die Standardanmeldedaten nicht deaktiviert. Angreifer könnten anschließend die Kubernetes-Knoten ausnutzen, die diese Images verwenden, und sich potenziell Root-Zugriff verschaffen, wenn sie die Standardanmeldedaten verwenden.
Die Schwachstelle betrifft ausschließlich Kubernetes-Cluster, die mit Image Builder erstellte VMs hosten, wenn Proxmox als Virtualisierungsanbieter eingesetzt wird.Die Schwachstelle hat einen Schweregrad von 9,8 und wird als CVE-2024-9486
geführt. Betroffen sind die Kubernetes-Image-Builder-Versionen v0.1.37 und früher.Die Lösung:
Aktualisieren Sie Kubernetes Image Builder auf Version 0.1.38.
17. Oktober 2024
Grafana veröffentlicht Patches für kritische SQL-SchwachstelleArt der Schwachstelle:
SQL-Ausdruck, der möglicherweise zu Befehlsinjektion und dem Einbinden lokaler Dateien führt.Das Problem:
Grafana veröffentlichte aufgrund einer kritischen Schwachstelle in SQL-Ausdrücken Patches für die Versionen 11.0.x, 11.1.x und 11.2.x.„Die Schwachstelle befand sich in einer experimentellen Funktion namens SQL Expressions, mit der die Ausgabe von Abfragen an Datenquellen durch die Ausführung einer oder mehrerer SQL-Abfragen nachbearbeitet werden kann“, erklärte Grafana.
Die Funktion übergibt die Abfrage und die Daten an die DuckDB-CLI, die das SQL für die DataFrame-Daten ausführt.
Da die SQL-Abfragen nicht bereinigt wurden, entstand laut Grafana eine Schwachstelle für Befehlsinjektion und das Einbinden lokaler Dateien.
Aufgrund einer fehlerhaften Implementierung von Feature-Flags ist diese experimentelle Funktion standardmäßig für die API aktiviert. Damit sie ausgenutzt werden kann, muss die DuckDB-Binärdatei jedoch über den PATH der Prozessumgebung von Grafana erreichbar sein.
Feature-Flags, mit denen Benutzer Software aktivieren und deaktivieren können, sind nicht korrekt implementiert, sodass SQL Expressions standardmäßig für die API aktiviert ist. Die Prozessumgebung von Grafana muss jedoch über PATH Zugriff auf die DuckDB-Binärdatei haben, damit ein Angreifer diese Schwachstelle ausnutzen kann. Ohne DuckDB ist Ihr System nicht anfällig, erklärte Grafana.Ein Angreifer könnte diese Schwachstelle nutzen, um auf jede Datei auf dem Hostcomputer von Grafana zuzugreifen, einschließlich unverschlüsselter Passwörter in den Dateien. Für den Angriff reichen Anzeigeberechtigungen oder höhere Berechtigungen aus; er ist nicht auf Administratoren beschränkt. Die Schwachstelle wird als CVE-2024-9264
geführt.Die Lösung: Laden Sie abhängig von dem von Ihnen verwendeten Produkt eine der Sicherheitskorrekturen von Grafana
herunter. Grafana empfiehlt außerdem, die DuckDB-Binärdatei aus PATH oder aus der gesamten Umgebung zu entfernen; sie wird für keine andere Grafana-Funktion benötigt.
ClickFix-Kampagne nutzt Google Meet als AngriffsvektorArt der Schwachstelle:
Phishing und Installation von Schadsoftware.Das Problem: Der Sicherheitsanbieter Sekoia veröffentlichte einen Blogbeitrag
, in dem die Erkenntnisse zur ClickFix-Kampagne erläutert werden. Diese nutzt gefälschte Google-Meet-Seiten, um Infostealer auf Windows- und Mac-Computern zu installieren. ClickFix setzt Social Engineering ein und imitiert beliebte Websites wie Google Chrome, um Benutzer dazu zu bringen, auf gefälschte Seiten zu klicken.
„Indem wir die Textelemente in den ClickFix-Nachrichten untersuchten, die den Benutzern angezeigt werden, etwa die Formulierung „Drücken Sie die Tastenkombination“ oder „STRG+V“, entdeckten wir mehrere Websites, die sich als Startseite einer Google-Meet-Videokonferenz ausgaben“, sagte der Sekoia-Forscher Quentin Bourgue. Laut Bourgue zeigten die gefälschten Seiten Pop-ups, die fälschlicherweise auf Probleme mit Mikrofon und Headset hinwiesen und die Opfer dazu aufforderten, auf Schaltflächen zur Behebung des Problems zu klicken.
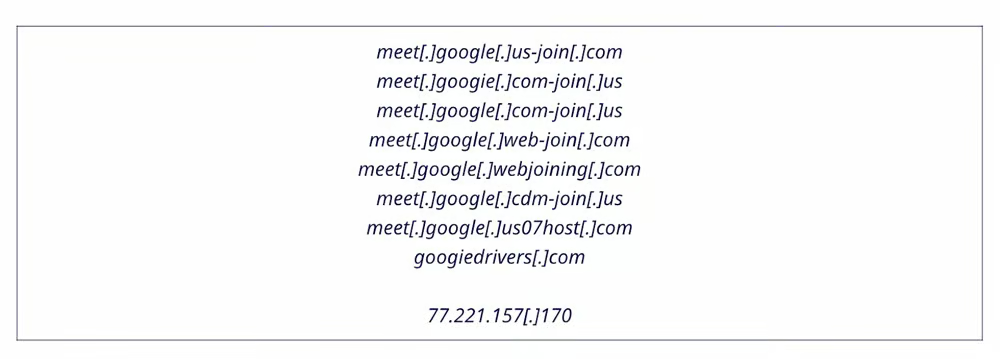
Sekoia nennt die folgenden Beispiele für Domainnamen sowie eine IP-Adresse, die das Unternehmen dem ClickFix-Cluster mit gefälschten Google-Meet-Sitzungen zuordnet:Die Lösung:
Eine spezifische Lösung ist nicht verfügbar.
18. Oktober 2024
Apple behebt von Microsoft gemeldete Schwachstelle im neuen Sequoia-ReleaseArt der Schwachstelle:
Umgehung der Autorisierung.Das Problem: Das Threat-Intelligence-Team von Microsoft entdeckte eine Schwachstelle in macOS im Zusammenhang mit der Technologie Transparency, Consent, and Control (TCC). Die Schwachstelle könnte es einem Angreifer ermöglichen, TCC zu umgehen und auf die Daten des Opfers zuzugreifen. Microsoft bezeichnete die Schwachstelle als HM Surf und meldete sie an Apple. Apple hat die Schwachstelle inzwischen behoben
– in Sequoia 15. Das neue macOS-Update behebt außerdem Probleme in anderen Apple-Funktionen, darunter Kernel, Sandbox und Shortcuts. Die TCC-Schwachstelle wird als CVE-2024-44133
geführt. Microsoft hat bereits Aktivitäten von Defender for Endpoint festgestellt, die darauf hindeuten, dass Adload, eine macOS-Bedrohungsfamilie, die Schwachstelle ausnutzt.Die Lösung:
Aktualisieren Sie Ihre Mac-Geräte auf macOS Sequoia 15.Als Nächstes lesen: