

















Lösungen für Security Information and Event Management (SIEM) unterstützen Unternehmen dabei, Daten aus IT- und Cybersicherheitssystemen zu sammeln und zu analysieren, um Bedrohungen zu erkennen, verdächtige Aktivitäten zu untersuchen und Sicherheitsrisiken zu verwalten. Die besten SIEM-Lösungen unterstützen außerdem die Überwachung in Echtzeit und Compliance-Anforderungen und ermöglichen eine schnellere Reaktion auf Sicherheitsvorfälle, indem sie Sicherheitsteams einen besseren Einblick in ihre Umgebungen geben.
Um Ihnen bei der Auswahl der passenden Plattform zu helfen, haben wir führende SIEM-Tools anhand ihrer Sicherheitsfunktionen, herausragenden Features, Anwendungsfälle und Einschränkungen bewertet. Unser Vergleich zeigt, worin die einzelnen Lösungen besonders stark sind, damit Sie bestimmen können, welche SIEM-Plattform zu den Sicherheitsanforderungen Ihres Unternehmens passt.
Graylog Security ist eine Plattform für SIEM und Sicherheitsanalysen, die zentrale Protokollverwaltung, Bedrohungserkennung, Anomalieerkennung und Untersuchungsfunktionen kombiniert. Die flexiblen Bereitstellungsoptionen helfen Sicherheitsteams, Bedrohungen zu erkennen, verdächtige Aktivitäten zu untersuchen und einen besseren Einblick in ihre Umgebungen zu gewinnen.
Die wichtigsten Erkenntnisse zu SIEM-Tools für 2026
- Graylog Security ist unsere erste Wahl für flexible Sicherheitsanalysen, da die Lösung SIEM, Protokollverwaltung, Bedrohungserkennung und Untersuchungsfunktionen mit flexiblen Bereitstellungsoptionen kombiniert.
- Welche SIEM-Lösung die beste ist, hängt von Ihren Sicherheitsprioritäten ab. Exabeam überzeugt bei UEBA, LogRhythm bei lokalen Bereitstellungen, Splunk bei der IT-Observability, während andere Plattformen in spezialisierten Bereichen besonders stark sind.
- Zentrale Sicherheitsfunktionen sind für unsere Bewertung am wichtigsten, da sie 25 % der Gesamtbewertung jedes Produkts ausmachen. Danach folgen Kosten, erweiterte Funktionen, Bedienung und Einrichtung sowie Kundensupport.
- Achten Sie beim Vergleich von SIEM-Tools nicht nur auf die Anzahl der Funktionen. Flexibilität bei der Bereitstellung, Integrationen, Skalierbarkeit, Benutzerfreundlichkeit, Sicherheitsexpertise und die Gesamtkosten können maßgeblich beeinflussen, welche Plattform für Ihr Unternehmen geeignet ist.
- Testen Sie SIEM-Software nach Möglichkeit, bevor Sie sich festlegen. Produktvorführungen, Testversionen und Machbarkeitsnachweise können dabei helfen festzustellen, wie effektiv eine Plattform mit den Datenquellen, Workflows und Sicherheitsanforderungen Ihres Unternehmens umgeht.
Hier sind die sieben besten SIEM-Tools und -Softwarelösungen, die Sie in Betracht ziehen sollten:
Die führenden SIEM-Softwarelösungen und -Tools im Vergleich
| Lösung | Am besten geeignet für | Einstiegspreis |
|---|---|---|
| Graylog Security | Am besten für flexible Sicherheitsanalysen | Vertrieb kontaktieren |
| Exabeam Fusion | Beste Option für UEBA-Funktionen | Vertrieb kontaktieren |
| LogRhythm SIEM Platform | Bestes lokales SIEM | Vertrieb kontaktieren |
| Splunk Enterprise Security | Am besten für IT-Observability | Vertrieb kontaktieren |
| IBM Security QRadar | Am besten für die Integration in das IBM-Ökosystem | Vertrieb kontaktieren |
| Securonix Unified Defense SIEM | Beste SOAR-Integration | Vertrieb kontaktieren |
| Rapid7 InsightIDR | Beste Technologie zum Täuschen von Angreifern | Vertrieb kontaktieren |
Graylog Security
Am besten für flexible Sicherheitsanalysen
Gesamtbewertung: 4,68/5
Zentrale Funktionen: 4.8/5
Kosten: 4.6/5
Erweiterte Funktionen: 4.7/5
Bedienung und Einrichtung: 4.6/5
Kundensupport: 4.7/5
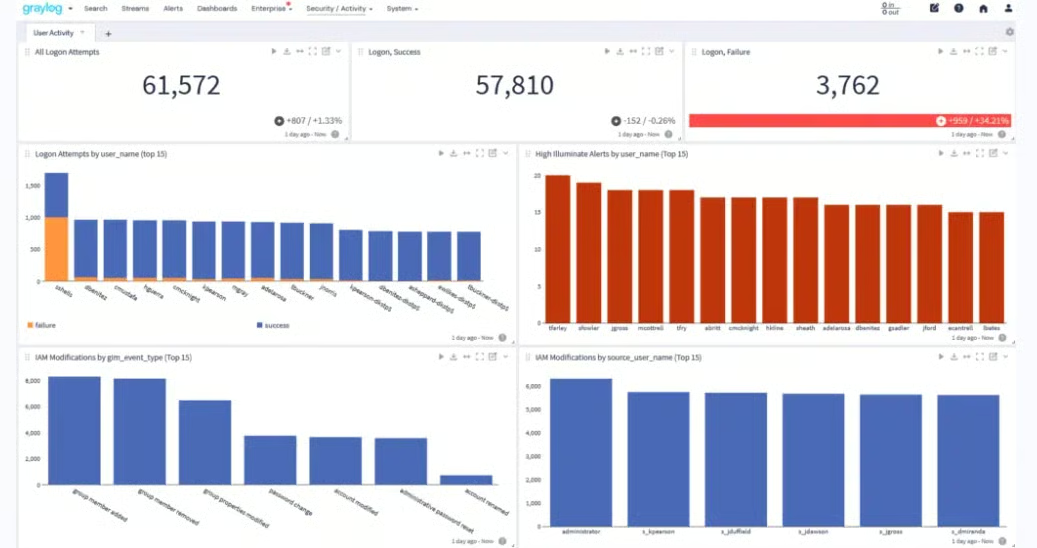
Graylog Security kombiniert SIEM-Funktionen mit zentraler Protokollverwaltung, Sicherheitsanalysen, Anomalieerkennung und Untersuchungstools, um Sicherheitsteams bei der Erkennung und Abwehr von Bedrohungen zu unterstützen. Die flexible Architektur ermöglicht selbst verwaltete, hybride und Cloud-Bereitstellungen und eignet sich damit für Unternehmen, die mehr Kontrolle darüber wünschen, wie sie Sicherheitsdaten erfassen, aufbewahren und analysieren.
Graylog zeichnet sich durch seine solide Grundlage für die Protokollverwaltung und seinen praxisorientierten Ansatz bei Sicherheitsanalysen aus. Funktionen wie KI-/ML-gestützte Anomalieerkennung, risikobasierte Alarmierung, Unterstützung für Sigma-Regeln, Asset-Kontext und zentrale Untersuchungen bieten Analysten mehrere Möglichkeiten, verdächtige Aktivitäten aufzudecken und Bedrohungen zu priorisieren. Über Illuminate stellt Graylog außerdem vorgefertigte Sicherheitsinhalte bereit, mit denen Teams Daten normalisieren und die Bereitstellung beschleunigen können.
Unternehmen, die umfangreiche native SOAR-Funktionen benötigen, müssen für komplexe Automatisierungen der Reaktion möglicherweise zusätzliche Tools einsetzen. Graylog bietet jedoch eine ausgewogene Kombination aus SIEM-Funktionen, flexibler Bereitstellung und Protokollanalysen. Die Lösung eignet sich gut für Sicherheitsteams, die leistungsstarke Funktionen zur Bedrohungserkennung und Untersuchung wünschen, ohne die Kontrolle über ihre Sicherheitsdaten aufzugeben.
Preise
- Preis des Anbieters: Graylog kontaktieren, um ein individuelles Angebot zu erhalten
- Kostenlose Option: Graylog Open ist für Unternehmen, die eine zentrale Protokollverwaltung benötigen, kostenlos verfügbar. Für die Funktionen von Graylog Security ist jedoch eine kommerzielle Lizenz erforderlich.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| ✔️ Flexible Bereitstellungsoptionen in selbst verwalteten, hybriden und Cloud-Umgebungen | ❌ Für vollständige SIEM- und erweiterte Sicherheitsfunktionen ist ein kostenpflichtiger Graylog-Security-Tarif erforderlich |
| ✔️ Leistungsstarke Grundlage für Protokollverwaltung und Suche zur Untersuchung großer Mengen an Sicherheitsdaten | ❌ Für die erweiterte Konfiguration und Anpassung sind möglicherweise zusätzliche Fachkenntnisse erforderlich |
| ✔️ Integrierte Sicherheitsanalysen einschließlich Anomalieerkennung, Risikobewertung, Sigma-Regeln und Untersuchungen | ❌ Teams mit umfangreichen SOAR-Anforderungen benötigen möglicherweise zusätzliche Tools für die Reaktion |
Wichtige Funktionen
Sicherheitsanalysen: Graylog Security kombiniert zentrale Protokolldaten mit Korrelation, kontextbezogener Anreicherung und sicherheitsorientierten Analysen, um Teams bei der Erkennung verdächtiger Aktivitäten und der Untersuchung potenzieller Bedrohungen zu unterstützen.
Anomalieerkennung: Die KI-/ML-gestützte Verhaltensanalyse erstellt anhand historischer Protokolldaten Basiswerte und erkennt Abweichungen von erwarteten Aktivitäten. Dadurch können Analysten Bedrohungen erkennen, die statische Regeln möglicherweise übersehen.
Risikobasierte Bedrohungserkennung: Die Risikobewertung von Ereignissen und Assets hilft Sicherheitsteams, Alarme nach dem potenziellen Risiko für ihre Umgebung zu priorisieren. So können Analysten ihre Untersuchungen auf Aktivitäten mit höherer Priorität konzentrieren.
Zentrale Untersuchungen: Graylog Investigations führt relevante Protokolle, Alarme, Ereignisse, Suchvorgänge, Dashboards und andere Beweismittel zusammen, damit Analysten Untersuchungen organisieren und gemeinsam bearbeiten können, ohne Daten aus mehreren Ansichten manuell zusammenzutragen.
Illuminate-Sicherheitsinhalte: Graylog Illuminate stellt vorgefertigte Parser, Normalisierung, Anreicherung, Dashboards und Sicherheitsinhalte bereit. Damit können Teams gängige Datenquellen schneller anbinden und Sicherheitsereignisse analysieren.
Exabeam Fusion
Beste Option für UEBA-Funktionen
Gesamtbewertung: 4,54/5
Zentrale Funktionen: 4.8/5
Kosten: 4.0/5
Erweiterte Funktionen: 4.9/5
Bedienung und Einrichtung: 4.4/5
Kundensupport: 4.6/5
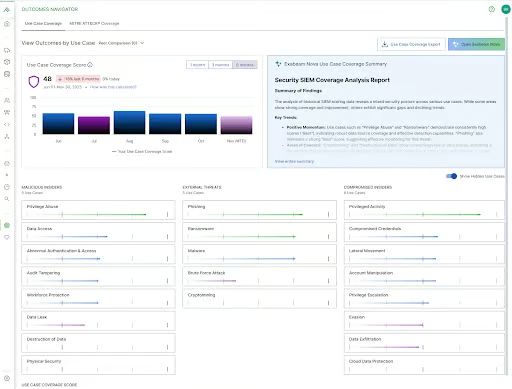
Die Cloud-native Plattform von Exabeam Fusion SIEM vereint SIEM, UEBA, SOAR und automatisiertes TDIR in einer einzigen Lösung. Die herausragenden Verhaltensanalysen und Smart Timelines helfen dabei, kompromittierte Konten, Insider-Bedrohungen und anomale Aktivitäten präziser zu erkennen und gleichzeitig den manuellen Untersuchungsaufwand zu reduzieren. Die Plattform bietet dank ihrer New-Scale-Fusion-Architektur, der langfristigen Speicherung durchsuchbarer Protokolle und einer umfangreichen Bibliothek von Integrationen und vorgefertigten Erkennungen eine hohe Skalierbarkeit und ermöglicht eine schnellere Inbetriebnahme.
Exabeam Fusion bietet leistungsstarke Analysen und automatisierte Workflows. Die Preise können jedoch davon abhängen, ob die Lösung ein bestehendes SIEM ergänzt oder ersetzt. Für Teams, die intelligente Erkennung, automatisierte Untersuchungen und eine optimierte Reaktion ohne hohen Entwicklungsaufwand suchen, ist Exabeam Fusion eine der stärksten verfügbaren Cloud-nativen SIEM-Optionen.
Preise
- Preis des Anbieters: Exabeam kontaktieren
- Modell: Flexibler Ansatz zum Ergänzen oder Ersetzen, der auf einem bestehenden SIEM aufsetzen oder es vollständig ersetzen kann
- Kostenlose Testversion: In der Regel auf Anfrage verfügbar
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| ✔️ UEBA der Spitzenklasse mit umfassenden Analysen von Identitäten und Verhaltensweisen | ❌ Die Preise sind je nach gewähltem Bereitstellungsmodell möglicherweise undurchsichtig |
| ✔️ Echter einheitlicher TDIR-Workflow – SIEM, UEBA und SOAR auf einer Plattform | ❌ Erweiterte Funktionen gehen möglicherweise über den Bedarf sehr kleiner Teams hinaus |
| ✔️ Hohe Skalierbarkeit dank der Cloud-nativen New-Scale Fusion | ❌ Erfordert die Einführung der Cloud; nur eingeschränkt für den On-Premises-Betrieb geeignet |
Wichtige Funktionen
Verhaltensanalysen: Die native UEBA erstellt Basiswerte für Benutzer- und Entitätsaktivitäten, um Insider-Bedrohungen, kompromittierte Konten und anomales Verhalten zu erkennen, die regelbasierte Systeme häufig übersehen.
Smart Timelines: Erstellt automatisch Angriffsszenarien, indem Ereignisse über Benutzer und Assets hinweg korreliert werden. Dadurch werden manuelle Untersuchungsschritte reduziert und die Übersichtlichkeit von Vorfällen verbessert.
Einheitlicher TDIR-Workflow: Integriert SIEM, UEBA und automatisierte Reaktionen in eine einzige Plattform und optimiert so die Erkennung, Untersuchung und Reaktion auf Bedrohungen, ohne zwischen Tools wechseln zu müssen.
Elastische Cloud-Architektur: New-Scale Fusion skaliert dynamisch, um hohe oder schwankende Ereignisvolumen zu verarbeiten, und bietet eine starke Leistung für Cloud-First-Umgebungen und schnell wachsende Unternehmen.
Vorgefertigte Inhalte und Integrationen: Hunderte von Erkennungen, Dashboards und Playbooks sowie mehr als 800 Integrationen beschleunigen die Bereitstellung, verbessern die Abdeckung und verkürzen die Zeit bis zur Wertschöpfung.
LogRhythm SIEM Platform
Bestes On-Premises-SIEM
Gesamtbewertung: 4,54/5
Zentrale Funktionen: 4.3/5
Kosten: 4.1/5
Erweiterte Funktionen: 4.0/5
Bedienung und Einrichtung: 3.9/5
Kundensupport: 4.2/5
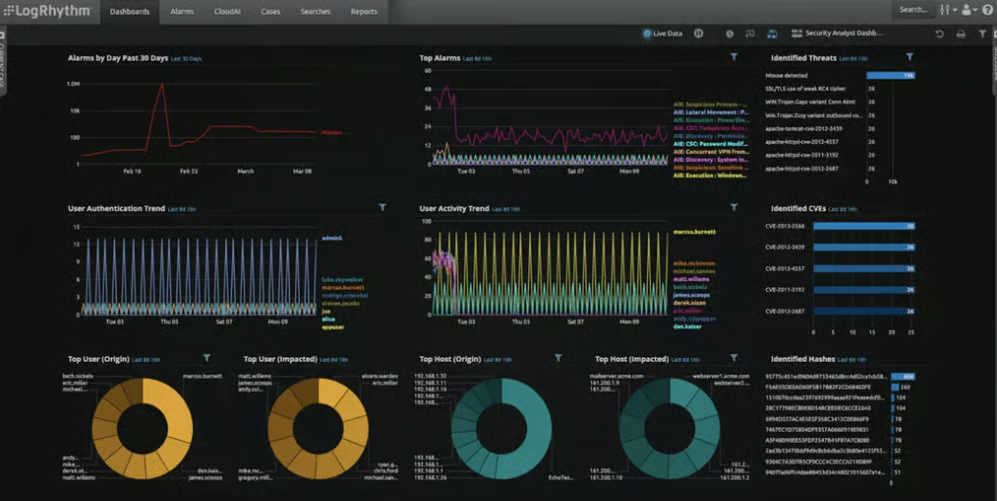
LogRhythm SIEM Platform ist eine bemerkenswerte On-Premises-SIEM-Lösung, die für ihre Funktionen zur Protokollverwaltung, Bedrohungserkennung und Reaktion bekannt ist. Die On-Premises-Bereitstellung sichert die Datenhoheit und Compliance und bietet eine skalierbare Lösung, die an spezifische Sicherheitsanforderungen angepasst ist.
Über das SIEM hinaus bietet LogRhythm leistungsstarke SOAR-, UEBA- und NDR-Funktionen, die über On-Premises-Hardware- und Softwarebereitstellungen verfügbar sind und für Unternehmen entwickelt wurden, die vollständige Kontrolle über ihre Sicherheitsinfrastruktur benötigen. LogRhythm überzeugt als On-Premises-SIEM-Lösung.
Preise
Preis des Anbieters: Das Vertriebsteam von LogRhythm kontaktieren
Kostenlose Testversion: Nicht verfügbar
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| ✔️ Ein langjähriger, etablierter Anbieter von On-Premises-SIEM-Lösungen | ❌ Nicht für Cloud-native oder SaaS-First-Umgebungen geeignet |
| ✔️ Ein starkes Netzwerk aus MSPs und Vertriebspartnern | ❌ Im Vergleich zu Cloud-nativen SIEMs eingeschränkte API- und Integrationsflexibilität |
| ✔️ Benutzerfreundliche Produktschnittstelle und Administrationsfunktionen | ❌ Traditioneller Aktualisierungsrhythmus, abgestimmt auf On-Premises-Release-Zyklen |
Wichtige Funktionen
Erweiterte Analysen: Erkennt bösartige Aktivitäten, indem Muster in Compliance- und Sicherheitskontexten ausgewertet werden, was die proaktive Bedrohungserkennung verbessert.
Vorgefertigte Playbooks: Umfassen die Triage von Alarmen, den Bedrohungskontext und die Kategorisierung von Fällen, um die Reaktion auf Vorfälle durch vordefinierte, effiziente Workflows zu optimieren.
Beschleunigte Erkennung: Automatisierte Workflows optimieren die Erkennung und Reaktion auf Bedrohungen und gewährleisten so eine schnelle Behebung für eine effektive Lösung von Vorfällen.
Bedrohungsdaten: LogRhythm Labs bietet nützliche Erkenntnisse und Zugang zu aktuellen und umfassenden Bedrohungsdaten für eine proaktive Abwehr.
Datenzugriff: Bietet umfassenden Zugriff auf mehr als 950 Datenquellen von Drittanbietern sowie 1.100 vorkonfigurierte Korrelationsregelsätze für eine umfassendere und effizientere Bedrohungsanalyse.
Splunk Enterprise Security
Am besten für IT-Observability
Gesamtbewertung: 4,22/5
Zentrale Funktionen: 4.7/5
Kosten: 3.7/5
Erweiterte Funktionen: 4.5/5
Bedienung und Einrichtung: 3.9/5
Kundensupport: 4.3/5
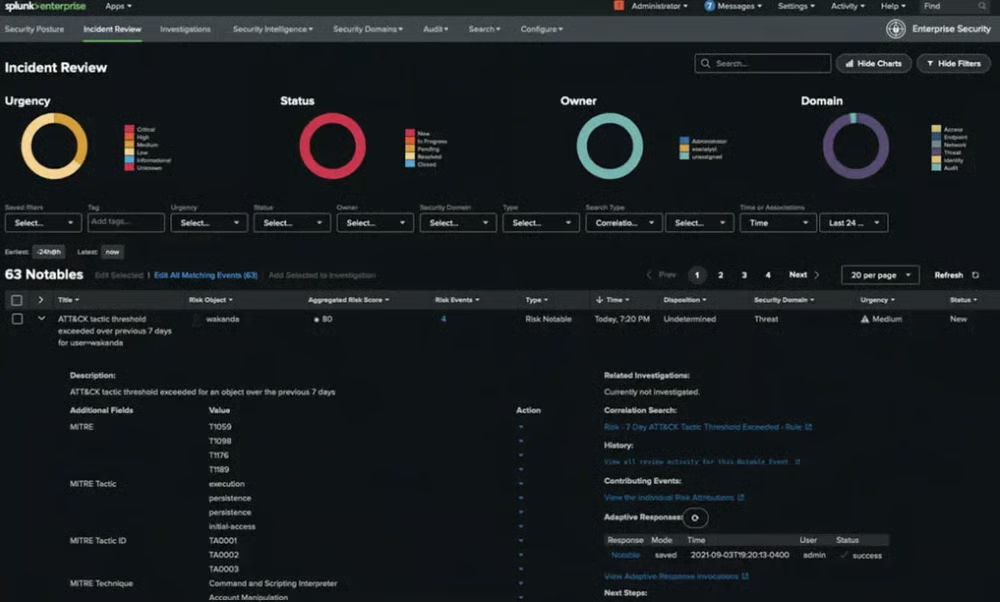
Die Analytics-First-Lösung von Splunk Enterprise Security ist für On-Premises- oder Multi-Cloud-Umgebungen skalierbar und verfügt über leistungsstarke Funktionen zur Bedrohungserkennung. Besonders hervorzuheben sind die leistungsstarken SIEM-Funktionen sowie die Skalierbarkeit einer Plattform, die Tausende von Apps hostet und Daten sowie Workflows nahtlos miteinander verbindet.
Splunk ist für seine IT-Observability bekannt und eine der besten Optionen für umfassende Einblicke in IT-Landschaften.
Preise
Preis des Anbieters: Splunk kontaktieren
Kostenlose Testversion: 60 Tage lang über Splunk Enterprise verfügbar
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| ✔️ Umfassender SIEM- und Sicherheitsansatz | ❌ Ressourcenengpässe bei kleineren Teams |
| ✔️ Flexible Infrastruktur und Bereitstellung | ❌ Komplexe und möglicherweise kostspielige Preisgestaltung |
| ✔️ Umfassende Geräteintegration | ❌ Die Tiefe des internationalen Supports kann je nach Region unterschiedlich sein |
Wichtige Funktionen
Risikoklassifizierung: Kategorisiert Risiken anhand der Compliance von Benutzern und Systemen mit verschiedenen Sicherheits-Frameworks und orientiert sich dabei an etablierten Standards.
Skalierbare Datenerfassung: Die Datenerfassung lässt sich sowohl für strukturierte als auch für unstrukturierte Daten skalieren. Dadurch können verschiedenste Datenarten und -mengen effizient verarbeitet werden.
Integrierte Bedrohungsdaten: Integriert ein Tool zur Verwaltung von Bedrohungsdaten und verbessert dadurch die Fähigkeit, sich entwickelnde Cyberbedrohungen effektiv zu analysieren und darauf zu reagieren.
Vielseitige Bereitstellung: Kann in der Cloud, als IaaS, per Software, als Hardware-Appliance oder in hybriden Setups bereitgestellt werden und bietet damit Flexibilität für Unternehmen mit unterschiedlichsten Anforderungen.
Mehr als 700 Erkennungen: Bietet Zugriff auf mehr als 700 Erkennungen im Einklang mit Frameworks wie MITRE, NIST, Kill Chain und CIS 20 für eine vollständige Identifizierung und Eindämmung von Bedrohungen.
IBM Security QRadar
Am besten für die Integration in das IBM-Ökosystem
Gesamtbewertung: 4,08/5
Zentrale Funktionen: 4.5/5
Kosten: 3.8/5
Erweiterte Funktionen: 4.3/5
Bedienung und Einrichtung: 3.7/5
Kundensupport: 4.1/5
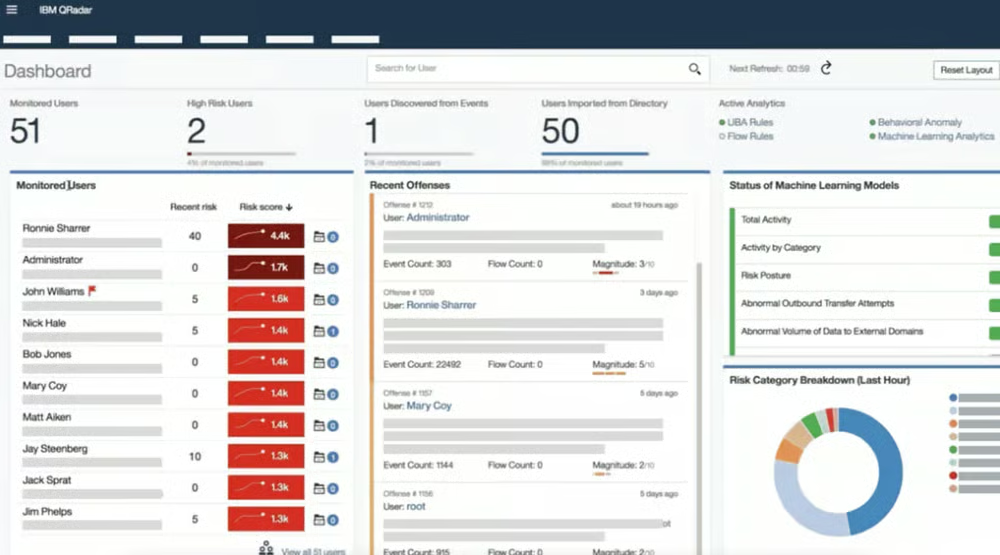
IBM Security QRadar SIEM ist bei Unternehmen beliebt und hat sich gemeinsam mit dem SIEM-Markt weiterentwickelt. IBM hat die IBM Security QRadar Suite eingeführt, um Bedrohungserkennung, Untersuchung und Reaktion, SOAR, SIEM, EDR, und XDR in einem Plattformdienst für Hybrid-Cloud-Nutzer effektiver zu kombinieren.
Die globale Präsenz bietet lokalisierten Support, regionale regulatorische Expertise und umfangreiche Vertriebskanäle und macht die Lösung weltweit zu einer zuverlässigen Wahl in unterschiedlichsten Regionen.
Preise
Kostenlose Version: Über die QRadar Community Edition verfügbar, jedoch eingeschränkt
Individuelle Pläne: IBM für ein Angebot kontaktieren
Kostenlose Testversion: Über bestimmte MSSPs verfügbar
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| ✔️ KI-gestützt mit Analysen des Benutzerverhaltens und Einblicken in den Netzwerkverkehr | ❌ Anspruchsvolle Einarbeitung und Implementierung |
| ✔️ Umfangreiches globales Sicherheitsportfolio und umfassende Expertise | ❌ Veraltete, komplexe Benutzeroberfläche |
| ✔️ Breites Sicherheitsökosystem und nahtlose Integration in QRadar SIEM | ❌ Bedenken hinsichtlich Produktsupport und Plattformentwicklung |
Wichtige Funktionen
Kontinuierliche Überwachung: Gewährleistet eine kontinuierliche Überwachung in On-Premises- und Cloud-Umgebungen und bietet vollständige Transparenz entlang der Kill Chain.
Bedrohungsdaten: Basiert auf den Security-X-Force- und STIX/TAXII-Feeds von IBM, die umfassende Bedrohungsinformationen zur Verbesserung der Sicherheitsmaßnahmen liefern.
Compliance-Ressourcen: Bietet umfassende Compliance-Unterstützung, einschließlich Materialien zu HIPAA, SOX, ISO, PCI, NIST, GLBA, GDPR und CCPA.
Vielseitige Bereitstellung: Bietet Bereitstellungsoptionen wie Hardware-Appliances, Software, SaaS und virtuelle Maschinen für On-Premises- und IaaS-Umgebungen.
Integrationszugriff: Ermöglicht die nahtlose Integration in mehrere Sicherheitsökosysteme und bietet Zugriff auf mehr als 450 Schnittstellen, APIs und ein SDK.
Securonix Unified Defense SIEM
Beste SOAR-Integration
Gesamtbewertung: 4,3/5
Zentrale Funktionen: 4.6/5
Kosten: 4.0/5
Erweiterte Funktionen: 4.7/5
Bedienung und Einrichtung: 4.0/5
Kundensupport: 4.2/5
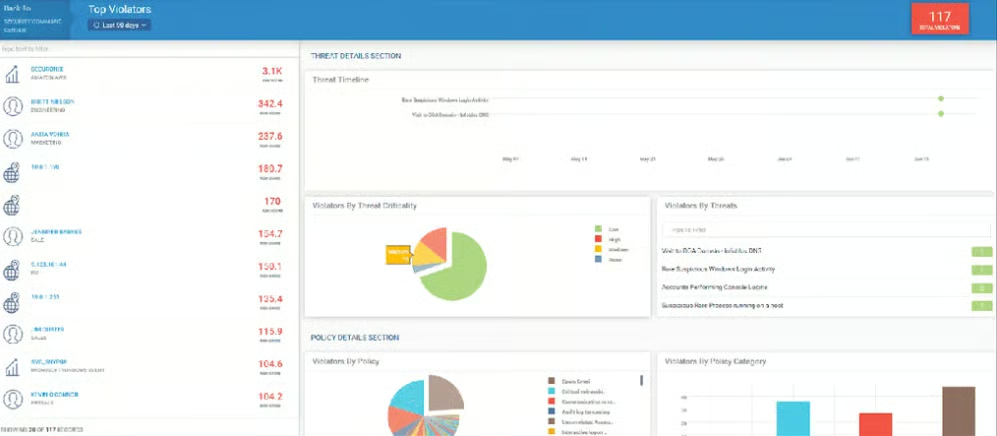
Securonix ist für seinen innovativen Ansatz bekannt und zeichnet sich auch durch seine SOAR-Integrationsfunktionen aus. Die Unified Defense SIEM integriert SIEM, Bedrohungserkennung, Untersuchung und Reaktion nahtlos.
Der Autonomous Threat Sweeper zur Bedrohungserkennung nutzt die Snowflake Data Cloud, um die Durchsuchbarkeit von Daten zu verbessern. Der Threat Coverage Analyzer bewertet Sicherheitslücken anhand von Branchenstandards wie MITRE ATT&CK und US-CERT.
Preise
Preis des Anbieters: Securonix Security Operations and Analytics Platform kontaktieren
Kostenlose Testversion: Für das SaaS-Angebot verfügbar
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| ✔️ Integriertes SOAR für beschleunigte Reaktion auf Vorfälle | ❌ Eingeschränkte rollenbasierte Zugriffskontrolle (RBAC) |
| ✔️ Playbooks und Workflow-Anleitungen verkürzen die Reaktionszeit | ❌ Steile Lernkurve der Plattform |
| ✔️ Integrierte Bedrohungsdaten ohne zusätzliche Kosten | ❌ Das grundlegende SIEM-Abonnement ist teurer als andere Angebote |
Wichtige Funktionen
Datenerfassung aus mehreren Umgebungen: Bietet eine zentrale Datenerfassung für Cloud-, On-Premises- und hybride Umgebungen mit einer einheitlichen Konsole zur Optimierung der Datensammlung.
Langfristige Suche: Ermöglicht durch umfassende Suchfunktionen für historische Daten eine erweiterte Analyse zur Erkennung und Verwaltung langsam entstehender Bedrohungen.
Cloud-native Plattform: Ist für eine bedarfsgerechte Skalierung ausgelegt und bietet mit einem SaaS-Abonnementmodell Flexibilität und Effizienz bei cloudbasierten Sicherheitsabläufen.
Umfangreiche Cloud-Konnektoren: Der Zugriff auf mehr als 350 Konnektoren und API-basierte Schnittstellen ermöglicht eine umfassende Datensammlung aus verschiedenen Cloud-Quellen.
Inhalte für Anwendungsfälle: Mit einer Untersuchungswerkbank können Benutzer anhand von Branchenbeispielen Fälle entwickeln, was die praktische Anwendung und Analyse verbessert.
Rapid7 InsightIDR
Beste Technologie zum Abfangen von Eindringlingen
Gesamtbewertung: 4,32/5
Zentrale Funktionen: 4.4/5
Kosten: 4.3/5
Erweiterte Funktionen: 4.2/5
Bedienung und Einrichtung: 4.4/5
Kundensupport: 4.3/5
Rapid7 bietet mit seiner führenden hybriden SIEM-XDR-Lösung InsightIDR eine umfassende SIEM-Plattform. Sie löst die Probleme einer übermäßigen Fokussierung auf Endpunkte oder der Nutzung nur einer begrenzten Anzahl von Ereignisquellen.
Die Täuschungssuite mit Honeypots, Honey-Usern, Zugangsdaten und Dateien verbessert die Bedrohungserkennung entlang der gesamten Angriffskette. Diese Fallen nutzen kontinuierliche Angreiferforschung, um eine Echtzeittransparenz bis auf Dateiebene zu bieten und so einen wirksamen Schutz vor Sicherheitsverletzungen zu gewährleisten.
Preise
Individuelle Pläne: Rapid7 für ein Angebot kontaktieren
Kostenlose Testversion: 30 Tage lang verfügbar
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| ✔️ Relativ einfach zu installieren | ❌ Eingeschränkte Automatisierung |
| ✔️ Standardmäßig 13 Monate durchsuchbare Datenaufbewahrung | ❌ Hohe Rate an Fehlalarmen |
| ✔️ Verfügt über vorgefertigte Compliance-Inhalte | ❌ Bandbreitenintensive Systemscans |
Wichtige Funktionen
Netzwerkverkehrsanalyse: Das kuratierte Intrusion-Detection-System (IDS) konzentriert sich auf tatsächliche Bedrohungen. Sie können zusätzliche Netzwerkmetadaten einsehen, um das Ausmaß der Aktivitäten einzuschätzen.
UEBA: Korreliert Netzwerkaktivitäten automatisch mit bestimmten Personen und Entitäten.
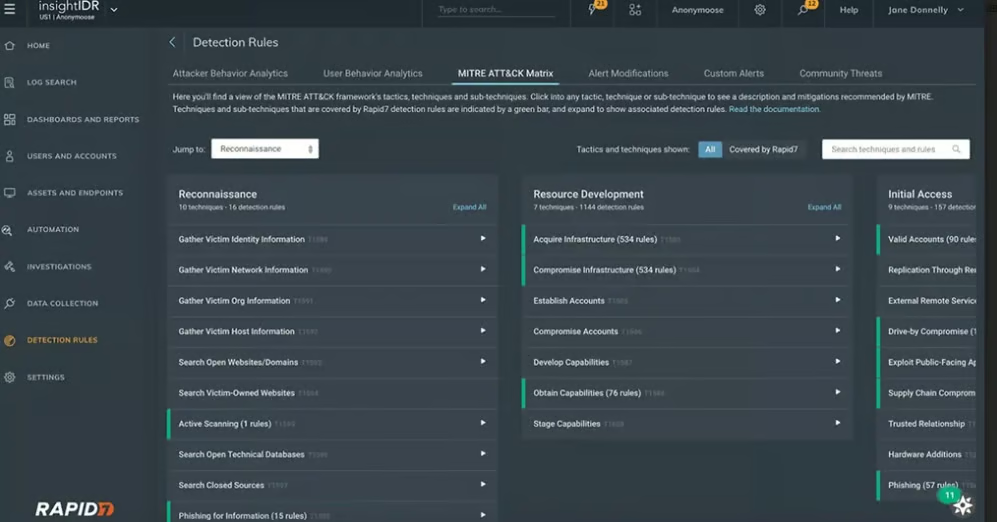
Integrierte Bedrohungsdaten: Die Erkennungsbibliothek kombiniert maschinelles Lernen, eine erweiterte Zuordnung der Angriffsfläche und Bedrohungsdaten aus der Open-Source-Community.
Ausrichtung an MITRE ATT&CK: Verwendet das MITRE-Framework, um Angreifer- und UEBA-Erkennungen zuzuordnen. Zeigt die von Bedrohungsakteuren am häufigsten eingesetzten Taktiken, Methoden und Vorgehensweisen auf.
Täuschungstechnologie: Bietet vier Arten von Eindringlingsfallen und schleust gefälschte Honey-Zugangsdaten in Ihre Endpunkte ein, um Hacker zu täuschen.
Die 7 wichtigsten Funktionen von SIEM-Tools
Die besten SIEM-Lösungen kombinieren Bedrohungserkennung, Sicherheitsanalysen, Protokollverwaltung, Integrationen und Untersuchungsfunktionen, um Sicherheitsteams eine bessere Transparenz über ihre Umgebungen zu verschaffen. Auch wenn die konkreten Anforderungen je nach Unternehmen variieren, sollten Unternehmen bei der Bewertung von SIEM-Tools Funktionen priorisieren, die die Bedrohungserkennung verbessern, Untersuchungen beschleunigen und Sicherheitsteams bei der Verwaltung zunehmend komplexer Infrastrukturen unterstützen.
Beim Vergleich von SIEM-Plattformen sollten Sie diese sieben Funktionen berücksichtigen:
Erweiterte Bedrohungserkennung: Verwendet Regeln, Verhaltensanalysen, maschinelles Lernen, Korrelationen und andere Analysetechniken, um verdächtige Aktivitäten und neu auftretende Bedrohungen zu erkennen, die andernfalls möglicherweise unbemerkt bleiben würden.
EDR/XDR-Integration: Verknüpft SIEM-Daten mit Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR)-Plattformen und liefert Analysten zusätzlichen Kontext für die Erkennung, Untersuchung und Reaktion auf Bedrohungen an Endpunkten und in anderen Systemen.
Flexible Infrastruktur und Bereitstellung: Unterstützt die Bereitstellung in Cloud-, On-Premises-, hybriden oder anderen Umgebungen. Die Flexibilität bei der Bereitstellung kann besonders für Unternehmen wichtig sein, deren Anforderungen an Datenresidenz, Regulierung, Infrastruktur oder Sicherheit ein reines SaaS-SIEM unpraktikabel machen.
Bedrohungsdaten und Sicherheitsintegrationen: Integriert Feeds mit Bedrohungsdaten und andere Sicherheitstechnologien, um Ereignisdaten mit zusätzlichem Kontext anzureichern. Leistungsstarke Integrationen können Analysten dabei unterstützen, Aktivitäten über ihren gesamten Sicherheits-Stack hinweg zu korrelieren und festzustellen, ob ein Ereignis eine legitime Bedrohung darstellt.
MITRE-ATT&CK-Zuordnung und -Unterstützung: Ordnet Erkennungen und Sicherheitsereignisse dem MITRE ATT&CK-Framework zu und hilft Teams dabei, die Taktiken und Techniken von Angreifern zu verstehen, die Abdeckung der Erkennung zu bewerten und potenzielle Lücken in ihren Sicherheitskontrollen zu identifizieren.
Einheitliche Verwaltung, Sichtbarkeit von Assets und Compliance-Berichterstattung: Zentralisiert Sicherheitsdaten und bietet Transparenz über Benutzer, Systeme und andere Assets, während es gleichzeitig Berichtspflichten für regulatorische und sicherheitsbezogene Frameworks unterstützt.
Verhaltensanalysen für Benutzer und Entitäten (UEBA): Erstellt Verhaltens-Baselines für Benutzer und Entitäten und identifiziert Abweichungen von normalen Aktivitäten. UEBA kann Sicherheitsteams dabei helfen, kompromittierte Konten, Insider-Bedrohungen und verdächtiges Verhalten aufzudecken, die bei herkömmlichen regelbasierten Erkennungen möglicherweise unentdeckt bleiben.
So haben wir die besten SIEM-Tools bewertet
Um die besten SIEM-Lösungen zu ermitteln, bewertete eSecurityPlanet jedes Produkt in fünf Kategorien: zentrale Funktionen, Kosten, erweiterte Funktionen, Bedienung und Einrichtung sowie Kundensupport. Jede Kategorie umfasst spezifische Unterkriterien, die für SIEM-Käufer relevant sind, und die Produkte erhielten je nach Erfüllung dieser Anforderungen Bewertungen von eins bis fünf.
Wir gewichteten jede Kategorie entsprechend ihrer Bedeutung bei der Auswahl einer SIEM-Plattform, wobei zentrale Sicherheitsfunktionen am stärksten gewichtet wurden.
Zentrale Funktionen – 25 %
Wir bewerteten die grundlegenden Sicherheitsfunktionen, die Unternehmen von SIEM-Tools erwarten sollten, darunter Threat Hunting, digitale Forensik, Reaktion auf Vorfälle, einheitliche Sicherheitsverwaltung, Compliance-Berichterstattung, EDR/XDR-Integration, erweiterte Bedrohungserkennung, UEBA und Integritätsüberwachung.
Gewinner in dieser Kategorie: Graylog Security
Kosten – 20 %
Wir bewerteten die allgemeine Preiszugänglichkeit und Flexibilität, einschließlich kostenloser Testversionen oder kostenloser Versionen, öffentlich verfügbarer Preise, der Lizenzstruktur, der Skalierbarkeit bei steigenden Datenmengen sowie der Verfügbarkeit mehrerer Tarife oder Bereitstellungsoptionen.
Gewinner in dieser Kategorie: Rapid7 InsightIDR
Erweiterte Funktionen – 20 %
Wir bewerteten Funktionen, die ein SIEM über seine grundlegenden Erkennungs- und Überwachungsfunktionen hinaus erweitern. Dazu gehörten die Überwachung von Schwachstellen, SOAR-Integration und Automatisierung der Reaktion, vorgefertigte Sicherheitsinhalte, Sicherheitsanalysen und Integrationen mit Sicherheitsplattformen von Drittanbietern.
Gewinner in dieser Kategorie: Exabeam Fusion
Bedienung und Einrichtung – 20 %
Wir berücksichtigten, wie schnell Sicherheitsteams jede Plattform bereitstellen und nutzen können, einschließlich Automatisierung, vorgefertigter Inhalte, technischer Einrichtungsanforderungen, Dokumentation und Wissensressourcen, Benutzerfreundlichkeit der Dashboards und der allgemeinen Nutzererfahrung. Wo angemessen, berücksichtigten wir außerdem Nutzerfeedback von Plattformen wie G2, Capterra und TrustRadius.
Gewinner in dieser Kategorie: Mehrere Gewinner
Kundensupport – 15 %
Wir bewerteten die Verfügbarkeit und Qualität der Kundenbetreuung, einschließlich Telefon, E-Mail und anderer Supportkanäle sowie Produktdokumentation, Schulungsressourcen, Demos und Lehrmaterialien. Außerdem berücksichtigten wir relevantes Nutzerfeedback von Bewertungsplattformen Dritter wie G2 und Capterra.
Gewinner in dieser Kategorie: Graylog Security
Häufig gestellte Fragen (FAQs)
Was ist eine SIEM-Lösung?
Eine Lösung für Security Information and Event Management (SIEM) sammelt und analysiert Sicherheitsdaten aus Systemen im gesamten Unternehmen, um bei der Erkennung von Bedrohungen, der Untersuchung verdächtiger Aktivitäten und der Reaktion auf Vorfälle zu helfen. SIEM-Plattformen zentralisieren typischerweise Protokolle und Sicherheitsereignisse und bieten Funktionen wie Korrelation, Alarmierung, Bedrohungserkennung, Dashboards und Compliance-Berichterstattung.
Welche SIEM-Lösungen sind die besten?
Welche SIEM-Lösung die beste ist, hängt von der Infrastruktur, den Sicherheitsanforderungen, dem Budget und dem internen Fachwissen eines Unternehmens ab. Graylog Security, Exabeam Fusion, LogRhythm SIEM Platform, Splunk Enterprise Security, IBM Security QRadar, Securonix Unified Defense SIEM und Rapid7 InsightIDR bieten jeweils unterschiedliche Stärken. Unternehmen sollten Produkte anhand der für ihren Sicherheitsbetrieb wichtigsten Funktionen vergleichen, statt sich ausschließlich an der Gesamtzahl der Funktionen zu orientieren.
Worauf sollte ich bei einem SIEM-Tool achten?
Achten Sie auf eine leistungsstarke Bedrohungserkennung, zentrale Protokollerfassung und -analyse, Sicherheitsintegrationen, Untersuchungsfunktionen, Compliance-Berichterstattung und eine Benutzeroberfläche, die Ihr Sicherheitsteam effektiv verwalten kann. Unternehmen sollten außerdem Bereitstellungsanforderungen, Datenmengen, Lizenzmodelle, Skalierbarkeit und das für den Betrieb der Plattform erforderliche Fachwissen berücksichtigen.
Was ist der Unterschied zwischen SIEM und Protokollverwaltung?
Die Protokollverwaltung konzentriert sich in erster Linie auf das Sammeln, Speichern, Durchsuchen und Analysieren von Protokolldaten aus Anwendungen, Infrastrukturen und Sicherheitssystemen. SIEM baut auf zentralisierten Sicherheitsdaten auf und ergänzt diese um Funktionen wie Bedrohungserkennung, Ereigniskorrelation, Alarmierung, Verhaltensanalysen, Untersuchungen und Sicherheitsberichte. Einige Plattformen vereinen beide Funktionen in einem Produkt.
Können SIEM-Tools Cyberangriffe in Echtzeit erkennen?
SIEM-Tools können eingehende Sicherheitsdaten kontinuierlich analysieren und Warnmeldungen erzeugen, wenn sie verdächtige Aktivitäten oder Ereignisse erkennen, die festgelegten Erkennungskriterien entsprechen. Die Wirksamkeit hängt jedoch von Faktoren wie der Qualität der erfassten Daten, Erkennungsregeln und Analysen, Integrationen, Konfiguration und laufender Feinabstimmung ab. Ein SIEM sollte daher als Teil einer umfassenderen Strategie für den Sicherheitsbetrieb betrachtet werden und nicht als eigenständige Methode zur Verhinderung jedes Cyberangriffs.
Wie viel kostet SIEM-Software?
Die Preise für SIEM unterscheiden sich je nach Anbieter erheblich. Die Kosten können auf der Datenerfassung, dem Datenvolumen, der Anzahl der Benutzer, Assets, Workloads oder anderen Lizenzmetriken basieren. Unternehmen sollten bei der Schätzung der Gesamtkosten einer SIEM-Plattform nicht nur den Abonnement- oder Lizenzpreis berücksichtigen, sondern auch Datenaufbewahrung, Infrastruktur, Implementierung, Schulung und laufende Verwaltung.
Fazit: Die beste SIEM-Lösung für Ihr Unternehmen auswählen
Die besten SIEM-Lösungen verschaffen Sicherheitsteams zentrale Transparenz über Aktivitäten in ihren Umgebungen und helfen ihnen gleichzeitig, Bedrohungen zu erkennen, verdächtiges Verhalten zu untersuchen, Warnmeldungen zu priorisieren und effizienter auf Vorfälle zu reagieren. Welche Plattform die richtige ist, hängt jedoch von der Infrastruktur, dem Sicherheitsreifegrad, den Datenmengen, den Compliance-Anforderungen, dem Budget und dem verfügbaren Sicherheitsfachwissen Ihres Unternehmens ab.
Beim Vergleich von SIEM-Tools sollten Sie die Funktionen priorisieren, die Ihre wichtigsten Sicherheitsprobleme lösen, statt einfach die Plattform mit der längsten Funktionsliste auszuwählen. Berücksichtigen Sie Funktionen zur Bedrohungserkennung und Untersuchung, Integrationen in Ihren bestehenden Sicherheits-Stack, Flexibilität bei der Bereitstellung, Skalierbarkeit, einfache Verwaltung und die Gesamtkosten. Kostenlose Testversionen und Produktdemos können Ihrem Sicherheitsteam außerdem dabei helfen, die Benutzerfreundlichkeit zu bewerten und festzustellen, wie gut eine Plattform mit Ihrer bestehenden Umgebung funktioniert, bevor Sie sich langfristig festlegen.
Da SIEM-Plattformen auf Daten von Endpunkten, Anwendungen, Identitätssystemen, Netzwerkinfrastruktur und anderen Sicherheitstechnologien basieren, kann das Verständnis gängiger Netzwerksicherheitsmaßnahmen Ihnen außerdem dabei helfen, festzulegen, welche Datenquellen und Integrationen bei der Bereitstellung eines SIEM priorisiert werden sollten.