













Für Unternehmen, die 2026 zunehmend komplexe Endpoint-Umgebungen verwalten, leisten die besten Patch-Management-Dienste mehr als die Automatisierung von Softwareupdates – sie unterstützen IT- und Sicherheitsteams dabei, Schwachstellen zu identifizieren, die Behebung zu priorisieren, die Compliance aufrechtzuerhalten und den betrieblichen Aufwand für die Absicherung von Systemen zu reduzieren.
HCL BigFix überzeugt in der diesjährigen Bewertung durch seine Fähigkeit, diese Funktionen auch in besonders anspruchsvollen Unternehmensumgebungen bereitzustellen – einschließlich Windows, macOS, Linux, älteren Unix-Systemen, hybrider Infrastruktur und sogar nicht verbundenen oder Air-Gap-Systemen.
Neben HCL BigFix haben wir führende Patch-Management-Lösungen von Quest, Syxsense, Automox, Ivanti, Foresite, SecPod, NinjaOne, Kaseya und ManageEngine bewertet, um 2026 die besten Optionen für unterschiedliche IT-Umgebungen, Sicherheitsprioritäten und Automatisierungsgrade beim Patch-Management zu ermitteln.
- Die wichtigsten Erkenntnisse zu Patch-Management-Lösungen im Jahr 2026
- Die besten Patch-Management-Dienste 2026 im Vergleich
- HCL BigFix
- Quest KACE Systems Management Appliance
- Syxsense Manage Plus
- Automox
- Ivanti Neurons for Patch Management
- Foresite Endpoint Management
- SecPod Saner CVEM
- NinjaOne Autonomous Patch Management
- Kaseya VSA
- ManageEngine Patch Manager Plus
- Cloud- vs. On-Premises-Patch-Management
- Einschränkungen des Patch-Managements
- So wählen Sie einen Patch-Management-Dienstleister aus
- FAQ
- Fazit
Die wichtigsten Erkenntnisse zu Patch-Management-Lösungen im Jahr 2026
- Patch-Management-Dienste unterstützen IT- und Sicherheitsteams dabei, Softwareupdates, die Behebung von Schwachstellen und Compliance-Aufgaben zu automatisieren und gleichzeitig den manuellen Aufwand zu reduzieren.
- HCL BigFix eignet sich besonders für komplexe Unternehmensumgebungen, da es Windows, macOS, Linux, ältere Unix-Systeme, hybride Infrastruktur sowie nicht verbundene oder Air-Gap-Systeme über eine zentrale Plattform unterstützt.
- Cloudbasierte Patch-Management-Lösungen wie Automox, NinjaOne, Ivanti und Syxsense erleichtern die Verwaltung verteilter und per Fernzugriff betriebener Endpoints, ohne auf eine herkömmliche On-Premises-Patch-Infrastruktur angewiesen zu sein.
- Führende Anbieter von Patch-Management-Lösungen verbinden das Patchen zunehmend mit umfassenderen Funktionen wie Endpoint-Management, Priorisierung von Schwachstellen, Asset-Erkennung, Compliance-Berichten, Fernüberwachung und Automatisierung.
- Unternehmen sollten Patch-Management-Lösungen anhand von Automatisierung, der Abdeckung von Betriebssystemen und Drittanbieteranwendungen, der Flexibilität bei der Bereitstellung, der Transparenz über Assets, der Compliance-Unterstützung, Integrationen und Skalierbarkeit vergleichen.
- Risikobasiertes Patchen gewinnt an Bedeutung, da IT-Teams mit einer wachsenden Zahl von Schwachstellen konfrontiert sind und die Sicherheitslücken priorisieren müssen, die kritische Systeme voraussichtlich am stärksten beeinträchtigen.
- Welche Patch-Management-Lösung am besten geeignet ist, hängt von der jeweiligen Umgebung ab: Große Unternehmen legen möglicherweise Wert auf Skalierbarkeit und die Unterstützung älterer Infrastrukturen, während kleinere oder verteilte Teams eher cloudnative Automatisierung und eine einfachere Verwaltung bevorzugen.
Die besten Patch-Management-Dienste 2026 im Vergleich
| Patch-Management-Lösung | Am besten geeignet für | Bereitstellung | Betriebssystemunterstützung | Wichtigster Unterschied |
|---|---|---|---|---|
| HCL BigFix | Komplexe Unternehmensumgebungen | Cloud, On-Premises, hybrid, Air-Gap | Windows, macOS, Linux, ältere Unix-Systeme | Umfassende Unterstützung für Unternehmens- und ältere Infrastrukturen mit Korrelation von Schwachstellen und verfügbaren Patches |
| Quest KACE SMA | Einheitliches Patch- und IT-Systemmanagement | Selbst verwaltete oder gehostete virtuelle Appliance | Windows, macOS, Linux | Verbindet Patch-Management mit Asset-Management, Inventarisierung, Softwarebereitstellung, Schwachstellenscans und Service Desk |
| Syxsense Manage Plus | Automatisiertes cloudbasiertes Patch-Management | Cloud | Windows, macOS, Linux | Cloudbasiertes Endpoint-Management mit Echtzeitinventarisierung, Patch-Transparenz, Zeitplanung und Automatisierung |
| Automox | Cloudnative Patch-Automatisierung | Cloud | Windows, macOS, Linux | Cloudnatives Patchen plus anpassbare Endpoint-Automatisierung durch Worklets |
| Ivanti Neurons for Patch Management | Risikobasierte Priorisierung von Patches | Cloud | Windows, macOS, Linux | Nutzt Threat Intelligence und Vulnerability Risk Rating zur Priorisierung der Behebung |
| Foresite Endpoint Management | Vollständig verwaltetes Endpoint-Patching und Compliance | Managed Service | Windows, macOS, Linux* | Von Fachleuten durchgeführtes Patchen, integriert mit Compliance, Überwachung und umfassenderen Sicherheitsprozessen |
| SecPod Saner CVEM | Einheitliche Behebung von Schwachstellen und Patch-Management | Cloud oder On-Premises | Windows, macOS, Linux, AIX | Verbindet Schwachstellenerkennung, Risikopriorisierung, Compliance und Behebung durch Patches |
| NinjaOne Autonomous Patch Management | Cloudnative, KI-gestützte Patch-Automatisierung | Cloud | Windows, macOS, Linux | KI-gestützte Patch-Intelligenz mit umfassender Abdeckung von Drittanbieteranwendungen |
| Kaseya VSA | MSPs und integriertes RMM | Cloud-/RMM-Plattform | Windows, macOS, Linux** | Integriert richtliniengesteuertes Patchen mit Überwachung, Skripting, Automatisierung und Fernverwaltung |
| ManageEngine Patch Manager Plus | Flexibles cloudbasiertes und On-Premises-Patching | Cloud oder On-Premises | Windows, macOS, Linux | Flexible Bereitstellung mit automatisierten Tests, Genehmigungen, Bereitstellung und Berichterstellung |
Direkt zu:
- HCL BigFix: Am besten geeignet für komplexe Unternehmensumgebungen
- Quest KACE Systems Management Appliance: Am besten geeignet für einheitliches Patch- und IT-Systemmanagement
- Syxsense Manage Plus: Am besten geeignet für automatisiertes cloudbasiertes Patch-Management
- Automox: Am besten geeignet für cloudnative Patch-Automatisierung
- Ivanti Neurons for Patch Management: Am besten geeignet für risikobasierte Priorisierung von Patches
- Foresite Endpoint Management: Am besten geeignet für vollständig verwaltetes Endpoint-Patching und Compliance
- SecPod Saner CVEM: Am besten geeignet für die einheitliche Behebung von Schwachstellen und das Patch-Management
- NinjaOne Autonomous Patch Management: Am besten geeignet für KI-gestützte, cloudnative Patch-Automatisierung
- Kaseya VSA: Am besten geeignet für MSPs und IT-Teams, die integriertes RMM und Patch-Management benötigen
- ManageEngine Patch Manager Plus: Am besten geeignet für flexibles On-Premises- und cloudbasiertes Patch-Management
HCL BigFix
Am besten geeignet für komplexe Unternehmensumgebungen
HCL BigFix ist eine Plattform für Endpoint-Management und Sicherheit in Unternehmen, die Patching, Compliance und Behebung von Schwachstellen in On-Premises-, hybriden, Cloud- und Air-Gap-Umgebungen automatisiert. Die auf einem einzigen schlanken Agenten basierende Lösung bietet IT- und Sicherheitsteams eine zentrale, nahezu in Echtzeit verfügbare Transparenz und Kontrolle über jeden Endpoint – unabhängig von Betriebssystem, Standort oder Konnektivitätsstatus.
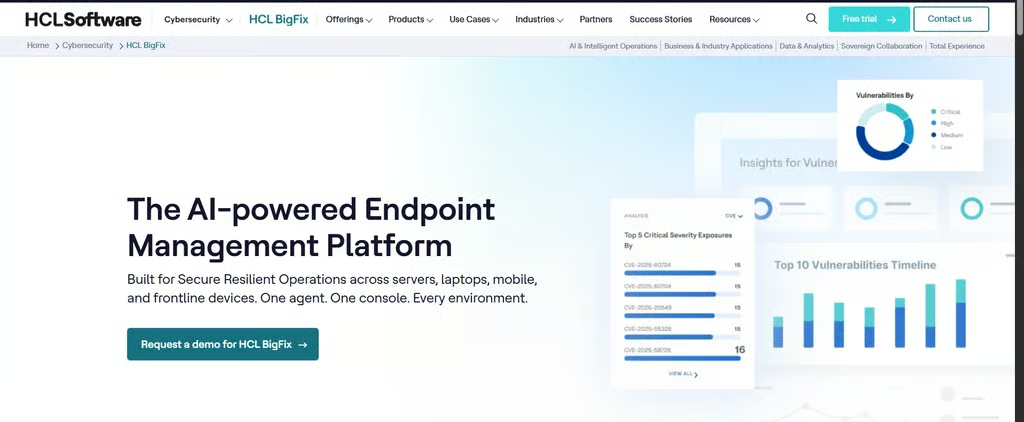
Die Plattform automatisiert das Patchen von mehr als 165 Millionen Endpoints weltweit und greift dabei auf eine Bibliothek mit mehr als 630.000 vorkonfigurierten Fixlets für Betriebssysteme und Drittanbieteranwendungen zurück. HCL BigFix CyberFOCUS Analytics korreliert Schwachstellendaten – einschließlich Integrationen mit Qualys, Tenable und Rapid7 – direkt mit verfügbaren Patches und priorisiert anschließend die Behebung mithilfe des Katalogs der bekannten ausgenutzten Schwachstellen (Known Exploited Vulnerabilities, KEV) der CISA und MITRE ATT&CK. So beheben Teams zuerst die risikoreichsten Sicherheitslücken.
HCL BigFix hebt sich dadurch ab, dass die Lösung auch Infrastrukturen erreicht, die von den meisten Patch-Management-Tools nicht unterstützt werden: ältere Unix-Systeme (AIX, Solaris, HP-UX) und nicht verbundene, durch Air Gaps geschützte Rechenzentren ebenso wie herkömmliche Windows-, macOS- und Linux-Umgebungen – alles über dieselbe Konsole. Diese breite Unterstützung, kombiniert mit einer Patch-Erfolgsrate von mehr als 99,5 % beim ersten Durchlauf und der Unterstützung von bis zu 300.000 Endpoints pro Management-Server, macht die Lösung für große, regulierte Unternehmen besser geeignet als für kleinere oder ausschließlich cloudnative Organisationen.
Wichtige Funktionen
- Automatisiertes Patchen für mehr als 120 Betriebssysteme und Varianten, einschließlich älterer Unix-Systeme (AIX, Solaris, HP-UX)
- CyberFOCUS Analytics zur Korrelation von Schwachstellen und Patches, priorisiert nach CISA KEV und MITRE ATT&CK
- Mehr als 630.000 vorkonfigurierte Fixlets für das Patchen von Betriebssystemen und Drittanbieteranwendungen
- Mehr als 50.000 sofort einsatzbereite Compliance-Prüfungen, zugeordnet zu CIS, DISA STIG, PCI DSS, HIPAA und NIST
- Architektur mit einem einzigen Agenten und einer einzigen Konsole für Desktops, Laptops, Server und Mobilgeräte
- Runbook AI und BigFix AEX für KI-gestützte Automatisierung und selbstheilende Workflows
Wichtige Funktionen
- Nahezu in Echtzeit verfügbare Transparenz und Kontrolle über Endpoints durch eine kontinuierliche Evaluierungsschleife
- Erzwingt Richtlinien auch in nicht verbundenen und durch Air Gaps geschützten Umgebungen, ohne die Kontrolle zu verlieren
- Skaliert auf mehr als 300.000 Endpoints pro Management-Server und unterstützt weltweit mehr als 165 Millionen Endpoints
- Integriert sich mit Schwachstellenscannern (Tenable, Qualys, Rapid7) und ITSM-Plattformen (ServiceNow)
- On-Premises, hybrid oder als cloudnativer SaaS-Dienst (HCL BigFix SaaS Remediate) bereitstellbar
- Anpassbare Dashboards und revisionssichere Compliance-Berichte
Vorteile
- Patch-Erfolgsrate von mehr als 99,5 % beim ersten Durchlauf und damit deutlich über dem üblichen Branchendurchschnitt
- Erreicht ältere Unix-Systeme und durch Air Gaps geschützte Infrastrukturen, die die meisten Wettbewerber nicht unterstützen
- Ein einziger Agent ersetzt separate Tools für Patching, Compliance und Schwachstellenmanagement
- Hohe Skalierbarkeit für große, globale und stark regulierte Unternehmen
Nachteile
- Die auf Unternehmen ausgerichtete Preisgestaltung ist möglicherweise für kleinere Organisationen nicht geeignet
- Für die vollständige Nutzung der erweiterten Funktionen sind möglicherweise erfahrene Administratoren erforderlich
- Die Erstimplementierung kann in stark angepassten Umgebungen komplex sein
Preise
Abonnementbasierte Preisgestaltung; die Kosten variieren je nach Modul, Bereitstellungsmodell und Supportstufe. HCL veröffentlicht keine Listenpreise – Interessenten wenden sich für ein Angebot an den Vertrieb von HCLSoftware. Eine kostenlose Testversion oder Demo ist verfügbar.
Quest KACE Systems Management Appliance
Am besten geeignet für einheitliches Patch- und IT-Systemmanagement
Quest KACE Systems Management Appliance (SMA) ist eine Plattform für Endpoint- und Systemmanagement, die automatisiertes Patch-Management mit Hardware- und Softwareinventarisierung, Anwendungsbereitstellung, Asset-Management, Schwachstellenscans, Berichterstellung und Service-Desk-Funktionen verbindet. Die primär für traditionelle und hybride IT-Umgebungen konzipierte KACE SMA bietet Administratoren eine zentrale Oberfläche zur Verwaltung von Windows-, macOS-, Linux- und anderen mit dem Netzwerk verbundenen Geräten.
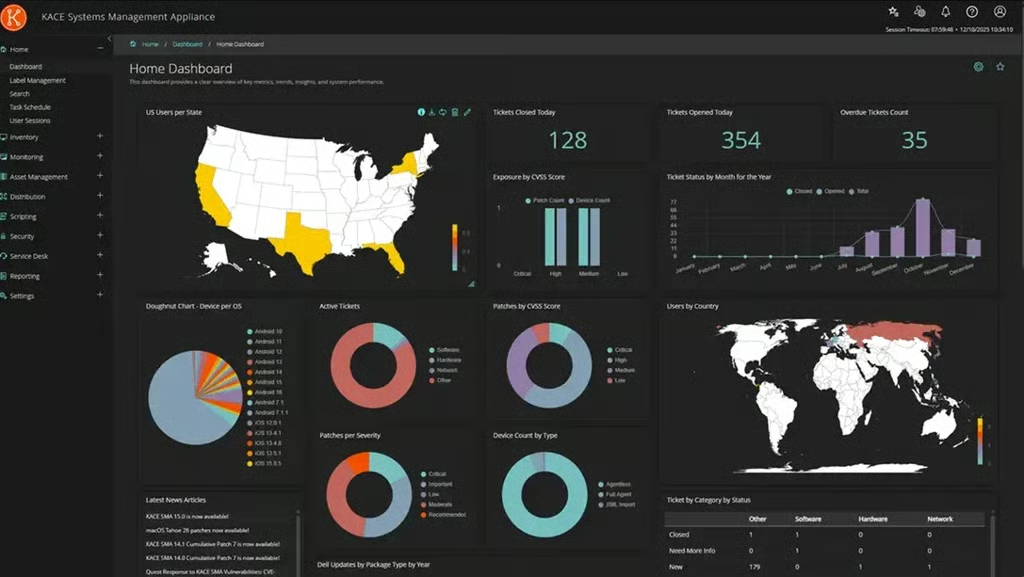
KACE SMA automatisiert das Patchen von Betriebssystemen und Drittanbieteranwendungen. Administratoren können Bereitstellungen planen, Installationsfristen festlegen und Geräte sowie Updates mithilfe dynamischer Smart Labels organisieren. Der Patch-Katalog deckt Windows, macOS und Linux sowie häufig angegriffene Drittanbietersoftware wie Microsoft Office, Zoom und Adobe Reader ab. Administratoren können außerdem Schwachstellenscans und Patch-Bewertungen durchführen, um Endpoints zu ermitteln, bei denen Patches fehlgeschlagen sind oder Sicherheitslücken bestehen.
KACE SMA hebt sich dadurch ab, dass das Patchen in eine deutlich umfassendere Plattform für Systemmanagement integriert ist. Mit derselben Appliance lassen sich Hardware und Software ermitteln, Bestände von Assets und Softwarelizenzen verwalten, Anwendungen verteilen, Skripte ausführen, Server überwachen, Berichte erstellen und Service-Desk-Funktionen bereitstellen. Die Remote-Replikation hilft außerdem Organisationen mit verteilten Niederlassungen, den WAN-Datenverkehr zu reduzieren, indem Patches und Anwendungen einmalig an eine lokale Replikationsfreigabe gesendet werden, von der die Endpoints die Inhalte über das lokale Netzwerk abrufen.
Wichtige Funktionen
- Automatisiertes Patch-Management für Windows, macOS, Linux und unterstützte Drittanbieteranwendungen
- Smart Labels zur dynamischen Auswahl von Patches und Endpoints anhand von Kriterien wie Betriebssystem, Standort, Schweregrad, Anbieter und Veröffentlichungsdatum
- Integrierte Schwachstellenscans und Patch-Bewertungen zur Identifizierung ungepatchter oder gefährdeter Endpoints
- Zentrale Inventarisierung von Hardware, Software, IT-Assets, Software-Assets und IoT-Geräten über eine zentrale Plattform
- Automatisierte Softwareverteilung für Windows-, macOS- und Linux-Systeme
- Integrierte Funktionen für Service Desk, Berichterstellung, Benachrichtigungen, Skripting und Servermanagement
Wichtige Funktionen
- Identifiziert und installiert Betriebssystem- und Anwendungspatches automatisch gemäß den von Administratoren festgelegten Zeitplänen und Richtlinien
- Bietet Benutzern kontrollierte Flexibilität beim Verschieben von Updates oder Neustarts und ermöglicht Administratoren zugleich, Patch-Fristen durchzusetzen
- Nutzt Remote-Replikation, um den Bandbreitenverbrauch bei der Verteilung von Patches und Software über mehrere Standorte hinweg zu reduzieren
- Ermittelt und inventarisiert Computer, Server, Netzwerkgeräte, Drucker und andere verbundene Geräte; für Inventarisierungszwecke steht eine agentenlose Ermittlung zur Verfügung
- Integriert das Patchen mit Asset-Informationen, Softwareverteilung, Berichten, Benachrichtigungen und Service-Desk-Workflows
- Als selbstverwaltete virtuelle Appliance auf VMware oder Microsoft Hyper-V oder als von Quest gehostete dedizierte virtuelle Appliance über KACE as a Service bereitstellbar
Vorteile
- Verbindet Patch-Management, Inventarisierung, Asset-Management, Softwarebereitstellung, Schwachstellenscans und Service-Desk-Funktionen in einer Plattform
- Besonders geeignet für IT-Teams, die das Patchen in ein umfassenderes Endpoint-Lifecycle-Management integrieren möchten
- Remote-Replikation kann den Bandbreitenbedarf von Organisationen mit mehreren Niederlassungen reduzieren
- Unterstützt das Patchen von Windows, macOS und Linux sowie von Drittanbieteranwendungen
Nachteile
- Der breite Funktionsumfang kann für Organisationen überdimensioniert sein, die lediglich ein schlankes, eigenständiges Patch-Tool benötigen
- Die traditionelle Appliance-Architektur kann mehr Infrastrukturmanagement erfordern als cloudnative Patch-Management-Produkte, wobei Quest eine gehostete KACE-as-a-Service-Option anbietet
- Einige Endpoint-Management-Funktionen erfordern den KACE-Agenten und funktionieren nicht vollständig agentenlos
- Organisationen, die sich primär auf moderne, mobil und über die Cloud verwaltete Endpoints konzentrieren, finden möglicherweise Quest’ separates KACE-Cloud-Angebot besser auf diese Anforderungen abgestimmt
Preise
Die Preise sind auf Anfrage erhältlich und hängen von der Bereitstellung und den Anforderungen der Organisation ab. Quest bietet sowohl eine selbstverwaltete virtuelle Appliance als auch das gehostete Modell KACE as a Service an; eine kostenlose Testversion und Produktdemonstrationen sind verfügbar.
Syxsense Manage Plus
Am besten geeignet für automatisiertes cloudbasiertes Patch-Management
Syxsense Manage Plus ist eine cloudbasierte Plattform für Endpoint- und Patch-Management, die IT-Teams dabei unterstützt, Transparenz und Kontrolle über verteilte Desktops, Laptops und Server zu bewahren. Die auf der einheitlichen Managementplattform von Syxsense basierende Lösung zentralisiert Endpoint-Inventarisierung, Softwareverteilung, Patching, Überwachung und Management, sodass Administratoren fehlende Updates identifizieren und über eine einzige Konsole Maßnahmen ergreifen können.
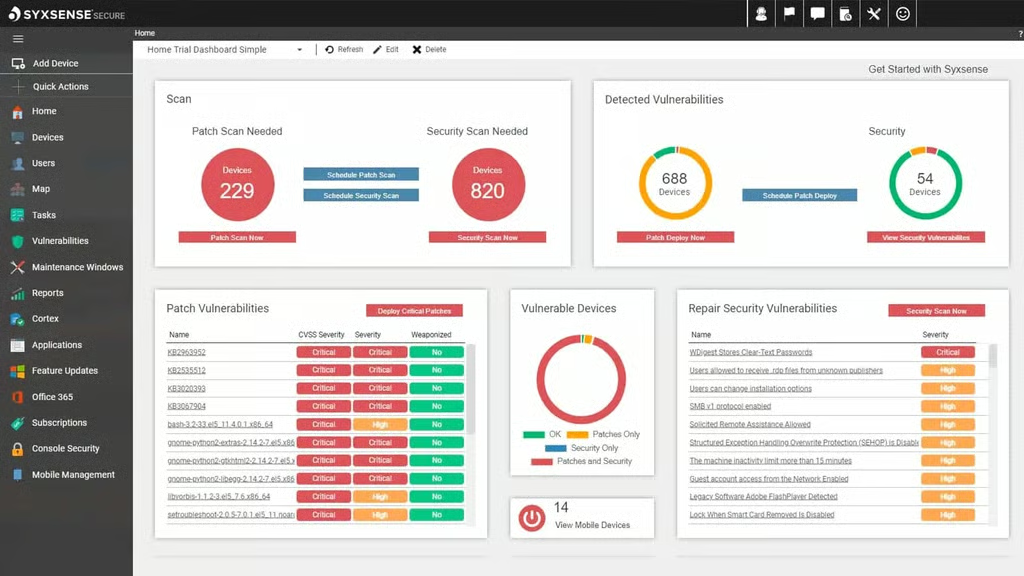
Die Plattform automatisiert das Patchen von Windows, macOS, Linux und unterstützten Drittanbieteranwendungen. Patches erscheinen kurz nach ihrer Veröffentlichung in der Syxsense-Konsole. Administratoren können Endpoints auf fehlende Patches scannen, Updates mithilfe von Filtern und Abfragen priorisieren, bestimmte Gerätegruppen auswählen und Bereitstellungen während wiederkehrender Wartungsfenster planen, um Beeinträchtigungen zu reduzieren. Syxsense unterstützt außerdem gängige Drittanbieteranwendungen wie Adobe-Produkte, Java und Chrome.
Syxsense Manage Plus zeichnet sich dadurch aus, dass die Lösung Patch-Management mit Echtzeitinformationen über Endpoints und Automatisierung in einer cloudnativen Plattform verbindet. Live-Verbindungen zu Geräten liefern aktuelle Informationen zu Hardware, Software, Konfiguration, Patch-Status und Gerätezustand, während Berichte und Dashboards Administratoren dabei helfen, Bereitstellungsergebnisse und Compliance nachzuverfolgen. Damit eignet sich die Lösung für IT-Teams, die geografisch verteilte oder remote verwaltete Endpoints betreuen und mehr Kontrolle als mit einem einfachen Patch-Tool wünschen, ohne eine herkömmliche On-Premises-Patch-Infrastruktur bereitzustellen.
Wichtige Funktionen
- Automatisiertes Patch-Management für Windows, macOS, Linux und unterstützte Drittanbieteranwendungen
- Zentrale Endpoint-Inventarisierung mit Angaben zu Betriebssystem, Hardware und Software
- Automatisierte Erkennung fehlender Betriebssystem- und Drittanbieterpatches; Patches werden kurz nach ihrer Veröffentlichung in der Konsole hinzugefügt
- Wartungsfenster zur Planung wiederkehrender Patch-Bereitstellungen bei gleichzeitiger Minimierung von Beeinträchtigungen für Benutzer
- Softwareverteilung und Konfigurationsmanagement für verwaltete Endpoints
- Benutzerdefinierte Berichte und Dashboards zur Überwachung von Patch-Status, Gerätezustand und Bereitstellungserfolg
Wichtige Funktionen
- Scannt Endpoints, um fehlende Patches zu identifizieren und zu bestimmen, welche Geräte Updates benötigen
- Priorisiert Patches und gefährdete Geräte mithilfe umfangreicher Filter- und Abfrageoptionen
- Richtet Patches auf ausgewählte Geräte oder Gerätegruppen aus, statt eine organisationsweite Bereitstellung zu erfordern
- Verwaltet Desktops, Laptops, Server, virtuelle Maschinen und remote verwaltete Endpoints über eine zentrale Cloud-Konsole
- Nutzt Live-Verbindungen zu Endpoints, um Informationen zu Konfiguration, Inventar, Patches und Gerätezustand in Echtzeit bereitzustellen
- Bietet Berichte und Dashboards, um den Fortschritt beim Patchen zu dokumentieren und Compliance-Anforderungen zu unterstützen
Vorteile
- Die cloudbasierte Architektur eignet sich besonders gut für die Verwaltung verteilter und remote verwalteter Endpoints
- Unterstützt das Patchen von Windows, macOS, Linux und Drittanbieteranwendungen über eine einzige Konsole
- Leistungsfähige Steuerungen für Planung und Zielauswahl helfen IT-Teams, das Patchen zu automatisieren, ohne die Kontrolle über Bereitstellungen aufzugeben
- Verbindet Patch-Management mit Endpoint-Inventarisierung, Softwareverteilung, Überwachung und Berichterstellung
Nachteile
- Organisationen, die primär ein einfaches eigenständiges Patch-Tool suchen, benötigen möglicherweise nicht die umfassenderen Endpoint-Management-Funktionen
- Die erweiterten Sicherheitsfunktionen von Syxsense, einschließlich Schwachstellenscans und automatisierter Behebung von Schwachstellen, sind den höherwertigen Security- und Enterprise-Angeboten zugeordnet und nicht der grundlegenden Managementplattform
- Agentenbasiertes Management kann bei großen Endpoint-Beständen zusätzlichen Aufwand für Bereitstellung und Wartung verursachen
- Organisationen, die umfangreiche Sicherheitsautomatisierung, Zero-Trust-Evaluierung und die Behebung von Schwachstellen benötigen, müssen möglicherweise auf die erweiterten Angebote von Syxsense umsteigen
Preise
Organisationen können Syxsense wegen einer Preisgestaltung kontaktieren, die sich nach der Anzahl ihrer Endpoints und den benötigten Funktionen richtet; Produktdemonstrationen sind verfügbar.
Automox
Am besten geeignet für cloudnative Patch-Automatisierung
Automox ist eine cloudnative Plattform für Endpoint- und Patch-Management, die Betriebssystem- und Drittanbieteranwendungsupdates auf Windows-, macOS- und Linux-Geräten automatisiert. Da die Plattform aus der Cloud bereitgestellt wird, können Organisationen Endpoints unabhängig von ihrem Standort verwalten, ohne On-Premises-Patch-Server bereitzustellen oder zu verlangen, dass Geräte über ein Unternehmens-VPN verbunden werden.
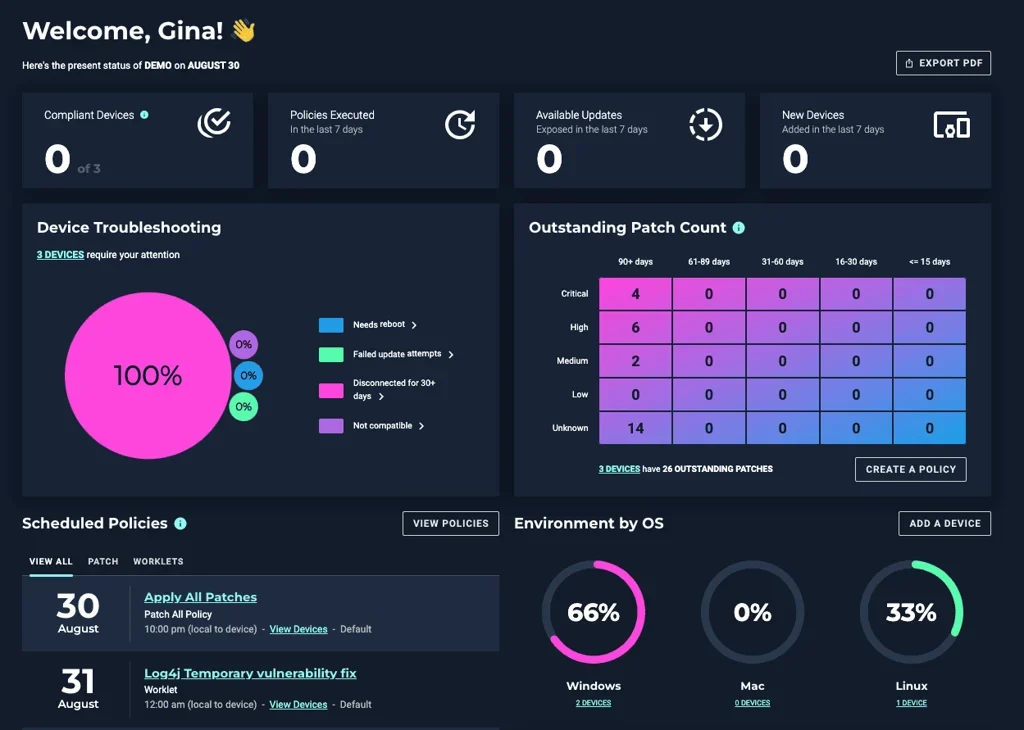
Die Plattform automatisiert den gesamten Patch-Lebenszyklus. Dazu gehören die Erkennung verfügbarer Updates, die Identifizierung betroffener Endpoints, die Paketierung unterstützter Drittanbieterupdates und deren Bereitstellung gemäß den von Administratoren festgelegten Richtlinien. Automox wirbt derzeit mit der Unterstützung von mehr als 630 Titeln von Drittanbietersoftware sowie der Betriebssysteme Windows, macOS und Linux. Der Drittanbieterkatalog umfasst Anwendungen wie Chrome, Zoom, Slack, Adobe-Produkte und Firefox.
Automox hebt sich dadurch ab, dass die Lösung Patch-Management mithilfe von Automox Worklets mit Endpoint-Automatisierung verbindet. Dabei handelt es sich um wiederverwendbare Skripte, mit denen Administratoren über das standardmäßige Patchen hinaus Konfigurationen, Behebungen, Softwarebereitstellungen und andere Endpoint-Aufgaben durchführen können. Worklets können unter Windows PowerShell und unter Linux und macOS Bash ausführen. Dadurch erhalten IT-Teams die Flexibilität, Aktionen zu automatisieren, die nicht durch native Patch-Richtlinien abgedeckt sind. Diese Kombination macht Automox besonders geeignet für verteilte und hybride Organisationen, die cloudbasiertes Patchen wünschen, ohne eine herkömmliche Patch-Management-Infrastruktur zu betreiben.
Wichtige Funktionen
- Automatisiertes Betriebssystem-Patching für Windows, macOS und Linux über eine einzige Cloud-Konsole
- Automatisiertes Patchen von mehr als 630 unterstützten Titeln von Drittanbietersoftware, darunter Chrome, Zoom, Slack, Adobe-Produkte und Firefox
- Automox Worklets für PowerShell- und Bash-basierte Endpoint-Automatisierung, Konfiguration und Behebung
- Zentrale Inventarisierung von Hardware, Software, Patches und Gerätekonfigurationen
- Richtlinienbasierte Patch-Planung und automatisierte Endpoint-Konfiguration
- Patch-Safe-Scanning eingehender Pakete von Drittanbietern zur Validierung der Paketsicherheit und -integrität vor der Bereitstellung
Wichtige Funktionen
- Patches Remote- und verteilte Geräte über das Internet, ohne dass ein VPN oder ein On-Premises-Patch-Management-Server erforderlich ist
- Erkennt, paketiert und stellt unterstützte Updates von Drittanbieteranwendungen automatisch bereit
- Verwendet Richtlinien zur Automatisierung wiederkehrender Patch- und Endpoint-Management-Workflows unter Windows, macOS und Linux
- Stellt Software über native Funktionen und Worklets auf verwalteten Endpoints bereit, aktualisiert oder entfernt sie
- Ermöglicht Administratoren, Konfigurationsänderungen, Compliance-Aktionen und Behebungsaufgaben mithilfe wiederverwendbarer Skripte zu automatisieren
- Unterstützt physische und virtuelle Endpoints, darunter Desktops, Laptops, Server, virtuelle Maschinen und cloudbasierte Systeme
Vorteile
- Die vollständig cloudnative Architektur macht die Wartung einer On-Premises-Patch-Management-Infrastruktur überflüssig
- Starke Unterstützung für verteilte und remote arbeitende Belegschaften, da Endpoints von jedem Ort mit Internetzugang aus gepatcht werden können
- Umfangreiche plattformübergreifende Unterstützung für Windows, macOS, Linux und mehr als 630 Titel von Drittanbietersoftware
- Worklets erweitern die Plattform über das Patchen hinaus um anpassbare Endpoint-Automatisierung und Behebung
- Eine unkomplizierte Einstiegspreisgestaltung ist für Organisationen verfügbar, die nur Betriebssystem-Patching benötigen
Nachteile
- Das Patchen von Drittanbieteranwendungen, die Softwarebereitstellung, die Gerätekonfiguration und die erweiterte Automatisierung erfordern höherstufige Automate-Tarife statt des Einstiegstarifs Patch OS
- Für Worklets sind möglicherweise PowerShell- oder Bash-Kenntnisse erforderlich, wenn Organisationen über die vorgefertigte Bibliothek hinaus benutzerdefinierte Automatisierungen benötigen
- Das agentenbasierte Management bedeutet, dass Organisationen den Automox-Agenten auf allen verwalteten Endpoints bereitstellen und warten müssen
- Organisationen mit strengen Anforderungen an eine vollständig On-Premises- oder Air-Gapped-Patch-Management-Infrastruktur könnten die cloudnative Architektur als ungeeignet empfinden
Preise
Automox veröffentlicht für seinen Einstiegstarif Patch OS einen Preis von 1 US-Dollar pro Endpoint und Monat bei jährlicher Vertragsbindung. Dieser umfasst Betriebssystem-Patching für Windows, macOS und Linux. Für Automate Essentials, das mehr als 630 Titel von Drittanbieter-Patches, Softwarebereitstellung, erweiterte Automatisierungsrichtlinien, Gerätekonfiguration und API-Zugriff ergänzt, gilt eine individuelle Preisgestaltung. Auch Automate Enterprise wird individuell bepreist und ergänzt unter anderem mehr als 432 vorgefertigte Worklets, die sofortige Ausführung mit FixNow, die Verwaltung mehrerer Organisationen und Core Remote Control. Bei jährlichen Tarifen gibt es gegenüber der monatlichen Abrechnung einen Rabatt von 25 %, und Automox bietet eine kostenlose 15-tägige Testversion an.
Ivanti Neurons for Patch Management
Am besten geeignet für risikobasierte Priorisierung von Patches
Ivanti Neurons for Patch Management ist eine cloudnative Patch-Management-Plattform, die Softwareschwachstellen unter Windows, macOS, Linux und in Drittanbieteranwendungen automatisch identifiziert, priorisiert und behebt. Statt sich ausschließlich auf herkömmliche Schweregradbewertungen zu stützen, kombiniert die Plattform Endpoint-Daten mit Threat Intelligence, der Kritikalität von Assets, der Zuverlässigkeit von Patches und Ivantis Vulnerability Risk Rating (VRR), damit IT-Teams zuerst die Schwachstellen angehen können, die das größte reale Risiko darstellen.
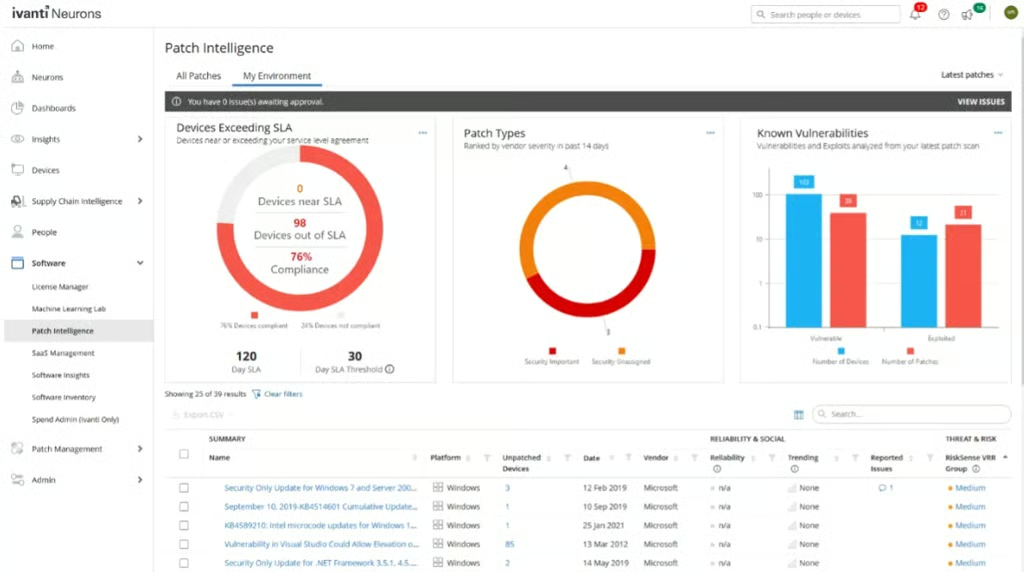
Die Plattform umfasst einen Patch-Katalog mit mehr als 800 Softwaretiteln und unterstützt automatisierte Behebungsworkflows wie Ring-Bereitstellungen, risikobasierte Bereitstellung, Zero-Day-Reaktion und kontinuierliche Patch-Behebung. Die Funktion Continuous Compliance kann Geräte identifizieren, bei denen geplante Updates aufgrund von Offline-Zeiten oder anderen Problemen fehlgeschlagen sind, und die erforderlichen Patches anschließend automatisch bereitstellen. Dadurch werden Lücken zwischen geplanten Wartungsfenstern und Compliance-Anforderungen reduziert.
Ivanti Neurons for Patch Management zeichnet sich dadurch aus, dass der Schwerpunkt auf Risikoanalysen statt auf dem bloßen Patchen jedes verfügbaren Updates liegt. VRR berücksichtigt den Bedrohungskontext und von Menschen validierte Informationen zu Exploits, um Schwachstellen zu priorisieren. Erkenntnisse zur Patch-Zuverlässigkeit nutzen Bereitstellungsdaten und Tests, damit Administratoren vor einer breiten Bereitstellung besser einschätzen können, ob Updates sicher sind. Zusammen mit der risikobasierten Compliance-Berichterstattung und den nativen Integrationen in das gesamte Ivanti-Neurons-Portfolio eignet sich die Plattform besonders für Unternehmen, in denen Sicherheits- und IT-Betriebsteams die Behebung anhand der tatsächlichen Gefährdung statt anhand von Patch-Anzahlen koordinieren möchten.
Wichtige Funktionen
- Automatisiertes Patch-Management für Windows, macOS, Linux und unterstützte Drittanbieteranwendungen
- Patch-Katalog mit mehr als 800 Softwaretiteln
- Vulnerability Risk Rating (VRR) zur risikobasierten Priorisierung mithilfe von Threat Intelligence und Exploit-Kontext, statt sich ausschließlich auf CVSS zu stützen
- Automatisierte Behebung mit Ring-Bereitstellung, „Deploy by Risk“, Zero-Day-Reaktion und kontinuierlicher Patch-Behebung
- Erkenntnisse zur Patch-Zuverlässigkeit auf Grundlage von Tests und anonymisierten Bereitstellungsdaten zur Reduzierung fehlgeschlagener Bereitstellungen
- Risikobasierte Compliance-Berichterstattung, die misst, wie lange einzelne Updates Endpoints gefährdet lassen
Wichtige Funktionen
- Erkennt Geräte und erstellt ein Endpoint-Inventar, damit Administratoren Systeme identifizieren können, die Patches benötigen
- Priorisiert Patch-Bereitstellungen automatisch anhand von Schwachstellenrisiko, aktiven Exploits, Asset-Kritikalität und Patch-Zuverlässigkeit
- Verwendet stufenweise Ring-Bereitstellungen, um Patches vor einer breiteren Einführung mit ausgewählten Endpoint-Gruppen zu testen
- Behebt mithilfe von Continuous-Compliance-Workflows automatisch Probleme bei Endpoints, die geplante Wartungsfenster verpasst haben
- Unterstützt risikobasierte Bereitstellungsoptionen anhand von VRR-Werten, dem Schweregrad des Anbieters und Informationen aus CISA KEV
- Native Integration mit Ivanti Neurons for Risk-Based Vulnerability Management, Application Security Posture Management, UEM und ITSM
Vorteile
- Die starke risikobasierte Priorisierung hilft Teams, Behebungsmaßnahmen auf Schwachstellen mit der größten realen Gefährdung zu konzentrieren
- Continuous Compliance kann Endpoints, die geplante Patch-Fenster verpasst haben, automatisch erkennen und wieder in Compliance bringen
- Patch-Zuverlässigkeitsanalysen und Ring-Bereitstellungen können das Risiko verringern, dass problematische Patches eine gesamte Umgebung erreichen
- Umfangreiche Unterstützung für Betriebssysteme und Drittanbieteranwendungen mit einem Katalog von mehr als 800 Softwaretiteln
- Enge Integration mit Ivantis Ökosystem für Schwachstellenmanagement, UEM, ITSM und umfassendes Endpoint-Management
Nachteile
- Risikobewertungen, Automatisierung, Bereitstellungsringe und umfassendere Neurons-Integrationen können mehr Komplexität mit sich bringen, als Organisationen benötigen, die eine grundlegende Patch-Bereitstellung suchen
- Organisationen, die bereits auf ein anderes Ökosystem für Endpoint- oder Schwachstellenmanagement standardisiert sind, profitieren möglicherweise weniger von Ivantis nativen Integrationen
- Die cloudnative Architektur eignet sich möglicherweise nicht für Organisationen, die eine vollständig isolierte oder Air-Gapped-Patch-Management-Plattform benötigen
- Die Verfügbarkeit von Funktionen kann von der Lizenzierung abhängen. Käufer sollten daher prüfen, welche Patch-Management-Komponenten und zugehörigen Neurons-Funktionen in ihrem Paket enthalten sind
Preise
Das Produkt kann unabhängig oder als Teil eines Ivanti-Secure-Unified-Endpoint-Lösungspakets erworben werden. Die Preise bestehen aus einer Plattformgebühr sowie einer gerätebasierten Lizenzierung. Für ein individuelles Angebot müssen sich Organisationen an den Vertrieb von Ivanti wenden. Ivanti bietet potenziellen Käufern außerdem Produktdemonstrationen an.
Foresite Endpoint Management
Am besten geeignet für vollständig verwaltetes Endpoint-Patching und Compliance
Foresite Endpoint Management ist ein vollständig verwalteter Endpoint-Management-Dienst, der Patching, Konfigurationsmanagement, Richtliniendurchsetzung, kontinuierliche Überwachung und Compliance-Kontrolle in verteilten und hybriden Umgebungen verbindet. Foresite fungiert nicht nur als Self-Service-Tool für das Patchen, sondern bietet ein von Experten gesteuertes Management, das Endpoints gepatcht und gehärtet hält und an den Sicherheitsrichtlinien der Organisation ausrichtet.
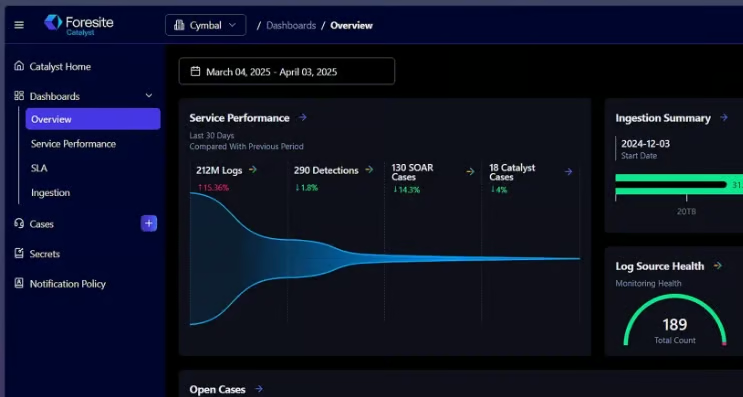
Der Dienst automatisiert Patch- und Konfigurationsworkflows und überwacht dabei kontinuierlich den Zustand der Endpoints, den Asset-Status und die Richtlinien-Compliance. Foresite unterstützt Windows- und Linux-Server, Windows- und macOS-Workstations sowie Hunderte von Drittanbieteranwendungen über seine verwalteten Patch-Dienste. Patch-Bereitstellungen können vor der breiteren Einführung auf kleinere Testgruppen gestaffelt werden. Automatisierte Neustartrichtlinien, Patch-Überwachung, Rollback-Schutz und Remote-Patching tragen dazu bei, den Betriebsaufwand für interne IT-Teams zu reduzieren.
Foresite Endpoint Management zeichnet sich dadurch aus, dass das Patchen in umfassendere Sicherheitsabläufe integriert ist, statt als isolierte IT-Aufgabe behandelt zu werden. Das Catalyst-Framework verbindet Endpoint-Telemetrie, Behebungsworkflows, Compliance-Kontrollen und Threat Intelligence. Integrationen mit Lösungen wie Google SecOps, Tanium, Ivanti und ManageEngine ermöglichen es den Foresite-Experten, unterschiedliche Endpoint-Umgebungen zu verwalten. Dadurch eignet sich der Dienst für Organisationen, die das tägliche Patchen und die Endpoint-Hygiene auslagern und diese Aktivitäten zugleich mit MDR- und Compliance-Abläufen verknüpfen möchten.
Wichtige Funktionen
- Automatisiertes Patchen von Betriebssystemen und Drittanbieteranwendungen auf verwalteten Endpoints
- Kontinuierliche Asset-Erkennung, Überwachung des Endpoint-Zustands und Posture-Analysen
- Rollback-Schutz für Patches und Konfigurations-Baselines zur Reduzierung fehlgeschlagener oder störender Bereitstellungen
- Richtliniendurchsetzung gemäß Frameworks und Standards wie NIST, HIPAA und PCI DSS
- Echtzeit-Erkennung und Behebung von Konfigurationsabweichungen, Schwachstellen und Geräten außerhalb der Richtlinienvorgaben
- Integration mit Foresite Catalyst und Google SecOps für koordinierte Endpoint-, Bedrohungserkennungs- und Compliance-Workflows
Wichtige Funktionen
- Patcht Windows- und Linux-Server, Windows- und macOS-Workstations sowie unterstützte Drittanbieteranwendungen
- Automatisiert wiederkehrende Patch-Zyklen entsprechend Schweregrad, Gerätetyp und vom Kunden genehmigten Wartungsplänen
- Verwendet gestaffelte Patch-Bereitstellungen, um Updates vor der breiteren Einführung auf kleineren Gerätegruppen zu testen
- Ermöglicht das Patchen von On-Premises oder remote befindlichen Endpoints, sofern die Geräte über eine Internetverbindung verfügen
- Bietet einen zentralen Überblick über Endpoint-Konfiguration, Compliance-Status, Software und Sicherheitslage
- Verknüpft die Endpoint-Behebung über das umfassendere Sicherheitsbetriebsökosystem von Foresite mit MDR-Untersuchungen, Compliance-Durchsetzung und Threat Intelligence
Vorteile
- Der vollständig verwaltete Dienst reduziert den täglichen Aufwand für die Patch-Administration bei internen IT- und Sicherheitsteams
- Verbindet Patching mit Konfigurationsmanagement, Richtliniendurchsetzung, kontinuierlicher Überwachung und Compliance-Berichterstattung
- Gestaffelte Bereitstellungen, Rollback-Schutz und Fehlerbehebung können das mit automatisiertem Patchen verbundene Betriebsrisiko reduzieren
- Unterstützt mehrere Endpoint-Management-Technologien, darunter Tanium, ManageEngine und Ivanti, statt jeden Kunden auf eine einzige zugrunde liegende Plattform festzulegen
- Die enge Integration mit MDR und Google SecOps macht die Endpoint-Behebung zu einem Bestandteil einer umfassenderen Strategie für den Sicherheitsbetrieb
Nachteile
- Organisationen, die eine rein selbstverwaltete Patch-Management-Anwendung wünschen, könnten das Managed-Service-Modell als weniger geeignet empfinden
- Kunden haben möglicherweise weniger direkte Kontrolle über den täglichen Patch-Betrieb als bei einer intern betriebenen Patch-Management-Plattform
- Die zugrunde liegende Technologie kann je nach Beauftragung variieren, wodurch der Funktionsvergleich mit eigenständigen Patch-Produkten möglicherweise weniger unkompliziert ist
- Der umfassendere Ansatz von Foresite für Endpoint-Sicherheit und Compliance könnte für kleinere Organisationen, die lediglich grundlegendes Betriebssystem-Patching benötigen, mehr bieten als erforderlich
Preise
Foresite veröffentlicht keine aktuellen Standardpreise und bittet potenzielle Kunden, sich für eine Beratung und ein Angebot an das Unternehmen zu wenden. Die Preise hängen wahrscheinlich von Faktoren wie der Anzahl der Endpoints, dem Gerätetyp, der zugrunde liegenden Technologie und dem Umfang der verwalteten Dienste ab.
SecPod Saner CVEM
Am besten geeignet für die einheitliche Behebung von Schwachstellen und das Patch-Management
SecPod Saner CVEM ist eine Plattform für kontinuierliches Schwachstellen- und Exposure-Management, die Asset-Erkennung, Schwachstellenerkennung, Risikopriorisierung, Compliance-Management, Endpoint-Management und automatisiertes Patchen in einem einzigen Workflow verbindet. Der schlanke Agent unterstützt Windows, macOS, Linux und IBM AIX und bietet IT- und Sicherheitsteams eine zentrale Konsole zur Identifizierung und Behebung von Gefährdungen in On-Premises-, Cloud-, hybriden und Remote-Umgebungen.
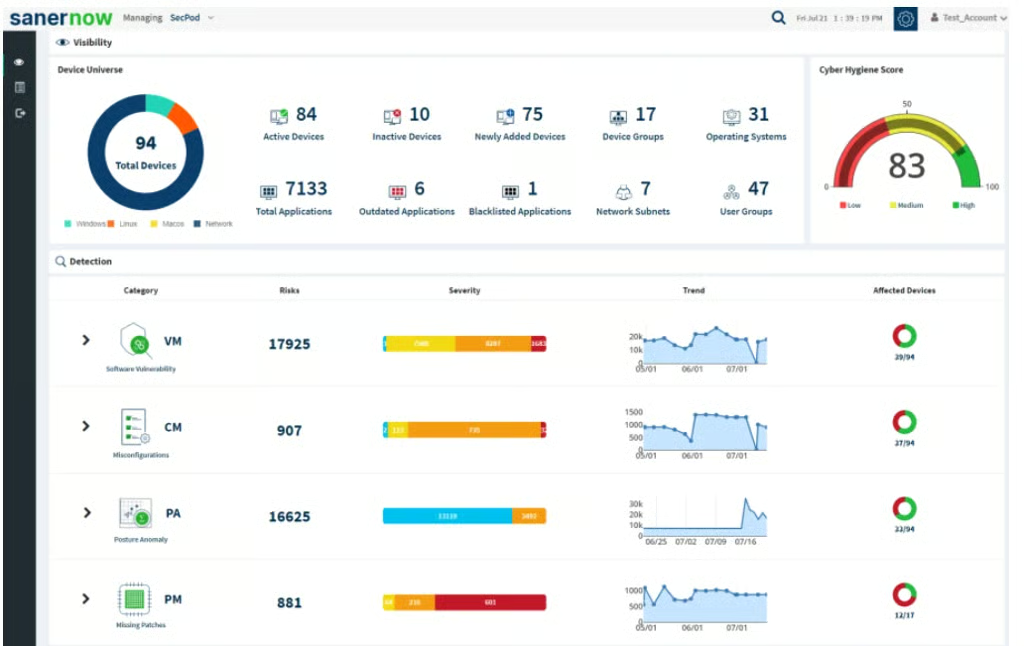
Die Patch-Management-Engine der Plattform identifiziert fehlende Updates für Betriebssysteme und Drittanbieteranwendungen, ordnet sie den relevanten Schwachstellen zu und automatisiert die Bereitstellung auf Grundlage von Administratoren definierten Richtlinien. SecPod zufolge unterstützt Saner Windows, Linux und macOS sowie mehr als 550 Drittanbieteranwendungen. Echtzeit-, kontinuierliche, geplante und bedarfsgesteuerte Scans geben Teams Flexibilität bei der Entscheidung, wann Endpoints bewertet und gepatcht werden.
Saner CVEM zeichnet sich dadurch aus, dass das Patchen direkt mit dem Schwachstellen- und Exposure-Management verbunden ist, statt als separater Workflow zu funktionieren. Die Engine zur Risikopriorisierung berücksichtigt Faktoren wie die Exploit-Wahrscheinlichkeit gemäß EPSS, CISA Known Exploited Vulnerabilities, SSVC, die Kritikalität von Assets und den Geschäftskontext, damit Teams entscheiden können, welche Gefährdungen zuerst behandelt werden müssen. Saner kann anschließend über dieselbe Konsole Maßnahmen zur Behebung einleiten und so einen geschlossenen Prozess von der Erkennung bis zur verifizierten Patch-Bereitstellung schaffen.
Wichtige Funktionen
- Automatisiertes Patchen von Betriebssystemen und Drittanbieteranwendungen für Windows, macOS, Linux und unterstützte Unternehmensumgebungen
- Patch-Abdeckung für mehr als 550 Drittanbieteranwendungen zusätzlich zu Betriebssystemupdates
- SSVC-konforme Risikopriorisierung unter Berücksichtigung von EPSS, CISA-KEV-Status, Asset-Kritikalität, Exploit-Verfügbarkeit und Geschäftskontext
- Kontinuierliche Asset-Erkennung für verwaltete, nicht verwaltete und Shadow-IT-Geräte
- Integrierte Compliance-Bewertung anhand von Frameworks wie CIS Benchmarks, HIPAA, PCI DSS, ISO 27001 und NIST 800-53
- KI-gestützte Erkennung von Anomalien in der Sicherheitslage mit Überwachung von mehr als 100 Geräteparametern auf Verhaltens- und Konfigurationsabweichungen
Wichtige Funktionen
- Erkennt fehlende Patches und ordnet verfügbare Updates den zugehörigen CVEs, Schweregradinformationen und betroffenen Endpoints zu
- Automatisiert das Patchen über richtliniengesteuerte Workflows mit Optionen für kontinuierliche, geplante, bedarfsgesteuerte und Echtzeitbewertungen
- Unterstützt Tests vor der Bereitstellung mit definierten Erfolgskriterien sowie Test- und Bereitstellungsgruppen, bevor der automatisierte Rollout in der Produktion erfolgt
- Erstellt Behebungsaufträge für Sicherheitspatches, nicht sicherheitsrelevante Updates, Betriebssystemupdates, Drittanbieteranwendungen und Funktionserweiterungen
- Stellt kompensierende Schutzmaßnahmen bereit, wenn kein direkter Patch verfügbar ist, und hilft so, die Gefährdung zu reduzieren, während Unternehmen auf eine dauerhafte Lösung warten
- Unterstützt die Bereitstellung in der Cloud oder On-Premises sowie die Behebung über einen gemeinsamen Agenten auf Windows-, Linux-, macOS- und AIX-Geräten
Vorteile
- Kombiniert Schwachstellenerkennung, Risikopriorisierung, Patchen, Compliance und Endpoint-Management in einer Plattform
- Die Behebung in einem geschlossenen Prozess reduziert Übergaben zwischen Schwachstellenscannern und separaten Patch-Management-Systemen
- Die Risikopriorisierung geht über CVSS hinaus und berücksichtigt Exploitierbarkeit, CISA-KEV-Informationen, die Bedeutung von Assets und den Geschäftskontext
- Die umfassende plattformübergreifende Unterstützung umfasst Windows-, macOS-, Linux- und IBM-AIX-Umgebungen
- Integrierte Test- und Bereitstellungs-Workflows helfen Unternehmen, Patches zu automatisieren und gleichzeitig das Risiko zu reduzieren, dass problematische Updates produktive Endpoints erreichen
Nachteile
- Der umfangreiche Funktionsumfang von CVEM kann für Unternehmen, die lediglich eine grundlegende Bereitstellung von Betriebssystempatches anstreben, komplexer als nötig sein
- Unternehmen, die bereits separate Schwachstellenscanner, Compliance-Plattformen und Endpoint-Management-Tools einsetzen, müssen möglicherweise Überschneidungen mit bestehenden Investitionen berücksichtigen
- Die erweiterten Funktionen zur Risikopriorisierung und Exposure-Verwaltung können eine umfangreichere anfängliche Richtlinienkonfiguration erfordern als ein unkompliziertes Patchen nach Zeitplan
- Für die Endpoint-Behebung und Patch-Management-Workflows von Saner ist die Bereitstellung eines Agenten erforderlich, wodurch für Unternehmen eine weitere Endpoint-Komponente entsteht, die verwaltet werden muss
Preise
Die Preise variieren je nach Bereitstellungsanforderungen, Anzahl der Endpoints und den benötigten Saner-Funktionen. Potenzielle Kunden müssen sich daher für ein individuelles Angebot an SecPod wenden. SecPod bietet sowohl Cloud- als auch On-Premises-Bereitstellungsoptionen an. Für Unternehmen, die die Plattform evaluieren, sind Produktdemonstrationen verfügbar.
NinjaOne Autonomous Patch Management
Am besten geeignet für KI-gestützte, cloudnative Patch-Automatisierung
NinjaOne Autonomous Patch Management ist eine cloudnative Patch-Management-Plattform, die Updates für Betriebssysteme und Drittanbieteranwendungen auf Windows-, macOS- und Linux-Endpoints automatisiert. Die über die einheitliche Endpoint-Management-Plattform von NinjaOne bereitgestellte Lösung nutzt richtlinienbasierte Automatisierung und KI-gestützte Patch-Intelligenz, damit IT-Teams Updates bewerten, die Behebung priorisieren und Patches auf Workstations, Laptops und Servern bereitstellen können, ohne eine On-Premises-Patch-Infrastruktur oder ein Unternehmens-VPN zu benötigen.
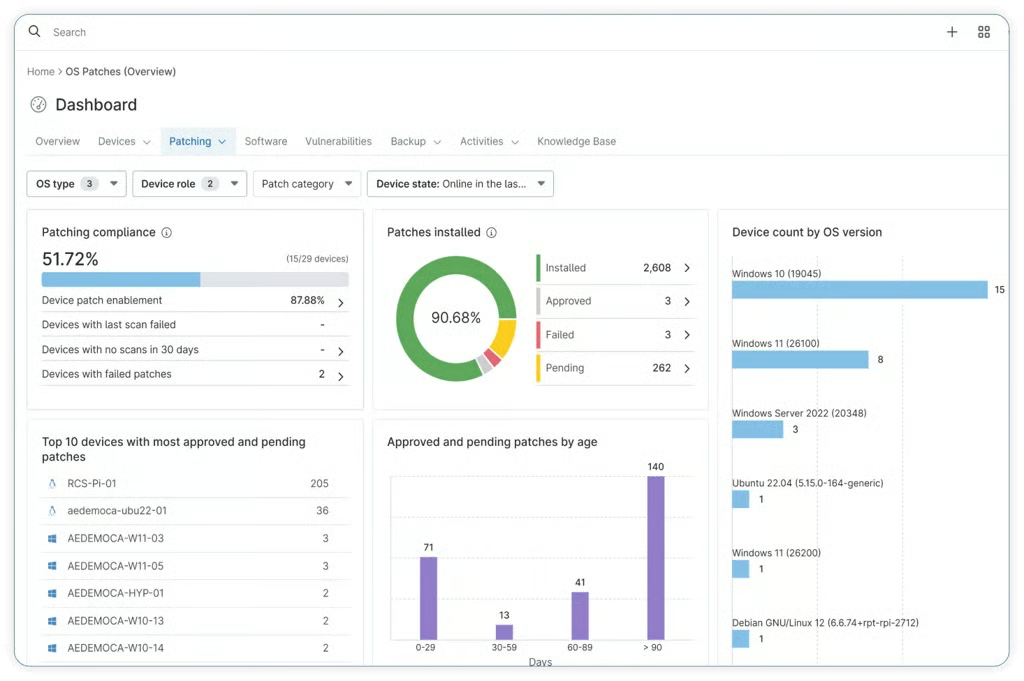
Die Plattform unterstützt automatisiertes Patchen für Windows, macOS und Linux sowie für mehr als 8.800 Anwendungen. Administratoren können Scan- und Bereitstellungszeitpläne, Regeln für die automatische Genehmigung und Ablehnung, das Neustartverhalten, Patch-Überschreibungen sowie Skripte vor oder nach dem Patchen konfigurieren. NinjaOne stellt außerdem zentrale Dashboards zur Nachverfolgung des Patch-Status, fehlgeschlagener Bereitstellungen, von CVE-Daten und Endpoint-Schwachstellen bereit. So können Teams Systeme identifizieren, die nach einem Bereitstellungszyklus weiterhin gefährdet sind.
NinjaOne Autonomous Patch Management zeichnet sich durch die Kombination einer umfassenden Patch-Abdeckung mit Patch Intelligence AI und cloudbasiertem Endpoint-Management aus. Die KI-gestützten Funktionen helfen bei der Priorisierung von Patches und der Bewertung von Updates vor der Bereitstellung, während proaktive Genehmigungen es Administratoren ermöglichen, Regeln für Patches festzulegen, bevor Endpoints diese erkennen. Da NinjaOne agentenbasiert und cloudorientiert ist, können Remote-Geräte Updates direkt über das Internet erhalten, ohne Zugriff auf ein Unternehmensnetzwerk zu benötigen. Dadurch eignet sich die Plattform besonders für verteilte IT-Umgebungen und MSPs, die eine große Zahl von Endpoints verwalten.
Wichtige Funktionen
- Automatisiertes Patchen von Betriebssystemen auf Windows-, macOS- und Linux-Endpoints
- Patchen von Drittanbieteranwendungen mit Unterstützung für mehr als 8.800 Anwendungen
- Patch Intelligence AI zur Unterstützung bei der Bewertung, Priorisierung und sicheren Bereitstellung von Updates
- Proaktive Patch-Genehmigungen und Ablehnungsregeln zur Steuerung von Updates, bevor Endpoint-Scans diese erkennen
- Automatisierte Neustartverwaltung mit konfigurierbaren Benutzerbenachrichtigungen und Neustartrichtlinien
- Zentrale Patch-Dashboards, CVE-Übersicht, Aktivitätsprotokolle, Compliance-Berichte und Nachverfolgung fehlgeschlagener Bereitstellungen
Wichtige Funktionen
- Scannt Endpoints automatisch und wendet genehmigte Betriebssystem- und Softwarepatches gemäß konfigurierbaren Richtlinien und Zeitplänen an
- Patches Remote-Endpoints direkt über die Cloud, ohne Unternehmens-VPN, Domänenverbindung oder On-Premises-Patchserver
- Trennt Zeitpläne für Patch-Scans und -Installation, sodass Administratoren steuern können, wann Updates erkannt und wann sie bereitgestellt werden
- Stellt globale Genehmigungs- und Ablehnungsfunktionen bereit, um Patches proaktiv anhand der KB-Nummer oder Patch-ID zu steuern
- Unterstützt automatische Warnmeldungen über Kanäle wie E-Mail, SMS und Slack, wenn Patches ausstehen oder nicht bereitgestellt werden können
- Verfolgt Patch-Compliance, bekannte Schwachstellen, Bereitstellungsergebnisse, Genehmigungen, Ablehnungen und administrative Aktivitäten über zentrale Dashboards
Vorteile
- Die cloudorientierte Architektur macht eine dedizierte On-Premises-Infrastruktur für das Patch-Management und eine VPN-Verbindung überflüssig
- Die umfassende plattformübergreifende Unterstützung umfasst Windows, macOS, Linux und mehr als 8.800 Anwendungen
- KI-gestützte Patch-Intelligenz und automatische Genehmigungen können den manuellen Aufwand für die Bewertung und Bereitstellung von Updates reduzieren
- Leistungsfähige Steuerungen für Zeitpläne, Neustarts, Benachrichtigungen und Berichte geben Administratoren Flexibilität bei der Bereitstellung von Patches für Benutzer
- Fügt sich nahtlos in die umfassendere Endpoint-Management-Plattform von NinjaOne ein und eignet sich daher für IT-Teams und MSPs, die NinjaOne bereits einsetzen
Nachteile
- Unternehmen, die lediglich ein schlankes eigenständiges Patch-Tool suchen, benötigen möglicherweise nicht die umfassendere Endpoint-Management-Plattform von NinjaOne
- Die agentenbasierte Architektur erfordert, dass Unternehmen den NinjaOne-Agenten auf verwalteten Geräten bereitstellen und warten
- Eine vollständig cloudbasierte Verwaltung eignet sich möglicherweise nicht für stark isolierte oder Air-Gap-Umgebungen, die nicht mit dem Cloud-Dienst von NinjaOne kommunizieren können
- Einige Funktionen unterscheiden sich weiterhin je nach Betriebssystem
Preise
NinjaOne verwendet für Autonomous Patch Management eine gerätebasierte Preisgestaltung mit Mengenrabatten statt eines einzigen Festpreises. NinjaOne zufolge können die kommerziellen Preise außerhalb von FedRAMP bei 10.000 Endpoints bereits 1,50 US-Dollar pro Endpoint und Monat betragen und bei 50 oder weniger Endpoints auf 3,75 US-Dollar pro Endpoint und Monat steigen. Die tatsächlichen Preise variieren je nach Region und den erworbenen Produkten. NinjaOne veröffentlicht nicht jeden produktspezifischen Preis. Unternehmen sollten daher ein Angebot für ihre genaue Patch-Management-Konfiguration anfordern. Das Unternehmen bietet außerdem eine 14-tägige kostenlose Testversion, kostenloses Onboarding und Training sowie unbegrenzten Support an.
Kaseya VSA
Am besten geeignet für MSPs und IT-Teams, die integriertes RMM und Patch-Management benötigen
Kaseya VSA ist eine Plattform für Remote Monitoring und Management, die Endpoint-Überwachung, Automatisierung, Softwareverwaltung, Fernzugriff, Skripting und Patch-Management in einer zentralen Konsole kombiniert. Die Patch-Funktionen richten sich an MSPs und interne IT-Teams, die Betriebssysteme und Geschäftsanwendungen in verteilten Endpoint-Umgebungen verwalten und das Patchen in umfassendere RMM-Workflows integrieren müssen. Kaseya positioniert das Patch-Management von VSA derzeit als Unterstützung für Windows, macOS, Linux und Drittanbieteranwendungen.
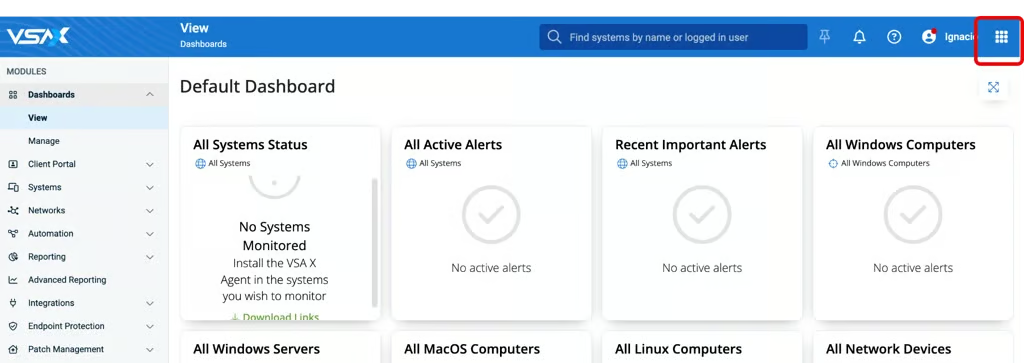
VSA nutzt richtlinienbasiertes Patch-Management zur Automatisierung von Scans, Genehmigungen, Bereitstellungen, Neustartverhalten und Compliance-Nachverfolgung. Administratoren können Regeln auf Grundlage von Attributen wie Patch-Schweregrad, Kategorie, Alter der Veröffentlichung, CVE und CVSS-Score erstellen, während globale Regeln Updates in einer Umgebung automatisch genehmigen oder ablehnen können. Für Drittanbietersoftware pflegt Kaseya einen eigenen Anwendungskatalog und priorisiert Katalogupdates anhand eines Stufensystems, das auf der Bedeutung der Anwendung und dem Schweregrad der Schwachstelle basiert.
Kaseya VSA zeichnet sich dadurch aus, dass das Patchen in eine umfassendere RMM-Automatisierungsplattform integriert ist, statt als isoliertes Tool angeboten zu werden. Techniker können Patch-Richtlinien mit Endpoint-Überwachung, Skripten, Agentenprozeduren, Softwareverwaltung, Warnmeldungen und Behebungs-Workflows kombinieren. Das ist für MSPs wertvoll, die viele Kundenumgebungen verwalten. Kaseya unterstützt außerdem das Patchen außerhalb des Netzwerks, sodass internetverbundene Endpoints Updates erhalten können, ohne sich zuvor wieder mit einem Unternehmensnetzwerk verbinden zu müssen.
Wichtige Funktionen
- Richtlinienbasiertes Patch-Management für Windows, macOS, Linux und unterstützte Drittanbieteranwendungen
- Automatische Regeln zur Genehmigung und Ablehnung von Patches auf Grundlage von Schweregrad, Kategorie, Patch-Alter, CVE, CVSS-Score und weiteren Kriterien
- Nativer Katalog für Drittanbietersoftware zur Installation, Aktualisierung und Deinstallation unterstützter Anwendungen
- Automatisiertes Patch-Scanning, Zeitplanung der Bereitstellung, Neustartverwaltung und Compliance-Berichte
- Stufenbasierter Prozess für Updates von Drittanbietersoftware, der kritische Anwendungen und Schwachstellen mit hohem Schweregrad priorisiert
- Integration in die umfassenderen RMM-Funktionen von VSA, einschließlich Überwachung, Skripting, Automatisierung, Warnmeldungen und Remote-Management
Wichtige Funktionen
- Scannt verwaltete Endpoints automatisch auf fehlende Patches und stellt genehmigte Updates gemäß festgelegten Richtlinien und Zeitplänen bereit
- Erstellt globale Patch-Regeln, die Updates auf allen verwalteten Geräten automatisch genehmigen oder ablehnen können, bevor Richtlinien auf niedrigerer Ebene ausgewertet werden
- Verwendet Kriterien wie CVE-Kennungen und CVSS-Scores, um Administratoren bei der Priorisierung sicherheitsbezogener Patch-Entscheidungen zu unterstützen
- Patcht Geräte außerhalb des Netzwerks, sobald diese über eine Internetverbindung verfügen, ohne dass sie sich wieder mit dem Unternehmensnetzwerk verbinden müssen
- Unterstützt automatische Updates von Drittanbietersoftware, wobei die Bearbeitung im Katalog nach Anwendungsebene und Schweregrad der Schwachstelle priorisiert wird
- Stellt Berichte zur Patch-Compliance und Übersicht nach Faktoren wie Schweregrad, Patch-Alter und Asset-Gruppe für Betriebs- und Prüfzwecke bereit
Vorteile
- Kombiniert Patch-Management mit einer ausgereiften RMM-Plattform und reduziert dadurch den Bedarf an separaten Tools für Endpoint-Überwachung und Automatisierung
- Die leistungsfähige Richtlinien- und Regel-Engine gibt Administratoren detaillierte Kontrolle darüber, welche Patches genehmigt, abgelehnt und bereitgestellt werden
- Das Patchen außerhalb des Netzwerks eignet sich gut für verteilte und Remote-Endpoint-Umgebungen
- Natives Skripting und Agentenprozeduren ermöglichen IT-Teams, Behebungs-Workflows rund um Patchen und Endpoint-Wartung zu erstellen
- Eignet sich gut für MSPs, die das Patchen zusammen mit Überwachung und Administration in zahlreichen Kundenumgebungen verwalten müssen
Nachteile
- Der umfassende RMM-Funktionsumfang von VSA kann für Unternehmen, die lediglich ein eigenständiges Patch-Produkt benötigen, komplexer als nötig sein
- Die Abdeckung von Drittanbieteranwendungen ist nicht universell. Kaseya weist ausdrücklich darauf hin, dass einige Anwendungen in seinem Softwarekatalog fehlen
- Die Plattformfunktionen können sich zwischen VSA-Generationen und Betriebssystemen unterscheiden. So heißt es beispielsweise in der aktuellen Dokumentation zu VSA 10, dass das Modul für das Patchen von Drittanbietersoftware für Windows-Geräte verfügbar ist. Käufer sollten daher die genaue plattformübergreifende Abdeckung für ihre Bereitstellung prüfen.
- Das Offline-Patching ist eingeschränkt: Die Dokumentation zu VSA 9 erfordert für das Offline-Patchen von Betriebssystemen eine separate WSUS-Konfiguration und unterstützt keine Offline-Updates von Drittanbietersoftware.
Preise
Kaseya veröffentlicht auf seinen öffentlichen Seiten zum Patch-Management keinen einfachen Standardlistenpreis für VSA. Die Preise hängen in der Regel von der Anzahl der verwalteten Endpoints, den ausgewählten VSA-Funktionen, der Vertragsstruktur und davon ab, ob das Produkt unabhängig oder als Teil eines umfassenderen Kaseya-Pakets erworben wird. Unternehmen sollten sich für ein individuelles Angebot an Kaseya wenden und bestätigen, welche Funktionen für Patch-Management und Drittanbietersoftware in der angebotenen VSA-Edition enthalten sind. Kaseya bietet potenziellen Kunden außerdem Produktdemonstrationen an.
ManageEngine Patch Manager Plus
Am besten geeignet für flexibles On-Premises- und cloudbasiertes Patch-Management
ManageEngine Patch Manager Plus ist eine automatisierte Patch-Management-Plattform, die IT-Teams dabei unterstützt, Betriebssystem- und Drittanbieterpatches über eine zentrale Konsole zu erkennen, zu testen, zu genehmigen, bereitzustellen und darüber zu berichten. Sie ist sowohl als On-Premises-Produkt als auch als Cloud-Dienst verfügbar, unterstützt Windows-, macOS- und Linux-Endpoints und ist für die Verwaltung von Laptops und Desktops bis hin zu Servern und mobilen Geräten ausgelegt.
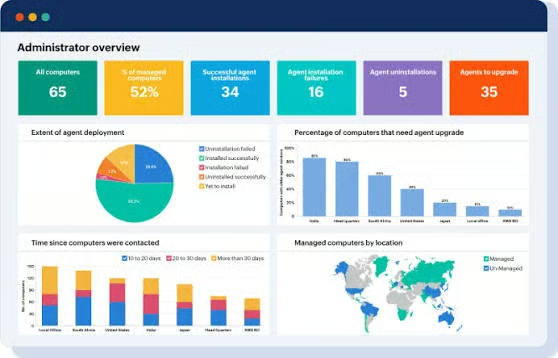
Die Plattform automatisiert einen großen Teil des Patch-Lebenszyklus über ihre Funktion zur automatisierten Patch-Bereitstellung. Administratoren können Endpoints auf fehlende Patches scannen, Updates automatisch herunterladen, sie auf ausgewählten Gerätegruppen testen, erfolgreiche Patches genehmigen, Bereitstellungen während bevorzugter Wartungsfenster planen und Ergebnisse über Berichte und Dashboards nachverfolgen. ManageEngine pflegt außerdem einen umfangreichen Katalog für Drittanbieteranwendungen. Patch Manager Plus wirbt derzeit mit Unterstützung für das Patchen von mehr als 1.100 Updates von Drittanbietern.
Patch Manager Plus zeichnet sich dadurch aus, dass Unternehmen weitreichende Kontrolle über die Patch-Automatisierung erhalten und zugleich zwischen Cloud- und selbst gehosteten Bereitstellungsmodellen wählen können. Administratoren können Bereitstellungsrichtlinien für Installationszeitpläne, Neustart- und Herunterfahrverhalten, Benutzerbenachrichtigungen und Bereitstellungsfenster erstellen. Test- und Genehmigungs-Workflows helfen dabei, zu verhindern, dass problematische Updates unmittelbar produktive Systeme erreichen. Diese Flexibilität sowie kostenlose und kostenpflichtige Editionen machen Patch Manager Plus für Unternehmen von kleineren IT-Teams bis hin zu Großunternehmen mit verteilten Endpoint-Umgebungen geeignet.
Wichtige Funktionen
- Automatisiertes Patch-Management für Windows, macOS, Linux und unterstützte Drittanbieteranwendungen
- Patchen von Drittanbietern für mehr als 1.100 Updates in häufig verwendeten Geschäftsanwendungen
- Automatisierte Patch-Bereitstellung zum Scannen, Herunterladen, Testen, Genehmigen und Bereitstellen von Updates
- Test- und Genehmigungs-Workflows zur Validierung von Patches auf ausgewählten Endpoint-Gruppen vor der Bereitstellung in der Produktion
- Flexible Bereitstellungsrichtlinien für Wartungsfenster, Neustartverhalten, Benutzerbenachrichtigungen und Bereitstellungszeitpläne
- Zentralisierte Dashboards und Berichte zu fehlenden Patches, gefährdeten Systemen, Bereitstellungsstatus und Patch-Compliance
Wichtige Funktionen
- Scannt verwaltete Endpoints automatisch, um fehlende Patches für Betriebssysteme und Drittanbieteranwendungen zu identifizieren
- Lädt genehmigte Patches automatisch herunter und stellt sie gemäß den vom Administrator festgelegten Zeitplänen und Bereitstellungsrichtlinien bereit
- Testet Patches auf festgelegten Gruppen und genehmigt Updates nach erfolgreicher Validierung automatisch, wodurch das Risiko problematischer Bereitstellungen sinkt
- Unterstützt das Patchen entfernter und mobiler Endpoints über das Internet, sodass Unternehmen Geräte außerhalb des Unternehmensnetzwerks verwalten können
- Ermöglicht Administratoren, bestimmte Patches oder Anwendungen abzulehnen und Bereitstellungsrichtlinien an die Anforderungen des Unternehmens anzupassen
- Liefert über Berichte zu Systemzustand, fehlenden Updates, Bereitstellungsfehlern und Compliance-Status Einblicke in Schwachstellen und Patches
Vorteile
- Bietet sowohl Cloud- als auch On-Premises-Bereitstellung und damit mehr Flexibilität als ausschließlich cloudbasierte Patch-Management-Plattformen
- Die umfassende Automatisierung deckt Erkennung, Testen, Genehmigung, Bereitstellung und Berichterstellung von Patches über eine einzige Konsole ab
- Die breite Unterstützung von Drittanbieteranwendungen verringert die Abhängigkeit von separaten Tools für Anwendungsupdates
- Test- und Genehmigungs-Workflows ermöglichen eine bessere Kontrolle über Patches vor der unternehmensweiten Bereitstellung
- Die Free Edition bietet kleineren Umgebungen einen Einstieg, bevor sie auf eine kostenpflichtige Edition wechseln
Nachteile
- Die umfangreichen Richtlinien- und Konfigurationsoptionen können eine steilere Lernkurve als bei einfacheren cloudnativen Patch-Produkten zur Folge haben
- Bei On-Premises-Bereitstellungen müssen Unternehmen den Server von Patch Manager Plus und die zugehörige Infrastruktur selbst warten
- Einige fortgeschrittene Funktionen sind höheren Editionen vorbehalten, sodass Unternehmen je nach Anforderungen möglicherweise eine Professional- oder Enterprise-Lizenz benötigen
- Unternehmen, die bereits eine umfassendere Plattform für einheitliches Endpoint-Management einsetzen, könnten feststellen, dass sich einige Funktionen von Patch Manager Plus mit vorhandenen Tools überschneiden
Preise
ManageEngine bietet für Patch Manager Plus die Editionen Free, Professional und Enterprise an. Die Preise variieren je nach Bereitstellungsmodell sowie nach Anzahl der verwalteten Computer und Techniker. Die Free Edition unterstützt bis zu 20 Computer und fünf Server und eignet sich damit für kleine Umgebungen und die Produktevaluierung. Kostenpflichtige Cloud- und On-Premises-Tarife verwenden eine gestaffelte, endpointbasierte Preisgestaltung; für größere Bereitstellungen sind höhere Lizenzstufen oder ein individuelles Angebot erforderlich. ManageEngine bietet außerdem eine 30-tägige kostenlose Testversion der voll funktionsfähigen Professional Edition an.
Cloud- vs. On-Premises-Patch-Management
Cloudbasierte Patch-Management-Lösungen sind für Unternehmen, die Remote- und verteilte Endpoints verwalten, zu einer attraktiven Option geworden, da sie Erkennung, Bereitstellung und Berichterstellung von Patches automatisieren können, ohne umfangreiche On-Premises-Infrastruktur zu erfordern. Produkte wie Automox, NinjaOne, Ivanti und Syxsense setzen auf cloudbasiertes Management, während vollständig verwaltete Dienste wie Foresite die Patch-Arbeitslast interner IT- und Sicherheitsteams weiter reduzieren können.
Allerdings ist die Cloud-Bereitstellung nicht für jedes Unternehmen die beste Lösung. Große Unternehmen und regulierte Organisationen müssen möglicherweise Legacy-Systeme patchen, eine strengere Kontrolle über die Infrastruktur bewahren oder Endpoints in getrennten und Air-Gap-Umgebungen verwalten. HCL BigFix eignet sich besonders für diese komplexen Umgebungen und unterstützt On-Premises-, hybride, Cloud- und Air-Gap-Infrastrukturen über eine zentralisierte Plattform. ManageEngine Patch Manager Plus bietet Unternehmen ebenfalls die Wahl zwischen Cloud- und On-Premises-Bereitstellung.
Letztlich sollten Unternehmen einen Patch-Management-Dienst auf Grundlage ihrer Infrastruktur, Sicherheitsanforderungen, Endpoint-Verteilung, Compliance-Verpflichtungen und verfügbaren IT-Ressourcen auswählen und nicht allein anhand des Bereitstellungsmodells. Cloudnative Plattformen können Infrastruktur- und Verwaltungsaufwand reduzieren, während On-Premises- und hybride Patch-Management-Lösungen die Flexibilität und Kontrolle bieten können, die komplexere Umgebungen erfordern.
Einschränkungen des Patch-Managements
Selbst die besten Patch-Management-Lösungen weisen Abdeckungseinschränkungen auf. Die meisten Plattformen konzentrieren sich primär auf Betriebssysteme, Endpoints, Server und unterstützte Drittanbieteranwendungen, wobei der Umfang dieser Abdeckung je nach Anbieter erheblich variiert. Unternehmen benötigen möglicherweise weiterhin separate Prozesse oder Tools, um Netzwerkgeräte, Speicherinfrastruktur, spezialisierte Geschäftsanwendungen, Firmware und andere Systeme zu aktualisieren, die nicht im Patch-Katalog eines Anbieters enthalten sind.
Auch die Infrastrukturanforderungen können beeinflussen, welche Plattform geeignet ist. Cloudnative Patch-Management-Dienste eignen sich gut für verteilte Endpoints, unterstützen jedoch möglicherweise keine getrennten oder Air-Gap-Systeme. Andere Plattformen bieten größere Flexibilität bei der Bereitstellung. HCL BigFix unterstützt beispielsweise Cloud-, On-Premises-, hybride und Air-Gap-Umgebungen sowie ältere Unix-Systeme.
Patch-Management sollte außerdem nicht als vollständige Strategie für das Schwachstellenmanagement betrachtet werden. Die Anwendung verfügbarer Patches behebt viele Softwareschwachstellen, doch Unternehmen benötigen weiterhin Prozesse zur Identifizierung nicht unterstützter Software, von Konfigurationsschwachstellen, Schwachstellen ohne verfügbare Patches und anderer Risiken, die eine Abhilfe statt eines herkömmlichen Softwareupdates erfordern.
Außerdem lesenswert: Ist Patch-Management als Dienst die Antwort auf Schwachstellen?
So wählen Sie einen Patch-Management-Dienstleister aus
Der passende Patch-Management-Dienst hängt von der Infrastruktur, dem Endpoint-Mix, den Sicherheitsanforderungen und den verfügbaren IT-Ressourcen des Unternehmens ab. Einige Produkte konzentrieren sich auf das automatisierte Patchen von Betriebssystemen und Drittanbieteranwendungen, während andere Patch-Management mit Asset-Erkennung, Priorisierung von Schwachstellen, Compliance-Berichten, Endpoint-Management, Softwarebereitstellung, RMM, ITSM oder dem Sicherheitsbetrieb kombinieren.
Beginnen Sie mit der Bewertung der Abdeckung. Ein Patch-Management-Anbieter sollte die Betriebssysteme, Drittanbieteranwendungen, Server und Endpoint-Typen unterstützen, die Ihr Unternehmen tatsächlich verwendet. Unternehmen mit komplexer Infrastruktur sollten außerdem prüfen, ob die Plattform Legacy-Systeme, mehrere Betriebssysteme, hybride Umgebungen und getrennte Assets unterstützt. HCL BigFix ist in dieser Hinsicht bemerkenswert, da es das Management von Windows, macOS, Linux, älteren Unix-Systemen sowie Cloud-, On-Premises-, hybriden und Air-Gap-Umgebungen ermöglicht.
Auch die Automatisierung sollte ein wichtiger Faktor sein. Achten Sie auf Funktionen, die wiederkehrenden Verwaltungsaufwand reduzieren, darunter automatisiertes Scannen, Priorisierung von Patches, Genehmigungsrichtlinien, Testen, gestaffelte Bereitstellungen, Wartungsfenster, Neustartverwaltung, Fehlererkennung und Berichterstellung. Produkte wie Automox und NinjaOne setzen auf cloudnative Automatisierung, während Ivanti und SecPod eine risikobasierte Priorisierung von Schwachstellen ergänzen. Foresite verfolgt einen anderen Ansatz und bietet einen vollständig verwalteten Dienst für Unternehmen, die mehr vom operativen Aufwand auslagern möchten.
Prüfen Sie abschließend, wie gut die jeweilige Plattform zu Ihren bestehenden IT-Abläufen passt. Integrationen mit Schwachstellenscannern, Endpoint-Management-Plattformen, ITSM-Systemen, Sicherheitstools und Berichts-Workflows können manuelle Übergaben zwischen Teams reduzieren. Auch Skalierbarkeit, Bereitstellungsmodell, Compliance-Anforderungen, einfache Verwaltung und Preise sollten in die Entscheidung einfließen. Ziel ist nicht unbedingt die Auswahl der Patch-Management-Lösung mit den meisten Funktionen, sondern der Lösung, die bei möglichst geringer unnötiger Komplexität und möglichst wenig Verwaltungsaufwand die erforderliche Abdeckung und Automatisierung bietet.
FAQ
Was ist Patch-Management?
Patch-Management bezeichnet den Prozess der Identifizierung, Bewertung, Prüfung, Bereitstellung und Überwachung von Softwareupdates für Betriebssysteme, Anwendungen, Server und Endpoints. Effektives Patch-Management hilft Unternehmen, bekannte Schwachstellen zu beheben, die Systemstabilität zu wahren und Geräte an Sicherheits- und Compliance-Anforderungen auszurichten.
Warum sind Patch-Management-Dienste wichtig?
Patch-Management-Dienste automatisieren wiederkehrende Aufgaben wie die Erkennung fehlender Updates, die Priorisierung von Schwachstellen, die Bereitstellung von Patches und die Nachverfolgung der Behebung. Dadurch sinkt der Verwaltungsaufwand für IT- und Sicherheitsteams, während sich die Zeit verkürzt, in der bekannte Schwachstellen ungepatcht und potenziell ausnutzbar bleiben.
Welche Vorteile bietet cloudbasiertes Patch-Management?
Cloudbasierte Patch-Management-Lösungen verringern den Bedarf an On-Premises-Infrastruktur und erleichtern das Patchen entfernter und verteilter Endpoints über das Internet. Sie können außerdem die Bereitstellung und Skalierung vereinfachen, wenn Unternehmen Geräte oder Standorte hinzufügen. Unternehmen mit Legacy-, stark regulierten, getrennten oder Air-Gap-Infrastrukturen profitieren jedoch möglicherweise von On-Premises- oder hybriden Bereitstellungsoptionen.
Auf welche Funktionen sollten Unternehmen bei Patch-Management-Lösungen achten?
Zu den wichtigen Funktionen gehören die automatisierte Erkennung und Bereitstellung von Patches, die Abdeckung von Betriebssystemen und Drittanbieteranwendungen, Patch-Tests und gestaffelte Rollouts, die Priorisierung von Schwachstellen, Asset-Transparenz, Compliance-Berichte, Neustartverwaltung und Integrationen mit vorhandenen IT- und Sicherheitstools. Unternehmen sollten außerdem die Skalierbarkeit berücksichtigen und prüfen, ob sie eine Cloud-, On-Premises-, hybride oder Air-Gap-Bereitstellung benötigen.
Welche Patch-Management-Lösung eignet sich am besten für komplexe Unternehmensumgebungen?
HCL BigFix ist unsere erste Wahl für komplexe Unternehmensumgebungen, da sich damit das Patchen von Windows, macOS, Linux, älteren Unix-Systemen sowie von On-Premises-, hybriden, Cloud- und Air-Gap-Infrastrukturen zentral verwalten lässt. Die Skalierbarkeit, die breite Plattformabdeckung, die Korrelation von Schwachstellen und Patches sowie die Unterstützung getrennter Umgebungen machen die Lösung besonders geeignet für große und regulierte Unternehmen mit heterogener Infrastruktur.
Welche Patch-Management-Lösung eignet sich am besten für cloudnative Patch-Automatisierung?
Automox ist unsere Wahl für cloudnative Patch-Automatisierung, da es zentralisiertes Patchen von Windows, macOS, Linux und Drittanbieteranwendungen ermöglicht, ohne herkömmliche On-Premises-Patch-Server zu erfordern. NinjaOne und Syxsense sind ebenfalls leistungsfähige cloudbasierte Optionen für Unternehmen, die der automatisierten Verwaltung verteilter Endpoints Priorität einräumen.
Welche Patch-Management-Plattform eignet sich am besten für Managed Service Provider (MSPs)?
Kaseya VSA ist unsere Wahl für MSPs und IT-Teams, die Patch-Management mit Remote Monitoring und Management integrieren müssen. Die Lösung kombiniert richtliniengesteuertes Patchen mit Endpoint-Überwachung, Skripting, Automatisierung, Fernzugriff und weiteren RMM-Funktionen, die Dienstleistern bei der Verwaltung mehrerer Endpoint-Umgebungen helfen können.
Wie verbessert Patch-Management die Cybersicherheit?
Patch-Management verbessert die Cybersicherheit, indem es das durch bekannte Softwareschwachstellen entstehende Zeitfenster für Angriffe verkürzt. Automatisierte Patch-Management-Lösungen können fehlende Updates identifizieren, die Behebung priorisieren, Korrekturen bereitstellen und Ergebnisse schneller als manuelle Prozesse überprüfen. So helfen sie Unternehmen, die Möglichkeiten für Angreifer zum Ausnutzen ungepatchter Systeme zu reduzieren.
Können Patch-Management-Tools Drittanbieteranwendungen verwalten?
Ja. Moderne Patch-Management-Plattformen unterstützen neben Betriebssystemupdates üblicherweise auch Drittanbieteranwendungen. Anzahl und Art der unterstützten Anwendungen unterscheiden sich jedoch je nach Anbieter erheblich. Unternehmen sollten daher prüfen, ob der Patch-Katalog einer Plattform die in ihrer Umgebung eingesetzte Software abdeckt. Für spezialisierte Anwendungen, Firmware, Netzwerkgeräte und andere Infrastrukturen sind möglicherweise weiterhin separate Update-Prozesse erforderlich.
Was ist der Unterschied zwischen Patch-Management und Schwachstellenmanagement?
Patch-Management konzentriert sich primär auf die Bereitstellung von Softwareupdates, die bekannte Schwachstellen, Fehler und andere Probleme beheben. Schwachstellenmanagement ist umfassender und umfasst die Erkennung, Bewertung, Priorisierung und Behebung von Sicherheitslücken in der gesamten Umgebung eines Unternehmens. Plattformen wie Ivanti Neurons und SecPod Saner CVEM verknüpfen diese Prozesse zunehmend, indem sie Schwachstellen- und Risikodaten nutzen, um zu priorisieren, welche Patches zuerst bereitgestellt werden sollten.
Fazit
Betriebssysteme, Anwendungen, Server und Endpoints konsequent aktuell zu halten, wird zunehmend schwieriger, da IT-Umgebungen immer stärker verteilt sind und die Zahl der Schwachstellen aufgrund der KI-gestützten Tool-Erkennung weiter wächst. Die besten Patch-Management-Dienste begegnen dieser Herausforderung, indem sie wiederkehrende Patch-Aufgaben automatisieren, die Transparenz über fehlende Updates verbessern, die Behebung priorisieren und IT- sowie Sicherheitsteams dabei unterstützen, die Zeit zu verkürzen, in der Schwachstellen offenliegen.
Die passende Patch-Management-Lösung hängt maßgeblich von der Umgebung ab. HCL BigFix ist unsere erste Wahl für komplexe Unternehmen, die unterschiedliche Betriebssysteme, Legacy-Unix-Infrastrukturen, hybride Bereitstellungen und sogar getrennte oder Air-Gap-Systeme verwalten müssen. Andere Produkte auf unserer Liste decken unterschiedliche Prioritäten ab – von cloudnativer Automatisierung und risikobasiertem Patchen bis hin zu integriertem RMM, Schwachstellenmanagement, IT-Systemmanagement und vollständig verwalteten Endpoint-Diensten.
Letztlich sollten Unternehmen Patch-Management-Anbieter anhand der Abdeckung von Endpoints und Anwendungen, der Automatisierung, der Priorisierung von Schwachstellen, der Flexibilität bei der Bereitstellung, der Skalierbarkeit, der Compliance-Funktionen, der Integrationen, der Verwaltungsanforderungen und der Kosten vergleichen. Ziel ist die Auswahl einer Plattform, die die Gefährdung durch bekannte Schwachstellen zuverlässig reduzieren kann, zur Infrastruktur des Unternehmens passt und den Patch-Management-Aufwand für IT- und Sicherheitsteams minimiert.
Weiterführende Informationen:
- Die beste Patch-Management-Software und -Tools
- Best Practices und Schritte für das Patch-Management
- Die besten Tools für das Schwachstellenmanagement
- Die besten Anbieter für Breach and Attack Simulation (BAS)
Dieser Artikel wurde ursprünglich im August 2026 veröffentlicht und zuletzt im September 2026 aktualisiert.