













Ce guide s’adresse aux responsables informatiques et aux équipes de sécurité qui souhaitent améliorer la visibilité sur les risques organisationnels et réduire leur surface d’attaque en 2026. Il présente les meilleurs logiciels de gestion de la surface d’attaque (ASM), ainsi que les principales fonctionnalités que les entreprises doivent évaluer pour choisir la solution adaptée à la détection proactive des menaces et à l’atténuation des risques.
- Points clés sur les logiciels de gestion de la surface d’attaque en 2026
- Comparatif des meilleurs logiciels de gestion de la surface d’attaque
- Fonctionnalités clés des logiciels de gestion de la surface d’attaque
- Comment choisir le meilleur logiciel de gestion de la surface d’attaque pour votre entreprise
- Comment nous avons évalué les logiciels de gestion de la surface d’attaque
- Foire aux questions (FAQ)
- En résumé : l’ASM réduit les surfaces d’attaque
Points clés sur les logiciels de gestion de la surface d’attaque en 2026
- La gestion de la surface d’attaque (ASM) aide les entreprises à découvrir, évaluer, hiérarchiser et corriger les risques de sécurité dans les environnements informatiques internes et externes.
- Les plateformes ASM modernes combinent la gestion des vulnérabilités, la découverte des actifs, la simulation de brèches et d’attaques (BAS) et des fonctionnalités d’automatisation au sein d’une solution unifiée.
- Les principales fonctionnalités ASM incluent l’évaluation continue des risques, la découverte des actifs, la hiérarchisation des risques, la planification des remédiations et les intégrations avec les outils SIEM et ITSM.
- CyCognito, Google Cloud Security by Mandiant et Palo Alto Cortex Xpanse figurent parmi les principales solutions ASM pour la visibilité et la surveillance de la surface d’attaque des entreprises.
- Les solutions ASM aident les entreprises à réduire les cyberrisques en surveillant en permanence les actifs numériques, les environnements cloud, les expositions de tiers et le shadow IT.
La gestion de la surface d’attaque (ASM) est une technologie de cybersécurité relativement récente qui combine des éléments de la gestion des vulnérabilités et de la découverte des actifs avec les capacités d’automatisation de la simulation de brèches et d’attaques (BAS), et les applique à l’ensemble de l’environnement informatique d’une entreprise, des réseaux au cloud.
Les ambitions de l’ASM sont donc bien plus vastes que celles des outils traditionnels de gestion des vulnérabilités. La gestion de la surface d’attaque vise à automatiser la découverte, l’évaluation et la hiérarchisation des vulnérabilités ainsi que des risques liés aux tiers, à la chaîne d’approvisionnement numérique et au cloud. Elle prend en compte les risques internes et externes (EASM). La CAASM (ASM des actifs cyber) et la DRPS (protection contre les risques numériques) sont également des termes et des composantes associés à l’ASM.
Voici nos sept choix parmi les premiers leaders du marché de la gestion de la surface d’attaque :
- CyCognito: Idéal pour découvrir les vecteurs d’attaque
- Google Cloud Security by Mandiant: Idéal pour identifier et gérer votre surface d’attaque externe
- Palo Alto Cortex Xpanse: Idéal pour surveiller en continu et gérer les attaques de surface
- Microsoft Defender: Meilleur outil de défense de la surface externe
- CrowdStrike Falcon Surface: Meilleure solution ASM cloud
- Tenable: Idéal pour la gestion de la surface d’attaque externe
- IBM Randori: Idéal pour la simulation et les tests de la surface d’attaque
Comparatif des meilleurs logiciels de gestion de la surface d’attaque
Voici un comparatif des meilleurs outils de gestion de la surface d’attaque, suivi d’analyses détaillées.
| Découverte des actifs | Rapports | Intégrations | Certifications | Tarification | |
|---|---|---|---|---|---|
| CyCognito | Inventaire dynamique des actifs, traitement automatique du langage naturel, analyse avancée des renseignements de sources ouvertes (OSINT) | Rapports sur les vecteurs d’attaque | Zendesk, Microsoft 365, Azure, Excel, Outlook, Google, Sheets, Gmail, Slack, AWS, PagerDuty, Okta | Membre de la Cloud Security Alliance (CSA) et de l’OWASP | À partir de 11 dollars US par actif ou 30 000 dollars US par an |
| Google Cloud Security by Mandiant | Modèles d’infrastructure en tant que code (IaC), machines virtuelles (VM), conteneurs et compartiments de stockage | Inventaire des actifs, rapports de vulnérabilités, rapports de conformité | Google Cloud Security Command Center (SCC), Google Cloud Identity and Access Management (IAM), Google Cloud Key Management Service (KMS) | ISO/IEC 27001, SOC 2 Type II | Essai gratuit pour commencer |
| Palo Alto Cortex Xpanse | Découverte des actifs exposés sur Internet et fonctionnalités de surveillance dynamique des ports et services | Report Center intégré à leur plateforme | Prisma Cloud, Cortex XSOAR | CSA Labs | 95 000 dollars US par unité et par an |
| Microsoft Defender | Fonctionnalité « Build my Attack Surface » sur le tableau de bord | 4 rapports d’inventaire Microsoft Defender EASM intégrés dans Azure : résumé de la surface d’attaque, posture de sécurité, conformité au RGPD, Top 10 de l’OWASP | Microsoft 365, Microsoft 365 Defender, Microsoft Sentinel, Microsoft Defender for Cloud, Azure, Windows, Office 365, Dynamic 365 | N/D | Essai gratuit de 30 jours, puis 0,011 dollar US par actif et par jour à l’issue de l’essai |
| CrowdStrike Falcon Surface | Analyse de la surface d’attaque optimisée par l’IA | Rapports personnalisés générés à partir des données au sein de la plateforme | CrowdStrike Platforms, Slack, Jira, ServiceNow | NSA-CIRA | 99,99 – 184,99 dollars US par an |
| Tenable | Tenable One, une plateforme de gestion de l’exposition | Identifie les actifs à l’aide des enregistrements DNS, des adresses IP et de l’ASN, et fournit plus de 180 champs de métadonnées | Tenable Attack Surface Management, module complémentaire pour Splunk | ISO/IEC 27001/27002 | 4 588,50 – 13 077,22 dollars US par an |
| IBM Security Randori | Approche « center of mass out » | Discovery Path au sein de la plateforme | Splunk Enterprises, ServiceNow, Axonius, Rapid7 InsightIDR, Panaseer, Qualys Cloud Platform, IBM Security QRadar, Splunk Phantom, Tenable, LogicHub | N/D | Essai gratuit de 7 jours |
CyCognito : idéal pour découvrir les vecteurs d’attaque
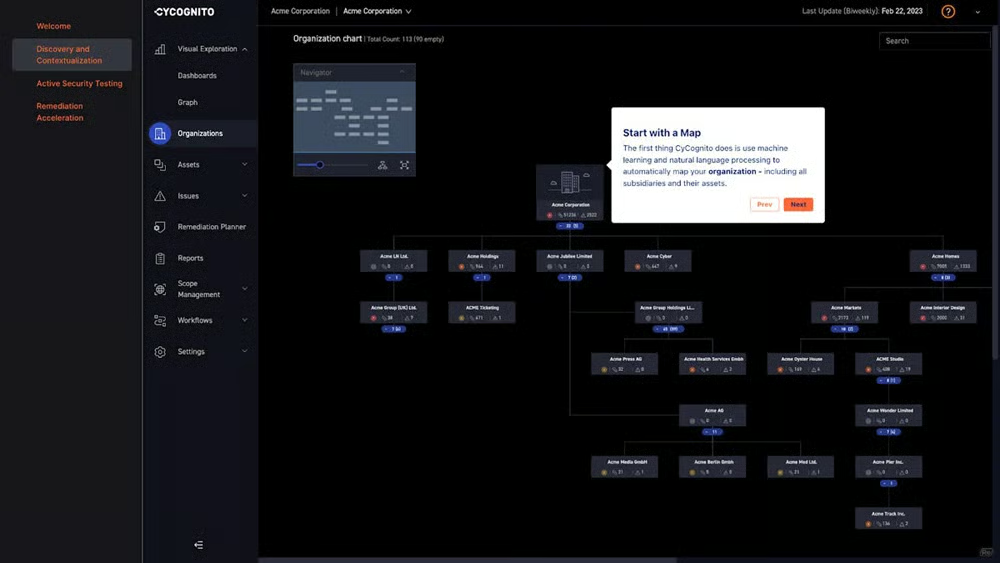
CyCognito découvre les chemins d’attaque dissimulés en modélisant les tactiques, techniques et procédures (TTP) des adversaires. Il crée une vue complète de votre surface d’attaque, notamment des actifs généralement invisibles aux solutions de sécurité ne peuvent pas détecter. Sa technologie gère la surface d’attaque en identifiant, en hiérarchisant et en supprimant les problèmes de sécurité externes. CyCognito fournit également des informations sur l’empreinte numérique d’une entreprise, notamment sur les actifs inconnus et relevant du shadow IT.
Avantages
- Visibilité complète
- Fonctionnalités d’automatisation
- Renseignements sur les menaces en temps réel
- Hiérarchisation des risques
- Facilité d’utilisation
- Prise en charge de la conformité
Inconvénients
- Peut générer des faux positifs
- Limité aux menaces externes
- L’efficacité dépend de mises à jour régulières de la base de données des vulnérabilités
Tarification
Grâce à son architecture SaaS, CyCognito propose une tarification par paliers pour les tests de sécurité, les renseignements et l’assistance premium. Le prix dépend du nombre d’actifs exposés sur Internet.
- À partir de 11 dollars US par actif et par mois
- Le coût total d’un engagement de 12 mois s’élève à 30 000 dollars US
- Une formule de 24 mois est proposée pour un montant total de 60 000 dollars US
- Les entreprises peuvent choisir une formule de 36 mois pour un montant total de 80 000 dollars US
Fonctionnalités clés
- Découverte sans intervention
- Contextualisation
- Tests de sécurité
- Hiérarchisation
- Accélération de la remédiation
Capture d’écran
Mandiant Attack Surface Management : idéal pour identifier et gérer les surfaces d’attaque externes
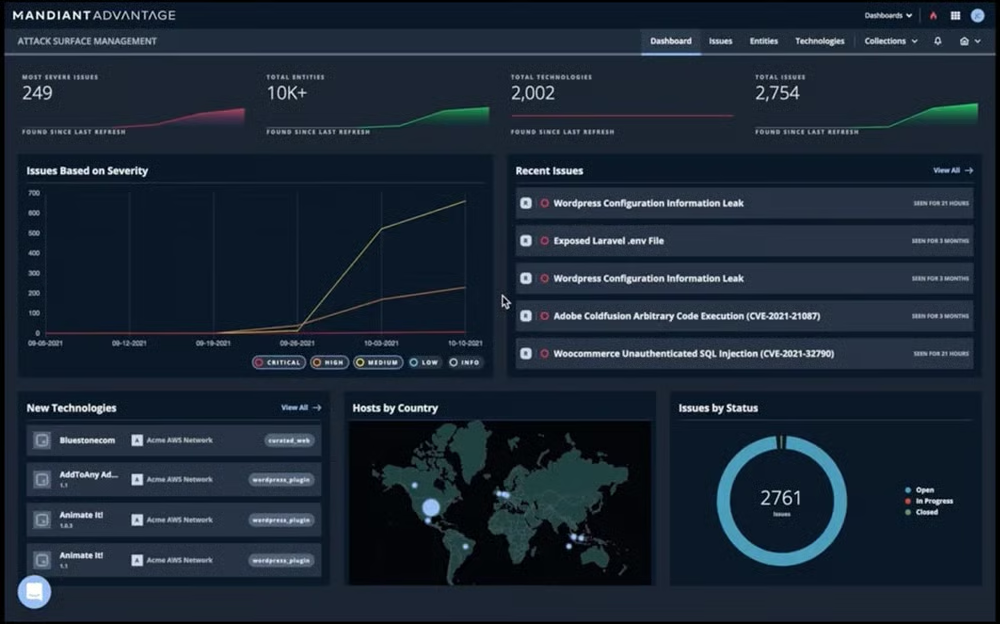
Mandiant Attack Surface Management (ASMS) est une solution cloud qui aide les entreprises à identifier, évaluer et gérer leur surface d’attaque externe. Mandiant, propriété de Google, fournit une vue complète de tous les actifs exposés sur Internet, notamment les sites web accessibles au public, les sous-domaines, les ressources cloud et les actifs tiers. ASMS fournit également des informations sur les risques associés à chaque actif et sur les moyens de les atténuer.
Avantages
- IOC précis
- Intégration facile des API
- Compréhension approfondie des vulnérabilités
- Renseignements sur les menaces optimisés
- Signalement rapide des vulnérabilités zero-day
Inconvénients
- Les flux doivent être ajustés en fonction du profil de menace, ce qui nécessite une attention constante
- Délais de réponse de l’assistance
- Architecture complexe lors de la mise en œuvre et dans l’architecture du système
Tarification
Mandiant Attack Surface Management ne divulgue pas ses tarifs, mais un essai gratuit est disponible sur sa page d’inscription.
Fonctionnalités clés
- Surveillance continue de l’exposition
- Mise en œuvre de l’expertise et des renseignements
- Évaluation de l’impact des exploits à propagation rapide
- Identification des ressources non autorisées
- Surveillance de la chaîne d’approvisionnement numérique
- Surveillance des filiales
Capture d’écran
Palo Alto Cortex Xpanse : idéal pour la surveillance continue et la gestion des attaques de surface
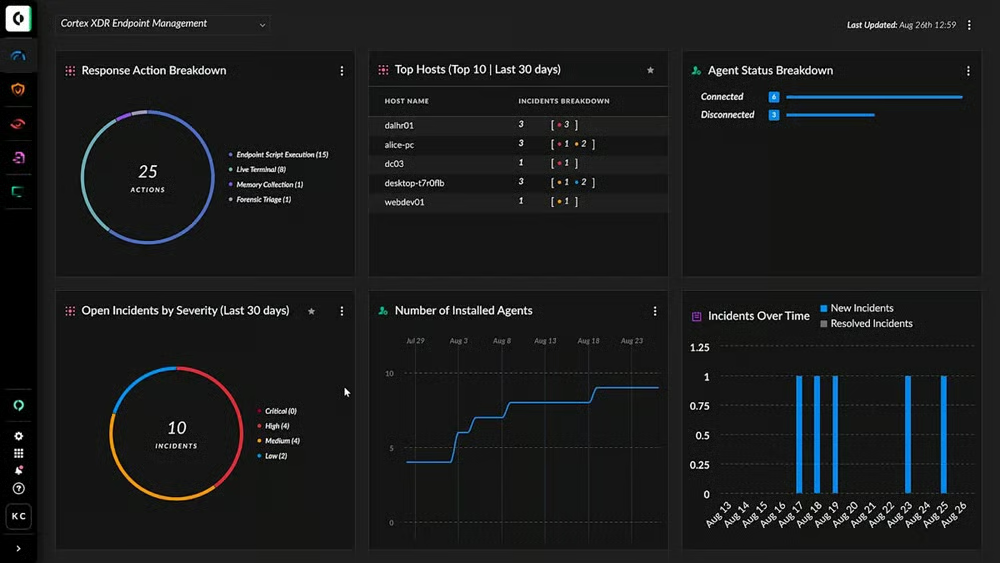
Palo Alto Cortex Xpanse est idéal pour surveiller et gérer en continu votre surface d’attaque. Il fournit une vue en temps réel des actifs et des risques qui leur sont associés. Cortex Xpanse fournit également des informations sur la manière dont les attaquants ciblent votre entreprise et sur les moyens de vous en défendre.
Avantages
- Solution cloud hautement évolutive, adaptée aux besoins des grandes entreprises
- Fonction d’alerte comportementale
- Les rapports détaillés permettent d’examiner les vulnérabilités en profondeur et fournissent des informations sur la gravité et la probabilité d’exploitation
- Interface utilisateur très intuitive, facilitant l’accès aux informations et leur compréhension
- Fonctionne dans les environnements cloud, hybrides et sur site, garantissant une couverture de sécurité complète
Inconvénients
- Des difficultés d’intégration avec les outils SIEM ont été signalées
- La nature cloud affecte les performances sur certains navigateurs
- La visibilité approfondie des chaînes d’attaque est limitée
- Des licences supplémentaires peuvent être nécessaires
Tarification
La plateforme d’abonnement web Palo Alto Cortex Expander couvre 999 AUM et l’assistance Basic Customer Success, le tout pour un tarif annuel de 95 000 dollars US par unité.
Fonctionnalités clés
- Remédie aux angles morts de la sécurité
- Contribue à éliminer le cloud fantôme
- Améliore la réponse aux vulnérabilités zero-day
- Évaluation des fusions et acquisitions (M&A)
- Évolutivité dans tous les environnements
Capture d’écran
Microsoft Defender : idéal pour la défense de la surface externe
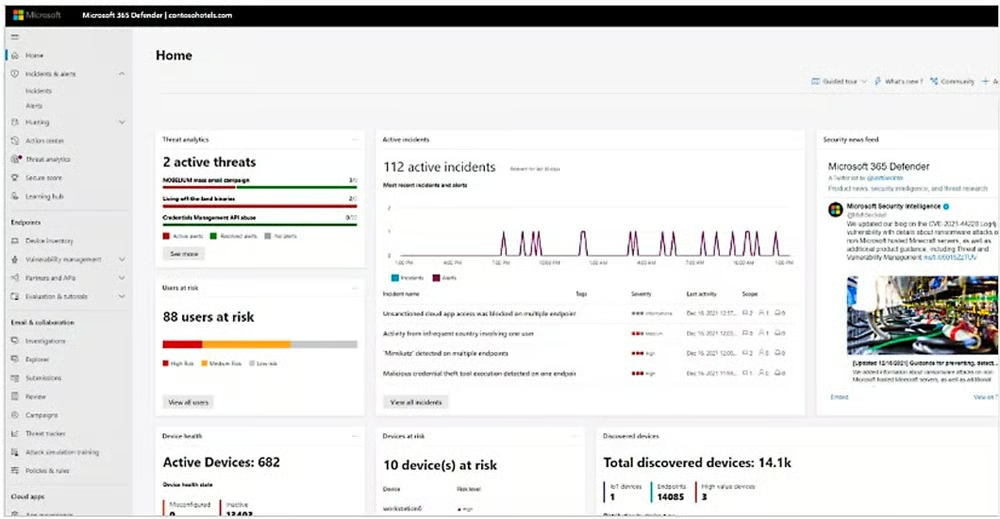
Microsoft Defender est idéal pour les entreprises qui utilisent déjà des solutions de sécurité Microsoft. Il propose une solution complète de gestion de la surface d’attaque connectée à d’autres solutions de sécurité Microsoft. De plus, Microsoft Defender s’intègre parfaitement à l’écosystème Microsoft au sens large, permettant aux entreprises de tirer parti des synergies entre plusieurs plateformes et applications. Cette stratégie intégrée renforce la sécurité en permettant une détection, une réponse et une remédiation plus efficaces face aux menaces.
Avantages
- Microsoft Defender External Attack Surface Management adopte une approche proactive du contrôle des surfaces d’attaque externes, permettant aux entreprises de garder une longueur d’avance sur les attaques potentielles
- Automatise la découverte des actifs en parcourant Internet et le réseau, produisant une liste d’éléments exploitables pour les équipes de sécurité informatique et d’infrastructure
- Vue multicloud et renseignements sur les menaces
- Protection et intégration en temps réel
Inconvénients
- Limité à l’écosystème Microsoft
- Les utilisateurs éprouvent des difficultés avec la personnalisation et une interface complexe
- L’outil peut générer des faux positifs, nécessitant une vérification manuelle, et repose largement sur l’automatisation, ce qui entraîne des échecs occasionnels
- Nécessite un abonnement à Microsoft Defender for Endpoint et peut présenter des problèmes d’intégration avec les systèmes existants
Tarification
- Représentant Microsoft : 0,011 dollar US par actif et par jour
- Azure Portal : 0,011 dollar US par actif et par jour
Fonctionnalités clés
- Inventaire en temps réel
- Détection et hiérarchisation de l’exposition
- Gestion plus sécurisée de chaque ressource
Capture d’écran
CrowdStrike Falcon Surface : la meilleure solution ASM cloud
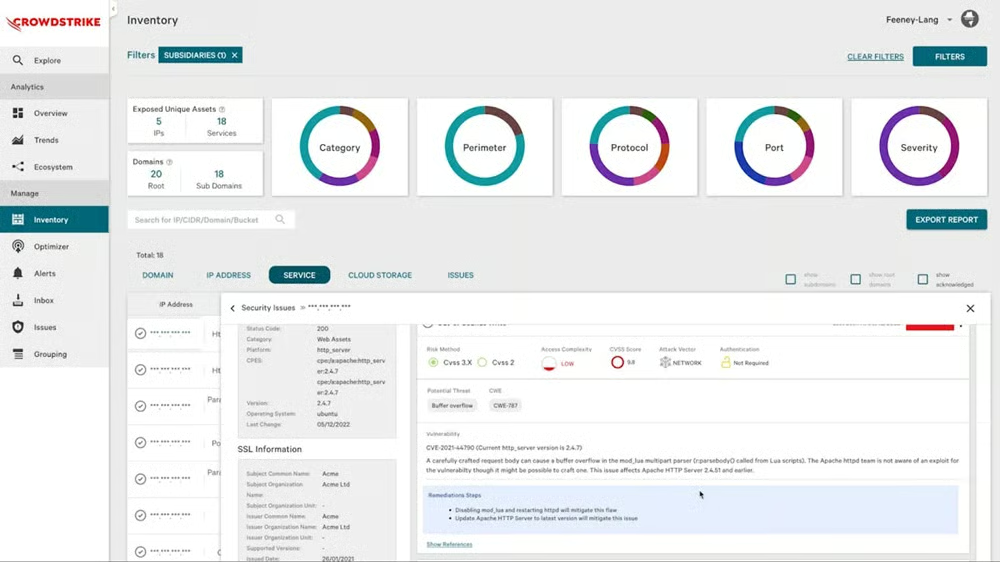
CrowdStrike Falcon Surface est idéal pour les entreprises à la recherche d’une solution cloud de gestion de la surface d’attaque. Elle offre une vue complète de votre surface d’attaque, englobant les actifs sur site, dans le cloud et dans les environnements hybrides. Son intégration à la plateforme Falcon en fait également une solution idéale pour les clients existants de CrowdStrike.
Avantages
- Exploite les technologies cloud et fondées sur l’IA
- Détection personnalisée des menaces
- Couvre un large éventail d’appareils et de systèmes d’exploitation
- Rapports personnalisés
- Précision dans la détection des risques
Inconvénients
- Peut être coûteux pour les PME
- Nécessite une connexion Internet haut débit en raison de son fonctionnement dans le cloud
- L’interface peut être complexe pour les débutants
Tarification
- Falcon Pro : 99,99 dollars US par appareil et par an
- Falcon Enterprise : 184,99 dollars US par appareil et par an
- Prix de Falcon Elite : sur demande
Fonctionnalités clés
- Hiérarchisation des risques fondée sur l’adversaire
- Remédiation guidée
- Les analyses optimisées par l’IA identifient les expositions critiques
- Découverte des actifs
Capture d’écran
Tenable Attack Surface Management : idéal pour la gestion de la surface d’attaque externe
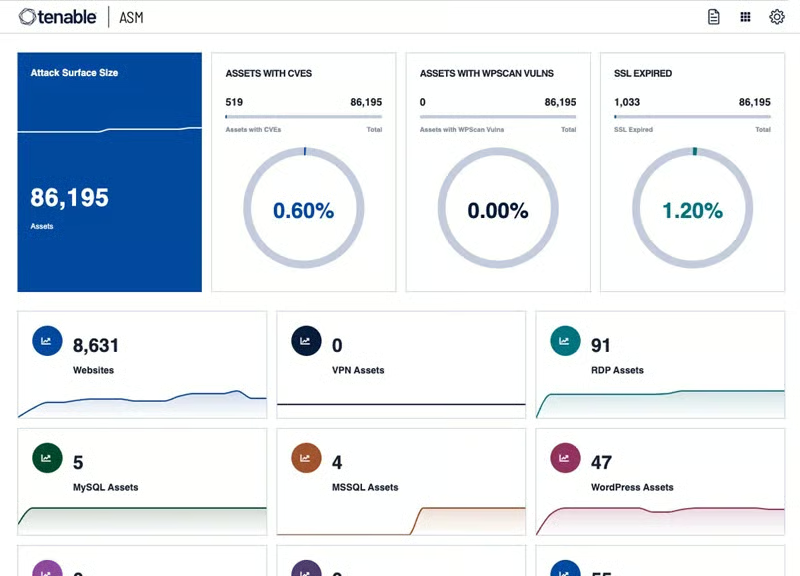
Tenable Attack Surface Management cartographie en continu l’environnement et découvre les connexions aux actifs exposés sur Internet, ce qui vous permet d’identifier et d’analyser rapidement la posture de sécurité réseau de l’ensemble de votre surface d’attaque externe. Ses fonctionnalités de cartographie et de surveillance continues fournissent des données en temps réel afin que vous puissiez garder une longueur d’avance sur les nouvelles menaces et prendre des décisions défensives éclairées.
Tenable vous aide à analyser la posture de sécurité actuelle et à mettre en œuvre des mesures proactives qui renforcent votre résilience globale face aux attaques externes, en fournissant une visibilité complète sur les actifs exposés sur Internet et leurs interconnexions.
Avantages
- Cartographie l’infrastructure visible de l’extérieur et maintient ces informations à jour
- Peut afficher les résultats des analyses dans son contexte métier afin de faciliter les rapports de gestion
- Très bonne gestion des actifs
- Moteur d’analyse des vulnérabilités performant
Inconvénients
- Il faut un certain temps pour s’habituer à naviguer sur la plateforme
- Certains filtres peuvent être difficiles à trouver
- Vous devrez peut-être payer pour obtenir des composants supplémentaires afin de bénéficier d’une visibilité complète sur l’ensemble de votre surface technologique
Tarification
- Licence pluriannuelle :
- 1 an : $4,588.50
- 2 ans : 8 947,57 dollars US (économisez 229,43 dollars US)
- 3 ans : 13 077,22 dollars US (économisez 688,28 dollars US)
- Assistance avancée : $460
- Nessus Fundamentals : $316.25
Fonctionnalités clés
- Identification avancée des technologies permettant de repérer les vulnérabilités et expositions courantes (CVE)
- Des milliers de versions logicielles
- Géolocalisation
- Frameworks de programmation
- Actualisation dynamique et continue des données
- Alertes en cas de modification de la surface d’attaque
Capture d’écran
IBM Security Randori : idéal pour la simulation et les tests de la surface d’attaque
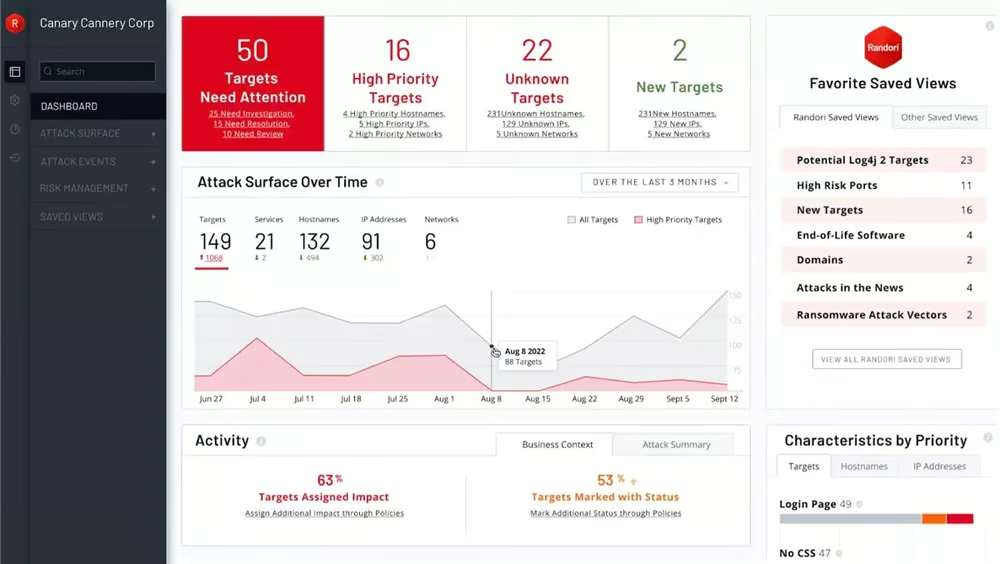
IBM Security Randori est un outil de gestion de la surface d’attaque basé dans le cloud qui aide les entreprises à identifier et à atténuer les failles de sécurité. Randori utilise une nouvelle technique de gestion de la surface d’attaque que l’entreprise appelle la simulation d’adversaire. Celle-ci consiste à reproduire le comportement d’un attaquant afin de détecter les failles de sécurité susceptibles d’être exploitées.
Avantages
- Comprend un outil de leurre de cible particulièrement apprécié des utilisateurs
- Surveillance continue du périmètre contre les cyberattaques externes en temps réel
- Aide à identifier les angles morts et les actifs obsolètes
Inconvénients
- Ne propose pas d’alerte par e-mail concernant les mises à jour et les recommandations de mise à niveau
- Tous les outils de défense ne sont pas disponibles dans le monde entier
Tarification
IBM Security Randori n’affiche pas publiquement ses tarifs ASM. Cependant, l’entreprise propose un essai gratuit de 7 jours, auquel vous pouvez accéder via leur site web.
Fonctionnalités clés
- Reconnaissance externe
- Chemin de découverte
- Hiérarchisation fondée sur les risques
- Conseils de remédiation
- Gestion des risques liés aux fusions-acquisitions
- Découverte du Shadow IT
Capture d’écran
Fonctionnalités clés des logiciels de gestion de la surface d’attaque
Les fonctionnalités et capacités peuvent varier sur le marché émergent de la gestion de la surface d’attaque, mais voici quelques fonctionnalités essentielles à rechercher dans les solutions ASM :
- Découverte des actifs : Protéger les actifs hébergés sur les sites de partenaires ou de tiers, les charges de travail cloud, les appareils IoT, les adresses IP et identifiants abandonnés ou obsolètes, le Shadow IT, et bien plus encore.
- Contexte métier et importance d’un actif : Une fois les actifs découverts, vous devez évaluer leur contexte métier et leur importance. Cela aidera les entreprises à hiérarchiser leurs efforts de remédiation et à se concentrer sur les actifs les plus critiques.
- Évaluation continue des risques : L’évaluation des vulnérabilités, des erreurs de configuration, des expositions de données et des autres failles de sécurité évolue constamment à mesure que de nouveaux actifs sont ajoutés, que des vulnérabilités sont découvertes et que des erreurs de configuration sont introduites. L’évaluation continue des risques aide les entreprises à identifier et à traiter les risques dès leur apparition.
- Hiérarchisation : Une fois les risques identifiés, il est important de les hiérarchiser en fonction de la probabilité d’exploitation et de leur impact potentiel sur l’entreprise.
- Plan de remédiation : Un plan de remédiation approfondi est essentiel pour minimiser les risques identifiés et renforcer la posture de cybersécurité d’une entreprise. Il fournit une feuille de route stratégique adaptée aux problèmes de l’organisation, garantissant des efforts ciblés et proactifs pour contrer les risques potentiels.
- Validation des correctifs : Une fois les correctifs mis en œuvre, l’étape suivante consiste à les tester afin de vérifier leur efficacité.
- Rapports : La gestion de la surface d’attaque nécessite des rapports réguliers pour aider les entreprises à suivre leurs progrès dans la réduction des risques et à identifier les domaines à améliorer.
- Intégration avec les systèmes SIEM, ITSM et CMDB : D’autres solutions de sécurité, telles que les systèmes de gestion des informations et des événements de sécurité (SIEM), les systèmes de gestion des services informatiques (ITSM) et les bases de données de gestion de configuration (CMDB), doivent être intégrées aux solutions de gestion de la surface d’attaque. Cette intégration aide les entreprises à rationaliser leurs opérations de sécurité et à améliorer l’efficacité de leur programme de gestion de la surface d’attaque.
Comment choisir le meilleur logiciel de gestion de la surface d’attaque pour votre entreprise
Lorsque vous choisissez un logiciel de gestion de la surface d’attaque pour votre organisation, recherchez une solution qui offre une vue complète de votre environnement et une surveillance continue, fournit des informations sur les risques, s’intègre à votre infrastructure existante et peut évoluer. Voici quelques points que les acheteurs potentiels doivent prendre en compte.
- La taille et la complexité de votre surface d’attaque : Le niveau de sophistication et les fonctionnalités nécessaires dans un système de gestion de la surface d’attaque sont déterminés par la taille et la complexité de votre surface d’attaque. Si votre surface d’attaque est vaste et complexe, vous aurez besoin d’une solution capable de trouver et d’analyser tous vos actifs, y compris les actifs connus et inconnus, ceux de tiers et ceux présents dans le cloud.
- Votre budget de sécurité : Les logiciels de gestion de la surface d’attaque peuvent coûter de quelques milliers à plusieurs dizaines de milliers de dollars par an. Veillez à sélectionner une solution correspondant à votre budget et à vos exigences de sécurité.
- Votre infrastructure de sécurité existante : Si vous disposez déjà de nombreuses solutions de sécurité, vous devrez choisir une solution de gestion de la surface d’attaque qui s’interface avec votre infrastructure existante. Cela vous aidera à rationaliser vos opérations de sécurité et à éviter les tâches redondantes.
- Votre tolérance au risque : Le niveau de sécurité dont vous avez besoin avec un système de gestion de la surface d’attaque dépend de votre tolérance au risque. Si votre tolérance au risque est élevée, vous pouvez choisir une option moins coûteuse avec moins de fonctionnalités. Si votre tolérance au risque est faible, vous devrez peut-être choisir une option plus coûteuse offrant davantage de fonctionnalités.
- Vos exigences individuelles et professionnelles : Outre les considérations générales ci-dessus, vous devez tenir compte de vos exigences spécifiques lors de la sélection d’un système de gestion de la surface d’attaque. Par exemple, si vous travaillez dans un secteur réglementé, vous devrez peut-être choisir une solution certifiée pour satisfaire à certains critères de conformité.
Comment nous avons évalué les logiciels de gestion de la surface d’attaque
Pour notre analyse du marché des produits de gestion de la surface d’attaque, nous avons accordé le plus de poids aux fonctionnalités des produits, car l’ASM est une technologie qui exige une portée et des capacités étendues. Parmi les autres critères figuraient la facilité d’utilisation et de déploiement, les retours des utilisateurs, le prix et la valeur, les rapports, la découverte des actifs, l’automatisation, l’intégration, la hiérarchisation des risques, et bien plus encore.
Capacités de découverte et d’évaluation de la surface d’attaque – 50 %
Nous avons évalué la capacité des produits ASM à découvrir et à identifier les actifs et les risques, l’étendue des environnements couverts et les fonctionnalités d’automatisation telles que la hiérarchisation des risques, les recommandations de correctifs et d’atténuation, ainsi que la validation.
Facilité d’utilisation et de déploiement – 20 %
Les outils de gestion de la surface d’attaque couvrent de nombreux risques, actifs et environnements ; leur facilité d’utilisation est donc essentielle pour les équipes de sécurité déjà fortement sollicitées. Cela inclut également les fausses alertes et la quantité de réglages nécessaires.
Tarification et valeur – 20 %
Nous avons examiné à la fois le prix des produits, ainsi que la valeur relative et l’étendue des fonctionnalités dont les utilisateurs bénéficient pour ce prix.
Fonctionnalités supplémentaires – 10 %
Cela inclut l’intégration avec d’autres outils tels que les outils SIEM, CMDB et CI/CD, ainsi que les rapports, notamment les fonctionnalités de conformité.
Foire aux questions (FAQ)
Quelle est l’importance de l’ASM pour les entreprises ?
L’ASM est essentiel, car il permet aux entreprises d’identifier et de gérer les menaces de sécurité en amont, créant ainsi une défense solide contre les cyberattaques.
Qu’est-ce qui distingue l’ASM des mesures de sécurité classiques ?
L’ASM se concentre sur la cartographie de la surface d’attaque, notamment des actifs cachés ou non divulgués, afin de fournir une stratégie de sécurité plus complète et d’aller au-delà des outils tels que la gestion des vulnérabilités.
Quelles caractéristiques rechercher dans un logiciel ASM ?
Dans une solution ASM, recherchez une détection et une remédiation efficaces de l’exposition aux menaces, des interfaces conviviales, une intégration fluide avec les outils de remédiation, des informations sur les menaces en temps réel et des fonctionnalités de reporting approfondies.
L’ASM convient-il aux petites entreprises ?
Oui, l’ASM est efficace pour les entreprises de toutes tailles. De nombreuses solutions ASM proposent des options évolutives adaptées aux exigences et aux budgets propres aux petites organisations.
Est-il possible de combiner un logiciel ASM avec les outils de sécurité existants ?
Oui, les logiciels ASM sont conçus pour s’intégrer efficacement à d’autres solutions de sécurité, renforçant ainsi l’architecture de sécurité globale.
À quelle fréquence les analyses ASM doivent-elles être effectuées ?
Pour suivre l’évolution des actifs numériques et des risques, il convient d’effectuer régulièrement des analyses ASM, idéalement à intervalles fréquents, voire en continu.
Les logiciels ASM résistent-ils aux vulnérabilités zero-day ?
Oui, en fournissant des renseignements sur les menaces et des capacités de réponse en temps réel, les logiciels ASM peuvent être efficaces contre les vulnérabilités zero-day.
Quels secteurs bénéficient le plus des solutions ASM ?
Grâce à leurs capacités supérieures de détection et de réponse aux menaces, les solutions ASM sont utiles aux secteurs qui traitent des données sensibles, comme la banque, la santé et les administrations publiques.
En résumé : l’ASM réduit les surfaces d’attaque
Les logiciels de gestion de la surface d’attaque constituent une évolution bienvenue de la gestion des vulnérabilités. Ils sécurisent les actifs numériques en découvrant, en analysant et en maintenant un large éventail d’actifs et d’environnements que les attaquants pourraient tenter d’exploiter.
Le choix du meilleur fournisseur d’ASM doit être effectué avec soin, en tenant compte de critères tels que la taille et la complexité de la surface d’attaque, le budget de sécurité, l’infrastructure actuelle, la tolérance au risque, l’emplacement et le type de données sensibles, ainsi que les fonctionnalités particulières correspondant aux besoins de l’organisation. Une solide réputation et une expérience éprouvée sont également nécessaires, et les fournisseurs examinés ici répondent à ces critères.
Cet article a été publié pour la première fois en octobre 2024 et mis à jour en mai 2026.