













仮想プライベートネットワーク(VPN)は、単に身元を隠すだけではありません。インターネット上でデータがどのように移動するかを根本から変えます。しかし、VPNを使ってウェブを閲覧するとき、実際には何が起きているのでしょうか。これを理解することは、堅牢なサイバーセキュリティ対策の維持を目指すITマネージャーや専門家にとって非常に重要です。
この記事では、VPNの仕組みを説明し、暗号化のメカニズムを解説するとともに、一般的なVPNプロトコルを確認し、さまざまなビジネス用途について説明します。
VPNの仕組み
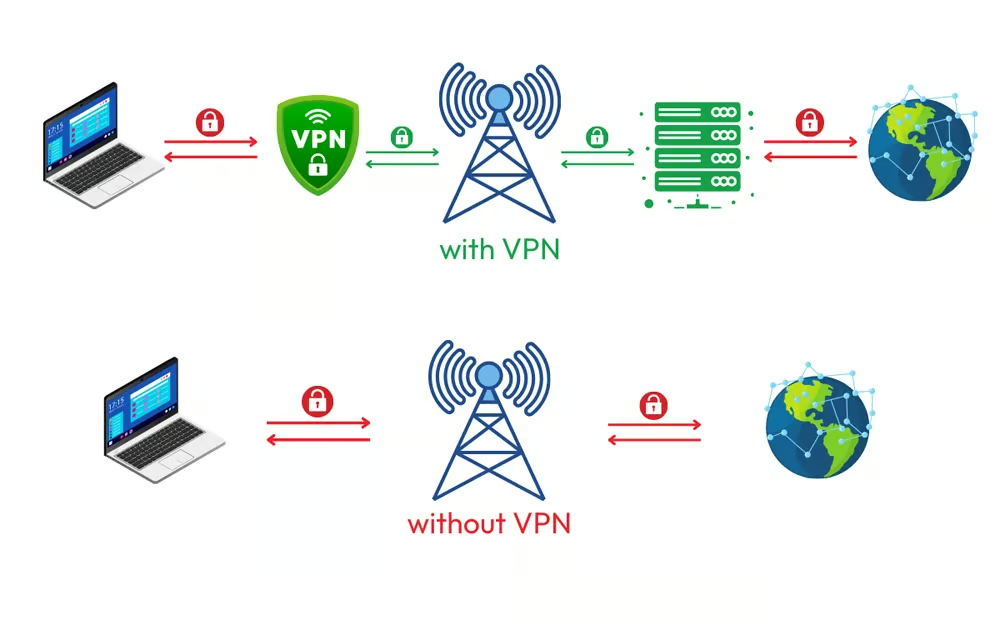
VPNは、デバイスとインターネットの間に安全な暗号化接続を構築することで機能します。このプロセスでは、データのプライバシーと安全性を確保するために、複数の手順とテクノロジーが連携します。VPNの機能は次の手順で構成されます。
ステップ1:デバイスをVPNサーバーに接続
デバイスでVPNを有効にすると、まずVPNサーバーに接続されます。このサーバーは通常、別の地域に設置されており、ユーザーが選択することも、VPNサービスが自動的に選択することもあります。
ステップ2:データの暗号化
データがデバイスから送信される前に、VPNクライアントソフトウェアが高度な暗号化プロトコルを使ってデータを暗号化します。この暗号化データは、適切な復号鍵なしには傍受して読み取ることがほぼ不可能です。
ステップ3:VPNサーバーへのデータ送信
暗号化されたデータはVPNサーバーに送信されます。このサーバーは、デバイスとインターネット全体の間の仲介役として機能します。
ステップ4:IPアドレスのマスキング
VPNサーバーは、元のIPアドレスを自身のIPアドレスに置き換えます。つまり、データが宛先サーバー(ウェブサイトなど)に到達したとき、リクエストは実際の所在地ではなく、VPNサーバーの所在地から送信されたように見えます。
ステップ5:データの復号
VPNサーバーは、インターネットからデータ(リクエストしたウェブページなど)を受信すると、デバイスに送り返す前にデータを暗号化します。
ステップ6:最終的な復号
VPNクライアントがVPNサーバーから受信したデータを復号するため、インターネットに直接接続しているかのようにコンテンツにアクセスできます。
このプロセスにより、インターネットサービスプロバイダー(ISP)、訪問先のウェブサイト、潜在的な盗聴者は、実際のIPアドレス、アクセスしたウェブサイト、送受信するデータを見ることができません。代わりに、VPNサーバーのIPアドレスと暗号化された通信だけが見えます。
VPNの仕組みをより簡単に示した図を、以下で確認してください。
VPNの入手方法について詳しくは、こちらのガイドをご覧ください。
VPNの暗号化を解説
VPNの暗号化とは、傍受する可能性のある第三者が読めない形式にデータを変換することです。このプロセスにより、誰かがデータを傍受できたとしても、適切な復号鍵がなければ内容を理解できません。VPNの暗号化について、詳しく見ていきましょう。
データ暗号化のプロセス
- 暗号化アルゴリズム:暗号化では、アルゴリズムを使って読み取り可能なデータを暗号化形式に変換します。アルゴリズムは、正しい復号鍵を持つ人だけが元に戻せるようにデータをかき混ぜる数学的な計算式です。
- 暗号化鍵:暗号化鍵は、データの暗号化と復号にアルゴリズムが使用するデータ文字列です。たとえば、あるメッセージを鍵で暗号化した場合、その鍵を持つ人だけがメッセージを復号して読めます。
暗号化の種類
暗号化の種類を理解することで、データ保護戦略に適した暗号化方式を選べるようになります。ここでは、情報の安全確保における対称暗号化と非対称暗号化、およびそれぞれの役割について詳しく見ていきます。
| 対称暗号化 | 非対称暗号化 |
|---|---|
| この方式では、暗号化と復号の両方に同じ鍵を使用します。送信者と受信者の双方が同じ鍵を持つ必要があるため、鍵を傍受されるとセキュリティリスクになります。一般的な対称暗号化アルゴリズムには、AES(Advanced Encryption Standard)があります。 | 公開鍵暗号化とも呼ばれるこの方式では、暗号化用の公開鍵と復号用の秘密鍵という一組の鍵を使用します。公開鍵は公開して共有できますが、秘密鍵は秘匿されます。RSA(Rivest-Shamir-Adleman)は、非対称暗号化のよく知られた例です。 |
暗号化プロトコル
- AES(Advanced Encryption Standard):AESは、VPNで広く使われている対称暗号化アルゴリズムです。強度と効率性で知られており、AES-256は最高レベルのセキュリティを提供します。
- RSA(Rivest-Shamir-Adleman):RSAは、データそのものではなく、データ交換の暗号化に使われることが多い方式です。通信当事者間で暗号化鍵を安全に送信します。
- SHA(Secure Hash Algorithm):SHAは暗号化方式ではありませんが、データ固有のハッシュを生成します。これによりデータの完全性を検証し、改ざんされていないことを確認できます。
暗号化の実際
- VPNに接続すると:VPNサーバーへの接続を確立すると、デバイスはインターネット経由で送信する前にデータを暗号化します。この暗号化データはVPNサーバーに送信され、そこで安全に保たれます。
- VPNサーバーからは:VPNサーバーはインターネットから受信したデータを復号し、デバイスに送り返す前に再び暗号化します。デバイスがこのデータを復号することで、本来の意図どおりにコンテンツを表示できます。
VPNプロトコルの主な構成要素
VPNプロトコルは、安全かつ効率的なデータ送信を実現します。暗号化、認証、トンネリング、データ完全性などの主要な構成要素が連携し、オンライン上のアクティビティを保護します。これらの要素が安全なVPN接続にどのように貢献するか、簡単に見ていきましょう。
- 暗号化:プロトコルによって、データ保護に使用する暗号化の種類が決まります。強力な暗号化は安全性を高めますが、接続速度に影響する場合があります。一般的な暗号化方式には、AES(Advanced Encryption Standard)とRSA(Rivest-Shamir-Adleman)があります。
- 認証:VPNプロトコルは、デバイスがVPNサーバーに対して自身の身元を認証する方法も管理します。認証により、正しい送信元からデータが送られ、正しい送信先からデータを受信していることが保証されます。
- トンネリング:VPNプロトコルは、データが通過する安全な「トンネル」を確立します。このトンネルはデバイスとVPNサーバーの間にある暗号化された経路で、データを傍受から保護します。
- データ完全性:プロトコルには、送信中にデータが改ざんされていないことを確認する方法が含まれています。これにより、受信データの完全性と真正性が保証されます。
VPNプロトコルの代表的な6種類
VPNプロトコルは、VPN接続を介してデータを送信する方法を規定します。プロトコルによって、安全性、速度、互換性の水準は異なります。ここでは、代表的なプロトコルとその特徴を紹介します。
1. OpenVPN
OpenVPNは、最も人気が高く広く使われているVPNプロトコルの一つで、速度、安全性、信頼性のバランスに優れています。オープンソースのプロトコルであるため、世界中のセキュリティコミュニティによって継続的に検証・更新されています。
長所:
- 安全性:OpenVPNはAES-256を含む強力な暗号化標準を使用し、さまざまな暗号アルゴリズムに対応しています。また、堅牢な認証オプションを提供し、柔軟に設定できます。
- 柔軟性:Windows、macOS、Linux、Android、iOSなど複数のプラットフォームで動作するため、非常に汎用性が高いプロトコルです。
- パフォーマンス:OpenVPNは安全性に優れる一方、より多くの処理能力を必要とする場合があり、性能の低いデバイスでは接続速度が低下する可能性があります。
用途:
機密情報へのアクセスや厳しい検閲の回避など、安全性とプライバシーを重視するユーザーにOpenVPNは適しています。
2. L2TP/IPsec(レイヤー2トンネリングプロトコル)
L2TP(レイヤー2トンネリングプロトコル)は、暗号化と安全なデータ送信を実現するため、IPsec(インターネットプロトコルセキュリティ)と組み合わせて使われることが多い方式です。この組み合わせは一般的なVPNプロトコルで、安全性とパフォーマンスのバランスに優れています。
長所:
- 安全性:L2TP自体は暗号化を提供しませんが、IPsecと組み合わせることで、データの二重カプセル化による堅牢な安全性を実現します。
- 互換性:最新のオペレーティングシステムの大半に組み込まれているため、追加ソフトウェアなしで簡単に設定できます。
- 安定性:L2TP/IPsecは安定した接続を提供するため、一般的なインターネット利用において信頼性があります。
用途:
一般的なウェブ閲覧や社内ネットワークへのリモートアクセスなど、安全性と使いやすさのバランスを求めるユーザーに適したプロトコルです。
3. IKEv2/IPsec(インターネットキー交換バージョン2)
IKEv2はMicrosoftとCiscoが開発したVPNプロトコルで、暗号化のためにIPsecと組み合わせて使われることが多い方式です。速度と接続の再確立の速さで知られており、モバイルユーザーに好まれています。
長所:
- 安全性:IKEv2/IPsecは強力な暗号化を提供し、多くの暗号アルゴリズムに対応しているため、ほとんどのセキュリティ脅威に対して安全です。
- 速度:非常に効率が高く、モバイルネットワーク上でも低遅延で高速な接続速度を実現します。
- 安定性:IKEv2は、Wi-Fiからモバイルデータへの切り替えなど、ネットワーク間を移動する場合でも、安定した接続を維持する能力に優れています。
用途:
移動中などに高速で安全、信頼性の高いVPN接続を必要とするモバイルユーザーに最適です。
4. PPTP(ポイントツーポイントトンネリングプロトコル)
PPTPは最も古いVPNプロトコルの一つで、1990年代にMicrosoftが開発しました。高速な通信速度で知られる一方、現代の基準では安全性が低いとされています。
長所:
- 速度:PPTPはリソース消費が少なく、高速な接続速度を実現するため、ストリーミングなどの用途に適しています。
- 互換性:ほとんどのデバイスとオペレーティングシステムでサポートされているため、簡単に設定できます。
短所:
- 安全性:PPTPは時代遅れの暗号化標準を使用しているため、現代のハッキング技術に対して脆弱です。
- 信頼性:他のプロトコルよりもファイアウォールによってブロックされやすい傾向があります。
用途:
ストリーミングなど、プライバシー要件が比較的緩やかな地域でコンテンツを利用する場合など、安全性より速度を優先するユーザーに適しています。
5. WireGuard
WireGuardは、シンプルさ、速度、強固なセキュリティ機能によって人気が高まっている比較的新しいVPNプロトコルです。従来のプロトコルよりも効率的で、実装しやすいように設計されています。
長所:
- 安全性:WireGuardは最先端の暗号技術を使用しており、脆弱性を抑えながら非常に高い安全性を実現します。
- パフォーマンス:コードベースが軽量で、素早い接続と低遅延を実現する非常に高速なプロトコルです。
- シンプルさ:WireGuardは設定や導入が容易で、従来の一部のプロトコルよりもユーザーにとって使いやすい方式です。
用途:
特にパフォーマンスが重要な場面で、最新かつ高速で安全なVPN環境を求めるユーザーに最適です。
6. SSTP(Secure Socket Tunneling Protocol)
SSTPはMicrosoftが開発し、Windowsオペレーティングシステムに統合されています。ほとんどブロックされることのないHTTPSポート443を使用するため、ファイアウォールの回避に優れていることで知られています。
長所:
- 安全性:SSTPはSSL/TLS暗号化に対応しており、堅牢な安全性を提供するため、傍受が困難です。
- ファイアウォールの回避:HTTPSポートを使用するため、他のプロトコルをブロックするファイアウォールの通過に優れています。
- 統合:SSTPはWindowsに深く統合されているため、Microsoftのプラットフォームで簡単に設定して使用できます。
用途:
特に企業環境や公共の環境で、制限の厳しいファイアウォールを回避できる、信頼性と安全性の高いVPNを必要とするWindowsユーザーに適しています。
VPNプロトコルにはそれぞれ異なる長所と短所があり、適した用途も異なります。速度、安全性、互換性のいずれを重視する場合でも、代表的な6種類のVPNプロトコルを理解することで、ニーズに合ったものを選びやすくなります。コンテンツのストリーミング、機密情報へのアクセス、安全な接続の維持など、オンライン体験を最適化するには、適切なVPNプロトコルを選択することが重要です。
企業がセキュリティ強化のためにVPNを活用する方法
企業は個人のプライバシー保護以外にも、さまざまな目的でVPNを活用しています。一般的な用途を以下に紹介します。
安全なリモートアクセス
VPNを利用すると、従業員は社内ネットワークにリモートから安全に接続できます。従業員が自宅勤務や出張中に仕事をする場合など、機密性の高い企業データを保護するうえで重要です。
地域制限の回避
複数の国で事業を展開する企業では、VPNを使ってウェブサイトやサービスの地域制限を回避できます。これにより、従業員は場所にかかわらず必要なリソースにアクセスできます。
リモートワークの安全性強化
どこからでも働ける現在の環境において、VPNはリモートワーカーにさらなる安全性を提供し、機密性の高い通信を保護するとともに、データ漏えいのリスクを低減します。
費用対効果の高いネットワークセキュリティ
中小企業にとって、VPNの導入は高価なネットワークセキュリティの種類のソリューションに代わる、費用対効果の高い選択肢です。専用ハードウェアなしで安全な通信を実現できます。
匿名での市場調査
企業は市場調査を匿名で行うためにVPNを利用することがよくあります。IPアドレスを隠すことで身元や所在地を明らかにせず、競合他社の情報を収集できます。
よくある質問(FAQ)
VPNを使うと所在地は隠せますか?
はい。VPNは、接続先のVPNサーバーのIPアドレスで実際のIPアドレスを隠します。これにより、ウェブサイトやサービス、さらには悪意のある第三者から所在地を隠すことができます。
VPNを使っていることが誰かに分かる可能性はありますか?
アクティビティは隠されますが、誰か(ISPやネットワーク管理者など)がVPNを使用していることを検知する可能性はあります。VPN通信には、暗号化されたデータや既知のVPNサーバーへの接続など、特徴的な性質があるためです。
VPNの使用は合法ですか?
はい。ほとんどの国ではVPNの使用は合法です。ただし、インターネット規制が厳しい国では、VPNの使用が制限または禁止されている場合があります。VPNを使用する前に、必ず現地の法律を確認してください。
まとめ:VPNでビジネスを安全に守る
VPNは、データを暗号化し、IPアドレスを隠すことでインターネット接続を安全にする強力なツールです。ITプロフェッショナルにとって、その仕組みを理解することは不可欠です。ビジネスや個人の用途に適したVPNソリューションの選定に役立つためです。
詳しくは、当社の企業向けVPNソリューションについてのガイドをご覧ください。VPNセキュリティについてさらに学びたい場合は、詳細な概要をご覧ください。最新のネットワークセキュリティ脅威やベストプラクティスについて理解を深めるには、包括的なネットワークセキュリティ脅威ガイドをご覧ください。