













Dieser Leitfaden richtet sich an IT-Führungskräfte und Sicherheitsteams, die 2026 den Überblick über organisatorische Risiken verbessern und ihre Angriffsfläche reduzieren möchten. Er behandelt die besten Softwarelösungen für Attack Surface Management (ASM) sowie die wichtigsten Funktionen, die Unternehmen bei der Auswahl der richtigen Lösung für proaktive Bedrohungserkennung und Risikominderung bewerten sollten.
- Wichtige Punkte zu Software für Attack Surface Management im Jahr 2026
- Vergleich der besten Softwarelösungen für Attack Surface Management
- Wichtige Funktionen von Software für das Management von Angriffsflächen
- So wählen Sie die beste Software für das Management von Angriffsflächen für Ihr Unternehmen aus
- So haben wir Software für das Management von Angriffsflächen bewertet
- Häufig gestellte Fragen (FAQs)
- Fazit: ASM reduziert Angriffsflächen
Wichtige Punkte zu Software für Attack Surface Management im Jahr 2026
- Attack Surface Management (ASM) unterstützt Unternehmen dabei, Sicherheitsrisiken in internen und externen IT-Umgebungen zu erkennen, zu bewerten, zu priorisieren und zu beheben.
- Moderne ASM-Plattformen vereinen Schwachstellenmanagement, Asset-Erkennung, Breach and Attack Simulation (BAS) und Automatisierungsfunktionen in einer einheitlichen Lösung.
- Zu den wichtigsten ASM-Funktionen gehören kontinuierliche Risikobewertung, Asset-Erkennung, Risikopriorisierung, Behebungsplanung sowie Integrationen mit SIEM- und ITSM-Tools.
- CyCognito, Google Cloud Security by Mandiant und Palo Alto Cortex Xpanse zählen zu den führenden ASM-Lösungen für die Transparenz und Überwachung der Angriffsfläche von Unternehmen.
- ASM-Lösungen helfen Unternehmen, Cyberrisiken zu reduzieren, indem sie digitale Assets, Cloud-Umgebungen, Risiken durch Drittanbieter und Shadow IT kontinuierlich überwachen.
Attack Surface Management (ASM) ist eine relativ neue Technologie für Cybersicherheit, die Elemente des Schwachstellenmanagements und der Asset-Erkennung mit den Automatisierungsfunktionen von Breach and Attack Simulation (BAS) kombiniert und auf die gesamte IT-Umgebung eines Unternehmens anwendet – von Netzwerken bis zur Cloud.
Damit gehen die Ziele von ASM weit über die herkömmlicher Schwachstellenmanagement-Tools hinaus. Attack Surface Management soll die Erkennung, Bewertung und Priorisierung von Schwachstellen sowie von Risiken durch Drittanbieter, die digitale Lieferkette und die Cloud automatisieren. Es berücksichtigt sowohl interne als auch externe Risiken (EASM). CAASM (Cyber-Asset-ASM) und DRPS (Digital Risk Protection) sind ebenfalls verwandte Begriffe und Bestandteile von ASM.
Hier sind unsere sieben Favoriten unter den frühen Marktführern im Bereich Attack Surface Management:
- CyCognito: Am besten zum Aufdecken von Angriffsvektoren
- Google Cloud Security by Mandiant: Am besten zur Identifizierung und Verwaltung Ihrer externen Angriffsfläche
- Palo Alto Cortex Xpanse: Am besten für kontinuierliche Überwachung und Verwaltung von Angriffen auf die Angriffsfläche
- Microsoft Defender: Bestes Tool zur Abwehr externer Angriffsflächen
- CrowdStrike Falcon Surface: Beste cloudbasierte ASM-Lösung
- Tenable: Am besten für das Management externer Angriffsflächen
- IBM Randori: Am besten für Simulation und Tests der Angriffsfläche
Vergleich der besten Softwarelösungen für Attack Surface Management
Hier finden Sie einen Vergleich der besten Tools für Attack Surface Management, gefolgt von ausführlichen Besprechungen.
| Asset-Erkennung | Berichte | Integrationen | Zertifizierungen | Preise | |
|---|---|---|---|---|---|
| CyCognito | Dynamisches Asset-Inventar, Verarbeitung natürlicher Sprache, erweiterte Analyse von Open-Source-Informationen (OSINT) | Berichte zu Angriffsvektoren | Zendesk, Microsoft 365, Azure, Excel, Outlook, Google, Sheets, Gmail, Slack, AWS, PagerDuty, Okta | Mitglied der Cloud Security Alliance (CSA) und von OWASP | Ab 11 US-Dollar pro Asset oder 30.000 US-Dollar pro Jahr |
| Google Cloud Security by Mandiant | Infrastructure-as-Code-Vorlagen (IaC), virtuelle Maschinen (VMs), Container und Storage-Buckets | Asset-Inventar, Schwachstellenberichte, Compliance-Berichte | Google Cloud Security Command Center (SCC), Google Cloud Identity and Access Management (IAM), Google Cloud Key Management Service (KMS) | ISO/IEC 27001, SOC 2 Type II | Kostenlose Testversion zum Einstieg |
| Palo Alto Cortex Xpanse | Erkennung internetseitig erreichbarer Assets sowie Funktionen zur dynamischen Überwachung von Ports und Diensten | Report Center innerhalb der Plattform | Prisma Cloud, Cortex XSOAR | CSA Labs | 95.000 US-Dollar pro Einheit und Jahr |
| Microsoft Defender | Funktion „Build my Attack Surface“ im Dashboard | 4 integrierte Microsoft Defender EASM-Inventarberichte in Azure: Zusammenfassung der Angriffsfläche, Sicherheitsstatus, DSGVO-Compliance, OWASP Top 10 | Microsoft 365, Microsoft 365 Defender, Microsoft Sentinel, Microsoft Defender for Cloud, Azure, Windows, Office 365, Dynamic 365 | Nicht zutreffend | 30-tägige kostenlose Testversion, danach 0,011 US-Dollar pro Asset und Tag |
| CrowdStrike Falcon Surface | KI-gestützte Analyse der Angriffsfläche | Berichte mit benutzerdefinierten, innerhalb der Plattform generierten Daten | CrowdStrike Platforms, Slack, Jira, ServiceNow | NSA-CIRA | 99,99–184,99 US-Dollar pro Jahr |
| Tenable | Tenable One, eine Plattform für Exposure Management | Identifiziert Assets anhand von DNS-Einträgen, IP-Adressen und ASN und stellt über 180 Metadatenfelder bereit | Tenable Attack Surface Management, Add-on für Splunk | ISO/IEC 27001/27002 | 4.588,50–13.077,22 US-Dollar pro Jahr |
| IBM Security Randori | Center-of-Mass-Ansatz | Discovery Path innerhalb der Plattform | Splunk Enterprises, ServiceNow, Axonius, Rapid7 InsightIDR, Panaseer, Qualys Cloud Platform, IBM Security QRadar, Splunk Phantom, Tenable, LogicHub | Nicht zutreffend | Kostenlose 7-tägige Testversion |
CyCognito: Am besten zum Aufdecken von Angriffsvektoren
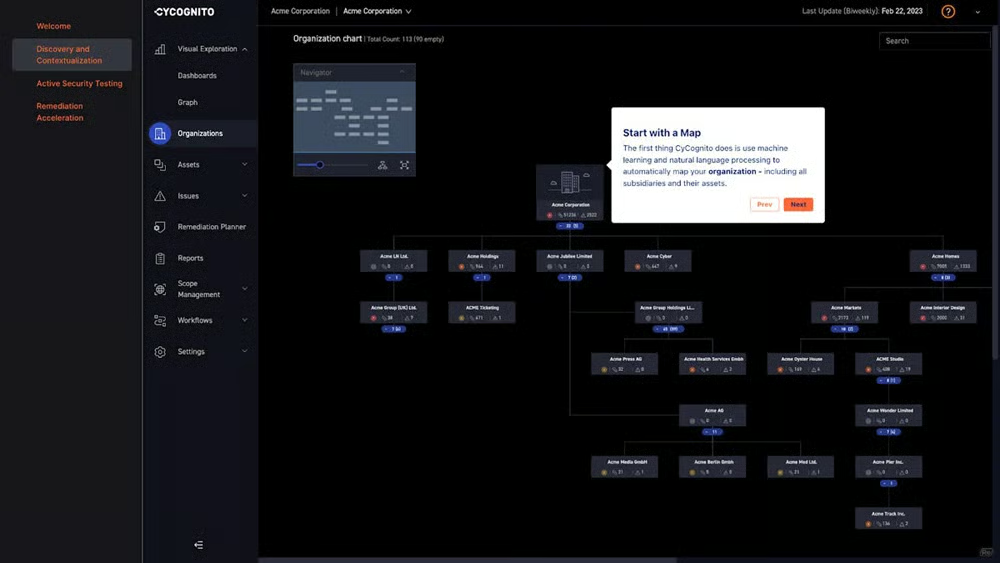
CyCognito findet verborgene Angriffswege, indem es Taktiken, Techniken und Vorgehensweisen (TTPs) von Angreifern modelliert. Die Lösung erstellt ein umfassendes Bild Ihrer Angriffsfläche, einschließlich typischer Sicherheitslösungen die nicht erkennen können. Die Technologie verwaltet die Angriffsfläche, indem sie externe Sicherheitsprobleme erkennt, priorisiert und beseitigt. CyCognito liefert außerdem Informationen zum digitalen Fußabdruck eines Unternehmens, einschließlich unbekannter Assets und Shadow-IT-Assets.
Vorteile
- Umfassende Transparenz
- Automatisierungsfunktionen
- Bedrohungsinformationen in Echtzeit
- Risikopriorisierung
- Benutzerfreundlich
- Unterstützung bei Compliance
Nachteile
- Kann falsch-positive Ergebnisse erzeugen
- Auf externe Bedrohungen beschränkt
- Die Wirksamkeit hängt von regelmäßigen Aktualisierungen der Schwachstellendatenbank ab
Preise
Dank seiner SaaS-Architektur bietet CyCognito gestaffelte Preise für Sicherheitstests, Threat Intelligence und Premium-Support. Die Preise hängen von der Anzahl internetseitig erreichbarer Assets ab.
- Ab 11 US-Dollar pro Asset und Monat
- Die Gesamtkosten für eine Vertragslaufzeit von 12 Monaten betragen 30.000 US-Dollar
- Ein Paket mit 24 Monaten wird für insgesamt 60.000 US-Dollar angeboten
- Unternehmen können ein Paket mit 36 Monaten für insgesamt 80.000 US-Dollar wählen
Wichtige Funktionen
- Erkennung ohne Eingaben
- Kontextualisierung
- Sicherheitstests
- Priorisierung
- Beschleunigung der Behebung
Screenshot
Mandiant Attack Surface Management: Am besten zum Identifizieren und Verwalten externer Angriffsflächen
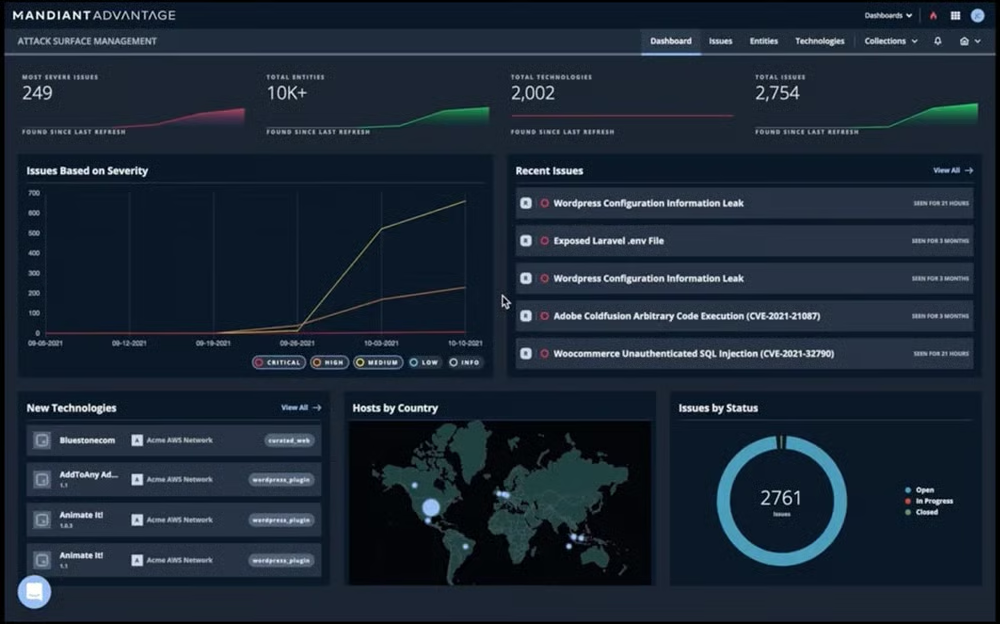
Mandiant Attack Surface Management (ASMS) ist eine cloudbasierte Lösung, die Unternehmen dabei unterstützt, ihre externe Angriffsfläche zu identifizieren, zu bewerten und zu verwalten. Das zu Google gehörende Unternehmen Mandiant bietet eine umfassende Übersicht über alle internetseitig erreichbaren Assets, darunter öffentlich zugängliche Websites, Subdomains, Cloud-Ressourcen und Assets von Drittanbietern. ASMS liefert außerdem Einblicke in die mit jedem Asset verbundenen Risiken und zeigt, wie diese minimiert werden können.
Vorteile
- Präzise IOCs
- Einfache API-Integration
- Detailliertes Verständnis von Schwachstellen
- Optimierte Threat Intelligence
- Schnelle Meldung von Zero-Day-Schwachstellen
Nachteile
- Feeds müssen entsprechend dem Bedrohungsprofil angepasst werden, was fortlaufende Aufmerksamkeit erfordert
- Verzögerungen bei Support-Antworten
- Komplexe Architektur während der Implementierung und in der Systemarchitektur
Preise
Mandiant Attack Surface Management veröffentlicht keine Preise, aber eine kostenlose Testversion ist auf ihrer Anmeldeseite verfügbar.
Wichtige Funktionen
- Kontinuierliche Überwachung der Exposure
- Fachwissen und Intelligence operationalisieren
- Auswirkungen von Exploits mit hoher Geschwindigkeit bewerten
- Nicht genehmigte Ressourcen identifizieren
- Überwachung der digitalen Lieferkette
- Überwachung von Tochtergesellschaften
Screenshot
Palo Alto Cortex Xpanse: Am besten für die kontinuierliche Überwachung und Verwaltung von Angriffen auf die Angriffsfläche
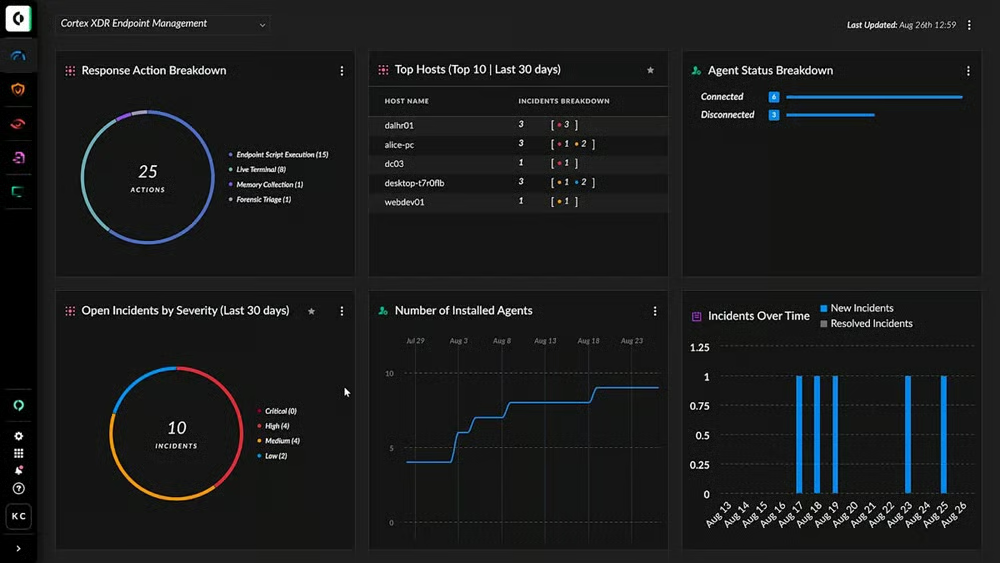
Palo Alto Cortex Xpanse eignet sich am besten für die kontinuierliche Überwachung und Verwaltung Ihrer Angriffsfläche. Die Lösung bietet eine Echtzeitansicht der Assets und der damit verbundenen Risiken. Cortex Xpanse liefert außerdem Einblicke darin, wie Angreifer Ihr Unternehmen ins Visier nehmen und wie Sie sich dagegen verteidigen können.
Vorteile
- Cloudbasiert und hochgradig skalierbar, auf die Anforderungen großer Unternehmen zugeschnitten
- Funktion zur Meldung von Verhaltensauffälligkeiten
- Detaillierte Berichte ermöglichen eine tiefgehende Analyse von Schwachstellen und enthalten Informationen zur Schwere und Wahrscheinlichkeit einer Ausnutzung
- Hochgradig intuitive Benutzeroberfläche, die den Zugriff auf und das Verständnis von Informationen erleichtert
- Funktioniert in Cloud-, Hybrid- und On-Premises-Umgebungen und gewährleistet so eine umfassende Sicherheitsabdeckung
Nachteile
- Herausforderungen bei der Integration von SIEM-Tools wurden berichtet
- Die cloudbasierte Architektur beeinträchtigt die Leistung in bestimmten Browsern
- Die Transparenz in Bezug auf Angriffsketten ist begrenzt
- Möglicherweise sind zusätzliche Lizenzen erforderlich
Preise
Die webbasierte Abonnementplattform Palo Alto Cortex Expander umfasst 999 AUM und grundlegenden Customer-Success-Support – und das alles zu einem jährlichen Preis von 95.000 US-Dollar pro Einheit.
Wichtige Funktionen
- Schließt Sicherheitsblindstellen
- Hilft bei der Beseitigung der Shadow Cloud
- Verbessert die Reaktion auf Zero-Day-Bedrohungen
- Bewertung von Fusionen und Übernahmen (M&A)
- Umgebungsübergreifend skalierbar
Screenshot
Microsoft Defender: Am besten für die Abwehr externer Angriffsflächen
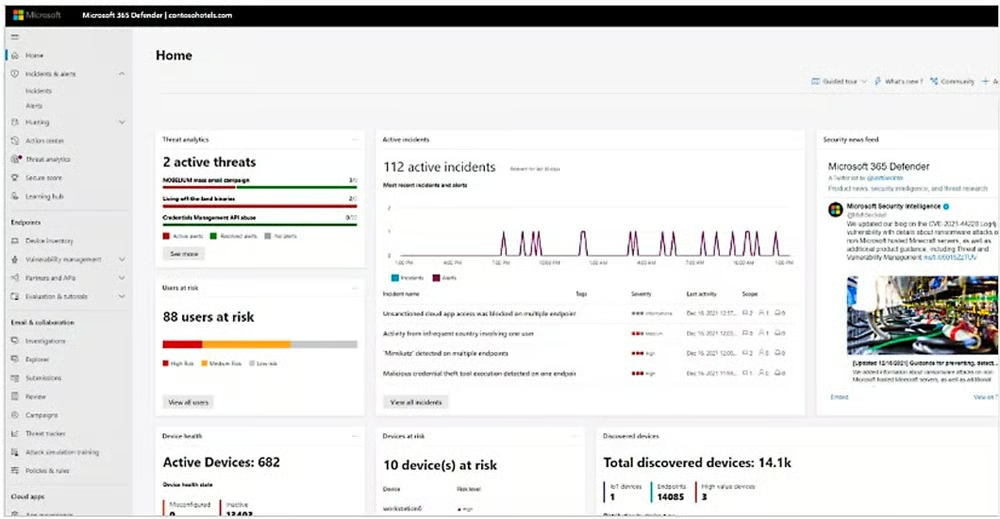
Microsoft Defender eignet sich am besten für Unternehmen, die bereits Sicherheitslösungen von Microsoft einsetzen. Die Lösung bietet ein umfassendes Attack-Surface-Management, das mit anderen Microsoft-Sicherheitslösungen verbunden ist. Darüber hinaus lässt sich Microsoft Defender nahtlos in das größere Microsoft-Ökosystem integrieren, sodass Unternehmen Synergien über mehrere Plattformen und Apps hinweg nutzen können. Diese integrierte Strategie verbessert die Sicherheit, indem sie effizientere Abläufe zur Erkennung, Reaktion und Behebung von Bedrohungen ermöglicht.
Vorteile
- Microsoft Defender External Attack Surface Management verfolgt einen proaktiven Ansatz zur Kontrolle externer Angriffsflächen und ermöglicht es Unternehmen, möglichen Angriffen immer einen Schritt voraus zu sein
- Automatisiert die Asset-Erkennung durch die Suche im Internet und Netzwerk und erstellt so eine Liste umsetzbarer Aufgaben für InfoSec- und Infrastrukturteams
- Multicloud-Ansicht und Threat Intelligence
- Schutz und Integration in Echtzeit
Nachteile
- Auf das Microsoft-Ökosystem beschränkt
- Benutzer haben Schwierigkeiten mit der Anpassung und einer komplizierten Benutzeroberfläche
- Das Tool kann falsch-positive Ergebnisse erzeugen, die eine manuelle Überprüfung erfordern, und stützt sich in hohem Maße auf Automatisierung, was gelegentlich zu Ausfällen führt
- Erfordert ein Abonnement für Microsoft Defender for Endpoint und kann Integrationsprobleme mit Legacy-Systemen aufweisen
Preise
- Microsoft-Vertreter: 0,011 US-Dollar pro Asset und Tag
- Azure-Portal: 0,011 US-Dollar pro Asset und Tag
Wichtige Funktionen
- Inventar in Echtzeit
- Erkennung und Priorisierung von Exposure
- Sicherere Verwaltung jeder Ressource
Screenshot
CrowdStrike Falcon Surface: Beste cloudbasierte ASM-Lösung
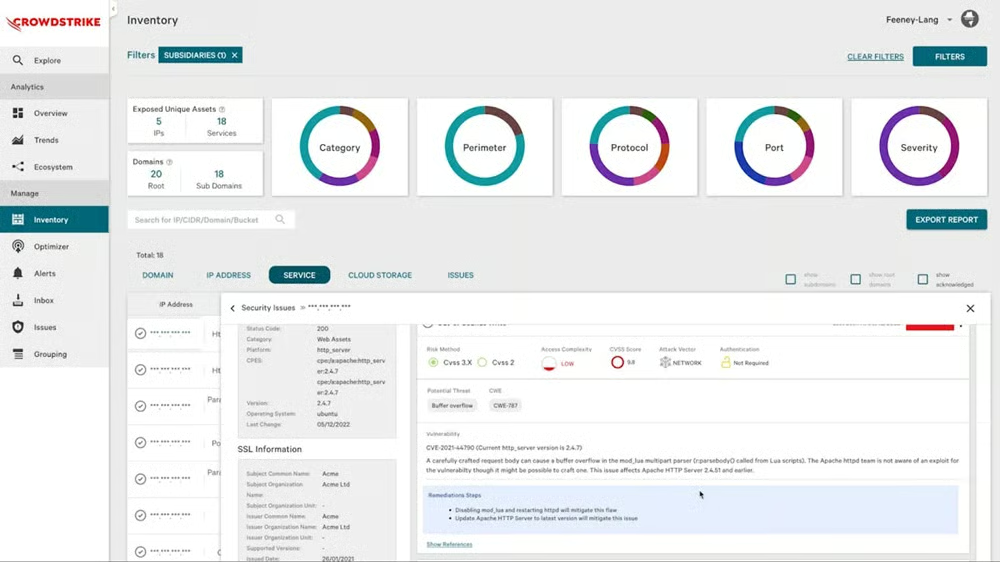
CrowdStrike Falcon Surface ist ideal für Unternehmen, die eine cloudbasierte Management-Lösung für ihre Angriffsfläche suchen. Die Lösung vermittelt ein vollständiges Bild Ihrer Angriffsfläche und umfasst Assets in On-Premises-, Cloud- und hybriden Umgebungen. Die Integration in die Falcon-Plattform macht sie außerdem ideal für bestehende CrowdStrike-Kunden.
Vorteile
- Nutzt cloud- und KI-basierte Technologie
- Angepasste Bedrohungserkennung
- Deckt eine große Bandbreite an Geräten und Betriebssystemen ab
- Benutzerdefinierte Berichte
- Präzise Aufdeckung von Risiken
Nachteile
- Kann für KMU teuer sein
- Erfordert aufgrund des cloudbasierten Dienstes eine schnelle Internetverbindung
- Die Benutzeroberfläche kann für Einsteiger komplex sein
Preise
- Falcon Pro: 99,99 US-Dollar pro Gerät und Jahr
- Falcon Enterprise: 184,99 US-Dollar pro Gerät und Jahr
- Preis von Falcon Elite: auf Anfrage.
Wichtige Funktionen
- Risikopriorisierung auf Basis von Angreifermodellen
- Geführte Behebung
- KI-gestützte Analysen identifizieren kritische Exposures
- Asset-Erkennung
Screenshot
Tenable Attack Surface Management: Am besten für das Management externer Angriffsflächen
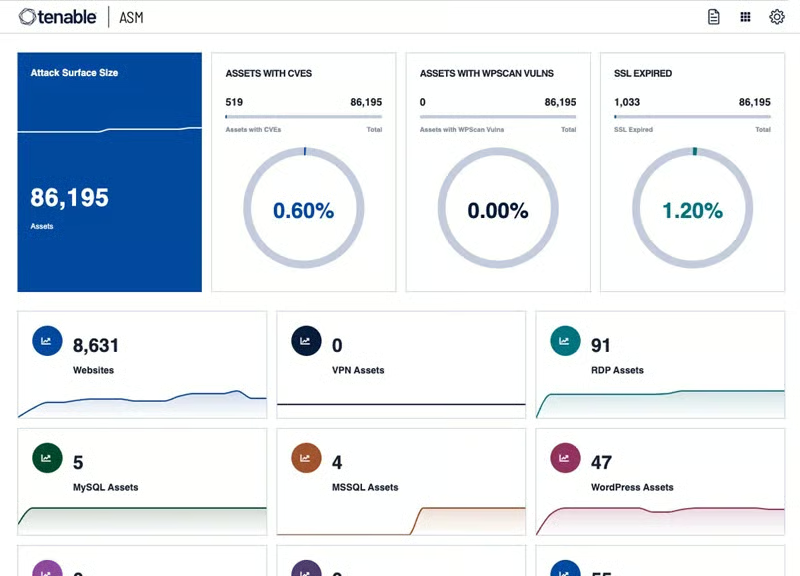
Tenable Attack Surface Management bildet die Umgebung kontinuierlich ab und erkennt Verbindungen zu internetseitig erreichbaren Assets. So können Sie den Netzwerksicherheits-status Ihrer gesamten externen Angriffsfläche schnell identifizieren und analysieren. Die kontinuierlichen Funktionen zur Abbildung und Überwachung liefern Echtzeitdaten, damit Sie neuen Bedrohungen immer einen Schritt voraus sind und fundierte Abwehrentscheidungen treffen können.
Tenable unterstützt Sie dabei, den aktuellen Sicherheitsstatus zu analysieren und proaktive Maßnahmen umzusetzen, die Ihre allgemeine Widerstandsfähigkeit gegenüber externen Angriffen erhöhen. Dafür bietet die Lösung umfassende Einblicke in internetseitig erreichbare Assets und ihre Verbindungen untereinander.
Vorteile
- Bildet extern sichtbare Infrastruktur ab und hält diese Informationen aktuell
- Kann Scan-Ergebnisse in seinem Business Context anzeigen und so die Management-Berichterstattung unterstützen
- Sehr gutes Asset-Management
- Leistungsstarke Engine zur Schwachstellenanalyse
Nachteile
- Die Navigation auf der Plattform erfordert eine gewisse Eingewöhnungszeit
- Einige Filter sind möglicherweise schwer zu finden
- Für vollständige Transparenz über Ihre technologische Angriffsfläche müssen Sie möglicherweise zusätzliche Komponenten bezahlen
Preise
- Mehrjährige Lizenz:
- 1 Jahr: $4,588.50
- 2 Jahre: 8.947,57 US-Dollar (229,43 US-Dollar sparen)
- 3 Jahre: 13.077,22 US-Dollar (688,28 US-Dollar sparen)
- Erweiterter Support: $460
- Nessus Fundamentals: $316.25
Wichtige Funktionen
- Erweiterte Technologie-Fingerprinting-Funktion zur Identifizierung allgemeiner Schwachstellen und Gefährdungen (CVEs)
- Tausende Softwareversionen
- Geolokalisierung
- Programmier-Frameworks
- Kontinuierliche dynamische Datenaktualisierung
- Warnungen bei Änderungen der Angriffsfläche
Screenshot
IBM Security Randori: Am besten für die Simulation und das Testen von Angriffsflächen
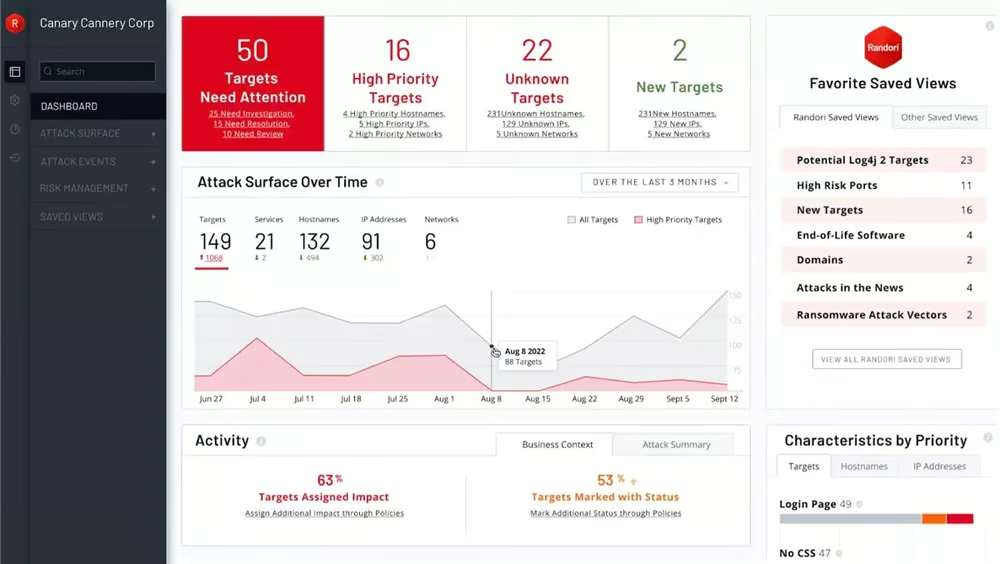
IBM Security Randori ist ein cloudbasiertes Tool für das Management von Angriffsflächen, das Unternehmen dabei unterstützt, Sicherheitslücken zu identifizieren und zu entschärfen. Randori nutzt einen neuartigen Ansatz für das Management von Angriffsflächen, den das Unternehmen als Angreifersimulation bezeichnet. Bei der Angreifersimulation wird das Verhalten eines Angreifers nachgeahmt, um Sicherheitslücken zu finden, die ausgenutzt werden könnten.
Vorteile
- Enthält ein Tool zur Zielverlockung, das von Benutzern sehr positiv bewertet wird
- Kontinuierliche Überwachung des Perimeters auf externe Cyberangriffe in Echtzeit
- Hilft dabei, blinde Flecken und veraltete Assets zu identifizieren
Nachteile
- Bietet keine E-Mail-Warnungen zu Updates und Upgrade-Empfehlungen
- Nicht alle Abwehrtools sind weltweit verfügbar
Preise
IBM Security Randori veröffentlicht seine ASM-Preise nicht. Das Unternehmen bietet jedoch eine kostenlose 7-Tage-Testversion an, auf die Sie über seine Website zugreifen können.
Wichtige Funktionen
- Externe Aufklärung
- Discovery-Pfad
- Risikobasierte Priorisierung
- Anleitung zur Behebung
- Risikomanagement bei Fusionen und Übernahmen (M&A)
- Erkennung von Shadow IT
Screenshot
Wichtige Funktionen von Software für das Management von Angriffsflächen
Funktionen und Leistungsumfang können im aufstrebenden Markt für das Management von Angriffsflächen variieren. Auf diese wesentlichen Funktionen sollten Sie bei ASM-Lösungen achten:
- Asset-Erkennung: Schützen Sie Assets auf Partner- oder Drittanbieter-Websites, Cloud-Workloads, IoT-Geräte, aufgegebene oder veraltete IP-Adressen und Zugangsdaten, Shadow IT und mehr.
- Geschäftskontext und Bedeutung eines Assets: Nachdem Assets erkannt wurden, müssen Sie deren Geschäftskontext und Bedeutung bewerten. Dies hilft Unternehmen, ihre Maßnahmen zur Behebung zu priorisieren und sich auf die kritischsten Assets zu konzentrieren.
- Kontinuierliche Risikobewertung: Die Bewertung von Schwachstellen, Fehlkonfigurationen, Datenexpositionen und anderen Sicherheitslücken verändert sich ständig, wenn neue Assets hinzugefügt, Schwachstellen entdeckt und Fehlkonfigurationen eingeführt werden. Eine kontinuierliche Risikobewertung hilft Unternehmen, Risiken zu erkennen und zu beheben, sobald sie entstehen.
- Priorisierung: Sobald Risiken identifiziert wurden, ist es wichtig, sie anhand der Wahrscheinlichkeit einer Ausnutzung und der möglichen Auswirkungen auf das Unternehmen zu priorisieren.
- Behebungsplan: Ein gründlicher Behebungsplan ist entscheidend, um identifizierte Risiken zu minimieren und die Cybersicherheitslage eines Unternehmens zu stärken. Er bietet einen auf die Probleme des Unternehmens abgestimmten strategischen Fahrplan und gewährleistet gezielte und proaktive Maßnahmen gegen potenzielle Risiken.
- Validierung von Behebungen: Nach der Implementierung von Behebungen besteht der nächste Schritt darin, diese zu testen, um ihre Wirksamkeit sicherzustellen.
- Berichterstattung:Das Management von Angriffsflächen erfordert eine regelmäßige Berichterstattung, damit Unternehmen ihre Fortschritte bei der Risikoreduzierung verfolgen und Verbesserungsmöglichkeiten identifizieren können.
- Integration mit SIEM, ITSM und CMDB: Andere Sicherheitslösungen wie Systeme für das Security Information and Event Management (SIEM), IT-Service-Management-Systeme (ITSM) und Configuration-Management-Datenbanken (CMDBs) sollten in Lösungen für das Management von Angriffsflächen integriert werden. Diese Integration unterstützt Unternehmen dabei, ihre Sicherheitsabläufe zu optimieren und die Wirksamkeit ihres Programms für das Management von Angriffsflächen zu verbessern.
So wählen Sie die beste Software für das Management von Angriffsflächen für Ihr Unternehmen aus
Achten Sie bei der Auswahl einer Software für das Management von Angriffsflächen für Ihr Unternehmen auf eine Lösung, die eine umfassende Ansicht Ihrer Umgebung und kontinuierliche Überwachung bietet, Einblicke in Risiken gewährt, sich in Ihre bestehende Infrastruktur integrieren lässt und skalierbar ist. Potenzielle Käufer sollten einige der folgenden Aspekte berücksichtigen.
- Größe und Komplexität Ihrer Angriffsfläche: Die erforderliche Leistungsfähigkeit und Funktionalität eines Systems für das Management von Angriffsflächen werden durch die Größe und Komplexität Ihrer Angriffsfläche bestimmt. Wenn Ihre Angriffsfläche umfangreich und komplex ist, benötigen Sie eine Lösung, die alle Ihre Assets findet und analysiert, einschließlich bekannter und unbekannter Assets sowie Drittanbieter- und Cloud-Assets.
- Ihr Sicherheitsbudget: Software für das Management von Angriffsflächen kann jährlich mehrere Tausend bis mehrere Zehntausend kosten. Achten Sie darauf, eine Lösung auszuwählen, die zu Ihrem Budget und Ihren Sicherheitsanforderungen passt.
- Ihre bestehende Sicherheitsinfrastruktur: Wenn Sie derzeit zahlreiche Sicherheitslösungen einsetzen, müssen Sie eine Lösung für das Management von Angriffsflächen auswählen, die mit Ihrer bestehenden Infrastruktur zusammenarbeitet. Dies hilft Ihnen, Ihre Sicherheitsabläufe zu optimieren und redundante Arbeit zu vermeiden.
- Ihre Risikotoleranz: Der Umfang an Sicherheit, den Sie von einem System für das Management von Angriffsflächen benötigen, hängt von Ihrer Risikotoleranz ab. Bei einer hohen Risikotoleranz können Sie eine günstigere Option mit weniger Funktionen wählen. Bei einer niedrigen Risikotoleranz müssen Sie möglicherweise eine teurere Option mit zusätzlichen Funktionen auswählen.
- Ihre individuellen/geschäftlichen Anforderungen: Neben den oben genannten allgemeinen Überlegungen sollten Sie bei der Auswahl eines Systems für das Management von Angriffsflächen Ihre spezifischen Anforderungen berücksichtigen. Wenn Sie beispielsweise in einer regulierten Branche tätig sind, müssen Sie möglicherweise eine zertifizierte Lösung auswählen, um bestimmte Compliance-Kriterien zu erfüllen.
So haben wir Software für das Management von Angriffsflächen bewertet
Für unsere Analyse des Marktes für Produkte zum Management von Angriffsflächen haben wir den Produktfunktionen das größte Gewicht beigemessen, da ASM eine Technologie ist, die eine große Reichweite und einen umfangreichen Funktionsumfang erfordert. Weitere Kriterien waren Benutzerfreundlichkeit und Bereitstellung, Benutzerfeedback, Preis-Leistungs-Verhältnis, Berichterstattung, Asset-Erkennung, Automatisierung, Integration, Risikopriorisierung und mehr.
Funktionen zur Erkennung und Bewertung von Angriffsflächen – 50 %
Wir haben untersucht, wie gut ASM-Produkte Assets und Risiken erkennen und identifizieren, wie breit die abgedeckten Umgebungen sind und welche Automatisierungsfunktionen sie bieten, etwa Risikopriorisierung, Empfehlungen für Patches und Maßnahmen zur Risikominderung sowie Validierung.
Benutzerfreundlichkeit und Bereitstellung – 20 %
Tools für das Management von Angriffsflächen decken zahlreiche Risiken, Assets und Umgebungen ab. Daher ist ihre Benutzerfreundlichkeit für überlastete Sicherheitsteams von großer Bedeutung. Dazu gehören auch Fehlalarme und der erforderliche Aufwand für die Feinabstimmung.
Preis-Leistungs-Verhältnis – 20 %
Wir haben sowohl die Preise der Produkte als auch den relativen Wert und Umfang der Funktionen betrachtet, die Benutzer für diesen Preis erhalten.
Zusätzliche Funktionen – 10 %
Dazu gehören die Integration mit anderen Tools wie SIEM-, CMDB- und CI/CD-Tools sowie die Berichterstattung einschließlich Compliance-Funktionen.
Häufig gestellte Fragen (FAQs)
Welche Bedeutung hat ASM für Unternehmen?
ASM ist von entscheidender Bedeutung, da es Unternehmen ermöglicht, Sicherheitsbedrohungen frühzeitig zu erkennen und zu verwalten und so eine solide Abwehr gegen Cyberangriffe aufzubauen.
Was unterscheidet ASM von herkömmlichen Sicherheitsmaßnahmen?
ASM konzentriert sich auf die Abbildung der Angriffsfläche einschließlich verborgener oder nicht offengelegter Assets, ermöglicht eine umfassendere Sicherheitsstrategie und geht über Tools wie Schwachstellenmanagement hinaus.
Auf welche Merkmale sollte ich bei ASM-Software achten?
Achten Sie bei einer ASM-Lösung auf eine effektive Erkennung und Behebung von Bedrohungsexpositionen, benutzerfreundliche Benutzeroberflächen, eine nahtlose Integration mit Tools zur Behebung, Bedrohungsinformationen in Echtzeit und umfassende Berichtsfunktionen.
Ist ASM für kleine Unternehmen geeignet?
Ja, ASM eignet sich für Unternehmen jeder Größe. Viele ASM-Lösungen bieten skalierbare Optionen, die auf die besonderen Anforderungen und Budgets kleiner Unternehmen zugeschnitten sind.
Lässt sich ASM-Software mit vorhandenen Sicherheitstools kombinieren?
Ja, ASM-Software ist für eine effektive Integration mit anderen Sicherheitslösungen ausgelegt und verbessert dadurch die gesamte Sicherheitsarchitektur.
Wie häufig sollten ASM-Scans durchgeführt werden?
Um mit der sich wandelnden Natur digitaler Assets und den sich verändernden Risiken Schritt zu halten, sollten regelmäßige ASM-Scans durchgeführt werden – idealerweise häufig oder sogar kontinuierlich.
Ist ASM-Software gegen Zero-Day-Schwachstellen geschützt?
Ja, ASM-Software kann dank der Bereitstellung von Threat Intelligence und Reaktionsfunktionen in Echtzeit wirksam gegen Zero-Day-Schwachstellen eingesetzt werden.
Welche Branchen profitieren am meisten von ASM-Lösungen?
Aufgrund ihrer überlegenen Funktionen zur Erkennung und Reaktion auf Bedrohungen sind ASM-Lösungen für Branchen mit sensiblen Daten wie Banken, dem Gesundheitswesen und Behörden besonders hilfreich.
Fazit: ASM reduziert Angriffsflächen
Software für das Management von Angriffsflächen ist eine willkommene Weiterentwicklung des Schwachstellenmanagements. Sie schützt digitale Assets, indem sie eine große Bandbreite an Assets und Umgebungen erkennt, analysiert und verwaltet, die Angreifer auszunutzen versuchen könnten.
Der beste ASM-Anbieter muss sorgfältig ausgewählt werden. Dabei sind Kriterien wie die Größe und Komplexität der Angriffsfläche, das Sicherheitsbudget, die aktuelle Infrastruktur, die Risikotoleranz, Standort und Art sensibler Daten sowie besondere Funktionen zu berücksichtigen, die den Anforderungen eines Unternehmens entsprechen. Ein guter Ruf und eine nachweisliche Erfolgsbilanz sind ebenfalls erforderlich. Die hier vorgestellten Anbieter erfüllen diese Kriterien.
Dieser Artikel wurde ursprünglich im Oktober 2024 veröffentlicht und im Mai 2026 aktualisiert.