

















La semaine écoulée a été chargée en vulnérabilités de cybersécurité : 34 pilotes Windows vulnérables et quatre failles de Microsoft Exchange occupent le haut d’une longue liste de problèmes de sécurité.
D’autres failles majeures ont touché le contrôleur d’entrée NGINX pour Kubernetes, Atlassian Confluence Data Center and Server et Apache ActiveMQ — et ces deux dernières sont déjà visées par des attaques par rançongiciel.
Les vulnérabilités de QNAP et les attaques de la chaîne d’approvisionnement visant des paquets npm figurent également dans notre liste cette semaine, tout comme un point sur le nouveau système de notation des vulnérabilités CVSS v4.0 publié la semaine dernière.
Cette liste vertigineuse de vulnérabilités souligne la nécessité de solides pratiques de correctifs et de gestion des vulnérabilités — ainsi que d’une vigilance en matière de cybersécurité en général.
30 oct. 2023
Les failles du contrôleur d’entrée NGINX pour Kubernetes peuvent entraîner le vol d’identifiants
Type d’attaque : Le contournement de l’assainissement des chemins et les vulnérabilités d’injection découvertes dans le contrôleur d’entrée NGINX peuvent permettre le vol d’identifiants, l’exécution de commandes arbitraires et l’accès à des données critiques.
Le problème : Trois failles découvertes par la communauté de la sécurité Kubernetes présentent des scores de gravité CVSS compris entre 7,6 et 8,8 :
- CVE-2022-4886 (contournement de l’assainissement des chemins) : Cette vulnérabilité de niveau 8,8 implique une absence de validation qui permet aux attaquants de voler les identifiants de l’API Kubernetes depuis le contrôleur d’entrée, de compromettre le processus d’authentification en modifiant les paramètres et d’accéder à des fichiers internes, notamment aux jetons des comptes de service.
- CVE-2023-5043 (injection d’annotations, score CVSS de 7,6) : L’injection d’annotations dans ingress-nginx permet l’exécution de commandes arbitraires. Les attaquants peuvent introduire des annotations malveillantes dans le processus du contrôleur d’entrée et éventuellement exécuter des instructions non autorisées.
- CVE-2023-5044 (injection de code) : Cette faille, assortie d’un score CVSS de 7,6, permet aux attaquants d’utiliser l’annotation « nginx.ingress.kubernetes.io/permanent-redirect » pour injecter du code dans le processus du contrôleur d’entrée, ce qui pourrait entraîner un accès non autorisé à des données critiques.
Les contrôleurs d’entrée constituent une cible attrayante pour les attaquants en raison de l’étendue de leurs privilèges et de leur exposition au trafic externe.
La solution : Les mainteneurs du contrôleur d’entrée NGINX ont mis en œuvre des correctifs et des mesures d’atténuation critiques. La version 1.9.0 permet de corriger ces problèmes. Les administrateurs d’entrée doivent activer l’option –enable-annotation-validation afin d’imposer des restrictions sur le contenu des champs d’annotation ingress-nginx pour les CVE-2023-5043 et CVE-2023-5044, tandis que pour la CVE-2022-4886, les administrateurs doivent activer par défaut la validation Exact et Prefix pour le champ d’objet pathType qui définit le comportement du proxy.
Consultez les meilleures solutions et outils de sécurité pour les conteneurs et Kubernetes
31 oct. 2023
Atlassian met en garde contre une faille critique de Confluence pouvant entraîner une perte de données
Type d’attaque : CVE-2023-22518 est une vulnérabilité d’autorisation incorrecte qui affecte toutes les versions des logiciels Confluence Data Center et Confluence Server d’Atlassian.
Le problème : Cette faille de gravité 9,1 pourrait permettre à des attaquants non authentifiés de supprimer des données. Bien que cette faiblesse ne compromette pas la confidentialité et ne permette pas l’exfiltration de données, elle représente une menace sérieuse pour l’intégrité des systèmes concernés. Les instances Confluence accessibles au grand public sont particulièrement exposées.
Les acteurs malveillants pourraient exploiter ce problème pour provoquer des pertes de données, interrompre les opérations et potentiellement compromettre des informations importantes. Étant donné la facilité avec laquelle ces vulnérabilités pourraient être exploitées, une intervention rapide est nécessaire pour prévenir des attaques de grande ampleur contre les réseaux gouvernementaux et commerciaux.
Atlassian a mis à jour son avis de sécurité le 3 nov. pour signaler que la vulnérabilité fait l’objet d’une exploitation active, ce qui, selon Rapid7, inclut des attaques par rançongiciel.
La solution : Atlassian a corrigé la vulnérabilité dans les versions 7.19.16, 8.3.4, 8.4.4, 8.5.3 et 8.6.1 de Confluence Data Center and Server et a exhorté les administrateurs à effectuer la mise à niveau dès que possible.
Si l’application immédiate des correctifs n’est pas possible sur vos instances Confluence, vous pouvez bloquer les vecteurs d’attaque connus en modifiant le fichier /<confluence-install-dir>/confluence/WEB-INF/web.xml comme indiqué dans l’avis, et en bloquant notamment l’accès aux points de terminaison suivants :
- /json/setup-restore.action
- /json/setup-restore-local.action
- /json/setup-restore-progress.action
Atlassian a été touché par plusieurs vulnérabilités de sécurité ces derniers mois.
1er nov. 2023
Le rançongiciel HelloKitty exploite une faille d’Apache ActiveMQ
Type d’attaque : Vulnérabilité d’exécution de code à distance (RCE) dans Apache ActiveMQ, identifiée sous le nom CVE-2023-46604 avec un score CVSS v3 de 10,0.
Le problème : Un problème de sécurité dans Apache ActiveMQ permet aux attaquants de prendre le contrôle des systèmes à distance, les rendant extrêmement vulnérables. Même si un correctif de sécurité est disponible depuis le 25 octobre, de nombreux serveurs exposés à Internet restent menacés et plusieurs chercheurs en sécurité ont signalé des attaques par rançongiciel exploitant la vulnérabilité.
Les attaquants utilisent des fichiers déguisés en images PNG pour propager le rançongiciel HelloKitty, entre autres attaques. Ces fichiers contiennent un programme .NET qui charge un autre composant .NET nommé EncDLL, chargé d’arrêter certains processus, de verrouiller des fichiers et de leur ajouter l’extension « .locked ».
La solution : Pour résoudre ce problème de sécurité critique, les administrateurs doivent déployer les mises à niveau de sécurité disponibles pour Apache dès que possible. Les versions vulnérables de 5.15 à 5.18, y compris les versions du module Legacy OpenWire, peuvent être corrigées par une mise à niveau vers les versions 5.15.16, 5.16.7, 5.17.6 ou 5.18.3.
Publication d’un nouveau standard de notation de la gravité des vulnérabilités, CVSS 4.0
Huit ans après la publication de CVSS v3.0, le Forum of Incident Response and Security Teams (FIRST) a publié CVSS v4.0, la dernière version de son standard Common Vulnerability Scoring System. CVSS v4.0 améliore la granularité, élimine l’incertitude des scores et simplifie les métriques relatives aux menaces.
De nouvelles métriques d’évaluation des vulnérabilités ont été ajoutées, notamment Automatisable (propagation par ver), Récupération (résilience), Densité de valeur, Effort de réponse à la vulnérabilité et Urgence du fournisseur. CVSS v4.0 ajoute également des mesures et valeurs supplémentaires et environnementales de sécurité pertinentes pour les technologies opérationnelles (OT), les systèmes de contrôle industriels (ICS) et les environnements de l’Internet des objets (IoT).
Une nouvelle nomenclature a été ajoutée pour souligner que CVSS ne se limite pas au score de base :
- CVSS-B : score de base CVSS
- CVSS-BT : score de base + score de menace CVSS
- CVSS-BE : score de base + score environnemental CVSS
- CVSS-BTE : score de base + score de menace + score environnemental CVSS
2 nov. 2023
Le cloud de 34 pilotes Windows vulnérables permet de prendre le contrôle des appareils
Type d’attaque : Le cloud de 34 pilotes vulnérables Windows Driver Model (WDM) et Windows Driver Frameworks (WDF) permet de prendre entièrement le contrôle des appareils.
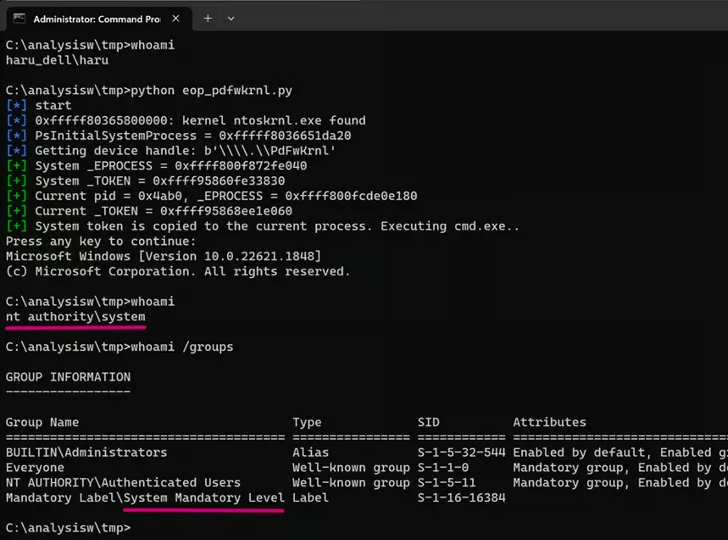
Le problème : Des chercheurs de VMware Carbon Black ont détaillé leurs conclusions dans un article de blog. Des acteurs malveillants non privilégiés peuvent exploiter ces pilotes pour prendre entièrement le contrôle des appareils, exécuter du code arbitraire, modifier les micrologiciels et élever les privilèges du système d’exploitation, ce qui représente un risque de sécurité important.
Des pilotes vulnérables comme AODDriver.sys, IoAccess.sys et PDFWKRNL.sys (CVE-2023-20598) permettent un accès non autorisé à des composants système critiques et à la mémoire du noyau. Douze pilotes peuvent contourner les mécanismes de sécurité, tandis que sept permettent d’effacer le micrologiciel de la mémoire flash SPI, rendant le système impossible à démarrer. Certains pilotes WDF peuvent être utilisés comme armes par des acteurs malveillants privilégiés dans le cadre d’une attaque Bring Your Own Vulnerable Driver (BYOVD).
La solution : Pour résoudre ce problème, des mesures approfondies sont nécessaires :
- Correctifs des pilotes : Les développeurs et fabricants des pilotes concernés doivent fournir des correctifs et des mises à niveau dès que possible afin de remédier aux vulnérabilités signalées. L’application des correctifs est essentielle pour éviter une éventuelle exploitation et la compromission des appareils.
- Renforcement des mesures de sécurité : Les utilisateurs finaux et les organisations doivent s’assurer que leurs systèmes disposent de logiciels et de méthodes de sécurité à jour capables d’identifier et de neutraliser les tentatives d’exploitation de ces vulnérabilités. Des mises à niveau régulières des systèmes et des audits de sécurité sont indispensables pour maintenir de solides défenses.
- Sensibilisation et formation à la sécurité : La sensibilisation et la formation des utilisateurs, en particulier dans les entreprises, aux dangers associés aux pilotes vulnérables et à l’importance de mettre leurs systèmes à niveau peuvent contribuer à éviter une exploitation involontaire. Une sensibilisation accrue pourrait favoriser une approche plus proactive de la sécurité des systèmes.
- Collaboration : Les groupes de cybersécurité, les organisations et les acteurs du secteur doivent collaborer pour échanger leurs connaissances et leurs bonnes pratiques afin de développer une défense collective contre des menaces comparables. Les initiatives collaboratives renforcent la résilience globale de l’écosystème numérique.
Découvrez les meilleurs logiciels antivirus et solutions EDR
De nouvelles vulnérabilités zero-day de Microsoft Exchange permettent des attaques par exécution de code à distance et de vol de données
Type d’attaque : Microsoft Exchange a été touché par quatre vulnérabilités zero-day, permettant à des attaquants distants d’exécuter du code arbitraire ou d’accéder à des informations sensibles, comme l’a signalé la Zero Day Initiative de Trend Micro.
Le problème : ZDI-23-1578, ZDI-23-1579, ZDI-23-1580 et ZDI-23-1581 sont des vulnérabilités du code d’Exchange qui comprennent une validation inappropriée des entrées utilisateur et des URI. L’exploitation de ces vulnérabilités peut entraîner l’exécution de code à distance ou un accès non autorisé à des données sensibles. Bien que la nécessité d’une authentification pour les exploiter réduise leur gravité, les fraudeurs peuvent accéder aux identifiants Exchange de diverses manières, ce qui fait de ces vulnérabilités des menaces importantes pour la sécurité.
La solution : Après avoir analysé les signalements, Microsoft a répondu que les vulnérabilités avaient été corrigées ou qu’elles n’atteignaient pas le seuil justifiant une intervention immédiate selon ses règles de catégorisation de la gravité. L’entreprise prévoit d’envisager leur correction dans de futures versions et mises à niveau des produits, si nécessaire. ZDI suggère de limiter les contacts avec les applications Exchange comme mesure d’atténuation, bien que cela puisse provoquer des interruptions pour les organisations. Si les identifiants de compte sont compromis, l’ajout de l’authentification multifacteur peut empêcher les accès indésirables.
48 paquets npm malveillants installent des shells inversés sur les systèmes des développeurs
Type d’attaque : Signalés par des chercheurs de Phylum, 48 paquets npm trompeurs contenant du code JavaScript malveillant ont été découverts en train d’installer des shells inversés sur les systèmes des développeurs, ce qui représente une menace importante pour les développeurs qui incluent ces paquets à leur insu dans leurs projets.
Le problème : L’apparence authentique de ces paquets npm les rend difficiles à reconnaître, ce qui conduit les développeurs à installer à leur insu des paquets compromis. Une fois intégrés, ces paquets exécutent du code permettant un accès distant non autorisé et compromettent la sécurité du système. Le recours à des techniques d’obfuscation complique la détection, rendant difficile l’identification et la neutralisation rapides de la menace.
La solution : Pour résoudre ce problème, une approche globale est nécessaire afin de renforcer la sécurité de l’écosystème open source :
- Examen renforcé des paquets : Les plateformes telles que npm doivent effectuer des contrôles rigoureux afin d’identifier les paquets suspects avant leur publication. Des outils automatisés peuvent signaler les menaces potentielles et contribuer à détecter rapidement les contenus malveillants.
- Confiance et vérification des dépendances : Les développeurs doivent faire preuve de prudence lorsqu’ils ajoutent des dépendances, et s’appuyer sur des sources fiables. Les outils qui garantissent l’intégrité des paquets avant leur installation renforcent la sécurité.
- Vigilance de la communauté : La participation active de la communauté est essentielle. La collaboration entre développeurs, experts en sécurité et responsables des plateformes permet de détecter et de supprimer rapidement les contenus malveillants.
- Sensibilisation à la sécurité : Sensibiliser les développeurs aux risques liés aux paquets tiers et promouvoir des pratiques de programmation sécurisées est essentiel. Cela réduit la probabilité d’être victime de telles attaques et garantit l’intégrité et la sécurité de la chaîne d’approvisionnement logicielle.
Consultez les meilleurs outils et logiciels de sécurité des applications
4 nov. 2023
QNAP met en garde contre d’importants problèmes d’injection de commandes dans le système d’exploitation et les applications QTS
Type d’attaque : CVE-2023-23368 et CVE-2023-23369 pourraient permettre à des attaquants distants d’exécuter des instructions sur le réseau, ce qui représente un risque important pour la sécurité.
Le problème : Ces failles affectent plusieurs versions du système d’exploitation QTS, de QuTS hero et de QuTScloud. L’exploitation de ces problèmes pourrait entraîner l’exécution non autorisée de commandes et exposer les systèmes NAS au vol ou au chiffrement des données, ainsi qu’à des attaques par rançongiciel. L’impact potentiel sur l’intégrité des données sensibles est considérable, compte tenu de la nature des appareils NAS en tant que systèmes de stockage de données.
La solution : QNAP Systems a corrigé les vulnérabilités et indiqué les versions corrigées dans ses avis de sécurité (CVE-2023-23368 et CVE-2023-23369). Les administrateurs doivent mettre à niveau leurs systèmes dès que possible.
Récapitulatif des vulnérabilités de la semaine : Récapitulatif hebdomadaire des vulnérabilités – 30 octobre 2023 – Citrix et Cisco hantés par les vulnérabilités