

















国家主体のサイバー脅威グループとランサムウェア攻撃者が、一見どこにでも存在するApache Log4jオープンソース・ロギングツールに見つかった重大な脆弱性を悪用しようと動き出しており、攻撃が拡大しているのは数億台のデバイスに影響を及ぼす可能性のある脆弱性が先週後半に公表されてからわずか数日後だ。
Microsoftの研究者は報告したところによると、リモートコード実行(RCE)脆弱性は、中国、北朝鮮、イラン、トルコに関係する国家主体のグループによって悪用されており、その活動には「開発中の実験、実環境におけるペイロード展開への脆弱性の組み込み、攻撃者の目的達成に向けた標的への悪用」が含まれるという。
この脆弱性を悪用すると、攻撃者は標的システムを制御できるようになる。
既知のグループには、イランのPhosphorousと中国のHafniumがある。Microsoftによると、Phosphorousはランサムウェアを展開し、Log4jエクスプロイトを入手して改変している。さらに研究者らはブログ記事で、「Hafniumは、通常の標的範囲を広げるため、仮想化インフラを攻撃する目的でこの脆弱性を利用していることが確認されている」と記した。「これらの攻撃では、HAFNIUM関連システムが、通常はテスト活動に関連付けられているDNSサービスを使い、システムのフィンガープリントを取得していたことが確認された。」
Log4jのパッチ適用とスキャン、成功例が報告される
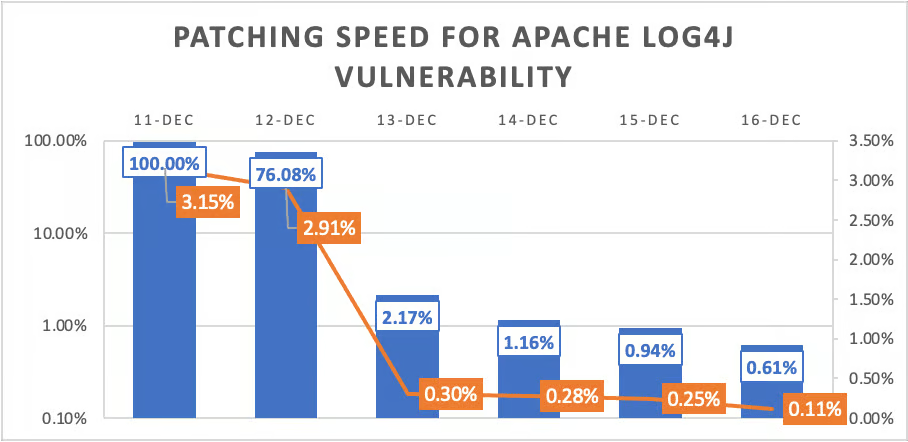
アップデート:明るい、そして予想外の進展として、外部攻撃対象領域管理企業のCyberpionは、企業がLog4jの脆弱性に異例の速さでパッチを適用していると報告した。ただし、完全ではないという。
一方、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)はスキャンツールを公開した。これは「log4jの脆弱性の影響を受ける、潜在的に脆弱なWebサービスを組織が特定できるよう支援する」ものだ。
Cyberpionは、接続されたサードパーティーのオンライン資産とインフラに関連して、企業がこの脆弱性にどの程度さらされているかを評価するため、500社以上をスキャンした。組織の大半(95%)は外部の脆弱なインフラに接続されていたが、サードパーティー資産の3%が露出していた12月11日時点の状況は、12月16日時点でわずか0.11%にまで低下していた。
攻撃を迅速に遮断するため、多くのセキュリティチームがファイアウォールルールを追加した。ただし、一部はやや巧妙なペイロードで容易に回避できたため、依然として多くの脆弱性が存在し、悪用可能であることが示されたと同社は述べた。
関連記事:最適なパッチ管理ソフトウェア
拡大するLog4j攻撃
同時に、サイバーセキュリティの専門家は、攻撃者がゼロデイとして追跡されているCVE-2021-44228、通称Log4ShellであるLog4jエクスプロイトに対して仕掛ける攻撃の範囲を広げていると報告している。Apacheは脆弱性を追跡している。脆弱性が出現するたびに、VMwareは独自の勧告を発行している。
Bitdefenderの研究者はブログ記事で、初期の悪用試行にはクリプトジャッキングや、Muhstikボットネットなどのボットネットが関与していたと記した。
ただし、確認された攻撃の大半はLinuxサーバーを標的としている一方、Windowsシステムを狙う攻撃も現れている。その中にはKhonsariと呼ばれる新たなランサムウェアファミリーもあり、12月11日に悪意のある.NETバイナリファイルとして初めて確認された。
Microsoftの研究者はまた、アクセスブローカーとして活動する複数のグループがLog4Shellを使って標的ネットワークへの初期アクセスを獲得し、その後「これらのネットワークへのアクセスをランサムウェア・アズ・ア・サービスのアフィリエイトに販売している」と記した。「これらのグループがLinuxとWindowsの両システムで悪用を試みていることを確認しており、両OSプラットフォームで人間が操作するランサムウェアの被害が拡大する可能性がある。」
Bitdefenderと同様、Microsoftもこの脆弱性が既存のボットネットに取り込まれていることを確認している。例えばMiraiなどだ。
Cylanceの主任ソフトウェアアーキテクトであるGreg Linaresはツイートで、Log4jの脆弱性を利用するワームが、今後1日ほどのうちに開発されると予想していると述べた。
関連記事:主要な脆弱性管理ツール
悪用試行のエスカレーション
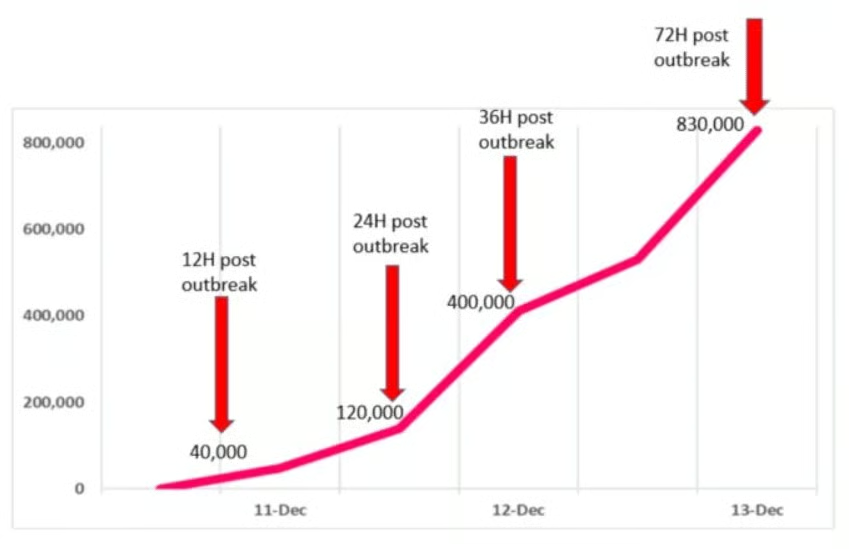
全体として、攻撃のペースと範囲は急速に拡大している。Check Point Softwareのセキュリティ研究者はブログ記事で、脆弱性を示す最初の兵器化された概念実証(POC)が12月9日にインターネット上に現れた後、翌日には数千件の攻撃が報告され、72時間後には80万件を超える攻撃に拡大したと述べた。
Check Pointが防御策の実装を開始してから3日間で、同社は脆弱性を「割り当てる」試みを180万件以上阻止した。そのうち46%超は、既知の悪意あるグループによるものだったと研究者らは記した。
Check Pointによると、世界中の企業ネットワークの44%超で、Log4j脆弱性の悪用が試みられている。
「発生から3日後、これまでに確認した状況を総括すると、明らかにサイバーパンデミックであり、まだピークには達していない」と研究者らは記した。
同じ日にツイートしたCloudflareのCEO、Matthew Princeは、状況はさらに深刻かもしれないと述べた。Princeによると、同社は毎秒400件を超える悪用試行を確認しており、「ペイロードはますます恐ろしいものになっている。ランサムウェアのペイロードが過去24時間で本格化した」という。
2つ目の脆弱性を検出
問題をさらに複雑にしているのが、2つ目のLog4j脆弱性だ。これはCVE-2021-45046として追跡されており、最初の脆弱性(深刻度が最高で、CVSS評価は10点満点中10点)より深刻度が低い脆弱性(CVSS評価は10点満点中3.7点)である。Log4jのバージョン2.0-beta9から2.12.1まで、および2.13.0から2.15.0までに影響し、Apache Software Foundation(ASF)が先週後半に初期脆弱性への対処として発行した緊急修正にも関係する。ASFは、Log4Shell向けの緊急パッチが「特定の非デフォルト構成では不完全」だったと述べた。
Log4jプロジェクトのメンテナーである同団体は、勧告で、新たな脆弱性は「JNDI[Java Naming and Directory Interface]Lookupパターンを使って悪意のある入力データを作成し、サービス拒否(DoS)攻撃を引き起こす」ために利用できると記した。
Bugcrowdの創業者兼CTOであるCasey EllisはeSecurity Planetに対し、Log4jで他の脆弱性が見つかったことも、Log4Shellのように大きな注目を集めた脆弱性を受けて、ソフトウェアの修正がさらなる調査と発見を促す可能性があることも、驚きではないと語った。
「今回、最初に提供された修正は、悪用可能な症状を緩和する形で開発されたものの、根本原因には適切に対処していなかった」とEllisは述べ、Log4jのメンテナーを称賛した。「これはまた、インターネットの大部分を支えるライブラリにオープンソース利用者が依存している危険性も浮き彫りにしている。そうしたライブラリは、最終的には資金援助を受けず、使える時間も限られたボランティアが作成・保守している。Log4jのメンテナーには大いに敬意を表したい。サイバーセキュリティ業界の人々以上に、さらに多忙でストレスの多い1週間を過ごしたことだろう。」
さらなる脆弱性が登場する可能性は?
Valtixの主任セキュリティ研究者であるDavis McCarthyはeSecurity Planetに対し、「ユーザーが生成したデータでJNDIルックアップを悪用する手法は、何年も前から存在している。CVE-2021-44228がこれほど注目を集めたことを考えると、Log4j2に関連する3つ目のCVEが出てきても驚かない」と語った。
こうした状況の中、サイバーセキュリティの専門家やテクノロジー企業は攻撃の波を食い止めようとしている。ASFが発行した緊急パッチに加え、Cybereasonは今週、この脆弱性向けの「ワクチン」を公開した。一方、NCC GroupはLog4jがLDAP経由でリモートからクラスをロードするのを防ぐ緩和策を展開し、CrowdSecはエクスプロイト検出ツールを発表した。
Log4j防御ツールを提供する最新の企業はWhiteSourceだ。同社は無償の開発者向けツール、WhiteSource Log4j Detectを提供している。これは、Log4jの脆弱性CVE-2021-44228およびCVE-2021-445046を検出し、修正するためのCLIツールだ。
CISAが介入
さらに、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)はLog4Shellに関する情報発信を強化している。更新された勧告で同庁は、すべての民間連邦政府機関に対し、12月24日までにLog4jとその他3つの脆弱性にパッチを適用するよう命じ、Log4Shellを既知の悪用された脆弱性リストに追加した。
CISAはまた、ベンダーに対し、最新のパッチを使って影響を受けた製品を特定、緩和、更新するよう促している。このパッチはLog4Shellとその後発の脆弱性の双方から保護するものであり、製品が脆弱性の影響を受けることを顧客に知らせ、ソフトウェア更新を優先するよう促すことも求めている。
「この脆弱性は、私のキャリア全体で見てきた中でも最も深刻なものの1つであり、最も深刻と言ってもよい」
これは、CISAが12月13日に業界のリーダーと電話会議を開き、直ちに行動するよう促したことを受けたものだ。CNNによると、CISA長官のJen Easterlyは幹部らに対し、「この脆弱性は、私のキャリア全体で見てきた中でも最も深刻なものの1つであり、最も深刻と言ってもよい。高度な攻撃者によって脆弱性が広く悪用されると予想しており、被害をもたらすインシデントの可能性を低減するために必要な措置を講じる時間は限られている」と述べたという。
CISAが示した措置を講じるのは容易ではないと、BugcrowdのEllisは述べた。
「ほとんどの組織にとって、ほぼ不可能だろう」と同氏は語った。「パッチを適用するには、その前にLog4jを見つけなければならないが、多くの組織はまだその段階で足止めされている。Log4jが見つかったとしても、既存アプリケーションに深く組み込まれている可能性が高く、パッチによって他の何かが壊れないことを確認するための回帰テストが必要になる。要するに、今回の時間的プレッシャーは、この問題を深刻に受け止めていない人々を動かすには有効だが、多くの組織にとって達成が難しい期限になるだろう。」
サイバーパンデミック
それでもCheck Pointの研究者は、企業やサービスプロバイダーが自社製品への攻撃を防ぐために直ちに行動しない限り、Log4Shell脆弱性は「今後何年にもわたって私たちと共存することになりそうだ」と警告した。
「COVID-19パンデミックの発生以降、社会は疫学理論に由来する変異株、拡大、その他の用語について学ぶことにすでに慣れている」と研究者らは記した。「この脆弱性の悪用によって世界が目の当たりにしている現象は、まさにそれと同じだ。セキュリティチームが防御策の実施に時間を要する可能性がある今後の休暇シーズンを考えると、脅威は差し迫っている。これはまさにサイバーパンデミックのように振る舞う――非常に感染力が強く、急速に広がり、複数の変異株が存在するため、攻撃手段がさらに増える。」