

















産業用制御システム(ICS)は重要インフラの基盤であり、エネルギー、製造、水処理、運輸などの分野で不可欠な業務を支えています。これらのシステムは、産業を円滑かつ効率的に稼働させるプロセスを確実に機能させます。しかし、ICSがデジタルネットワークとの統合を深めるにつれて、サイバー脅威に対する脆弱性も高まっており、こうした重要な業務を守るには強固なセキュリティ対策が不可欠です。
皆さんの産業用制御システムは、十分に安全でしょうか。ハッカーの手口が高度化する中、リスクとその軽減方法を理解することは、かつてないほど重要になっています。ここでは、ICSのサイバーセキュリティの内容、その重要性、そして増加するサイバー脅威からシステムを守るためのベストプラクティスを解説します。
産業用制御システム(ICS)とは?
産業用制御システム(ICS)とは、産業プロセスの制御に用いられる、さまざまな制御システムと関連計装の総称です。製造、発電、石油・ガス、水管理などの産業を円滑に運用するうえで不可欠です。ICSは、産業用設備やプロセスを監視・制御するハードウェアおよびソフトウェアシステムで構成されます。
ICSには、完全自動化されたシステムから、制御の度合いや複雑さが異なる手動運用まで含まれます。単一の機械を管理する単純なものから、製造工場全体の運用を監督する複雑なものまでさまざまです。ICSは複数のテクノロジーを統合し、産業活動の継続的かつ効率的な運用を実現します。
ICSの主な構成要素とは?
産業用制御システム(ICS)は、産業プロセスの自動化と制御に不可欠です。産業活動を効率的、安全、かつ信頼性の高いものにします。ICSの主な構成要素は次のとおりです。
監視制御・データ収集(SCADA)システム
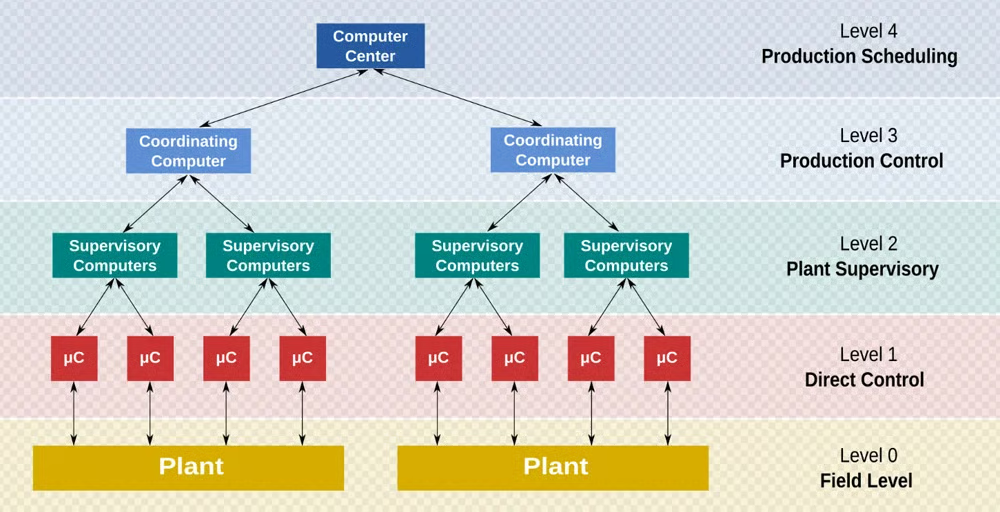
SCADAシステムは、センサーや制御システムからリアルタイムでデータを収集します。オペレーターがプロセスを遠隔監視・制御するためのインターフェースを提供します。また、データの記録や傾向分析も可能にし、意思決定の向上に役立ちます。
プログラマブルロジックコントローラー(PLC)
PLCは、機械やプロセスの自動化に使われる専用の産業用コンピューターです。センサーからの入力信号を解釈し、プログラムされたロジックに基づいて判断を下し、アクチュエーターなどの機器を制御して目的の結果を実現します。
分散制御システム(DCS)
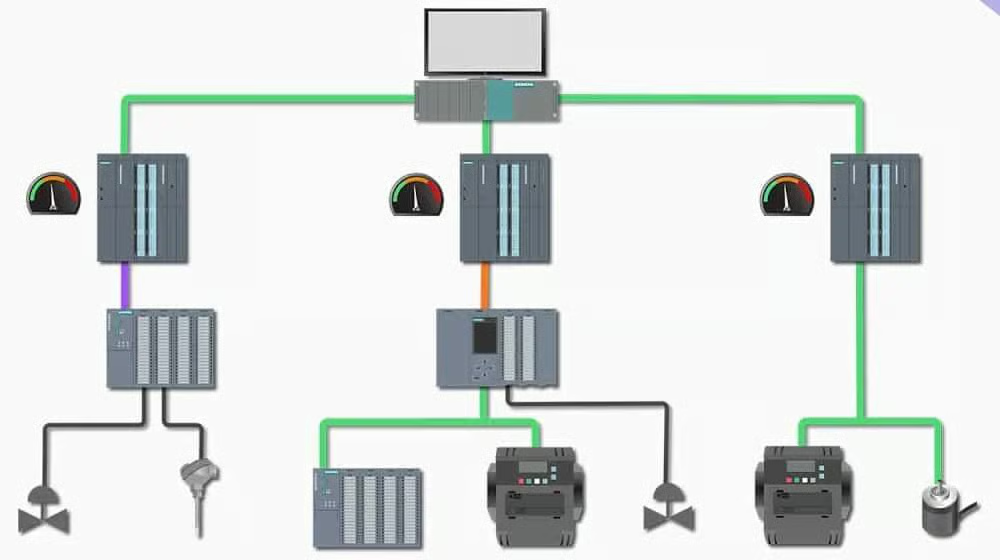
DCSは、発電所や製油所など、大規模で複雑な産業運用に使われます。複数のコントローラーに制御機能を分散させ、単一障害点によるリスクを低減します。DCSはプロセスの制御と監視に必要なハードウェアとソフトウェアを統合します。
ヒューマン・マシン・インターフェース(HMI)
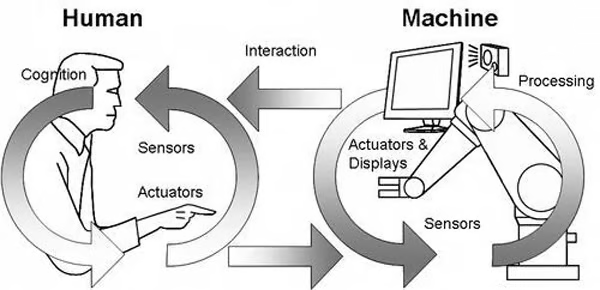
HMIは、オペレーターが制御システムとやり取りするためのインターフェースです。プロセスや設備をグラフィカルに表示し、オペレーターが機械を制御したり、システムの状態を確認したり、アラームをリアルタイムで監視したりできるようにします。
センサーとアクチュエーター
- センサー: これらの機器は、温度、圧力、流量など、物理環境のデータを収集します。センサーはデータをPLCやDCSに送り、システムが制御判断を下せるようにします。
- アクチュエーター: アクチュエーターは、制御信号をバルブを開く、モーターの速度を調整するといった物理的な動作に変換します。制御システムから出された指令を実行する役割を担います。
遠隔端末装置(RTU)
RTUは、遠隔地でセンサーやアクチュエーターと接続するフィールド機器です。中央制御システムと通信し、長距離にわたるデータ収集と遠隔制御を可能にします。
産業用ネットワーク
通信ネットワークは、ICSのすべての構成要素を接続するうえで重要です。PLC、RTU、SCADAシステム、HMI間のデータ交換を可能にします。産業用ネットワークには、Ethernet、Modbus、Profibusなどの有線・無線技術が含まれます。
セキュリティソリューション
ICSはサイバー攻撃に対して脆弱であるため、ファイアウォール、侵入検知システム、暗号化プロトコルなどのセキュリティソリューションは、重要インフラを不正アクセスや悪意ある活動から守るうえで不可欠です。
制御室とオペレーターワークステーション
これらは、オペレーターが産業プロセスを監視・制御する物理的な空間です。ワークステーションからHMI、SCADA、その他のシステム構成要素にアクセスでき、産業運用全体を管理するための中心拠点となります。
これらの主要な構成要素が連携することで、産業プロセスを信頼性高く自動制御し、安全性、効率、生産性を確保します。
産業用制御システム(ICS)の標準規格
産業用制御システムの安全性と信頼性を確保するには、安全性と機能性の維持を目的とした業界標準に準拠する必要があります。重要なICS規格の多くは、次のサイバー脅威から重要システムを保護することに重点を置いています。
- IEC 62443: 国際電気標準会議(IEC)が策定した規格で、オートメーションおよび制御システムのセキュリティ対策を定めています。
- NIST SP 800-82: 産業用制御システム環境のセキュリティ確保に焦点を当てた、米国国立標準技術研究所(NIST)のガイドラインです。
- ISO/IEC 27001: 産業分野を含む情報セキュリティの管理に関する国際規格です。
これらの規格は、ICSの設計から運用、保守、廃止まで、ライフサイクル全体を通じたセキュリティ確保の枠組みを提供します。
産業用制御システム(ICS)におけるサイバーセキュリティの重要性とは?
産業用制御システムがIoT(モノのインターネット)やクラウドベースのシステムを通じて相互接続を深めるにつれ、サイバー攻撃の可能性は高まっています。産業用制御システムのサイバーセキュリティは、不正アクセス、データ改ざん、システムの妨害を防ぐために不可欠です。
この重要性を示す最近の例が、2021年に発生したColonial Pipelineへのランサムウェア攻撃です。このICS攻撃により米国東部全域への燃料供給が妨げられ、供給不足と経済的損失が発生しました。侵害はICSネットワークのサイバー上の脆弱性を原因とするもので、ハッカーはこれを悪用して身代金と引き換えにシステムを人質に取りました。
ICSへのサイバー攻撃は、環境災害から生産ラインの停止まで、広範な影響を及ぼします。潜在的な影響を考えれば、産業分野においてICSのサイバーセキュリティは最重要課題です。
ICSセキュリティの仕組みとは?
ICSのサイバーセキュリティでは、ICSの構成要素間における通信とデータフローを保護し、不正アクセスを防止するとともに、重要インフラの完全性と可用性を確保します。次のような複数のセキュリティ対策層で構成されます。
- ネットワークセグメンテーション: 重要な制御システムを業務ネットワークや外部ネットワークから分離します。
- 侵入検知・防御システム(IDPS): 不審な活動がないかネットワークトラフィックを監視します。
- ロールベースアクセス制御(RBAC): ユーザーの役割と責任に基づいてシステムへのアクセスを制限します。
- 暗号化と安全な通信プロトコル: ICSの構成要素間で転送されるデータを保護します。
- パッチ管理: セキュリティ上の弱点を解消するため、ソフトウェアとファームウェアを最新の状態に保ちます。
継続的な監視やインシデント対応計画と組み合わせることで、これらの仕組みが産業用制御システムのサイバーセキュリティ戦略の基盤となります。
注意すべきICSの脅威トップ10
産業用制御システム(ICS)は常に変化するサイバー脅威にさらされており、その多くは運用の安全性、信頼性、セキュリティに深刻な影響を及ぼします。こうした脅威は、技術面と人的要因の双方にある脆弱性を悪用するため、組織は警戒を怠らず、先手を打って対策する必要があります。現在、ICS環境が直面する主な脅威には次のようなものがあります。
マルウェアとランサムウェア
マルウェアやランサムウェアによる攻撃は、産業活動を妨害したり、重要なデータを暗号化したり、システムに広範な被害を与えたりする目的でICSを狙います。ランサムウェアは身代金が支払われるまで重要な機能を麻痺させる可能性があり、マルウェアはシステムの不正な制御や監視につながることがあります。
影響: エネルギー、製造、運輸などの産業における重要プロセスの中断、経済的損失、安全上の潜在的な危険。
フィッシング攻撃
フィッシング攻撃は、従業員や請負業者をだまして悪意あるリンクや添付ファイルをクリックさせ、人的ミスを悪用します。認証情報や感染した機器を通じて、攻撃者にICSネットワークへのアクセスを許す可能性があります。
影響: 不正なネットワークアクセス、データ窃取、ICSインフラ内でのマルウェア拡散。
高度持続的脅威(APT)
APTは、ICSネットワークに侵入し、長期間にわたって検知されない状態を保つよう設計された高度な攻撃です。攻撃者は多くの場合、重要システムに深く侵入して機密情報を収集したり、システム運用を操作したり、インフラを妨害したりすることを狙います。
影響: 広範なデータ窃取やスパイ活動、あるいは攻撃者が最終的に悪意ある目的を実行した際の重大な運用妨害。
内部脅威
ICSシステムへの正当なアクセス権を持つ従業員、請負業者、ベンダーも、意図的または意図せずアクセス権を悪用すれば、深刻なセキュリティリスクになり得ます。内部脅威は、従来のセキュリティ障壁の多くをすでに回避できるため、特に危険です。
影響: 破壊行為、専有情報の窃取、システムの脆弱性につながる意図しないミス。
サービス拒否(DoS)攻撃
DoS攻撃は、ICSネットワークや機器に過剰なトラフィックを送りつけて圧倒し、システムを稼働不能にすることを狙います。産業プロセスを停止させたり、通信を妨害したり、システムを完全にオフラインにしたりする可能性があります。
影響: 重要インフラの停止、産業プロセスの制御喪失、機器への潜在的な損傷。
サプライチェーン攻撃
サプライチェーン攻撃は、ICS環境と関わる第三者のベンダーやサービスプロバイダーを標的にします。こうした外部組織を侵害することで、攻撃者は従来のセキュリティ制御を回避し、間接的にICSネットワークへアクセスできます。
影響: 同じサプライヤーやベンダーに依存する複数の組織に影響を及ぼしかねない、脆弱性への広範な露出。
リモートアクセスの脆弱性
ICSシステムでは、監視や保守のためにリモートアクセスが必要になることが多い一方、攻撃者は脆弱な認証方式や安全でないリモートアクセス経路を悪用できます。こうした脆弱性により、権限のない人物が遠隔地から重要な産業プロセスを制御できる可能性があります。
影響: システムを不正に操作され、運用の中断や安全上の危険につながる。
ファームウェアの改ざん
攻撃者は、コントローラーやセンサーなどのICS構成要素のファームウェアに悪意あるコードを挿入し、運用を侵害することがあります。ファームウェアの改ざんは、深刻な被害が発生するまで検知されないことが多く、特に危険です。
影響: システム機能の破壊、機器の不正制御、産業運用における壊滅的な障害の可能性。
脆弱な暗号化
ICSの構成要素間の通信で暗号化が不十分、またはまったく使われていない場合、攻撃者は制御コマンドや運用データなどの機密情報を傍受できます。その結果、システム内で不正な操作が行われる可能性があります。
影響: データの傍受、システムコマンドの改ざん、システムの不正制御。
ゼロデイ脆弱性
ゼロデイ脆弱性とは、ICSのソフトウェアやハードウェアに存在する、まだパッチが適用されていない未知または新たに発見された欠陥を指します。攻撃者は開発者がセキュリティ更新プログラムをリリースする前にこうした弱点を悪用するため、特に危険です。
影響: パッチ未適用のシステムが悪用される危険にさらされ、重大な侵害や運用被害につながる可能性がある。
産業用制御システムは複雑化と相互接続性の高まりにより、サイバー犯罪者や国家支援型の攻撃者にとって魅力的な標的となっています。こうした脅威に対処するには、従業員のトレーニング、強固なアクセス制御、ネットワークセグメンテーション、頻繁なパッチ適用、潜在的な攻撃を検知して対応する継続的な監視など、多層的なセキュリティアプローチが必要です。警戒を怠らず、業界標準を採用することで、進化するサイバー脅威を軽減し、ICS環境の安全性と機能を継続的に確保できます。
ICSをサイバー攻撃から守るには?
ICSをサイバー攻撃から守るには、さまざまな脆弱性に対処し、防御を強化する包括的な戦略が必要です。ICSのサイバーセキュリティを向上させる主な対策は次のとおりです。
- リスク評価を実施する: ICSに対する潜在的なリスクを定期的に評価し、脆弱性と脅威を特定します。リスクの全体像を把握することで、セキュリティ対策の優先順位を付けやすくなります。
- ネットワークセグメンテーションを実施する:ICSネットワークを業務ITネットワークから分離します。この分離により、攻撃者による横方向の移動リスクを低減し、広範なネットワーク脅威から重要な制御システムを保護できます。ネットワークセキュリティの脅威とその軽減策について詳しくは、ネットワークセキュリティの脅威ガイドを参照してください。
- 多要素認証(MFA)を使用する:複数の認証要素を要求することで、ICSプラットフォーム全体のログインセキュリティを強化します。MFAは、不正アクセスに対する保護をさらに強化します。
- アクセス制御を確立する:ICSシステムへのアクセスを、業務上必要な担当者だけに制限します。ロールベースアクセス制御を導入し、ユーザーが職務に必要なデータとシステムだけにアクセスできるようにします。
- システムを最新の状態に保つ:セキュリティパッチと更新プログラムが提供されたら、すぐに適用します。システムを最新の状態に保つことで、攻撃者に悪用される可能性のある脆弱性を解消できます。
- インシデント対応計画を策定する:サイバー攻撃が発生した場合に迅速に対応し、復旧できるよう備えます。効果的なインシデント対応計画により、チームはセキュリティ侵害の影響を効率的に管理・軽減できます。
ICSセキュリティのベストプラクティス
産業用制御システム(ICS)をサイバー脅威から保護するには、次の主要なベストプラクティスに従ってください。
- 定期的な監査と脆弱性評価:定期的にレビューを実施し、システムの弱点と潜在的な攻撃経路を特定します。
- ネットワークの継続的な監視:リアルタイム監視ツールを導入し、ネットワーク内の不審な活動を検知して警告します。
- サイバーセキュリティ意識向上トレーニング:従業員にサイバーセキュリティのリスクを教育し、潜在的な脅威を見分ける方法を指導します。
- 強固なパスワードポリシーを徹底する:複雑で一意のパスワードを使用し、定期的に更新してシステムのセキュリティを強化します。
- エンドポイント保護を導入する:すべてのICS機器にウイルス対策、マルウェア対策、ファイアウォールのソリューションを導入し、悪意あるアクセスを阻止します。
- 重要なデータをバックアップする:攻撃発生時に迅速に復旧できるよう、重要なシステムデータを頻繁にバックアップします。
これらの対策を実践することで、ICS環境のセキュリティを効果的に強化し、潜在的なリスクを軽減できます。
ICSセキュリティの新たなトレンド
産業用制御システム(ICS)が進化し続けるなか、それらを保護する方法も進化しています。より高度なサイバー脅威の増加に伴い、ICSセキュリティを強化する新たなトレンドが生まれています。主な動向は次のとおりです。
AIと機械学習
脅威の自動検知と対応がますます普及しており、ICSネットワークが人の介入なしに潜在的なセキュリティリスクを迅速に特定し、無力化できるようになっています。
行動分析
このテクノロジーは、ユーザーの通常の行動を分析することで、内部脅威や悪意ある活動を示す可能性のある逸脱を検知し、侵害の可能性に対する早期警戒システムとして機能します。
ゼロトラストアーキテクチャ
このアプローチでは、ネットワーク内であっても、ユーザーや機器をデフォルトで信頼しない厳格なアクセス制御を実施します。すべてのアクセス要求を検証することで、内部の脆弱性のリスクを低減します。
クラウドベースのICSセキュリティ
遠隔監視や制御にクラウドインフラを活用する産業システムが増えるなか、こうしたクラウド環境のセキュリティ確保が重要になっています。そのため、高度な暗号化とアクセス制御が求められます。
ブロックチェーン技術
ブロックチェーンは、改ざんできない分散型の記録を提供し、不正な変更やハッキングを防止できることから、ICS機器間のデータ交換のセキュリティ確保に活用され始めています。
量子暗号
ICSセキュリティを将来にわたって保護する量子暗号技術は、これまでにないレベルのデータ保護を実現し、最も高度なハッキング手法であっても安全な通信を侵害できないようにします。
こうしたサイバーセキュリティのトレンドは、ICSセキュリティが継続的に進化していることを示しています。これにより、産業界は技術の進歩に適応しながら、重要インフラを現代のサイバー脅威から保護できます。
総括:産業用制御システムのセキュリティ確保
産業用制御システムのセキュリティ確保は、継続的な警戒、最新テクノロジーの導入、業界標準の厳格な遵守を必要とする重要な課題です。サイバー脅威が進化し、より高度になるなか、企業は重要インフラを保護するため、ICSサイバーセキュリティを優先しなければなりません。ICSの構成要素を理解し、ベストプラクティスを実践し、新たなトレンドを常に把握することが、この取り組みにおける不可欠なステップです。
セキュリティに関する情報を常に把握し、対策で先手を打つことは、サイバー攻撃から身を守り、産業用制御システムのレジリエンスを確保するのに役立ちます。包括的な戦略と、ICSの保護を含む強固なネットワークセキュリティの維持に関する知見を得るには、ネットワークセキュリティガイドを参照してください。