

















ラテラルムーブメントとは、脅威アクターがネットワークに侵入した後、ITシステムやデータへのアクセス権を段階的に拡大するために用いる一連の手法です。
脅威アクターの最終的な目的は、機密データやエンドポイントへのアクセス権を得ることです。攻撃経路はさまざまなため、ラテラルムーブメントは一連の移動であると同時に、目的でもあります。ハッカーはすでに侵害されたネットワークに侵入しています。では、そこからネットワーク内をどう移動し続けるのでしょうか。認証情報の窃取、機会を探るための探索、権限昇格によって、脅威アクターは侵害されたシステム内で着実に存在感を高めます。十分に奥まで侵入できれば、特権アカウントの認証情報や価値の高いデータを盗み出せます。
攻撃者が正規の認証情報やシステムツールを使う場合、ラテラルムーブメントの検知は困難です。ここでは、ラテラルムーブメントの手法と、攻撃を検知・防止する方法を取り上げ、ITチームやセキュリティチームがコンピューターシステム内の巧妙ながら悪意のある通信を特定するための出発点を示します。
ラテラルムーブメントの仕組み
ラテラルムーブメントで最も恐ろしい点の1つは、多くの組織が、自社がいかに簡単に侵害され得るかを把握していないことです。
XM Cyberの調査では昨年、重要資産の63%が初期侵害から侵害状態に至るまで、わずか1回の「ホップ」しか離れていないことが判明しました。また、重要資産の81%は、攻撃手法が2つ以内で破滅的な被害に至る可能性があり、94%は初期の攻撃ベクトル後、ハッカーによる4回以下の移動で侵害可能でした。組織の重要資産の約75%は現在のセキュリティ状態でも侵害可能であり、新たなリモートコード実行(RCE)手法が見つかるたびに、78%の企業が侵害を受ける状態にあります。
攻撃では、たとえば認証情報の収集手法に続いてファイルインジェクション手法を使い、その後、脆弱性を悪用して資産を侵害することがあります。ラテラルムーブメントの手法は、オンプレミス環境とクラウド環境の双方で使えるほか、ハイブリッド環境では両者を組み合わせることも可能です。以下の例では、Windowsマシンへの侵害から攻撃が始まり、認証情報を盗み、侵害したAzureのアクセストークンを使って、オンプレミスの重要資産上でコマンドを実行しています。
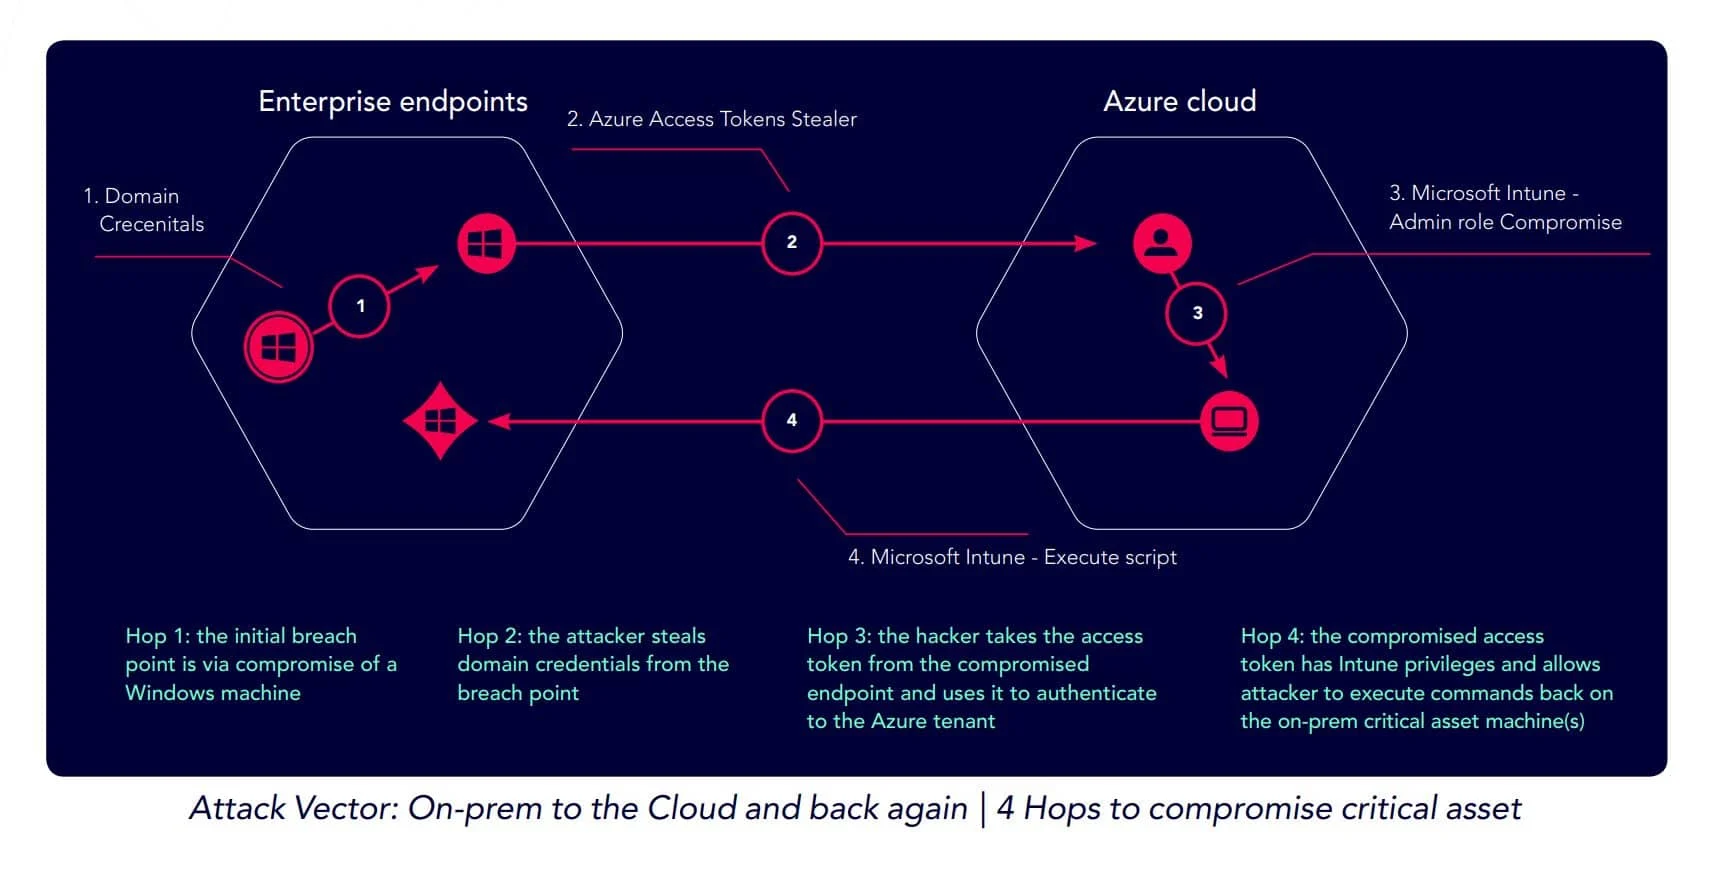
ハッカーは、PowerShellなどの正規ツールを使って攻撃を実行します。こうした攻撃は、living off the land(LOTL)攻撃と呼ばれ、正規ツールを使うため検知が困難です。脅威グループは、一般的に使われるペネトレーションテストツールも使うほか、独自のツールやカスタムスクリプトを使って攻撃を実行します。Active Directoryは機密性の高い認証情報を含むため、ハッカーの標的になることがよくあります。
MITREの防御テストは、侵害された環境内を高度な脅威アクターが移動していく様子を再現するため、ラテラルムーブメントの実例として非常に優れています。
関連記事:Active Directoryが侵害されているか確認する方法
ラテラルムーブメントを利用する4つのセキュリティ攻撃
多くの攻撃、特にハッカー側に時間と忍耐が必要な高度な攻撃では、ラテラルムーブメントが使われます。こうした攻撃は、組織に侵入し、価値の高い標的へ向けて移動することから、しばしば高度持続的脅威(APT)と呼ばれます。以下に挙げる攻撃や脆弱性は、アプリケーションへのアクセスをさらに拡大するためにラテラルムーブメントを利用する代表例です。
Pass the Ticket攻撃
Pass the Ticket攻撃では、攻撃者がKerberosチケットを盗み、別のプロセスに注入します。盗んだチケットを使うことで、攻撃者はファイル、アプリケーション、システムへのアクセスに必要なパスワード認証を回避できます。システム内に入ると、より高い権限を持つアカウントへアクセスする別の経路を探ります。
Pass the Hash攻撃
Pass the Ticket攻撃と同様に、脅威アクターは認証に使えるハッシュを盗みます。盗まれた認証情報が与えるアクセス権のレベルによっては、管理者のハッシュを盗んだ場合のように、他の特権アカウントにもアクセスできるようになります。アカウントへのアクセスを得た脅威アクターは、別の認証情報を探し、システム内を横方向に移動します。
「Kerberoasting」とPass the Hash攻撃の実際の動作については、SIEMシステムのテストと評価:Rapid7 InsightIDRのレビューをご覧ください。
フィッシング
脅威アクターが悪意のあるリンクを含むメールを送り、標的ユーザーがそのリンクをクリックすると、攻撃の内容によっては、侵害されたリンクによってユーザーのマシンにマルウェアがインストールされたり、脅威アクターがユーザーの認証情報にアクセスできたりします。両方が起こる場合もあります。認証情報へのアクセスを得た脅威アクターは、システムに侵入し、権限を昇格させる機会を探せます。脅威アクターの中には、フィッシングの標的を調査することに時間をかける者もいます。サイバー攻撃の大半はフィッシングから始まるため、組織はこの分野で自衛策をさらに強化できます。
バックドアまたは脆弱性の悪用
攻撃者はコンピューターシステム内にバックドアを見つけることがあり、システムに侵入すると、内部をさらに移動する機会を探します。また、ゼロデイ脆弱性やその他の未修正の弱点によって、問題にパッチを適用する前に脅威アクターがシステムへ侵入できてしまう場合もあります。
ラテラルムーブメント攻撃の段階
ラテラルムーブメントを利用する典型的なサイバー攻撃は、初期窃取、初期アクセス、情報収集、権限昇格、最終窃取という一般的な手順で構成されます。攻撃によっては数段階しか使わなかったり、最後まで進まなかったりしますが、ここでは完全なサイクルを示します。
初期窃取または調査
脅威アクターは、フィッシングによってユーザーの認証情報を盗んだり、パスワードを総当たりで破ったり、ネットワーク機器に未修正の脆弱性がないか探したりします。必要な情報を手に入れると、システムへの侵入が可能になります。
初期侵害
正規の認証情報やハッシュを盗む、総当たり攻撃を行う、既存の脆弱性を悪用するといった手段で、脅威アクターはネットワークやコンピューターシステムに侵入できます。まだ他のアカウントにはアクセスできないかもしれませんが、少なくともシステム全体への侵入は果たしています。
情報収集
ネットワークやコンピューターシステム内に侵入すると、脅威アクターはデータを収集し、可能であれば追加の認証情報を盗み、アクセスできるプログラム間を移動します。このプロセスには数週間から数カ月かかることがあります。検知されていない脅威アクターは、マルウェアの一種を含め、ネットワーク内を自由に動き回って監視できることが少なくありません。
権限昇格
多くの場合、権限昇格は探索プロセスと同時に進みます。盗まれた追加の認証情報やハッシュは、より機密性の高いアカウントに属している可能性があるためです。攻撃者は、IT管理者アカウントや機密性の高い企業情報を含むデータベースなど、特権アクセスアカウントを探します。
最終窃取
一部のラテラルムーブメント攻撃では、最終的な目的は機密情報をまとめて持ち出すことです。一方、エンドポイントの乗っ取りが目的の場合もあります。脅威アクターが複数のエンドポイントを制御できれば、特定の企業施策を侵害したり、サービス拒否攻撃を実行したりするなど、それらのデバイスを自分たちに有利な形で利用できます。
攻撃者にとってのラテラルムーブメントの利点
ラテラルムーブメントは、認証情報を盗む方法によっては、他の攻撃手法よりも目立たない形で脅威アクターがネットワーク上のシステムにアクセスするのに役立ちます。検知されずに侵入できれば、時間をかけて複数のアプリケーションを自由に悪用することも可能です。
認証情報に容易にアクセスできる
多くの場合、脅威アクターは、すべての認証情報を推測したり総当たりで破ったりしなくても、複数のシステムにアクセスできます。盗める認証情報やハッシュ次第ではありますが、チケットやパスワードの中には、1つのアプリケーションだけでなく複数のアプリケーションへのアクセスを提供するものがあります。
権限を昇格しやすい
脅威アクターは、最高情報責任者(CIO)の管理者アカウントのパスワードを推測する代わりに、横方向に移動しながら特権アカウントへ近づいていけます。検知されずにシステムへ侵入できれば、攻撃を開始したアカウントより機密性の高いアカウントへ、数週間から数カ月かけて侵入することも可能です。
悪用できる脆弱なシステムが複数ある
残念ながら、多くのプログラムやネットワークには、未修正の脆弱性や、脅威アクターに容易な侵入口を与えるバックドアがあります。しかしネットワーク内に侵入されると、ネットワークが適切にセグメント化されていないことが多いため、プログラムへのアクセスを続ける機会も生じます。
詳しくは主要なネットワークセキュリティ脅威をご覧ください。
ラテラルムーブメント攻撃を検知する方法
ラテラルムーブメントでは、脅威アクターが正規の認証情報を見つける必要があることが多いため、他の攻撃より検知が難しい場合があります。また攻撃者は、権限を昇格させる機会を待ちながら、数週間から数カ月にわたってシステム内に潜伏することがあります。企業には、疑わしい活動同士の関係を特定できる高度なツールが必要になることが少なくありません。
高度なエンドポイント検知
エンドポイント検知・対応ツールは、エンドポイントデバイス間の接続を大規模なマップとして作成します。午後4時30分にリモートユーザーがノートパソコンからIT管理者アカウントへアクセスしても、疑わしいとは限りません。しかしEDRプラットフォームなら、同じユーザーがその後、別地域のデータセンターにあるリモートサーバーへアクセスしたことを把握できます。そのユーザーにとって通常とは異なるパターンであれば、EDRツールは警告を出すべきです。一連の行動を個別に見るよりも、組み合わせたときに疑わしさが増すタイミングを判断するには、より広い文脈を利用することが重要です。
ネットワークトラフィックの監視
同様に、継続的なネットワーク監視によって、ITチームやセキュリティチームはネットワーク上の奇妙な挙動をより正確に把握できます。脅威アクターによる単独のイベントは明らかな懸念材料でない場合でも、複数の活動が順番に実行されると異常なパターンになることがあります。
行動分析
ユーザーとエンティティの行動分析(UEBA)は、奇妙なものも含め、ユーザーの行動に特に焦点を当てます。UEBAツールは時間をかけてユーザーデータを蓄積し、標準的な行動、異常な行動、疑わしい行動を判断します。機械学習によって長期的なデータを調査・分析することで、単発のアラートよりも全体として有用な情報が得られます。行動分析は、EDRなど他のツールにも取り入れられるようになっています。
SIEMツール
ネットワークやデバイス、さらにはクラウド環境までを可視化する中央セキュリティ管理ツールとして、SIEMシステムも侵害の兆候を検知する有効なツールです。
ラテラルムーブメント攻撃を防止する方法
ITチームやセキュリティチームは、ITインフラ内のラテラルムーブメントを阻止し、その影響を軽減するため、以下の防止策を検討すべきです。脅威アクターは非常に高度な攻撃手法やツールを使うことが多いため、エンドポイントを守り、ネットワークを安全に保護するには、それと同等に強力な防御を導入する必要があります。
ネットワークセグメンテーション
認証情報を1組提示するだけで(あるいはMFAを使うだけでも)ネットワーク上のすべてのシステムへアクセスできる時代は終わりました。ネットワーク上のすべてのアプリケーションとプログラムは、それぞれ独自の認証情報を要求すべきです。
複数の認証情報を持つ攻撃者(一部のラテラルムーブメントのケースでは実際に存在します)を止めるには不十分かもしれませんが、多くの脅威アクターを遅らせ、阻止できます。権限を昇格できなければ、侵害の影響は最小限に抑えられます。ゼロトラストはセグメンテーションで重要な役割を果たします。ユーザーが認可・認証済みであることを証明するまで、通信は信頼できないものと見なされます。これは従来のセキュリティアプローチとは正反対です。
機密性の高いアプリケーションについては、マイクロセグメンテーションも検討するとよいでしょう。これらのセグメンテーション手法は似ていますが、マイクロセグメンテーションはネットワークトラフィックだけでなく、すべてのアカウントを対象とします。機密性の高いアカウントが多数ある場合は、マイクロセグメンテーションが適しています。
ジャストインタイムアクセス
悪用された管理者権限の問題を軽減することを目的としたジャストインタイムアクセスでは、認可されたユーザーが指定された時間帯にのみアカウントへアクセスできます。権限は動的に付与・撤回されます。従来のITインフラはゼロトラストアクセスを十分に実現できませんが、ジャストインタイムアクセスなら、脅威アクターが正規の認証情報を使っても動的にアクセス権を付与されない限り利用できないため、攻撃対象領域を縮小できます。アクセス権を取得できる時間枠も短くなります。
エンドポイント検知・対応
先ほども取り上げましたが、ここでもう一度説明します。EDRは検知と防止の両方に使えるツールです。多くのデバイスにまたがる侵害を特定するための中心的な手法です。ネットワーク全体を対象とする包括的なソリューションを求める大企業には、拡張検知・対応(XDR)を推奨します。これはエンドポイントを超えてネットワーク全体を対象にします。
結論:ラテラル攻撃の防止にはゼロトラストが不可欠
高度なラテラルムーブメント攻撃への最善の対策の1つであるため、ここでもゼロトラストフレームワークを取り上げます。ゼロトラストが万能というわけではありませんが、検知されずにネットワークへ侵入した脅威アクターを食い止める数少ない方法の1つです。すべてのサブネットワークとアプリケーションを分離し、それぞれ異なる認証情報を要求するようにしてください。設定に時間がかかるように見えても、最終的には企業に利益をもたらします。小規模企業も同様に、ネットワークとアプリケーションにセグメンテーションを導入する必要があります。ラテラルムーブメントは重大な脅威であり、防止は困難ですが、ゼロトラストを導入することで、ビジネスシステムへの影響を軽減できます。
次に、ネットワークを安全に保護するためのガイドをお読みください。