

















Le déplacement latéral désigne un ensemble de techniques utilisées par les acteurs malveillants pour obtenir un accès progressivement plus étendu aux systèmes et aux données informatiques après s’être infiltrés dans un réseau.
L’objectif des acteurs malveillants est, à terme, d’accéder à des données ou des terminaux sensibles. Les chemins d’attaque pouvant varier, le déplacement latéral constitue autant un objectif qu’une série de mouvements. Les pirates sont déjà entrés dans le réseau compromis : comment peuvent-ils alors continuer à s’y déplacer ? Le vol d’identifiants, la recherche d’opportunités et l’élévation des privilèges permettent aux acteurs malveillants d’accroître progressivement leur présence dans un système compromis. S’ils vont assez loin, ils peuvent dérober les identifiants de comptes privilégiés ainsi que des données de valeur.
Le déplacement latéral est difficile à détecter lorsqu’un attaquant utilise des identifiants légitimes et des outils système. Nous examinerons les techniques de déplacement latéral ainsi que les moyens de détecter et de prévenir les attaques, afin de fournir à vos équipes informatiques et de sécurité un point de départ pour repérer les flux subtils mais malveillants au sein de vos systèmes informatiques.
- Fonctionnement du déplacement latéral
- 4 attaques de sécurité qui utilisent le déplacement latéral
- Étapes des attaques par déplacement latéral
- Avantages du déplacement latéral pour les attaquants
- Comment détecter les attaques par déplacement latéral
- Comment prévenir les attaques par déplacement latéral
- En résumé : le zero trust est essentiel pour prévenir les attaques latérales
Fonctionnement du déplacement latéral
L’un des aspects les plus inquiétants du déplacement latéral est que la plupart des organisations ignorent à quel point elles pourraient être facilement compromises.
Une étude de XM Cyber publiée l’an dernier a révélé que 63 % des actifs critiques ne sont qu’à un seul « saut » de la compromission initiale ; 81 % des actifs critiques ne sont éloignés de la catastrophe que de deux techniques d’attaque au maximum ; et 94 % des actifs critiques peuvent être compromis en quatre mouvements ou moins par un pirate après le vecteur d’attaque initial. Environ 75 % des actifs critiques d’une organisation peuvent être compromis dans leur état de sécurité actuel, et 78 % des entreprises sont exposées à une compromission chaque fois qu’une nouvelle technique d’exécution de code à distance (RCE) est découverte.
Une attaque peut combiner, par exemple, des techniques de collecte d’identifiants, puis une technique d’injection de fichier, avant d’exploiter une vulnérabilité pour compromettre un actif. Les techniques de déplacement latéral peuvent être utilisées dans des environnements sur site comme dans le cloud, et même combiner les deux dans un environnement hybride. Dans l’exemple ci-dessous, l’attaque a commencé par la compromission d’une machine Windows, a dérobé des identifiants, puis a utilisé un jeton d’accès Azure compromis pour exécuter des commandes sur un actif sur site critique.
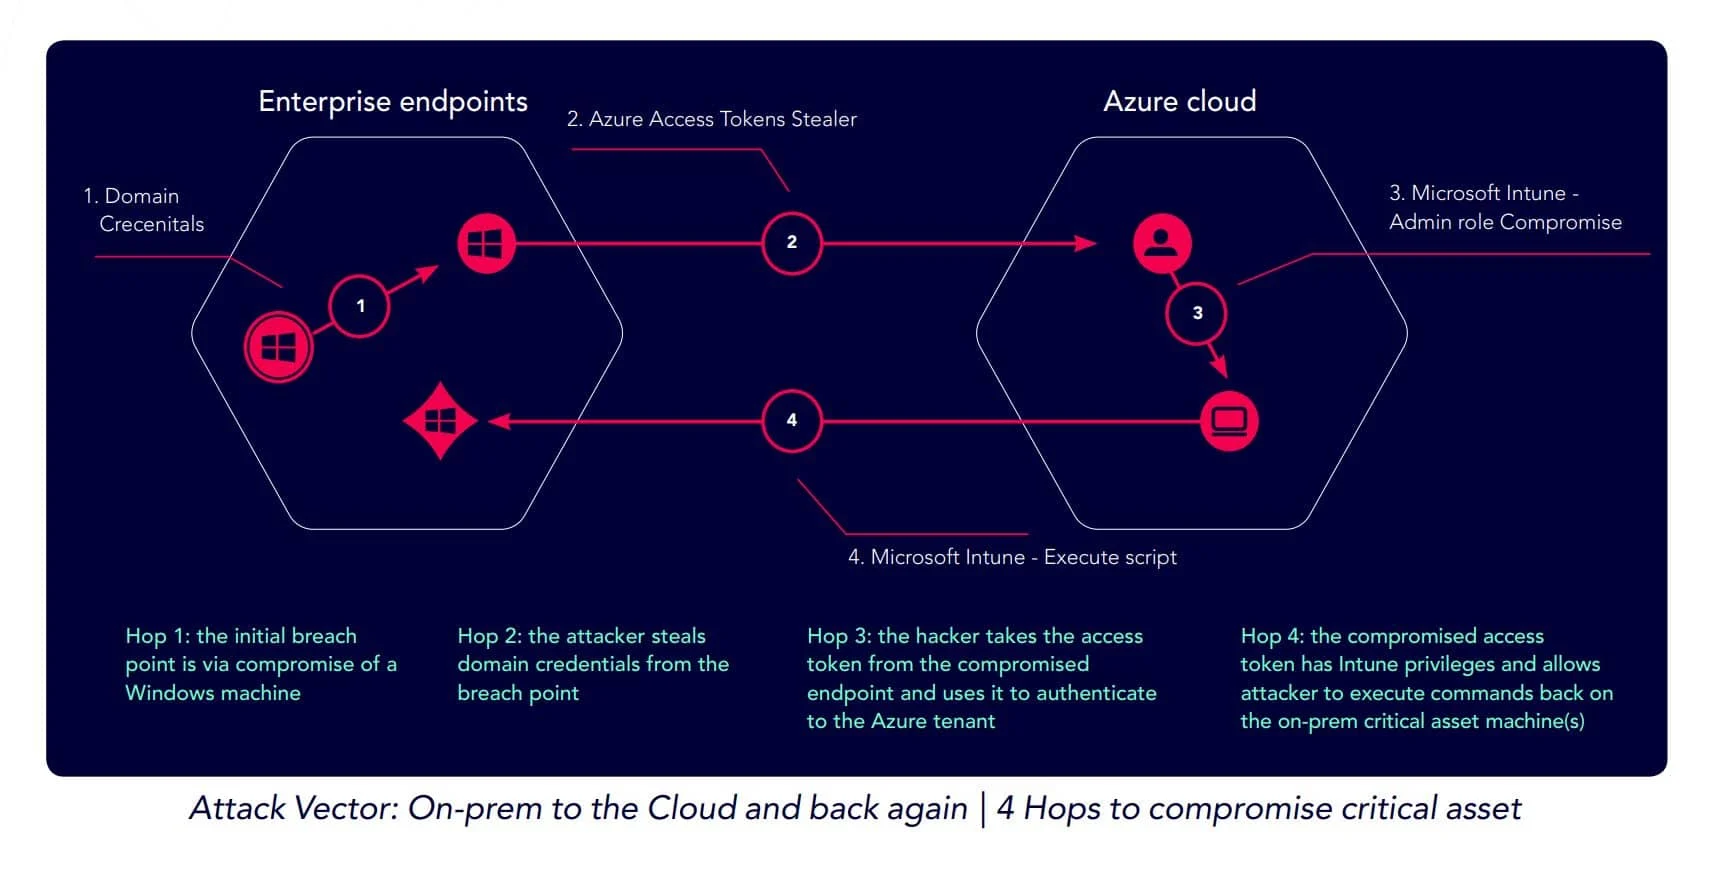
Les pirates utilisent souvent des outils légitimes comme PowerShell pour mener leurs attaques, appelées attaques living off the land (LOTL), difficiles à détecter en raison de l’utilisation d’outils légitimes. En plus des outils couramment utilisés de tests d’intrusion. Active Directory est souvent la cible des pirates en raison des identifiants sensibles qu’il contient.
Les tests de protection MITRE constituent un très bon exemple de déplacement latéral en action, car ils simulent des acteurs malveillants avancés progressant dans un environnement compromis.
À lire aussi : Comment savoir si Active Directory est compromis
4 attaques de sécurité qui utilisent le déplacement latéral
De nombreuses attaques impliquent un déplacement latéral, en particulier les attaques sophistiquées qui exigent du temps et de la patience de la part des pirates, souvent appelées menaces persistantes avancées (APT) lorsqu’elles infiltrent une organisation dans le but de progresser vers des cibles de grande valeur. Les attaques et vulnérabilités suivantes se distinguent par leur recours au déplacement latéral pour obtenir un accès accru aux applications.
Attaques par pass-the-ticket
Lors d’une attaque par pass-the-ticket, l’attaquant dérobe des tickets Kerberos et injecte le ticket dans un autre processus. En utilisant le ticket volé, l’attaquant contourne toute authentification par mot de passe requise pour accéder à un fichier, une application ou un système. Une fois dans le système, il explore d’autres moyens d’accéder à des comptes dotés de privilèges plus élevés.
Attaque par pass-the-hash
Comme dans une attaque par pass-the-ticket, un acteur malveillant dérobe un hachage qu’il peut utiliser pour s’authentifier. Selon le niveau d’accès accordé par les identifiants volés, ce vol peut également lui donner accès à d’autres comptes privilégiés, par exemple lorsqu’il dérobe le hachage d’un administrateur. Après avoir accédé à un compte, l’acteur malveillant recherche d’autres identifiants et se déplace latéralement dans le système.
Pour voir les attaques par « Kerberoasting » et pass-the-hash en action, consultez Tester et évaluer les systèmes SIEM : analyse de Rapid7 InsightIDR.
Hameçonnage
Lorsqu’un acteur malveillant envoie un e-mail contenant un lien malveillant et que l’utilisateur ciblé clique sur ce lien, celui-ci peut installer un logiciel malveillant sur la machine de l’utilisateur ou donner à l’acteur malveillant accès à ses identifiants, selon l’attaque. Certaines attaques peuvent faire les deux. Une fois en possession des identifiants, l’acteur malveillant peut entrer dans le système et rechercher des occasions d’élever ses privilèges. Certains acteurs malveillants peuvent consacrer du temps à étudier leurs victimes d’hameçonnage. Comme la plupart des cyberattaques commencent par un hameçonnage, les organisations peuvent toujours renforcer leur protection dans ce domaine.
Exploitation d’une porte dérobée ou d’une vulnérabilité
Un attaquant peut découvrir une porte dérobée dans un système informatique et, une fois à l’intérieur, rechercher des occasions de continuer à y progresser. De plus, les vulnérabilités zero-day et autres failles non corrigées peuvent permettre à un acteur malveillant d’entrer dans un système avant que le problème ne soit corrigé.
Étapes des attaques par déplacement latéral
Une cyberattaque typique achevée qui utilise le déplacement latéral comprend les étapes générales suivantes : vol initial, accès initial, collecte d’informations, élévation des privilèges et vol final. Certaines attaques ne suivent que quelques étapes ou n’aboutissent pas complètement, mais cette vue d’ensemble présente le cycle complet.
Vol ou recherche initial(e)
Un acteur malveillant peut dérober des identifiants utilisateur par hameçonnage, forcer un mot de passe par force brute ou repérer une vulnérabilité non corrigée dans un équipement réseau. Une fois les informations nécessaires obtenues, il peut compromettre un système.
Compromission initiale
Après avoir dérobé des identifiants ou des hachages légitimes, effectué une attaque par force brute ou exploité une vulnérabilité existante, l’acteur malveillant peut entrer dans le réseau ou le système informatique. Il n’a peut-être pas encore accès à d’autres comptes, mais il a au moins compromis l’ensemble du système.
Collecte d’informations
Une fois dans le réseau ou le système informatique, l’acteur malveillant collecte des données, dérobe d’autres identifiants lorsque cela est possible et se déplace entre les programmes auxquels il accède. Ce processus peut durer des semaines ou des mois ; un acteur malveillant non détecté, y compris une souche de logiciel malveillant, est souvent libre de circuler dans le réseau et de l’observer.
Élévation des privilèges
Souvent, l’élévation des privilèges va de pair avec la phase d’exploration : les identifiants ou hachages supplémentaires dérobés peuvent appartenir à des comptes de plus en plus sensibles. L’attaquant recherchera des comptes à accès privilégié, comme des comptes d’administrateur informatique ou des bases de données contenant des informations sensibles sur l’entreprise.
Vol final
Pour certaines attaques par déplacement latéral, l’objectif final est d’obtenir une charge utile contenant des informations sensibles. Pour d’autres, il s’agit de prendre le contrôle des terminaux : si un acteur malveillant peut contrôler plusieurs terminaux, il peut exploiter ces appareils à son avantage, que ce soit pour compromettre une initiative particulière de l’entreprise ou mener une attaque par déni de service.
Avantages du déplacement latéral pour les attaquants
Selon les méthodes utilisées pour dérober les identifiants, le déplacement latéral peut aider les acteurs malveillants à accéder aux systèmes d’un réseau de manière moins intrusive que d’autres méthodes d’attaque. S’ils entrent sans être détectés, il leur permet également d’attendre leur heure et d’exploiter plusieurs applications à leur convenance.
Accès facilité aux identifiants
Souvent, un acteur malveillant peut accéder à plusieurs systèmes sans avoir à deviner ou forcer tous les identifiants. Cela dépend des identifiants ou hachages qu’il parvient à dérober, mais certains tickets ou mots de passe donnent accès à plusieurs applications, et pas à une seule.
Élévation facilitée
Plutôt que de devoir deviner le mot de passe du compte administrateur du directeur des systèmes d’information, les acteurs malveillants peuvent se déplacer latéralement et progresser jusqu’à des comptes privilégiés. S’ils entrent dans un système sans être détectés, ils peuvent également disposer de semaines ou de mois pour se frayer un chemin vers un compte plus sensible que celui à partir duquel ils ont lancé l’attaque.
De nombreux systèmes vulnérables à exploiter
Malheureusement, de nombreux programmes et réseaux présentent des vulnérabilités non corrigées et des portes dérobées qui offrent aux acteurs malveillants un accès facile. Mais une fois dans le réseau, ils disposent également d’occasions de continuer à accéder aux programmes, car le réseau n’a souvent pas été correctement segmenté.
En savoir plus sur les principales menaces pesant sur la sécurité des réseaux.
Comment détecter les attaques par déplacement latéral
Comme le déplacement latéral exige souvent des acteurs malveillants qu’ils trouvent des identifiants légitimes, il peut être plus difficile à détecter que d’autres attaques. De plus, les attaquants peuvent rester présents dans un système pendant des semaines ou des mois, dans l’attente d’une occasion d’élever leurs privilèges. Les entreprises ont souvent besoin d’outils sophistiqués capables d’identifier les liens entre activités suspectes.
Détection avancée des terminaux
Les outils de détection et de réponse sur les terminaux établissent des cartes à grande échelle des connexions entre les appareils terminaux. Un utilisateur distant qui accède à son compte d’administrateur informatique depuis son ordinateur portable à 16 h 30 n’est peut-être pas suspect, mais une plateforme EDR pourrait constater que ce même utilisateur a ensuite accédé à un serveur distant dans le centre de données d’une autre région. S’il s’agit d’un comportement inhabituel pour cet utilisateur, l’outil EDR devrait le signaler. Il est essentiel d’utiliser un contexte plus large pour déterminer quand un ensemble d’actions est plus suspect conjointement que séparément.
Surveillance du trafic réseau
De même, une surveillance du réseau constante fournit à vos équipes informatiques et de sécurité un meilleur contexte pour comprendre les comportements étranges sur le réseau. Un événement isolé impliquant un acteur malveillant peut ne pas sembler préoccupant, mais un ensemble d’activités peut être anormal lorsqu’elles sont exécutées dans cet ordre.
Analyse comportementale
L’analyse du comportement des utilisateurs et des entités (UEBA) se concentre spécifiquement sur les actions des utilisateurs, y compris les actions inhabituelles. Les outils UEBA compilent les données utilisateur au fil du temps afin de déterminer ce qui est normal, anormal ou suspect. Les données à long terme, examinées et analysées par l’apprentissage automatique, fournissent globalement de meilleures informations que les alertes ponctuelles. L’analyse comportementale est de plus en plus intégrée à d’autres outils tels que l’EDR.
Outils SIEM
En tant qu’outil central de gestion de la sécurité offrant une visibilité sur les réseaux, les appareils et même les environnements cloud, les systèmes SIEM constituent un autre outil efficace pour détecter les indicateurs de compromission.
Comment prévenir les attaques par déplacement latéral
Vos équipes informatiques et de sécurité doivent envisager les méthodes de prévention suivantes pour bloquer et limiter les effets du déplacement latéral dans votre infrastructure informatique. Les acteurs malveillants utilisent souvent des techniques et des outils d’attaque très avancés ; vous devrez donc mettre en œuvre une protection tout aussi robuste pour défendre vos terminaux et sécuriser votre réseau.
Segmentation du réseau
L’époque où la présentation d’un seul jeu d’identifiants (ou même de l’authentification multifacteur) suffisait à accorder aux utilisateurs l’accès à tous les systèmes d’un réseau est révolue. Toutes les applications et tous les programmes du réseau doivent exiger leurs propres identifiants.
Même si cela peut ne pas suffire à arrêter un attaquant qui dispose de plusieurs jeux d’identifiants — ce qui arrive dans certains scénarios de déplacement latéral —, cela retardera et bloquera de nombreux acteurs malveillants. S’ils ne peuvent pas élever leurs privilèges, les effets de la compromission sont réduits. Le modèle zero trust joue un rôle clé dans la segmentation : le trafic est considéré comme non fiable tant que l’utilisateur n’a pas prouvé qu’il est autorisé et authentifié, à l’inverse des approches de sécurité traditionnelles.
Vous pouvez également envisager la microsegmentation, notamment pour les applications sensibles. Ces types de segmentation sont similaires, mais la microsegmentation se concentre sur tous les comptes, et pas uniquement sur le trafic réseau. Si vous avez de nombreux comptes sensibles, la microsegmentation peut être la solution à privilégier.
Accès juste-à-temps
Destiné à limiter le problème des privilèges d’administrateur exploités, l’accès juste-à-temps n’autorise les utilisateurs autorisés à accéder à leurs comptes qu’à des moments déterminés. Les privilèges sont accordés et retirés dynamiquement. Les infrastructures informatiques traditionnelles gèrent mal l’accès zero trust, mais l’accès juste-à-temps réduirait la surface d’attaque, car un acteur malveillant ne pourrait pas utiliser des identifiants légitimes sans recevoir dynamiquement l’accès. De plus, la fenêtre pendant laquelle il pourrait obtenir cet accès serait réduite.
Détection et réponse sur les terminaux
Nous l’avons déjà mentionné et nous le répétons ici : l’EDR est à la fois un outil de détection et de prévention. Il constitue une méthode essentielle pour identifier les compromissions sur de nombreux appareils. Si vous êtes une grande entreprise à la recherche d’une solution réseau complète, nous recommandons la détection et réponse étendues (XDR), qui couvre l’ensemble du réseau et ne se limite pas aux terminaux.
En résumé : le zero trust est essentiel pour prévenir les attaques latérales
Nous revenons une nouvelle fois aux architectures zero trust car elles constituent l’une des meilleures réponses possibles aux attaques sophistiquées par déplacement latéral. Le zero trust ne résout pas tout, mais c’est l’un des seuls moyens de contrer les acteurs malveillants qui entrent dans un réseau sans être détectés. Veillez à isoler chaque sous-réseau et chaque application et à exiger des jeux d’identifiants différents. Même si leur mise en place peut sembler chronophage, ces mesures seront finalement bénéfiques pour votre entreprise. Il en va de même pour les petites entreprises : elles doivent également mettre en œuvre une segmentation des réseaux et des applications. Le déplacement latéral constitue une menace importante et difficile à prévenir, mais l’adoption du zero trust peut en réduire l’impact sur les systèmes de l’entreprise.
Consultez ensuite notre guide pour sécuriser votre réseau.