

















Laterale Bewegung bezeichnet eine Reihe von Techniken, mit denen sich Bedrohungsakteure nach dem Eindringen in ein Netzwerk schrittweise weitergehenden Zugriff auf IT-Systeme und Daten verschaffen.
Das Ziel der Bedrohungsakteure besteht letztlich darin, Zugriff auf sensible Daten oder Endpunkte zu erlangen. Da die Angriffswege unterschiedlich sein können, ist laterale Bewegung ebenso sehr ein Ziel wie eine Abfolge einzelner Schritte. Die Hacker sind bereits in das kompromittierte Netzwerk eingedrungen – wie können sie sich also weiter darin bewegen? Durch den Diebstahl von Zugangsdaten, die Suche nach weiteren Möglichkeiten und die Ausweitung von Berechtigungen bauen Bedrohungsakteure ihre Präsenz in einem kompromittierten System stetig aus. Wenn sie weit genug kommen, können sie Zugangsdaten privilegierter Konten und wertvolle Daten stehlen.
Laterale Bewegung ist schwer zu erkennen, wenn ein Angreifer legitime Zugangsdaten und Systemtools verwendet. Wir sehen uns Techniken der lateralen Bewegung sowie Möglichkeiten zur Erkennung und Verhinderung solcher Angriffe an, damit Ihre IT- und Sicherheitsteams einen Ausgangspunkt haben, um subtilen, aber bösartigen Datenverkehr in Ihren Computersystemen aufzuspüren.
- So funktioniert laterale Bewegung
- 4 Sicherheitsangriffe, die laterale Bewegung nutzen
- Phasen von Angriffen mit lateraler Bewegung
- Vorteile lateraler Bewegung für Angreifer
- So erkennen Sie Angriffe mit lateraler Bewegung
- So verhindern Sie Angriffe mit lateraler Bewegung
- Fazit: Zero Trust ist entscheidend für die Abwehr lateraler Angriffe
So funktioniert laterale Bewegung
Eines der beunruhigendsten Dinge an lateraler Bewegung ist, dass die meisten Unternehmen nicht wissen, wie leicht sie angegriffen werden könnten.
Eine Studie von XM Cyber aus dem vergangenen Jahr ergab, dass 63 % der kritischen Assets nur einen einzigen „Sprung“ vom ersten Einbruch bis zur Kompromittierung entfernt sind; 81 % der kritischen Assets sind höchstens zwei Angriffstechniken von einer Katastrophe entfernt, und 94 % der kritischen Assets können von einem Hacker nach dem ersten Angriffsvektor mit vier oder weniger Schritten kompromittiert werden. Rund 75 % der kritischen Assets eines Unternehmens können in ihrem aktuellen Sicherheitszustand kompromittiert werden, und 78 % der Unternehmen sind jedes Mal kompromittierbar, wenn eine neue Remote-Code-Execution-Technik (RCE) entdeckt wird.
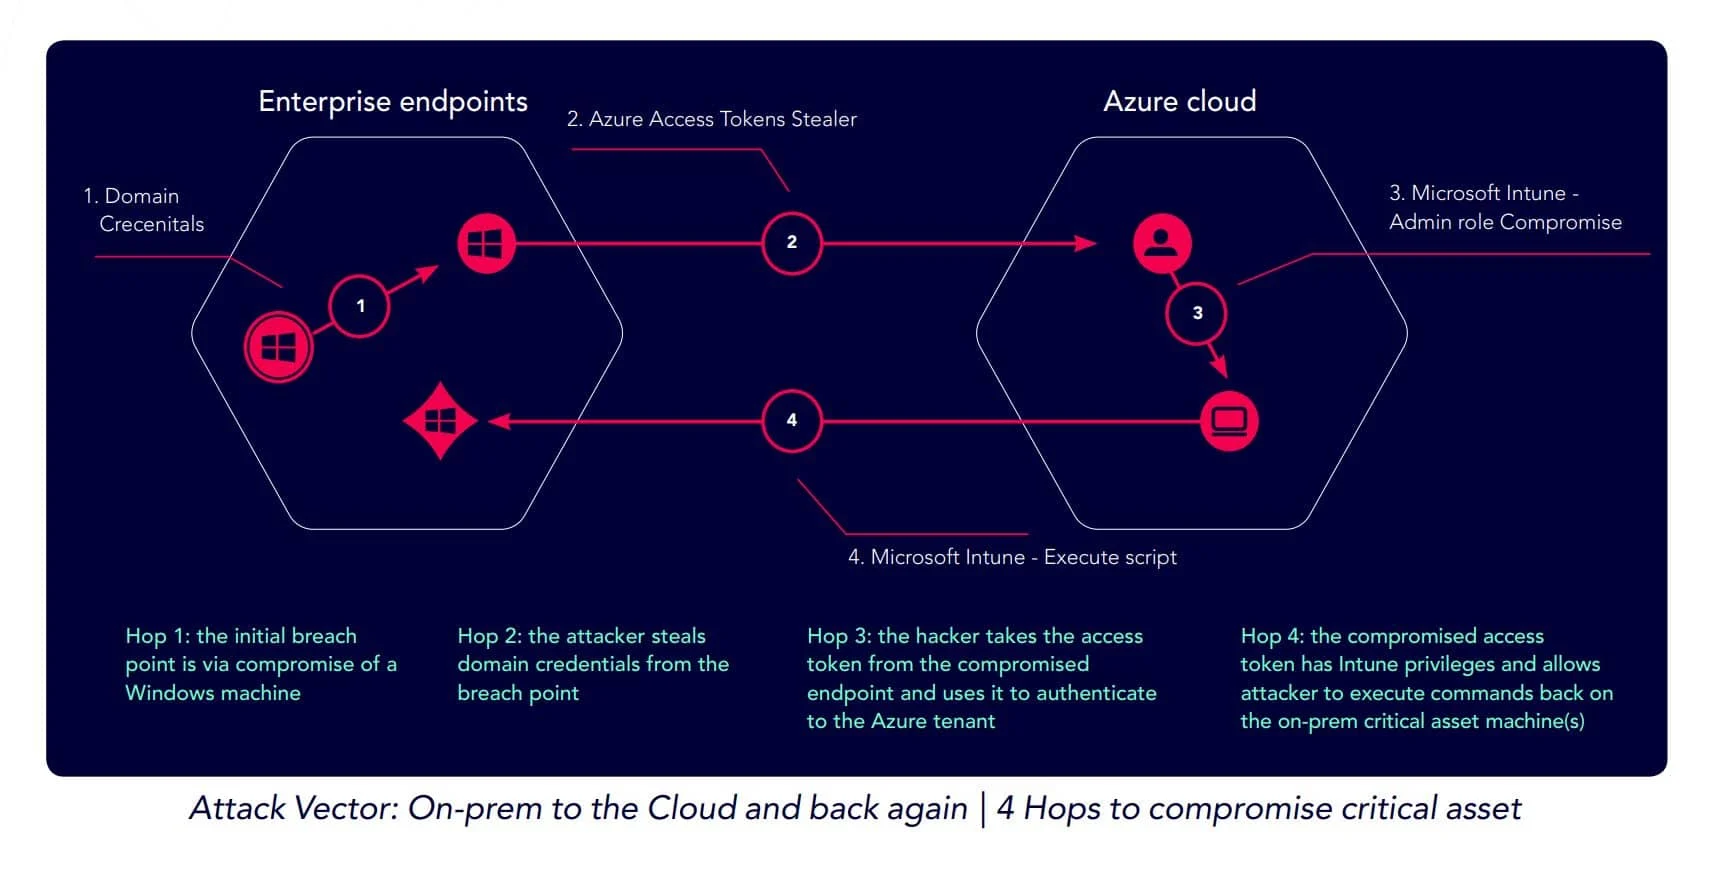
Ein Angriff könnte beispielsweise Techniken zum Sammeln von Zugangsdaten mit einer anschließenden Dateiinjektion kombinieren und dann eine Schwachstelle ausnutzen, um ein Asset zu kompromittieren. Techniken der lateralen Bewegung können in lokalen und Cloud-Umgebungen eingesetzt werden und sogar beide in einer hybriden Umgebung verbinden. Im folgenden Beispiel begann der Angriff mit dem Eindringen in einen Windows-Rechner, stahl Zugangsdaten und nutzte anschließend ein kompromittiertes Azure-Zugriffstoken, um Befehle auf einem kritischen lokalen Asset auszuführen.
Hacker nutzen für ihre Angriffe häufig legitime Tools wie PowerShell, um sogenannte „Living-off-the-Land“-Angriffe (LOTL) durchzuführen, die aufgrund der Verwendung legitimer Tools schwer zu erkennen sind. Bedrohungsgruppen verwenden zusätzlich zu gängigen Pentesting-Tools. Active Directory ist für Hacker aufgrund der darin enthaltenen sensiblen Zugangsdaten häufig ein Ziel.
Schutztests von MITRE sind ein sehr gutes Beispiel für laterale Bewegung in der Praxis, da die Tests fortgeschrittene Bedrohungsakteure simulieren, die sich durch eine kompromittierte Umgebung bewegen.
Lesen Sie auch: So erkennen Sie, ob Active Directory kompromittiert wurde
4 Sicherheitsangriffe, die laterale Bewegung nutzen
Viele Angriffe beinhalten laterale Bewegung, insbesondere ausgefeilte Angriffe, die seitens der Hacker Zeit und Geduld erfordern und häufig als Advanced Persistent Threats (APTs) bezeichnet werden, wenn sie mit der Absicht in eine Organisation eindringen, sich zu wertvollen Zielen vorzuarbeiten. Die folgenden Angriffe und Schwachstellen sind dafür bekannt, laterale Bewegung zu nutzen, um weiteren Zugriff auf Anwendungen zu erlangen.
Pass-the-Ticket-Angriffe
Bei einem Pass-the-Ticket-Angriff stiehlt ein Angreifer Kerberos-Tickets und schleust das Ticket in einen anderen Prozess ein. Mit dem gestohlenen Ticket umgeht der Angreifer die erforderliche Passwortauthentifizierung für den Zugriff auf eine Datei, Anwendung oder ein System. Sobald er sich im System befindet, sucht er nach weiteren Möglichkeiten, auf Konten mit höheren Berechtigungen zuzugreifen.
Pass-the-Hash-Angriff
Ähnlich wie bei einem Pass-the-Ticket-Angriff stiehlt ein Bedrohungsakteur einen Hash, mit dem er sich authentifizieren kann. Je nach Zugriffsstufe, die die gestohlenen Zugangsdaten gewähren, kann dieser Diebstahl dem Bedrohungsakteur auch Zugriff auf andere privilegierte Konten verschaffen – etwa wenn er den Hash eines Administrators stiehlt. Sobald ein Bedrohungsakteur Zugriff auf ein Konto erlangt hat, sucht er nach weiteren Zugangsdaten und bewegt sich lateral durch das System.
Eine praktische Demonstration von „Kerberoasting“ und Pass-the-Hash-Angriffen finden Sie in Testing & Evaluating SIEM Systems: A Review of Rapid7 InsightIDR.
Phishing
Wenn ein Bedrohungsakteur eine E-Mail mit einem bösartigen Link sendet und der Zielbenutzer darauf klickt, kann der kompromittierte Link je nach Angriff Malware auf dem Rechner des Benutzers installieren oder dem Bedrohungsakteur Zugriff auf dessen Zugangsdaten verschaffen. Manche Angriffe tun beides. Sobald der Bedrohungsakteur Zugriff auf Zugangsdaten hat, kann er in das System eindringen und nach Möglichkeiten suchen, seine Berechtigungen auszuweiten. Manche Bedrohungsakteure widmen der Recherche über ihre Phishing-Opfer gezielt Zeit. Da die meisten Cyberangriffe mit Phishing beginnen, können Unternehmen in diesem Bereich immer mehr zu ihrem Schutz unternehmen.
Ausnutzung von Backdoors oder Schwachstellen
Ein Angreifer findet möglicherweise eine Backdoor in einem Computersystem und sucht nach dem Eindringen nach Möglichkeiten, sich weiter darin zu bewegen. Darüber hinaus können Zero-Day-Schwachstellen und andere ungepatchte Sicherheitslücken einem Bedrohungsakteur den Zugang zu einem System ermöglichen, bevor das Problem behoben werden kann.
Phasen von Angriffen mit lateraler Bewegung
Ein typischer abgeschlossener Cyberangriff mit lateraler Bewegung besteht aus den folgenden allgemeinen Schritten: anfänglicher Diebstahl, erster Zugriff, Informationsbeschaffung, Rechteausweitung und abschließender Diebstahl. Manche Angriffe nutzen nur einige Schritte oder kommen nicht bis zum Ende, doch diese Übersicht zeigt den vollständigen Ablauf.
Erster Diebstahl oder Recherche
Ein Bedrohungsakteur kann Benutzerzugangsdaten durch Phishing stehlen, ein Passwort per Brute-Force knacken oder eine ungepatchte Schwachstelle in einem Netzwerkgerät finden. Sobald er die benötigten Informationen besitzt, kann er in ein System eindringen.
Erster Einbruch
Nachdem der Bedrohungsakteur legitime Zugangsdaten oder Hashes gestohlen, einen Brute-Force-Angriff durchgeführt oder eine vorhandene Schwachstelle ausgenutzt hat, kann er in das Netzwerk oder Computersystem eindringen. Möglicherweise hat er noch keinen Zugriff auf andere Konten, aber zumindest das Gesamtsystem kompromittiert.
Informationsbeschaffung
Sobald sich der Bedrohungsakteur im Netzwerk oder Computersystem befindet, sammelt er Daten, stiehlt nach Möglichkeit weitere Zugangsdaten und bewegt sich zwischen den Programmen, auf die er Zugriff erhält. Dieser Prozess kann Wochen oder Monate dauern; ein unentdeckter Bedrohungsakteur – auch eine Malware-Variante – kann sich häufig ungehindert im gesamten Netzwerk bewegen und es beobachten.
Rechteausweitung
Häufig geht die Rechteausweitung Hand in Hand mit der Suche nach Informationen: Bei den zusätzlich gestohlenen Zugangsdaten oder Hashes kann es sich um immer sensiblere Konten handeln. Der Angreifer sucht nach Konten mit privilegiertem Zugriff, etwa IT-Administratorkonten oder Datenbanken mit vertraulichen Unternehmensinformationen.
Abschließender Diebstahl
Bei manchen Angriffen mit lateraler Bewegung besteht das Endziel in einem Paket sensibler Informationen. Bei anderen geht es um die Übernahme von Endpunkten: Wenn ein Bedrohungsakteur mehrere Endpunkte kontrollieren kann, kann er diese Geräte zu seinem Vorteil nutzen – etwa um eine bestimmte Unternehmensinitiative zu kompromittieren oder einen Denial-of-Service-Angriff durchzuführen.
Vorteile lateraler Bewegung für Angreifer
Laterale Bewegung kann Bedrohungsakteuren je nach den zum Diebstahl von Zugangsdaten verwendeten Methoden weniger auffälligen Zugriff auf Systeme in einem Netzwerk ermöglichen als andere Angriffsmethoden. Wenn sie unentdeckt eindringen, können sie außerdem abwarten und nach Belieben mehrere Anwendungen ausnutzen.
Einfacherer Zugriff auf Zugangsdaten
Oft kann ein Bedrohungsakteur auf mehrere Systeme zugreifen, ohne alle Zugangsdaten erraten oder per Brute-Force knacken zu müssen. Das hängt von den Zugangsdaten oder Hashes ab, die er stehlen kann, doch manche Tickets oder Passwörter gewähren Zugriff auf mehrere Anwendungen und nicht nur auf eine.
Einfachere Rechteausweitung
Anstatt das Passwort für das Administratorkonto des Chief Information Officer erraten zu müssen, können sich Bedrohungsakteure lateral bewegen und sich zu privilegierten Konten vorarbeiten. Wenn sie unentdeckt in ein System gelangen, haben sie möglicherweise auch Wochen oder Monate Zeit, sich in ein sensibleres Konto vorzuarbeiten als das, von dem aus sie den Angriff gestartet haben.
Mehrere schwache Systeme als Angriffsziele
Leider verfügen viele Programme und Netzwerke über ungepatchte Schwachstellen und Backdoors, die Bedrohungsakteuren einen einfachen Zugang ermöglichen. Sobald sie sich jedoch im Netzwerk befinden, haben sie auch Möglichkeiten, weiterhin auf Programme zuzugreifen, da das Netzwerk häufig nicht ordnungsgemäß segmentiert wurde.
Erfahren Sie mehr über wichtige Netzwerksicherheitsbedrohungen.
So erkennen Sie Angriffe mit lateraler Bewegung
Da laterale Bewegung häufig voraussetzt, dass Bedrohungsakteure legitime Zugangsdaten finden, ist sie möglicherweise schwerer zu erkennen als andere Angriffe. Außerdem können sich Angreifer wochen- oder monatelang in einem System aufhalten und auf eine Gelegenheit zur Rechteausweitung warten. Unternehmen benötigen oft ausgefeilte Tools, die Beziehungen zwischen verdächtigen Aktivitäten erkennen.
Erweiterte Endpunkterkennung
Tools zur Erkennung und Reaktion an Endpunkten erstellen groß angelegte Karten der Verbindungen zwischen Endgeräten. Wenn ein Remote-Benutzer um 16:30 Uhr auf seinem Laptop auf sein IT-Administratorkonto zugreift, muss das nicht verdächtig sein. Eine EDR-Plattform könnte jedoch feststellen, dass derselbe Benutzer anschließend auf einen Remote-Server im Rechenzentrum einer anderen Region zugegriffen hat. Wenn dies für den Benutzer ein ungewöhnliches Muster darstellt, sollte das EDR-Tool einen Alarm auslösen. Es ist entscheidend, den breiteren Kontext zu berücksichtigen, um zu bestimmen, wann eine Gruppe von Aktionen gemeinsam verdächtiger ist als jede einzelne für sich.
Überwachung des Netzwerkverkehrs
Eine kontinuierliche Netzwerküberwachung liefert Ihren IT- und Sicherheitsteams ebenfalls einen besseren Kontext für ungewöhnliches Verhalten im Netzwerk. Ein einzelnes Ereignis durch einen Bedrohungsakteur ist möglicherweise noch kein offensichtlicher Grund zur Sorge, eine Abfolge von Aktivitäten kann jedoch auffällig sein, wenn sie in dieser Reihenfolge ausgeführt wird.
Verhaltensanalyse
Analysen von Benutzerentitäten und ihrem Verhalten (UEBA) konzentrieren sich speziell auf die Aktionen von Benutzern, einschließlich ungewöhnlicher Aktionen. UEBA-Tools sammeln im Zeitverlauf Benutzerdaten, um zu bestimmen, was normal, anomal und verdächtig ist. Langfristige Daten, die durch maschinelles Lernen untersucht und analysiert werden, liefern insgesamt bessere Informationen als einmalige Warnmeldungen. Verhaltensanalysen werden zunehmend auch Bestandteil anderer Tools wie EDR.
SIEM-Tools
Als zentrales Sicherheitsmanagement-Tool mit Sichtbarkeit über Netzwerke, Geräte und sogar Cloud-Umgebungen, SIEM-Systeme ein weiteres gutes Werkzeug zur Erkennung von Kompromittierungsindikatoren.
So verhindern Sie Angriffe mit lateraler Bewegung
Ihre IT- und Sicherheitsteams sollten die folgenden Präventionsmethoden in Betracht ziehen, um die Auswirkungen lateraler Bewegung in Ihrer IT-Infrastruktur zu stoppen und zu begrenzen. Bedrohungsakteure verwenden häufig sehr fortschrittliche Angriffstechniken und Tools. Daher benötigen Sie einen ebenso starken Schutz, um Ihre Endpunkte zu verteidigen und Ihr Netzwerk zu sichern.
Netzwerksegmentierung
Die Zeiten sind vorbei, in denen ein einziger Satz Zugangsdaten (oder sogar MFA) Benutzern Zugriff auf alle Systeme in einem Netzwerk gewähren sollte. Alle Anwendungen und Programme im Netzwerk sollten eigene Zugangsdaten erfordern.
Auch wenn dies möglicherweise nicht ausreicht, um einen Angreifer mit mehreren Sätzen von Zugangsdaten aufzuhalten (und manche verfügen in Szenarien mit lateraler Bewegung tatsächlich über mehrere), wird es viele Bedrohungsakteure aufhalten oder zumindest verzögern. Wenn sie ihre Berechtigungen nicht ausweiten können, fallen die Auswirkungen des Einbruchs geringer aus. Zero Trust spielt eine zentrale Rolle bei der Segmentierung: Datenverkehr gilt als nicht vertrauenswürdig, bis der Benutzer seine Autorisierung und Authentifizierung nachweist – das Gegenteil herkömmlicher Sicherheitsansätze.
Sie sollten auch Mikrosegmentierung in Betracht ziehen, insbesondere für sensible Anwendungen. Diese Formen der Segmentierung sind ähnlich, doch die Mikrosegmentierung konzentriert sich auf alle Konten und nicht nur auf den Netzwerkverkehr. Wenn Sie über viele sensible Konten verfügen, könnte Mikrosegmentierung der richtige Ansatz sein.
Just-in-Time-Zugriff
Um das Problem ausgenutzter Administratorberechtigungen zu begrenzen, erlaubt der Just-in-Time-Zugriff autorisierten Benutzern nur zu festgelegten Zeiten den Zugriff auf ihre Konten. Die Berechtigungen werden dynamisch erteilt und entzogen. Herkömmliche IT-Infrastrukturen setzen Zero-Trust-Zugriff nicht gut um, doch Just-in-Time-Zugriff würde die Angriffsfläche verkleinern, da ein Bedrohungsakteur legitime Zugangsdaten nicht verwenden könnte, sofern ihm der Zugriff nicht dynamisch gewährt wird. Zudem wäre das Zeitfenster, in dem er Zugriff erhalten könnte, klein.
Erkennung und Reaktion an Endpunkten
Wir haben dies bereits aufgeführt und tun es erneut. EDR dient sowohl der Erkennung als auch der Prävention. Es ist eine zentrale Methode zur Identifizierung von Einbrüchen auf zahlreichen Geräten. Wenn Sie als Großunternehmen nach einer umfassenden Netzwerklösung suchen, empfehlen wir Extended Detection and Response (XDR), das über Endpunkte hinaus das gesamte Netzwerk abdeckt.
Fazit: Zero Trust ist entscheidend für die Abwehr lateraler Angriffe
Wir führen Zero-Trust-Frameworks noch einmal an, da sie zu den bestmöglichen Antworten auf ausgefeilte Angriffe mit lateraler Bewegung gehören. Zero Trust ist nicht alles, aber eine der wenigen Möglichkeiten, Bedrohungsakteure auszubremsen, die unentdeckt in ein Netzwerk eindringen. Stellen Sie sicher, dass jedes Subnetzwerk und jede Anwendung isoliert ist und unterschiedliche Zugangsdaten erfordert. Auch wenn die Einrichtung zeitaufwendig erscheinen mag, wird sie sich für Ihr Unternehmen letztlich auszahlen. Das gilt auch für kleine Unternehmen – auch sie müssen eine Segmentierung ihrer Netzwerke und Anwendungen umsetzen. Laterale Bewegung ist eine erhebliche und schwer zu verhindernde Bedrohung, doch die Implementierung von Zero Trust kann ihre Auswirkungen auf Unternehmenssysteme verringern.
Lesen Sie als Nächstes unseren Leitfaden zur Absicherung Ihres Netzwerks.