

















米国家安全保障局(NSA)は3月3日、包括的なネットワークセキュリティガイダンスを公開した。同日、サイバーセキュリティ・インフラセキュリティ庁(CISA)も、過去最多となる悪用された脆弱性のリストを公開した。
ロシアによるウクライナへの一方的な侵略戦争を受け、世界中の組織が厳戒態勢にある中、政府機関も取り組みを強化している。米上院も活発に動いており、「Strengthening America Cybersecurity Act」を可決した。同法は、重要インフラの所有者に対し、サイバー攻撃を72時間以内に、ランサムウェアの支払いを24時間以内に報告するよう義務付ける。法案はなお、下院の承認を得る必要がある。
CISAの既知の悪用された脆弱性カタログ(日付順)に追加された95件の脆弱性は、これまでで圧倒的に最多で、リストは478件に増えた。
今回の主な追加項目は次の通り。
- Cisco Small Business RVルーターおよびIOSソフトウェア(Ciscoの脆弱性は計38件)
- Microsoft Windows、Exchange Server、Excel、Office、PowerPoint、Malware Protection Engine、Internet Explorerなどにおける権限関連などの脆弱性(計27件)
- Linux KernelおよびApache Tomcat
- Oracle Java SEおよびVirtualBox
CISAは組織に対し、カタログで特定された修正を優先するよう促している。この優先事項は、戦争の余波として発生する可能性のあるロシアのサイバー攻撃に備えるための手順をまとめた、最近のShields Upガイダンスにも盛り込まれている。
関連記事:脆弱性管理ツールのトップ製品
NSAのガイダンスで重要な位置を占めるセグメンテーション
SANS Instituteの関係者は最近、ウクライナでの戦争を受けてネットワークセキュリティに関する助言を積極的に発信しており、その一部はサイバーセキュリティの専門家から大きな関心を集めている。
NSAの58ページに及ぶネットワークインフラストラクチャセキュリティガイダンス(PDF)は、ゼロトラストとセグメンテーションの原則に基づく、ネットワークセキュリティのベストプラクティス集に近い内容だ。これは、Purdue Enterprise Reference Architecture(下図)について解説したセグメンテーションに関する簡潔な1月のガイダンス(PDF)に続くものとなる。
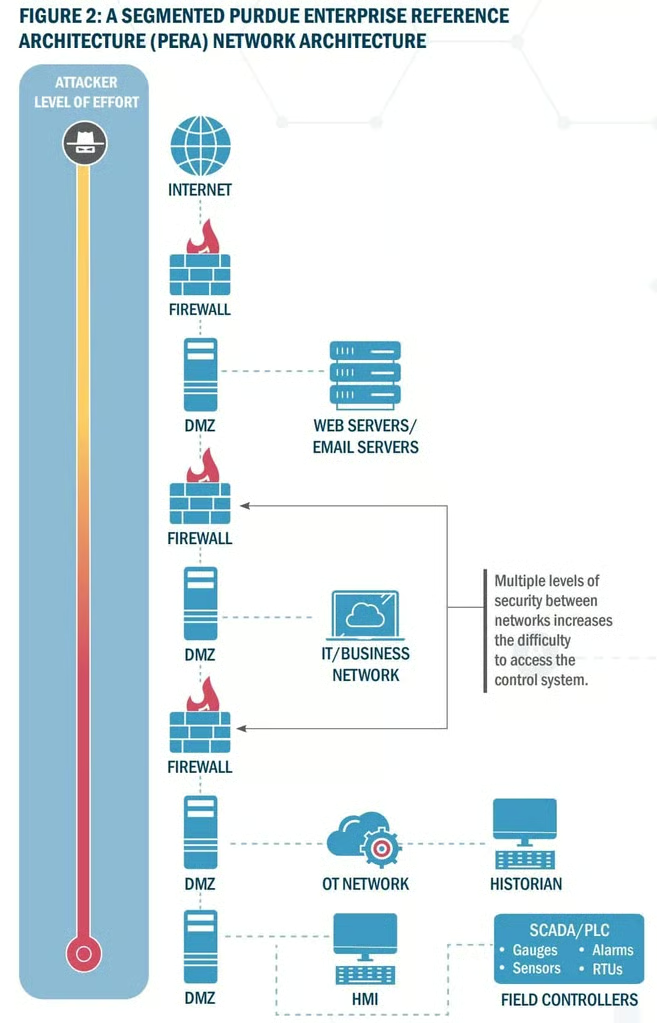
今回の新しいガイダンスは、ネットワークアーキテクチャ、保守、認証、ルーティング、ポート、リモートロギング、監視、管理を扱っており、内容が大幅に包括的かつ詳細になっている。文書で詳しく説明されている助言の一部を紹介する。
ネットワークアーキテクチャと設計
文書で示されたネットワークアーキテクチャはゼロトラストの原則に基づいている。ただしNSAは、新たなネットワークを構築するためというより、既存ネットワークにおける「一般的な脆弱性や弱点を軽減する」ことを目的としていると説明している。「システム所有者が、より成熟したゼロトラスト原則の実現を目指した新たなネットワーク設計を導入するにつれて、このガイダンスは修正が必要になる可能性がある」。アーキテクチャに関する推奨事項は次の通り。
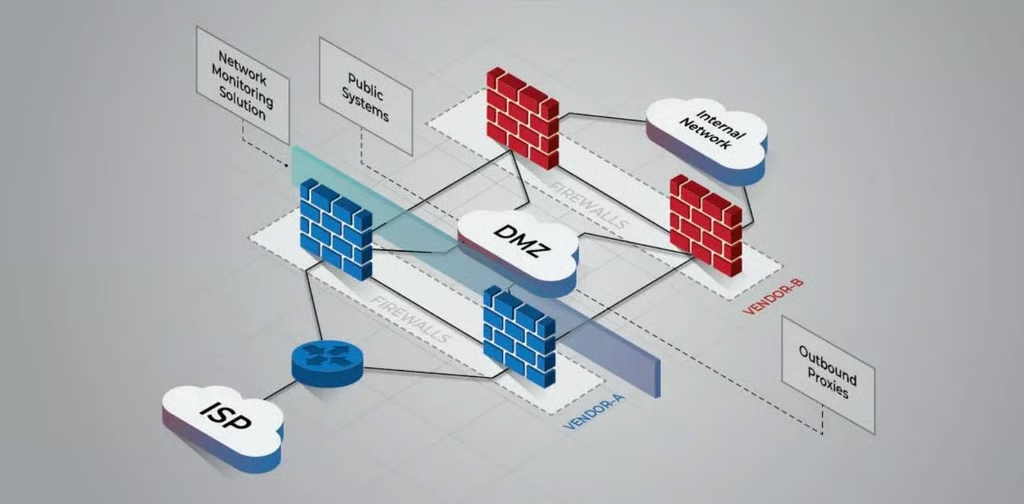
- インターネットサービスプロバイダー(ISP)などの外部ネットワークへの接続を容易にする境界ルーターを設置する
- ネットワーク全体に複数層の次世代ファイアウォールを導入し、受信トラフィックと送信トラフィックを制限するとともに、異なるネットワーク領域間のすべての内部アクティビティを検査する
- 各層では異なるベンダーの製品を使用し、攻撃者が同じ未修正の脆弱性を悪用して内部ネットワークへのアクセスを試みる事態に備える
- 外部デバイス、DMZデバイス、内部システム間のアクセスを適切に制御できるよう、一般公開システムと送信プロキシを1つ以上の非武装地帯(DMZ)サブネット内で、ファイアウォール層の間に配置する
- ネットワーク監視ソリューションを導入して、受信・送信トラフィックを記録・追跡する。例えば、ネットワーク侵入検知システム(NIDS)、トラフィック検査装置、フルパケットキャプチャ装置などを使用する
- 複数の専用リモートログサーバーを配置し、デバイス間のアクティビティの相関分析とラテラルムーブメントの検知を可能にする
- 可用性を確保するため、コア領域に冗長デバイスを導入する。これらは負荷分散してネットワークスループットを向上させ、遅延を減らすことができる
- 類似するネットワークシステムをグループ化する
- バックドア接続を削除する
- 厳格な境界アクセス制御とNACを実装する
- VPNを制限し、暗号化する
ネットワーク運用と管理
ネットワークの運用と管理は、レポートの大部分を占めている。推奨事項は次の通り。
- オペレーティングシステムファイルの完全性を検証する
- パッチ適用と脆弱性管理を実施する
- 適切なファイルシステムおよびブート管理を使用する
- 集中認証・認可・アカウンティング(AAA)サーバーを使用して、デバイスへの管理アクセスを制御する
- 最小権限の原則を適用する
- 認証試行回数を制限する
- デフォルトパスワードを変更し、不要なアカウントを削除する
- パスワードを安全なアルゴリズムで保存する
- リモートロギングと監視を実装する
- リモート管理およびネットワークサービスでは、平文の管理サービスを無効にし、十分な暗号化と安全なプロトコル(TLS 1.2以上)を使用する。また、タイムアウトとTCPキープアライブを設定し、送信接続、不要なサービス、ディスカバリープロトコルを無効にする
- IPソースルーティングを無効にし、ユニキャスト逆方向パス転送(uRPF)とルーティング認証を有効にする
- 動的トランキング、デフォルトVLAN、未使用ポート、ポート監視、プロキシアドレス解決プロトコル(ARP)を無効にし、ポートセキュリティを有効にする
次に読む:ネットワーク監視ツールのベスト製品