

















Die US-amerikanische Nationale Sicherheitsbehörde (NSA) veröffentlichte umfassende Leitlinien zur Netzwerksicherheit am 3. März, am selben Tag, an dem die Cybersecurity and Infrastructure Security Agency (CISA) ihre bislang längste Liste ausgenutzter Schwachstellen veröffentlichte.
Da Organisationen weltweit nach Russlands unprovoziertem Krieg gegen die Ukraine in erhöhter Alarmbereitschaft sind, haben auch Regierungsbehörden ihre Anstrengungen verstärkt. Der US-Senat war ebenfalls aktiv und verabschiedete das Gesetz „Strengthening America Cybersecurity Act“, das Betreiber kritischer Infrastrukturen verpflichtet, Cyberangriffe innerhalb von 72 Stunden und Lösegeldzahlungen innerhalb von 24 Stunden zu melden. Das Gesetz muss noch vom Repräsentantenhaus genehmigt werden.
Die 95 Schwachstellen, die dem Known Exploited Vulnerabilities Catalog (nach Datum sortiert) hinzugefügt wurden, sind mit Abstand die meisten seit Bestehen des Katalogs und erhöhen dessen Umfang auf 478 Einträge.
Zu den jüngsten Ergänzungen gehören:
- Cisco-Small-Business-RV-Router und IOS-Software (insgesamt 38 neue Cisco-Schwachstellen)
- Berechtigungs- und weitere Schwachstellen in Microsoft Windows, Exchange Server, Excel, Office, PowerPoint, der Malware Protection Engine, Internet Explorer und anderen Produkten (insgesamt 27)
- Der Linux-Kernel und Apache Tomcat
- Oracle Java SE und VirtualBox
Die CISA fordert Organisationen auf, der Behebung der im Katalog aufgeführten Schwachstellen Priorität einzuräumen – eine Priorität, die auch in den jüngsten Shields-Up-Leitlinien enthalten ist. Darin werden Maßnahmen beschrieben, mit denen sich Organisationen auf mögliche russische Cyberangriffe infolge des Krieges vorbereiten können.
Lesen Sie auch: Die besten Tools für Schwachstellenmanagement
Segmentierung spielt in den NSA-Leitlinien eine zentrale Rolle
Vertreter des SANS Institute haben in letzter Zeit als Reaktion auf den Krieg in der Ukraine verstärkt Ratschläge zur Netzwerksicherheitveröffentlicht, und einige dieser Empfehlungen haben bei Cybersicherheitsexperten großes Interesse geweckt.
Die 58-seitige Leitlinie zur Sicherheit der Netzwerkinfrastruktur (PDF) ist eher ein Katalog bewährter Verfahren für die Netzwerksicherheit, der auf den Prinzipien von Zero Trust und Segmentierung basiert. Er folgt damit einer kurzen Januar-Leitlinie (PDF) zur Segmentierung, in der die Purdue Enterprise Reference Architecture (siehe Abbildung unten) behandelt wurde.
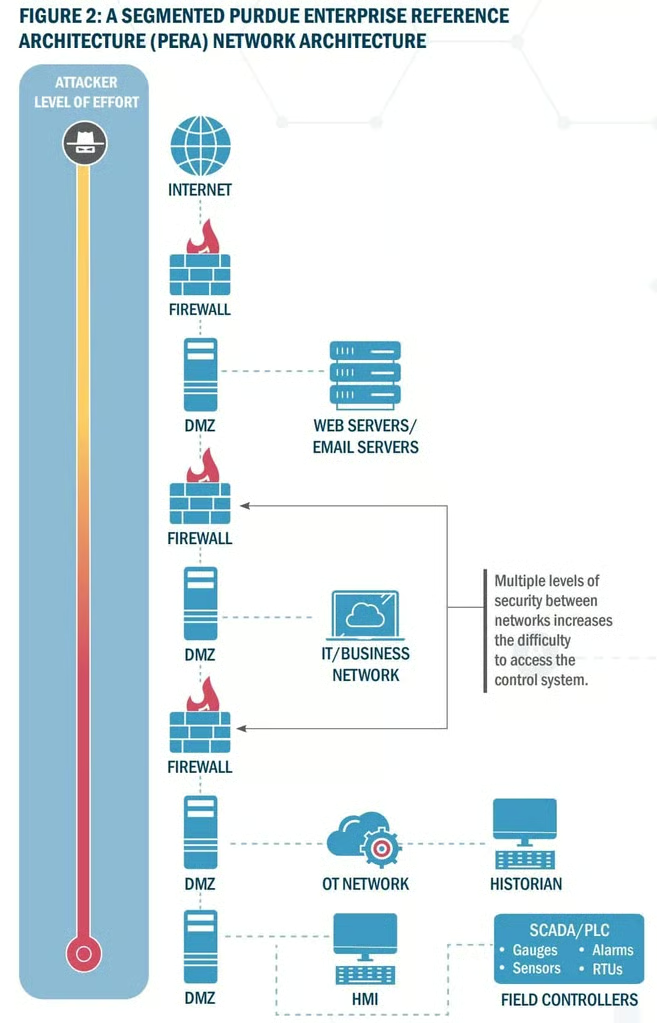
Die neuen Leitlinien sind deutlich umfassender und detaillierter. Sie behandeln Netzwerkarchitektur, Wartung, Authentifizierung, Routing, Ports, Remote-Logging, Überwachung und Administration. Im Dokument werden unter anderem folgende Empfehlungen ausführlich erläutert.
Netzwerkarchitektur und -design
Die im Dokument skizzierte Netzwerkarchitektur basiert auf Zero-Trust-Prinzipien. Die NSA merkte jedoch an, dass sie weniger für den Aufbau neuer Netzwerke gedacht ist als für die Eindämmung „gängiger Schwachstellen und Sicherheitslücken in bestehenden Netzwerken. Wenn Systemverantwortliche neue Netzwerkdesigns einführen, die ausgereifteren Zero-Trust-Prinzipien entsprechen sollen, müssen diese Leitlinien möglicherweise angepasst werden.“ Zu den Architektur-Empfehlungen gehören:
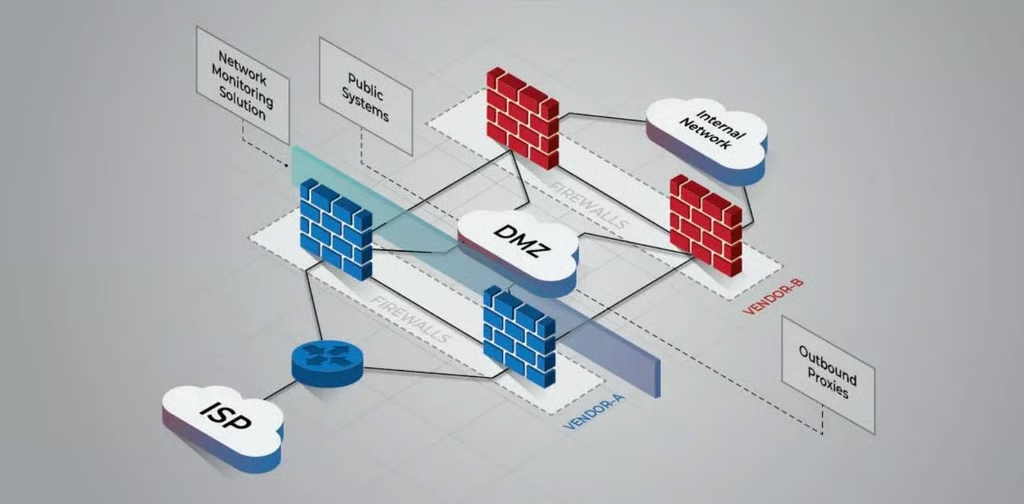
- Einen Border-Router installieren, um eine Verbindung zum externen Netzwerk, etwa zu einem Internetdienstanbieter (ISP), herzustellen
- Mehrere Schichten von Firewalls der nächsten Generationim gesamten Netzwerk implementieren, um eingehenden und ausgehenden Datenverkehr zu beschränken und sämtliche internen Aktivitäten zwischen verschiedenen Netzwerkbereichen zu untersuchen
- Jede Schicht sollte Produkte verschiedener Anbieter verwenden, um sich davor zu schützen, dass ein Angreifer dieselbe ungepatchte Schwachstelleausnutzt, um auf das interne Netzwerk zuzugreifen
- Öffentlich zugängliche Systeme und ausgehende Proxys zwischen den Firewall-Schichten in einem oder mehreren Subnetzen einer demilitarisierten Zone (DMZ) platzieren, wobei der Zugriff zwischen externen Geräten, DMZ-Geräten und internen Systemen angemessen kontrolliert werden kann
- Eine Lösung zur Netzwerküberwachung implementieren, um eingehenden und ausgehenden Datenverkehr zu protokollieren und nachzuverfolgen, etwa ein Netzwerk-Intrusion-Detection-System (NIDS), einen Datenverkehrsmonitor oder ein Gerät zur vollständigen Paketerfassung
- Mehrere dedizierte Remote-Logserver einsetzen, um die Aktivitätskorrelationzwischen Geräten und die Erkennung lateraler Bewegungen zu ermöglichen
- Redundante Geräte in zentralen Bereichen implementieren, um die Verfügbarkeit sicherzustellen; zur Steigerung des Netzwerkdurchsatzes und Verringerung der Latenz können sie per Load-Balancing verteilt werden
- Ähnliche Netzwerksysteme gruppieren
- Backdoor-Verbindungen entfernen
- Eine strikte Perimeter-Zugriffskontrolle und NAC implementieren
- VPNs beschränken und verschlüsseln
Lesen Sie auch: Die besten Tools für Microsegmentierung
Netzwerkbetrieb und -management
Netzwerkbetrieb und -management machen den größten Teil des Berichts aus. Zu den Empfehlungen gehören:
- Die Integrität von Betriebssystemdateien überprüfen
- Patches und Schwachstellenmanagement implementieren
- Geeignete Dateisystem- und Boot-Verwaltung verwenden
- Zentrale Server für Authentifizierung, Autorisierung und Abrechnung (AAA) verwenden, um den administrativen Zugriff auf Geräte zu verwalten
- Das Prinzip der geringsten Privilegien anwenden
- Authentifizierungsversuche begrenzen
- Standardpasswörter ändern und nicht benötigte Konten entfernen
- Passwörter mit sicheren Algorithmen speichern
- Remote-Logging und -Überwachung implementieren
- Bei Remote-Administration und Netzwerkdiensten Klartext-Administrationsdienste deaktivieren, ausreichende Verschlüsselung und sichere Protokolle (TLS 1,2 oder höher) verwenden, Zeitüberschreitungen und TCP-Keep-Alive einsetzen sowie ausgehende Verbindungen, nicht benötigte Dienste und Discovery-Protokolle deaktivieren
- IP-Source-Routing deaktivieren und Unicast-Reverse-Path-Forwarding (uRPF) sowie Routing-Authentifizierung aktivieren
- Dynamisches Trunking und das Standard-VLAN, nicht verwendete Ports, Port-Monitoring und die Proxy-Adressauflösung (ARP) deaktivieren sowie die Port-Sicherheit aktivieren
Lesen Sie weiter: Die besten Tools für die Netzwerküberwachung