

















米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、MicrosoftのExchangeクラウドメールプラットフォームを利用する政府機関や民間組織に対し、10月にBasic Authが廃止される前に、ユーザーとアプリケーションをModern Authへ移行するよう推奨している。
CISAは指摘した。Basic認証はシンプルで非常に便利だが、設計上、安全ではない。動機のある攻撃者であれば、平文で送信されることの多いデータや、base64などの可逆アルゴリズムでエンコードされたデータを比較的容易に傍受できる。
Basic Authでは、サーバーやその他のエンドポイントがMITM(Man In The Middle)攻撃やパスワードスプレー攻撃にさらされる。また、多要素認証(MFA)システムにも対応していないため、管理者は有効化をためらう可能性がある。
これに対し、OAuth 2.0またはMicrosoftのActive Directory認証ライブラリに依存するModern Authでは、短時間で期限切れとなり、他の場所で再利用できないトークンが使われる。
CISAは政府機関向けに指針を発表したが、すべての組織に対し、Microsoftが述べており、10月1日までにModern Authへ切り替えるよう求めている。Basic Authenticationはすべてのプロトコルで無効化される予定だ。
Exchangeの認証を移行する方法
CISAは、すべてのExchange Onlineメールボックスに認証ポリシーを適用し、Basic認証を無効化することを推奨している。
- M365管理センターのModern Authenticationページ(https://admin.microsoft.com/#/homepage/:/Settings/L1/ModernAuthentication)に移動する。
- 「Ensure turn on modern authentication for Outlook 2013 for Windows and later」にチェックが入っていることを確認する。これがデフォルト設定だ。
- 「Allow access to basic authentication protocols」の下にあるすべてのプロトコルのチェックを外す。
- 「Save」をクリックする。
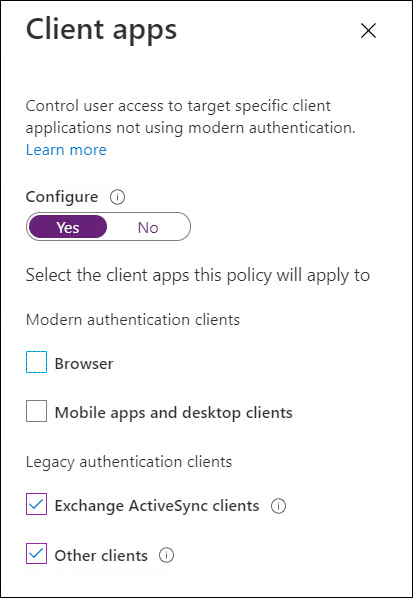
組織は、レガシー認証クライアントにのみ適用し、アクセスをブロックする条件付きアクセス ポリシーを設定できる。
CISAの発表は実際には注意喚起である。Microsoft Exchangeチームは2021年以降、Basic認証を使用していないテナントでBasic認証を無効化してきたからだ。実際、この旧式の認証は、大規模な情報漏えいを平文で引き起こした責任を問われている。
依然として多くの組織が利用しているため、Basic認証は現在では廃止予定となっており、顧客は何らかの方法で移行しなければならない。
顧客は認証ポリシーを設定して、移行の時期(日時など)を管理できる。そうしなければ、Exchangeチームは「テナントを無作為に選び、7日間の警告を記載したMessage Centerの投稿(およびService Health Dashboardの通知)を送信した後、テナントでBasic Authを無効にする」としている。