

















La National Security Agency (NSA) des États-Unis a publié des recommandations détaillées sur la sécurité des réseaux le 3 mars, le jour même où la Cybersecurity and Infrastructure Security Agency (CISA) publiait sa plus longue liste de vulnérabilités exploitées à ce jour.
Alors que les organisations du monde entier sont en état d’alerte renforcé depuis le début de la guerre non provoquée menée par la Russie contre l’Ukraine, les agences gouvernementales ont elles aussi intensifié leurs efforts. Le Sénat américain a également été actif, en adoptant le « Strengthening America Cybersecurity Act », qui oblige les propriétaires d’infrastructures critiques à signaler les cyberattaques dans les 72 heures et les paiements en rançongiciel dans les 24 heures. Le texte doit encore être approuvé par la Chambre des représentants.
Les 95 vulnérabilités ajoutées au catalogue des vulnérabilités connues comme exploitées de la CISA (triées par date) sont de loin les plus nombreuses à ce jour, portant la liste à 478 entrées.
Parmi les ajouts les plus récents figurent :
- Les routeurs Cisco Small Business RV et les logiciels IOS (38 nouvelles vulnérabilités Cisco au total)
- Des vulnérabilités liées aux privilèges et autres vulnérabilités dans Microsoft Windows, Exchange Server, Excel, Office, PowerPoint, Malware Protection Engine, Internet Explorer et d’autres produits (27 au total)
- Le noyau Linux et Apache Tomcat
- Oracle Java SE et VirtualBox
La CISA exhorte les organisations à donner la priorité aux correctifs correspondant aux vulnérabilités recensées dans le catalogue, une priorité également mentionnée dans les récentes recommandations Shields Up décrivant les mesures à prendre pour se préparer à d’éventuelles cyberattaques russes qui pourraient survenir en représailles de la guerre.
À lire aussi : Les meilleurs outils de gestion des vulnérabilités
La segmentation occupe une place prépondérante dans les recommandations de la NSA
Les responsables du SANS Institute ont récemment été actifs en matière de conseils sur la sécurité des réseaux en réponse à la guerre en Ukraine, et certains de ces conseils ont suscité un vif intérêt parmi les professionnels de la cybersécurité.
Le document de 58 pages de la NSA, intitulé Network Infrastructure Security Guidance (PDF), constitue davantage un catalogue de bonnes pratiques en matière de sécurité des réseaux, fondées sur les principes du zero trust et de la segmentation, dans le prolongement de brèves recommandations publiées en janvier (PDF) sur la segmentation, qui abordaient l’architecture de référence d’entreprise de Purdue (illustrée ci-dessous).
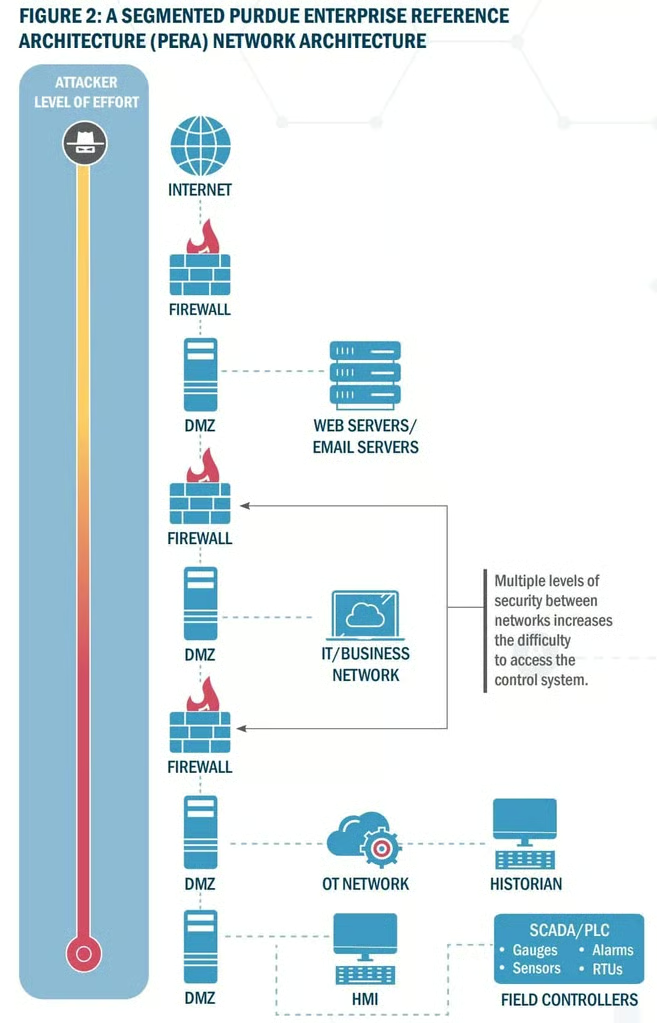
Les nouvelles recommandations sont nettement plus complètes et approfondies. Elles portent sur l’architecture réseau, la maintenance, l’authentification, le routage, les ports, la journalisation à distance, la surveillance et l’administration. Voici quelques-uns des conseils détaillés dans le document.
Architecture et conception des réseaux
L’architecture réseau décrite dans le document repose sur les principes du zero trust, mais la NSA précise qu’elle vise moins à construire de nouveaux réseaux qu’à atténuer les « vulnérabilités et faiblesses courantes des réseaux existants. À mesure que les propriétaires de systèmes introduiront de nouvelles architectures réseau destinées à mettre en œuvre des principes de Zero Trust plus matures, ces recommandations pourront devoir être modifiées. » Les recommandations en matière d’architecture comprennent :
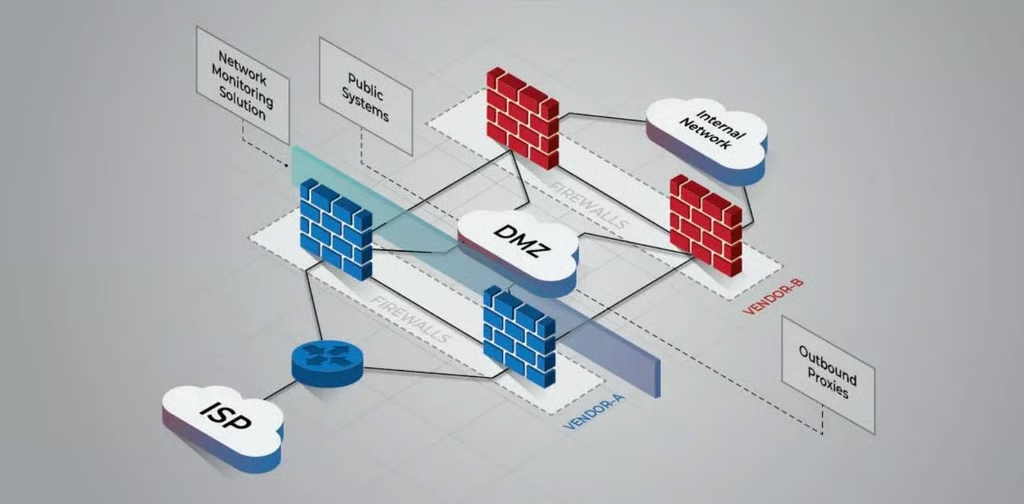
- Installer un routeur périphérique pour faciliter la connexion au réseau externe, tel qu’un fournisseur d’accès à Internet (FAI)
- Mettre en œuvre plusieurs couches de pare-feu de nouvelle génération dans l’ensemble du réseau afin de restreindre le trafic entrant, de restreindre le trafic sortant et d’examiner toute l’activité interne entre des régions réseau distinctes
- Chaque couche doit utiliser des fournisseurs différents afin de se protéger contre l’exploitation par un adversaire de la même vulnérabilité non corrigée pour tenter d’accéder au réseau interne
- Placer les systèmes accessibles au public et les proxys sortants entre les couches de pare-feu, dans une ou plusieurs sous-réseaux de zone démilitarisée (DMZ), où l’accès peut être contrôlé de manière appropriée entre les appareils externes, les appareils de la DMZ et les systèmes internes
- Mettre en œuvre une solution de surveillance réseau pour journaliser et suivre le trafic entrant et sortant, par exemple au moyen d’un système de détection des intrusions réseau (NIDS), d’un inspecteur de trafic ou d’un dispositif de capture intégrale des paquets
- Déployer plusieurs serveurs de journaux distants dédiés afin de permettre la corrélation des activités entre les appareils et la détection des mouvements latéraux
- Mettre en place des appareils redondants dans les zones centrales afin de garantir la disponibilité ; ils peuvent être répartis par équilibrage de charge pour augmenter le débit du réseau et réduire la latence
- Regrouper les systèmes réseau similaires
- Supprimer les connexions de porte dérobée
- Mettre en œuvre un contrôle strict des accès au périmètre et du NAC
- Limiter et chiffrer les VPN
À lire aussi : Les meilleurs outils de microsegmentation
Exploitation et gestion des réseaux
L’exploitation et la gestion des réseaux constituent l’essentiel du rapport. Les recommandations comprennent :
- Vérifier l’intégrité des fichiers du système d’exploitation
- Mettre en œuvre la gestion des correctifs et la gestion des vulnérabilités
- Utiliser une gestion appropriée des systèmes de fichiers et du démarrage
- Utiliser des serveurs centralisés d’authentification, d’autorisation et de comptabilisation (AAA) pour gérer l’accès administratif aux appareils
- Appliquer les principes du moindre privilège
- Limiter les tentatives d’authentification
- Modifier les mots de passe par défaut et supprimer les comptes inutiles
- Stocker les mots de passe avec des algorithmes sécurisés
- Mettre en œuvre la journalisation et la surveillance à distance
- Pour l’administration et les services réseau à distance, désactiver les services d’administration en clair, utiliser un chiffrement adéquat et des protocoles sécurisés (TLS 1,2 ou version ultérieure), définir des délais d’expiration et maintenir les connexions TCP, et désactiver les connexions sortantes, les services inutiles et les protocoles de découverte
- Désactiver le routage à la source IP et activer le transfert de chemin inverse en monodiffusion (uRPF) ainsi que l’authentification du routage
- Désactiver le trunking dynamique et le VLAN par défaut, les ports inutilisés, la surveillance des ports et le protocole de résolution d’adresses proxy (ARP), et activer la sécurité des ports
À lire ensuite : Les meilleurs outils de surveillance réseau